






Le Data (Use and Access) Act 2025 a modifié le RGPD britannique et, bien que les flux de l'UE vers le Royaume-Uni soient sécurisés jusqu'à la fin de 2031 et que la plupart des stipulations de l'article 28 et des délais de notification de violation concordent toujours, ces modifications se reflètent désormais dans les contrats : la qualification d'une base juridique, l'étendue requise d'une recherche liée à une demande d'accès de la personne concernée, ainsi que le critère applicable au transfert de données personnelles hors du Royaume-Uni.
Si votre entreprise exerce ses activités des deux côtés de la Manche, vos modèles d'accords de traitement de données (DPA) et de partage de données doivent être révisés – ils restent globalement fonctionnels, mais certains sont indéniablement obsolètes et visent désormais un droit inapplicable à l'une des parties à l'accord.
Afin d'y remédier et de garantir votre conformité aux nouvelles règles du RGPD britannique, vous pouvez vous appuyer sur cette checklist de conformité. Elle examine les divergences clause par clause, en comparant les dispositions des deux RGPD en parallèle et en dressant la liste des éléments à inclure et à vérifier dans le contrat. Mieux encore, réservez une démonstration de LEGALFLY et découvrez comment nous élaborons pour vous un playbook personnalisé, fondé sur vos directives internes ou vos contrats de référence (« golden contracts »), conforme aux anciennes comme aux nouvelles règles du RGPD.

Le point positif : les flux de données de l'UE vers le Royaume-Uni sont sécurisés jusqu'en 2031
Le 19 décembre 2025, la Commission européenne a renouvelé ses deux décisions d'adéquation en faveur du Royaume-Uni, l'une au titre du RGPD et l'autre au titre de la directive en matière de protection des données dans le domaine répressif. Les deux sont applicables jusqu'au 27 décembre 2031, avec un réexamen par la Commission et le CEPD à l'issue d'une période de quatre ans.
Ce renouvellement fait suite à l'évaluation par la Commission du Data (Use and Access) Act 2025, concluant que le niveau de protection au Royaume-Uni demeure substantiellement équivalent à celui de l'UE. Par conséquent :
Les entités de l'UE peuvent continuer à transférer des données personnelles à des sociétés du groupe, sous-traitants et clients au Royaume-Uni sans CCT ni analyse d'impact du transfert (TIA).
Les flux existants de l'UE vers le Royaume-Uni prévus dans vos DPA ne requièrent aucun nouveau mécanisme de transfert.
Les flux du Royaume-Uni vers l'UE sont couverts par les propres règlements d'adéquation du Royaume-Uni pour l'EEE.
La divergence concerne deux aspects, qui n'affectent pas la liaison transmanche : les transferts du Royaume-Uni vers le reste du monde, et les modèles contractuels sous double régime qui présument l'application d'un corpus réglementaire unique pour les deux parties.
Les modifications : le Data (Use and Access) Act 2025
Le Data (Use and Access) Act 2025 a reçu la sanction royale le 19 juin 2025. Il modifie le RGPD britannique, le Data Protection Act 2018 et le PECR, la majeure partie des modifications relatives à la protection des données entrant en vigueur le 5 février 2026 en vertu des sixièmes règlements d'application (SI 2026/82).
Aucune de ces modifications ne s'appliquant au RGPD de l'UE, une entreprise qui traite la même base de données clients à Londres et à Amsterdam doit désormais l'exploiter sous deux corpus juridiques distincts, ses contrats devant préciser lequel s'applique à chaque flux.
Une checklist comparative
Afin d'exploiter pleinement la checklist suivante, classez préalablement vos modèles et contrats en vigueur en trois catégories : contrats exclusifs au Royaume-Uni, contrats exclusifs à l'UE et contrats sous double régime (cette dernière catégorie étant à la fois la plus fréquente au sein des groupes transmanche et celle qui comporte le plus de risques).
Pour chacun des 5 domaines suivants, la checklist expose la position britannique, la position de l'UE et les points de contrôle contractuels. Un modèle sous double régime est valable dès lors que chaque clause s'applique valablement sous les deux droits ou désigne expressément le régime régissant chaque flux.
1. Rédaction relative aux bases juridiques dans les contrats
Le RGPD britannique comporte désormais une septième base juridique. En vertu de l'article 6, paragraphe 1, point ea), le traitement nécessaire à un « intérêt légitime reconnu » énuméré à l'annexe 1 est désormais autorisé sans l'évaluation de mise en balance préalablement requise.
Par ailleurs, l'article 6, paragraphe 11 cite le marketing direct, la transmission intra-groupe ainsi que la sécurité des réseaux et de l'information comme des finalités susceptibles de constituer des intérêts légitimes, mais qui demeurent soumises au test de mise en balance.
Enfin, aux termes de l'article 22B, une décision importante fondée exclusivement sur un traitement automatisé ne peut en aucun cas reposer sur la base des intérêts légitimes reconnus.
Élément | RGPD britannique (depuis le 5 février 2026) | RGPD de l'UE |
Bases juridiques | Sept, incluant les intérêts légitimes reconnus | Six |
Test de mise en balance pour la prévention de la criminalité, la sauvegarde, les urgences | Non requis en vertu de l'annexe 1 | Requis en vertu de l'art. 6, par. 1, point f) |
Partage intra-groupe, marketing direct, sécurité des réseaux | Reconnus par la loi comme susceptibles de constituer des intérêts légitimes ; le test de mise en balance s'applique toujours | Mentionnés aux considérants 47 à 49 ; le test de mise en balance s'applique |
Traitement ultérieur | Critères de l'art. 8A, complétés par la liste des finalités compatibles de l'annexe 2 | Test de compatibilité de l'art. 6, par. 4 |
Checklist : Clauses relatives aux bases juridiques
☑️ Les conventions de partage de données et les contrats de responsable de traitement à responsable de traitement énumérant les bases juridiques par numéro d'article renvoient au texte applicable pour chaque régime. Une clause citant « l'article 6(1)(f) » pour le partage à des fins de prévention de la fraude peut désormais relever plus opportunément de l'article 6(1)(ea), pour la seule partie britannique.
☑️ Les conventions de transfert de données intra-groupe ne présument pas que la reconnaissance légale britannique du partage intra-groupe s'applique aux entités de l'UE.
☑️ Les garanties prévoyant que « le responsable de traitement dispose d'une base juridique au titre de l'article 6 du RGPD » sont rédigées de manière à couvrir « le RGPD britannique ou le RGPD de l'UE, selon le cas ».
☑️ Les clauses relatives aux communications de données aux régulateurs, aux services de police ou aux autorités publiques distinguent la voie de l'annexe 1 britannique de la position de l'UE.
☑️ Lorsqu'une contrepartie recourt à une prise de décision automatisée, le contrat lui interdit de se fonder sur les intérêts légitimes reconnus pour ces décisions.
☑️ Le traitement ultérieur compatible n'est pas étendu aux flux de l'UE au motif que la liste de l'annexe 2 britannique l'autorise.
Attention : la plupart des modèles sous double régime définissent la « Législation sur la protection des données » comme « le RGPD et le RGPD britannique », puis citent des numéros d'articles uniques comme si les textes étaient identiques, ce qui n'est plus le cas depuis 2021.
2. Clauses de coopération relatives aux DAD (DSAR)
Les deux régimes appliquent des règles distinctes au droit d'accès de la personne concernée :
L'article 15(1A) du RGPD britannique limite l'obligation du responsable du traitement aux résultats d'une recherche raisonnable et proportionnée.
L'article 12A fixe également le délai à un mois à compter du « moment pertinent » (relevant time), à savoir la date la plus tardive entre la réception de la demande, la fourniture des informations d'identification demandées ou le paiement des éventuels frais. Le délai est suspendu tant que le responsable du traitement est dans l'attente des clarifications raisonnablement nécessaires, et peut être prorogé de deux mois en cas de demandes complexes ou multiples.
À compter du 19 juin 2026, les responsables de traitement britanniques devront également mettre en place une procédure de traitement des réclamations. Les personnes concernées peuvent désormais adresser directement une réclamation au responsable du traitement, qui doit en accuser réception sous 30 jours et y répondre sans retard injustifié.
Élément | RGPD britannique | RGPD de l'UE |
Étendue de la recherche | Recherche raisonnable et proportionnée, expressément prévue par la loi | Aucune limite légale expresse ; lignes directrices du CEPD sur la proportionnalité limitées à des cas stricts |
Délai | Un mois à compter du moment pertinent ; suspension du délai pour clarification | Un mois à compter de la réception ; prorogation possible de deux mois |
Réclamations auprès du responsable de traitement | Obligation légale à compter du 19 juin 2026, accusé de réception sous 30 jours | Aucune obligation équivalente |
Checklist : Clauses relatives aux DAD et aux réclamations
☑️ Le délai imparti au sous-traitant pour prêter assistance en cas de demande est stipulé en jours à compter de votre notification, et non rattaché au « délai légal », afin de s'adapter aux deux régimes temporels.
☑️ Le sous-traitant doit procéder à des recherches dans ses systèmes et auprès de ses sous-traitants ultérieurs selon la norme que vous fixez. Pour les demandes relevant du droit britannique, cette norme est celle d'une recherche raisonnable et proportionnée ; pour les demandes de l'UE, le contrat ne doit pas présumer cette même limite.
☑️ Le sous-traitant doit documenter l'étendue de ses recherches, afin de vous permettre de démontrer leur caractère raisonnable et proportionné à la demande de l'autorité de contrôle.
☑️ Le sous-traitant transmet les demandes qu'il reçoit directement dans un délai fixe et court, généralement de deux à cinq jours ouvrés, de sorte que la suspension du délai britannique ou l'échéance de l'UE ne soit pas compromise.
☑️ Le sous-traitant apporte son assistance lors des réclamations britanniques, y compris en communiquant les informations nécessaires pendant la période d'accusé de réception de 30 jours.
☑️ La répartition des coûts pour les demandes manifestement infondées ou excessives suit le régime applicable.
Attention : la formulation « Le sous-traitant assiste le responsable de traitement dans les délais requis par la législation sur la protection des données » semble protectrice jusqu'à ce que l'on considère la coexistence de deux délais et de deux normes de recherche distincts, auquel cas l'interprétation en est laissée au sous-traitant.
3. Mécanismes de transfert : IDTA et Addenda britanniques contre CCT de l'UE
Les transferts hors du Royaume-Uni et les transferts hors de l'UE relèvent désormais d'outils distincts.
Un exportateur de l'UE applique les clauses contractuelles types de l'UE de 2021, tandis qu'un exportateur britannique dispose de deux séries de clauses types de protection des données pour l'encadrer : l'International Data Transfer Agreement (IDTA), un contrat britannique autonome, et l'Addendum britannique, qui s'adosse aux CCT de l'UE afin qu'un instrument unique couvre les deux régimes.
Élément | Exportations depuis le Royaume-Uni | Exportations depuis l'UE |
Clauses types | IDTA, ou Addendum britannique aux CCT de l'UE | CCT de l'UE de 2021 (quatre modules) |
Adéquation déterminée par | Le Secrétaire d'État, par voie réglementaire | La Commission européenne |
Transferts vers les États-Unis | Extension britannique au Cadre de protection des données UE-États-Unis | Cadre de protection des données UE-États-Unis (DPF) |
Évaluation des risques | Évaluation des risques de transfert (TRA), désormais « test de protection des données » légal | Analyse d'impact du transfert (TIA) selon les Recommandations 01/2020 du CEPD |
Mise à jour des clauses | Mises à jour de l'IDTA et de l'Addendum attendues en 2026 | Aucune modification en cours pour les CCT de 2021 dans les cas standards |
Checklist : Clauses de transfert
☑️ Tout transfert restreint depuis le Royaume-Uni est couvert par les règlements d'adéquation britanniques, l'IDTA, l'Addendum britannique, des règles d'entreprise contraignantes (BCR) britanniques ou une dérogation. Les CCT de l'UE seules ne couvrent pas une exportation depuis le Royaume-Uni.
☑️ Les contrats sous double régime utilisant les CCT de l'UE intègrent l'Addendum britannique, ses tableaux étant dument complétés et non laissés vierges.
☑️ Le test en trois étapes issu des lignes directrices de l'ICO de janvier 2026 a été utilisé pour déterminer les flux constituant des transferts restreints, y compris la partie à l'initiative du transfert.
☑️ L'option de mise à jour automatique de l'IDTA ou de l'Addendum a été envisagée, afin que la révision de 2026 n'exige pas un nouveau cycle de signature.
☑️ Les transferts vers les États-Unis fondés sur l'extension britannique au DPF sont assortis de l'IDTA ou de l'Addendum à titre de garantie subsidiaire, dans l'hypothèse où le DPF serait invalidé du côté de l'UE, entraînant l'invalidation de l'extension britannique.
☑️ Les clauses relatives aux transferts ultérieurs traitent des deux régimes, dès lors qu'un importateur peut recevoir les mêmes données au titre des CCT de l'UE et de l'Addendum britannique.
Attention : les DPA plus anciens sous double régime intègrent parfois encore les CCT de l'UE avec une simple mention précisant qu'elles « s'appliquent mutatis mutandis aux transferts depuis le Royaume-Uni », ce qui n'a jamais constitué un mécanisme valable en droit britannique.
4. Évaluations des risques de transfert selon le nouveau critère britannique
La divergence juridique la plus significative pour la pratique contractuelle. Le droit de l'UE exige toujours de vérifier si la protection dans le pays de destination est « substantiellement équivalente » à la protection de l'UE, norme établie par la Cour de justice dans l'arrêt Schrems II. Désormais, le droit britannique exige également de vérifier si le niveau de protection n'est « pas matériellement inférieur » à celui du RGPD britannique.
Aux termes de l'article 46(1A), un exportateur britannique s'appuyant sur l'IDTA, l'Addendum ou une autre garantie appropriée doit déterminer, de façon raisonnable et proportionnée, si ce critère est rempli. Il s'agit du « test de protection des données » au sens de la législation britannique (ou évaluation des risques de transfert (TRA) pour l'ICO). En pratique, un transfert satisfaisant au critère de l'UE satisfera généralement au critère britannique, mais la réciproque n'est pas garantie. Un groupe réalisant une évaluation unique pour les deux régimes devrait la rédiger selon la norme plus stricte de l'UE, ou procéder à des évaluations parallèles pour le Royaume-Uni et l'UE.
Élément | Évaluation des risques de transfert britannique (TRA) | Analyse d'impact du transfert de l'UE (TIA) |
Critère juridique | Pas matériellement inférieur au RGPD britannique | Substantiellement équivalent au droit de l'UE |
Approche | Raisonnable et proportionnée, fondée sur le risque | Méthode en six étapes du CEPD, axée sur l'accès des autorités publiques |
Fondement légal | Art. 46(1A) du RGPD britannique | Art. 46 du RGPD interprété à la lumière de l'arrêt Schrems II |
Lignes directrices | Lignes directrices TRA de l'ICO, mises à jour le 15 janvier 2026 ; précisions attendues en 2026 | Recommandations 01/2020 du CEPD |
Checklist : Clauses relatives à l'évaluation des risques
☑️ L'importateur est tenu de fournir les informations requises pour réaliser tant la TRA britannique que la TIA de l'UE, notamment concernant le droit local et l'accès des autorités publiques.
☑️ Chaque évaluation est formalisée séparément ou, en cas d'évaluation conjointe, satisfait aux exigences de l'UE.
☑️ Les mesures supplémentaires identifiées dans l'une ou l'autre des évaluations sont intégrées dans l'annexe relative à la sécurité.
☑️ L'importateur a l'obligation de notifier tout changement dans la législation ou les pratiques locales susceptible d'affecter l'une ou l'autre des évaluations.
☑️ Des échéances de révision sont fixées pour les deux évaluations, et corrélées aux modifications du lieu de traitement ou des sous-traitants ultérieurs.
☑️ Les contrats ne qualifient pas le critère britannique de « substantiellement équivalent ». Il s'agit d'une erreur de rédaction fréquente dans les modèles antérieurs à 2026.
5. Exigences relatives aux représentants au Royaume-Uni et dans l'UE
Le Royaume-Uni a maintenu l'obligation de désigner un représentant après le Brexit. L'article 27 du RGPD britannique impose à tout responsable de traitement ou sous-traitant établi hors du Royaume-Uni et entrant dans le champ de l'article 3(2) (c'est-à-dire offrant des biens ou services à des personnes au Royaume-Uni ou observant leur comportement sur ce territoire) de désigner un représentant au Royaume-Uni. La règle de l'UE est symétrique, jusqu'au même article 27 du RGPD de l'UE : une entreprise britannique ciblant des personnes dans l'UE sans y disposer d'établissement doit désigner un représentant dans l'UE.
Pour un groupe transmanche, la désignation du représentant dépend de la structuration du groupe. Une filiale britannique constitue un établissement au regard du Royaume-Uni, et une filiale de l'UE constitue un établissement au regard de l'UE ; la règle vise donc principalement les entités autonomes : une entreprise britannique vendant directement dans l'UE, ou une entreprise de l'UE ou des États-Unis vendant directement au Royaume-Uni.
Élément | RGPD britannique | RGPD de l'UE |
Entités assujetties | Responsables de traitement et sous-traitants non établis au Royaume-Uni visés par l'art. 3(2) du RGPD britannique | Responsables de traitement et sous-traitants non établis dans l'UE visés par l'art. 3(2) du RGPD de l'UE, y compris les entités britanniques |
Dérogation | Traitement occasionnel, sans traitement à grande échelle de données sensibles ou d'infractions pénales, et peu susceptible d'engendrer un risque | Identique |
Localisation | Au Royaume-Uni | Dans un État membre où se trouvent les personnes concernées |
Checklist : Représentants
☑️ Chaque entité a vérifié si l'article 3(2) lui est applicable au titre de chaque régime, de manière distincte.
☑️ Les entreprises britanniques commercialisant directement auprès de personnes de l'UE ont désigné un représentant dans l'UE, et les entreprises de l'UE ou américaines commercialisant directement au Royaume-Uni ont désigné un représentant au Royaume-Uni.
☑️ Le représentant est mentionné dans la politique de confidentialité propre à chaque régime.
☑️ Les DPA et accords de partage de données identifient le représentant de chaque partie, dès lors qu'une désignation est requise.
☑️ Le mandat du représentant lui confère l'accès au registre des activités de traitement et prévoit la coopération tant avec l'ICO qu'avec les autorités de contrôle de l'UE, le cas échéant.
Attention : de nombreux groupes ont désigné un représentant dans l'UE pour leurs entités britanniques en 2021 sans jamais réexaminer cette décision, de sorte que cette désignation peut ne plus correspondre aux entités qui ciblent effectivement des personnes dans l'UE.
6. Autres divergences nécessitant un audit
Les cinq domaines ci-dessus concentrent l'essentiel du travail contractuel, mais d'autres modifications s'appliquent à des clauses ou à des contreparties spécifiques :
1. Prise de décision automatisée – L'article 22 du RGPD britannique a été remplacé par les articles 22A à 22D.
Les décisions importantes exclusivement automatisées sont désormais autorisées par principe, sous réserve de quatre garanties : information, droit de formuler des observations, intervention humaine et droit de contestation.
Des règles plus strictes s'appliquent aux données de catégories particulières. L'article 22 de l'UE maintient un principe d'interdiction assorti d'exceptions. Les contrats avec des fournisseurs d'IA régis par les deux régimes doivent intégrer la position plus stricte de l'UE.
2. Cookies et PECR – Le PECR britannique prévoit désormais des exceptions au consentement, notamment pour les traceurs d'analyse d'audience visant à améliorer un service lorsque les utilisateurs bénéficient d'une information claire et d'une faculté simple d'opposition.
Les infractions au PECR sont désormais passibles d'amendes alignées sur le barème du RGPD britannique, pouvant atteindre 17,5 millions de livres sterling ou 4 % du chiffre d'affaires mondial.
Les règles de l'UE relatives aux cookies demeurent régies par la directive ePrivacy et les droits nationaux. Les contrats de prestataires de marketing et d'outils analytiques ne doivent pas appliquer les exemptions britanniques aux sites destinés à l'UE.
3. Réclamations – Depuis le 19 juin 2026, les responsables de traitement britanniques doivent traiter directement les réclamations des personnes concernées, avec un accusé de réception délivré sous 30 jours.
Les clauses d'assistance du sous-traitant doivent intégrer cette obligation.
4. L'autorité de contrôle – La loi réorganise l'ICO en une Commission de l'information dotée d'un conseil d'administration et de pouvoirs d'enquête renforcés.
Les contrats désignant « l'Information Commissioner » devraient faire référence de manière générale à l'autorité de contrôle britannique compétente, afin qu'une modification d'intitulé demeure sans incidence.
5. Ce qui demeure inchangé – Le délai de notification des violations de données à l'autorité de contrôle reste fixé à 72 heures dans les deux régimes.
Les stipulations relatives à la sous-traitance de l'article 28 restent alignées, permettant au socle commun d'un DPA d'être conservé.
Le cadre de l'UE évolue également. La proposition de Digital Omnibus de la Commission européenne pourrait modifier certains aspects du RGPD de l'UE, notamment la notification des violations et la définition des données à caractère personnel. Il ne s'agit encore que d'une proposition qui n'est pas encore entrée en phase de trilogue. Lors de son adoption, certaines positions du Royaume-Uni et de l'UE pourraient converger, tandis que d'autres s'éloigneront davantage.
Modèles contractuels sous double régime sans présomption d'un corpus unique
L'objectif consiste à disposer d'un modèle unique intégrant les divergences clause par clause.
Cela suppose quatre étapes de rédaction :
Définir les régimes séparément – Remplacer la définition unique de « Législation sur la protection des données » par « Droit de l'UE sur la protection des données » et « Droit britannique sur la protection des données », intégrant chacun leurs modifications et textes de remplacement successifs. Préciser ensuite quel droit s'applique à chaque traitement.
Éviter les renvois aux numéros d'articles en cas de divergences textuelles – Désigner la base juridique, le droit d'accès ou la garantie de transfert par sa description matérielle, « selon ce qui est applicable en vertu du droit pertinent sur la protection des données », plutôt que de viser l'article 6(1)(f) ou l'article 22, qui ne coïncident plus.
Fixer les délais opérationnels en jours – Les délais d'assistance du sous-traitant pour les DAD, la notification des violations et les réclamations doivent être stipulés selon un nombre de jours précis à compter de votre notification, afin de s'adapter aux deux régimes de délais.
Structurer les transferts sous forme d'ensemble contractuel – Joindre les CCT de l'UE assorties de l'Addendum britannique, ou les CCT de l'UE accompagnées de l'IDTA, et imposer des évaluations des risques distinctes ou alignées sur la norme européenne. Opter pour la mise à jour automatique des clauses britanniques dans la mesure du possible.
Appliquez deux corpus juridiques en toute sécurité grâce à LEGALFLY
LEGALFLY, le système d'exploitation juridique pour les directions juridiques d'entreprise, garantit que chaque contrat fait l'objet d'un audit au regard du régime juridique adéquat.
MSIG Europe, assureur de dommages, de responsabilité et transport présent dans plusieurs pays européens, a déployé les fonctionnalités de revue de contrats et de playbook de LEGALFLY pour faciliter l'analyse de son volume croissant d'accords de protection des données. Depuis ce déploiement, le temps consacré à la revue, au suivi ou aux réponses aux questions opérationnelles a diminué de façon spectaculaire – passant dans certains cas d'une journée entière à environ 20 minutes – tout en maintenant la cohérence et la qualité, permettant ainsi aux équipes d'étendre leur couverture juridictionnelle.
Tout cela grâce aux solutions intégrées de LEGALFLY :
Agent Studio

Grâce à Agent Studio, la direction juridique peut concevoir un processus de revue unique, de la réception d'un DPA, d'un accord de partage de données ou d'un contrat de prestataire jusqu'à la prise de décision. LEGALFLY identifie la loi applicable au contrat ainsi que la qualification juridique des parties, et sélectionne le playbook pertinent entre le RGPD britannique, le RGPD de l'UE ou un modèle sous double régime. Un agent de Revue vérifie alors le contrat au regard du playbook retenu, validant les clauses conformes ou signalant les écarts à l'équipe juridique, chaque point étant clairement identifié et assorti d'une proposition de modification rédactionnelle.
Les playbooks de LEGALFLY sont particulièrement adaptés à ces enjeux, appliquant automatiquement les règles spécifiques à chaque juridiction selon la loi applicable. En d'autres termes, un contrat régi par le droit britannique ne risque jamais d'être évalué par inadvertance au regard des seules exigences du droit de l'UE.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
Anonymisation
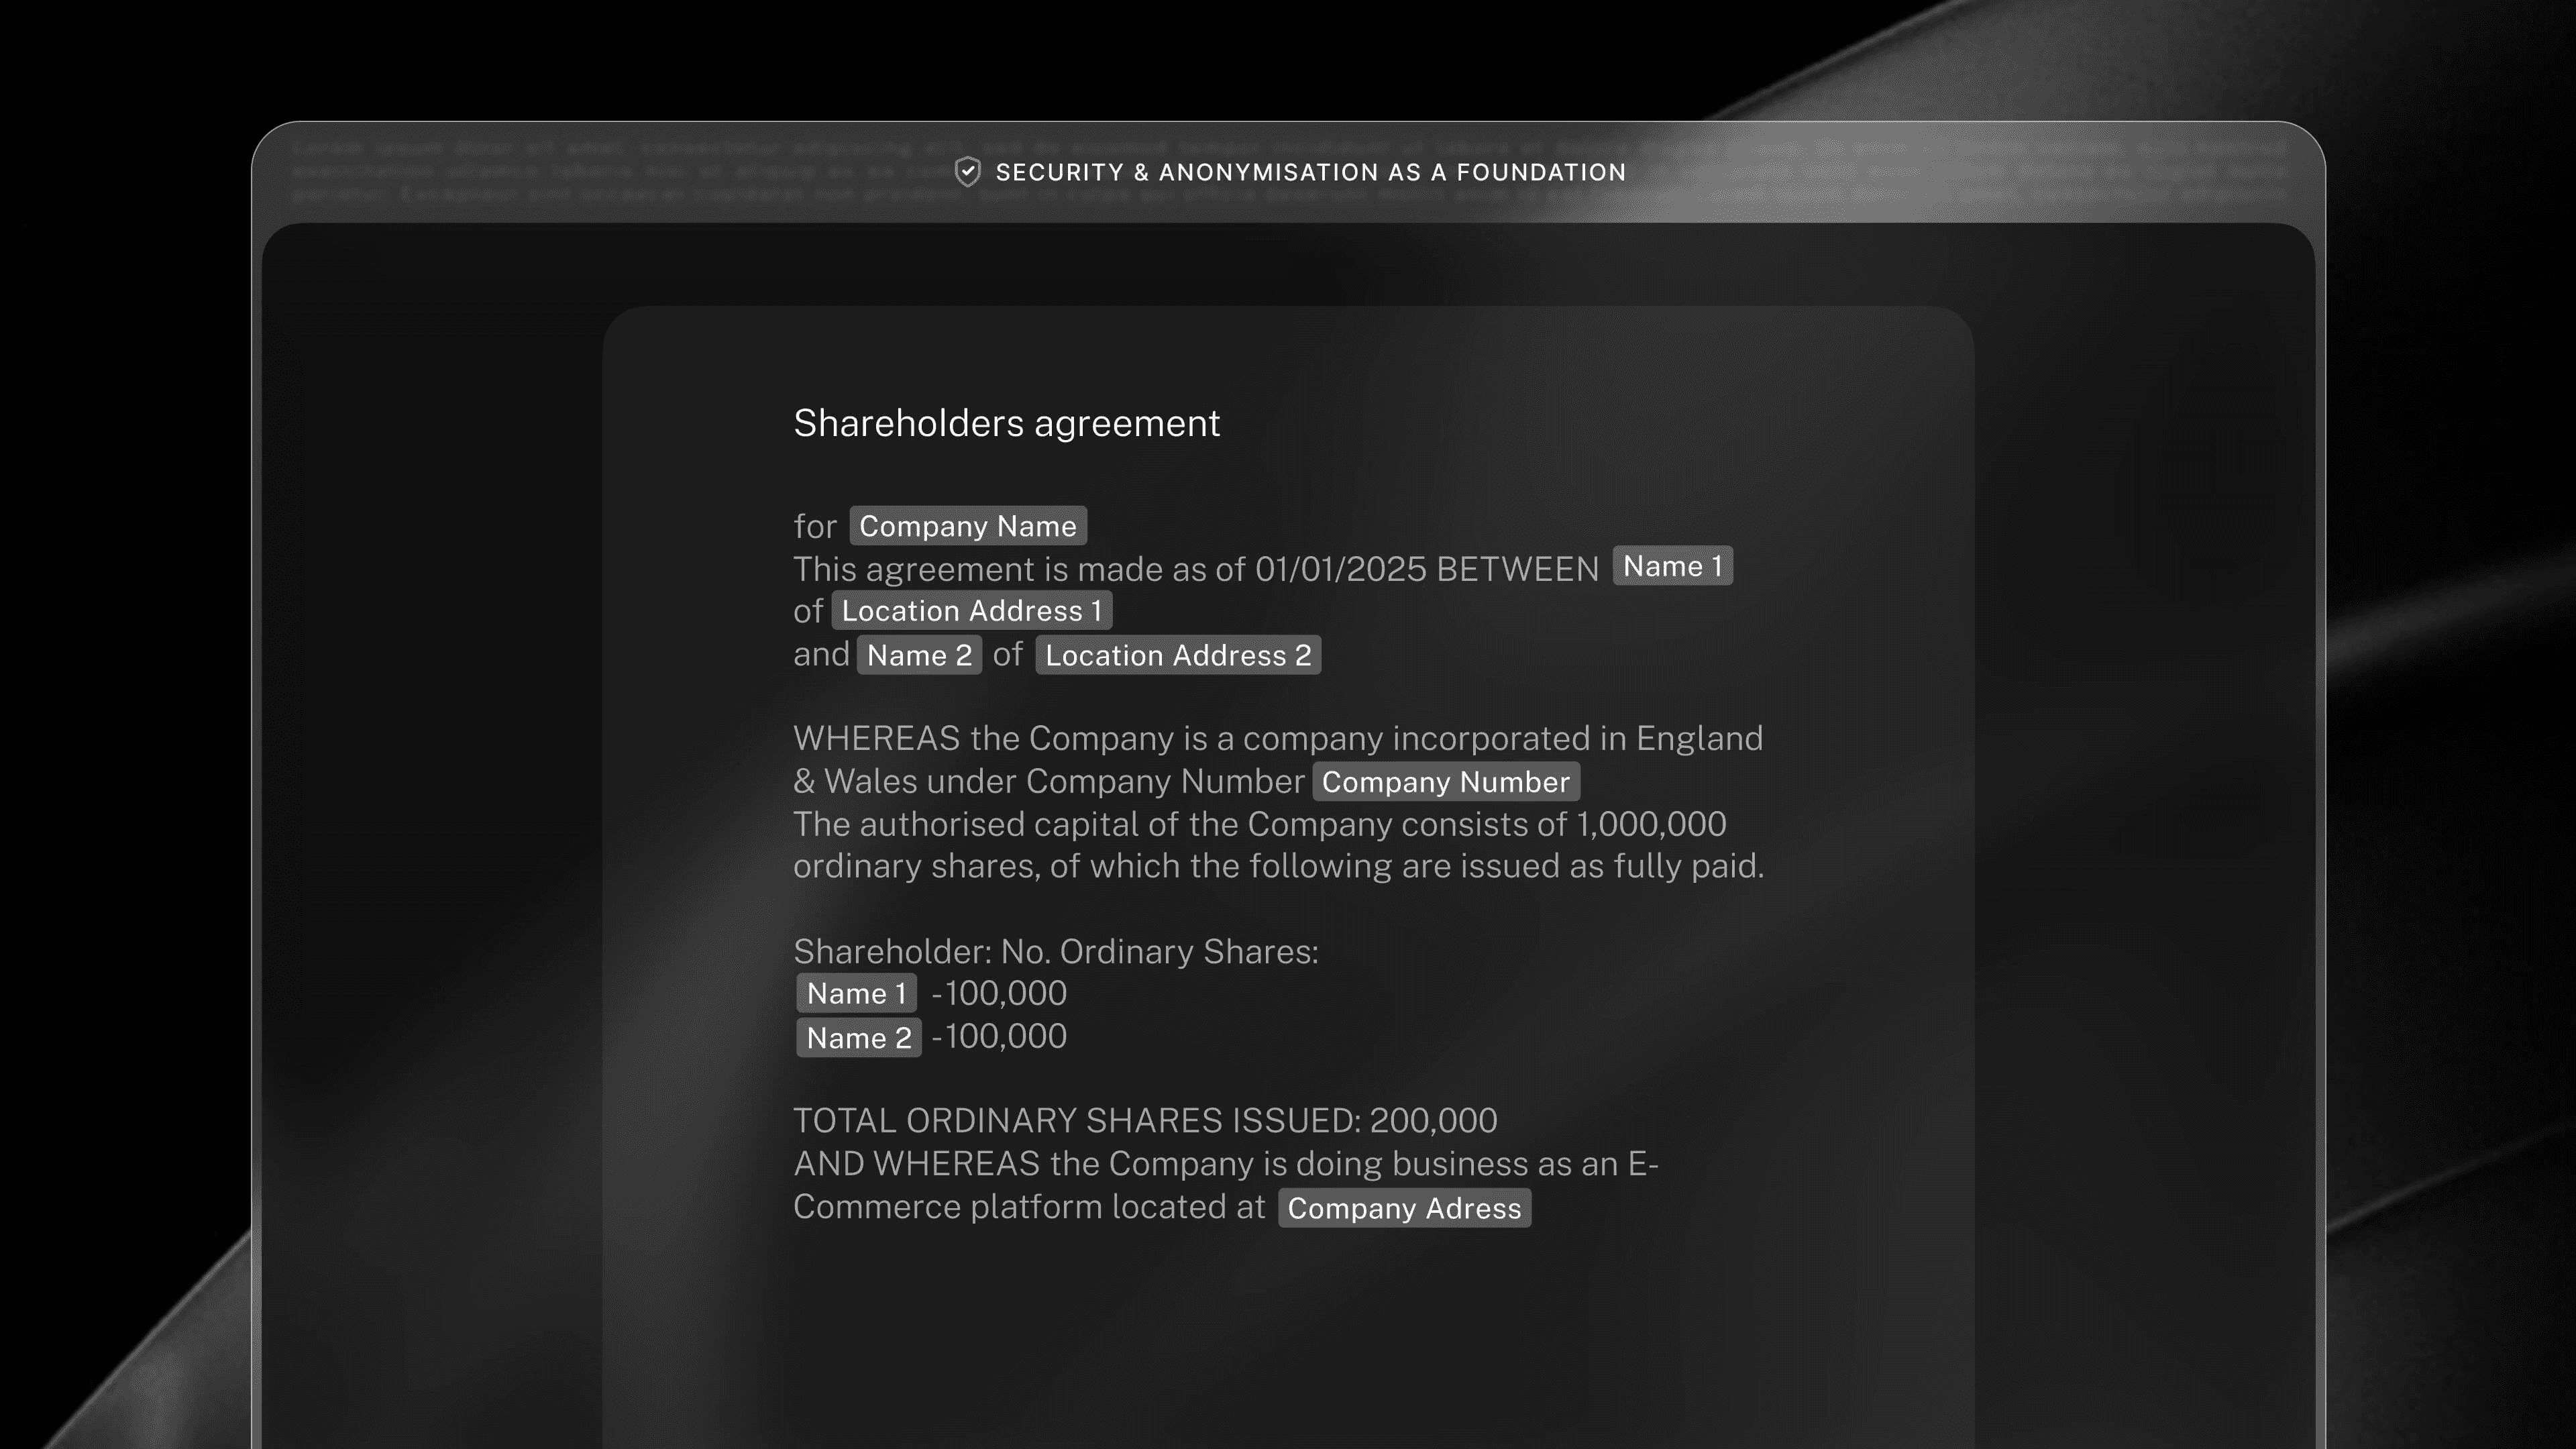
Les DPA et accords de partage de données regorgent de noms, de coordonnées et d'identités de signataires, que LEGALFLY anonymise dès l'importation, avant tout traitement d'analyse.
C'est pourquoi il s'agit de la seule IA juridique procédant à l'anonymisation des actes préalablement à leur analyse, garantissant ainsi qu'aucune donnée à caractère personnel ne quitte votre environnement informatique.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
Intelligence contractuelle

La difficulté majeure consécutive à une réforme juridique réside dans l'identification des contrats concernés par son champ d'application.
La nouvelle fonctionnalité de LEGALFLY, Contract Intelligence, y répond en offrant une visibilité intégrale sur l'ensemble du cycle de vie contractuel, de la phase de négociation jusqu'aux obligations, aux renouvellements et aux échéances critiques, en passant par l'approbation et la signature électronique.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
Legal Radar

Les directives de l'ICO sur les transferts, la révision de l'IDTA et le Digital Omnibus de l'UE demeurent en cours d'évolution et ne concernent pas nécessairement l'ensemble de vos contrats.
Legal Radar assure une veille auprès des régulateurs et des publications officielles dans plus de 130 juridictions, synthétise chaque évolution juridique de façon accessible et en évalue l'incidence concrète sur vos propres contrats et politiques internes, vous fournissant ainsi un état des modifications effectives plutôt qu'une simple alerte de publication.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
FAQ sur la checklist de conformité au RGPD britannique
Quelle est la différence entre le RGPD britannique et le RGPD de l'UE en 2026 ?
Depuis l'entrée en vigueur des modifications issues du Data (Use and Access) Act le 5 février 2026, le RGPD britannique intègre une nouvelle base juridique d'intérêts légitimes reconnus, des limites légales et des règles de computation des délais pour les demandes de droit d'accès, un cadre fondé sur des garanties pour les décisions automatisées, ainsi qu'un critère de transfert reposant sur l'absence de « niveau matériellement inférieur » au lieu du niveau « substantiellement équivalent ». Le RGPD de l'UE est demeuré inchangé.
Peut-on toujours transférer des données personnelles de l'UE vers le Royaume-Uni ?
Oui. La Commission européenne a renouvelé les décisions d'adéquation en faveur du Royaume-Uni le 19 décembre 2025, valables jusqu'au 27 décembre 2031. Aucune CCT ni analyse d'impact de transfert n'est requise pour les flux de l'UE vers le Royaume-Uni.
L'IDTA ou l'Addendum britannique sont-ils obligatoires ?
Pour les transferts restreints depuis le Royaume-Uni vers des pays ne bénéficiant pas de règlements d'adéquation britanniques, oui, sauf recours à des règles d'entreprise contraignantes (BCR) britanniques ou à une dérogation. L'Addendum britannique constitue généralement la solution la plus simple pour les groupes recourant déjà aux CCT de l'UE.
L'IDTA et l'Addendum britannique feront-ils l'objet de modifications ?
L'ICO prévoit de mettre à jour ces deux instruments courant 2026 afin de refléter le Data (Use and Access) Act. L'autorité préconise de maintenir l'usage des versions actuelles dans l'intervalle.
Une évaluation des risques de transfert demeure-t-elle obligatoire au titre du RGPD britannique ?
Oui. Le droit britannique la désigne désormais sous le terme de « test de protection des données ». Que vous vous fondiez sur l'IDTA, l'Addendum ou une autre garantie appropriée, vous devez apprécier, de façon raisonnable et proportionnée, si le niveau de protection dans le pays de destination est ou non matériellement inférieur à celui du RGPD britannique.
Que doit contenir une checklist de conformité des contrats au RGPD britannique ?
La formulation des bases juridiques, la coopération relative aux DAD et aux réclamations, les mécanismes de transfert, les évaluations des risques de transfert et les représentants, ainsi que les stipulations relatives aux décisions automatisées et aux cookies, le cas échéant.

