






Le règlement sur la résilience opérationnelle numérique (DORA) entre dans sa deuxième année d'application, ce qui signifie que la plupart des banques, des assureurs et des prestataires informatiques prennent désormais conscience des lacunes de leurs contrats TIC, après avoir passé un an à réécrire ceux de leurs principaux clients et à classifier les fonctions critiques ou importantes.
Les exigences contractuelles de DORA impactent directement les directions juridiques internes, en définissant les clauses obligatoires pour tout contrat de services TIC et en fixant des conditions plus strictes pour les contrats soutenant des fonctions critiques ou importantes.
Tandis que les banques et les assureurs sont directement concernés, les éditeurs de logiciels, fournisseurs de services cloud et prestataires de services gérés (MSP) subissent DORA par le biais des exigences contractuelles imposées par leurs clients. En vertu des articles 28 à 30, les contrats informatiques conclus avec des banques doivent désormais inclure des accords de niveau de service (SLA) détaillés mentionnant les lieux de traitement des données, des droits d'accès et d'audit obligatoires au bénéfice des banques et des autorités de régulation, ainsi que des plans de continuité d'activité, de réversibilité et de transition en cas de défaillance du prestataire.
Pour aider votre équipe à appréhender l'ensemble de ces changements et à s'assurer qu'ils s'appliquent soit à l'ensemble des contrats TIC, soit exclusivement aux fonctions critiques ou importantes, nous avons élaboré cette checklist de conformité DORA. Elle passe en revue les exigences de DORA clause par clause et constitue une trame exploitable pour vos propres analyses d'écarts (gap analysis).
Pour une analyse plus approfondie, réservez une démonstration de LEGALFLY. Nous vous guiderons à travers la checklist de conformité DORA en nous appuyant sur des contrats TIC représentatifs de votre portefeuille.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
DORA en 2026 : de la mise en œuvre à la supervision
Trois évolutions majeures se distinguent :
Le registre d'informations doit désormais suivre un cycle annuel
Conformément à l'article 28(3), les entités financières doivent tenir un registre d'informations sur tous les accords contractuels relatifs à l'utilisation de services TIC fournis par des tiers, et le communiquer au moins une fois par an. Les AES ont fixé au 31 mars la date limite pour que les autorités compétentes leur transmettent leurs registres, mais les autorités nationales peuvent fixer des échéances plus courtes pour les entités qu'elles supervisent.
Les autorités de supervision peuvent identifier les lacunes
Le registre recense le service, le prestataire, la fonction soutenue, les localisations, la chaîne de sous-traitance et l'existence des clauses clés pour chaque contrat. Si l'un d'eux est dépourvu d'une disposition requise par l'article 30, cela se traduira par une donnée manquante ou une incohérence entre les entités utilisant le même prestataire.
Le cadre applicable à la sous-traitance est désormais fixé
La version définitive des normes techniques de réglementation (RTS) de la Commission a été présentée le 22 juillet 2025, et les contrats conclus ou renouvelés depuis cette date sont censés s'y conformer. En d'autres termes, la mise en conformité avec DORA n'est plus un projet temporaire de repapering, mais une norme contractuelle permanente qui doit s'appliquer à chaque nouveau contrat, renouvellement ou avenant, et que les autorités de supervision peuvent contrôler chaque année.
Le périmètre de la checklist DORA
Article 30(2) : le socle obligatoire de tout contrat de services TIC
Neuf dispositions constituent le socle minimal de tout contrat TIC, quelle que soit la fonction qu'il soutient. C'est également là que pêchent la plupart des avenants DORA de première génération, ayant été rédigés à la hâte pour respecter les délais de mise en œuvre.
Tout contrat TIC doit donc impérativement prévoir :
Description du service et sous-traitance. Une description claire et complète de l'ensemble des fonctions et des services TIC, indiquant si la sous-traitance d'un service soutenant une fonction critique ou importante est autorisée et, le cas échéant, à quelles conditions. Le simple renvoi à un catalogue de produits ou à un bon de commande ne saurait valoir description complète.
Localisations. Les régions ou pays dans lesquels les services sont fournis et les données sont traitées, y compris les lieux de stockage, assortis d'une obligation pour le prestataire de vous notifier préalablement tout changement.
Protection des données. Des dispositions relatives à la disponibilité, l'authenticité, l'intégrité et la confidentialité des données, y compris des données à caractère personnel. Cela doit également couvrir les données non personnelles, et pas seulement l'accord de sous-traitance (DPA) au titre du RGPD.
Accès, récupération et restitution. L'accès, la récupération et la restitution des données à caractère personnel et non personnel dans un format facilement accessible en cas d'insolvabilité, de résolution, de cessation d'activité du prestataire ou de résiliation du contrat.
Niveaux de service. La description des niveaux de service (SLA), y compris leurs modalités d'actualisation et de révision, ainsi que l'interdiction pour le prestataire de les modifier unilatéralement sans préavis.
Assistance en cas d'incident. L'obligation pour le prestataire d'apporter son assistance en cas d'incident TIC lié au service, sans coût supplémentaire ou à un coût déterminé à l'avance. Une formulation du type « assistance raisonnable à nos tarifs en vigueur » ne répond pas à cette exigence.
Coopération avec les autorités. L'obligation de coopérer pleinement avec les autorités compétentes et les autorités de résolution, y compris les personnes mandatées par celles-ci. Cette obligation doit également couvrir les autorités futures et ne peut être limitée par des clauses de confidentialité.
Droits de résiliation et délais de préavis. Des droits de résiliation et des préavis minimaux conformes aux exigences des autorités compétentes et de résolution. Voir la section résiliation ci-dessous pour les motifs visés à l'article 28(7).
Formation. Les conditions de participation du prestataire à vos programmes de sensibilisation à la sécurité TIC et aux formations à la résilience opérationnelle numérique, au titre de l'article 13(6).
Mise en garde : attention aux clauses de localisation désignant une région « principale » tout en autorisant le traitement n'importe où pour le support ou la sauvegarde, à l'assistance en cas d'incident plafonnée à un nombre d'heures fixe avec facturation des heures supplémentaires au tarif standard, ainsi qu'aux clauses de coopération intégrées dans l'avenant DORA mais neutralisées par une clause de confidentialité du contrat-cadre en l'absence de vérification de l'ordre de priorité des documents.
Article 30(3) : le régime renforcé pour les fonctions critiques ou importantes
L'article 30(3) ajoute six dispositions supplémentaires au socle de base des neuf exigences précédentes. C'est sur ce point que la vigilance des superviseurs est la plus forte, et que les réticences des prestataires sont les plus vives.
Les contrats soutenant des fonctions critiques ou importantes doivent contenir :
Niveaux de service exhaustifs. Des descriptions complètes des niveaux de service assorties d'objectifs de performance quantitatifs et qualitatifs précis, vous permettant de les surveiller et de prendre des mesures correctives sans délai injustifié. Veillez à ce qu'ils incluent des indicateurs chiffrés, des périodes de mesure, des rapports périodiques et des pénalités/remèdes, et pas seulement un simple taux de disponibilité.
Obligations de notification et de reporting. Des délais de préavis et des obligations de reporting à la charge du prestataire, y compris la notification de tout événement susceptible d'affecter de manière significative sa capacité à fournir le service conformément aux niveaux convenus. Assurez-vous que la notion d'« impact significatif » est définie et que le délai de notification est ferme.
Plans d'urgence et sécurité TIC. L'exigence faite au prestataire de mettre en œuvre et de tester des plans d'urgence, et de maintenir des mesures, outils et politiques de sécurité TIC garantissant un niveau de sécurité approprié au regard du cadre réglementaire. Vérifiez la fréquence des tests, votre implication dans ceux-ci et l'accès aux résultats.
Tests de pénétration fondés sur la menace (TLPT). L'obligation de participer et de coopérer pleinement à vos tests de pénétration fondés sur la menace (TLPT) en vertu des articles 26 et 27 (pour plus d'informations, voir la section TLPT ci-dessous).
Surveillance, accès, inspection et audit. Le droit de surveiller les performances du prestataire sur une base continue, comprenant :
Des droits d'accès, d'inspection et d'audit sans restriction pour vous-même, un tiers désigné par vos soins et l'autorité compétente, y compris le droit de faire des copies des documents pertinents sur place lorsqu'ils sont cruciaux pour les opérations du prestataire, sans obstacle ni restriction liés à d'autres accords contractuels ou politiques internes ;
Le droit de convenir de niveaux d'assurance alternatifs si les droits d'autres clients sont affectés ;
L'obligation pour le prestataire de coopérer pleinement lors des inspections et audits sur site ; et
L'obligation de préciser la portée, les procédures à suivre et la fréquence des inspections et des audits.
Stratégies de réversibilité et de sortie. Des dispositifs de sortie, prévoyant notamment une période de transition adéquate et obligatoire pendant laquelle le prestataire continue à fournir le service afin de réduire le risque de perturbation et/ou de faciliter la résolution et la restructuration, et vous permettant de migrer vers un autre prestataire ou de réinternaliser le service, en cohérence avec la complexité de celui-ci.
Mise en garde : attention aux droits d'audit limités à un par an avec un préavis de 60 jours sans exception pour le régulateur, aux droits d'accès qui vous contraignent à dépendre exclusivement d'audits mutualisés ou de certifications sans solution de repli, ainsi qu'aux clauses de réversibilité promettant une « assistance raisonnable à la transition » sans fixer de durée minimale et permettant au prestataire de facturer les montants de son choix.

Sous-traitance : les retraits des RTS définitifs et ce qui doit subsister dans le contrat
Le texte définitif des RTS sur la sous-traitance a subi plusieurs modifications par rapport aux projets du début d'année 2024, notamment la suppression de l'article 5 relatif au suivi de la chaîne de sous-traitants TIC. Cela peut sembler être un assouplissement global de la décision, mais sa portée est plus restreinte.
Ce qui a été supprimé
Le projet d'article 5 imposait que le contrat lui-même précise la manière dont l'entité financière supervise l'ensemble de la chaîne de sous-traitance, y compris des clauses d'identification de la chaîne et de contrôle des conditions convenues avec les sous-traitants. Cet article ayant été supprimé, ces stipulations contractuelles ne sont plus obligatoires, bien que les obligations propres de l'entité quant à la supervision de sa chaîne d'approvisionnement demeurent.
Ce qui doit obligatoirement figurer dans le contrat
Les RTS définitifs maintiennent les exigences relatives aux conditions de la sous-traitance. Dès lors que le contrat autorise la sous-traitance d'un service soutenant une fonction critique ou importante, vérifiez qu'il :
☑️ Identifie précisément les services pouvant être sous-traités et les conditions applicables ;
☑️ Maintient l'entière responsabilité du prestataire principal pour les services fournis par ses sous-traitants ;
☑️ Impose au prestataire de surveiller ses sous-traitants et fixe ses obligations de suivi et de reporting à votre égard ;
☑️ Oblige le prestataire à évaluer les risques liés à la localisation des sous-traitants et encadre les lieux où les sous-traitants traitent ou stockent les données ;
☑️ Impose au prestataire de répercuter (flow down) les obligations dans ses propres contrats de sous-traitance, y compris les devoirs de surveillance et de notification, les exigences de continuité d'activité et de sécurité TIC, ainsi que les droits d'accès, d'inspection et d'audit requis par vous-même et l'autorité compétente ;
☑️ Oblige le prestataire à garantir la continuité du service tout au long de la chaîne en cas de défaillance d'un sous-traitant ;
☑️ Exige un préavis suffisant en cas de modification substantielle des accords de sous-traitance, vous laissant le temps d'évaluer le risque et de vous y opposer, ou d'exiger des ajustements avant son entrée en vigueur ; et
☑️ Vous confère un droit de résiliation si le prestataire procède à des modifications substantielles malgré votre opposition ou sous-traite sans autorisation préalable.
Attention : vous demeurez tenu d'effectuer les diligences raisonnables (due diligence) et l'évaluation des risques préalablement à toute autorisation de sous-traitance, et devez continuer à superviser et enregistrer les données des sous-traitants qui soutiennent effectivement le service. Même s'il ne s'agit pas d'une obligation contractuelle directe, vous devez impérativement maîtriser votre chaîne de sous-traitance.
Le registre d'informations, désormais sur un cycle annuel
Le registre n'est peut-être pas un document juridique en soi, mais il est alimenté par l'ensemble de vos contrats. Pour chaque accord, les modèles définis dans les normes techniques d'exécution (ITS) requièrent l'identification des parties, les services TIC, la fonction soutenue et sa criticité, les dates de prise d'effet et d'échéance, les préavis de résiliation, la loi applicable, les localisations des services et des données, la chaîne de sous-traitance pour les fonctions critiques, ainsi que les dispositifs de sortie.
Il existe donc une corrélation directe entre la rédaction contractuelle et le reporting réglementaire. Si un contrat n'indique pas le lieu de traitement des données, le registre ne pourra pas le renseigner fidèlement. Si le même prestataire figure sous différents identifiants d'entité juridique (LEI) selon les filiales du groupe, l'incohérence apparaîtra dès la consolidation des données par les AES. Il en va de même pour l'ensemble des informations. Afin d'éviter ces divergences, vous devez vous assurer que vos contrats contiennent les données suivantes :
Checklist : les contrats alimentant le registre
☑️ Chaque contrat TIC identifie le prestataire par sa dénomination sociale complète et, le cas échéant, son identifiant d'entité juridique (LEI).
☑️ La date d'effet, la durée, les mécanismes de reconduction et les préavis de résiliation pour les deux parties sont formellement stipulés dans le contrat, et non de simples correspondances commerciales.
☑️ La loi applicable ainsi que les lieux d'exécution des services et de stockage des données sont expressément stipulés.
☑️ Les fonctions soutenues sont identifiées avec une précision suffisante pour correspondre à votre cartographie interne des fonctions.
☑️ Pour les fonctions critiques ou importantes, le contrat impose au prestataire de vous communiquer les informations relatives aux sous-traitants nécessaires à la tenue du registre, et de vous notifier tout changement.
☑️ Les avenants, renouvellements et résiliations sont consignés dans le registre au fil de l'eau, et non reconstitués a posteriori une fois par an.
Droits de résiliation et stratégies de réversibilité
L'article 28(7) prévoit que les contrats TIC doivent pouvoir être résiliés dans au moins quatre situations. L'article 30(2)(h) impose ensuite des droits de résiliation et des délais de préavis minimaux répondant aux attentes des autorités de supervision. Conjointement, ces articles fixent le socle impératif de toute clause de résiliation.
Checklist : motifs de résiliation au titre de l'article 28(7)
☑️ Manquement significatif du prestataire aux lois, règlements ou stipulations contractuelles applicables.
☑️ Circonstances identifiées dans le cadre du suivi du risque lié aux tiers TIC, considérées comme susceptibles d'altérer l'exécution des fonctions contractuelles, y compris les modifications substantielles affectant l'accord ou la situation du prestataire.
☑️ Faiblesses avérées du prestataire dans sa gestion globale du risque TIC, en particulier dans la manière dont il garantit la disponibilité, l'authenticité, l'intégrité et la confidentialité des données.
☑️ Situations dans lesquelles l'autorité compétente n'est plus en mesure de superviser efficacement l'entité financière en raison des conditions contractuelles ou des circonstances entourant le contrat.
Attention : l'exercice de ces droits ne doit pas être entravé par des stipulations qui les rendraient inapplicables en pratique, telles que l'accord préalable du prestataire, un délai de remédiation excessif ou des indemnités de résiliation.
Stratégies de sortie pour les fonctions critiques ou importantes
L'article 28(8) impose la définition de stratégies de sortie pour les services TIC soutenant des fonctions critiques ou importantes. Elles doivent envisager la défaillance du prestataire, la dégradation de la qualité du service, l'interruption des activités résultant d'une prestation défectueuse ou inadaptée, le risque matériel découlant du déploiement du service, ainsi que la résiliation. Les plans de sortie doivent être complets, documentés, suffisamment testés et révisés périodiquement.
Checklist : clauses de sortie dans le contrat
☑️ Une période de transition obligatoire, proportionnée à la complexité du service, pendant laquelle le prestataire continue d'exécuter ses prestations aux niveaux de service convenus (art. 30(3)(f)).
☑️ Une assistance à la réversibilité couvrant la migration des données, la documentation et la coopération avec un prestataire repreneur ou vos équipes internes.
☑️ La restitution de l'ensemble des données dans un format documenté et facilement accessible, selon un calendrier défini et avec vérification de l'exhaustivité.
☑️ Une tarification fixe ou préalablement convenue pour les prestations de sortie et de transition.
☑️ La survie des droits d'accès, d'audit et de coopération pendant toute la durée de la période de transition.
☑️ Des droits de réversibilité/sortie applicables en cas d'insolvabilité, de résolution et de cessation d'activité, et non limités à la seule résiliation ordinaire.
Coopération en cas d'incident, TLPT et clauses types
Trois aspects complémentaires se trouvent souvent en dehors de l'annexe principale relative à l'article 30, mais déterminent l'efficacité opérationnelle du contrat lors de sa mise en œuvre :
Coopération en cas d'incident
Vos obligations de notification d'incidents majeurs sont soumises à des délais stricts. Selon les normes de notification de DORA, la notification initiale à votre autorité compétente doit intervenir dans les 4 heures suivant la qualification de l'incident comme majeur et au plus tard 24 heures après en avoir eu connaissance, suivie d'un rapport intermédiaire dans les 72 heures et d'un rapport final sous un mois. Vous ne pouvez respecter ces délais si votre prestataire met plusieurs jours à vous alerter. Si l'article 30(2)(f) prévoit l'assistance, le contrat doit également en encadrer la réactivité temporelle.
Le prestataire doit vous notifier les incidents TIC affectant le service dans un délai fixe, calculé en heures.
Les notifications doivent contenir les informations requises pour vous permettre de qualifier l'incident au sens de DORA, avec des points de situation au fur et à mesure de l'évolution des faits.
Le prestataire doit assister l'analyse des causes profondes et fournir les informations nécessaires à vos rapports intermédiaire et final.
Tests de pénétration fondés sur la menace (TLPT)
Les entités tenues de réaliser des TLPT doivent intégrer dans leur périmètre les prestataires tiers de services TIC soutenant des fonctions critiques ou importantes. L'article 30(3)(d) impose au prestataire de participer et de coopérer pleinement. L'article 26(4) autorise les tests mutualisés (pooled testing) lorsque la participation d'un prestataire est susceptible d'affecter la qualité ou la sécurité des services fournis à d'autres clients, ou la confidentialité de leurs données.
Le prestataire doit participer et coopérer pleinement à vos TLPT, y compris avec les testeurs que vous désignez.
Des tests mutualisés sont envisageables à titre d'alternative lorsque l'article 26(4) s'applique, avec communication des résultats à votre attention.
Les conditions de confidentialité, de responsabilité et de calendrier des tests sont convenues à l'avance afin de ne pas pouvoir être invoquées pour retarder un test.
Clauses contractuelles types. L'article 30(4) invite les entités et les prestataires à envisager le recours aux clauses contractuelles types élaborées par les autorités publiques pour des services spécifiques. Lorsque de telles clauses existent pour un service souscrit, s'y conformer dès l'origine réduit les délais de négociation et offre aux autorités de contrôle un cadre standardisé.
Piloter la conformité des contrats DORA avec LEGALFLY
La checklist ci-dessus pose le cadre normatif, mais ne représente qu'une partie du travail. La difficulté principale réside dans son application à des centaines de contrats TIC et dans le maintien de leur conformité au gré des évolutions réglementaires. LEGALFLY, le système d'exploitation juridique conçu pour les directions juridiques, optimise ce processus de la demande initiale à la finalisation, dans le strict respect du cadre fixé par vos juristes.
Wealins, entité du Groupe Foyer, utilise LEGALFLY pour sa veille et sa conformité réglementaires. Leur preuve de concept (PoC) DORA a été finalisée en quelques heures, permettant à l'équipe de récupérer jusqu'à un cinquième de son temps de travail. Luc Rasschaert, CEO de l'entreprise, qualifie cette transition comme le passage d'une recherche passive des changements réglementaires à une analyse stratégique de leur pertinence.
Agent Studio

Agent Studio permet aux directions juridiques et de la conformité de concevoir conjointement un workflow automatisé.
Le processus s'amorce avec Legal Radar, qui détecte les mises à jour réglementaires telles qu'un nouveau RTS, des orientations des AES ou des doctrines d'autorités nationales. Si leur impact est significatif, les contrats concernés sont automatiquement identifiés dans SharePoint ou dans LEGALFLY. Ensuite, le module Drafting génère les projets de modification en appliquant vos clauses types et positions de repli (fallbacks) validées. Enfin, la direction juridique révise et approuve chaque modification, puis les documents mis à jour sont réintégrés dans votre GED.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
Anonymisation
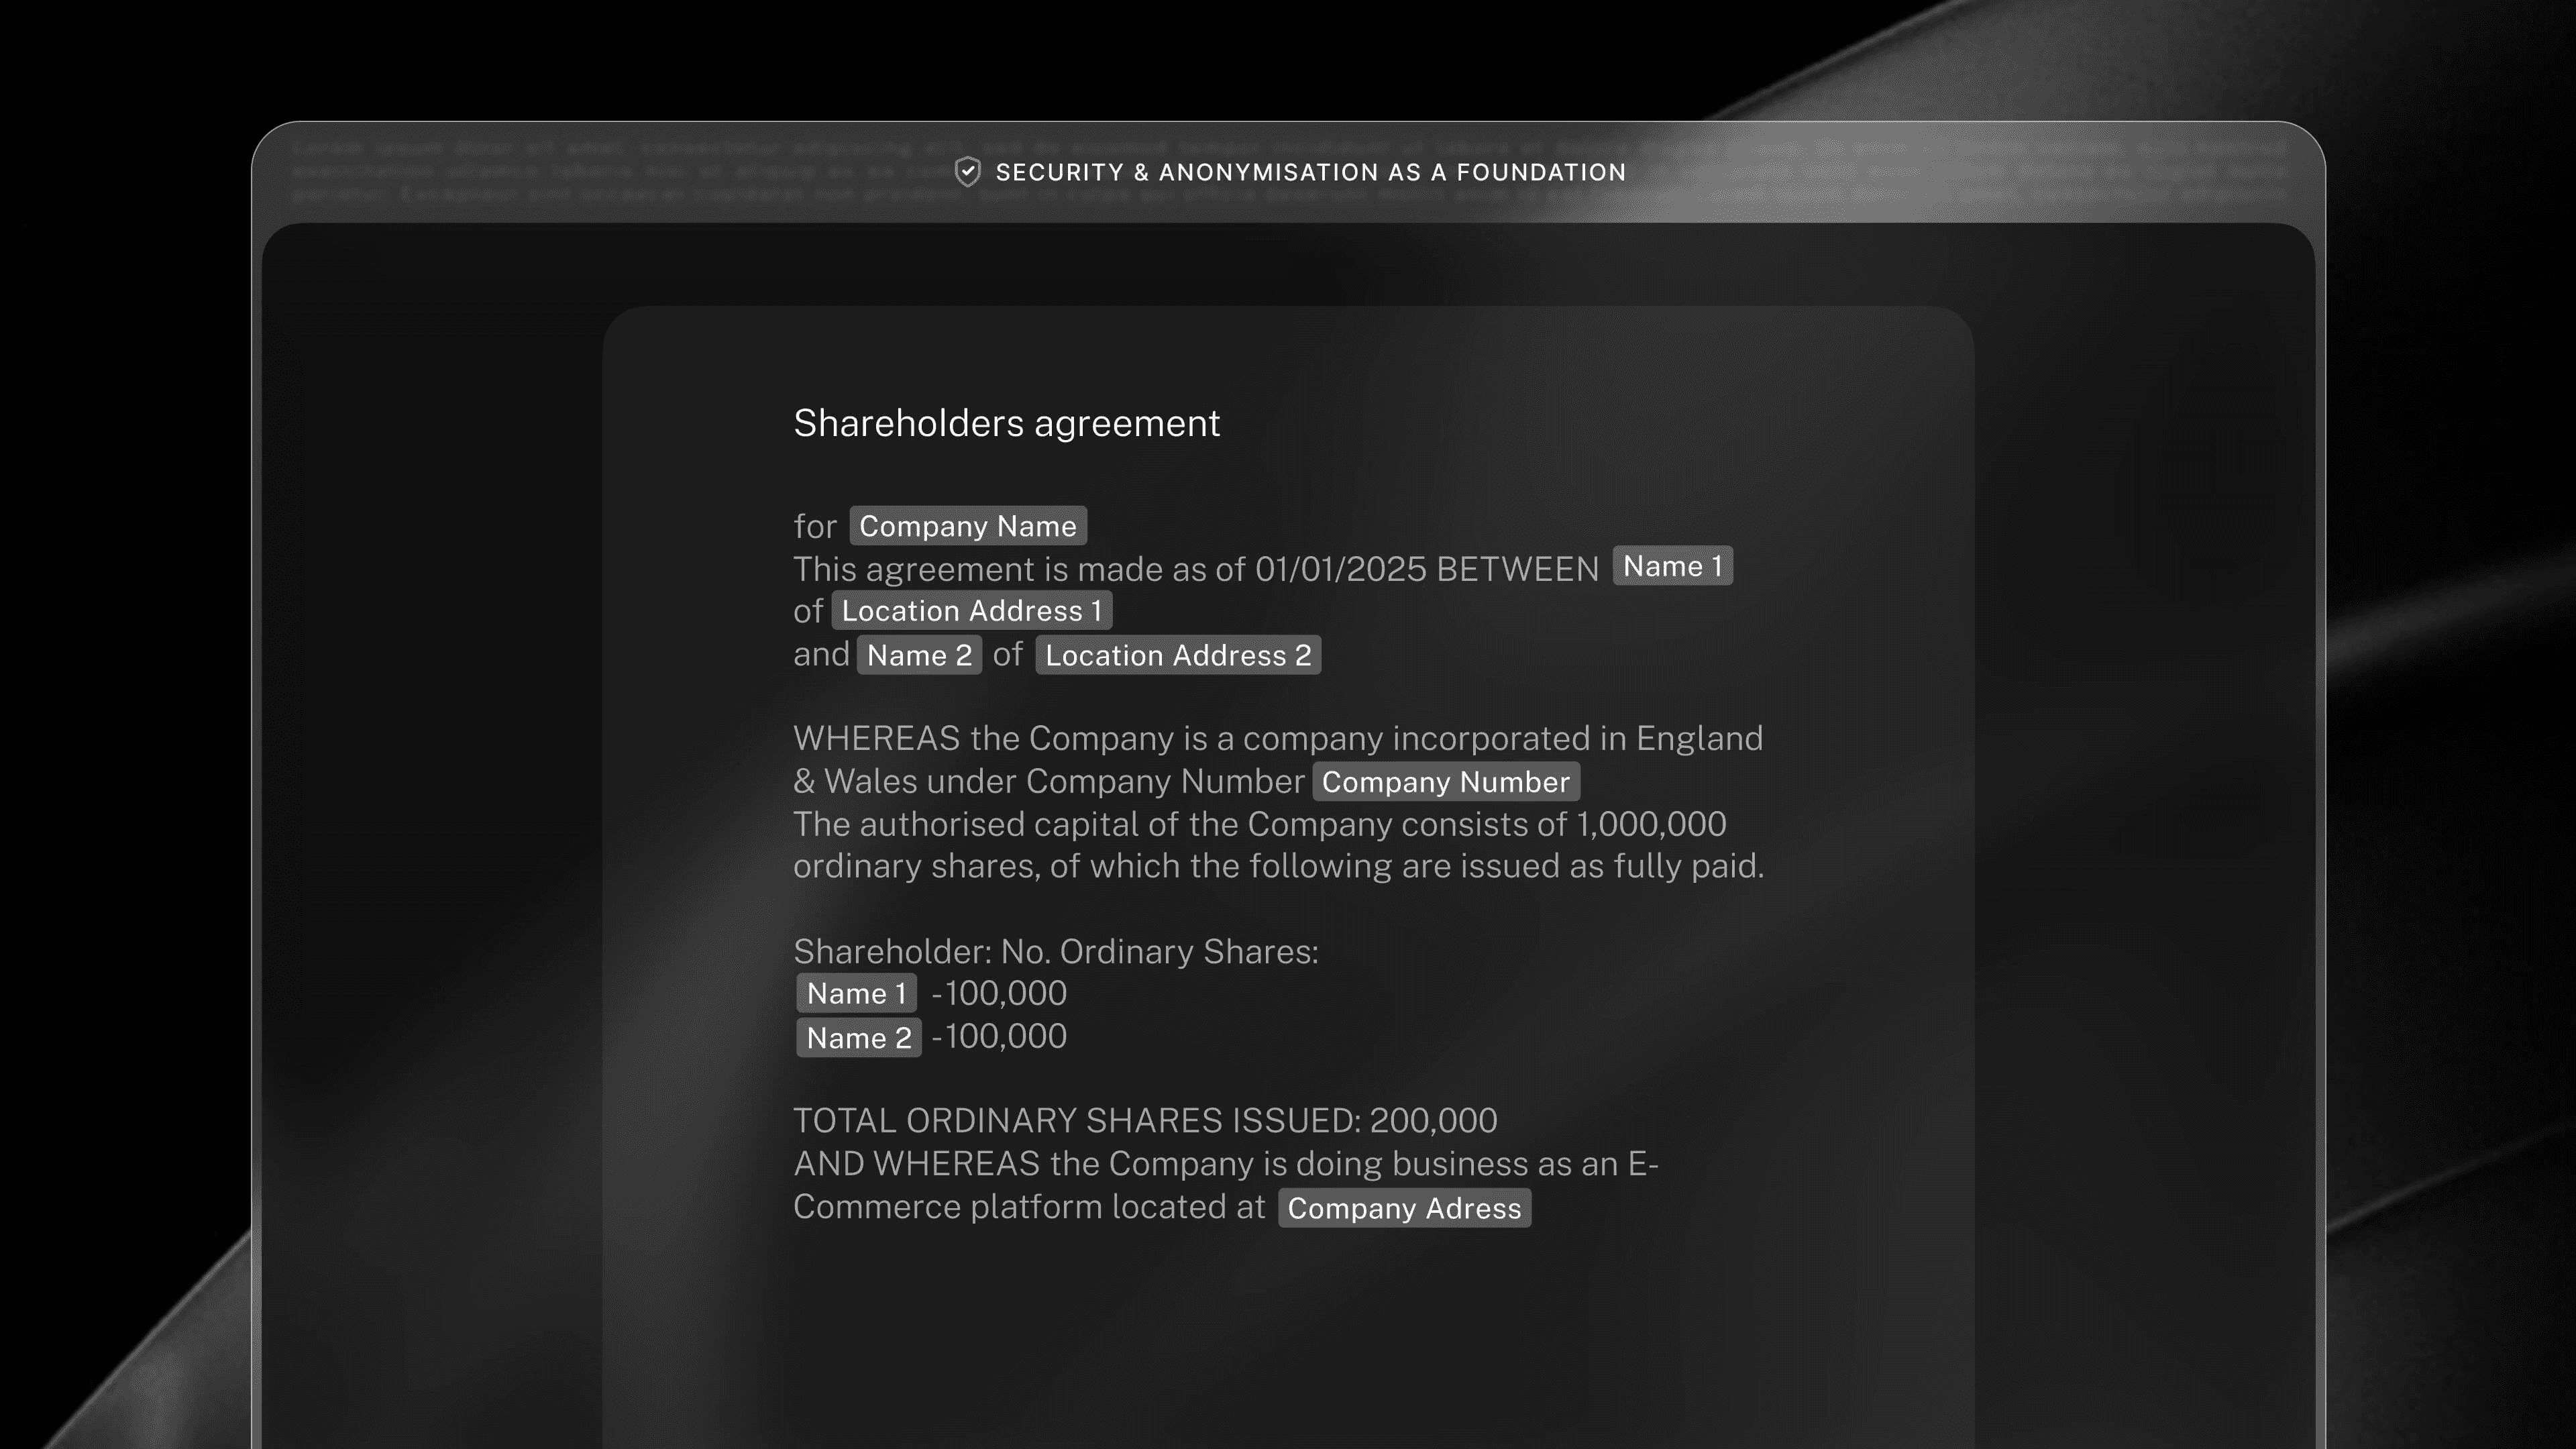
Les banques et les compagnies d'assurance ne peuvent généralement pas transmettre les données contractuelles ou de leurs clients à un modèle tiers sous une forme identifiable.
Anonymisation, la seule IA juridique qui anonymise les documents préalablement à toute analyse, résout cette contrainte. Elle anonymise les fichiers dès leur importation, avant le moindre traitement, garantissant qu'aucune donnée directement identifiable ne quitte votre infrastructure et que tout traitement repose sur des données protégées. La solution est disponible en mode SaaS, environnement dédié (single-tenant) ou avec une anonymisation sur site (on-premise), sur une plateforme certifiée ISO 27001 et conforme SOC 2 Type II.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
Contract Intelligence

Avec DORA, les superviseurs ont désormais la faculté d'exiger la communication des délais de préavis, des clauses de sortie et des échéances de renouvellement.
Contract Intelligence, actuellement déployé, offre une visibilité intégrale sur le cycle de vie contractuel, de la phase de négociation au suivi des renouvellements, des préavis, des obligations et des échéances critiques. Vos contrats demeurent stockés au sein de votre CLM habituel : LEGALFLY s'assure d'en maîtriser et d'en structurer l'analyse juridique.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
Multi Review

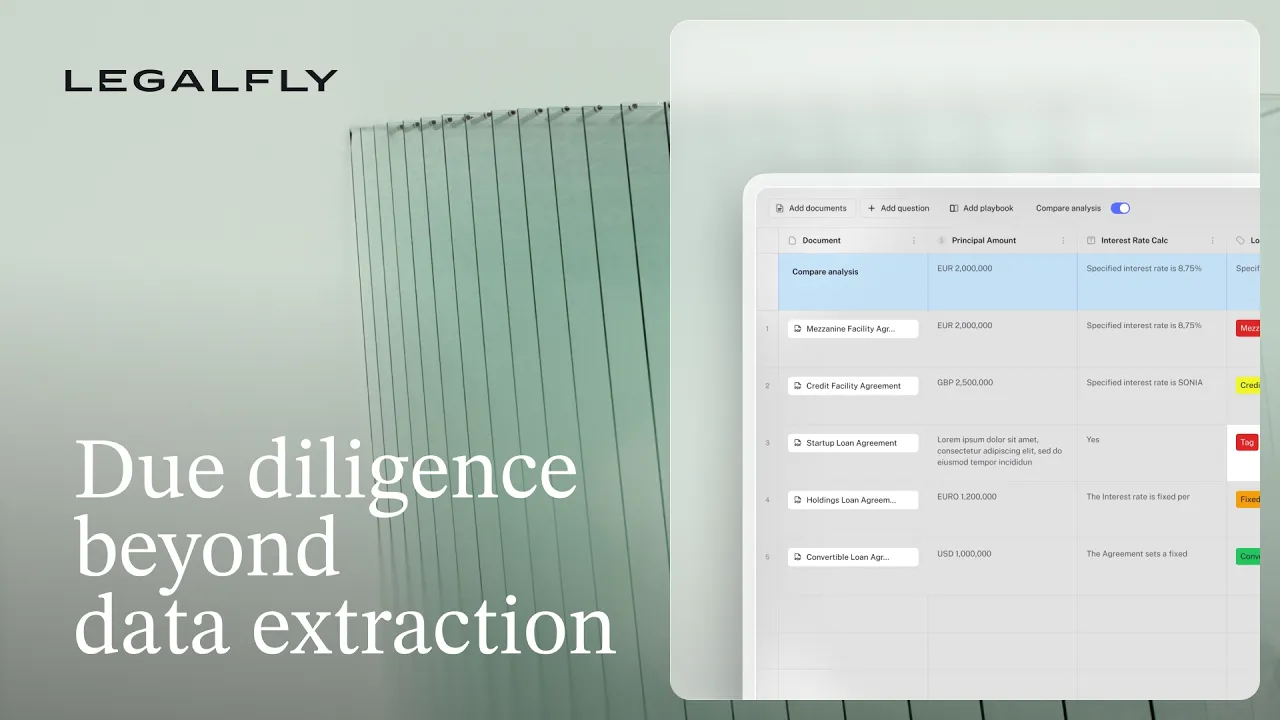
Multi Review ingère l'ensemble de votre base contractuelle TIC depuis SharePoint ou votre outil de gestion documentaire, anonymise chaque fichier et applique un playbook d'analyse conforme à l'article 30 à l'ensemble du portefeuille. Il signale les clauses manquantes, les déviations ainsi que les anomalies à haut risque, tout en extrayant les métadonnées clés — telles que les localisations, préavis et clauses de sous-traitance — dans un jeu de données unifié assorti de renvois vers les textes sources.
L'outil exporte ensuite les résultats vers Excel afin d'alimenter votre registre d'informations. Grâce aux playbooks DORA de LEGALFLY, les deux perspectives sont couvertes : celle de l'entité financière examinant les modèles contractuels du prestataire, et celle du prestataire TIC confronté à l'avenant DORA émis par un établissement bancaire.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
FAQ sur la checklist de conformité contractuelle DORA
Que doit couvrir une checklist de conformité DORA pour les contrats ?
Les neuf stipulations de l'article 30(2) applicables à tous les contrats TIC, les six stipulations complémentaires de l'article 30(3) relatives aux contrats soutenant des fonctions critiques ou importantes, les causes de résiliation de l'article 28(7), les exigences de réversibilité de l'article 28(8), ainsi que les conditions de sous-traitance prévues par le règlement délégué (UE) 2025/532.
La version définitive des RTS sur la sous-traitance a-t-elle supprimé l'obligation de contrôler la chaîne de sous-traitance ?
Non. Elle a supprimé le projet d'article 5, qui aurait imposé des clauses contractuelles spécifiques régissant les modalités de supervision de la chaîne par l'entité financière. Les conditions d'autorisation de la sous-traitance, les devoirs de contrôle et d'alignement contractuel (flow-down) incombant au prestataire, la notification préalable des modifications substantielles et les droits de résiliation sont intégralement maintenus, au même titre que vos obligations internes de gouvernance et de reporting au registre.
Quelle est l'échéance de remise du registre d'informations DORA ?
À compter de 2026, les autorités compétentes doivent transmettre les registres aux AES au plus tard le 31 mars de chaque année. Votre autorité nationale fixe une date limite antérieure pour votre entité. Le registre doit par ailleurs être tenu à jour en continu et tenu à disposition sur demande.
Tous les contrats TIC doivent-ils intégrer des droits d'audit au sens de DORA ?
Les droits complets d'accès, d'inspection et d'audit prévus à l'article 30(3)(e) sont obligatoires pour les contrats soutenant des fonctions critiques ou importantes. L'ensemble des contrats TIC doit néanmoins comporter une obligation de pleine coopération avec les autorités compétentes et de résolution, conformément à l'article 30(2)(g).

