






Le contenu suivant fait l'impasse sur les notions introductives et constitue un véritable audit contractuel, structuré selon 9 typologies de contrats : Contrats de sous-traitance, Accords de co-responsabilité, Transferts internationaux, Sous-traitants ultérieurs, Notification de violations, Droits d'audit, Réversibilité/Sortie, Responsabilité et Fournisseurs d'IA. Chaque section détaille les exigences légales, les points de contrôle documentaire et les lacunes habituelles des modèles types. Réservez une démonstration de LEGALFLY et découvrez comment nous élaborons un playbook personnalisé, fondé sur vos directives internes ou vos contrats de référence (« golden contracts »), conforme aux règles actuelles et futures du RGPD.
Si l'entreprise opère depuis les États-Unis et traite les données de personnes concernées au sein de l'UE, la checklist de conformité RGPD pour les entreprises américaines détaille en priorité les obligations au niveau du programme de gouvernance.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
Ce qui change dans la checklist 2026 : l'Omnibus Numérique
Le 19 novembre 2025, la Commission européenne a proposé l'Omnibus Numérique, deux règlements visant à réformer certaines dispositions du RGPD et de la directive ePrivacy. Cette proposition a finalement été scindée en deux textes : le Règlement sur l'intelligence artificielle (IA Act) et l'Omnibus sur les données (Data Omnibus), qui porte les modifications du RGPD.
L'IA Act a été adopté sous la forme du Règlement (UE) 2026/1744 en juillet 2026 (l'Annexe III relative aux obligations pour les systèmes à haut risque ayant été reportée au 2 décembre 2027), mais l'Omnibus sur les données demeure en première lecture.
Malgré la demande de négociations formulée par la présidence du Conseil de l'Union européenne, les ambassadeurs des États membres ne sont pas encore parvenus à une décision unanime, et plusieurs réunions ont été reportées. Toutefois, un mandat du Conseil ne pouvant à lui seul modifier le RGPD, il ne s'agit que d'une étape du processus législatif.
Bien que le texte final de l'Omnibus puisse encore faire l'objet de modifications substantielles, voici les propositions actuelles susceptibles d'impacter vos contrats :
Caractère relatif de la donnée personnelle - Une version révisée de l'article 4, paragraphe 1, prévoirait qu'une information n'est pas qualifiée de donnée à caractère personnel pour une entité qui ne dispose pas de moyens raisonnables d'identifier la personne. Cela consacre l'arrêt de la CJUE de septembre 2025, EDPS c. CRU (C-413/23 P), sur les données pseudonymisées.
Harmonisation des AIPD - La Commission a proposé des listes européennes harmonisées de traitements soumis ou dispensés d'analyse d'impact relative à la protection des données (AIPD), accompagnées d'un modèle type commun, se substituant aux listes nationales actuelles.
Évolution de la notification des violations - La notification à l'autorité de contrôle ne s'appliquerait plus qu'aux violations susceptibles d'engendrer un risque élevé, dans un délai de 96 heures (au lieu de 72 heures), via un point d'accès unique de l'UE partagé avec la directive NIS 2 et d'autres régimes régissant les incidents.
Clarification du fondement pour les traitements liés à l'IA - Un nouvel article 88 ter viendrait confirmer que le développement et l'exploitation de systèmes d'IA peuvent reposer sur l'intérêt légitime, assorti d'une dérogation ciblée à l'article 9 pour les données sensibles résiduelles présentes dans les jeux de données d'entraînement.
Pour les directions juridiques, cela implique simplement de maintenir leur programme de conformité RGPD en l'état du droit positif tout en le renforçant par des clauses contractuelles capables d'absorber ces futures évolutions. La section suivante analyse la démarche clause par clause.
Méthodologie d'audit de conformité des contrats au RGPD
Prenez pour point de départ votre cartographie des données plutôt que votre contrathèque : le registre des activités de traitement, tenu en application de l'article 30, recense déjà les destinataires de données personnelles. Chaque destinataire doit faire l'objet d'un contrat conforme à sa qualification juridique, et chaque contrat doit fidèlement refléter les prestations réelles du prestataire.
Synthèse de la démarche opérationnelle, détaillée ci-après :
Périmètre contractuel | Identifiez l'ensemble des conventions impliquant un transfert de données hors de votre maîtrise : contrats SaaS et cloud, infogérance, paie et RH, plateformes marketing, accords intragroupe, partages de données avec des partenaires ou outils d'IA. |
Qualification juridique | Qualifiez chaque cocontractant : sous-traitant, responsable conjoint du traitement ou responsable du traitement autonome. Cette qualification détermine la checklist applicable, toute qualification erronée constituant en soi un manquement. |
Hiérarchisation par les risques | Traitez en priorité les contrats impliquant des données sensibles, des volumes massifs, des flux hors EEE ou des traitements d'IA. Les prestataires à faible risque peuvent faire l'objet d'une revue allégée. |
Revue sur référentiel unique | Évaluez chaque contrat selon une doctrine contractuelle unique (playbook), afin de garantir la cohérence des conclusions sur l'ensemble du portefeuille et de procéder aux régularisations lors des renouvellements. |
1. Contrats de sous-traitance au titre de l'article 28
L'article 28, paragraphe 3, régit le contenu impératif de tout contrat entre un responsable du traitement et son sous-traitant, exigences que la plupart des DPA reprennent fidèlement.
L'enjeu de l'audit consiste à vérifier l'opposabilité de ces stipulations et l'adéquation exacte des annexes avec la réalité des traitements exécutés.
Les Lignes directrices 07/2020 du CEPD relatives aux notions de responsable du traitement et de sous-traitant sont sans équivoque : la simple reproduction textuelle de l'article 28 est insuffisante ; la convention doit préciser les modalités effectives de respect de chaque obligation. En l'absence de précisions suffisantes dans le modèle du prestataire, les clauses contractuelles types de la Commission relatives à l'article 28 (Décision d'exécution 2021/915) constituent un référentiel utile.
Checklist : DPA conforme à l'article 28
☑️ L'objet, la durée, la nature et la finalité du traitement, ainsi que les types de données et catégories de personnes concernées, sont propres au service souscrit, sans se limiter à une liste générique.
☑️ Le sous-traitant n'agit que sur instruction documentée, y compris pour les transferts, et a l'obligation de signaler toute instruction lui paraissant contraire au RGPD.
☑️ Les personnes autorisées à traiter les données sont soumises à une obligation de confidentialité.
☑️ Les mesures de sécurité requises par l'article 32 sont détaillées dans une annexe technique adaptée au service, prévoyant un droit d'information sur leurs évolutions.
☑️ Le recours à des sous-traitants ultérieurs requiert une autorisation écrite préalable, spécifique ou générale, avec répercussion des mêmes obligations contractuelles (voir section 4).
☑️ Le sous-traitant s'engage à assister le responsable du traitement pour répondre aux demandes d'exercice des droits dans des délais définis.
☑️ Le sous-traitant apporte son assistance au titre des articles 32 à 36 : sécurité, notification de violations, AIPD et consultation préalable.
☑️ La suppression ou la restitution des données à l'échéance des prestations s'effectue au choix du responsable du traitement, dans un délai encadré et sous réserve d'une attestation écrite (voir section 7).
☑️ Le sous-traitant met à disposition toute information nécessaire pour démontrer le respect des obligations et permet la réalisation d'audits (voir section 6).
☑️ Clause de primauté : le DPA prime expressément les conditions générales sur toute question relative à la protection des données.
Attention : L'Annexe I se résume fréquemment au catalogue complet des services du prestataire. Dès lors que les instructions sont définies comme « la simple utilisation du service », le sous-traitant s'octroie indirectement la fixation des finalités. Il s'agit d'une défaillance récurrente des modèles types : l'exploitation des données clients en dehors du strict cadre du DPA entraîne la requalification du prestataire en responsable de traitement pour les traitements concernés.
2. Accords de responsabilité conjointe au titre de l'article 26
La co-responsabilité constitue la situation contractuelle la plus fréquemment omise. La jurisprudence de la CJEU en a retenu une interprétation extensive : dans les arrêts Wirtschaftsakademie (C-210/16) et Fashion ID (C-40/17), une partie exerçant une influence sur les finalités et moyens d'une seule étape d'un traitement a été qualifiée de responsable conjoint pour cette étape précise.
En conséquence, les actions de co-marketing, les plateformes mutualisées, les SIRH de groupe ou les partenariats de recherche engendrent régulièrement une co-responsabilité de fait, sans qu'aucun accord n'ait été formalisé pour régir ces interactions.
L'article 26 impose d'établir un accord organisant les obligations respectives de manière transparente et conforme aux rôles réels à l'égard des personnes concernées. Celles-ci conservent la faculté d'exercer leurs droits auprès de chacune des parties, nonobstant toute clause contraire, dès lors que les grandes lignes de l'accord doivent leur être accessibles.
Checklist : Accord de responsabilité conjointe
☑️ Les opérations de traitement conjointes sont formellement délimitées par rapport aux traitements réalisés de manière autonome par chaque partie.
☑️ La base légale de chaque partie pour le traitement conjoint est expressément consignée.
☑️ L'obligation de transparence (mentions d'information, articles 13 et 14) est explicitement attribuée à l'une des parties.
☑️ Un point de contact unique pour les personnes concernées est désigné, assorti d'un délai strict de transmission des demandes entre les parties.
☑️ La répartition des charges afférentes aux notifications de violations, aux AIPD et aux mesures de sécurité est déterminée par opération.
☑️ Les grandes lignes de l'accord sont rendues publiques ou tenues à disposition des personnes concernées.
☑️ Le régime de responsabilité interne et d'indemnisation est proportionné à la part de contrôle de chaque partie, sans préjudice de la responsabilité solidaire vis-à-vis des personnes concernées (article 82, paragraphe 4).
☑️ Le sort des données collectées conjointement à la cessation des relations contractuelles est précisément réglé.
Attention : Si les conditions matérielles établissent une responsabilité conjointe, c'est ce type d'accord qui doit impérativement être régularisé, même si le modèle préétabli est un DPA sous-traitant. Cette erreur fréquente neutralise l'efficacité du contrat : le DPA travestit la réalité juridique des relations et aucune des parties ne satisfait aux obligations de transparence imposées par l'article 26.
3. Clauses de transfert international : CCT, EIT et DPF
Tout transfert hors de l'EEE requiert un mécanisme fondé sur le Chapitre V : une décision d'adéquation, les clauses contractuelles types de 2021 (Décision d'exécution 2021/914) ou des règles d'entreprise contraignantes (BCR) pour les flux intragroupe.
L'audit contractuel doit vérifier l'existence effective du mécanisme, sa conformité au flux concerné et, le cas échéant, sa formalisation par une évaluation de l'impact du transfert (EIT / TIA).
Le Cadre de protection des données UE-États-Unis (Data Privacy Framework - DPF) a passé avec succès l'étape de son premier recours en septembre dernier dans l'affaire Latombe c. Commission (T-553/23). Un pourvoi étant pendant, la recommandation pratique demeure : lorsqu'un fournisseur américain se prévaut de sa certification au DPF, prévoyez systématiquement les CCT à titre de mécanisme subsidiaire, activable de plein droit en cas d'invalidation de la décision d'adéquation.
Checklist : Clauses de transfert international
☑️ Chaque destinataire hors EEE — y compris les sous-traitants ultérieurs et les accès du support technique depuis des pays tiers — est formellement identifié et rattaché à un mécanisme de transfert idoine.
☑️ Le module de CCT pertinent est sélectionné (responsable à responsable, responsable à sous-traitant, sous-traitant à sous-traitant, sous-traitant à responsable) et les annexes techniques sont dûment renseignées.
☑️ Le texte des CCT est incorporé sans altération. Les conditions commerciales distinctes ne sauraient contredire ni restreindre ces clauses.
☑️ Une évaluation de l'impact du transfert (EIT) est documentée pour chaque flux régi par des CCT vers un pays tiers sans décision d'adéquation, avec mention de sa date de réexamen.
☑️ Les mesures supplémentaires identifiées lors de l'EIT (chiffrement robuste dont les clés sont détenues au sein de l'EEE, pseudonymisation, cloisonnement des accès, etc.) sont contractualisées ou intégrées à l'annexe sécurité.
☑️ L'importateur s'engage à notifier toute réquisition judiciaire ou étatique d'accès aux données dans la mesure permise par le droit applicable, et à contester les demandes disproportionnées (CCT, Clause 15).
☑️ La validité de la certification DPF du fournisseur est vérifiée, les CCT restant stipulées à titre de garantie alternative.
☑️ Tout transfert ultérieur par l'importateur est strictement subordonné à l'encadrement du destinataire par un mécanisme équivalent.
☑️ Pour les flux depuis le Royaume-Uni, l'avenant britannique (UK Addendum) ou l'IDTA est joint. Pour la Suisse, les adaptations conformes au droit suisse sont intégrées.
Attention : Les EIT sont trop souvent signées puis délaissées, y compris lorsque le prestataire transfère ses activités de traitement dans une nouvelle région. Dès lors que les listes de sous-traitants de l'Annexe III ne sont plus à jour, l'ensemble de l'échafaudage contractuel devient inopérant.
4. Encadrement et notification des sous-traitants ultérieurs
La chaîne de sous-traitance s'étend souvent au-delà du cocontractant initial. L'article 28, paragraphes 2 et 4, impose une autorisation préalable pour tout sous-traitant ultérieur, ainsi que la répercussion intégrale des mêmes obligations de protection des données, le sous-traitant initial demeurant pleinement responsable des manquements de ses propres sous-traitants.
Ces exigences ont été renforcées par le CEPD dans son Avis 22/2024 : le responsable du traitement doit pouvoir connaître à tout moment l'identité de l'ensemble des sous-traitants, directs comme indirects. Il lui incombe en outre de s'assurer de l'effectivité des garanties tout au long de la chaîne, à proportion du risque encouru.
Checklist : Sous-traitants ultérieurs
☑️ Le régime d'autorisation est expressément stipulé : autorisation spécifique (approbation préalable de chaque tiers) ou générale (liste préapprouvée avec notification des modifications).
☑️ La liste à jour des sous-traitants ultérieurs est annexée ou accessible par lien direct, précisant pour chacun la dénomination sociale, la localisation, la nature des prestations et le mécanisme de transfert.
☑️ Toute désignation ou substitution de sous-traitant ultérieur fait l'objet d'un préavis écrit (ou par abonnement de notification) respectant un délai suffisant (30 jours constitue l'usage de marché).
☑️ Vous disposez d'un droit d'opposition fondé sur des motifs légitimes de protection des données, assorti d'une voie de recours en cas de blocage (notamment la résiliation sans pénalité du service concerné).
☑️ Le sous-traitant répercute par écrit des obligations strictement équivalentes sur ses propres sous-traitants et en justifie sur première demande.
☑️ Le sous-traitant conserve une responsabilité pleine et entière quant aux manquements de ses sous-traitants ultérieurs.
☑️ La chaîne contractuelle de sous-traitance demeure transparente au-delà du premier rang, conformément à la doctrine du CEPD.
☑️ Les remplacements d'urgence sont cantonnés aux impératifs opérationnels majeurs, sous réserve d'une notification immédiate et d'un droit d'opposition a posteriori conservé.
Attention : Les stipulations types se révèlent inopérantes lorsque les droits d'opposition sont vidés de leur substance : notification par simple modification clandestine d'une page web sans alerte active, droit d'opposition restreint à des « négociations de bonne foi », ou prévoyant pour seule issue la résiliation totale du contrat principal aux torts du client et sans remboursement prorata temporis.
5. Délais de notification des violations de données
Le responsable du traitement dispose de 72 heures au plus tard après en avoir pris connaissance pour notifier une violation de données à caractère personnel à l'autorité de contrôle compétente (article 33, paragraphe 1). De son côté, le sous-traitant doit alerter le responsable « dans les meilleurs délais » (article 33, paragraphe 2). Cette asymétrie textuelle fragilise la gestion de crise : à défaut de délai contractuel précis et contraignant, le délai de 72 heures peut être déjà largement entamé lorsque le responsable est enfin informé.
Pour les entreprises régulées, le RGPD s'articule désormais avec d'autres régimes de notification d'incidents qui s'additionnent :
Réglementation | Déclarant | Délai légal |
|---|---|---|
RGPD Art. 33 (droit positif) | Responsable du traitement à l'autorité de contrôle | 72 heures à compter de la prise de connaissance |
RGPD Art. 33(2) | Sous-traitant au responsable du traitement | Dans les meilleurs délais (« without undue delay ») |
NIS 2 Art. 23 | Entités essentielles et importantes au CSIRT ou à l'autorité | Alerte précoce sous 24 h, notification sous 72 h, rapport final sous 1 mois |
DORA Art. 19 | Entités financières à l'autorité compétente | Notification initiale dans les heures suivant la qualification d'un incident majeur lié aux TIC (selon les RTS) |
Omnibus Numérique (proposition en cours, projection oct. 2026) | Responsable du traitement à l'autorité, violations à risque élevé uniquement | 96 heures, via un guichet unique européen |
Checklist : Notification des violations
☑️ Le sous-traitant est tenu de notifier la violation dans un délai strict exprimé en heures (24 à 48 heures maximum constitue la norme de marché pour les grands comptes), et non par une simple mention « dans les meilleurs délais ».
☑️ Le fait générateur (« prise de connaissance ») est défini de manière à courir dès la détection par le sous-traitant ou l'un de ses sous-traitants ultérieurs.
☑️ La notification préalable doit comporter les éléments requis par l'article 33, paragraphe 3, avec faculté de transmission échelonnée.
☑️ Le sous-traitant a l'obligation de collaborer à l'enquête technique, à la remédiation et aux démarches de notification aux autorités et aux personnes concernées.
☑️ Il est fait interdiction au sous-traitant de notifier de sa propre initiative les autorités ou les personnes concernées au nom du responsable, sauf obligation légale impérative.
☑️ Si votre activité est assujettie à NIS 2 ou DORA, les délais contractuels sont calibrés pour s'aligner sur le régime le plus rigoureux.
☑️ L'imputation des coûts de gestion d'incident et de notification consécutifs à la faute du sous-traitant est expressément prévue (voir section 8).
Attention : Les DPA des éditeurs stipulent souvent une notification « dans les meilleurs délais » d'une violation « confirmée », ce qui leur permet de retarder l'alerte sous couvert d'investigations techniques internes prolongées. Même si l'Omnibus porte le délai de notification à 96 heures, un délai contractuel fixe imposé au sous-traitant reste pleinement opérant, puisqu'il est décompté en heures à partir de la détection et non en fraction du délai légal.
6. Droits d'audit
L'article 28, paragraphe 3, point h), confère au responsable du traitement un droit d'audit et d'inspection, réalisé par lui-même ou par un auditeur mandaté. Si les grands fournisseurs réfutent par principe les audits sur site — position justifiable d'un point de vue d'échelle industrielle —, le contrat doit impérativement ménager des voies d'accès probatoires indépendantes de leur seul bon vouloir.
Le compromis contractuel usuel repose sur une approche graduée : communication d'attestations et rapports tiers en premier lieu, questionnaires de sécurité ensuite, et droit d'audit opérationnel si ces éléments s'avèrent insuffisants ou à la suite d'un incident.
Checklist : Droits d'audit
☑️ Les certifications tierces (certificat ISO 27001 et déclaration d'applicabilité, rapports SOC 2 Type II) sont communiquées sur demande, au moins une fois par an, et couvrent l'intégralité du périmètre applicatif concerné.
☑️ La transmission de questionnaires de sécurité et de conformité fait l'objet d'un délai de réponse contraignant.
☑️ La conduite d'un audit sur site ou à distance est expressément garantie en cas d'insuffisance avérée des rapports fournis, à la suite d'un incident de sécurité ou sur injonction d'une autorité de contrôle.
☑️ La faculté de mandater un auditeur tiers indépendant soumis au secret professionnel est préservée (sans restriction aux seuls collaborateurs du client).
☑️ L'accès des autorités de contrôle compétentes est garanti sans restriction contractuelle.
☑️ Les délais de préavis, la périodicité et l'imputation des frais sont équilibrés. Les coûts de l'audit sont mis à la charge du sous-traitant dès lors qu'un manquement substantiel est caractérisé.
☑️ Les conclusions d'audit imposent l'élaboration d'un plan de remédiation assorti d'échéances fermes.
☑️ Les prérogatives d'audit s'étendent aux sous-traitants ultérieurs, soit directement, soit par l'entremise des audits conduits par le sous-traitant principal.
Attention : Les clauses restreignant l'« audit » à la simple mise à disposition du dernier certificat du prestataire — qui omet parfois certains services souscrits — dénaturent la portée de l'obligation légale. De même, limiter la fréquence à une fois par an sans exception post-incident, ou faire supporter les frais au client même en cas de défaillance avérée du prestataire, fragilise la conformité du dispositif.
7. Restitution et suppression des données (réversibilité)
L'article 28, paragraphe 3, point g), impose au sous-traitant de supprimer ou de restituer l'ensemble des données personnelles au terme des prestations, au choix du responsable du traitement, et de détruire les copies existantes, sauf disposition impérative du droit de l'Union ou d'un État membre en prescrivant la conservation. La réversibilité est la clause la plus négligée lors de la signature, alors qu'elle concentre le plus de risques contentieux ultérieurs, notamment au regard des sauvegardes, des journaux et des données issues de l'IA.
Checklist : Restitution et suppression de fin de contrat
☑️ L'option entre restitution et suppression appartient exclusivement au responsable du traitement, et peut être exercée tant à la conclusion du contrat qu'à sa résiliation.
☑️ La restitution intervient dans un format exploitable, documenté et dans un délai prédéfini.
☑️ La suppression définitive fait l'objet d'un calendrier contraignant, incluant les sauvegardes, avec indication de la durée maximale de cycle de rotation des sauvegardes.
☑️ Le sous-traitant délivre un certificat formel de destruction, attestant également de la suppression chez ses sous-traitants ultérieurs.
☑️ Les obligations légales de conservation invoquées sont précisément référencées, les données concernées demeurant soumises aux garanties du DPA pendant cette conservation résiduelle.
☑️ Les journaux d'activité, les métadonnées et les données dérivées (embeddings, index vectoriels, modèles affinés/fine-tunes) sont expressément inclus dans le périmètre de destruction.
☑️ Une prestation d'assistance à la transition est prévue à des conditions tarifaires déterminées, évitant la purge unilatérale des données avant l'achèvement effectif de la migration.
☑️ Les obligations de protection des données survivent à la résiliation tant que le sous-traitant détient des données personnelles.
Attention : L'engagement de « suppression conformément à notre politique standard de conservation » masque souvent des rétentions de 90 jours ou plus, sans certificat d'effacement et en ignorant totalement les données traitées par les modules d'IA. Ces stipulations types doivent impérativement être amendées.
8. Plafonds de responsabilité en matière de données personnelles
Le RGPD fixe la responsabilité externe : l'article 83 prévoit des amendes administratives pouvant atteindre 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial, et l'article 82 ouvre un droit à indemnisation au profit des personnes concernées. En cas de co-responsabilité de fait du responsable et du sous-traitant, chacun est tenu de réparer l'intégralité du préjudice, sous réserve d'une action récursoire. Les conventions des parties ne peuvent altérer cette responsabilité vis-à-vis des tiers, mais déterminent qui assumera la charge finale du dommage.
La majorité des contrats types de fournisseurs plafonnent la responsabilité globale à 12 mois de redevances, montant fréquemment inférieur aux seuls coûts de notification individuelle consécutifs à une violation modeste.
Checklist : Responsabilité et garantie
☑️ L'assujettissement du DPA au plafond de responsabilité du contrat-cadre ne s'applique que de manière expressément consentie. Vérifiez méticuleusement l'ordre de préséance des clauses dans les deux sens.
☑️ Les manquements aux obligations de protection des données font l'objet d'un plafond distinct majoré (« super-cap »), indexé sur un multiple des honoraires annuels ou sur un montant forfaitaire lié à la volumétrie et à la sensibilité des données traitées.
☑️ La violation de la confidentialité et des obligations RGPD est formellement exclue de la clause de non-indemnisation des dommages indirects ou consécutifs.
☑️ Les préjudices indemnisables sont expressément énumérés : frais d'expertise légale/forensique, frais de notification, plateformes d'appels, abonnements de surveillance du crédit pour les personnes concernées, frais d'avocats et de défense réglementaire, ainsi que les indemnisations versées aux personnes concernées.
☑️ La garantie d'indemnisation pour manquement du sous-traitant couvre les recours engagés sur le fondement de l'article 82, sans restriction du droit de recours récursoire prévu à l'article 82, paragraphe 5.
☑️ Le traitement contractuel de la prise en charge des amendes administratives est sécurisé, compte tenu des disparités nationales quant à la validité assurantielle ou contractuelle de leur indemnisation.
☑️ Les exigences en matière de couverture d'assurance (cyber-assurance avec montants de garantie minimaux) viennent consolider les obligations financières.
☑️ La responsabilité du sous-traitant à l'égard de ses sous-traitants ultérieurs est directe et non plafonnée par les conditions propres à ces derniers.
Attention : Lorsque le DPA dispose solennellement que le sous-traitant engage sa responsabilité « conformément au RGPD », mais que les conditions générales plafonnent silencieusement tout recours aux sommes perçues au cours des 12 derniers mois, le contrat est déséquilibré. Ce risque est proportionnel à la modicité tarifaire du fournisseur.
9. Contrats d'IA : la nouvelle lacune des clauses types
La plupart des modèles de DPA ont été pensés pour l'hébergement et le SaaS traditionnel, postulant un traitement passif des données pour exécuter une prestation circonscrite. Les fournisseurs de solutions d'IA appliquent des traitements d'une nature radicalement différente :
Entraînement sur les données - La question déterminante est de savoir si le fournisseur réutilise les invites (« prompts »), documents importés ou résultats générés (« outputs ») pour l'entraînement ou l'amélioration de ses modèles. Le cas échéant, il détermine les finalités de ce traitement, s'établissant dès lors comme responsable autonome du traitement et non plus comme sous-traitant. Ce basculement impose une base légale propre et le respect d'obligations de transparence pour une communication de données qui s'opère parfois à l'insu du client. L'Avis 28/2024 du CEPD sur les modèles d'IA souligne par ailleurs qu'un modèle entraîné sur des données illicites vicie l'ensemble de ses exploitations postérieures. Le futur article 88 ter de l'Omnibus visant à faciliter l'intérêt légitime pour le développement d'IA, il est impératif de trancher expressément cette faculté au plan contractuel plutôt que de dépendre de l'interprétation doctrinale du fournisseur.
Modalités de traitement des flux - Un éditeur d'IA peut héberger son infrastructure à Francfort tout en routant les requêtes d'inférence vers un modèle instancié aux États-Unis. Le fournisseur du modèle devient alors un sous-traitant ultérieur, la région d'inférence constitue un transfert international, et la conservation des journaux de détection d'abus par ce dernier soulève une question de durée de conservation.
Checklist : Contrats de fournisseurs d'IA
☑️ Un engagement contractuel ferme, exempte de toute ambiguïté, garantissant que les invites (« prompts »), documents et résultats générés ne font l'objet d'aucun entraînement, réajustement (« fine-tuning ») ou amélioration de modèles tiers ou propriétaires.
☑️ L'exclusion formelle des données personnelles de toute clause des conditions générales relative à « l'amélioration du service », aux « analyses » ou aux « données agrégées », sauf recours exclusif à une télémétrie rigoureusement anonymisée.
☑️ L'identification expresse du fournisseur de modèle de fondation et de l'hébergeur en qualité de sous-traitants ultérieurs, avec mention de leurs localisations de traitement respectives.
☑️ La mention expresse de la localisation de l'inférence (et non du seul stockage), encadrée par un mécanisme du Chapitre V pour tout flux transfrontalier.
☑️ L'encadrement strict de la durée de conservation des prompts, sorties et journaux techniques, y compris pour la surveillance des abus par le fournisseur du modèle sous-jacent, en privilégiant l'absence totale de conservation (« zero data retention »).
☑️ La consécration de votre pleine propriété sur les données dérivées (embeddings, index vectoriels, modèles affinés à partir de vos données), avec obligation de suppression irréversible à l'échéance du contrat.
☑️ L'obligation de notification préalable en cas de changement de modèle sous-jacent ou de fournisseur de modèle, assortie du droit d'opposition applicable aux sous-traitants ultérieurs.
☑️ L'obligation pour le fournisseur d'apporter son concours à votre AIPD et à vos obligations de « déployeur » sous l'IA Act (fourniture de documentation technique et de journaux), en prévision des obligations liées aux systèmes à haut risque applicables au 2 décembre 2027.
☑️ Lorsque les sorties du système d'IA sous-tendent des décisions individuelles, le contrat ménage les garanties d'intervention humaine et les droits conférés par l'article 22.
Attention : L'engagement d'absence d'entraînement (« no-training ») doit impérativement être stipulé dans le corps du DPA pour être opposable. Les FAQ commerciales, les chartes de confiance en ligne (« trust pages ») unilatéralement modifiables ou la dissociation non documentée entre lieu de stockage et d'inférence constituent des pièges contractuels majeurs.

Comment rédiger des contrats prêts pour l'Omnibus (« Omnibus-ready »)
Bien que ces réformes n'aient pas encore force de loi, l'objectif d'une gouvernance contractuelle pérenne est d'éviter des vagues massives de renégociations avec des centaines de cocontractants, en anticipant quatre volets structurants :
Données pseudonymisées
Cette évolution constitue le bouleversement contractuel potentiel le plus important. Si la donnée à caractère personnel reçoit une qualification relative, un prestataire ne recevant que des flux pseudonymisés sans détenir les moyens de levée d'anonymat pourrait faire valoir que la donnée n'a pas de caractère personnel à son égard, cherchant à s'exonérer du DPA (l'arrêt CRU du TPUE ouvrant déjà cette brèche sous certaines conditions).
La parade consiste à fixer une qualification contractuelle autonome déconnectée de la posture du prestataire :
Définissez les données protégées comme toute donnée client se rapportant à des personnes physiques, « y compris les données pseudonymisées, qu'elles constituent ou non des données à caractère personnel entre les mains du Sous-traitant ».
Interdisez formellement toute tentative de réidentification des personnes physiques ou d'interconnexion avec des jeux de données tiers permettant une telle corrélation.
Conservez la maîtrise exclusive des clés de réidentification et stipulez que le sous-traitant ne cherchera ni ne recevra accès à ces clés.
Soumettez tout transfert ultérieur de données pseudonymisées aux mêmes conditions restrictives que les données personnelles brutes.
Cette approche s'aligne en outre sur la doctrine constante du CEPD, opposé à l'interprétation restrictive de la donnée personnelle. Une telle clause protectrice garantit la validité de vos accords tant sous l'empire du droit positif que sous le régime proposé.
Analyses d'impact relatives à la protection des données (AIPD)
Si les typologies d'AIPD obligatoires viennent à être harmonisées au niveau communautaire avec un canevas unique, les critères de déclenchement seront modifiés. Rédigez l'obligation d'assistance en visant toute AIPD requise au titre de l'article 35 « ou de toute liste ou modèle type harmonisé adopté à l'échelle de l'Union », imposez un délai déterminé de fourniture des éléments par le sous-traitant, et abstenez-vous de ne renvoyer qu'aux seules listes des autorités de contrôle nationales.
Délais de notification d'incidents
Stipulez impérativement le délai d'alerte imparti au sous-traitant en un nombre fixe d'heures à compter de la prise de connaissance, comme précisé à la section 5. Cette rédaction demeure robuste que le délai de notification à l'autorité passe à 72 ou 96 heures, et que le champ légal soit restreint ou non aux violations à risque élevé.
Évolution du cadre législatif
Insérez une clause d'adaptation automatique stipulant que les obligations s'entendent sous réserve de la législation applicable sur la protection des données « telle qu'amendée, complétée ou remplacée ultérieurement », imposant aux parties de formaliser les avenants de mise en conformité requis dans un délai imparti et interdisant au prestataire d'imposer un surcoût pour se conformer aux impératifs légaux.
Enfin, l'interdiction de tout réentraînement de modèle, opposable indépendamment de la licéité de la base juridique revendiquée, garantit la sécurité juridique de vos actifs de données face aux prestataires de solutions d'IA.
Automatiser l'audit contractuel avec LEGALFLY
Disposer d'une checklist rigoureuse ne constitue que le volet théorique de la gouvernance ; il s'agit désormais de l'appliquer systématiquement à chaque nouveau contrat fournisseur et d'auditer l'intégralité des DPA en vigueur, sans paralyser les cycles d'achat. LEGALFLY, le système d'exploitation juridique (legal OS) conçu pour les directions juridiques internes, industrialise ce traitement depuis la demande initiale jusqu'au livrable final, dans le respect absolu des garde-fous fixés par les juristes.
MSIG Europe, assureur de premier plan en IARD et transport opérant dans plusieurs pays européens, s'est appuyé sur les fonctionnalités de revue contractuelle et de playbooks de LEGALFLY pour absorber la volumétrie croissante de ses accords de protection des données. Depuis ce déploiement, le temps consacré à la revue, au suivi et aux consultations internes a chuté de manière spectaculaire — passant parfois d'une journée complète à une vingtaine de minutes —, tout en renforçant la cohérence des positions de négociation et en permettant aux équipes d'élargir leur couverture juridictionnelle. Cette performance s'appuie sur la suite de solutions intégrées de LEGALFLY :
Avec Agent Studio, le contrat transmis par les achats s'insère dans un flux de traitement autonome de bout en bout, sous supervision humaine continue :
Réception du contrat tiers (par e-mail, Slack, dépôt manuel, etc.).
L'agent de Revue analyse le DPA au regard de votre playbook RGPD (clauses article 28, mécanismes de transfert, délais de notification, encadrement de la sous-traitance, etc.).
Les clauses conformes au playbook sont validées automatiquement ; les divergences sont transmises à la direction juridique avec l'identification de l'écart, sa justification légale et une proposition concrète de rédaction corrective.
Le juriste valide les arbitrages et la synthèse validée est immédiatement réinjectée dans le circuit d'achat.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
Pour les contrats de sous-traitance et de partage de données comportant des noms, fonctions, signataires et coordonnées, notre module d'Anonymisation applique une occultation préalable dès l'importation du document, en amont de toute analyse. La structure textuelle et le contexte sémantique sont intégralement préservés, garantissant qu'aucune donnée directement identifiante ne quitte votre infrastructure.
Face aux engagements soumis à des échéances critiques — renouvellements de DPA, réexamen périodique des CCT et des EIT, délais de préavis des sous-traitants, actions correctives —, le module Contract Intelligence assure le suivi global du cycle de vie contractuel, de la phase de négociation à la signature électronique jusqu'au pilotage automatisé des échéances et des jalons réglementaires.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
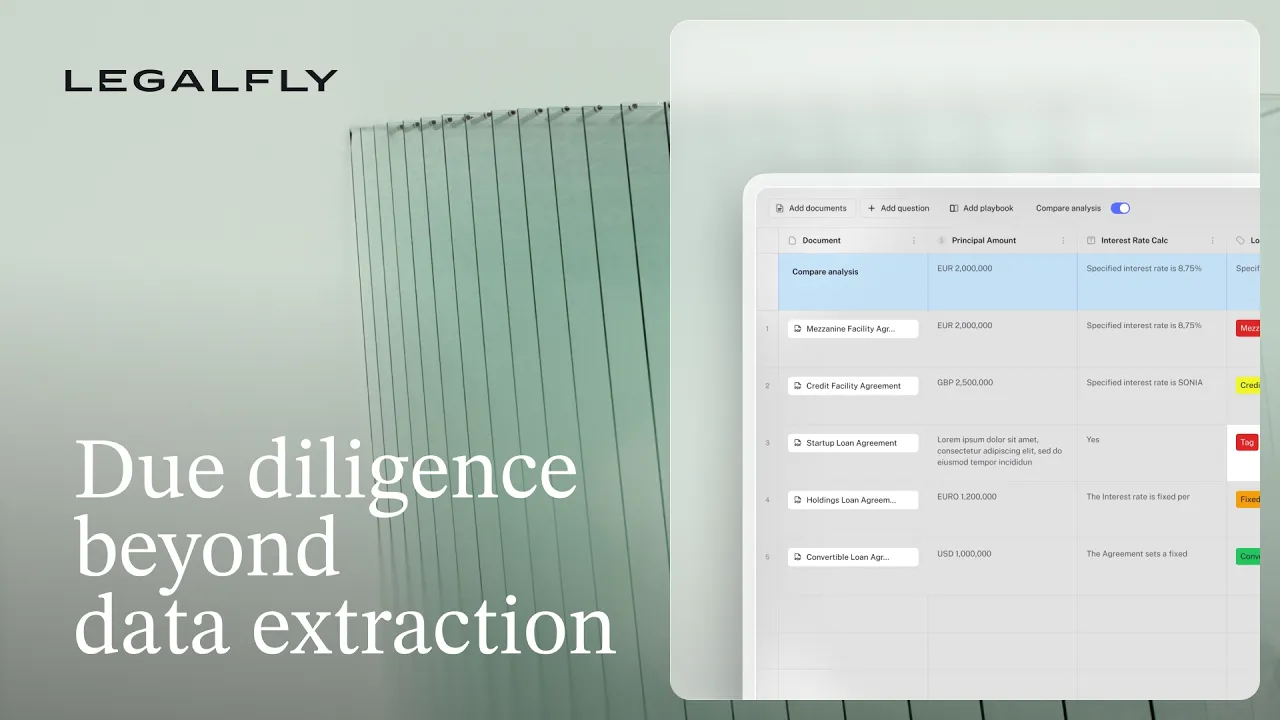
Enfin, la fonctionnalité Multi Review permet d'effectuer un audit massif de l'intégralité de votre portefeuille de DPA en une seule passe opérationnelle, palliant les limites du traitement séquentiel contrat par contrat.
L'outil analyse des corpus entiers depuis SharePoint ou votre GED, anonymise chaque fichier et confronte l'ensemble à votre référentiel RGPD. Il détecte instantanément les lacunes contractuelles, les déviations matérielles et les clauses à haut risque, puis génère une matrice d'audit exploitable assortie des liens de traçabilité vers les textes sources. Il s'agit du levier le plus performant pour convertir la checklist ci-dessus en plan d'action de remédiation opérationnelle.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
FAQ : Checklist de conformité RGPD des contrats
Que doit contenir a minima une checklist de conformité RGPD pour les contrats ?
Au minimum : les stipulations de sous-traitance de l'article 28, les accords de responsabilité conjointe de l'article 26, les mécanismes de transfert hors EEE accompagnés de leurs évaluations d'impact (EIT), l'encadrement des sous-traitants ultérieurs, les délais impératifs de notification de violations, les droits d'audit effectifs, les modalités de suppression et restitution en fin de contrat, ainsi que le régime de responsabilité en cas d'incident de sécurité. À compter de 2026, il convient d'y adjoindre l'encadrement contractuel de l'IA (interdiction du réentraînement et localisation de l'inférence).
L'Omnibus Numérique modifie-t-il les obligations de conformité RGPD dès 2026 ?
Pas immédiatement. À date, le volet RGPD de l'Omnibus Numérique demeure à l'état de proposition de règlement : le Conseil européen a arrêté sa position et doit engager la phase de trilogue avec le Parlement européen pour parvenir à un accord final. Le RGPD s'applique donc dans sa formulation actuelle. La mesure la plus diligente consiste à rédiger des clauses compatibles avec le droit positif tout en intégrant par anticipation les mécanismes prévus par le projet.
À quelle fréquence convient-il d'auditer les DPA au moyen de cette checklist ?
Les contrats de sous-traitance à haut risque doivent être réévalués au moins une fois par an ainsi qu'à l'occasion de toute modification matérielle du traitement (nouveau sous-traitant ultérieur, transfert vers une nouvelle région géographique ou intégration d'une fonctionnalité d'IA). Les contrats à risque modéré peuvent suivre le cycle contractuel de renouvellement, tandis que les évaluations d'impact des transferts (EIT) nécessitent un réexamen périodique planifié.
La donnée pseudonymisée est-elle toujours considérée comme une donnée à caractère personnel ?
Selon le droit positif, les données pseudonymisées constituent des données à caractère personnel pour toute entité disposant des moyens raisonnables de réidentifier la personne concernée. La jurisprudence de la CJUE (arrêt CRU) a précisé qu'elles ne sont pas nécessairement des données personnelles pour chaque destinataire pris isolément. La proposition d'Omnibus vise à consacrer cette appréciation relative. En toute hypothèse, il est impératif de maintenir contractuellement le même niveau de protection pour les données pseudonymisées.
Existe-t-il une checklist de conformité RGPD spécifique pour les entreprises américaines ?
Oui. Toute société américaine ciblant le marché européen par la fourniture de biens ou de services, ou suivant le comportement d'individus situés au sein de l'UE, entre de plein droit dans le champ d'application du RGPD. Consultez notre checklist de conformité RGPD pour les entreprises américaines.

