






L'IA soutient désormais couramment la productivité, la prise de décision et l'activité juridique dans l'ensemble des secteurs. Toutefois, si son adoption est élevée, la surveillance demeure souvent en retrait.
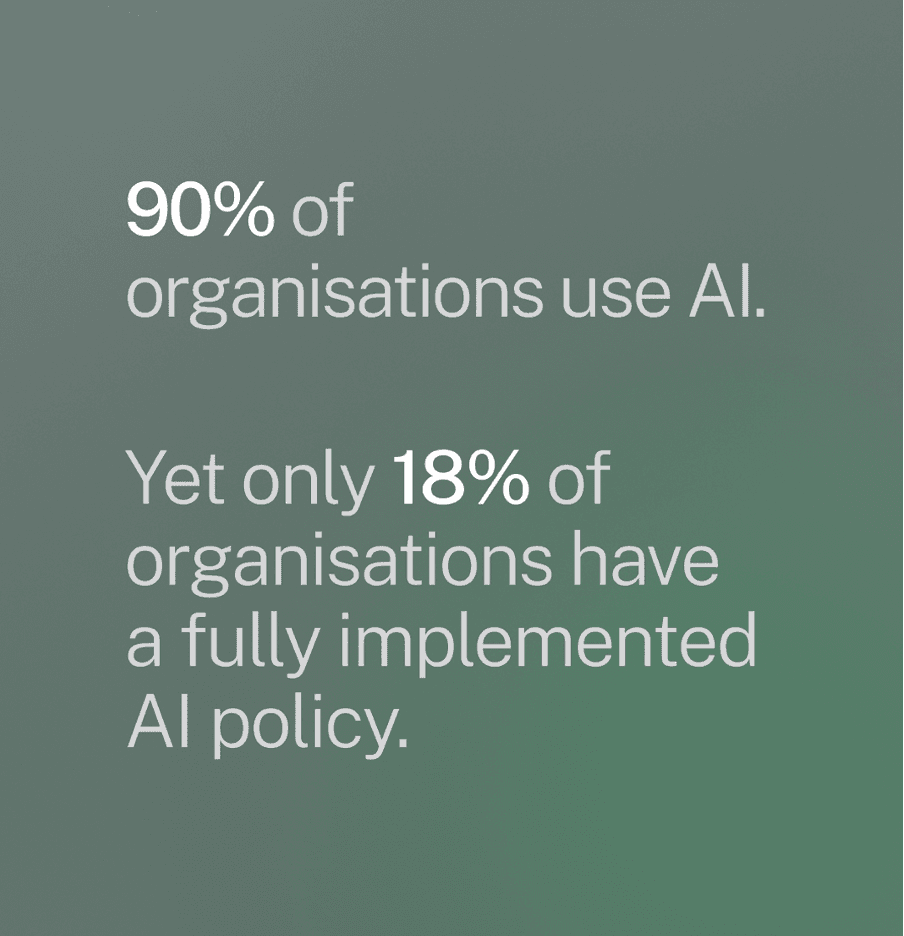
Dans le cadre de notre récente étude, menée auprès de 154 directeurs juridiques au Royaume-Uni, en France et en Allemagne, nous avons constaté que seulement 18 % des organisations disposent d'un cadre de gouvernance de l'IA pleinement opérationnel. Il en résulte un fossé grandissant entre l'adoption de l'IA et son contrôle, exposant ainsi les organisations à des risques juridiques, de conformité et de réputation qui demeurent invisibles jusqu'à la survenance d'un incident.
Voici les risques sous-jacents les plus fréquemment identifiés par notre étude, ainsi que les mesures à adopter pour y faire face.
Les données statistiques présentées dans cet article sont issues de cette étude. Vous pouvez télécharger le rapport complet ici : The AI Governance Gap.
1. Le Shadow AI et le manque de visibilité
L'IA est souvent utilisée de manière informelle. Les collaborateurs peuvent recourir à des outils d'IA gratuits pour rédiger des courriels, analyser des données, préparer des synthèses, et bien plus encore. Ces usages interviennent généralement sans validation préalable, sans formation et sans traçabilité.
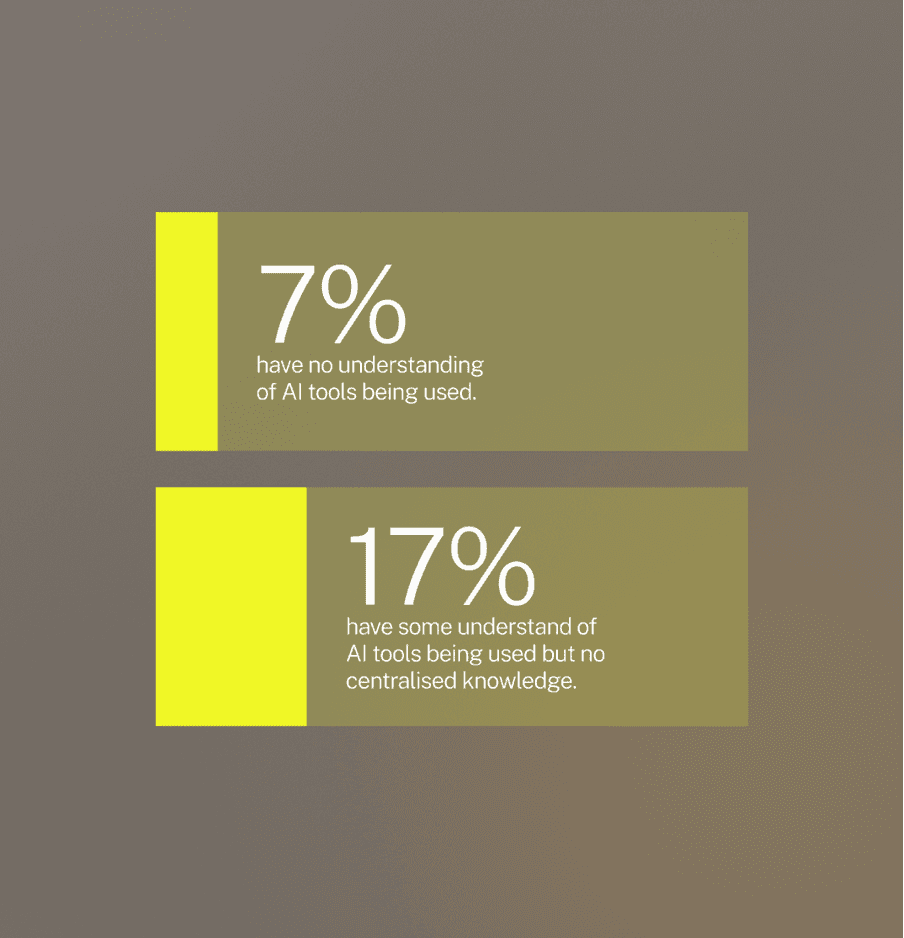
Bien que cela leur permette de gagner en rapidité et potentiellement en efficacité, ces outils n'ont le plus souvent fait l'objet d'aucun audit de sécurité. Les données saisies sont fréquemment sensibles, et aucune visibilité n'existe quant à leurs modalités de stockage ou de partage. Une entreprise sur 14 ignore quels outils d'IA sont utilisés au sein de son organisation.
En l'absence de visibilité, il est impossible d'évaluer la conformité ou le niveau de risque.
Comment atténuer ce risque :
Reconnaître que l'utilisation de l'IA est déjà largement répandue, souvent via des outils personnels ou non autorisés
Recenser les outils utilisés et évaluer leur conformité aux normes internes
Proposer des alternatives validées et traçables afin d'éviter des interdictions strictes qui favoriseraient des usages clandestins
Mettre en place une liste blanche d'outils autorisés, déployer l'authentification unique (SSO) et journaliser les activités à des fins de contrôle et d'audit
En savoir plus : Comment évaluer les plateformes d'IA juridique en 10 minutes
2. Confidentialité des données et exposition non maîtrisée
Des données sensibles sont parfois intégrées dans des outils d'IA. Il peut s'agir de données relatives aux clients, aux fournisseurs, d'informations financières ou de données à caractère personnel. Même en présence de politiques internes rigoureuses, des outils d'IA externes peuvent traiter ces données selon des modalités échappant au contrôle de votre organisation.
Cette situation peut entraîner des manquements contractuels, des sanctions réglementaires ou des atteintes à la réputation. La majorité des systèmes d'IA étant hébergés par des tiers, les organisations manquent souvent de visibilité sur les modalités d'entraînement de ces modèles ou de conservation des données.
Comment atténuer ce risque :
Privilégier des systèmes conçus dès l'origine pour respecter la confidentialité, qui anonymisent les données sensibles préalablement à leur traitement (tels que LEGALFLY)
Dans la mesure du possible, déployer les modèles d'IA sur site (on-premise) afin d'en conserver la maîtrise
Supprimer ou hacher les données sensibles en entrée, instaurer des contrôles d'accès stricts et aligner la durée de conservation sur les politiques internes
Structurer des flux de travail garantissant le respect des droits sur les données, tels que la rectification et l'effacement sur demande
En savoir plus : 5 critères indispensables pour une IA juridique sécurisée
3. Résultats inexacts ou biaisés
Les outils d'IA génèrent souvent des réponses d'apparence péremptoire, ce qui ne garantit nullement leur exactitude. Si les données d'entraînement du système sont incomplètes ou biaisées, les résultats produits peuvent être trompeurs, voire discriminatoires.
Ces erreurs peuvent être difficiles à déceler. Lorsque l'IA est mobilisée pour l'analyse documentaire ou l'aide à la décision, des inexactitudes mineures peuvent emporter des conséquences majeures. Dans les secteurs régulés, cela peut donner lieu à des poursuites par les autorités de contrôle ou à une rupture de confiance.
Comment atténuer ce risque :
Utiliser des modèles entraînés pour votre domaine d'activité, tel que le droit ou la finance, afin de limiter les hallucinations
Veiller à l'explicabilité des résultats, assortis de références juridiques et d'un raisonnement précis
Maintenir une supervision humaine systématique pour examiner et valider les contenus générés par l'IA
En savoir plus : Confiance, fiabilité et validité chez LEGALFLY
De nombreuses entreprises s'appuient sur des prestataires externes pour leurs services d'IA. Ces tiers traitent fréquemment des données sensibles, alors même que le contrôle exercé sur eux demeure limité. Moins de la moitié des organisations intègrent la gouvernance des prestataires dans leurs politiques relatives à l'IA.
En l'absence de normes précises ou de garanties contractuelles adéquates, les entreprises s'exposent à des violations de données, des ruptures de confidentialité ou des défaillances opérationnelles. Ce risque est accru dans les secteurs régulés, où les manquements d'un prestataire peuvent directement engager la responsabilité de l'entreprise et donner lieu à des sanctions.
Comment atténuer ce risque :
Intégrer la gouvernance des prestataires au sein des référentiels formels de gouvernance de l'IA
Exiger des audits de sécurité et de conformité dès la phase de référencement
Tenir un registre centralisé de l'ensemble des outils d'IA tiers utilisés
4. Application hétérogène des règles et hésitation managériale
Même lorsque des politiques internes existent, leur respect effectif n'est pas systématique. Seules 31 % des organisations imposent une procédure d'autorisation préalable pour l'utilisation de l'IA. Moins d'une sur quatre affirme que ses règles sont rigoureusement respectées.
Il en résulte un décalage entre les exigences théoriques et la pratique opérationnelle. Les règles établies sur le papier n'encadrent pas concrètement l'usage ni l'évaluation des outils, générant ainsi des risques de non-conformité insidieux.
La gouvernance managériale constitue une difficulté supplémentaire. De nombreuses organisations soulignent que les dirigeants manquent de maîtrise des enjeux de l'IA ou hésitent à s'en emparer, ce qui retarde la mise en place d'un contrôle efficace et engendre des disparités de normes.
Comment atténuer ce risque :
Désigner formellement les responsables de la gouvernance de l'IA au niveau de la direction
Définir une stratégie centralisée servant de ligne directrice pour l'ensemble des départements
Intégrer les politiques dans les processus de travail quotidiens au moyen de listes de contrôle, de formations et d'outils de supervision
Établir des règles d'approbation claires et veiller à leur application uniforme au sein de toutes les équipes
5. Difficultés de mise en œuvre de la réglementation
De nouveaux cadres législatifs, à l'instar du règlement sur la résilience opérationnelle numérique (DORA) , sont désormais applicables. Cependant, de nombreuses organisations peinent à appréhender la mise en œuvre pratique de ces exigences.
Les régulateurs publient des orientations générales dépourvues d'instructions opérationnelles précises. Dès lors, les entreprises peuvent présumer de leur conformité alors qu'elles sont en infraction. À cela s'ajoute la lenteur et la vulnérabilité aux erreurs des processus de conformité manuels.
Comment atténuer ce risque :
Recourir à des plateformes d'IA pour automatiser les revues documentaires et identifier les risques de non-conformité
Analyser d'importants volumes de contrats afin de mesurer l'exposition au risque
Élaborer des référentiels (playbooks) adaptés aux principales réglementations et les appliquer rigoureusement
Assurer une veille réglementaire et faire le lien avec les conventions concernées
S'appuyer sur l'IA pour renforcer la gestion des risques liés aux tiers et la conformité transfrontalière
Consulter le rapport : The AI Governance Gap.
Une IA sécurisée pour les environnements régulés
LEGALFLY accompagne les organisations dans la maîtrise de ces risques. Conçue dès son origine pour garantir sûreté, sécurité et fiabilité de niveau juridique, la solution se distingue des outils d'IA généralistes en répondant strictement aux exigences des environnements juridiques et de conformité. L'ensemble des données sensibles (noms, entités, stipulations financières) est automatiquement anonymisé avant tout traitement. Cela garantit qu'aucune information relative aux clients, aux collaborateurs ou aux transactions n'est transmise aux modèles d'IA sous-jacents. L'anonymisation opère sur les textes, images et documents PDF, et la solution peut être déployée dans le cloud ou intégralement sur site, selon les impératifs de votre organisation.
LEGALFLY place également l'explicabilité et le contrôle au cœur de son architecture. Chaque recommandation est traçable et assortie de justifications claires, permettant aux utilisateurs d'analyser la teneur et le motif des modifications. Les professionnels du droit conservent la parfaite maîtrise des opérations : ils peuvent accepter, rejeter ou modifier les résultats avant toute finalisation. Ces choix de conception font de LEGALFLY une solution sécurisée et opérationnelle pour les équipes évoluant dans des environnements à forts enjeux, où la confidentialité, l'exactitude et la responsabilité sont impératives. Planifiez votre démonstration dès aujourd'hui.


