Un accord de traitement des données (DPA) peut sembler routinier avec ses clauses commerciales arrêtées et ses stipulations types. Pourtant, il convient d'examiner attentivement la manière dont un sous-traitant tiers traite les données à caractère personnel pour votre compte, les conséquences d'une violation de données et la partie supportant le coût financier d'une défaillance des mesures de sécurité.
Plus vous gérez de contrats, plus les risques s'accroissent. Chaque nouveau prestataire auquel vous transmettez des données personnelles, chaque renouvellement, chaque solution SaaS traitant des données de vos salariés ou de vos clients s'accompagne de son propre accord de sous-traitance (DPA). La plupart sont rédigés dans l'intérêt du fournisseur, édulcorant ainsi les obligations en matière de protection des données et de sécurité qui vous protègent.
Voici une grille d'analyse contractuelle pour les DPA, élaborée du point de vue du responsable du traitement faisant appel à un prestataire de services – l'entité dont les données à caractère personnel font l'objet du traitement. Cette liste de contrôle est disponible en téléchargement au format PDF à la fin de cet article, prête à être utilisée pour votre prochain accord.
Si votre équipe juridique consacre encore des heures à la révision manuelle des contrats, découvrez LEGALFLY. LEGALFLY réduit le temps d'analyse jusqu'à 87,5 %, ramenant une revue de deux heures à seulement 15 minutes, tout en maintenant le plein contrôle de votre équipe. Réservez une démonstration pour découvrir comment l'intégrer aux méthodes de travail de votre direction juridique.
Effectuez la revue d'un accord de traitement des données dans LEGALFLY en 15 minutes
Vous pouvez utiliser LEGALFLY pour appliquer automatiquement un playbook de révision de 21 points à chaque accord de sous-traitance. Une revue qui nécessite deux heures pour un juriste expérimenté est réalisée en environ 15 minutes, de façon rigoureusement identique à chaque fois, quel que soit l'intervenant.
1. Ouvrez le DPA dans Microsoft Word
Lancez le complément LEGALFLY. Avant tout traitement par l'IA, LEGALFLY anonymise les données sensibles dès leur intégration : les noms des cocontractants, entités et identifiants sont remplacés par des jetons (tokens), et le document d'origine demeure sous votre strict contrôle.
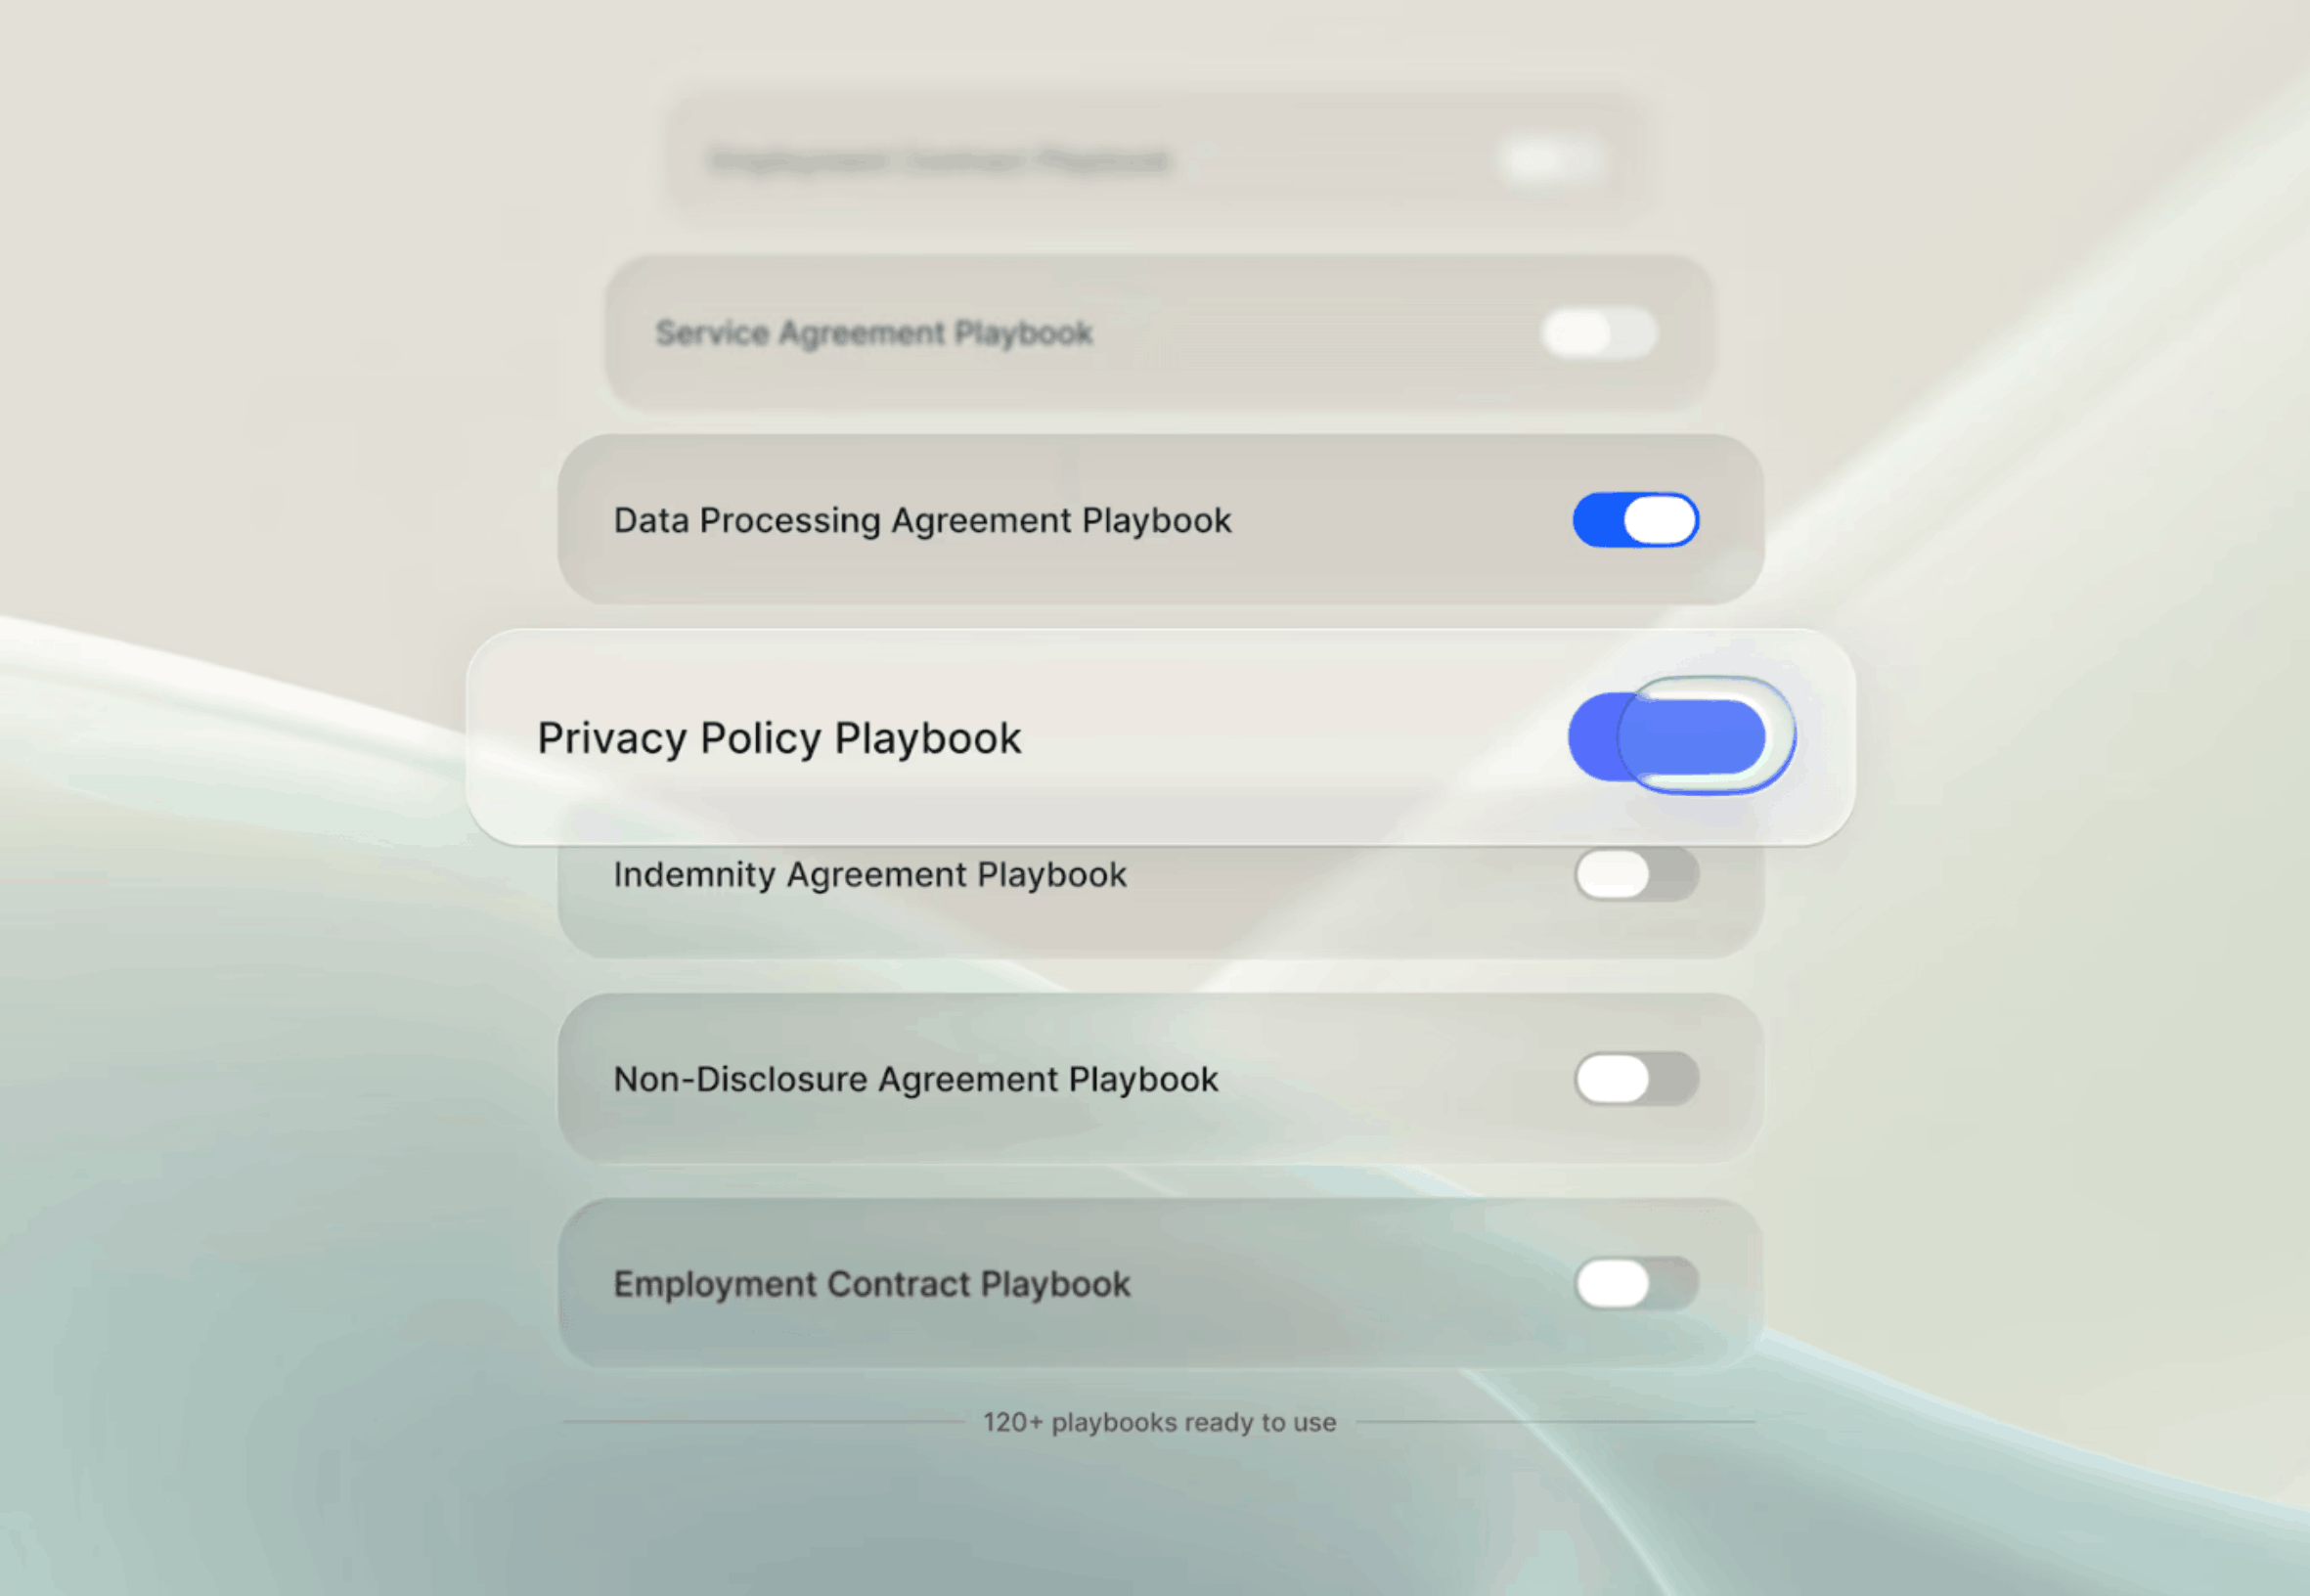
2. Sélectionnez le playbook dédié aux accords de traitement des données
Il intègre les 21 points de contrôle présentés dans cet article, configurés selon vos positions de négociation privilégiées et vos clauses de repli. Choisissez la variante adaptée à l'opération concernée.
3. Lancez la revue
LEGALFLY analyse le DPA clause par clause, applique vos seuils de tolérance au risque et signale chaque divergence par rapport à votre position de référence.
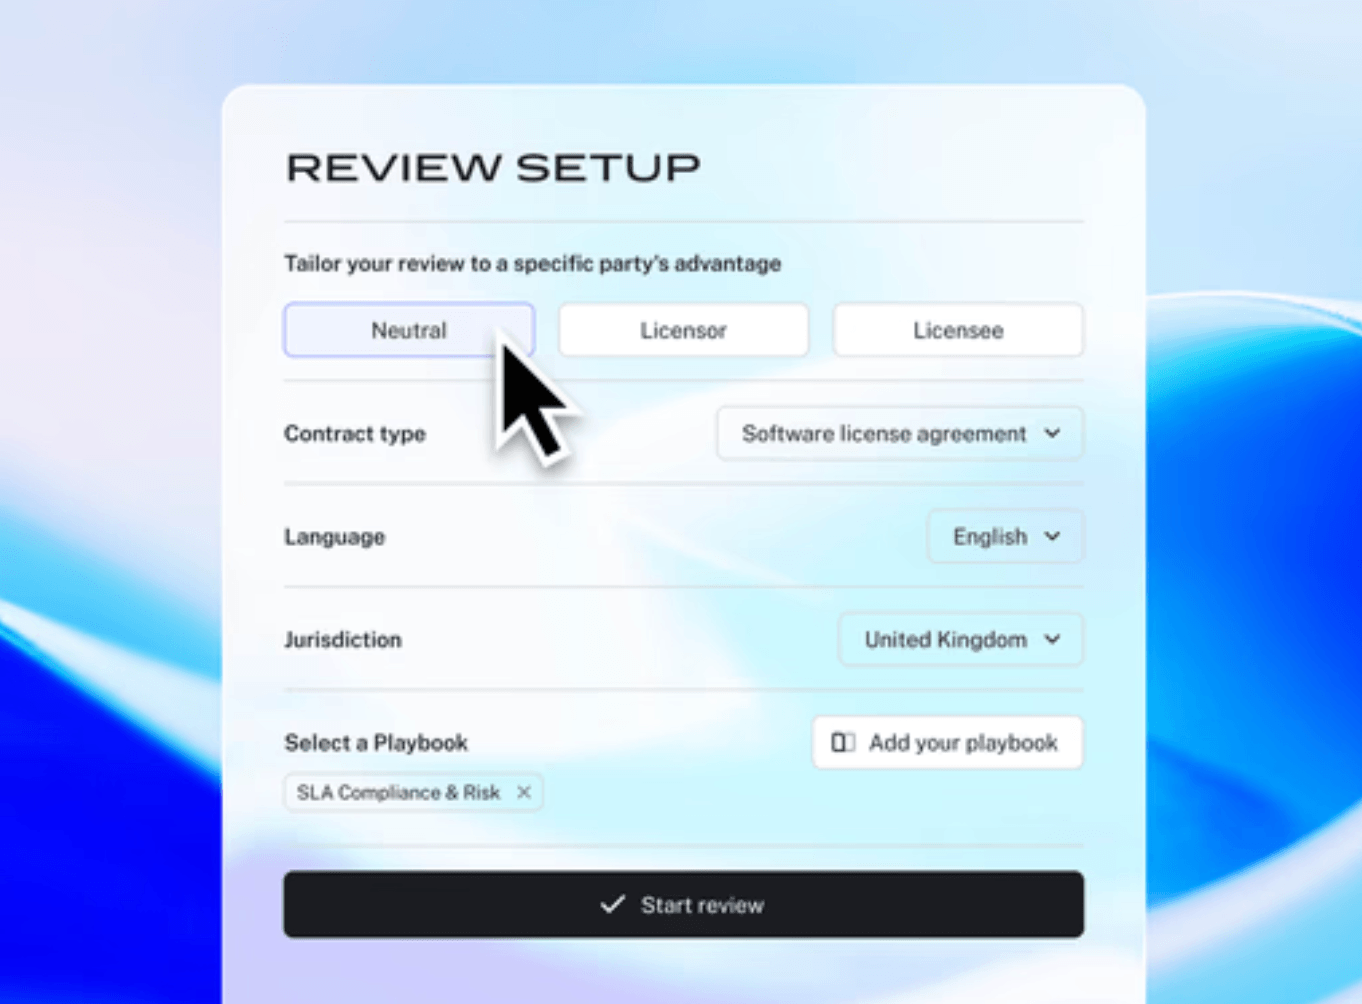
4. Examinez les modifications en mode suivi des modifications et leur justification
Chaque modification apparaît sous forme de suivi des modifications dans Microsoft Word, directement rattachée à la règle du playbook qui l'a déclenchée. Vous pouvez accepter, modifier ou rejeter chaque proposition.
5. Exportez avec une piste d'audit complète
Le document est exporté avec l'historique complet des modifications, des règles appliquées et des approbations accordées, prêt pour votre gouvernance interne ou pour un audit externe.
La plupart des équipes utilisant LEGALFLY réduisent de moitié le temps consacré à la revue de leurs contrats quelques semaines seulement après leur intégration. Réservez une courte démonstration pour découvrir son fonctionnement au sein de votre organisation.
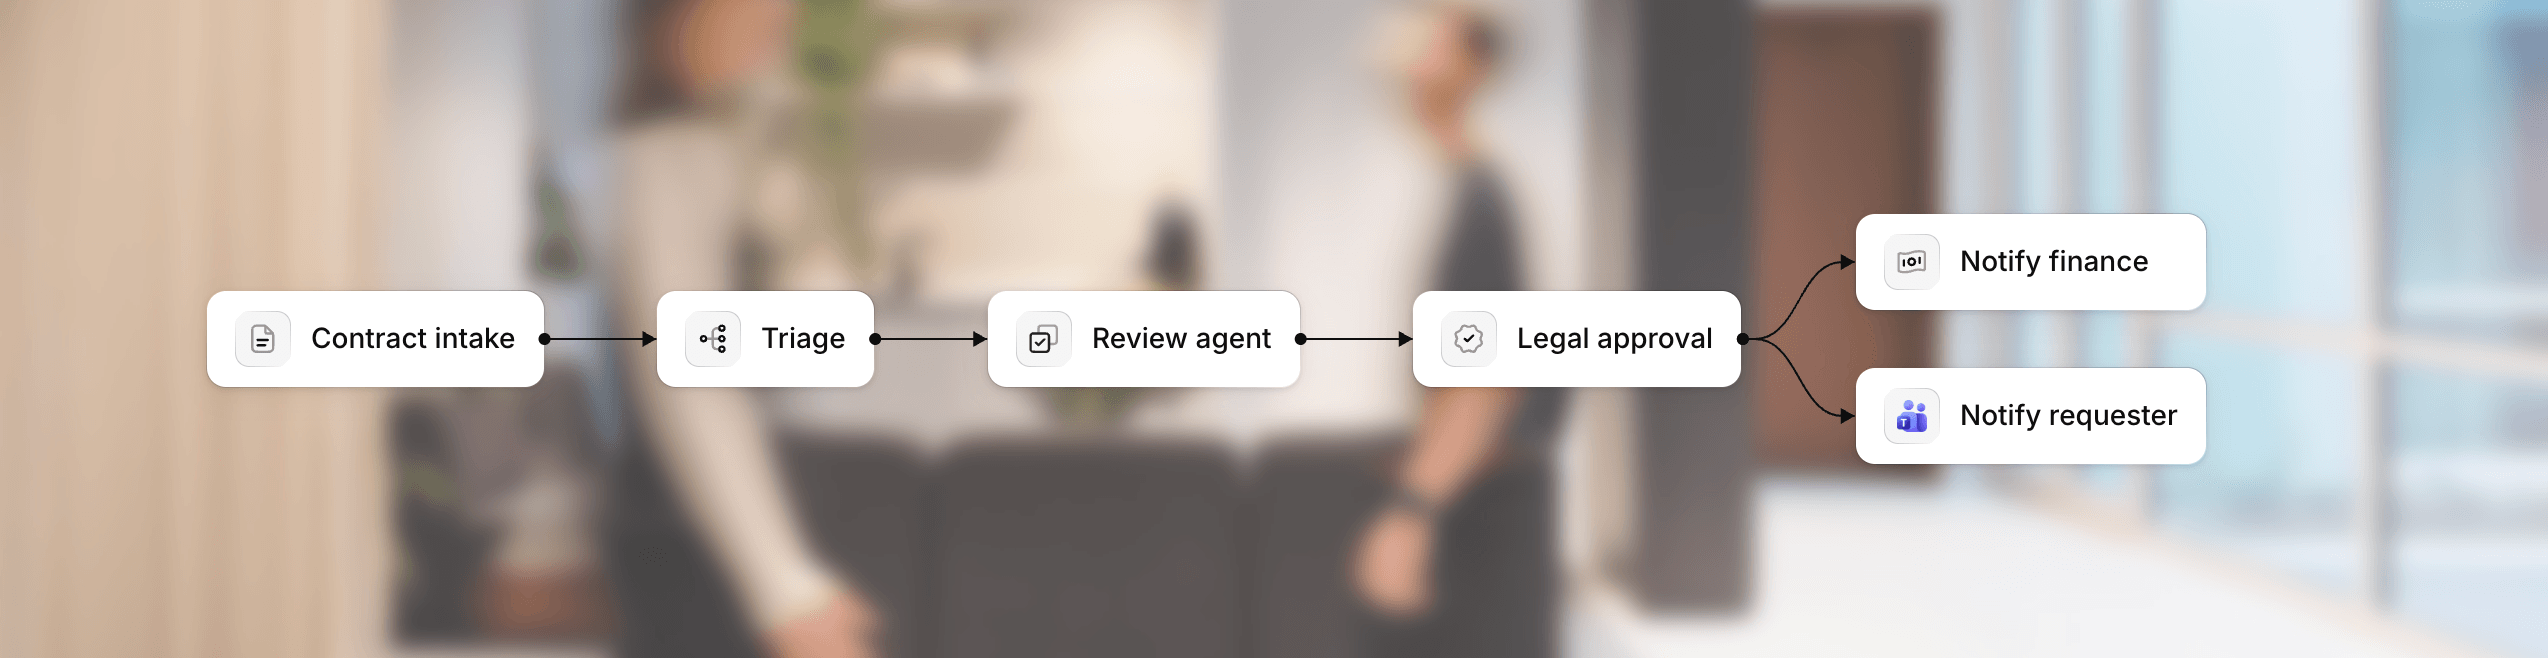
Pour les DPA traités en volume, automatisez la revue via un flux de travail dans Agent Studio. Les directions opérationnelles soumettent la demande depuis Slack, Microsoft Teams ou par e-mail ; LEGALFLY achemine le résultat vers le juriste compétent selon le type de contrat, le niveau de risque ou la contrepartie. Vous conservez l'approbation finale à chaque étape.
Découvrez par vous-même pourquoi LEGALFLY figure parmi les meilleurs logiciels d'analyse contractuelle automatisée.
Grille d'analyse approfondie du DPA : tous les points à vérifier avant la signature
Téléchargez la liste de contrôle ici.
La signature d'un DPA sans examen approfondi vous expose à des sanctions réglementaires, à des préjudices financiers irrécouvrables en cas de violation et à des obligations que vous n'avez jamais consenti à assumer. Les sept domaines ci-dessous constituent les priorités pour les équipes juridiques internes. Traitez-les dans l'ordre, les premiers posant le cadre juridique des suivants.
En vertu du Règlement général sur la protection des données, dès lors qu'un responsable du traitement confie des données à caractère personnel à un sous-traitant, un contrat écrit doit régir cette relation. L'article 28 en fixe les mentions obligatoires : un acte juridique contraignant, fondé sur une contrepartie valable comme tout contrat commercial, précisant l'objet, la durée, la nature et la finalité du traitement, le type de données à caractère personnel et les catégories de personnes concernées. Le RGPD vise à protéger les personnes physiques identifiables ; un accord de sous-traitance RGPD omettant ces éléments est non conforme par nature, quelles que soient les pratiques effectives des parties.
Cette obligation dépasse le cadre de l'Union européenne. Des règles équivalentes issues d'autres législations sur la protection de la vie privée figurent dans le Data Protection Act britannique, le California Consumer Privacy Act et le California Privacy Rights Act, chacun imposant un contrat écrit liant tout prestataire de services ou sous-traitant tiers traitant des données personnelles.
À mesure que les lois sur la protection des données se multiplient à l'échelle mondiale, les réglementations applicables se superposent, et un même DPA doit les satisfaire toutes.
Votre analyse poursuit un double objectif : garantir le respect des exigences légales impératives et orienter les clauses négociables vers des positions qui préservent les données personnelles et protègent votre organisation.
Valider l'objet et la finalité du traitement
L'article 28 exige que le DPA consigne les éléments fondamentaux du traitement. Ces descriptions encadrent strictement ce que le sous-traitant est habilité à faire de vos données ; il convient donc de proscrire toute imprécision.
Objet et durée
Vérifiez que le DPA stipule l'objet et aligne la durée du traitement sur la durée de validité du contrat principal. Une durée indéterminée risquerait de permettre au traitement de survivre au service qu'il sous-tend.
Nature et finalité
Limitez strictement la finalité à l'exécution des prestations contractuelles. Évitez les formules génériques telles que « et finalités connexes », qui permettraient au sous-traitant d'exploiter vos données pour ses propres besoins d'affaires.
Types de données à caractère personnel et catégories de personnes concernées
Exigez une liste détaillée des types de données personnelles traitées et des catégories de personnes concernées. La mention « données de contact » ne permet pas de déterminer si des données sensibles ou des données de salariés entrent dans le périmètre ; or, pour certains services, cette distinction détermine les obligations applicables.
Encadrer strictement le traitement de vos données par le sous-traitant
Le sous-traitant ne doit agir que sur vos instructions, et seules les personnes dûment habilitées doivent avoir accès aux données.
Instructions documentées
Engagez le sous-traitant à agir exclusivement sur vos instructions documentées. Ces instructions doivent couvrir les éventuels transferts internationaux de données et peuvent être émises par voie électronique ou par tout autre moyen, mais l'obligation de s'y conformer doit constituer une clause contractuelle contraignante.
Confidentialité du personnel
Exigez que toute personne autorisée à traiter des données personnelles soit soumise à une stricte obligation de confidentialité, et assurez-vous que les données ne soient jamais utilisées en dehors de la finalité convenue. À défaut, vos données transiteraient de manière incontrôlée entre les mains d'employés et de prestataires, rompant ainsi la chaîne de traçabilité requise pour démontrer la licéité du traitement auprès d'une autorité de contrôle.
Éprouver la sécurité et la notification des violations
C'est ici que la sécurité du traitement se concrétise : les garanties auxquelles s'engage le sous-traitant et la rapidité avec laquelle il vous alerte en cas de défaillance.
Mesures techniques et organisationnelles
Exigez des mesures techniques et organisationnelles appropriées et proportionnées au risque : contrôle et restriction des accès, chiffrement, gestion stricte des mots de passe, ainsi que l'ensemble des exigences de sécurité de l'information attendues d'un prestataire de services rigoureux. Imposez au sous-traitant de prendre des mesures raisonnables et appropriées pour les maintenir, et examinez minutieusement toute annexe relative à la sécurité qui y est référencée. Un engagement se bornant à mentionner les « standards du marché » sans précision concrète est dénué de valeur juridique.
Notification des violations de données
Exigez la notification de toute violation de données à caractère personnel dans les meilleurs délais, assortie d'un délai maximal strict, tel que 48 heures ; une violation de données gérée avec retard engage votre propre responsabilité en matière de conformité. Précisez également le contenu de la notification : nature de l'incident, catégories et nombre approximatif de personnes concernées, conséquences probables et mesures correctives adoptées.
Ces informations sont indispensables pour satisfaire à vos propres obligations de notification légale et pour informer les personnes concernées si la communication auprès de celles-ci s'avère requise.
Cessez d'analyser les DPA ligne par ligne. LEGALFLY applique votre playbook à chaque accord de sous-traitance et génère les modifications en suivi des modifications dans Microsoft Word, chacune rattachée à sa règle juridique sous-jacente. Demandez une démonstration pour tester l'outil sur vos propres contrats.
Garder le contrôle sur les sous-traitants ultérieurs
Le recours à des tiers par un sous-traitant est d'usage courant, mais chaque niveau de sous-traitance ultérieure allonge la chaîne de détention de vos données.
Autorisation des sous-traitants ultérieurs
Encadrez précisément les modalités d'approbation des nouveaux sous-traitants ultérieurs. La position la plus protectrice impose une autorisation écrite préalable et spécifique pour chaque entité ; l'option de repli acceptable consiste en une autorisation écrite générale assortie d'un préavis suffisant et d'un droit d'opposition effectif.
Refusez toute clause conférant au sous-traitant la liberté d'ajouter discrétionnairement des tiers sous-traitants, et, en cas d'autorisation générale, fixez un délai de préavis suffisant pour vous permettre de mener de réelles vérifications préalables (due diligence) sur le nouvel intervenant.
Responsabilité du fait des sous-traitants ultérieurs
Maintenez la pleine responsabilité du sous-traitant principal à votre égard pour les actes et manquements de ses propres sous-traitants. Si vous plafonnez ou excluez cette responsabilité, une défaillance survenant au deuxième rang de la chaîne vous incombera directement, sans recours possible.
LEGALFLY permet à vos équipes de gagner en efficacité : consacrez moins de temps aux tâches contractuelles répétitives et concentrez-vous sur les dossiers à forte valeur ajoutée. Réservez une démonstration pour découvrir notre solution en action.
Vérifier les obligations d'assistance du sous-traitant
Lorsqu'une personne concernée exerce ses droits, ou que vous réalisez une analyse d'impact relative à la protection des données (AIPD), les éléments nécessaires se trouvent généralement entre les mains du sous-traitant.
Droits des personnes concernées
Exigez une assistance rapide et raisonnable pour traiter les demandes d'exercice des droits des personnes concernées, et excluez l'application de frais susceptibles de transformer une simple demande de routine en une négociation financière.
AIPD et consultations préalables de l'autorité de contrôle
Exigez le même niveau d'assistance pour la conduite des analyses d'impact relatives à la protection des données et pour toute consultation préalable auprès d'une autorité de contrôle. Ces obligations sont indispensables pour vous permettre de remplir vos devoirs de responsable du traitement au regard du droit de la protection des données.
Un sous-traitant qui ne vous prête assistance qu'à des tarifs prohibitifs ou après des délais excessifs compromet directement votre capacité à réagir dans les délais légaux.
Examiner rigoureusement les transferts internationaux de données
Dès lors que des données à caractère personnel quittent l'Espace économique européen, le contrat doit prévoir un fondement juridique valide pour ce transfert, à défaut de quoi il est illicite.
Mécanisme de transfert
Vérifiez que le DPA intègre la version en vigueur d'un mécanisme valide, tel que les dernières Clauses contractuelles types de la Commission européenne. Limitez strictement tout transfert vers un pays tiers à un mécanisme juridiquement reconnu.
Cartographie des flux de données
Cartographiez les destinations réelles de vos données. Si le sous-traitant ou ses sous-traitants ultérieurs sont établis en dehors de l'Union européenne, un mécanisme contractuel théorique n'a que peu de valeur si les flux de données réels ne sont pas juridiquement encadrés.
La plupart des directions juridiques réduisent considérablement le temps de revue de leurs DPA quelques semaines après le déploiement de LEGALFLY. Réservez une démonstration pour découvrir son intégration dans vos processus.
Sécuriser la fin de contrat, les audits et la responsabilité
Ce dernier ensemble de clauses régit ce que vous êtes en droit de vérifier pendant l'exécution de la relation contractuelle et ce que vous pouvez récupérer à son terme.
Droits d'audit
Conservez le droit de contrôler la conformité du sous-traitant au moyen d'inspections menées par vos soins ou confiées à un tiers, au-delà de la simple délivrance d'un certificat annuel.
Veillez à ce que le contrat oblige expressément le sous-traitant à autoriser les audits et à communiquer l'ensemble des informations nécessaires pour prouver sa conformité.
Restitution et suppression des données
À la cessation du contrat, assurez-vous de disposer de l'option entre la restitution ou la suppression de toutes les données personnelles traitées, les copies subsistantes devant être détruites, sous réserve des obligations légales contraires de conservation.
Plafond de responsabilité et exclusions
Identifiez précisément quelle partie est protégée par le plafond. Négociez un plafond de responsabilité suffisamment élevé pour être dissuasif et réciproque entre les parties prenantes, assorti d'exclusions expresses déplafonnant les violations de la confidentialité et de la protection des données, afin d'assurer l'indemnisation de vos préjudices en cas de violation de données.
Considérez un plafond de responsabilité trop bas, ou stipulé au seul bénéfice du sous-traitant, comme un point nécessitant impérativement une renégociation.
Loi applicable et attribution de compétence
Désignez une loi applicable et une juridiction compétente qui protègent vos intérêts. L'application par défaut de la juridiction du siège du prestataire constitue une clause à refuser ou à renégocier.
Harmonisez la révision des accords de traitement des données au sein de votre équipe
La grille d'analyse ci-dessous est une version opérationnelle de la check-list de revue de DPA que LEGALFLY applique dans plus de 110 juridictions. Adoptez-la, définissez vos positions préférentielles et faites-en le standard de travail de votre direction juridique.
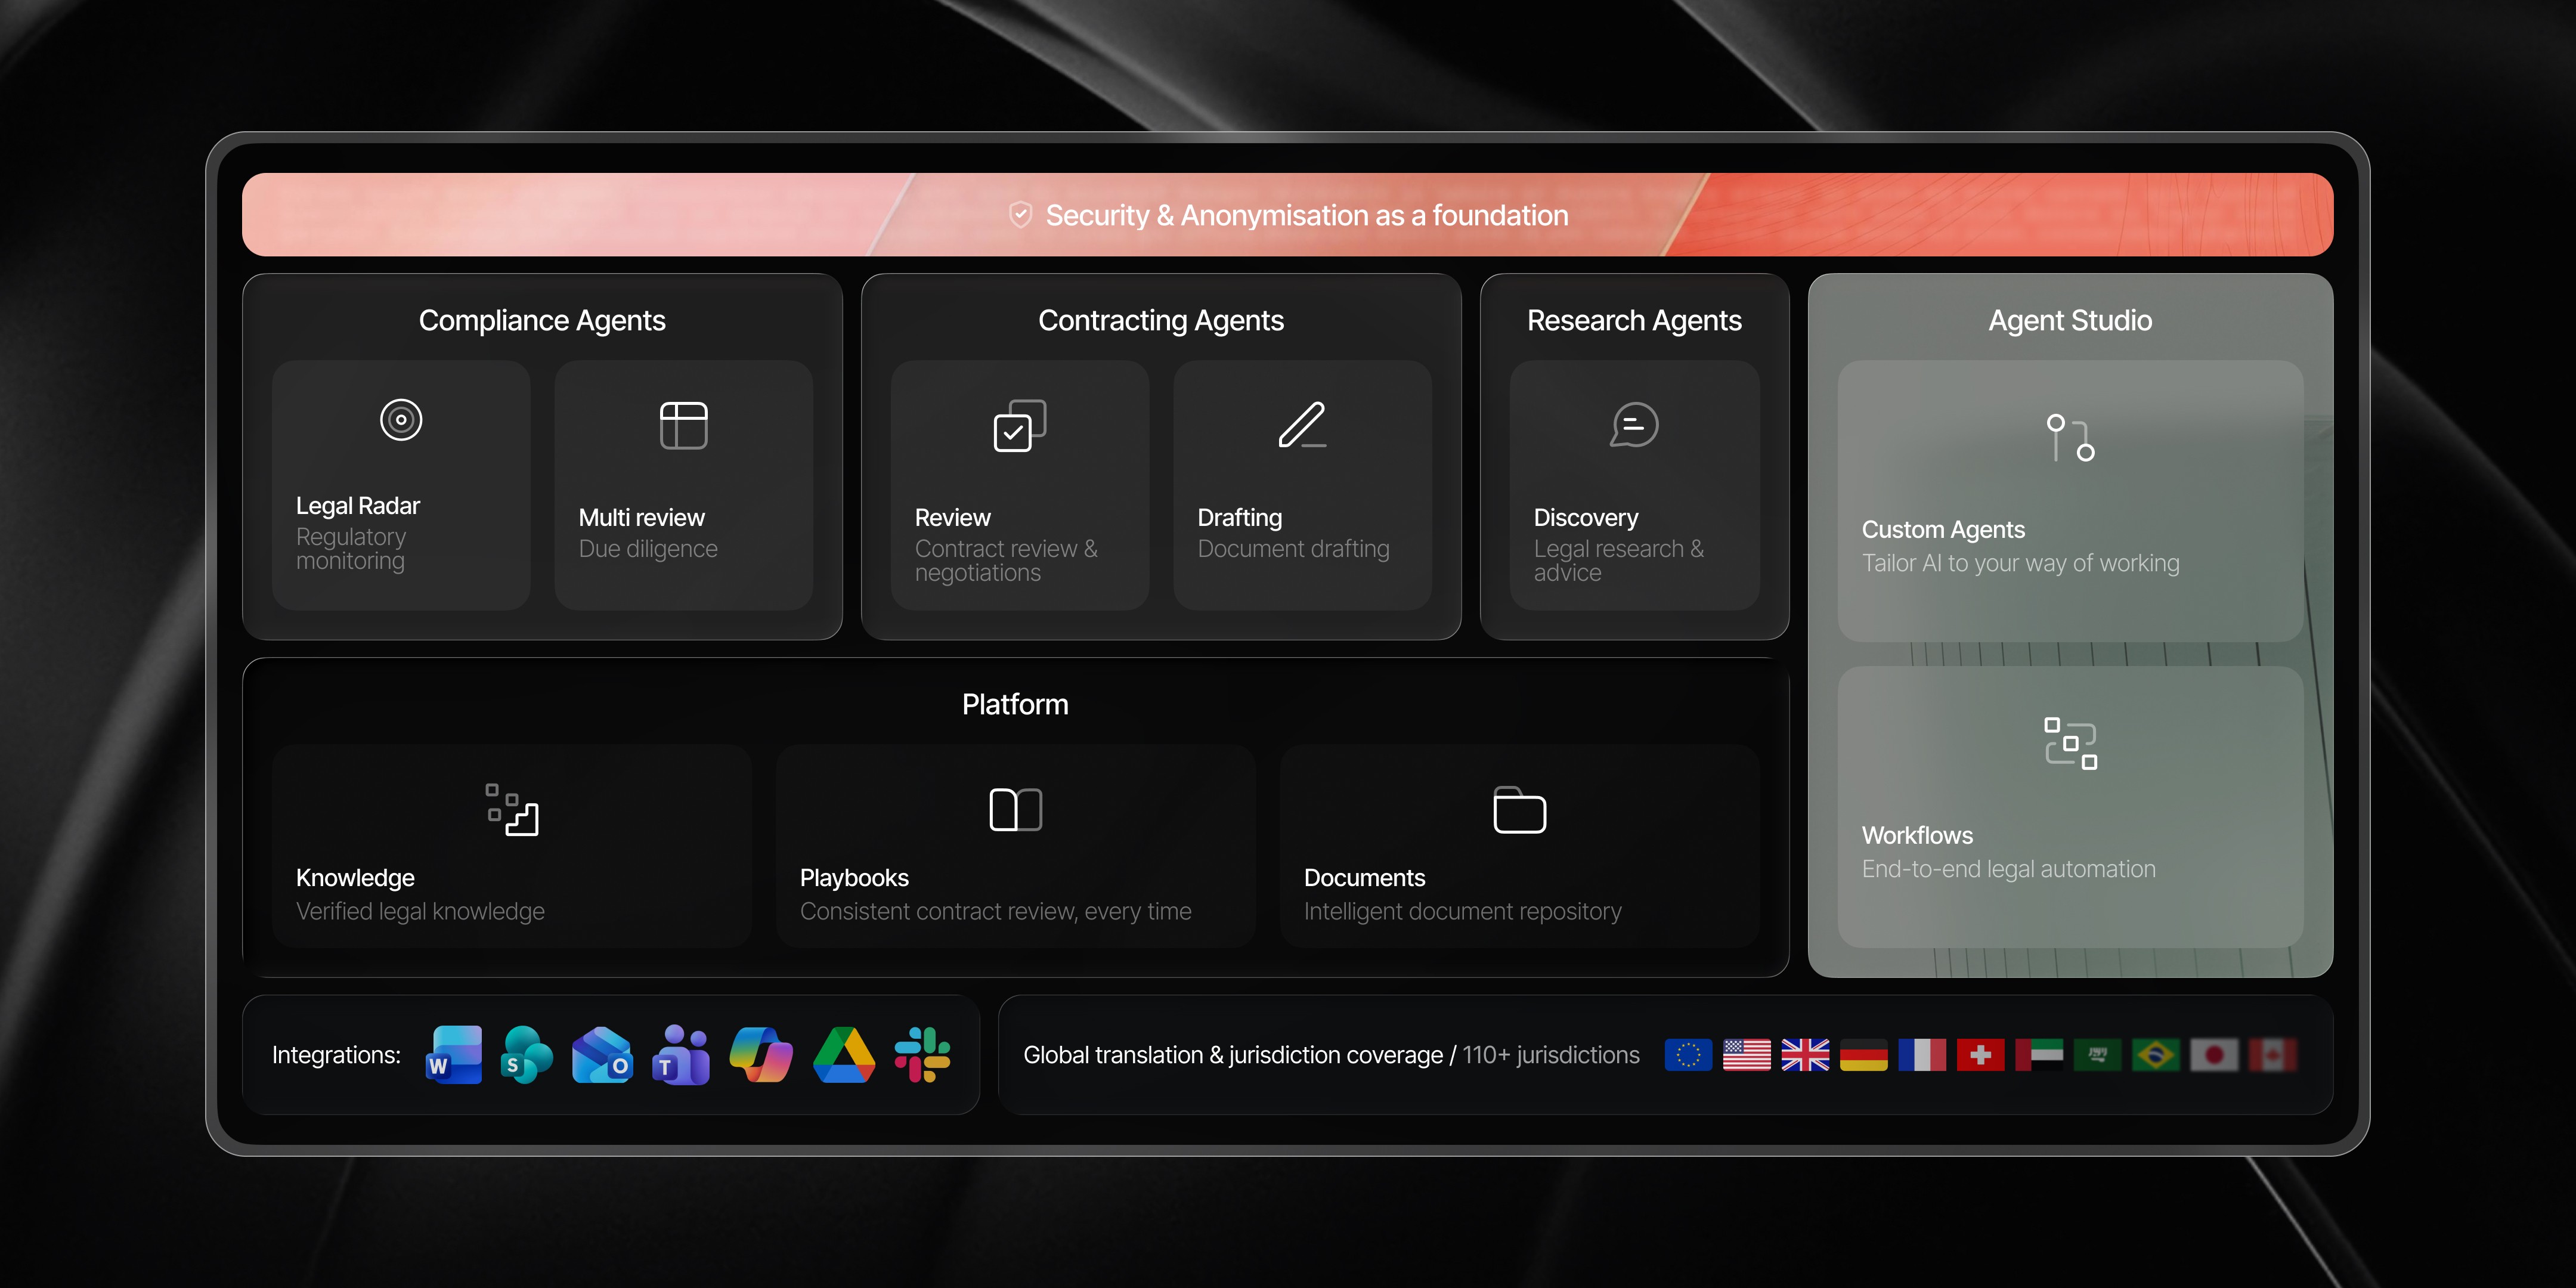
LEGALFLY intègre 120 playbooks préconfigurés, plus de 500 sources juridiques vérifiées, et bénéficie des certifications ISO 27001 et SOC 2 Type II, vous permettant de passer de cette check-list à une analyse automatisée sans avoir à tout concevoir en partant de zéro.
Téléchargez la liste de contrôle.
Lorsqu'une nouvelle réglementation entre en vigueur, le même mécanisme s'applique de manière proactive : l'agent de revue multi-contrats de LEGALFLY analyse l'ensemble de votre portefeuille pour signaler les accords devenus non conformes, tandis que le module de veille réglementaire suit l'évolution des réglementations dans diverses juridictions et vous informe de toute nouvelle obligation impactant vos DPA.
Votre contrathèque centralise vos accords. LEGALFLY prend en charge leur révision.
Demandez une démonstration de LEGALFLY ; nous vous guiderons à travers le playbook d'accords de traitement des données en l'appliquant aux types de contrats spécifiques à votre activité.
Foire aux questions (FAQ)
Qu'est-ce qu'un accord de traitement des données (DPA) ?
Un accord de traitement des données (DPA pour Data Processing Agreement) est un contrat juridiquement contraignant conclu entre un responsable du traitement et un sous-traitant, qui définit les conditions dans lesquelles ce dernier traite des données à caractère personnel pour le compte du premier. L'article 28 du Règlement général sur la protection des données en impose la conclusion dès lors qu'un sous-traitant traite des données pour un responsable du traitement, des dispositions similaires s'appliquant au titre du Data Protection Act britannique, du California Consumer Privacy Act et du California Privacy Rights Act.
Que doit contenir un DPA pour être conforme au RGPD ?
Un accord de traitement des données conforme au RGPD doit obligatoirement préciser l'objet, la durée, la nature et la finalité du traitement, les types de données personnelles et les catégories de personnes concernées, et comporter des stipulations contraignantes relatives aux instructions documentées, à la confidentialité, aux mesures de sécurité, à l'agrément des sous-traitants ultérieurs, à l'assistance concernant les droits des personnes concernées, à la notification des violations de données, aux transferts internationaux de données et à la suppression ou restitution des données à l'échéance du contrat.
Qui porte la responsabilité : le responsable du traitement ou le sous-traitant ?
Les deux parties sont signataires, mais le responsable du traitement assume la responsabilité principale d'établir un contrat conforme et de vérifier que le sous-traitant présente des garanties suffisantes. Le sous-traitant doit traiter les données exclusivement sur instructions documentées et respecter les engagements convenus en matière de sécurité et d'assistance. Dans une relation commerciale directe, le responsable du traitement doit diriger la phase de revue et renégocier les modèles contractuels proposés par le sous-traitant dès lors qu'ils s'avèrent insuffisants.
Combien de temps prend la revue d'un DPA ?
Une revue manuelle approfondie d'un DPA requiert environ deux heures de travail. Grâce à l'analyse guidée par playbook de LEGALFLY, ce temps est réduit à environ 15 minutes, chaque clause signalée étant rattachée à sa règle de conformité, avec une piste d'audit exhaustive pour assurer votre gouvernance.