




Der Data (Use and Access) Act 2025 hat die UK-DSGVO geändert. Obwohl der Datenfluss aus der EU in das Vereinigte Königreich bis Ende 2031 gesichert ist und die meisten Bestimmungen nach Artikel 28 sowie die Meldefristen für Datenschutzverletzungen weiterhin übereinstimmen, schlagen sich die Änderungen nun in den Verträgen nieder: Was gilt als Rechtsgrundlage, wie weit muss die Suche bei Auskunftsersuchen reichen und welcher Maßstab gilt für die Übermittlung personenbezogener Daten aus dem Vereinigten Königreich?
Wenn Ihr Unternehmen beiderseits des Ärmelkanals tätig ist, müssen Ihre AVV- und Datenaustausch-Vorlagen überarbeitet werden – sie funktionieren größtenteils noch, doch einige sind zweifellos veraltet und verweisen nun auf das falsche Recht für eine der Vertragsparteien.
Um dies zu beheben und die Einhaltung der neuen UK-DSGVO-Regeln zu gewährleisten, können Sie diese Compliance-Checkliste nutzen. Sie geht die Abweichungen Klausel für Klausel durch, vergleicht beide DSGVO-Abschnitte gegenübergestellt und bietet eine Übersicht darüber, was in den Vertrag aufgenommen und geprüft werden muss. Noch besser: Buchen Sie eine LEGALFLY-Demo und erfahren Sie, wie wir für Sie ein personalisiertes Playbook auf Basis Ihrer internen Richtlinien oder Musterverträge erstellen, das sowohl alten als auch neuen DSGVO-Vorgaben entspricht.

Das Positive: Datenübermittlungen von der EU ins Vereinigte Königreich sind bis 2031 sicher
Am 19. Dezember 2025 hat die Europäische Kommission ihre beiden Angemessenheitsbeschlüsse für das Vereinigte Königreich verlängert – einen unter der DSGVO und einen unter der Richtlinie für den Bereich der Strafverfolgung (LED). Beide gelten bis zum 27. Dezember 2031, vorbehaltlich einer Überprüfung durch die Kommission und den EDSA nach vier Jahren.
Die Verlängerung erfolgte, nachdem die Kommission den Data (Use and Access) Act 2025 geprüft und festgestellt hatte, dass das Schutzniveau im Vereinigten Königreich dem der EU im Wesentlichen weiterhin gleichwertig ist. Das bedeutet:
EU-Unternehmen können weiterhin ohne Standardvertragsklauseln (SCCs) oder ein Transfer Impact Assessment personenbezogene Daten an Konzerngesellschaften, Auftragsverarbeiter und Kunden im Vereinigten Königreich übermitteln.
Bestehende EU-UK-Datenströme in Ihren AVVen erfordern keinen neuen Übermittlungsmechanismus.
Datenübermittlungen aus dem Vereinigten Königreich in die EU sind durch die eigenen Angemessenheitsvorschriften des Vereinigten Königreichs für den EWR abgedeckt.
Die Divergenz betrifft zwei Aspekte, von denen keiner die Verbindung über den Ärmelkanal betrifft: Übermittlungen aus dem Vereinigten Königreich in den Rest der Welt sowie Vorlagen für duale Rechtsregime, die fälschlicherweise von einem einheitlichen Regelwerk für beide Seiten ausgehen.
Die Änderungen: der Data (Use and Access) Act 2025
Der Data (Use and Access) Act 2025 erhielt am 19. Juni 2025 die königliche Zustimmung (Royal Assent). Er ändert die UK-DSGVO, den Data Protection Act 2018 und die PECR, wobei der Großteil der datenschutzrechtlichen Änderungen am 5. Februar 2026 im Rahmen der sechsten Inkrafttretungsverordnung (SI 2026/82) umgesetzt wurde.
Keine dieser Änderungen gilt für die EU-DSGVO. Ein Unternehmen, das dieselbe Kundendatenbank in London und Amsterdam verarbeitet, muss diese nun nach zwei unterschiedlichen Gesetzestexten betreiben, und in seinen Verträgen festlegen, welches Recht für welchen Datenfluss gilt.
Checkliste im direkten Vergleich
Um die folgende Checkliste optimal zu nutzen, unterteilen Sie Ihre Vertragsvorlagen und laufenden Verträge vorab in drei Gruppen: Verträge nur für das Vereinigte Königreich, Verträge nur für die EU und Verträge unter dualem Regime (letztere sind bei grenzüberschreitenden Konzernen am häufigsten anzutreffen und bergen das größte Risiko).
Für jeden der folgenden 5 Bereiche legt die Checkliste die Rechtslage im Vereinigten Königreich, in der EU sowie die vertragliche Prüfung dar. Eine Vorlage für ein duales Regime ist dann wirksam, wenn jede Klausel entweder unter beiden Rechtsordnungen funktioniert oder klar auf das Regime verweist, das den jeweiligen Datenfluss regelt.
1. Formulierung der Rechtsgrundlagen in Verträgen
Die UK-DSGVO verfügt nun über eine siebte Rechtsgrundlage. Gemäß Artikel 6 Absatz 1 Buchstabe ea ist eine Verarbeitung, die für ein in Anhang 1 aufgeführtes „anerkanntes berechtigtes Interesse“ („recognised legitimate interest“) erforderlich ist, nun ohne die zuvor erforderliche Interessenabwägung zulässig.
Davon unabhängig nennt Artikel 6 Absatz 11 Direktmarketing, konzerninterne Datenübermittlungen sowie Netz- und Informationssicherheit als Zwecke, die als berechtigte Interessen in Betracht kommen, jedoch weiterhin einer Interessenabwägung bedürfen.
Schließlich darf eine ausschließlich automatisierte Entscheidung mit erheblicher Auswirkung gemäß Artikel 22B keinesfalls auf die Grundlage anerkannter berechtigter Interessen gestützt werden.
Punkt | UK-DSGVO (seit 5. Februar 2026) | EU-DSGVO |
Rechtsgrundlagen | Sieben, einschließlich anerkannter berechtigter Interessen | Sechs |
Interessenabwägung für Kriminalitätsprävention, Schutzmaßnahmen, Notfälle | Nicht erforderlich gemäß Anhang 1 | Erforderlich gemäß Art. 6 Abs. 1 lit. f |
Konzerninterner Datenaustausch, Direktmarketing, Netzwerksicherheit | Gesetzlich als potenziell berechtigte Interessen genannt; Interessenabwägung bleibt erforderlich | In Erwägungsgründen 47 bis 49 erwähnt; Interessenabwägung erforderlich |
Zweckänderung (Weiterverarbeitung) | Kriterien nach Art. 8A, zuzüglich Liste kompatibler Zwecke in Anhang 2 | Kompatibilitätsprüfung nach Art. 6 Abs. 4 |
Checkliste: Klauseln zur Rechtsgrundlage
☑️ Vereinbarungen über die gemeinsame Datennutzung und Verträge zwischen Verantwortlichen (Controller-to-Controller), in denen Rechtsgrundlagen nach Artikelnummern aufgeführt sind, verweisen auf den korrekten Gesetzestext für das jeweilige Regime. Eine Klausel, die für die Betrugsprävention „Artikel 6 Absatz 1 Buchstabe f“ zitiert, fällt im Vereinigten Königreich nunmehr treffender unter Artikel 6 Absatz 1 Buchstabe ea.
☑️ Vereinbarungen über die konzerninterne Datenübermittlung gehen nicht davon aus, dass die gesetzliche Anerkennung des konzerninternen Austauschs im Vereinigten Königreich auch für EU-Einheiten gilt.
☑️ Gewährleistungen, wonach „der Verantwortliche über eine Rechtsgrundlage gemäß Artikel 6 der DSGVO verfügt“, sind so formuliert, dass sie „die UK-DSGVO oder die EU-DSGVO, je nach Anwendbarkeit“ abdecken.
☑️ Klauseln über Offenlegungen gegenüber Aufsichtsbehörden, Strafverfolgungs- oder sonstigen öffentlichen Behörden unterscheiden zwischen dem Weg nach Anhang 1 im Vereinigten Königreich und der Rechtslage in der EU.
☑️ Nutzt ein Vertragspartner automatisierte Entscheidungsfindungen, schließt der Vertrag aus, dass er sich für diese Entscheidungen auf anerkannte berechtigte Interessen stützt.
☑️ Eine kompatible Weiterverarbeitung wird für EU-Datenflüsse nicht ausgeweitet, nur weil die Liste in Anhang 2 des Vereinigten Königreichs dies zulässt.
Beachten Sie: Die meisten Vorlagen für duale Rechtsregime definieren „Datenschutzgesetze“ als „die DSGVO und die UK-DSGVO“ und zitieren anschließend einheitliche Artikelnummern, als seien die Texte identisch – was seit 2021 nicht mehr der Fall ist.
2. Kooperationsklauseln bei Betroffenenrechten (DSAR)
Beide Regelwerke wenden unterschiedliche Bestimmungen für das Auskunftsrecht der betroffenen Person an:
Artikel 15 Absatz 1A der UK-DSGVO beschränkt die Pflicht des Verantwortlichen auf das, was eine angemessene und verhältnismäßige Nachforschung ergibt.
Artikel 12A legt die Frist zudem auf einen Monat ab dem „relevant time“ fest – also dem spätesten Zeitpunkt aus Eingang des Ersuchens, Erhalt der angeforderten Identitätsnachweise oder Eingang einer etwaigen Gebühr. Die Frist ruht, solange der Verantwortliche auf vernünftigerweise erforderliche Klarstellungen wartet, und kann bei komplexen oder zahlreichen Anfragen um zwei Monate verlängert werden.
Ab dem 19. Juni 2026 müssen Verantwortliche im Vereinigten Königreich zudem ein Beschwerdeverfahren einrichten. Betroffene Personen können sich dann direkt beim Verantwortlichen beschweren, der den Eingang innerhalb von 30 Tagen bestätigen und ohne schuldhaftes Zögern antworten muss.
Punkt | UK-DSGVO | EU-DSGVO |
Umfang der Nachforschung | Angemessene und verhältnismäßige Nachforschung, gesetzlich verankert | Keine gesetzliche Begrenzung; EDSA-Leitlinien zur Verhältnismäßigkeit nur in engen Ausnahmefällen |
Frist | Ein Monat ab dem maßgeblichen Zeitpunkt („relevant time“); Fristhemmung bei Klärungsbedarf | Ein Monat ab Eingang; Verlängerung um zwei Monate möglich |
Beschwerden an den Verantwortlichen | Gesetzliche Pflicht ab 19. Juni 2026, Empfangsbestätigung binnen 30 Tagen | Keine entsprechende Pflicht |
Checkliste: DSAR- und Beschwerdeklauseln
☑️ Die Frist des Auftragsverarbeiters zur Unterstützung bei einer Anfrage ist in Tagen ab Ihrer Mitteilung festgelegt und nicht an „die gesetzliche Frist“ gekoppelt, damit sie unter beiden Fristenregelungen funktioniert.
☑️ Der Auftragsverarbeiter muss seine Systeme und Unterauftragsverarbeiter nach dem von Ihnen festgelegten Standard durchsuchen. Bei Anfragen nach UK-Recht ist dieser Standard angemessen und verhältnismäßig; bei EU-Anfragen sollte der Vertrag nicht dieselbe Begrenzung unterstellen.
☑️ Der Auftragsverarbeiter muss den Umfang seiner Nachforschungen dokumentieren, damit Sie auf Verlangen der Aufsichtsbehörde nachweisen können, dass diese angemessen und verhältnismäßig waren.
☑️ Der Auftragsverarbeiter leitet direkt an ihn gerichtete Anfragen innerhalb einer kurzen, festen Frist (üblicherweise zwei bis fünf Arbeitstage) weiter, damit die UK-Fristhemmung oder die EU-Frist nicht versäumt wird.
☑️ Der Auftragsverarbeiter unterstützt bei Beschwerden im Vereinigten Königreich, einschließlich der Bereitstellung von Informationen innerhalb des 30-tägigen Zeitfensters für die Eingangsbestätigung.
☑️ Die Kostentragung bei offenkundig unbegründeten oder exzessiven Anträgen richtet sich nach dem jeweils anwendbaren Recht.
Beachten Sie: Die Formulierung „Der Auftragsverarbeiter unterstützt den Verantwortlichen innerhalb der nach den Datenschutzgesetzen erforderlichen Fristen“ klingt sicher – bis man zwei unterschiedliche Fristen und zwei unterschiedliche Nachforschungsstandards berücksichtigen muss. In diesem Fall überlässt man die Auslegung dem Auftragsverarbeiter.
3. Übermittlungsmechanismen: UK IDTA und UK Addendum im Vergleich zu EU-SCCs
Datenübermittlungen aus dem Vereinigten Königreich und aus der EU beruhen nun auf separaten Instrumentarien.
Ein EU-Datenexporteur nutzt die EU-Standardvertragsklauseln von 2021, während einem Exporteur aus dem Vereinigten Königreich zwei Sets von Standarddatenschutzklauseln zur Verfügung stehen: das International Data Transfer Agreement (IDTA) als eigenständiger britischer Vertrag und das UK Addendum, das an die EU-SCCs angehängt wird, sodass ein einziges Dokument beide Regime abdecken kann.
Punkt | Exporte aus dem Vereinigten Königreich | Exporte aus der EU |
Standardklauseln | IDTA oder UK Addendum zu den EU-SCCs | EU-SCCs von 2021 (vier Module) |
Angemessenheitsbeschluss erlassen durch | Secretary of State (durch Verordnungen) | Europäische Kommission |
US-Übermittlungen | UK Extension zum EU-US Data Privacy Framework | EU-US Data Privacy Framework |
Risikobewertung | Transfer Risk Assessment, nun gesetzlich der „Data Protection Test“ | Transfer Impact Assessment gemäß EDSA-Empfehlungen 01/2020 |
Klauselaktualisierungen | Aktualisierungen von IDTA und Addendum für 2026 erwartet | Keine Änderungen an den SCCs von 2021 für Regelfälle anhängig |
Checkliste: Übermittlungsklauseln
☑️ Jede eingeschränkte Übermittlung (Restricted Transfer) aus dem Vereinigten Königreich ist durch britische Angemessenheitsverordnungen, das IDTA, das UK Addendum, britische Binding Corporate Rules oder eine Ausnahmebestimmung abgedeckt. EU-SCCs allein decken einen Export aus dem Vereinigten Königreich nicht ab.
☑️ Verträge für ein duales Regime, die EU-SCCs verwenden, fügen das UK Addendum bei, wobei dessen Tabellen vollständig ausgefüllt und nicht leer gelassen werden.
☑️ Der Drei-Stufen-Test des ICO aus dessen Leitfaden vom Januar 2026 wurde angewendet, um festzustellen, welche Datenflüsse eingeschränkte Übermittlungen darstellen – einschließlich der Frage, welche Partei die Übermittlung initiiert.
☑️ Die Option zur automatischen Aktualisierung im IDTA oder Addendum wurde geprüft, damit die Überarbeitung von 2026 keine erneute Unterzeichnungsrunde erfordert.
☑️ US-Übermittlungen, die sich auf die UK Extension zum DPF stützen, sind durch das IDTA oder das Addendum als Fallback abgesichert, falls das DPF auf EU-Ebene scheitert und die UK Extension damit hinfällig wird.
☑️ Klauseln zur Weiterübermittlung berücksichtigen beide Rechtsregime, da ein Datenimporteur dieselben Daten unter den EU-SCCs und dem UK Addendum erhalten kann.
Beachten Sie: Ältere AVVen für duale Regime fügen den EU-SCCs häufig noch eine einzeilige Erklärung bei, wonach diese „mutatis mutandis für Übermittlungen aus dem Vereinigten Königreich gelten“ – dies stellte zu keinem Zeitpunkt einen wirksamen Übermittlungsmechanismus nach UK-Recht dar.
4. Transfer-Risikobewertungen unter dem neuen UK-Prüfmaßstab
Die wesentlichste rechtliche Divergenz für Vertragsklauseln: Das EU-Recht verlangt nach wie vor die Prüfung, ob das Schutzniveau im Bestimmungsland dem EU-Schutzniveau „im Wesentlichen gleichwertig“ ist – der vom Europäischen Gerichtshof im Urteil Schrems II festgelegte Standard. Das Recht des Vereinigten Königreichs stellt nunmehr darauf ab, ob das Schutzniveau im Vergleich zur UK-DSGVO „nicht wesentlich geringer“ („not materially lower“) ist.
Gemäß Artikel 46 Absatz 1A muss ein Exporteur aus dem Vereinigten Königreich, der sich auf das IDTA, das Addendum oder eine andere Schutzmaßnahme stützt, in angemessener und verhältnismäßiger Weise prüfen, ob dieser Maßstab erfüllt ist. Dies ist der gesetzliche „Data Protection Test“ im Vereinigten Königreich (vom ICO als Transfer Risk Assessment – TRA bezeichnet). In der Praxis wird eine Übermittlung, die den EU-Test besteht, in der Regel auch den UK-Test bestehen, doch die Umkehrung ist nicht gewährleistet. Ein Konzern, der eine einheitliche Bewertung für beide Rechtsordnungen durchführt, sollte diese am strengeren EU-Standard ausrichten oder parallele Prüfungen für das Vereinigte Königreich und die EU durchführen.
Punkt | UK Transfer Risk Assessment | EU Transfer Impact Assessment |
Rechtlicher Maßstab | Nicht wesentlich geringer als nach der UK-DSGVO („not materially lower“) | Dem EU-Recht im Wesentlichen gleichwertig |
Ansatz | Angemessen und verhältnismäßig, risikobasiert | Sechs-Stufen-Methode des EDSA, Schwerpunkt auf behördlichen Zugriffen |
Gesetzliche Grundlage | Art. 46 Abs. 1A UK-DSGVO | Art. 46 DSGVO in der Auslegung durch Schrems II |
Leitlinien | ICO TRA-Leitfaden, aktualisiert am 15. Januar 2026; weitere für 2026 erwartet | EDSA-Empfehlungen 01/2020 |
Checkliste: Klauseln zur Risikobewertung
☑️ Der Datenimporteur ist verpflichtet, die erforderlichen Informationen bereitzustellen, damit Sie sowohl ein UK TRA als auch ein EU TIA durchführen können – einschließlich Angaben zu lokalem Recht und Zugriffsbefugnissen staatlicher Stellen.
☑️ Jede Prüfung wird separat dokumentiert oder erfüllt im Falle einer Zusammenfassung den EU-Standard.
☑️ Zusätzliche Maßnahmen, die im Rahmen einer der beiden Prüfungen ermittelt wurden, werden im Sicherheitsanhang verbindlich festgeschrieben.
☑️ Der Datenimporteur muss Sie über Änderungen des lokalen Rechts oder der behördlichen Praxis informieren, die sich auf eine der Prüfungen auswirken könnten.
☑️ Überprüfungsdaten sind für beide Bewertungen fest vereinbart und an Änderungen des Verarbeitungsortes oder der Unterauftragsverarbeiter gekoppelt.
☑️ Verträge beschreiben den UK-Test nicht fälschlicherweise als „im Wesentlichen gleichwertig“ – ein häufiger Formulierungsfehler in Vorlagen aus der Zeit vor 2026.
5. Anforderungen an Vertreter in der EU und im Vereinigten Königreich
Das Vereinigte Königreich hat die Vertreterregelung nach dem Brexit beibehalten. Artikel 27 der UK-DSGVO verpflichtet einen Verantwortlichen oder Auftragsverarbeiter außerhalb des Vereinigten Königreichs, der unter Artikel 3 Absatz 2 fällt (d. h. Personen im Vereinigten Königreich Waren oder Dienstleistungen anbietet oder deren Verhalten dort beobachtet), einen Vertreter im Vereinigten Königreich zu benennen. Die EU-Regelung entspricht dem spiegelbildlich unter demselben Artikel 27 der EU-DSGVO: Ein britisches Unternehmen, das sich an betroffene Personen in der EU richtet, ohne eine Niederlassung in der EU zu haben, benötigt einen EU-Vertreter.
Bei grenzüberschreitenden Konzernen hängt die Vertretungspflicht von der Konzernstruktur ab. Eine Tochtergesellschaft im Vereinigten Königreich gilt als Niederlassung für UK-Zwecke, und eine EU-Tochtergesellschaft als Niederlassung für EU-Zwecke. Die Regelung erfasst daher vor allem eigenständige Einheiten: ein britisches Unternehmen, das direkt in die EU verkauft, oder ein EU- bzw. US-Unternehmen, das direkt in das Vereinigte Königreich verkauft.
Punkt | UK-DSGVO | EU-DSGVO |
Wer einen Vertreter benötigt | Nicht im Vereinigten Königreich niedergelassene Verantwortliche und Auftragsverarbeiter, die unter Art. 3 Abs. 2 UK-DSGVO fallen | Nicht in der EU niedergelassene Verantwortliche und Auftragsverarbeiter, die unter Art. 3 Abs. 2 EU-DSGVO fallen (einschließlich Unternehmen aus dem Vereinigten Königreich) |
Ausnahme | Gelegentliche Verarbeitung, keine umfangreiche Verarbeitung besonderer Kategorien von Daten oder strafrechtlicher Daten, voraussichtlich kein Risiko | Identisch |
Sitz | Im Vereinigten Königreich | In einem Mitgliedstaat, in dem sich die betroffenen Personen befinden |
Checkliste: Vertreter
☑️ Jede Konzerngesellschaft hat gesondert geprüft, ob Artikel 3 Absatz 2 unter dem jeweiligen Regime auf sie anwendbar ist.
☑️ Unternehmen aus dem Vereinigten Königreich, die direkt in die EU verkaufen, haben einen EU-Vertreter benannt, und EU- oder US-Unternehmen, die direkt in das Vereinigte Königreich verkaufen, haben einen UK-Vertreter bestellt.
☑️ Der Vertreter wird in der Datenschutzerklärung für das jeweilige Regime namentlich benannt.
☑️ AVVen und Vereinbarungen über den Datenaustausch identifizieren den Vertreter der jeweiligen Partei, sofern ein solcher erforderlich ist.
☑️ Vertretungsmandate gewähren Zugriff auf das Verzeichnis von Verarbeitungstätigkeiten und decken die Zusammenarbeit sowohl mit dem ICO als auch mit den zuständigen EU-Aufsichtsbehörden ab.
Beachten Sie: Viele Konzerne haben im Jahr 2021 einen EU-Vertreter für ihre britischen Einheiten bestellt und diese Benennung nie überprüft – sie entspricht daher möglicherweise nicht mehr den Einheiten, die tatsächlich auf Personen in der EU abzielen.
6. Weitere relevante Abweichungen
Die fünf vorgenannten Bereiche machen den Großteil des vertraglichen Anpassungsbedarfs aus; es gibt jedoch weitere Änderungen, die spezifische Klauseln oder Vertragspartner betreffen:
1. Automatisierte Entscheidungsfindung – Artikel 22 UK-DSGVO wurde durch die Artikel 22A bis 22D ersetzt.
Ausschließlich automatisierte Entscheidungen mit erheblicher Bedeutung sind nunmehr grundsätzlich zulässig, sofern vier Schutzvorkehrungen getroffen werden: Information, Gelegenheit zur Stellungnahme, menschliches Eingreifen und das Recht auf Anfechtung.
Für besondere Kategorien personenbezogener Daten gelten strengere Vorschriften. Artikel 22 der EU-DSGVO normiert nach wie vor ein grundsätzliches Verbot mit Erlaubnistatbeständen. Verträge mit KI-Anbietern, die beide Regime abdecken, müssen die strengere Position der EU gewährleisten.
2. Cookies und PECR – Die UK PECR enthalten nun gesetzliche Ausnahmen von der Einwilligungspflicht, unter anderem für Analyse-Cookies zur Serviceverbesserung, sofern den Nutzern klare Informationen und ein einfacher Widerspruchsmechanismus geboten werden.
Verstöße gegen die PECR können nun mit Geldbußen auf UK-DSGVO-Niveau von bis zu 17,5 Millionen £ oder 4 % des weltweiten Jahresumsatzes geahndet werden.
Die EU-Cookie-Regeln basieren weiterhin auf der ePrivacy-Richtlinie und nationalem Recht. Verträge mit Marketing- und Analyseanbietern dürfen die UK-Ausnahmen nicht auf EU-Websites übertragen.
3. Beschwerden – Seit dem 19. Juni 2026 müssen Verantwortliche im Vereinigten Königreich Beschwerden von Betroffenen direkt bearbeiten und den Eingang innerhalb von 30 Tagen bestätigen.
Klauseln zur Unterstützung durch den Auftragsverarbeiter müssen diese Pflicht abdecken.
4. Die Aufsichtsbehörde – Das Gesetz restrukturiert das ICO zu einer „Information Commission“ mit einem Vorstand und erweiterten Untersuchungsbefugnissen.
Verträge, die den „Information Commissioner“ benennen, sollten sich allgemein auf die britische Aufsichtsbehörde beziehen, damit Namensänderungen unschädlich sind.
5. Was unverändert geblieben ist – Die Frist für die Meldung von Datenschutzverletzungen an die Aufsichtsbehörde beträgt unter beiden Regimen weiterhin 72 Stunden.
Die Anforderungen an Auftragsverarbeitungsverträge nach Artikel 28 stimmen weiterhin überein, sodass der Kern einer AVV einheitlich bleiben kann.
Auch auf EU-Ebene gibt es Bewegung. Der Vorschlag der Europäischen Kommission für einen „Digital Omnibus“ könnte Teile der EU-DSGVO ändern, einschließlich der Meldepflichten für Datenschutzverletzungen und der Definition personenbezogener Daten. Hierbei handelt es sich noch um einen Entwurf, der den Trilog noch nicht erreicht hat. Nach seiner Verabschiedung könnten sich einige Positionen zwischen dem Vereinigten Königreich und der EU wieder annähern, während andere weiter auseinanderdriften.
Vorlagen für duale Regime ohne Annahme eines Einheitsregelwerks
Das Ziel ist eine einheitliche Vertragsvorlage, die Abweichungen Klausel für Klausel auflöst.
Dies erfordert vier redaktionelle Schritte:
Die Rechtsregime separat definieren – Ersetzen Sie die einheitliche Definition von „Datenschutzgesetzen“ durch „EU-Datenschutzrecht“ und „UK-Datenschutzrecht“, jeweils einschließlich künftiger Änderungen und Nachfolgeregelungen. Bestimmen Sie sodann genau, welches Recht auf welchen Verarbeitungsvorgang Anwendung findet.
Artikelnummern vermeiden, wo die Texte divergieren – Verweisen Sie auf Rechtsgrundlagen, Auskunftsrechte oder Übermittlungsinstrumente deskriptiv („wie nach dem anwendbaren Datenschutzrecht jeweils maßgeblich“), anstatt pauschal Artikel 6 Absatz 1 Buchstabe f oder Artikel 22 zu zitieren, da diese nicht mehr identisch sind.
Fristen für operative Prozesse in Tagen festlegen – Fristen für die Unterstützung durch den Auftragsverarbeiter bei Auskunftsersuchen, Verletzungsmeldungen und Beschwerden sollten als feste Fristen ab Ihrer Mitteilung ausgestaltet sein, damit sie unter beiden Fristenregimen verlässlich greifen.
Übermittlungsklauseln modular bündeln – Verbinden Sie die EU-SCCs mit dem UK Addendum oder die EU-SCCs mit dem IDTA und verlangen Sie separate oder dem EU-Standard entsprechende Risikobewertungen. Vereinbaren Sie nach Möglichkeit die automatische Aktualisierung für die Klauseln des Vereinigten Königreichs.
Beide Regelwerke rechtssicher beherrschen mit LEGALFLY
LEGALFLY, das Legal Operating System für Inhouse-Rechtsteams, stellt sicher, dass jeder Vertrag automatisch anhand des zutreffenden Rechtsregimes geprüft wird.
MSIG Europe, ein Schaden-, Unfall- und Transportversicherer mit Niederlassungen in mehreren europäischen Ländern, hat die Vertragsprüfungs- und Playbook-Funktionalität von LEGALFLY implementiert, um die stetig wachsende Zahl an Datenschutzvereinbarungen effizient zu prüfen. Seit der Einführung hat sich der Zeitaufwand für die Prüfung, Nachverfolgung und Beantwortung geschäftlicher Anfragen drastisch reduziert – in einigen Fällen von einem ganzen Arbeitstag auf rund 20 Minuten –, während Qualität und Konsistenz gewahrt blieben und das Team seine Zuständigkeit über weitere Rechtsordnungen ausdehnen konnte.
Möglich wird dies durch die fortschrittlichen Lösungen von LEGALFLY:
Agent Studio

Mit Agent Studio kann die Rechtsabteilung einen einheitlichen Prüf-Workflow erstellen – vom Eingang einer AVV, einer Datenübermittlungsvereinbarung oder eines Lieferantenvertrags bis hin zur finalen Entscheidung. LEGALFLY analysiert das anwendbare Vertragsrecht sowie die Rollen der Parteien und wählt automatisch das passende Playbook (UK-DSGVO, EU-DSGVO oder duales Regime) aus. Ein Review-Agent prüft den Vertrag anschließend anhand des gewählten Playbooks, akzeptiert konforme Klauseln oder leitet Abweichungen an das Legal-Team weiter – jeweils eindeutig markiert und mit einem fundierten Formulierungsvorschlag versehen.
LEGALFLY Playbooks sind optimal auf diese Anforderungen abgestimmt, da sie Regeln automatisch nach Rechtsordnung und maßgeblichem Vertragsrecht differenzieren. So ist sichergestellt, dass ein Vertrag nach dem Recht des Vereinigten Königreichs niemals versehentlich an reinen EU-Rechtsmaßstäben gemessen wird.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Anonymisierung
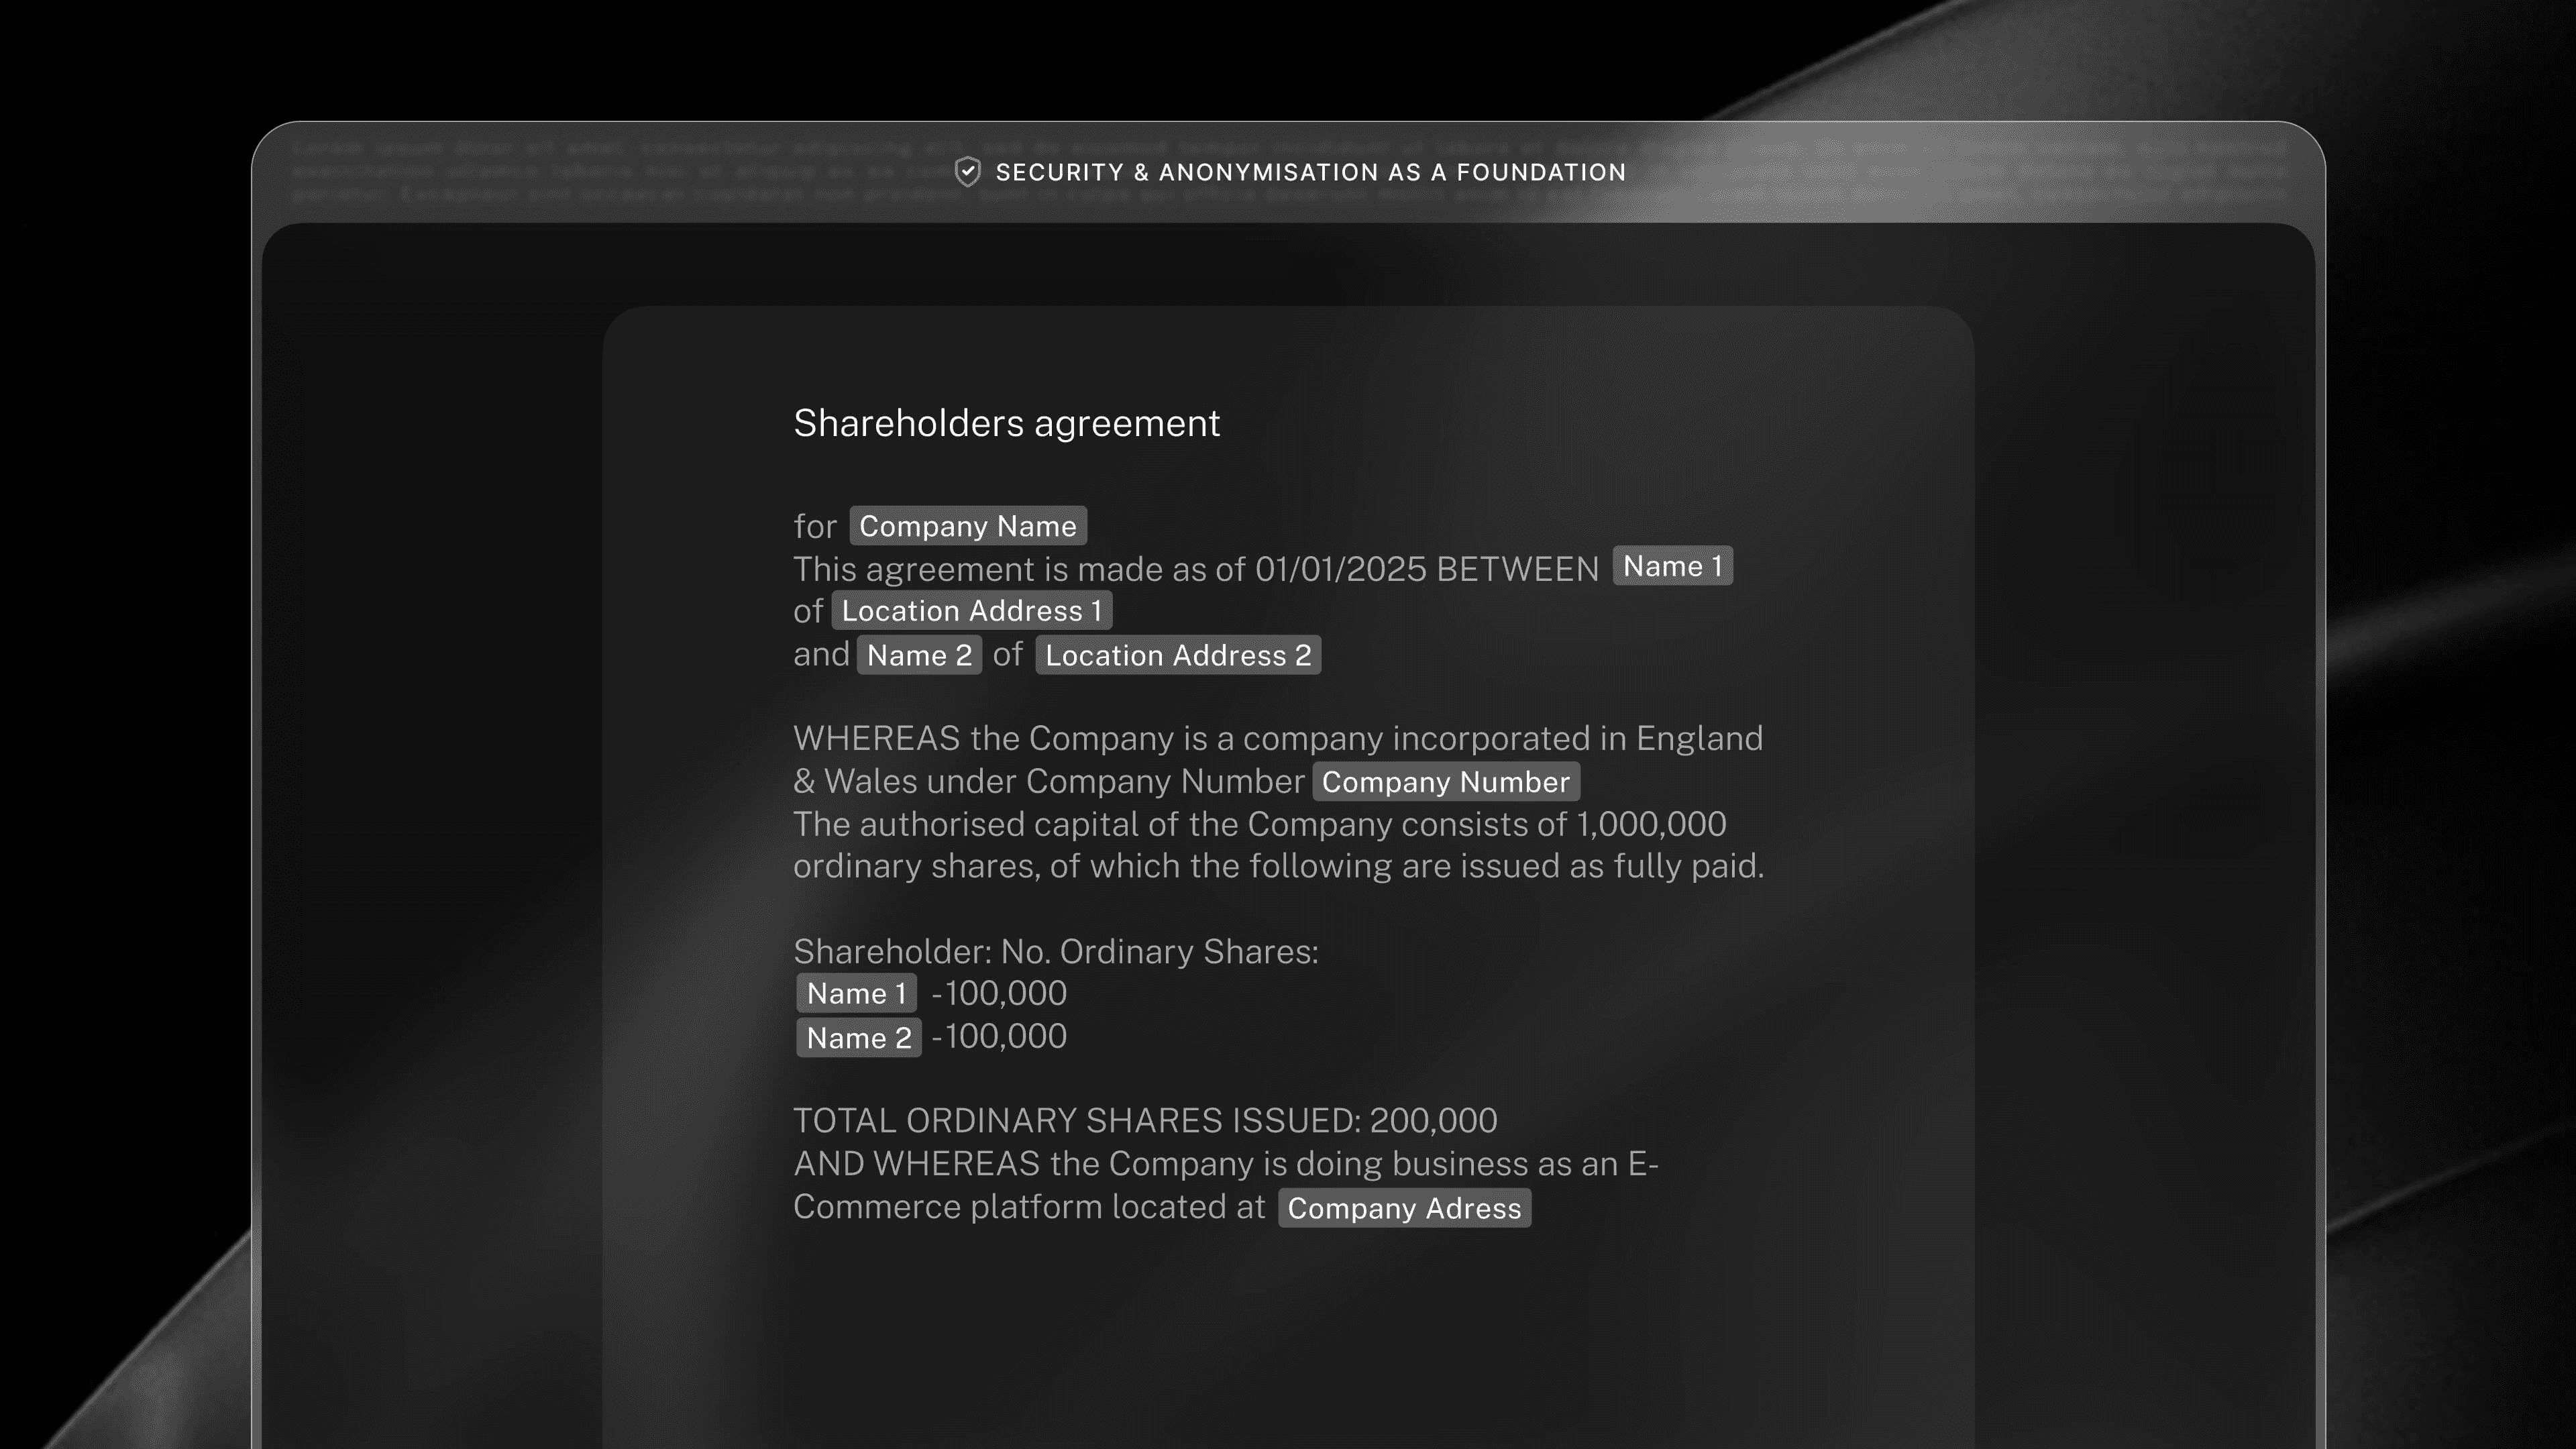
AVVen und Datenaustauschverträge enthalten zahlreiche personenbezogene Angaben wie Namen, Kontaktdaten und Unterschriften. LEGALFLY anonymisiert diese Daten direkt beim Import – noch bevor eine inhaltliche Analyse beginnt.
Damit ist LEGALFLY die einzige Legal AI, die Dokumente bereits vor der Analyse anonymisiert, sodass personenbezogene Daten Ihre geschützte Umgebung zu keinem Zeitpunkt verlassen.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Contract Intelligence

Die größte Herausforderung nach einer Gesetzesänderung besteht darin, sofort zu erfassen, welche Verträge davon betroffen sind.
Die neue Funktion von LEGALFLY, Contract Intelligence, löst dieses Problem durch vollständige Transparenz über den gesamten Vertragslebenszyklus hinweg – von den Verhandlungen über Freigabe und E-Signatur bis hin zu vertraglichen Pflichten, Verlängerungen und Fristen.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Legal Radar

Die Transfer-Leitlinien des ICO, die anstehende Aktualisierung des IDTA und der EU Digital Omnibus sind dynamische Entwicklungen, die nicht zwingend jeden Vertrag betreffen.
Legal Radar überwacht Regulierungsbehörden und offizielle Veröffentlichungsstellen in über 130 Ländern, fasst Änderungen verständlich zusammen und gleicht deren Relevanz direkt mit Ihren bestehenden Verträgen und Richtlinien ab. So erhalten Sie eine fundierte Übersicht darüber, was sich konkret für Sie geändert hat, anstatt einer bloßen Benachrichtigung über Gesetzesvorhaben.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
FAQs zur Checkliste für die UK-DSGVO-Compliance
Worin besteht der Unterschied zwischen UK-DSGVO und EU-DSGVO im Jahr 2026?
Seit dem Inkrafttreten der Änderungen durch den Data (Use and Access) Act am 5. Februar 2026 enthält die UK-DSGVO eine neue Rechtsgrundlage für anerkannte berechtigte Interessen, gesetzliche Beschränkungen und Fristenregelungen für Auskunftsersuchen (DSAR), ein schutzvorkehrungsbasiertes System für automatisierte Entscheidungen sowie einen Übermittlungsmaßstab von „nicht wesentlich geringer“ statt „im Wesentlichen gleichwertig“. Die EU-DSGVO ist unverändert geblieben.
Können personenbezogene Daten weiterhin aus der EU in das Vereinigte Königreich übermittelt werden?
Ja. Die Europäische Kommission hat die Angemessenheitsbeschlüsse für das Vereinigte Königreich am 19. Dezember 2025 verlängert; diese gelten bis zum 27. Dezember 2031. Für Datenübermittlungen von der EU in das Vereinigte Königreich sind weder Standardvertragsklauseln (SCCs) noch ein Transfer Impact Assessment erforderlich.
Benötigen wir das IDTA oder das UK Addendum?
Für eingeschränkte Übermittlungen aus dem Vereinigten Königreich in Drittländer ohne britischen Angemessenheitsbeschluss: Ja, es sei denn, Sie stützen sich auf britische Binding Corporate Rules oder einen gesetzlichen Ausnahmetatbestand. Das UK Addendum ist in der Regel die pragmatischere Wahl für Konzerne, die bereits EU-SCCs einsetzen.
Werden sich das IDTA und das UK Addendum ändern?
Das ICO beabsichtigt, beide Instrumente im Laufe des Jahres 2026 anzupassen, um dem Data (Use and Access) Act Rechnung zu tragen. Bis zur Veröffentlichung empfiehlt die Behörde, die aktuellen Fassungen weiter zu nutzen.
Ist unter der UK-DSGVO weiterhin ein Transfer Risk Assessment erforderlich?
Ja. Das Recht des Vereinigten Königreichs bezeichnet dies nun als „Data Protection Test“. Unabhängig davon, ob Sie sich auf das IDTA, das Addendum oder eine sonstige Schutzmaßnahme stützen, müssen Sie in angemessener und verhältnismäßiger Weise prüfen, ob das Schutzniveau im Zielland im Vergleich zur UK-DSGVO wesentlich geringer ist oder nicht.
Was sollte eine Checkliste zur UK-DSGVO-Compliance für Verträge abdecken?
Die Formulierung der Rechtsgrundlagen, Pflichten zur Zusammenarbeit bei DSAR und behördlichen Beschwerden, Übermittlungsmechanismen, Transfer-Risikobewertungen und Regelungen zu Vertretern sowie, sofern einschlägig, Klauseln zur automatisierten Entscheidungsfindung und zu Cookies.

