




Der folgende Leitfaden verzichtet auf theoretische Einführungen und fungiert als konkretes Vertragsaudit, gegliedert nach 9 Vertragstypen: Auftragsverarbeitungsverträge (AVV), Vereinbarungen zur gemeinsamen Verantwortlichkeit, internationale Datentransfers, Unterauftragsverarbeiter, Meldung von Datenschutzverletzungen, Prüfungsrechte, Beendigung/Exit, Haftung und KI-Dienstleister. Jeder Abschnitt erläutert die gesetzlichen Anforderungen, konkrete Prüfpunkte im Dokument und typische Schwachstellen gängiger Vertragsvorlagen. Buchen Sie eine LEGALFLY-Demo und erfahren Sie, wie wir für Sie – basierend auf Ihren internen Richtlinien oder Best-Practice-Verträgen – ein maßgeschneidertes Playbook erstellen, das sowohl den aktuellen als auch den künftigen DSGVO-Anforderungen entspricht.
Agieren Unternehmen von den USA aus und verarbeiten Daten von betroffenen Personen in der EU, behandelt die DSGVO-Compliance-Checkliste für US-Unternehmen zunächst die grundlegenden organisatorischen Pflichten.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Änderungen ab 2026: Das Digital-Omnibus-Paket
Am 19. November 2025 schlug die Europäische Kommission mit dem Digital-Omnibus-Paket zwei Verordnungen vor, die wesentliche Teile der DSGVO sowie der ePrivacy-Richtlinie reformieren sollen. Dieser Vorschlag wurde letztlich zweigeteilt: in das Gesetz über künstliche Intelligenz (KI-Verordnung / AI Act) und das Data-Omnibus-Paket, welches die DSGVO-Änderungen enthält.
Die KI-Verordnung wurde im Juli 2026 als Verordnung (EU) 2026/1744 verabschiedet (Anhang III bezüglich der Pflichten für Hochrisiko-Systeme wurde auf den 2. Dezember 2027 verschoben), während sich das Data-Omnibus-Paket noch in der ersten Lesung befindet.
Trotz des Ersuchens der Ratspräsidentschaft um Aufnahme von Verhandlungen konnten die Botschafter der Mitgliedstaaten bislang keine einstimmige Position erzielen; mehrere Sitzungen wurden vertagt. Da ein Mandat des Rates allein die DSGVO jedoch nicht ändern kann, stellt dies lediglich einen Zwischenschritt in den Trilog-Verhandlungen dar.
Der finale Wortlaut des Omnibus-Pakets kann sich noch substanziell ändern, doch folgende aktuelle Vorschläge werden direkte Auswirkungen auf die Vertragsgestaltung haben:
Personenbezogene Daten werden relativiert – Ein überarbeiteter Artikel 4 Nr. 1 würde Informationen für eine Stelle dann als nicht personenbezogen einstufen, wenn diese die Person mit vertretbarem Aufwand nicht identifizieren kann. Dies kodifiziert das Urteil des EuGH vom September 2025 in der Rechtssache EDSB gegen SRB (C-413/23 P) zu pseudonymisierten Daten.
Harmonisierung von DSFAs – Die Kommission schlägt EU-weit einheitliche Positiv- und Negativlisten für Verarbeitungen vor, die eine Datenschutz-Folgenabschätzung erfordern oder nicht erfordern, ergänzt durch ein einheitliches Standardmuster, um die derzeitigen nationalen Listen abzulösen.
Änderungen bei der Meldung von Datenschutzverletzungen – Die Meldung an die Aufsichtsbehörde wäre nur noch bei Verletzungen mit voraussichtlich hohem Risiko erforderlich, die Frist würde von 72 auf 96 Stunden verlängert und die Meldung über eine zentrale EU-Meldestelle erfolgen, die mit NIS-2 und weiteren Meldesystemen geteilt wird.
Klarere Rechtsgrundlage für KI-Verarbeitungen – Ein neuer Artikel 88c soll klarstellen, dass die Entwicklung und der Betrieb von KI-Systemen auf ein berechtigtes Interesse gestützt werden können, flankiert von einer eng gefassten Ausnahme von Artikel 9 für verbleibende besondere Kategorien von Daten in Trainingsdatensätzen.
Für Rechtsabteilungen bedeutet dies in der Praxis: Das laufende DSGVO-Compliance-Programm ist weiterhin strikt am geltenden Recht auszurichten, zugleich müssen Verträge so zukunftssicher strukturiert werden, dass sie künftige Gesetzesänderungen ohne Mehraufwand absorbieren. Der folgende Abschnitt zeigt dies Klausel für Klausel auf.
Methodik des DSGVO-Compliance-Vertragsaudits
Setzen Sie beim Datenverzeichnis (VVT) an, nicht erst beim Vertragsarchiv, da das Verzeichnis von Verarbeitungstätigkeiten nach Artikel 30 die Empfänger personenbezogener Daten bereits lückenlos erfassen muss. Für jeden Empfänger muss eine der datenschutzrechtlichen Rolle entsprechende Vereinbarung vorliegen, die exakt widerspiegelt, welche Tätigkeiten der Dienstleister tatsächlich ausführt.
Ein Überblick über das strukturierte Vorgehen, vertieft in der nachfolgenden Anleitung:
Vertragsbestand erfassen | Erfassen Sie sämtliche Vereinbarungen, bei denen personenbezogene Daten Ihren Kontrollbereich verlassen: SaaS- und Cloud-Verträge, Outsourcing, Lohnabrechnungs- und HR-Dienstleister, Marketingplattformen, konzerninterne Vereinbarungen, Datenweitergaben an Partner sowie KI-Tools. |
Rolle qualifizieren | Klassifizieren Sie jede Vertragspartei als Auftragsverarbeiter, gemeinsam Verantwortlichen oder eigenständig Verantwortlichen. Die Rolle bestimmt die anwendbare Prüfliste; eine fehlerhafte Einordnung stellt per se ein Compliance-Risiko dar. |
Risikobasierte Priorisierung | Priorisieren Sie Verträge, die besondere Datenkategorien, große Datenmengen, Übermittlungen außerhalb des EWR oder KI-Verarbeitungen betreffen. Für risikoarme Dienstleister genügt ein schlankerer Prüfzyklus. |
Prüfung gegen ein einheitliches Playbook | Prüfen Sie jeden Vertrag anhand identischer rechtlicher Standards, um portfolioübergreifend vergleichbare Ergebnisse zu erzielen und Anpassungen gezielt bei Vertragsverlängerungen durchzusetzen. |
1. Auftragsverarbeitungsverträge gemäß Artikel 28
Artikel 28 Abs. 3 DSGVO regelt den Mindestinhalt jedes Vertrags zwischen Verantwortlichem und Auftragsverarbeiter; die meisten AVV-Muster bilden diese Punkte formal ab.
Im Rahmen des Audits ist jedoch entscheidend, ob diese Pflichten hinreichend bestimmt und rechtlich durchsetzbar ausgestaltet sind und ob die Anhänge die tatsächliche Verarbeitung präzise beschreiben.
Die Leitlinien 07/2020 des EDSA zu den Begriffen des Verantwortlichen und des Auftragsverarbeiters stellen unmissverständlich klar: Das bloße Wiederholen des Gesetzestextes von Artikel 28 genügt nicht; der Vertrag muss konkret festlegen, wie die einzelnen Verpflichtungen erfüllt werden. Bietet das Muster des Dienstleisters keine ausreichende Konkretisierung, empfiehlt sich der Rückgriff auf die Standardvertragsklauseln der Kommission nach Artikel 28 (Durchführungsbeschluss 2021/915).
Checkliste: AVV nach Artikel 28 DSGVO
☑️ Gegenstand, Dauer, Art und Zweck der Verarbeitung sowie die Arten personenbezogener Daten und Kategorien betroffener Personen sind dienstspezifisch und nicht bloß pauschal aufgeführt.
☑️ Der Auftragsverarbeiter handelt ausschließlich auf dokumentierte Weisung (auch bezüglich Datentransfers) und ist verpflichtet, unverzüglich zu informieren, falls eine Weisung gegen Datenschutzrecht verstößt.
☑️ Zur Verarbeitung befugte Personen haben sich zur Vertraulichkeit verpflichtet.
☑️ Die technischen und organisatorischen Maßnahmen (TOMs) nach Artikel 32 sind in einer dienstspezifischen Anlage konkret beschrieben, einschließlich des Rechts auf Vorlage von Aktualisierungen.
☑️ Die Hinzuziehung von Unterauftragsverarbeitern bedarf der vorherigen Genehmigung (spezifisch oder allgemein) unter vollständiger Weiterreichung der vertraglichen Pflichten (siehe Abschnitt 4).
☑️ Der Auftragsverarbeiter unterstützt bei der Beantwortung von Anträgen auf Wahrnehmung von Betroffenenrechten innerhalb verbindlicher Fristen.
☑️ Der Auftragsverarbeiter unterstützt bei der Einhaltung der Pflichten aus den Artikeln 32 bis 36: Datensicherheit, Meldung von Verletzungen, DSFA und vorherige Konsultation.
☑️ Löschung oder Rückgabe nach Beendigung der Leistungserbringung erfolgt nach Wahl des Verantwortlichen, fristgebunden und mit Nachweispflicht/Löschbestätigung (siehe Abschnitt 7).
☑️ Der Auftragsverarbeiter stellt alle erforderlichen Informationen zum Nachweis der Compliance bereit und ermöglicht Vor-Ort-Überprüfungen/Audits (siehe Abschnitt 6).
☑️ Vorrangklausel: Der AVV geht dem Hauptvertrag in datenschutzrechtlichen Angelegenheiten ausdrücklich vor.
Achtung: Häufig wird in Anhang I lediglich der gesamte Produktkatalog des Anbieters kopiert, während Weisungen als „Nutzung des Dienstes“ definiert werden. Dadurch behält sich der Dienstleister de facto das Recht vor, die Zwecke selbst zu bestimmen. Hier greifen Standardmuster zu kurz: Werden Kundendaten für Zwecke außerhalb des AVV genutzt, wird der Auftragsverarbeiter bezüglich dieser Daten zum eigenständigen Verantwortlichen.
2. Vereinbarungen zur gemeinsamen Verantwortlichkeit gemäß Artikel 26
Vereinbarungen über die gemeinsame Verantwortlichkeit (Joint Controllership) fehlen in der Praxis am häufigsten. Der EuGH legt diesen Begriff weit aus: In den Grundsatzurteilen Wirtschaftsakademie (C-210/16) und Fashion ID (C-40/17) wurde bereits eine Partei, die auch nur auf einer einzelnen Verarbeitungsstufe über Zwecke und Mittel mitentscheidet, als gemeinsame Verantwortliche für diese Stufe eingestuft.
In der Praxis begründen Co-Marketing, geteilte IT-Plattformen, konzernweite HR-Systeme oder Forschungskooperationen regelmäßig eine gemeinsame Verantwortlichkeit für die erhobenen Daten, ohne dass entsprechende Vereinbarungen zur vertraglichen Steuerung vorliegen.
Artikel 26 verlangt eine Vereinbarung, die nicht nur die jeweiligen Zuständigkeiten transparent festlegt, sondern auch die tatsächlichen Rollen gegenüber den Betroffenen realistisch abbildet. Betroffene Personen können ihre Rechte ungeachtet der internen vertraglichen Regelungen gegenüber jedem einzelnen der Verantwortlichen geltend machen; das Wesentliche der Vereinbarung muss ihnen offengelegt werden.
Checkliste: Joint-Controller-Vereinbarung
☑️ Die gemeinsamen Verarbeitungsvorgänge sind klar definiert, mit einer eindeutigen Abgrenzung zwischen gemeinsamen und eigenständigen Verarbeitungen.
☑️ Die Rechtsgrundlagen jeder Partei für die gemeinsame Verarbeitung sind dokumentiert.
☑️ Die Erfüllung der Informationspflichten (Datenschutzerklärungen nach Art. 13 und 14) ist einer Partei ausdrücklich zugewiesen.
☑️ Eine zentrale Anlaufstelle für betroffene Personen (Contact Point) ist benannt; Weiterleitungsfristen für Anfragen sind festgelegt.
☑️ Zuständigkeiten für Meldepflichten bei Datenschutzverletzungen, DSFAs und TOMs sind vorgangsbezogen aufgeteilt.
☑️ Das Wesentliche der Vereinbarung wird den Betroffenen ordnungsgemäß zur Verfügung gestellt.
☑️ Interne Haftungsverteilung und Freistellungsansprüche richten sich nach dem jeweiligen Kontrollanteil, unter Berücksichtigung der gesamtschuldnerischen Außenhaftung gegenüber Betroffenen (Art. 82 Abs. 4).
☑️ Regelungen zur Beendigung erfassen das Schicksal der gemeinsam erhobenen Daten nach Ende der Kooperation.
Achtung: Ergeben die tatsächlichen Umstände eine gemeinsame Verantwortlichkeit, muss zwingend ein Vertrag nach Art. 26 geschlossen werden – selbst wenn auf Dienstleisterseite standardmäßig ein AVV vorgesehen ist. Dieser typische Fehler entwertet die Dokumentation: Der AVV qualifiziert das Rechtsverhältnis falsch, und die nach Artikel 26 zwingend geforderte Zuweisung der Transparenzpflichten unterbleibt vollständig.
3. Klauseln für internationale Datenübermittlungen: SCCs, TIAs und das DPF
Jede Übermittlung in Drittstaaten außerhalb des EWR erfordert ein Instrument nach Kapitel V DSGVO. Dies setzt eines von drei Elementen voraus: einen Angemessenheitsbeschluss, die EU-Standardvertragsklauseln von 2021 (Durchführungsbeschluss 2021/914) oder Binding Corporate Rules (BCR) für konzerninterne Datenströme.
Das Vertragsaudit prüft, ob die Rechtsgrundlage greift, zum Übermittlungsszenario passt und – wo erforderlich – durch ein Transfer Impact Assessment (TIA) fundiert ist.
Das EU-US Data Privacy Framework (DPF) hat seine erste gerichtliche Anfechtung im September vergangenen Jahres überstanden (Rechtssache Latombe gegen Kommission, T-553/23). Latombe hat jedoch Rechtsmittel eingelegt, die Entscheidung ist anhängig. Für die Praxis gilt daher weiterhin die Empfehlung: Stützt sich ein US-Anbieter auf die DPF-Zertifizierung, sollten die Standardvertragsklauseln stets als automatischer Fallback-Mechanismus für den Fall der Nichtigerklärung im Vertrag verbleiben.
Checkliste: Internationale Datentransfers
☑️ Jeder Empfänger außerhalb des EWR (einschließlich Unterauftragsverarbeitern und Support-Zugriffen aus Drittstaaten) ist identifiziert und einem Transfermechanismus zugeordnet.
☑️ Das zutreffende SCC-Modul wurde gewählt (C2C, C2P, P2P, P2C) und die Anhänge sind vollständig ausgefüllt statt offengelassen.
☑️ Der Wortlaut der Standardvertragsklauseln wurde unverändert übernommen. Kaufmännische Bedingungen an anderer Stelle widersprechen den Klauseln nicht oder höhlen sie aus.
☑️ Ein Transfer Impact Assessment (TIA) ist für jede SCC-Übermittlung in ein Land ohne Angemessenheitsbeschluss dokumentiert und mit einem festen Prüfdatum versehen.
☑️ Im TIA definierte zusätzliche Schutzmaßnahmen (z. B. Verschlüsselung mit EWR-Verwahrung der Schlüssel, Pseudonymisierung, strenge Zugriffskontrollen) sind vertraglich oder im Sicherheitsanhang verbindlich verankert.
☑️ Der Datenimporteur ist verpflichtet, behördliche Auskunftsersuchen unverzüglich mitzuteilen, soweit gesetzlich zulässig, und unverhältnismäßige Anordnungen gerichtlich anzufechten (SCC Klausel 15).
☑️ Die Inanspruchnahme des DPF wird anhand der aktiven Zertifizierung des Anbieters verifiziert, ergänzt durch SCCs als Auffanglösung.
☑️ Weiterübermittlungen durch den Importeur (Onward Transfers) sind nur an Empfänger mit gleichwertigem Schutzniveau zulässig.
☑️ Für UK-Transfers ist das UK Addendum oder das IDTA beigefügt; für Datentransfers mit der Schweiz sind die Schweizer Anpassungsklauseln integriert.
Achtung: TIAs werden in der Praxis oft einmalig erstellt und nie wieder aktualisiert – selbst dann nicht, wenn der Dienstleister Verarbeitungsprozesse in andere Regionen verlagert. Sind die Listen der Unterauftragsverarbeiter in Anhang III veraltet, hält das Vertragswerk einer aufsichtsbehördlichen Prüfung nicht stand.
4. Weitergabe von Verpflichtungen und Meldung von Unterauftragsverarbeitern
Auch Subunternehmer eines Dienstleisters verarbeiten Daten. Artikel 28 Abs. 2 und Abs. 4 verlangen eine vorherige Genehmigung für jeden Unterauftragsverarbeiter sowie die lückenlose Weitergabe identischer Datenschutzpflichten entlang der gesamten Kette; der Hauptdienstleister haftet vollumfänglich für Pflichtverletzungen seiner Subunternehmer.
Diese Anforderungen wurden durch den EDSA in seiner Stellungnahme 22/2024 nochmals verschärft: Verantwortliche müssen demnach jederzeit die Identität sämtlicher Auftragsverarbeiter und Unterauftragsverarbeiter – über die gesamte Kette hinweg – kennen. Zudem obliegt dem Verantwortlichen die Pflicht nachzuweisen, dass hinreichende Garantien risikoadäquat über alle Stufen hinweg vereinbart wurden.
Checkliste: Unterauftragsverarbeiter
☑️ Das Genehmigungsverfahren ist eindeutig festgelegt: spezifisch (Einzelfallgenehmigung) oder allgemein (schriftliche Genehmigung anhand einer Liste mit Vorankündigung von Änderungen).
☑️ Die aktuelle Liste der Unterauftragsverarbeiter ist beigefügt oder verlinkt – unter Nennung von Name, Sitz, erbrachter Leistung und Rechtsgrundlage für Drittstaatentransfers.
☑️ Der Wechsel oder die Hinzuziehung neuer Unterauftragsverarbeiter wird mit angemessener Frist vorab schriftlich oder per Benachrichtigungsdienst angekündigt (30 Tage gelten am Markt als Standard).
☑️ Dem Verantwortlichen steht ein Widerspruchsrecht aus sachlichen datenschutzrechtlichen Gründen zu, gekoppelt an ein Kündigungsrecht für die betroffene Leistung ohne Vertragsstrafen bei Nichtabhilfe.
☑️ Der Auftragsverarbeiter verpflichtet jeden Subunternehmer vertraglich auf dasselbe Datenschutzniveau und legt diese Verträge auf Verlangen vor.
☑️ Der Auftragsverarbeiter haftet unbeschränkt für Pflichtverletzungen seiner Unterauftragsverarbeiter.
☑️ Transparenz über die gesamte Unterauftragnehmerkette (über Tier 1 hinaus) ist im Einklang mit der EDSA-Position sichergestellt.
☑️ Notfallwechsel sind nur bei unverzüglicher Benachrichtigung und unter uneingeschränktem nachträglichen Widerspruchsrecht zulässig.
Achtung: Musterklauseln sind häufig wirkungslos, wenn das Widerspruchsrecht in der Praxis ins Leere läuft – etwa durch bloße Webseiten-Updates ohne proaktive Benachrichtigung, Beschränkung auf „Verhandlungen nach Treu und Glauben“ oder Klauseln, nach denen ein Widerspruch zur Kündigung des Gesamtvertrags ohne Erstattungsanspruch führt.
5. Fristen für die Meldung von Datenschutzverletzungen
Der Verantwortliche hat ab Kenntnisnahme 72 Stunden Zeit, eine Verletzung des Schutzes personenbezogener Daten nach Art. 33 Abs. 1 an die Aufsichtsbehörde zu melden. Der Auftragsverarbeiter muss den Verantwortlichen nach Art. 33 Abs. 2 lediglich „unverzüglich“ benachrichtigen. In dieser Diskrepanz liegt das größte Haftungsrisiko: Enthält der AVV keine feste Stundengrenze, kann die gesetzliche 72-Stunden-Frist des Verantwortlichen bereits zur Hälfte verstrichen sein, bevor er Kenntnis erlangt.
Für regulierte Unternehmen ist die DSGVO längst nicht mehr das einzige Regelwerk; Meldevorschriften greifen ineinander:
Regime | Meldende Partei | Frist |
|---|---|---|
DSGVO Art. 33 (Geltendes Recht) | Verantwortlicher an Aufsichtsbehörde | 72 Stunden ab Kenntnisnahme |
DSGVO Art. 33 Abs. 2 | Auftragsverarbeiter an Verantwortlichen | Unverzüglich |
NIS-2 Art. 23 | Wesentliche und wichtige Einrichtungen an CSIRT/Behörde | Frühwarnung binnen 24h, Meldung binnen 72h, Abschlussbericht nach 1 Monat |
DORA Art. 19 | Finanzunternehmen an zuständige Behörde | Erstmeldung innerhalb von Stunden nach Klassifizierung eines schwerwiegenden IKT-Vorfalls (gemäß RTS) |
Digital Omnibus (Vorschlag, Stand Oktober 2026) | Verantwortlicher an Aufsichtsbehörde, nur bei hohem Risiko | 96 Stunden über eine zentrale EU-Meldestelle |
Checkliste: Meldung von Datenschutzverletzungen
☑️ Der Auftragsverarbeiter ist verpflichtet, innerhalb einer fest definierten Stundenzahl nach Kenntniserlangung zu melden (nicht bloß „unverzüglich“). Üblicher Marktstandard für Unternehmen sind 24 bis 48 Stunden.
☑️ Der Begriff der Kenntnisnahme ist präzise definiert: Die Frist beginnt mit der ersten Entdeckung beim Auftragsverarbeiter oder einem seiner Subunternehmer.
☑️ Die Meldung muss zwingend die Mindestinhalte nach Art. 33 Abs. 3 enthalten; eine gestufte Informationsübermittlung ist zulässig.
☑️ Der Auftragsverarbeiter ist zur vollumfänglichen Mitwirkung bei Aufklärung, Schadensbegrenzung und Behörden-/Betroffenenkommunikation verpflichtet.
☑️ Dem Auftragsverarbeiter ist es untersagt, ohne vorherige schriftliche Zustimmung Meldungen an Behörden oder Betroffene im Namen des Verantwortlichen abzugeben, es sei denn, eine gesetzliche Pflicht erzwingt dies zwingend.
☑️ Unterliegen Sie NIS-2 oder DORA, muss die vertragliche Meldefrist kurz genug bemessen sein, um das jeweils strengste Regime sicher einzuhalten.
☑️ Kosten für Benachrichtigungen und Incident-Response, die durch den Auftragsverarbeiter verursacht wurden, sind vertraglich geregelt (siehe Abschnitt 8).
Achtung: AVV-Muster von Anbietern sichern oft nur eine Meldung „ohne schuldhaftes Zögern“ zu und definieren Sicherheitsvorfälle erst als „bestätigte Verletzung“, was tagelange interne Prüfungen vor einer Benachrichtigung ermöglicht. Selbst wenn das Omnibus-Paket die Meldefrist auf 96 Stunden ausweitet, bleibt eine feste Stundengrenze unverzichtbar, da sie absolut ab Entdeckung läuft und nicht relativ zur gesetzlichen Frist.
6. Prüfungs- und Kontrollrechte (Audits)
Gemäß Artikel 28 Abs. 3 Buchstabe h steht dem Verantwortlichen das Recht auf Überprüfungen und Inspektionen zu – durchgeführt durch ihn selbst oder einen beauftragten Prüfer. Große IT-Konzerne verweigern Vor-Ort-Audits im Massengeschäft häufig. Aus Skalierungsgründen ist dies nachvollziehbar, vertraglich muss der Prüfpfad jedoch zwingend so ausgestaltet sein, dass er nicht vom bloßen Wohlwollen des Anbieters abhängt.
Als praxistauglicher Standard hat sich ein Stufenmodell etabliert: Zertifikate und Drittberichte auf erster Stufe, detaillierte Sicherheitsfragebögen auf zweiter Stufe und ein Vor-Ort-Audit bei Unzureichendheit oder nach Sicherheitsvorfällen.
Checkliste: Audit- und Kontrollrechte
☑️ Unabhängige Auditberichte (ISO-27001-Zertifikat samt Statement of Applicability, SOC-2-Typ-II-Bericht) werden auf Anfrage mindestens jährlich bereitgestellt und decken alle genutzten Dienste ab.
☑️ Das Recht zur Übermittlung von Fragebögen zur Informationssicherheit und zum Datenschutz mit verbindlichen Beantwortungsfristen ist verankert.
☑️ Vor-Ort- oder Remote-Audits sind zulässig, wenn Prüfberichte unvollständig sind, nach einem Datenschutzvorfall oder auf Anordnung einer Aufsichtsbehörde.
☑️ Audits können durch zur Verschwiegenheit verpflichtete Dritte durchgeführt werden und sind nicht auf eigenes Personal des Verantwortlichen beschränkt.
☑️ Datenschutz-Aufsichtsbehörden haben unbeschränkten Zutritt ohne vertragliche Hürden.
☑️ Ankündigungsfristen, Frequenzbegrenzungen und Kostentragung sind angemessen geregelt. Bei Feststellung wesentlicher Mängel trägt der Dienstleister die Auditkosten.
☑️ Festgestellte Mängel verpflichten zur unverzüglichen Vorlage eines verbindlichen Abhilfeplans mit Fristen.
☑️ Kontrollrechte erstrecken sich auch auf Unterauftragsverarbeiter – entweder direkt oder über Auditberichte des Hauptdienstleisters.
Achtung: Oft wird das Prüfrecht auf die bloße Einsichtnahme in bestehende Zertifikate beschränkt, die das konkrete Produktportfolio mitunter gar nicht vollständig erfassen. Frequenzbegrenzungen („maximal einmal jährlich“) ohne Vorfallsausnahme oder Klauseln, nach denen der Kunde die Kosten selbst bei gravierenden Pflichtverletzungen tragen muss, sind unwirksam oder hochgradig risikobehaftet.
7. Datenlöschung und -rückgabe bei Vertragsende (Exit)
Artikel 28 Abs. 3 Buchstabe g verpflichtet den Auftragsverarbeiter, alle personenbezogenen Daten nach Beendigung der Leistung nach Wahl des Verantwortlichen entweder zu löschen oder zurückzugeben und bestehende Kopien zu vernichten, sofern keine gesetzliche Aufbewahrungspflicht besteht. Exit-Klauseln werden bei Vertragsschluss oft vernachlässigt, führen in der Praxis jedoch regelmäßig zu erheblichen rechtlichen Problemen – insbesondere bei Backups, Protokolldaten und abgeleiteten KI-Trainingsdaten.
Checkliste: Löschung und Rückgabe bei Exit
☑️ Das Wahlrecht zwischen Rückgabe und Löschung liegt uneingeschränkt beim Verantwortlichen und kann sowohl bei Vertragsschluss als auch bei Beendigung ausgeübt werden.
☑️ Die Datenrückgabe erfolgt in einem gängigen, strukturierten und maschinenlesbaren Format innerhalb einer festen Frist.
☑️ Die Löschung erfolgt fristgebunden, erfasst Backup-Systeme und legt Höchstaufbewahrungsfristen für Backup-Rotationszyklen fest.
☑️ Der Auftragsverarbeiter bestätigt die Löschung (auch bei Subunternehmern) schriftlich und verbindlich.
☑️ Gesetzliche Aufbewahrungspflichten sind konkret unter Benennung der Rechtsgrundlage anzugeben; die Daten unterliegen währenddessen weiterhin den Schutzpflichten des AVV.
☑️ Logs, Metadaten und abgeleitete Daten (Embeddings, Vektorindizes, Feintuning-Modelle) sind ausdrücklich vom Löschanspruch erfasst.
☑️ Vereinbarungen über Migrationsunterstützung zu marktüblichen Vergütungssätzen stellen sicher, dass Daten nicht gelöscht werden, bevor die Migration abgeschlossen ist.
☑️ Datenschutzpflichten gelten nach Vertragsbeendigung fort, solange der Dienstleister Zugriff auf Daten hat.
Achtung: Klauseln wie „Löschung gemäß unserer Standard-Aufbewahrungsrichtlinie“ bedeuten in der Praxis oft Aufbewahrungsfristen von 90 Tagen oder mehr ohne Bestätigung, wobei aus KI-Funktionen generierte Daten gänzlich unberücksichtigt bleiben. Hier bedarf es zwingend präziser vertraglicher Korrekturen.
8. Haftungsbegrenzungen bei Datenschutzverstößen
Die DSGVO regelt die Außenhaftung zwingend: Artikel 83 droht Bußgelder von bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes an, und Artikel 82 gewährt Betroffenen Schadensersatzansprüche. Bei geteilter Verantwortung haften Verantwortlicher und Auftragsverarbeiter im Außenverhältnis gesamtschuldnerisch für den gesamten Schaden; der interne Ausgleich erfolgt über Regressansprüche. Diese gesetzliche Außenhaftung ist vertraglich nicht abdingbar – umso wichtiger ist die interne vertragliche Risikoverteilung.
Die meisten Standardverträge von Anbietern deckeln die Haftung auf die in den letzten 12 Monaten gezahlte Vergütung. Bei geringvolumigen Softwareverträgen reicht diese Summe oft nicht einmal aus, um die Kosten der gesetzlichen Betroffenenbenachrichtigung nach einem einzigen Incident zu decken.
Checkliste: Haftung und Freistellung
☑️ Der AVV unterliegt der Haftungsbegrenzung des Hauptvertrags nur dann, wenn dies ausdrücklich gewollt ist. Die Rangfolge der Verträge muss zwingend in beide Richtungen geprüft werden.
☑️ Für Datenschutzverletzungen gilt eine separate, spürbar höhere Haftungsgrenze (Super-Cap), etwa ein Mehrfaches des Jahresvolumens oder eine feste Mindestsumme orientiert an Datenvolumen und Kritikalität.
☑️ Die Verletzung von Vertraulichkeits- und Datenschutzpflichten ist vom allgemeinen Ausschluss mittelbarer Schäden und Folgeschäden ausgenommen.
☑️ Ersatzfähige Schadenspositionen sind explizit erfasst: forensische Untersuchungen, Benachrichtigungskosten, Callcenter, Bonitätsmonitoring, Kosten der Rechtsverteidigung und Entschädigungszahlungen an Betroffene.
☑️ Freistellungsansprüche bei Verschulden des Auftragsverarbeiters erfassen Drittansprüche nach Art. 82; das gesetzliche Regressrecht aus Art. 82 Abs. 5 wird nicht eingeschränkt.
☑️ Die vertragliche Überwälzung von DSGVO-Bußgeldern wird differenziert geregelt, da die zivilrechtliche Durchsetzbarkeit je nach nationaler Rechtsprechung variiert.
☑️ Verpflichtung zum Nachweis einer angemessenen Cyber- und Vermögensschaden-Haftpflichtversicherung mit Mindestdeckungssummen.
☑️ Die Haftung des Dienstleisters für seine Unterauftragsverarbeiter ist unbeschränkt und wird nicht durch Haftungsbeschränkungen in den Unterverträgen limitiert.
Achtung: Erklärt der AVV, der Dienstleister hafte „nach den Vorschriften der DSGVO“, während die AGB die Gesamthaftung stillschweigend auf die Jahresgebühr begrenzen, läuft der Schutz ins Leere. Je geringer die Lizenzkosten eines Dienstleisters, desto existenzbedrohender wird diese Haftungslücke.
9. Verträge mit KI-Anbietern: Die kritische Regelungslücke
Gängige AVV-Muster wurden für klassisches Hosting und SaaS konzipiert. Sie unterstellen, dass der Anbieter Daten rein passiv speichert und verarbeitet, um eine fest umrissene Funktionalität bereitzustellen. KI-Anbieter nutzen Daten jedoch grundlegend anders:
Modelltraining – Die entscheidende Frage lautet: Verwendet der Anbieter Prompts, hochgeladene Dokumente oder generierte Outputs zum Trainieren oder Verbessern seiner Modelle? Trifft dies zu, bestimmt er die Zwecke dieser Verarbeitung eigenständig und wird für diesen Verarbeitungsschritt zum eigenständigen Verantwortlichen statt zum bloßen Auftragsverarbeiter. Dies erfordert eine eigene Rechtsgrundlage sowie Transparenz nach Art. 13/14 DSGVO für eine Weitergabe, die unternehmensintern oft gar nicht beabsichtigt war. Der EDSA hat in seiner Stellungnahme 28/2024 zu KI-Modellen zudem klargestellt, dass ein mit rechtswidrig verarbeiteten Daten trainiertes Modell diesen Mangel in die Folgeverarbeitung fortträgt. Der geplante Artikel 88c im Omnibus-Paket soll das berechtigte Interesse bei der KI-Entwicklung stärken – ein Grund mehr, das Modelltraining vertraglich verbindlich zu regeln, statt sich auf Auslegungen des Anbieters zu verlassen.
Verarbeitungsketten – Ein KI-Anbieter betreibt seine Anwendung möglicherweise auf Servern in Frankfurt, leitet Inferenz-Anfragen jedoch an ein Modell weiter, das in den USA gehostet wird. Der Modellbereitsteller fungiert hierbei als Unterauftragsverarbeiter; der Inferenz-Standort begründet einen Drittstaatentransfer. Protokolle zur Missbrauchserkennung (Abuse Monitoring) beim Modellbetreiber werfen zudem eigenständige Aufbewahrungs- und Löschungsfragen auf.
Checkliste: Verträge mit KI-Dienstleistern
☑️ Eine uneingeschränkte, ausdrückliche Garantie, dass Kundeneingaben, Dokumente und generierte Ergebnisse nicht zum Trainieren, Feintunen oder Verbessern von KI-Modellen verwendet werden (gilt für den Anbieter und dessen Vorlieferanten).
☑️ Klauseln zur „Produktverbesserung“, zu „Analysezwecken“ oder zu „aggregierten Daten“ in den AGB sind für personenbezogene Daten explizit abbedungen oder strikt auf anonymisierte Telemetriedaten beschränkt.
☑️ Der Modellbereitsteller und alle Infrastruktur-Provider sind namentlich als Unterauftragsverarbeiter mit ihren tatsächlichen Verarbeitungsstandorten aufgeführt.
☑️ Der physische Standort der Inferenz – nicht nur der Datenspeicherung – ist verbindlich festgelegt; jeder Drittstaatentransfer ist durch Instrumente nach Kapitel V DSGVO abgesichert.
☑️ Fristen für die Aufbewahrung von Prompts, Outputs und Logs sind geregelt (inklusive Missbrauchsüberwachungs-Logs des Modellbetreibers); Zero-Data-Retention ist vertraglich vereinbart, sofern technisch verfügbar.
☑️ Abgeleitete Datenwerte (Embeddings, Vektor-Indizes, kundenindividuell feingetunte Modelle) verbleiben im ausschließlichen Eigentum des Kunden und sind bei Exit nachweislich zu löschen.
☑️ Wesentliche Änderungen des Basismodells oder des Modellbetreibers müssen vorab angekündigt werden, flankiert von den vollen Widerspruchsrechten bei Subunternehmerwechseln.
☑️ Der Dienstleister ist vertraglich verpflichtet, Sie bei der Erstellung von DSFAs sowie bei den Pflichten als Betreiber (Deployer) nach dem AI Act zu unterstützen (inklusive Dokumentation und Logging) – mit Blick auf die Pflichten für Hochrisiko-Systeme ab dem 2. Dezember 2027.
☑️ Dienen KI-Ergebnisse als Grundlage für Entscheidungen über Einzelpersonen, stellt der Vertrag Maßnahmen zur menschlichen Überprüfung (Human Review) sowie die Garantien aus Artikel 22 DSGVO sicher.
Achtung: Das Trainingsverbot muss zwingend integraler Bestandteil des AVV sein. Marketingaussagen, unverbindliche Trust-Center-Seiten oder abweichende Verarbeitungsstandorte entfalten keine rechtliche Bindungswirkung.

Vertragsgestaltung im Hinblick auf das Digital-Omnibus-Paket
Da die gesetzlichen Reformen noch nicht in Kraft getreten sind, besteht das primäre Ziel moderner Verträge darin, spätere Neuverhandlungen mit hunderten Anbietern zu vermeiden. Dies betrifft vier wesentliche Regelungsbereiche:
Pseudonymisierte Daten
Die Änderung mit den weitreichendsten vertraglichen Konsequenzen: Gilt der Personenbezug künftig als relativ, könnte ein Dienstleister, der ausschließlich pseudonymisierte Datensätze ohne Zuordnungsschlüssel erhält, argumentieren, die Daten seien in seinen Händen nicht personenbezogen – womit der AVV nicht mehr anwendbar wäre (das SRB-Urteil stützt diese Argumentation in bestimmten Konstellationen bereits).
Die vertragliche Lösung besteht in einer autonomen Definition, die nicht von der Auslegung des Anbieters abhängt:
Definieren Sie die geschützten Daten als alle Kundendaten mit Personenbezug, „einschließlich pseudonymisierter Daten, unabhängig davon, ob diese in den Händen des Auftragsverarbeiters als personenbezogene Daten einzustufen sind“.
Untersagen Sie vertraglich jeden Versuch einer Re-Identifizierung betroffener Personen sowie die Zusammenführung mit anderen Datenquellen.
Belassen Sie die Zuordnungsschlüssel ausschließlich bei sich und vereinbaren Sie, dass der Anbieter diese weder anfordert noch entgegennimmt.
Unterwerfen Sie die Weitergabe pseudonymisierter Daten denselben Restriktionen wie die Weitergabe offener personenbezogener Daten.
Damit bewegen Sie sich zugleich im Einklang mit der Position des EDSA, der die engere Auslegung ablehnt. Eine Klausel, die pseudonymisierte Daten umfassend schützt, ist unter der aktuellen Rechtslage ebenso wirksam wie unter dem Reformvorschlag.
Datenschutz-Folgenabschätzungen (DSFA)
Werden die DSFA-Listen auf EU-Ebene mit einheitlichen Vorlagen harmonisiert, ändern sich die Schwellenwerte für Prüfungspflichten. Formulieren Sie die Mitwirkungspflicht des Anbieters daher dynamisch bezugnehmend auf jede nach Artikel 35 DSGVO „oder nach auf Unionsebene verbindlichen Listen und Standards“ erforderliche DSFA, verpflichten Sie den Anbieter zur fristgebundenen Zuarbeit und vermeiden Sie die starre Bezugnahme auf rein nationale Behördenlisten.
Meldefristen bei Vorfällen
Vereinbaren Sie die Meldepflicht des Auftragsverarbeiters stets als feste Stundenzahl ab Kenntniserlangung (siehe Abschnitt 5). Diese Frist bleibt unabhängig davon rechtssicher und praxistauglich, ob die behördliche Frist künftig 72 oder 96 Stunden beträgt oder ob künftig nur noch Vorfälle mit hohem Risiko behördlich meldepflichtig sind.
Rechtsänderungsklauseln
Integrieren Sie eine Anpassungsklausel für das anwendbare Datenschutzrecht „in seiner jeweils geltenden Fassung“. Diese verpflichtet beide Parteien, gesetzlich zwingend gewordene Vertragsanpassungen innerhalb einer festen Frist umzusetzen, und stellt klar, dass der Anbieter gesetzlich bedingte Mehraufwände nicht gesondert in Rechnung stellen darf.
Zudem stellt eine strikte Verpflichtung zum Unterlassen von Modelltraining – unabhängig von künftigen gesetzlichen Erlaubnistatbeständen – sicher, dass Unternehmensdaten auch bei Gesetzesänderungen vor der Verwertung durch KI-Anbieter geschützt bleiben.
Effiziente Durchführung des Vertragsaudits mit LEGALFLY
Eine Checkliste ist nur die halbe Miete – in der operativen Praxis muss sie auf jeden neuen Dienstleistervertrag und jeden bestehenden AVV angewandt werden, während das operative Geschäft schnelle Freigaben fordert. LEGALFLY, das Legal Operating System für Rechtsabteilungen, automatisiert diesen Prüfprozess von der Anfrage bis zum Ergebnis – innerhalb der von Ihrer Rechtsabteilung definierten Leitplanken.
MSIG Europe, ein international tätiger Industrieversicherer, nutzt LEGALFLYs automatisierte Vertragsprüfung und Playbook-Technologie, um die wachsende Zahl an Datenschutz- und IT-Verträgen rechtssicher zu prüfen. Seit der Einführung konnte der Zeitaufwand für Prüfungen, Klauselabgleiche und operative Rückfragen drastisch gesenkt werden – in vielen Fällen von einem ganzen Arbeitstag auf rund 20 Minuten –, bei durchgehend hoher Prüfqualität und Standardisierung. Ermöglicht wird dies durch die modularen Lösungen von LEGALFLY:
Mit Agent Studio durchläuft ein aus dem Einkauf übermittelter Vertrag einen vollständig integrierten End-to-End-Workflow, bei dem Juristen stets die Letztentscheidung behalten:
Ein Vertrag geht ein (via E-Mail, Slack, manuellem Upload oder ERP-Schnittstelle).
Der Review-Agent prüft den AVV automatisiert gegen das hinterlegte DSGVO-Playbook (Art.-28-Pflichten, Transfermechanismen, Meldefristen, Subunternehmerregelungen etc.).
Konforme Klauseln werden markiert, während Risiko-Abweichungen direkt an das Rechtsteam eskaliert werden – inklusive Angabe der betroffenen Klausel, Begründung und konkretem Formulierungsvorschlag.
Das Legal-Team entscheidet per Klick, und die geprüfte Fassung samt Management-Summary fließt automatisiert an den Einkauf zurück.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Für AVVs, Lieferantenverträge und Data-Sharing-Agreements, die regelmäßig Klarnamen, Signaturen und Kontaktdaten enthalten, greift die Anonymisierung: Die einzige Technologie, die Dokumente bereits beim Upload vor Beginn jeder KI-Analyse lokal unkenntlich macht. Kontext und semantische Struktur bleiben vollständig gewahrt, ohne dass personenbezogene Echtdaten Ihre IT-Umgebung verlassen.
Zur Überwachung dynamischer Vertragspflichten – wie AVV-Verlängerungen, Überprüfungsdaten für SCCs und TIAs, Widerspruchsfristen bei Subunternehmern oder behördlichen Nachweispflichten – dient Contract Intelligence. Die Lösung steuert den gesamten Vertragslebenszyklus: von der Verhandlung über Genehmigung und E-Signatur bis hin zum automatisierten Fristen- und Risikomonitoring.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
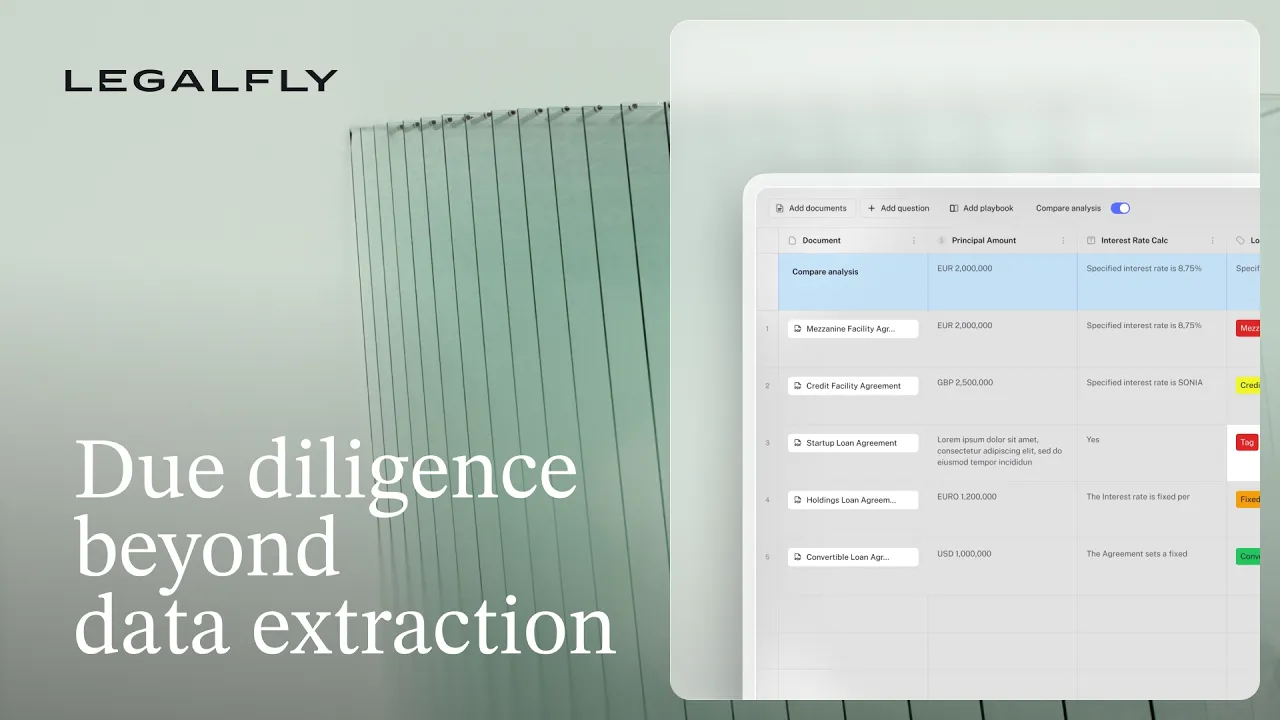
Für die automatisierte Bestandsprüfung großer Vertragsmengen steht schließlich Multi Review zur Verfügung – entwickelt für Szenarien, in denen die manuelle Einzelvertragsprüfung an Kapazitätsgrenzen stößt.
Das Tool analysiert vollständige Dokumentenbestände aus SharePoint oder DMS-Systemen, anonymisiert jede Datei und wendet ein einheitliches DSGVO-Playbook auf den Gesamtbestand an. Fehlende Klauseln, signifikante Abweichungen und Hochrisikoverträge werden unmittelbar identifiziert und in einer auditfähigen Übersicht mit direkten Quellenverweisen exportiert. Die schnellste Methode, die obige Checkliste in einen konkreten Remediation-Plan zu überführen.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Häufig gestellte Fragen (FAQ) zur DSGVO-Compliance-Checkliste
Was muss eine DSGVO-Checkliste für Verträge zwingend beinhalten?
Als Mindeststandard: Auftragsverarbeitungsbedingungen nach Art. 28, Vereinbarungen zur gemeinsamen Verantwortlichkeit nach Art. 26, Mechanismen für internationale Datentransfers samt Transfer Impact Assessments, Kontrollrechte bezüglich Unterauftragsverarbeitern, Incident-Meldefristen, Auditrechte, Bestimmungen zu Datenlöschung/Exit sowie Haftungsregelungen für Datenschutzvorfälle. Ab 2026 unverzichtbar: Klauseln für KI-Dienstleister bezüglich Modelltraining und Inferenz-Standort.
Ändert das Digital-Omnibus-Paket die DSGVO-Compliance-Pflichten im Jahr 2026?
Aktuell noch nicht. Mit Stand Oktober 2026 verbleibt der DSGVO-Teil des Digital-Omnibus-Pakets im Entwurfsstadium: Der Europäische Rat hat seine Verhandlungsposition festgelegt und muss nun in die Trilog-Verhandlungen mit dem EU-Parlament eintreten. Die geltenden DSGVO-Regeln finden uneingeschränkt Anwendung. Rechtssicher agieren Unternehmen, indem sie Verträge bereits heute so strukturieren, dass sie sowohl unter der aktuellen als auch unter der vorgeschlagenen Rechtslage Bestand haben.
Wie oft sollte ein DSGVO-Compliance-Audit für AVVs durchgeführt werden?
Prüfen Sie risikobehaftete Verarbeitungsverträge mindestens einmal jährlich sowie bei jeder wesentlichen Änderung – wie dem Einsatz neuer Unterauftragsverarbeiter, Änderungen der Verarbeitungsregionen oder der Einführung neuer KI-Funktionen. Für Verträge mit geringem Risiko reicht eine Prüfung im regulären Verlängerungszyklus; TIAs erfordern ein fest definiertes periodisches Überprüfungsdatum.
Gelten pseudonymisierte Daten weiterhin als personenbezogene Daten?
Nach geltendem Recht stellen pseudonymisierte Daten für jede Stelle ein personenbezogenes Datum dar, die über die Mittel verfügt, den Personenbezug mit vertretbarem Aufwand herzustellen. Nach der SRB-Entscheidung des EuGH sind sie für Dritte ohne Zugriff auf den Schlüssel nicht zwingend personenbezogen. Das Digital-Omnibus-Paket beabsichtigt, diesen relativen Ansatz gesetzlich zu verankern. Vertraglich sollten Unternehmen pseudonymisierte Daten in jedem Fall vollumfänglich schützen.
Gibt es eine DSGVO-Compliance-Checkliste für US-Unternehmen?
Ja. Bieten US-Unternehmen Waren oder Dienstleistungen für Personen in der EU an oder überwachen deren Verhalten im EWR, unterliegen sie dem Marktortprinzip der DSGVO. Beachten Sie hierzu unsere DSGVO-Compliance-Checkliste für US-Unternehmen.

