




Der Digital Operational Resilience Act (DORA) geht in sein zweites Jahr. Das bedeutet, dass die meisten Banken, Versicherer und IT-Dienstleister nun die Lücken in ihren IKT-Verträgen erkennen, nachdem sie ein Jahr lang Verträge für ihre größten Kunden überarbeitet und kritische oder wichtige Funktionen klassifiziert haben.
Die vertraglichen Anforderungen von DORA betreffen interne Rechtsabteilungen ganz unmittelbar: Sie legen fest, was jeder IKT-Dienstleistungsvertrag enthalten muss, und definieren strengere Vorgaben für Verträge zur Unterstützung kritischer oder wichtiger Funktionen.
Während Banken und Versicherer direkt betroffen sind, bekommen Softwarehersteller, Cloud-Anbieter und Managed Service Provider DORA über die vertraglichen Anforderungen ihrer Kunden zu spüren. Gemäß den Artikeln 28 bis 30 müssen IKT-Verträge mit Banken nun detaillierte Service Level Agreements (SLAs) mit Angaben zu Datenverarbeitungsstandorten, verbindliche Prüfungs- und Zugangsrechte für Banken und Aufsichtsbehörden sowie Business-Continuity-, Exit- und Transformationspläne für den Fall des Ausfalls des Dienstleisters enthalten.
Um Ihrem Team die Umsetzung sämtlicher Änderungen zu erleichtern und sicherzustellen, dass diese entweder für alle IKT-Verträge oder gezielt für kritische/wichtige Funktionen angewendet werden, haben wir diese DORA-Compliance-Checkliste entwickelt. Sie führt Klausel für Klausel durch die Anforderungen von DORA und dient Ihnen als Vorlage für Ihre eigene Gap-Analyse.
Für eine umfassendere Analyse buchen Sie eine LEGALFLY-Demo. Wir führen Sie anhand von IKT-Verträgen aus Ihrem Portfolio durch die DORA-Compliance-Checkliste.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
DORA im Jahr 2026: von der Implementierung zur Aufsicht
Drei wesentliche Änderungen stehen im Vordergrund:
Das Informationsregister folgt nun einem jährlichen Zyklus
Gemäß Artikel 28 Absatz 3 müssen Finanzunternehmen ein Informationsregister über alle vertraglichen Vereinbarungen mit IKT-Drittdienstleistern führen und dieses mindestens einmal jährlich melden. Die europäischen Aufsichtsbehörden (ESAs) haben den 31. März als Frist für die zuständigen Behörden festgelegt, um ihnen die Register vorzulegen. Nationale Behörden können für die von ihnen beaufsichtigten Unternehmen jedoch frühere Fristen festlegen.
Aufsichtsbehörden erkennen die Vertragslücken
Das Register erfasst die Dienstleistung, den Dienstleister, die unterstützte Funktion, die Standorte, die Unterauftragnehmerkette und das Vorhandensein wesentlicher Klauseln für jeden Vertrag. Fehlt in einem Vertrag eine Regelung nach Artikel 30, erscheint dies als fehlender Datenpunkt oder als Inkonsistenz über mehrere Unternehmen hinweg, die denselben Anbieter nutzen.
Die Regeln für Unterauftragsverhältnisse sind finalisiert
Der endgültige Technische Regulierungsstandard (RTS) der Kommission trat am 22. Juli 2025 in Kraft, und es wird erwartet, dass seither geschlossene oder verlängerte Verträge diesen Anforderungen entsprechen. DORA-Compliance ist damit kein zeitlich befristetes Repapering-Projekt mehr, sondern ein vertraglicher Standard, der bei jedem Neuabschluss, jeder Verlängerung und jeder Änderung eingehalten werden muss und den die Aufsicht jährlich überprüfen kann.
Der Anwendungsbereich der DORA-Checkliste
Artikel 30 Absatz 2: Mindestinhalte jedes IKT-Dienstleistungsvertrags
Neun Regelungen bilden die Grundlage für jeden IKT-Vertrag – unabhängig von der unterstützten Funktion. Genau hier weisen viele DORA-Änderungen der ersten Generation Mängel auf, da sie unter erheblichem Zeitdruck formuliert wurden, um die Umsetzungsfristen einzuhalten.
Jeder IKT-Vertrag muss daher Folgendes enthalten:
Leistungsbeschreibung und Unterauftragsvergabe. Eine klare und vollständige Beschreibung aller Funktionen und IKT-Dienstleistungen mit der Angabe, ob die Unterauftragsvergabe einer Dienstleistung zur Unterstützung einer kritischen oder wichtigen Funktion zulässig ist und, falls ja, unter welchen Bedingungen. Ein Verweis auf einen Produktkatalog oder ein Bestellformular stellt keine vollständige Beschreibung dar.
Standorte. Die Regionen oder Länder, in denen Dienstleistungen erbracht und Daten verarbeitet werden (einschließlich der Speicherorte), verbunden mit der Pflicht des Dienstleisters, jede Änderung vorab anzukündigen.
Datenschutz und Datensicherheit. Bestimmungen über die Verfügbarkeit, Authentizität, Integrität und Vertraulichkeit von Daten, einschließlich personenbezogener Daten. Dies muss über den DSGVO-Auftragsverarbeitungsvertrag hinausgehen und auch nicht-personenbezogene Daten abdecken.
Zugang, Wiederherstellung und Rückgabe. Sicherstellung des Zugangs zu sowie der Wiederherstellung und Rückgabe von personenbezogenen und nicht-personenbezogenen Daten in einem leicht zugänglichen Format für den Fall, dass der Dienstleister insolvent wird, in ein Abwicklungsverfahren eintritt, seinen Geschäftsbetrieb einstellt oder der Vertrag endet.
Service-Levels. Beschreibungen der Service-Levels einschließlich der Modalitäten für deren Aktualisierung und Überarbeitung sowie der Angabe, ob der Anbieter diese einseitig ohne Vorankündigung ändern kann.
Unterstützung bei Vorfällen. Eine Verpflichtung des Anbieters, bei Auftreten eines IKT-Vorfalls im Zusammenhang mit der Dienstleistung ohne zusätzliche Kosten oder zu vorab festgelegten Kosten Unterstützung zu leisten. Formulierungen wie „angemessene Unterstützung zu unseren jeweils aktuellen Stundensätzen“ erfüllen diese Anforderung nicht.
Zusammenarbeit mit Aufsichtsbehörden. Die Pflicht zur uneingeschränkten Zusammenarbeit mit den zuständigen Behörden und Abwicklungsbehörden, einschließlich der von ihnen benannten Personen. Dies muss auch künftige Behörden erfassen und darf nicht durch Vertraulichkeitsklauseln eingeschränkt werden.
Kündigungsrechte und Kündigungsfristen. Kündigungsrechte und Mindestkündigungsfristen, die den aufsichtsrechtlichen Anforderungen entsprechen. Siehe den Abschnitt zur Kündigung unten bezüglich der Auslösetatbestände nach Artikel 28 Absatz 7.
Schulung. Bedingungen für die Teilnahme des Dienstleisters an Ihren IKT-Sicherheitsbewusstseinsprogrammen und Schulungen zur digitalen operationalen Resilienz gemäß Artikel 13 Absatz 6.
Vorsicht bei Standortklauseln, die eine „primäre“ Region nennen, aber eine Verarbeitung an beliebigen Orten für Support- oder Backup-Zwecke erlauben; bei der Incident-Unterstützung, die auf ein festes Stundenkontingent gedeckelt ist (wobei Mehrstunden nach Standardsätzen abgerechnet werden); und bei Mitwirkungsklauseln, die zwar im DORA-Addendum enthalten sind, aber durch eine vorrangige Vertraulichkeitsklausel im Hauptvertrag ausgehebelt werden, weil die Rangfolge der Vereinbarungen nicht geprüft wurde.
Artikel 30 Absatz 3: Zusätzliche Anforderungen für kritische oder wichtige Funktionen
Artikel 30 Absatz 3 ergänzt die bisherige Basis um sechs weitere zwingende Klauseln. Hierauf richten die Aufsichtsbehörden ihr besonderes Augenmerk – und hier stößt man in Verhandlungen auf den stärksten Widerstand der Dienstleister.
Verträge über Dienstleistungen zur Unterstützung kritischer oder wichtiger Funktionen müssen Folgendes enthalten:
Vollständige Service-Levels. Lückenlose Beschreibungen der Service-Levels mit präzisen quantitativen und qualitativen Leistungsvorgaben, um diese überwachen und unverzüglich Korrekturmaßnahmen ergreifen zu können. Achten Sie auf messbare Zielwerte, Messzeiträume, Berichterstattung und Rechtsbehelfe – eine bloße prozentuale Verfügbarkeitsangabe genügt nicht.
Mitteilungs- und Berichtspflichten. Mitteilungsfristen und Berichtspflichten des Dienstleisters, einschließlich der unverzüglichen Benachrichtigung über jede Entwicklung, die wesentliche Auswirkungen auf seine Fähigkeit haben könnte, die Dienstleistung vereinbarungsgemäß zu erbringen. Stellen Sie sicher, dass „wesentliche Auswirkungen“ definiert sind und die Meldefristen verbindlich feststehen.
Notfallplanung und Sicherheit. Verpflichtung des Dienstleisters zur Einführung und Erprobung von Notfallplänen sowie zur Aufrechterhaltung von IKT-Sicherheitsmaßnahmen, -Tools und -Richtlinien, die ein dem regulatorischen Rahmen angemessenes Sicherheitsniveau gewährleisten. Prüfen Sie die Testfrequenz, Ihre Beteiligung an Tests und den Zugang zu Testergebnissen.
Bedrohungsorientierte Penetrationstests. Eine Verpflichtung zur Teilnahme und uneingeschränkten Kooperation bei bedrohungsorientierten Penetrationstests (Threat-Led Penetration Testing, TLPT) gemäß den Artikeln 26 und 27 (weitere Einzelheiten finden Sie im TLPT-Abschnitt unten).
Überwachung, Zugang, Inspektion und Prüfung. Das Recht, die Leistung des Dienstleisters fortlaufend zu überwachen, einschließlich:
Uneingeschränkter Prüfungs-, Inspektions- und Zugangsrechte für Sie, einen von Ihnen beauftragten Dritten und die zuständige Behörde, einschließlich des Rechts, Kopien relevanter Dokumente vor Ort anzufertigen, sofern dies für den Geschäftsbetrieb des Dienstleisters von Bedeutung ist – ohne Behinderung oder Beschränkung durch andere vertragliche Regelungen oder Richtlinien;
Des Rechts, alternative Nachweisniveaus zu vereinbaren, sofern die Rechte anderer Kunden berührt werden;
Einer Pflicht des Dienstleisters zur uneingeschränkten Kooperation bei Vor-Ort-Inspektionen und Prüfungen; sowie
Einer Verpflichtung, detaillierte Angaben zu Umfang, Verfahrensablauf und Häufigkeit von Inspektionen und Audits bereitzustellen.
Ausstiegsstrategien. Exit-Regelungen, insbesondere eine verbindliche angemessene Übergangsphase, in der der Dienstleister die Leistungserbringung fortsetzt, um das Risiko von Betriebsunterbrechungen zu minimieren bzw. eine Abwicklung und Umstrukturierung zu unterstützen, und die es Ihnen ermöglicht, zu einem anderen Anbieter zu wechseln oder die Leistung in-house zu übernehmen – abgestimmt auf die Komplexität der Dienstleistung.
Vorsicht bei Prüfungsrechten, die auf ein Audit pro Jahr mit einer Vorankündigungsfrist von 60 Tagen beschränkt sind und keine Ausnahme für Aufsichtsbehörden vorsehen; bei Zugangsrechten, die Sie ausschließlich auf Sammelprüfungen (Pooled Audits) oder Zertifizierungen ohne Auffangregelung verweisen; und bei Exit-Klauseln, die lediglich „angemessene Unterstützung beim Übergang“ versprechen, aber keine Mindestdauer festlegen und dem Anbieter freie Hand bei der Preisgestaltung lassen.

Unterauftragsverhältnisse: Was im finalen RTS gestrichen wurde und was weiterhin vertraglich geregelt sein muss
Der finale RTS zu Unterauftragsverhältnissen erfuhr gegenüber den Entwürfen von Anfang 2024 mehrere Änderungen, darunter die Streichung von Artikel 5 betreffend die Überwachung der Kette von IKT-Unterauftragnehmern. Dies mag auf den ersten Blick wie eine regulatorische Lockerung wirken, der tatsächliche Regelungsgehalt ist jedoch differenzierter zu betrachten.
Was gestrichen wurde
Der ursprüngliche Entwurf von Artikel 5 verlangte, dass der Vertrag selbst regeln musste, wie das Finanzunternehmen die gesamte Kette der Unterauftragnehmer überwacht – einschließlich Klauseln zur Identifizierung der Kette und zur Überwachung der mit Unterauftragnehmern vereinbarten Bedingungen. Mit der Streichung dieses Artikels entfallen diese spezifischen Vertragsklauseln; die organisationsrechtlichen Pflichten des Unternehmens zur Überwachung der Lieferkette bleiben jedoch uneingeschränkt bestehen.
Was weiterhin zwingend im Vertrag geregelt sein muss
Der finale RTS hält an den Anforderungen an die Bedingungen für Unterauftragsverhältnisse fest. Sofern der Vertrag die Vergabe von Unteraufträgen für Dienstleistungen zur Unterstützung kritischer oder wichtiger Funktionen gestattet, ist sicherzustellen, dass er:
☑️ genau bezeichnet, welche Dienstleistungen unter welchen Bedingungen weitervergeben werden dürfen;
☑️ die uneingeschränkte Verantwortlichkeit des Hauptdienstleisters für die durch Subunternehmer erbrachten Leistungen festschreibt;
☑️ den Dienstleister zur Überwachung seiner Subunternehmer verpflichtet und dessen Monitoring- und Berichtspflichten Ihnen gegenüber festlegt;
☑️ den Dienstleister verpflichtet, die mit den Standorten der Subunternehmer verbundenen Risiken zu bewerten, einschließlich der Orte, an denen Subunternehmer Daten verarbeiten oder speichern;
☑️ den Dienstleister verpflichtet, vertragliche Pflichten an seine Subunternehmer weiterzugeben („Flow-Down“), einschließlich Überwachungs- und Meldepflichten, Business-Continuity- und IKT-Sicherheitsanforderungen sowie der von Ihnen und den Aufsichtsbehörden benötigten Prüf-, Inspektions- und Zugangsrechte;
☑️ den Dienstleister verpflichtet sicherzustellen, dass die Dienstleistung auch bei Ausfall eines Subunternehmers entlang der Kette fortgeführt wird;
☑️ eine rechtzeitige Vorankündigung jeder wesentlichen Änderung bei Unterauftragsverhältnissen verlangt, sodass Ihnen ausreichend Zeit bleibt, das Risiko zu bewerten und Widerspruch einzulegen oder Anpassungen vor Inkrafttreten zu verlangen; und
☑️ Ihnen ein Sonderkündigungsrecht einräumt, falls der Dienstleister wesentliche Änderungen trotz Ihres Widerspruchs vornimmt oder unautorisiert Unteraufträge vergibt.
Beachten Sie: Sie tragen weiterhin die Verantwortung für die Durchführung der Due Diligence und Risikoanalyse vor Genehmigung einer Unterbeauftragung und müssen diejenigen Subunternehmer, die die Dienstleistung wesentlich stützen, überwachen und im Informationsregister erfassen. Auch wenn dies nicht bis ins Detail als Vertragsklausel vorgeschrieben ist, müssen Sie Ihre Lieferkette lückenlos kennen.
Das Informationsregister: nun im Jahreszyklus
Das Register ist zwar kein Vertragswerk an sich, basiert jedoch vollständig auf Ihren Verträgen. Für jede Vereinbarung fordern die Vorlagen der Durchführungsstandards (ITS) Angaben zu den Vertragsparteien, den IKT-Dienstleistungen, der unterstützten Funktion und deren Kritikalität, Beginn- und Enddaten, Kündigungsfristen, anwendbarem Recht, Leistungs- und Datenstandorten, der Kette der Unterauftragnehmer bei kritischen Funktionen sowie zu den Ausstiegsregelungen.
Es besteht somit ein direkter Zusammenhang zwischen der Vertragsgestaltung und dem aufsichtsrechtlichen Meldewesen. Enthält ein Vertrag keinen Speicherort für Daten, kann das Register keinen verlässlichen Wert ausweisen. Erscheint derselbe Anbieter unter verschiedenen Rechtsträgerkennungen (LEI) innerhalb von Konzerngesellschaften, wird diese Inkonsistenz bei der Datenzusammenführung durch die ESAs offengelegt. Um solche Unstimmigkeiten zu vermeiden, müssen Ihre Verträge folgende Datenpunkte zwingend enthalten:
Checkliste: Verträge als Datenbasis des Registers
☑️ Jeder IKT-Vertrag identifiziert den Anbieter mit vollständigem Firmennamen und, soweit vorhanden, mit dessen Legal Entity Identifier (LEI).
☑️ Vertragsbeginn, Laufzeit, Verlängerungsmechanismen und Kündigungsfristen beider Parteien sind ausdrücklich im Vertrag geregelt und nicht bloß Gegenstand kaufmännischer Korrespondenz.
☑️ Anwendbares Recht sowie die Standorte der Leistungserbringung und Datenspeicherung sind explizit ausgewiesen.
☑️ Die unterstützten Funktionen sind so präzise beschrieben, dass sie Ihrer internen Funktionsklassifizierung eindeutig zugeordnet werden können.
☑️ Bei kritischen oder wichtigen Funktionen verpflichtet der Vertrag den Dienstleister, Ihnen alle für das Register erforderlichen Subunternehmerdaten bereitzustellen und Änderungen unverzüglich mitzuteilen.
☑️ Vertragsänderungen, Verlängerungen und Kündigungen werden fortlaufend erfasst und nicht erst einmal jährlich mühsam rekonstruiert.
Kündigungsrechte und Ausstiegsstrategien
Artikel 28 Absatz 7 legt fest, dass IKT-Verträge in mindestens vier Fallkonstellationen gekündigt werden können müssen. Artikel 30 Absatz 2 Buchstabe h verlangt Kündigungsrechte und Mindestkündigungsfristen, die den aufsichtsrechtlichen Vorgaben entsprechen. Zusammen definieren sie den Mindeststandard für jede Kündigungsklausel.
Checkliste: Kündigungstatbestände nach Artikel 28 Absatz 7
☑️ Erheblicher Verstoß des Anbieters gegen geltendes Recht, Vorschriften oder vertragliche Bestimmungen.
☑️ Umstände, die durch das Monitoring des IKT-Drittparteienrisikos festgestellt wurden und die geeignet sind, die Erbringung der vertraglich vereinbarten Funktionen zu beeinträchtigen (einschließlich wesentlicher Änderungen der Vereinbarung oder der Situation des Dienstleisters).
☑️ Nachgewiesene Mängel im allgemeinen IKT-Risikomanagement des Dienstleisters, insbesondere hinsichtlich der Gewährleistung von Verfügbarkeit, Authentizität, Integrität und Vertraulichkeit von Daten.
☑️ Umstände, unter denen die zuständige Aufsichtsbehörde das Institut aufgrund der Vertragsbedingungen oder damit zusammenhängender Umstände nicht mehr wirksam beaufsichtigen kann.
Beachten Sie: Diese Kündigungsrechte dürfen nicht durch Klauseln eingeschränkt werden, die ihre praktische Ausübung vereiteln – etwa durch Zustimmungserfordernisse des Dienstleisters, unverhältnismäßig lange Nachbesserungsfristen oder Vertragsstrafen/Kündigungsgebühren.
Ausstiegsstrategien für kritische oder wichtige Funktionen
Artikel 28 Absatz 8 verlangt Exit-Strategien für IKT-Dienstleistungen zur Unterstützung kritischer oder wichtiger Funktionen. Diese müssen den Ausfall des Anbieters, Qualitätsverschlechterungen, Betriebsunterbrechungen durch mangelhafte Leistungserbringung, wesentliche Risiken aus der Bereitstellung der Dienstleistung sowie die Kündigung berücksichtigen. Ausstiegspläne müssen umfassend, dokumentiert, hinreichend getestet und regelmäßig überprüft werden.
Checkliste: Exit-Klauseln im Vertrag
☑️ Eine verbindliche Übergangsphase, die der Komplexität der Leistung angemessen ist und in der der Dienstleister die Leistung zu den vereinbarten Service-Levels fortführt (Art. 30 Abs. 3 lit. f).
☑️ Übergangsunterstützung, die Datenmigration, Dokumentation und Kooperation mit einem Nachfolgeanbieter oder Ihrem internen Team umfasst.
☑️ Vollständige Rückgabe aller Daten in einem leicht zugänglichen, dokumentierten Format mit verbindlichem Zeitplan und Vollständigkeitsprüfung.
☑️ Fest vereinbarte oder vorab determinierte Vergütung für Exit- und Übergangsleistungen.
☑️ Fortbestand der Zugangs-, Prüf- und Mitwirkungsrechte während der gesamten Übergangsphase.
☑️ Exit-Rechte, die auch in Insolvenz-, Abwicklungs- und Betriebseinstellungsszenarien greifen und nicht nur bei ordentlicher Kündigung.
Zusammenarbeit bei Vorfällen, TLPT und Standardvertragsklauseln
Drei weitere Bereiche stehen oft außerhalb des primären Artikel-30-Katalogs, sind im Ernstfall jedoch entscheidend:
Zusammenarbeit bei Vorfällen
Die Meldung schwerwiegender IKT-Vorfälle unterliegt extrem engen Fristen. Nach den DORA-Meldestandards ist die Erstmitteilung an die zuständige Behörde binnen 4 Stunden nach Einstufung als schwerwiegend und spätestens 24 Stunden nach Kenntnisnahme fällig, gefolgt von einem Zwischenbericht nach 72 Stunden und einem Abschlussbericht nach einem Monat. Diese Fristen sind nicht einzuhalten, wenn Ihr Dienstleister Tage benötigt, um Sie zu informieren. Artikel 30 Absatz 2 Buchstabe f verpflichtet zur Unterstützung – der Vertrag muss jedoch auch die Meldegeschwindigkeit regeln.
Der Dienstleister muss IKT-Vorfälle, die die Leistung beeinträchtigen, innerhalb einer festgelegten, in Stunden gemessenen Frist melden.
Meldungen müssen ausreichende Details enthalten, damit Sie den Vorfall gemäß DORA klassifizieren können, ergänzt durch fortlaufende Status-Updates.
Der Anbieter muss die Ursachenanalyse (Root Cause Analysis) unterstützen und alle Daten liefern, die für Zwischen- und Abschlussberichte erforderlich sind.
Bedrohungsorientierte Penetrationstests (TLPT)
Unternehmen, die zur Durchführung von TLPT verpflichtet sind, müssen IKT-Drittdienstleister einbeziehen, die kritische oder wichtige Funktionen unterstützen. Artikel 30 Absatz 3 Buchstabe d verpflichtet den Anbieter zur vollumfänglichen Teilnahme und Kooperation. Artikel 26 Absatz 4 gestattet Sammeltests (Pooled Testing), sofern die Teilnahme des Anbieters die Qualität oder Sicherheit von Diensten Dritter oder die Vertraulichkeit fremder Daten beeinträchtigen könnte.
Der Dienstleister muss an Ihren TLPT teilnehmen und uneingeschränkt kooperieren, auch mit von Ihnen beauftragten Testern.
Sammeltests stehen als Alternative offen, wenn die Voraussetzungen des Artikels 26 Absatz 4 vorliegen; die Ergebnisse sind Ihnen offenzulegen.
Bedingungen zu Vertraulichkeit, Haftung und Terminplanung sind vorab festzulegen, damit sie Tests nicht verzögern können.
Standardvertragsklauseln: Artikel 30 Absatz 4 empfiehlt Instituten und Anbietern die Nutzung von Standardvertragsklauseln, die von Behörden für bestimmte Dienste entwickelt wurden. Existieren solche Klauseln für eine bezogene Leistung, verkürzt ihr Einsatz Verhandlungen und bietet der Aufsicht eine vertraute Referenz.
Effiziente Umsetzung der DORA-Vertrags-Compliance mit LEGALFLY
Die vorstehende Checkliste bildet den Maßstab ab – macht jedoch weniger als die Hälfte der Arbeit aus. Der Hauptaufwand besteht darin, diese Kriterien auf hunderte IKT-Verträge anzuwenden und bei regulatorischen Änderungen aktuell zu halten. LEGALFLY, das Legal Operating System für Inhouse-Teams, optimiert diesen Prozess von der Anfrage bis zum Ergebnis – stets innerhalb der von Legal definierten Leitplanken.
Wealins, Teil der Foyer-Gruppe, nutzt LEGALFLY für regulatorisches Monitoring und Review. Der dortige DORA-Proof-of-Concept war innerhalb weniger Stunden abgeschlossen; das Team spart bis zu 20 % seiner Arbeitszeit ein. CEO Luc Rasschaert beschreibt diesen Wandel treffend: Statt nach regulatorischen Neuerungen suchen zu müssen, kann sich das Team direkt auf die rechtliche Bewertung konzentrieren.
Agent Studio

Agent Studio ermöglicht es Rechts- und Compliance-Teams, gemeinsam einen automatisierten Workflow aufzusetzen.
Den Anfang macht Legal Radar, indem es regulatorische Updates identifiziert – etwa neue RTS, ESA-Leitlinien oder Erwartungen nationaler Aufsichtsbehörden. Bei hoher Relevanz werden betroffene Verträge in SharePoint oder LEGALFLY lokalisiert. Anschließend erstellt Drafting Anpassungsvorschläge anhand Ihrer freigegebenen Standardklauseln und Fallbacks. Schließlich prüft und genehmigt Legal jede Änderung, bevor die aktualisierten Dokumente an ihren Ursprungsort synchronisiert werden.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Anonymisierung
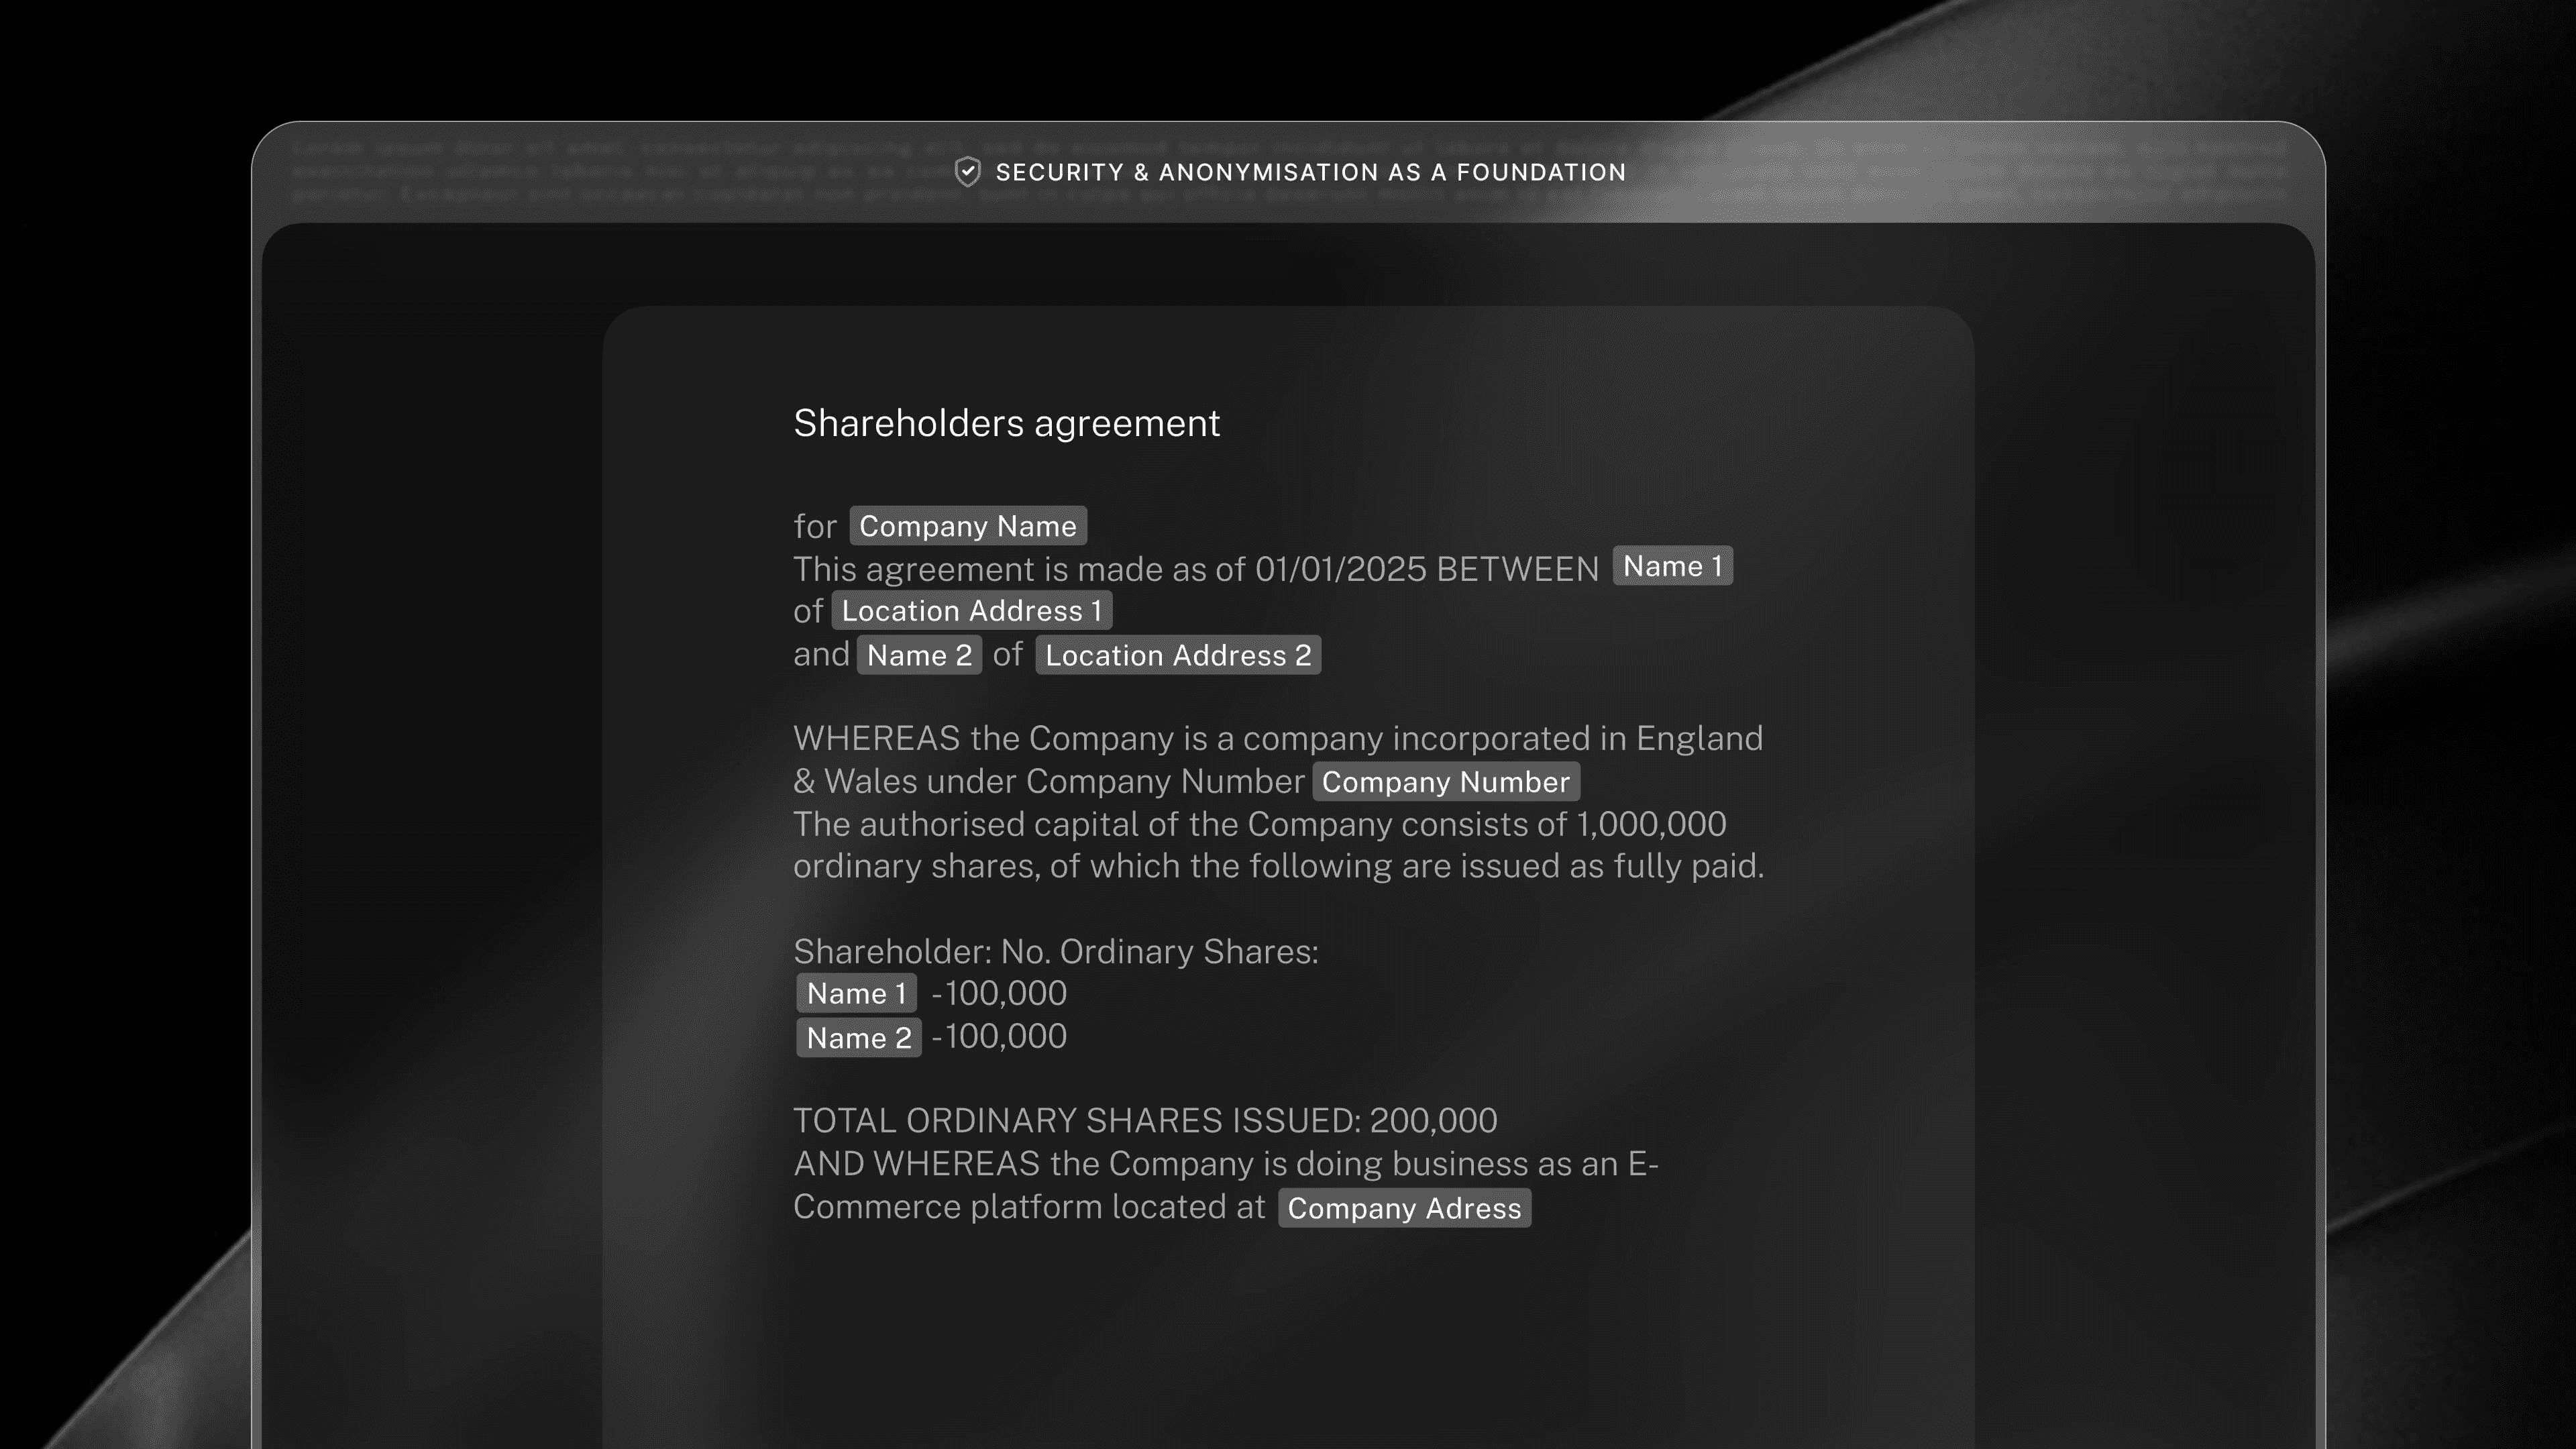
Banken und Versicherungen dürfen Kunden- oder Vertragsdaten häufig nicht in identifizierbarer Form an Modelle von Drittanbietern weitergeben.
Anonymisation – die einzige Legal AI, die Dokumente vor der eigentlichen Analyse anonymisiert – löst dieses Problem. Die Schwärzung bzw. Pseudonymisierung erfolgt unmittelbar beim Import, noch vor jeder Verarbeitung: Personenbezogene Daten verlassen Ihre Umgebung zu keinem Zeitpunkt. Die Lösung ist als SaaS, Single Tenant oder mit lokaler Anonymisierung (On-Premise) verfügbar – auf einer nach ISO 27001 zertifizierten und SOC 2 Type II konformen Plattform.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Contract Intelligence

Mit DORA verlangen Aufsichtsbehörden nun jederzeit Einblick in Kündigungsfristen, Exit-Bedingungen und Verlängerungstermine.
Contract Intelligence bietet lückenlose Transparenz über den gesamten Vertragslebenszyklus – von der Verhandlung über die Überwachung von Verlängerungen und Kündigungsfristen bis hin zu vertraglichen Verpflichtungen und Fristen. Ihre Verträge verbleiben in Ihrem CLM-System; LEGALFLY macht deren Inhalte transparent und auswertbar.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Multi Review

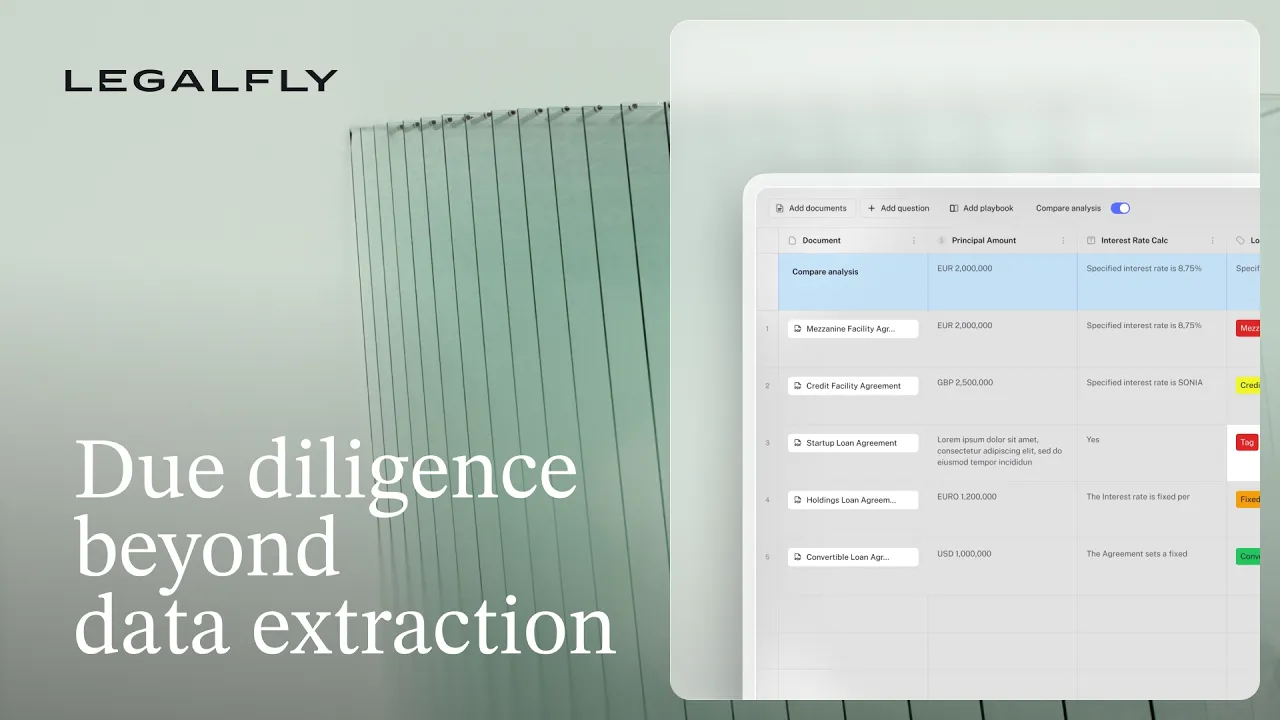
Multi Review importiert Ihren gesamten IKT-Vertragsbestand aus SharePoint oder Ihrem Dokumentenmanagementsystem, anonymisiert jede Datei und wendet ein einheitliches Playbook zu Artikel 30 auf das gesamte Portfolio an. Fehlende Klauseln, Abweichungen und Risikoausreißer werden markiert; zudem werden Schlüsselfelder wie Standorte, Fristen und Unterauftragsbedingungen in einem strukturierten Datensatz mit Quellverweisen extrahiert.
Anschließend werden die Ergebnisse zur Befüllung Ihres Informationsregisters nach Excel exportiert. Mit den DORA-Playbooks von LEGALFLY sind beide Verhandlungsseiten abgesichert: das Finanzunternehmen, das Standardverträge von Dienstleistern prüft, sowie der IKT-Dienstleister, der die DORA-spezifischen Nachträge einer Bank prüft.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Häufig gestellte Fragen (FAQs) zur DORA-Compliance-Checkliste
Was muss eine DORA-Compliance-Checkliste für Verträge abdecken?
Die neun Vorgaben nach Artikel 30 Absatz 2 für alle IKT-Verträge, die sechs zusätzlichen Bestimmungen nach Artikel 30 Absatz 3 für Verträge zur Unterstützung kritischer oder wichtiger Funktionen, die Kündigungstatbestände nach Artikel 28 Absatz 7, die Anforderungen an Ausstiegsstrategien nach Artikel 28 Absatz 8 sowie die Bedingungen für die Vergabe von Unteraufträgen gemäß der Delegierten Verordnung (EU) 2025/532.
Wurde im finalen RTS zu Unterauftragsverhältnissen die Überwachung der Lieferkette gestrichen?
Nein. Gestrichen wurde lediglich der Entwurf von Artikel 5, der spezifische Vertragsklauseln darüber gefordert hätte, wie das Institut die Kette überwacht. Die Bedingungen für Unterauftragsverhältnisse, die Monitoring- und Flow-Down-Pflichten des Anbieters, Benachrichtigungspflichten bei wesentlichen Änderungen und Kündigungsrechte bleiben vollständig bestehen – ebenso wie Ihre institutsinternen Überwachungs- und Registerpflichten.
Wann muss das DORA-Informationsregister eingereicht werden?
Ab 2026 müssen die nationalen Aufsichtsbehörden die Register jährlich bis zum 31. März an die ESAs übermitteln. Die für Sie zuständige nationale Behörde legt für Ihr Institut eine entsprechend frühere Frist fest. Das Register ist zudem fortlaufend zu pflegen und auf Anfrage unverzüglich vorzulegen.
Müssen alle IKT-Verträge Prüfungsrechte gemäß DORA enthalten?
Die uneingeschränkten Zugangs-, Inspektions- und Prüfungsrechte nach Artikel 30 Absatz 3 Buchstabe e sind verpflichtend für Verträge zur Unterstützung kritischer oder wichtiger Funktionen. Sämtliche IKT-Verträge müssen gemäß Artikel 30 Absatz 2 Buchstabe g zudem Regelungen zur uneingeschränkten Zusammenarbeit mit zuständigen Behörden und Abwicklungsbehörden enthalten.

