






De Data (Use and Access) Act 2025 heeft de UK GDPR gewijzigd. Hoewel de gegevensstromen van de EU naar het VK tot eind 2031 gewaarborgd zijn en de meeste bepalingen van artikel 28 en de termijnen voor datalekken nog steeds overeenkomen, zijn de wijzigingen nu zichtbaar in contracten: wat geldt als een rechtmatige grondslag, hoe ver een zoekopdracht bij een inzageverzoek moet reiken, en de toets voor de doorgifte van persoonsgegevens buiten het VK.
Indien uw onderneming aan beide zijden van het Kanaal actief is, moeten uw verwerkersovereenkomsten (DPA's) en modellen voor gegevensdeling worden herzien. Ze zijn grotendeels nog bruikbaar, maar sommige zijn achterhaald en verwijzen nu naar het verkeerde recht voor een van de partijen.
Om dit op te lossen en te waarborgen dat u voldoet aan de nieuwe UK GDPR-regels, kunt u deze compliance-checklist raadplegen. Deze doorloopt de verschillen clausule voor clausule, vergelijkt beide AVG-regimes naast elkaar en biedt een overzicht van wat moet worden opgenomen en gecontroleerd in het contract. Beter nog: vraag een LEGALFLY-demo aan en ontdek hoe we een gepersonaliseerd playbook voor u samenstellen op basis van uw interne richtlijnen of modelcontracten, dat compliant is met zowel de oude als de nieuwe AVG-regels.

Het goede nieuws: gegevensstromen van de EU naar het VK zijn veilig tot 2031
Op 19 december 2025 heeft de Europese Commissie haar twee adequaatheidsbesluiten voor het VK verlengd: één onder de AVG en één onder de Richtlijn gegevensbescherming opsporing en vervolging. Beide zijn geldig tot 27 december 2031, met een evaluatie door de Commissie en de EDPB na vier jaar.
De verlenging volgde nadat de Commissie de Data (Use and Access) Act 2025 had beoordeeld en concludeerde dat het beschermingsniveau in het VK in wezen gelijkwaardig blijft aan dat van de EU. Dit betekent dat:
EU-entiteiten persoonsgegevens kunnen blijven doorgeven aan groepsmaatschappijen, verwerkers en klanten in het VK zonder SCC's of een Transfer Impact Assessment (TIA).
Bestaande stromen van de EU naar het VK in uw DPA's geen nieuw doorgiftemechanisme vereisen.
Gegevensstromen van het VK naar de EU worden gedekt door de eigen adequaatheidsregelgeving van het VK voor de EER.
De divergentie manifesteert zich op twee punten, waarvan geen van beide de grensoverschrijdende verbinding over het Kanaal betreft: doorgiften vanuit het VK naar de rest van de wereld, en dual-regime contractmodellen die uitgaan van één uniform regime voor beide partijen.
De wijzigingen: de Data (Use and Access) Act 2025
De Data (Use and Access) Act 2025 heeft op 19 juni 2025 Royal Assent gekregen. De wet wijzigt de UK GDPR, de Data Protection Act 2018 en de PECR, waarbij het merendeel van de wijzigingen op het gebied van gegevensbescherming op 5 februari 2026 in werking is getreden op grond van de zesde inwerkingtredingsregeling (SI 2026/82).
Geen van deze wijzigingen is van toepassing op de EU AVG. Een onderneming die hetzelfde klantenbestand in Londen en Amsterdam verwerkt, moet dit nu beheren onder twee verschillende wettelijke regimes, waarbij in de contracten moet worden gespecificeerd welk regime op welke gegevensstroom van toepassing is.
Een vergelijkende checklist
Om deze checklist optimaal te benutten, dient u uw modellen en lopende contracten vooraf in te delen in drie categorieën: louter VK-contracten, louter EU-contracten en dual-regime contracten (waarbij de laatste categorie zowel het meest voorkomt binnen cross-channel concerns als het grootste risico met zich meebrengt).
Voor elk van de volgende 5 domeinen beschrijft de checklist de positie van het VK, de positie van de EU en de contractuele controle. Een dual-regime model is geldig wanneer elke clausule onder beide rechtsstelsels werkt of duidelijk aangeeft welk regime elke gegevensstroom beheerst.
1. Formulering van de rechtmatige grondslag in contracten
De UK GDPR kent nu een zevende rechtmatige grondslag. Op grond van artikel 6, lid 1, onder ea) is een verwerking die noodzakelijk is voor een in Annex 1 genoemd "erkend gerechtvaardigd belang" nu toegestaan zonder de voorheen vereiste belangenafweging.
Afzonderlijk hiervan noemt artikel 6, lid 11 direct marketing, overdracht binnen een groep en netwerk- en informatiebeveiliging als doeleinden die kunnen gelden als gerechtvaardigde belangen, maar waarvoor de belangenafweging nog steeds vereist is.
Ten slotte kan op grond van artikel 22B een uitsluitend geautomatiseerd besluit met significante gevolgen geenszins worden gebaseerd op de grondslag van erkende gerechtvaardigde belangen.
Punt | UK GDPR (sinds 5 februari 2026) | EU AVG |
Rechtmatige grondslagen | Zeven, inclusief erkende gerechtvaardigde belangen | Zes |
Belangenafweging voor misdaadpreventie, safeguarding, noodsituaties | Niet vereist op grond van Annex 1 | Vereist op grond van art. 6, lid 1, onder f) |
Delen binnen de groep, direct marketing, netwerkbeveiliging | Wettelijk aangewezen als mogelijke gerechtvaardigde belangen; belangenafweging blijft van toepassing | Genoemd in overwegingen 47 tot en met 49; belangenafweging is van toepassing |
Verdere verwerking | Factoren van art. 8A, plus de lijst van verenigbare doeleinden in Annex 2 | Verenigbaarheidstoets van art. 6, lid 4 |
Checklist: Clausules inzake rechtmatige grondslagen
☑️ Overeenkomsten voor gegevensdeling en verwerkingsverantwoordelijke-tot-verwerkingsverantwoordelijke-overeenkomsten die rechtmatige grondslagen per artikelnummer vermelden, verwijzen naar de juiste tekst voor elk regime. Een clausule die "artikel 6, lid 1, onder f)" citeert voor het delen van gegevens ter fraudepreventie valt nu mogelijk logischer onder artikel 6, lid 1, onder ea), uitsluitend aan de zijde van het VK.
☑️ Overeenkomsten voor doorgifte binnen de groep gaan er niet van uit dat de wettelijke erkenning van doorgifte binnen de groep in het VK van toepassing is op EU-entiteiten.
☑️ Garanties dat "de verwerkingsverantwoordelijke beschikt over een rechtmatige grondslag onder artikel 6 van de AVG" zijn geformuleerd om "de UK GDPR of de EU AVG, naargelang van toepassing" te dekken.
☑️ Bepalingen over verstrekkingen aan toezichthouders, politie of overheidsinstanties maken onderscheid tussen de route via Annex 1 van het VK en de EU-positie.
☑️ Wanneer een wederpartij gebruikmaakt van geautomatiseerde besluitvorming, staat het contract niet toe dat zij zich voor die besluiten baseert op erkende gerechtvaardigde belangen.
☑️ Verenigbare verdere verwerking wordt niet verruimd voor gegevensstromen binnen de EU op grond van het feit dat de Annex 2-lijst van het VK dit toestaat.
Let op: de meeste dual-regime modellen definiëren "Wetgeving inzake gegevensbescherming" als "de AVG en de UK GDPR", en citeren vervolgens afzonderlijke artikelnummers alsof de teksten identiek zijn, wat sinds 2021 niet meer het geval is.
2. Samenwerkingsclausules bij inzageverzoeken (DSAR's)
Beide regimes hanteren verschillende regels voor het inzagerecht van betrokkenen:
Artikel 15(1A) van de UK GDPR beperkt de plicht van de verwerkingsverantwoordelijke tot wat een redelijke en evenredige zoekopdracht oplevert.
Artikel 12A stelt de termijn tevens vast op één maand vanaf de "relevante tijd", oftewel het laatste van: de ontvangst van het verzoek, eventuele gevraagde identiteitsgegevens of eventuele leges. De termijn wordt opgeschort zolang de verwerkingsverantwoordelijke wacht op de verduidelijking die zij redelijkerwijs nodig heeft, en kan met twee maanden worden verlengd bij complexe of meervoudige verzoeken.
Vanaf 19 juni 2026 moeten verwerkingsverantwoordelijken in het VK tevens beschikken over een klachtenprocedure. Betrokkenen kunnen dan rechtstreeks een klacht indienen bij de verwerkingsverantwoordelijke, die de ontvangst binnen 30 dagen moet bevestigen en zonder onnodige vertraging moet reageren.
Punt | UK GDPR | EU AVG |
Omvang van de zoekopdracht | Redelijke en evenredige zoekopdracht, wettelijk vastgelegd | Geen wettelijke beperking; EDPB-richtsnoeren over evenredigheid uitsluitend in uitzonderlijke gevallen |
Termijn | Eén maand vanaf het relevante tijdstip; opschorting van de termijn voor verduidelijking | Eén maand na ontvangst; verlenging met twee maanden mogelijk |
Klachten bij de verwerkingsverantwoordelijke | Wettelijke verplichting sinds 19 juni 2026, ontvangstbevestiging binnen 30 dagen | Geen gelijkwaardige verplichting |
Checklist: Bepalingen inzake inzageverzoeken en klachten
☑️ De termijn voor de verwerker om bijstand te verlenen bij een verzoek is vastgelegd in dagen vanaf uw kennisgeving en niet gekoppeld aan "de wettelijke termijn", zodat deze onder beide tijdsregimes functioneert.
☑️ De verwerker moet zijn systemen en subverwerkers doorzoeken conform de norm die u stelt. Voor verzoeken in het VK is die norm redelijk en evenredig; voor EU-verzoeken mag het contract niet uitgaan van dezelfde beperking.
☑️ De verwerker moet de reikwijdte van zijn zoekopdracht vastleggen, zodat u kunt aantonen dat deze redelijk en evenredig was indien de toezichthouder hierom verzoekt.
☑️ De verwerker stuurt rechtstreeks ontvangen verzoeken binnen een korte vaste termijn door, doorgaans twee tot vijf werkdagen, zodat de opschortingsmogelijkheid in het VK of de EU-termijn niet verloren gaat.
☑️ De verwerker verleent bijstand bij klachten in het VK, met inbegrip van het verstrekken van informatie binnen de bevestigingstermijn van 30 dagen.
☑️ Kostentoerekening voor kennelijk ongegronde of buitensporige verzoeken volgt het regime dat van toepassing is.
Let op: de bepaling "De Verwerker zal de Verwerkingsverantwoordelijke bijstaan binnen de door de Toepasselijke Wetgeving inzake Gegevensbescherming vereiste termijnen" lijkt risicoloos totdat u rekening houdt met twee verschillende termijnen en twee verschillende zoeknormen; in dat geval laat u de interpretatie over aan de verwerker.
3. Doorgiftemechanismen: UK IDTA en UK Addendum versus EU SCC's
Doorgiften vanuit het VK en doorgiften vanuit de EU vallen nu onder afzonderlijke kaders.
Een EU-exporteur hanteert de EU Standard Contractual Clauses van 2021, terwijl een VK-exporteur beschikt over twee sets standaardbepalingen voor gegevensbescherming: de International Data Transfer Agreement (IDTA), een opzichzelfstaand contract naar Engels recht, en het UK Addendum, dat wordt gekoppeld aan de EU SCC's, zodat één document beide regimes kan dekken.
Punt | Doorgiften vanuit het VK | Doorgiften vanuit de EU |
Standaardbepalingen | IDTA, of UK Addendum bij de EU SCC's | EU SCC's 2021 (vier modules) |
Adequaatheid vastgesteld door | Secretary of State, via regelgeving | Europese Commissie |
Doorgiften naar de VS | UK Extension bij het EU-US Data Privacy Framework | EU-US Data Privacy Framework |
Risicobeoordeling | Transfer Risk Assessment, nu de wettelijke "data protection test" | Transfer Impact Assessment onder EDPB Aanbevelingen 01/2020 |
Herziening van bepalingen | Updates van IDTA en Addendum verwacht in 2026 | Geen wijziging van de SCC's van 2021 aanhangig voor standaardsituaties |
Checklist: Doorgifteclausules
☑️ Elke beperkte doorgifte vanuit het VK wordt gedekt door VK-adequaatheidsbesluiten, de IDTA, het UK Addendum, bindende bedrijfsvoorschriften (BCR's) naar VK-recht of een afwijking (derogatie). EU SCC's alleen volstaan niet voor een doorgifte vanuit het VK.
☑️ Dual-regime contracten die gebruikmaken van EU SCC's voegen het UK Addendum toe, waarbij de tabellen zijn ingevuld in plaats van blanco gelaten.
☑️ De driestappentoets van de ICO uit de richtsnoeren van januari 2026 is toegepast om te verifiëren welke stromen kwalificeren als beperkte doorgiften, inclusief de vraag welke partij de doorgifte initieert.
☑️ De optie voor automatische updates in de IDTA of het Addendum is overwogen, zodat de herziening van 2026 geen nieuwe ondertekeningsronde vereist.
☑️ Doorgiften naar de VS die steunen op de UK Extension bij het DPF worden ondersteund door de IDTA of het Addendum als vangnet, voor het geval het DPF aan EU-zijde ongeldig wordt verklaard en de UK Extension daarin meesleept.
☑️ Bepalingen inzake verdere doorgifte zien op beide regimes, aangezien een importeur dezelfde gegevens kan ontvangen onder zowel de EU SCC's als het UK Addendum.
Let op: oudere dual-regime DPA's bevatten soms nog EU SCC's met een beknopte verklaring dat deze "mutatis mutandis van toepassing zijn op doorgiften vanuit het VK", wat nooit een geldig mechanisme naar VK-recht is geweest.
4. Doorgifterisicobeoordelingen onder de nieuwe VK-toets
Dit betreft de meest significante juridische divergentie voor contracten. Het EU-recht vereist nog steeds dat de bescherming in het land van bestemming "in wezen gelijkwaardig" is aan de bescherming in de EU, de norm die door het Hof van Justitie is vastgesteld in Schrems II. Het recht van het VK vereist thans daarentegen dat het beschermingsniveau "niet wezenlijk lager" is dan onder de UK GDPR.
Op grond van artikel 46(1A) moet een exporteur uit het VK die zich baseert op de IDTA, het Addendum of een andere waarborg, binnen redelijke en evenredige grenzen beoordelen of aan die toets is voldaan. Dit is de "data protection test" onder de wetgeving van het VK (of Transfer Risk Assessment (TRA) volgens de ICO). In de praktijk zal een doorgifte die slaagt voor de EU-toets doorgaans ook slagen voor de VK-toets, maar het omgekeerde is niet gegarandeerd. Een concern dat één beoordeling voor beide regimes hanteert, dient deze op te stellen conform de strengere EU-norm, of parallelle VK- en EU-beoordelingen uit te voeren.
Punt | VK Transfer Risk Assessment | EU Transfer Impact Assessment |
Juridische norm | Niet wezenlijk lager dan de UK GDPR | In wezen gelijkwaardig aan het EU-recht |
Benadering | Redelijk en evenredig, risicogebaseerd | Zesstappenmethode van de EDPB, focus op toegang door overheidsinstanties |
Wettelijke grondslag | Art. 46(1A) UK GDPR | Art. 46 AVG zoals uitgelegd in Schrems II |
Richtsnoeren | ICO TRA-richtsnoeren, bijgewerkt op 15 januari 2026; verdere toelichting verwacht in 2026 | EDPB Aanbevelingen 01/2020 |
Checklist: Bepalingen inzake risicobeoordeling
☑️ De importeur is verplicht de informatie te verstrekken die u nodig hebt om zowel een UK TRA als een EU TIA te voltooien, met inbegrip van gegevens over lokale wetgeving en toegang door overheidsinstanties.
☑️ Elke beoordeling wordt afzonderlijk gedocumenteerd of voldoet, indien gecombineerd, aan de EU-norm.
☑️ Aanvullende maatregelen die in een van beide beoordelingen zijn geïdentificeerd, worden vastgelegd in de beveiligingsbijlage.
☑️ De importeur moet u in kennis stellen van wijzigingen in lokale wetgeving of praktijken die van invloed kunnen zijn op een van beide beoordelingen.
☑️ Evaluatiedata zijn vastgesteld voor beide beoordelingen en gekoppeld aan wijzigingen in verwerkingslocaties of subverwerkers.
☑️ Contracten omschrijven de toets van het VK niet als "in wezen gelijkwaardig". Dit is een veelvoorkomende redactiefout in modellen van vóór 2026.
5. Vereisten inzake vertegenwoordigers in het VK en de EU
Het VK heeft de regel inzake vertegenwoordiging na de Brexit gehandhaafd. Artikel 27 van de UK GDPR vereist dat een verwerkingsverantwoordelijke of verwerker buiten het VK die onder artikel 3, lid 2 valt (oftewel: goederen of diensten aanbiedt aan personen in het VK, of hun gedrag aldaar monitort) een vertegenwoordiger in het VK aanwijst. De EU-regel spiegelt dit via hetzelfde artikel 27 onder de EU AVG: een onderneming uit het VK die zich richt op EU-ingezetenen zonder vestiging in de EU heeft een EU-vertegenwoordiger nodig.
Voor een concern dat aan weerszijden van het Kanaal opereert, hangt de vertegenwoordiging af van de groepsstructuur. Een dochteronderneming in het VK geldt als een vestiging voor VK-doeleinden, en een EU-dochteronderneming geldt als een vestiging voor EU-doeleinden. De regel ziet derhalve met name op zelfstandige entiteiten: een onderneming uit het VK die rechtstreeks aan de EU verkoopt, of een onderneming uit de EU of de VS die rechtstreeks aan het VK verkoopt.
Punt | UK GDPR | EU AVG |
Wie heeft er een nodig | Niet in het VK gevestigde verwerkingsverantwoordelijken en verwerkers die vallen onder art. 3(2) UK GDPR | Niet in de EU gevestigde verwerkingsverantwoordelijken en verwerkers die vallen onder art. 3(2) EU AVG, met inbegrip van Britse ondernemingen |
Uitzondering | Incidentele verwerking, geen grootschalige verwerking van bijzondere categorieën of strafrechtelijke gegevens, onwaarschijnlijk dat dit een risico oplevert | Idem |
Waar | In het VK | In een lidstaat waar de betrokkenen zich bevinden |
Checklist: Vertegenwoordigers
☑️ Elke entiteit heeft afzonderlijk beoordeeld of artikel 3, lid 2 onder elk regime op haar van toepassing is.
☑️ Britse ondernemingen die rechtstreeks aan de EU verkopen hebben een EU-vertegenwoordiger aangewezen, en ondernemingen uit de EU of de VS die rechtstreeks aan het VK verkopen hebben een vertegenwoordiger in het VK aangewezen.
☑️ De vertegenwoordiger wordt vermeld in de privacyverklaring voor elk toepasselijk regime.
☑️ DPA's en overeenkomsten voor gegevensdeling identificeren de vertegenwoordiger van elke partij, voor zover vereist.
☑️ Volmachten voor vertegenwoordigers verlenen toegang tot de verwerkingsregisters en omvatten samenwerking met zowel de ICO als de toezichthoudende autoriteiten van de EU, voor zover relevant.
Let op: veel concerns hebben in 2021 een EU-vertegenwoordiger aangewezen voor hun Britse entiteiten en dit sindsdien nooit geëvalueerd, waardoor dit mogelijk niet meer overeenstemt met de entiteiten die zich daadwerkelijk op EU-ingezetenen richten.
6. Overige noemenswaardige divergenties
De vijf bovengenoemde domeinen omvatten het leeuwendeel van de contractuele aanpassingen, maar er zijn nog enkele wijzigingen die van toepassing zijn op specifieke clausules of wederpartijen:
1. Geautomatiseerde besluitvorming – Artikel 22 van de UK GDPR is vervangen door de artikelen 22A tot en met 22D.
Uitsluitend geautomatiseerde besluiten met significante gevolgen zijn nu algemeen toegestaan mits vier waarborgen in acht worden genomen: informatieverstrekking, de mogelijkheid om standpunten kenbaar te maken, menselijke tussenkomst en het recht om het besluit aan te vechten.
Voor bijzondere categorieën van persoonsgegevens gelden strengere regels. Artikel 22 van de EU AVG gaat nog steeds uit van een verbod met uitzonderingen. Overeenkomsten met AI-leveranciers die beide regimes bestrijken, moeten de strengere EU-positie kunnen accommoderen.
2. Cookies en PECR – De Britse PECR bevat nu uitzonderingen op de toestemmingsvereiste, onder meer voor analytics ter verbetering van een dienst, mits gebruikers duidelijke informatie en een eenvoudige mogelijkheid tot bezwaar krijgen.
Op inbreuken op de PECR staan nu boetes ter hoogte van het UK GDPR-niveau: tot £ 17,5 miljoen of 4% van de wereldwijde jaaromzet.
De cookieregels van de EU zijn nog steeds verankerd in de ePrivacy-richtlijn en nationale wetgeving. Overeenkomsten met leveranciers van marketing- en analyticsdiensten mogen de Britse uitzonderingen niet toepassen op EU-websites.
3. Klachten – Sinds 19 juni 2026 moeten verwerkingsverantwoordelijken in het VK klachten van betrokkenen rechtstreeks behandelen, met een ontvangstbevestiging binnen 30 dagen.
Bijstandsclausules voor verwerkers dienen dit te dekken.
4. De toezichthouder – De wet hervormt de ICO tot een Information Commission met een raad van bestuur en verruimde onderzoeksbevoegdheden.
Contracten die "the Information Commissioner" noemen, dienen in algemene zin te verwijzen naar de toezichthoudende autoriteit van het VK, zodat een naamswijziging geen belemmering vormt.
5. Wat niet is gewijzigd – De termijn voor kennisgeving van datalekken aan de toezichthouder blijft onder beide regimes 72 uur.
De verwerkersvoorwaarden van artikel 28 blijven gelijklopend, zodat de kern van een DPA uniform kan blijven.
Ook aan de zijde van de EU zijn ontwikkelingen gaande. Het Digital Omnibus-voorstel van de Europese Commissie zou delen van de EU AVG kunnen wijzigen, waaronder de melding van datalekken en de definitie van persoonsgegevens. Dit betreft vooralsnog een voorstel dat de trialoogfase nog niet heeft bereikt. Zodra dit definitief is, kunnen bepaalde standpunten tussen het VK en de EU naar elkaar toe bewegen en andere juist verder uiteenlopen.
Dual-regime modellen die niet uitgaan van één uniform regime
Het doel is één modelovereenkomst waarin de verschillen clausule voor clausule worden ondervangen.
Dat vereist vier stappen in de redactie:
Definieer de regimes afzonderlijk – Vervang een algemene definitie van "Wetgeving inzake gegevensbescherming" door "EU-wetgeving inzake gegevensbescherming" en "VK-wetgeving inzake gegevensbescherming", elk inclusief wijzigingen en vervangingen van tijd tot tijd. Bepaal vervolgens welk regime van toepassing is op welke verwerking.
Vermijd artikelnummers waar de teksten afwijken – Verwijs naar de rechtmatige grondslag, het inzagerecht of het doorgiftemechanisme via een omschrijving, "naargelang van toepassing onder de relevante Wetgeving inzake gegevensbescherming", in plaats van artikel 6, lid 1, onder f) of artikel 22 te citeren, aangezien deze niet identiek zijn.
Stel operationele termijnen vast in dagen – Termijnen voor verwerkers voor bijstand bij inzageverzoeken, melding van datalekken en klachten dienen vaste termijnen vanaf uw kennisgeving te zijn, zodat ze onder beide tijdsregimes functioneren.
Structureer doorgiften als een integraal pakket – Voeg de EU SCC's toe met het UK Addendum, of de EU SCC's plus de IDTA, en vereis afzonderlijke risicobeoordelingen of beoordelingen conform de EU-norm. Kies waar mogelijk voor de optie van automatische updates van de VK-clausules.
Beheer twee regimes veilig met LEGALFLY
LEGALFLY, het legal operating system voor in-house juridische teams, waarborgt dat elk contract wordt getoetst aan het juiste regime.
MSIG Europe, een schade- en transportverzekeraar die actief is in verschillende Europese landen, heeft LEGALFLY's functionaliteit voor contractreview en playbooks geïmplementeerd ter ondersteuning van de toetsing van hun gestaag groeiende volume aan gegevensbeschermingsovereenkomsten. Sinds de ingebruikname is de tijd die wordt besteed aan het beoordelen, monitoren of beantwoorden van zakelijke vragen drastisch afgenomen — in sommige gevallen van een volledige werkdag naar circa 20 minuten — terwijl de consistentie en kwaliteit gehandhaafd bleven, waardoor de teams hun dekking over verschillende jurisdicties konden uitbreiden.
Dit alles is te danken aan de geavanceerde oplossingen van LEGALFLY:
Agent Studio

Met Agent Studio kan de juridische afdeling een gestroomlijnde review-workflow opzetten, vanaf het moment dat een DPA, overeenkomst voor gegevensdeling of leverancierscontract binnenkomt tot het moment dat de afdeling een besluit neemt. LEGALFLY analyseert het toepasselijk recht en de rol van partijen in het contract, en selecteert het corresponderende playbook voor de UK GDPR, de EU AVG of een dual-regime. Een Review-agent toetst het contract vervolgens aan dit geselecteerde playbook en keurt bepalingen goed die hieraan voldoen of escaleert afwijkingen naar Legal, telkens duidelijk gemarkeerd en vergezeld van een voorgestelde herformulering.
LEGALFLY Playbooks zijn bij uitstek geschikt voor deze taken, aangezien zij automatisch verschillende regels toepassen per jurisdictie en op basis van het toepasselijk recht. Met andere woorden: een contract naar Engels recht wordt nooit per abuis getoetst aan louter Europese regels.
Plan een gesprek met een van onze experts om te ontdekken wat LEGALFLY voor uw praktijk kan betekenen.
Anonimisering
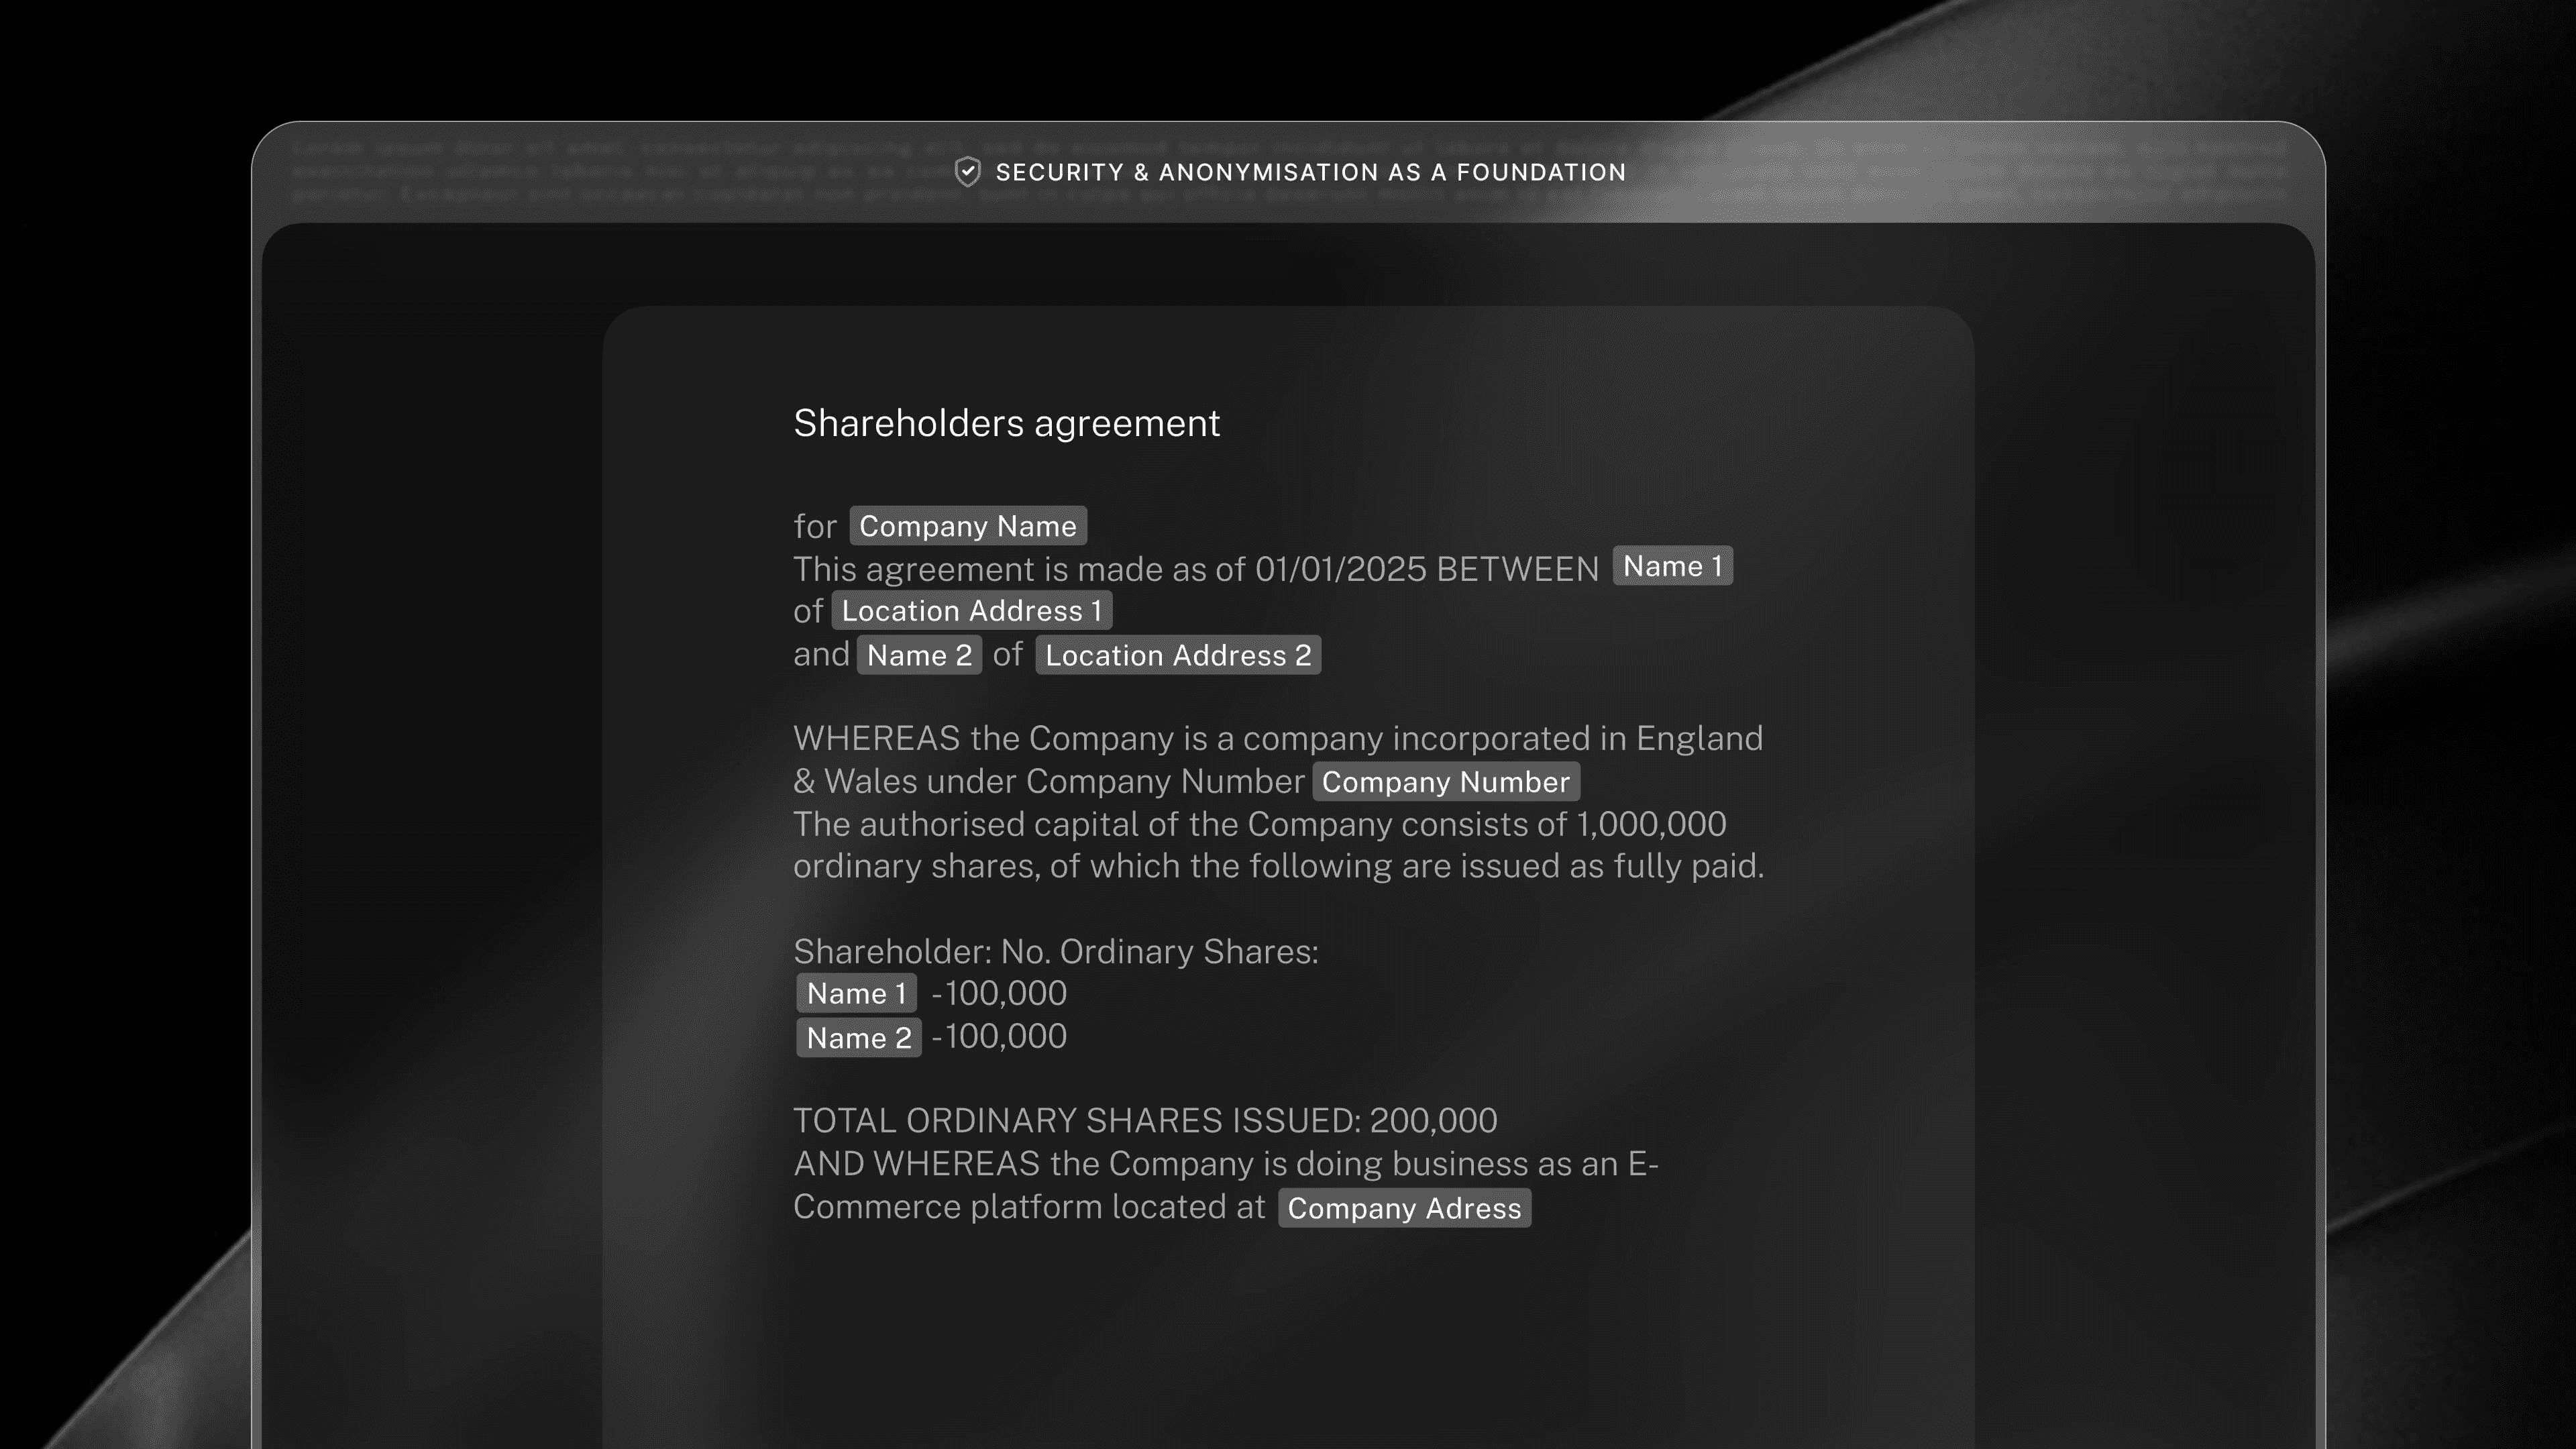
DPA's en overeenkomsten voor gegevensdeling bevatten talloze namen, contactgegevens en ondertekenaars. LEGALFLY anonimiseert deze gegevens direct bij de import, nog vóórdat de analyse aanvangt.
Daarom is dit de enige juridische AI die documenten anonimiseert voorafgaand aan de analyse, zodat direct herleidbare persoonsgegevens uw beveiligde omgeving nooit verlaten.
Plan een gesprek met een van onze experts om te ontdekken wat LEGALFLY voor uw praktijk kan betekenen.
Contract Intelligence

Het meest complexe vraagstuk na een wetswijziging is inzichtelijk krijgen op welke contracten deze precies van toepassing is.
LEGALFLY's nieuwe functionaliteit, Contract Intelligence, lost dit op door volledige zichtbaarheid te bieden over de gehele contractlevenscyclus: van onderhandeling, goedkeuring en e-handtekening tot contractuele verplichtingen, verlengingen en cruciale termijnen.
Plan een gesprek met een van onze experts om te ontdekken wat LEGALFLY voor uw praktijk kan betekenen.
Legal Radar

De doorgifterichtsnoeren van de ICO, de herziening van de IDTA en de Digital Omnibus van de EU zijn volop in beweging en zijn niet altijd van toepassing op uw specifieke contracten.
Legal Radar monitort toezichthouders en officiële publicaties in meer dan 130 jurisdicties, vat elke wijziging samen in duidelijke bewoordingen en toetst de impact ervan direct aan uw eigen contracten en beleid. Zo ontvangt u een overzicht van wat er daadwerkelijk is gewijzigd, in plaats van slechts een algemene melding dat er iets is veranderd.
Plan een gesprek met een van onze experts om te ontdekken wat LEGALFLY voor uw praktijk kan betekenen.
Veelgestelde vragen over de UK GDPR Compliance Checklist
Wat is het verschil tussen de UK GDPR en de EU AVG in 2026?
Sinds de wijzigingen uit de Data (Use and Access) Act op 5 februari 2026 in werking zijn getreden, kent de UK GDPR een nieuwe grondslag voor erkende gerechtvaardigde belangen, wettelijke beperkingen en termijnregels voor inzageverzoeken van betrokkenen, een op waarborgen gebaseerd regime voor geautomatiseerde besluitvorming, en een doorgiftetoets van "niet wezenlijk lager" in plaats van "in wezen gelijkwaardig". De EU AVG is niet gewijzigd.
Kunnen we nog steeds persoonsgegevens doorgeven van de EU naar het VK?
Ja. De Europese Commissie heeft de adequaatheidsbesluiten voor het VK op 19 december 2025 verlengd, met een geldigheid tot 27 december 2031. Er zijn geen SCC's of Transfer Impact Assessments vereist voor gegevensstromen van de EU naar het VK.
Hebben we de IDTA of het UK Addendum nodig?
Voor beperkte doorgiften vanuit het VK naar landen zonder adequaatheidsbesluit van het VK: ja, tenzij u zich baseert op bindende bedrijfsvoorschriften (BCR's) naar VK-recht of een afwijking (derogatie). Het UK Addendum is doorgaans de meest praktische keuze voor concerns die reeds gebruikmaken van EU SCC's.
Gaan de IDTA en het UK Addendum veranderen?
De ICO is voornemens beide in de loop van 2026 te actualiseren ter implementatie van de Data (Use and Access) Act. De toezichthouder adviseert organisaties om tot die tijd de huidige versies te blijven gebruiken.
Is een Transfer Risk Assessment nog steeds vereist onder de UK GDPR?
Ja. De wetgeving van het VK noemt dit nu de "data protection test". Ongeacht of u gebruikmaakt van de IDTA, het Addendum of een andere waarborg, moet u binnen redelijke en evenredige grenzen beoordelen of de bescherming in het land van bestemming al dan niet wezenlijk lager is dan onder de UK GDPR.
Wat moet een UK GDPR compliance-checklist voor contracten omvatten?
Formuleringen omtrent de rechtmatige grondslag, samenwerking bij inzageverzoeken en klachten, doorgiftemechanismen, doorgifterisicobeoordelingen en vertegenwoordigers, alsmede bepalingen inzake geautomatiseerde besluitvorming en cookies waar relevant.

