






De Digital Operational Resilience Act, oftewel DORA, gaat haar tweede jaar in. Dit betekent dat de meeste banken, verzekeraars en IT-dienstverleners zich nu bewust worden van de leemten in hun ICT-contracten, nadat zij een jaar hebben besteed aan het heronderhandelen van contracten voor hun grootste cliënten en het classificeren van kritieke of belangrijke functies.
De contractuele vereisten van DORA hebben een zeer directe impact op interne juridische afdelingen; ze bepalen wat elk contract voor ICT-diensten moet bevatten en stellen strengere voorwaarden vast voor overeenkomsten die betrekking hebben op kritieke of belangrijke functies.
Terwijl banken en verzekeraars rechtstreeks worden getroffen, ervaren softwareleveranciers, cloudproviders en managed service providers DORA via de contractuele vereisten die hun cliënten opleggen. Op grond van de artikelen 28 tot en met 30 moeten IT-contracten met banken nu gedetailleerde service level agreements (SLA's) bevatten met vermelding van gegevensverwerkingslocaties, verplichte audit- en toegangsrechten voor banken en toezichthoudende autoriteiten, evenals bedrijfscontinuïteits-, exit- en transitieplannen in het geval van wanprestatie door de dienstverlener.
Om uw juridische team te helpen navigeren door alle wijzigingen en ervoor te zorgen dat deze correct worden toegepast op hetzij alle ICT-contracten, hetzij uitsluitend op kritieke/belangrijke functies, hebben wij deze DORA-compliancechecklist opgesteld. Deze checklist behandelt de DORA-vereisten bepaling voor bepaling en dient als model dat u kunt hanteren voor uw eigen gap-analyse.
Voor een uitgebreidere analyse kunt u een LEGALFLY-demo inplannen. Wij doorlopen de DORA-compliancechecklist samen met u aan de hand van de ICT-contracten die relevant zijn voor uw portefeuille.
Plan een gesprek met een van onze experts om te ontdekken wat LEGALFLY voor uw praktijk kan betekenen.
DORA in 2026: van implementatie naar toezicht
Drie belangrijke ontwikkelingen vallen op:
Het informatieregister moet nu een jaarlijkse cyclus volgen
Krachtens artikel 28, lid 3, moeten financiële entiteiten een register van informatie bijhouden over alle contractuele regelingen met betrekking tot het gebruik van door derde aanbieders van ICT-diensten verleende ICT-diensten, en hierover ten minste jaarlijks rapporteren. De ESA's hebben 31 maart vastgesteld als de uiterste datum waarop bevoegde autoriteiten hun registers moeten aanleveren, maar nationale toezichthouders kunnen eerdere deadlines opleggen aan de entiteiten die onder hun toezicht vallen.
Toezichthouders hebben direct inzicht in de leemten
Het register registreert de dienst, de dienstverlener, de ondersteunde functie, de locaties, de uitbestedingsketen (subcontracting) en de aanwezigheid van kernbepalingen voor elk contract. Indien een overeenkomst een bepaling ex artikel 30 ontbeert, wordt dit zichtbaar als een ontbrekend datapunt of als een inconsistentie tussen entiteiten die gebruikmaken van dezelfde dienstverlener.
De regels voor uitbesteding via onderaanneming zijn definitief vastgesteld
De definitieve technische reguleringsnormen (RTS) van de Commissie zijn op 22 juli 2025 vastgesteld, en overeenkomsten die sindsdien zijn ondertekend of verlengd, moeten hiermee in overeenstemming zijn. Met andere woorden: DORA-compliance is niet langer een repapering-project met een vaste einddatum, maar een contractuele standaard die consistent moet worden toegepast op elke nieuwe transactie, verlenging en wijziging, en die toezichthouders jaarlijks kunnen toetsen.
De reikwijdte van de DORA-checklist
Artikel 30, lid 2: verplichte bepalingen voor elk contract voor ICT-diensten
Negen bepalingen vormen de basis voor elk ICT-contract, ongeacht de functie die daardoor wordt ondersteund. Dit zijn tevens de punten waarop de meeste DORA-amendementen van de eerste generatie tekortschieten, doordat deze destijds onder grote tijdsdruk zijn opgesteld om de implementatiedeadlines te halen.
Elk ICT-contract moet derhalve het volgende bevatten:
Dienstbeschrijving en onderaanneming. Een duidelijke en volledige beschrijving van alle functies en ICT-diensten, met de vermelding of uitbesteding via onderaanneming van een dienst die een kritieke of belangrijke functie ondersteunt is toegestaan, en zo ja, onder welke voorwaarden. Een loutere verwijzing naar een productcatalogus of een bestelformulier geldt niet als een volledige beschrijving.
Locaties. De regio's of landen waar diensten worden verleend en waar gegevens worden verwerkt, inclusief opslaglocaties, met een verplichting voor de dienstverlener om u vooraf in kennis te stellen van eventuele wijzigingen.
Gegevensbescherming. Bepalingen inzake de beschikbaarheid, authenticiteit, integriteit en vertrouwelijkheid van gegevens, met inbegrip van persoonsgegevens. Dit dient tevens betrekking te hebben op niet-persoonsgebonden gegevens, en mag niet beperkt blijven tot een AVG-verwerkersovereenkomst.
Toegang, herstel en teruggave. Bepalingen die de toegang tot, het herstel van en de teruggave van persoonsgegevens en niet-persoonsgebonden gegevens in een gemakkelijk toegankelijk formaat waarborgen in het geval van insolventie, afwikkeling, stopzetting van de bedrijfsactiviteiten van de dienstverlener of beëindiging van de overeenkomst.
Serviceniveaus (SLA's). Beschrijvingen van de serviceniveaus, met inbegrip van de wijze waarop deze worden bijgewerkt en herzien, en of de dienstverlener deze eenzijdig zonder voorafgaande kennisgeving kan wijzigen.
Bijstand bij incidenten. De verplichting voor de dienstverlener om bijstand te verlenen wanneer zich een ICT-incident voordoet dat verband houdt met de dienst, zonder bijkomende kosten of tegen vooraf vastgestelde kosten. Een formulering als "redelijke bijstand tegen onze op dat moment geldende tarieven" voldoet niet aan deze norm.
Samenwerking met autoriteiten. De verplichting tot volledige medewerking met bevoegde autoriteiten en afwikkelingsautoriteiten, met inbegrip van de door hen aangewezen personen. Deze verplichting moet tevens toekomstige autoriteiten dekken en mag niet worden beperkt door vertrouwelijkheidsclausules.
Beëindigingsrechten en opzegtermijnen. Beëindigingsrechten en minimale opzegtermijnen die voldoen aan de verwachtingen van toezichthoudende en afwikkelingsautoriteiten. Zie het onderstaande gedeelte over beëindiging voor de gronden van artikel 28, lid 7.
Opleiding en training. De voorwaarden voor de deelname van de aanbieder aan uw programma's voor het bewustzijn inzake ICT-beveiliging en training over digitale operationele weerbaarheid, overeenkomstig artikel 13, lid 6.
Wees bedacht op locatieclausules die een "primaire" regio noemen maar verwerking elders toestaan ten behoeve van support of back-up, bijstand bij incidenten die gemaximeerd is tot een vast aantal uren waarna standaarduurtarieven gelden, en samenwerkingsclausules in het DORA-addendum die teniet worden gedaan door een vertrouwelijkheidsbeding in de hoofdovereenkomst doordat de rangorde van documenten (order of precedence) niet is gecontroleerd.
Artikel 30, lid 3: het strengere regime voor kritieke of belangrijke functies
Artikel 30, lid 3, voegt nog eens zes bepalingen toe aan de negen bepalingen van de hiervoor genoemde basisnorm. Dit is het onderdeel waarop toezichthouders het strengst toezien en waar dienstverleners de meeste weerstand bieden.
Overeenkomsten ter ondersteuning van kritieke of belangrijke functies moeten het volgende bevatten:
Volledige serviceniveaus. Volledige beschrijvingen van de serviceniveaus met nauwkeurige kwantitatieve en kwalitatieve prestatiedoelstellingen, zodat u deze kunt monitoren en zonder onnodige vertraging corrigerende maatregelen kunt nemen. Let op numerieke doelstellingen, meetperioden, rapportageverplichtingen en rechtsmiddelen (remedies), en neem geen genoegen met louter een uptime-percentage.
Kennisgevings- en rapportageverplichtingen. Opzegtermijnen en rapportageverplichtingen voor de dienstverlener, met inbegrip van de verplichting tot kennisgeving van elke ontwikkeling die materiële gevolgen kan hebben voor diens vermogen om de diensten te verlenen conform de overeengekomen serviceniveaus. Controleer of "materiële impact" contractueel is gedefinieerd en of de termijn voor kennisgeving strikt is vastgelegd.
Bedrijfscontinuïteit en beveiliging. Vereisten voor de dienstverlener om bedrijfscontinuïteitsplannen te implementeren en te testen, en om ICT-beveiligingsmaatregelen, -instrumenten en -beleidslijnen te handhaven die een passend beveiligingsniveau bieden binnen het regelgevend kader. Toets op de testfrequentie, uw betrokkenheid bij tests en de toegang tot testresultaten.
Op dreigingen gebaseerde penetratietests (TLPT). Een verplichting tot deelname aan en volledige medewerking aan uw door dreigingen aangestuurde penetratietests (Threat-Led Penetration Testing) overeenkomstig de artikelen 26 en 27 (zie het onderstaande onderdeel over TLPT voor nadere toelichting).
Toezicht, toegang, inspectie en audit. Het recht om de prestaties van de aanbieder op doorlopende basis te monitoren, met inbegrip van:
Onbeperkte rechten van toegang, inspectie en audit voor u, een door u aangewezen derde en de bevoegde autoriteit, inclusief het recht om ter plaatse kopieën van relevante documenten te maken wanneer dit van cruciaal belang is voor de bedrijfsvoering van de aanbieder, zonder te worden belemmerd of beperkt door andere contractuele afspraken of implementatiebeleid;
Het recht om alternatieve niveaus van zekerheid overeen te komen indien de rechten van andere cliënten in het geding komen;
De verplichting voor de dienstverlener om volledige medewerking te verlenen tijdens inspecties en audits ter plaatse; en
De verplichting om details te verstrekken over de reikwijdte, de te volgen procedures en de frequentie van inspecties en audits.
Exitstrategieën. Exitregelingen, in het bijzonder een verplichte, toereikende overgangsperiode waarin de dienstverlener de dienst blijft leveren teneinde het risico van verstoring te verkleinen en/of afwikkeling en herstructurering te faciliteren, en die u in staat stelt over te stappen naar een andere aanbieder of de dienst in-house te halen, afgestemd op de complexiteit van de dienst.
Wees bedacht op auditrechten die beperkt zijn tot één audit per jaar met een voorafgaande kennisgeving van 60 dagen zonder uitzondering voor de toezichthouder, toegangsrechten die u verplichten uitsluitend te vertrouwen op gebundelde audits (pooled audits) of certificeringen zonder fallback-optie, en exitclausules die "redelijke overgangsbijstand" beloven maar geen minimumperiode vaststellen en de aanbieder toestaan hiervoor naar eigen inzicht tarieven in rekening te brengen.

Onderaanneming: wat is vervallen in de definitieve RTS en wat moet contractueel gehandhaafd blijven
De definitieve RTS inzake onderaanneming heeft ten opzichte van de ontwerpen van begin 2024 diverse wijzigingen ondergaan, waaronder de schrapping van artikel 5 betreffende het toezicht op de keten van ICT-onderaannemers. Dit lijkt op het eerste gezicht wellicht een versoepeling van het besluit, maar de strekking is specifieker.
Wat is geschrapt
Het oorspronkelijke artikel 5 vereiste dat het contract zelf vastlegde hoe de financiële entiteit toezicht houdt op de gehele onderaannemingsketen, inclusief clausules over de identificatie van de keten en monitoring van de met onderaannemers overeengekomen voorwaarden. Doordat dit artikel is geschrapt, zijn deze specifieke contractuele bedingen komen te vervallen; de eigen toezichtsverplichtingen van de entiteit ten aanzien van de toeleveringsketen blijven echter onverkort van kracht.
Wat contractueel verplicht blijft
De definitieve RTS handhaaft de voorwaarden waaronder uitbesteding via onderaanneming mag plaatsvinden. Wanneer het contract uitbesteding via onderaanneming van een dienst ter ondersteuning van een kritieke of belangrijke functie toestaat, dient u te controleren of het contract:
☑️ Specificeert welke diensten mogen worden uitbesteed en onder welke voorwaarden;
☑️ Bepaalt dat de dienstverlener onverminderd verantwoordelijk blijft voor de door zijn onderaannemers geleverde diensten;
☑️ De dienstverlener verplicht toezicht te houden op zijn onderaannemers en diens monitoring- en rapportageverplichtingen jegens u vastlegt;
☑️ De dienstverlener verplicht de risico's te beoordelen die verbonden zijn aan de locatie van onderaannemers, en de locaties dekt waar onderaannemers gegevens verwerken of opslaan;
☑️ De dienstverlener verplicht deze verplichtingen door te leggen (flow-down) in zijn eigen overeenkomsten met onderaannemers, inclusief verplichtingen tot toezicht en rapportage, eisen inzake bedrijfscontinuïteit en ICT-beveiliging, alsmede de toegangs-, inspectie- en auditrechten die u en de bevoegde autoriteit toekomen;
☑️ De dienstverlener verplicht te waarborgen dat de continuïteit van de dienstverlening in de keten gewaarborgd blijft bij wanprestatie of uitval van een onderaannemer;
☑️ Een tijdige voorafgaande kennisgeving voorschrijft van elke materiële wijziging in onderaannemingsregelingen, met een toereikende termijn voor u om het risico te beoordelen en bezwaar te maken, dan wel aanpassingen te verlangen voordat de wijziging van kracht wordt; en
☑️ U een opzeggingsrecht verleent indien de dienstverlener materiële wijzigingen doorvoert ondanks uw bezwaar, of diensten zonder toestemming uitbesteedt aan onderaannemers.
Let op: u blijft zelf verantwoordelijk voor de due diligence en risicobeoordeling alvorens toestemming te geven voor uitbesteding via onderaanneming, en u dient toezicht te houden op en registraties bij te houden van onderaannemers die de dienst feitelijk schragen. Hoewel dit wellicht geen expliciete contractuele verplichting is, dient u inzicht te hebben in uw toeleveringsketen.
Het informatieregister: overgang naar een jaarlijkse cyclus
Het register is weliswaar geen juridisch document, maar is wel integraal gebaseerd op al uw contracten. Voor elke overeenkomst vereisen de modellen in de technische uitvoeringsnormen (ITS) gegevens over de partijen, de ICT-diensten, de ondersteunde functie en de mate van kriticiteit daarvan, aanvangs- en einddata, opzegtermijnen, het toepasselijk recht, locaties van dienstverlening en gegevensopslag, de onderaannemingsketen voor kritieke functies en de exitregelingen.
Dit brengt met zich mee dat er een direct verband bestaat tussen de contractredactie en de toezichtrapportage. Indien een contract geen gegevenslocatie specificeert, kan het register dit niet accuraat vermelden. Wanneer dezelfde dienstverlener onder verschillende Legal Entity Identifiers (LEI's) voorkomt binnen diverse groepsmaatschappijen, zal deze inconsistentie direct aan het licht komen zodra de ESA's de data consolideren. Om dergelijke discrepanties te voorkomen, dient u ervoor te zorgen dat uw contracten de volgende gegevens bevatten:
Checklist: contractgegevens ter voeding van het register
☑️ Elk ICT-contract vermeldt de volledige statutaire naam van de dienstverlener en, indien beschikbaar, diens Legal Entity Identifier (LEI).
☑️ Ingangsdatum, looptijd, verlengingsmechanismen en opzegtermijnen voor beide partijen zijn uitdrukkelijk vastgelegd in de overeenkomst en niet uitsluitend in commerciële correspondentie.
☑️ Toepasselijk recht en de locaties van dienstverlening en gegevensopslag worden uitdrukkelijk vermeld.
☑️ De ondersteunde functies zijn voldoende gedetailleerd omschreven om te kunnen worden gekoppeld aan uw interne functieclassificatie.
☑️ Voor kritieke of belangrijke functies verplicht de overeenkomst de dienstverlener om u de benodigde informatie over onderaannemers voor het register te verstrekken, en u van wijzigingen op de hoogte te stellen.
☑️ Wijzigingen, verlengingen en beëindigingen worden direct bij het ontstaan verwerkt in het register, en worden niet pas achteraf op jaarbasis gereconstrueerd.
Beëindigingsrechten en exitstrategieën
Artikel 28, lid 7, bepaalt dat ICT-overeenkomsten in ten minste vier situaties moeten kunnen worden beëindigd. Artikel 30, lid 2, onder h, vereist vervolgens beëindigingsrechten en minimale opzegtermijnen die voldoen aan de verwachtingen van toezichthouders. Tezamen bepalen deze bepalingen de absolute ondergrens voor elk beëindigingsbeding.
Checklist: beëindigingsgronden op grond van artikel 28, lid 7
☑️ Een wezenlijke inbreuk door de dienstverlener op toepasselijke wet- en regelgeving of contractuele voorwaarden.
☑️ Omstandigheden die zijn vastgesteld bij de monitoring van het ICT-risico van derden en die geacht worden afbreuk te kunnen doen aan de uitvoering van de gecontracteerde functies, met inbegrip van materiële wijzigingen die van invloed zijn op de regeling of de situatie van de dienstverlener.
☑️ Aangetoonde zwakke plekken in het algemene ICT-risicobeheer van de dienstverlener, in het bijzonder ten aanzien van de wijze waarop deze de beschikbaarheid, authenticiteit, integriteit en vertrouwelijkheid van gegevens waarborgt.
☑️ Omstandigheden waarin de bevoegde autoriteit niet langer effectief toezicht kan uitoefenen op de entiteit als gevolg van de voorwaarden van, of omstandigheden met betrekking tot, de overeenkomst.
Let op: deze rechten mogen niet afhankelijk worden gesteld van contractuele bepalingen die de uitoefening ervan in de praktijk belemmeren, zoals de vereiste instemming van de dienstverlener, een langdurige hersteltermijn (cure period) of beëindigingsvergoedingen.
Exitstrategieën voor kritieke of belangrijke functies.
Artikel 28, lid 8, verplicht tot het opstellen van exitstrategieën voor ICT-diensten die kritieke of belangrijke functies ondersteunen. Deze moeten rekening houden met wanprestatie van de aanbieder, verslechtering van de dienstverlening, bedrijfsonderbreking als gevolg van inadequate of falende dienstverlening, materiële risico's voortvloeiend uit de implementatie van de dienst, en contractbeëindiging. Exitplannen moeten alomvattend, gedocumenteerd, afdoende getest en periodiek herzien zijn.
Checklist: exitbepalingen in de overeenkomst
☑️ Een verplichte overgangsperiode die aansluit bij de complexiteit van de dienst, waarin de aanbieder de dienst blijft verlenen conform de gecontracteerde serviceniveaus (art. 30, lid 3, onder f).
☑️ Transitiebijdstand met betrekking tot datamigratie, documentatie en samenwerking met een opvolgende dienstverlener of uw interne team.
☑️ Teruggave van alle gegevens in een gemakkelijk toegankelijk en gedocumenteerd formaat, inclusief een tijdschema en verificatie van de volledigheid.
☑️ Vaste of vooraf overeengekomen tarieven voor exit- en transitieondersteuning.
☑️ Het van kracht blijven (survival) van toegangs-, audit- en samenwerkingsrechten gedurende de gehele transitieperiode.
☑️ Exitrechten die tevens van toepassing zijn bij insolventie, afwikkeling en bedrijfsbeëindiging, en niet uitsluitend bij reguliere opzegging.
Samenwerking bij incidenten, TLPT en standaardbepalingen
Drie aanvullende onderwerpen bevinden zich vaak buiten de kernbijlage van artikel 30, maar zijn doorslaggevend voor de juridische houdbaarheid van het contract bij een toetsing:
Samenwerking bij incidenten
Uw eigen meldingsplichten voor ernstige incidenten zijn gebonden aan strikte termijnen. Onder de DORA-normen voor incidentenrapportage moet de initiële kennisgeving aan uw bevoegde autoriteit plaatsvinden binnen vier uur nadat een incident als ernstig is geclassificeerd, en uiterlijk 24 uur nadat u er kennis van heeft genomen. Dit dient te worden gevolgd door een tussenrapport binnen 72 uur en een eindrapport binnen één maand. U kunt deze termijnen onmogelijk halen indien uw dienstverlener er dagen over doet om u te informeren. Artikel 30, lid 2, onder f, regelt bijstand; het contract dient tevens stringente responstijden te verankeren.
De dienstverlener moet u binnen een vaste termijn, uitgedrukt in uren, in kennis stellen van ICT-incidenten die de dienst beïnvloeden.
Kennisgevingen moeten voldoende informatie bevatten om u in staat te stellen het incident te classificeren onder DORA, met updates naarmate de feiten zich ontwikkelen.
De dienstverlener moet ondersteuning bieden bij de oorzakenanalyse (root cause analysis) en de nodige informatie leveren voor uw tussen- en eindrapportages.
Op dreigingen gebaseerde penetratietests (TLPT)
Entiteiten die verplicht zijn TLPT uit te voeren, moeten derde aanbieders van ICT-diensten die kritieke of belangrijke functies ondersteunen binnen de reikwijdte van de test opnemen. Artikel 30, lid 3, onder d, vereist dat de aanbieder hieraan deelneemt en volledige medewerking verleent. Artikel 26, lid 4, staat gebundelde tests (pooled testing) toe indien de deelname van een aanbieder de kwaliteit of veiligheid van diensten aan andere cliënten, of de vertrouwelijkheid van hun gegevens, nadelig zou kunnen beïnvloeden.
De dienstverlener moet deelnemen aan en volledige medewerking verlenen aan uw TLPT, met inbegrip van medewerking aan door u aangewezen testers.
Gebundelde tests (pooled testing) zijn mogelijk als alternatief wanneer artikel 26, lid 4, van toepassing is, waarbij de resultaten met u moeten worden gedeeld.
Voorwaarden inzake vertrouwelijkheid, aansprakelijkheid en planning voor het testen worden vooraf overeengekomen, zodat deze niet kunnen worden aangewend om tests te vertragen.
Standaardcontractbepalingen. Artikel 30, lid 4, verzoekt entiteiten en aanbieders om het gebruik van standaardcontractbepalingen te overwegen die door overheidsinstanties zijn ontwikkeld voor specifieke diensten. Wanneer dergelijke bepalingen voorhanden zijn voor een door u afgenomen dienst, verkort het hanteren hiervan de onderhandelingen en biedt het toezichthouders een herkenbaar referentiepunt.
DORA-contractcompliance borgen met LEGALFLY
De voorgaande checklist vormt de normatieve maatstaf, maar vertegenwoordigt minder dan de helft van het werk. De grootste uitdaging schuilt in het toepassen hiervan op honderden ICT-contracten en het in lijn houden daarvan bij veranderende regelgeving. LEGALFLY, het juridische besturingssysteem voor interne teams, stroomlijnt dit proces van aanvraag tot resultaat, te allen tijde binnen de kaders die door Legal zijn gesteld.
Wealins, onderdeel van Foyer Group, maakt gebruik van LEGALFLY voor toezichtsmonitoring en -beoordeling. Hun DORA proof of concept werd binnen enkele uren afgerond en het team bespaart inmiddels tot een vijfde van zijn reguliere werktijd. Luc Rasschaert, CEO van Wealins, typeert deze omslag treffend: de focus is verschoven van het zoeken naar wetswijzigingen naar het beoordelen van de relevantie ervan.
Agent Studio

Agent Studio stelt zowel Legal- als Compliance-teams in staat om gezamenlijk een geautomatiseerde workflow in te richten.
Dit begint met Legal Radar, dat toezichtswijzigingen detecteert, zoals een nieuwe RTS, richtsnoeren van de ESA's of beleidsuitingen van een nationale toezichthouder. Indien de impact substantieel is, worden de betreffende contracten in SharePoint of in LEGALFLY geïdentificeerd. Vervolgens genereert Drafting de herziene teksten, waarbij uw goedgekeurde modelclausules en fallback-posities worden toegepast. Tot slot beoordeelt en accordeert Legal elke wijziging, waarna de geactualiseerde documenten worden teruggestuurd naar de desbetreffende opslagomgeving.
Plan een gesprek met een van onze experts om te ontdekken wat LEGALFLY voor uw praktijk kan betekenen.
Anonimisering
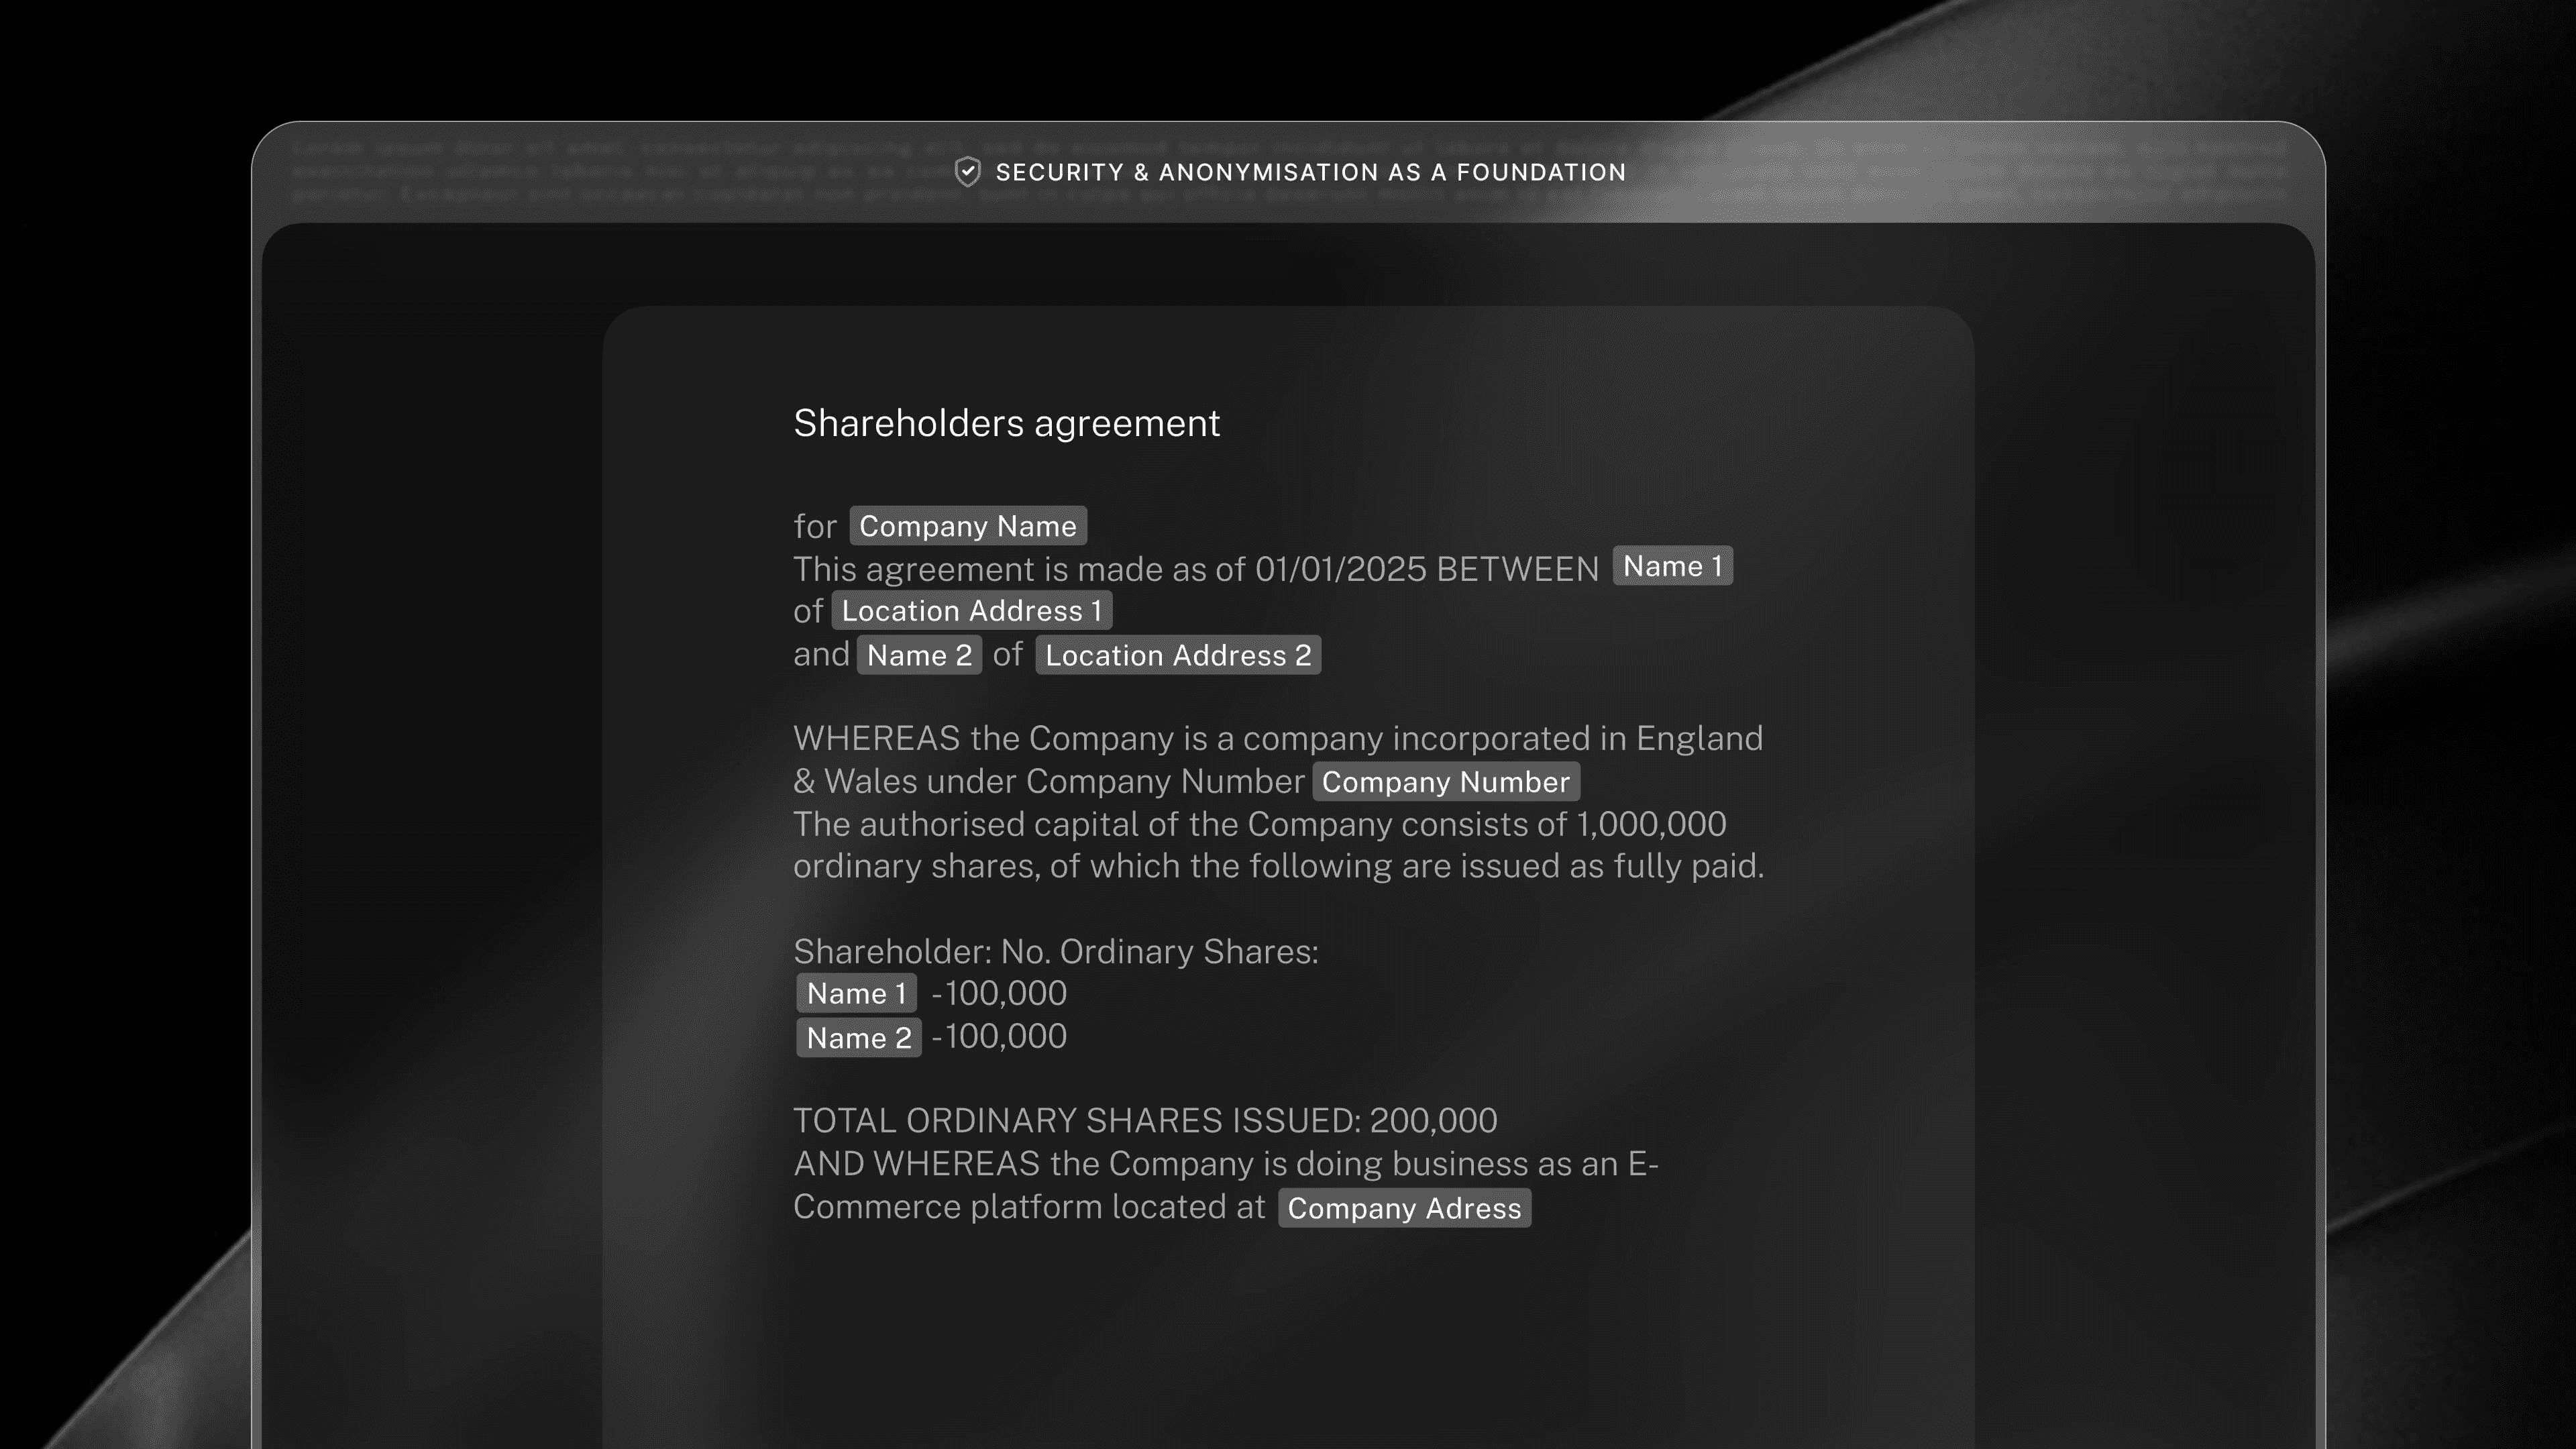
Banken en verzekeraars kunnen cliënt- of contractgegevens veelal niet in herleidbare vorm overlaten aan modellen van derden.
Anonymisation, de enige juridische AI die documenten anonimiseert voorafgaand aan analyse, lost dit probleem op. Het anonimiseert documenten direct bij import, voordat de analyse start, zodat persoonsgegevens uw beveiligde omgeving nooit verlaten en alle verwerking uitsluitend plaatsvindt op beschermde data. Deze functionaliteit is beschikbaar via SaaS, single tenant of on-premise anonimisering, op een platform dat ISO 27001-gecertificeerd en SOC 2 Type II-compliant is.
Plan een gesprek met een van onze experts om te ontdekken wat LEGALFLY voor uw praktijk kan betekenen.
Contract Intelligence

Onder DORA kunnen toezichthouders nu inzage verlangen in opzegtermijnen, exitvoorwaarden en verlengingsdata.
Contract Intelligence, dat nu wordt gelanceerd, biedt volledig inzicht in de gehele contractlevenscyclus: van onderhandeling tot het monitoren van verlengingen, opzegtermijnen, contractuele verplichtingen en kerntermijnen. Uw contracten blijven opgeslagen in uw CLM; LEGALFLY zorgt voor de inhoudelijke analyse.
Plan een gesprek met een van onze experts om te ontdekken wat LEGALFLY voor uw praktijk kan betekenen.
Multi Review

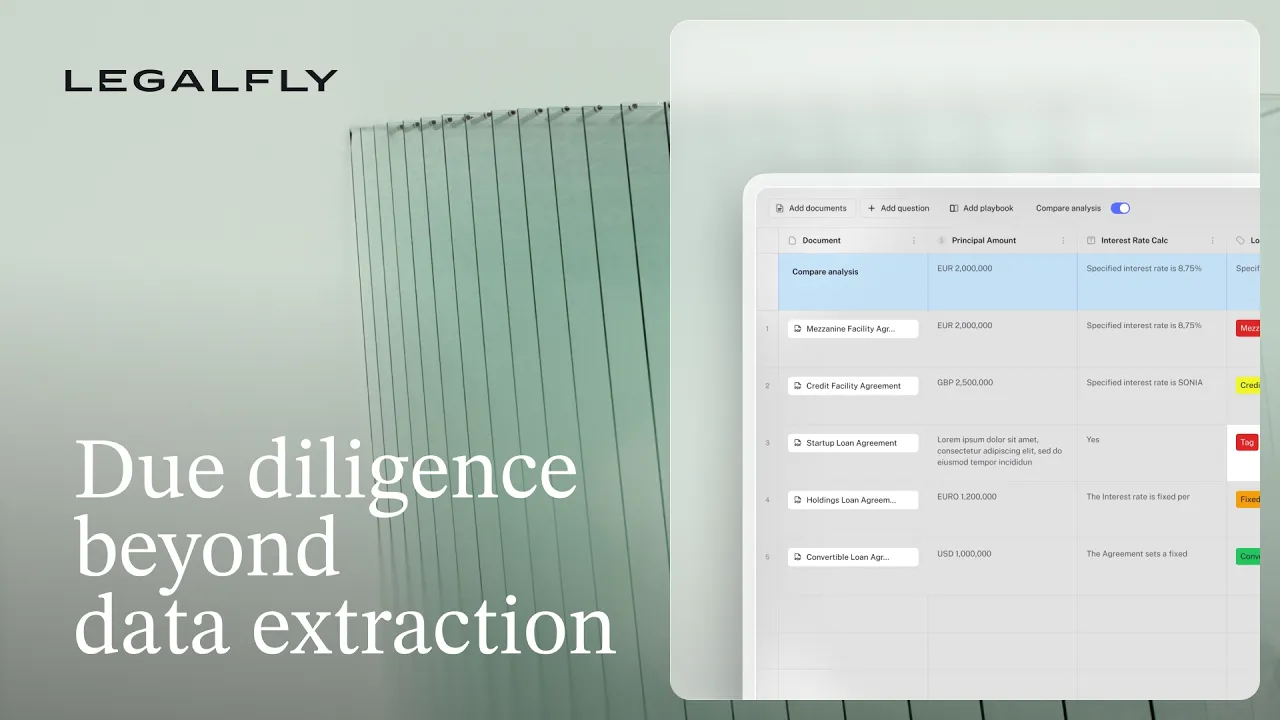
Multi Review doorzoekt uw gehele ICT-contractbestand vanuit SharePoint of uw documentbeheersysteem, anonimiseert elk bestand en toetst dit integraal aan één artikel 30-draaiboek. Het systeem markeert ontbrekende clausules, afwijkingen en hoogrisicobepalingen, en extraheert kerngegevens zoals locaties, opzegtermijnen en onderaannemingsvoorwaarden naar één overzichtelijke dataset met bronverwijzingen.
Vervolgens exporteert het de resultaten naar Excel ter ondersteuning van uw informatieregister. Met de DORA-draaiboeken van LEGALFLY worden beide zijden van de tafel bediend: de financiële entiteit die leveranciersovereenkomsten toetst, én de ICT-dienstverlener die het DORA-addendum van een bank beoordeelt.
Plan een gesprek met een van onze experts om te ontdekken wat LEGALFLY voor uw praktijk kan betekenen.
Veelgestelde vragen over de DORA-compliancechecklist
Wat dient een DORA-compliancechecklist voor overeenkomsten te omvatten?
De negen bepalingen van artikel 30, lid 2, voor alle ICT-contracten; de zes aanvullende bepalingen van artikel 30, lid 3, voor overeenkomsten ter ondersteuning van kritieke of belangrijke functies; de beëindigingsgronden van artikel 28, lid 7; de vereisten inzake exitstrategieën van artikel 28, lid 8; en de voorwaarden voor uitbesteding via onderaanneming uit Gedelegeerde Verordening (EU) 2025/532.
Is door de definitieve RTS inzake onderaanneming de noodzaak vervallen om toezicht te houden op de keten van onderaannemers?
Nee. Uitsluitend het conceptuele artikel 5 is geschrapt, dat specifieke contractvoorwaarden zou hebben vereist over de wijze waarop de financiële entiteit toezicht houdt op de keten. De voorwaarden voor onderaanneming, de eigen monitoring- en flow-downverplichtingen van de dienstverlener, de kennisgeving van materiële wijzigingen en de beëindigingsrechten blijven alle onverkort van kracht, evenals uw eigen toezichts- en registerverplichtingen.
Wanneer moet het DORA-informatieregister worden ingediend?
Vanaf 2026 moeten bevoegde autoriteiten de registers uiterlijk op 31 maart van elk jaar indienen bij de ESA's. Uw nationale toezichthouder stelt voor uw entiteit een eerdere deadline vast. Daarnaast moet het register doorlopend actueel worden gehouden en op verzoek onverwijld beschikbaar worden gesteld.
Moeten alle ICT-contracten voorzien in auditrechten onder DORA?
De onbeperkte rechten van toegang, inspectie en audit conform artikel 30, lid 3, onder e, zijn verplicht voor contracten ter ondersteuning van kritieke of belangrijke functies. Alle ICT-contracten moeten op grond van artikel 30, lid 2, onder g, voorzien in volledige samenwerking met bevoegde en afwikkelingsautoriteiten.

