






AI ondersteunt inmiddels routinematig de productiviteit, besluitvorming en juridische werkzaamheden in diverse sectoren. Maar hoewel de adoptiegraad hoog is, blijft het toezicht hierop vaak achter.
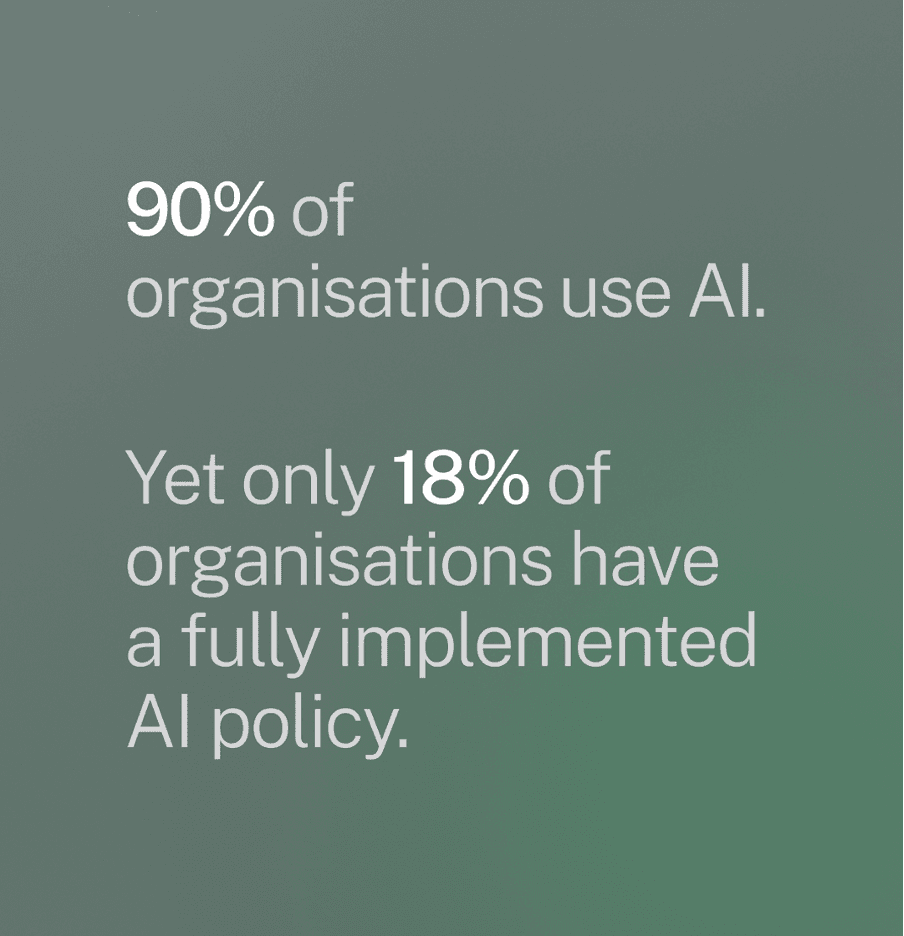
Uit ons recente onderzoek, gebaseerd op inzichten van 154 General Counsels in het Verenigd Koninkrijk, Frankrijk en Duitsland, blijkt dat slechts 18 procent van de organisaties over een volledig geïmplementeerd AI-governancekader beschikt. Het resultaat is een groeiende kloof tussen de adoptie van AI en de beheersing ervan. Dit stelt organisaties bloot aan juridische, compliance- en reputatierisico's die onder de radar blijven totdat het misgaat.
Hieronder volgen de meest voorkomende verborgen risico's die uit ons onderzoek naar voren zijn gekomen, en hoe u deze kunt mitigeren.
De statistieken in dit artikel zijn afkomstig uit dat onderzoek. U kunt het volledige rapport hier downloaden: The AI Governance Gap.
1. Shadow AI en gebrek aan toezicht
AI wordt vaak informeel gebruikt. Medewerkers kunnen een beroep doen op gratis AI-tools voor het opstellen van e-mails, data-analyse, het samenvatten van documenten en meer. Dit gebeurt doorgaans zonder goedkeuring, training of monitoring.
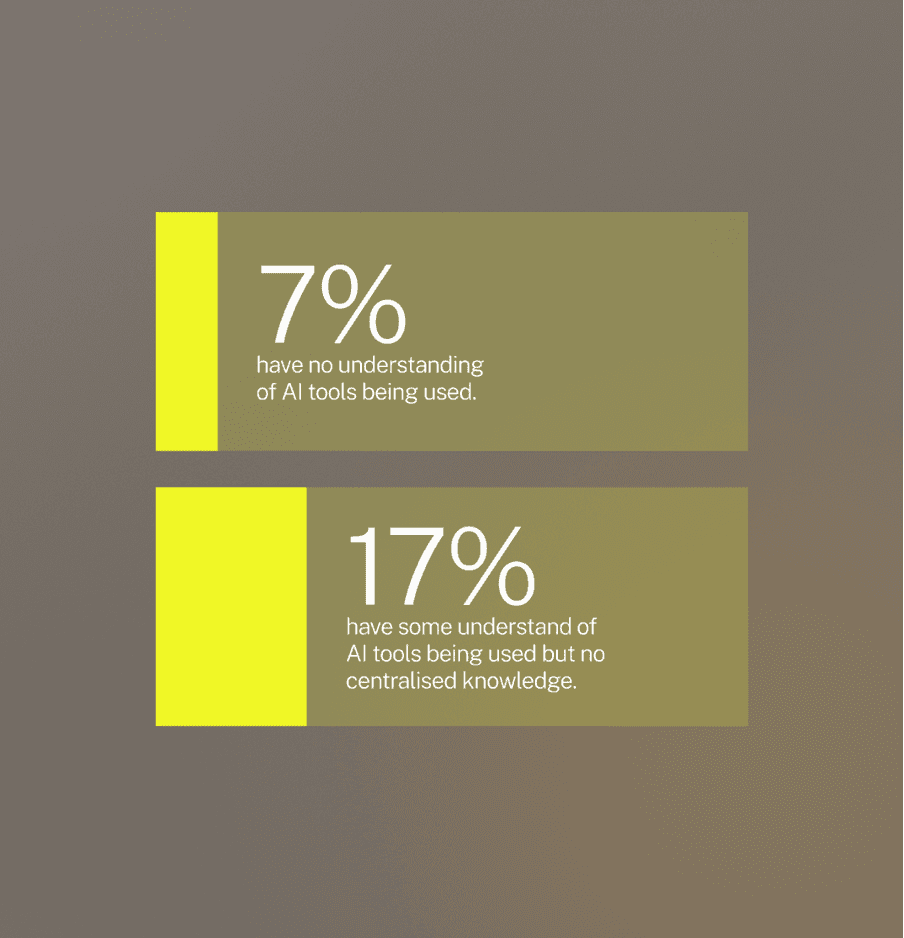
Hoewel dit hen helpt sneller te werken en mogelijk de kwaliteit van het werk verbetert, zijn deze tools hoogstwaarschijnlijk niet getoetst. De ingevoerde gegevens zijn vaak vertrouwelijk. Er is geen inzicht in hoe die gegevens worden opgeslagen of gedeeld. Eén op de veertien kantoren weet niet welke AI-tools er binnen de organisatie worden gebruikt.
Zonder toezicht is het onmogelijk om compliance of risico's adequaat te beoordelen.
Hoe het risico te beperken:
Erken dat het gebruik van AI al wijdverbreid is, vaak via persoonlijke of niet-goedgekeurde tools
Breng in kaart welke tools in gebruik zijn en beoordeel of deze aan de interne normen voldoen
Bied goedgekeurde, controleerbare alternatieven om te voorkomen dat verboden ertoe leiden dat het gebruik ondergronds gaat
Stel een allowlist van tools op, implementeer single sign-on en leg activiteiten vast voor toezicht en audits
Lees meer: Hoe u juridische AI-platforms in 10 minuten kunt beoordelen
2. Gegevensbescherming en ongecontroleerde blootstelling
Er worden regelmatig gevoelige gegevens ingevoerd in AI-tools. Dit omvat cliënt-, leveranciers-, financiële of persoonsgegevens. Zelfs bij een strikt intern beleid kunnen externe AI-tools gegevens verwerken op manieren waarop uw organisatie geen zicht heeft.
Dit kan leiden tot contractbreuk, toezichthoudende boetes of reputatieschade. De meeste AI-systemen worden gehost door derden. Organisaties ontberen vaak inzicht in hoe die systemen worden getraind of hoe gegevens worden bewaard.
Hoe het risico te beperken:
Gebruik privacy-first systemen die gevoelige gegevens anonimiseren voorafgaand aan verwerking (zoals LEGALFLY)
Implementeer AI-modellen waar mogelijk on-premise om de controle te behouden
Verwijder of hash gevoelige invoergegevens, pas toegangscontroles toe en stem bewaartermijnen af op het beleid
Richt workflows in die de rechten van betrokkenen ondersteunen, zoals rectificatie en gegevenswissing op verzoek
Lees meer: 5 vereisten voor veilige juridische AI
3. Onnauwkeurige of bevooroordeelde output
AI-tools klinken vaak stellig. Dat betekent niet dat ze het bij het rechte eind hebben. Als de gegevens die worden gebruikt om het systeem te trainen onvolledig of bevooroordeeld zijn, kan de output misleidend of zelfs discriminerend zijn.
Dergelijke fouten kunnen moeilijk te detecteren zijn. Wanneer AI wordt ingezet bij documentbeoordeling of besluitvormingsondersteuning, kunnen kleine fouten grote gevolgen hebben. In gereguleerde sectoren kan dit leiden tot handhavingsmaatregelen of verlies van vertrouwen.
Hoe het risico te beperken:
Gebruik modellen die zijn getraind voor uw specifieke sector, zoals juridisch of financieel, om hallucinaties te beperken
Zorg ervoor dat output uitlegbaar is, voorzien van duidelijke bronverwijzingen en onderbouwing
Handhaaf menselijk toezicht om door AI gegenereerde inhoud te toetsen en goed te keuren
Lees meer: Betrouwbaarheid, validiteit en zekerheid bij LEGALFLY
Veel organisaties zijn afhankelijk van externe leveranciers voor AI-diensten. Deze leveranciers verwerken vaak gevoelige gegevens, maar het toezicht is beperkt. Minder dan de helft van de ondernemingen heeft vendor governance opgenomen in het AI-beleid.
Zonder duidelijke normen of contractuele waarborgen lopen organisaties het risico op datalekken, schending van de vertrouwelijkheid of operationele verstoringen. Dit probleem is des te urgenter in gereguleerde sectoren, waar tekortkomingen van leveranciers rechtstreeks tot sancties kunnen leiden.
Hoe het risico te beperken:
Neem vendor governance op in formele beleidskaders voor AI
Verplicht beveiligings- en compliance-audits als onderdeel van het onboardingproces
Houd een centraal register bij van alle externe AI-tools die in gebruik zijn
4. Inconsistente handhaving en terughoudendheid bij de leiding
Zelfs wanneer er beleid is vastgesteld, wordt dit niet altijd nageleefd. Slechts 31 procent van de organisaties vereist formele goedkeuring voor het gebruik van AI. Minder dan één op de vier geeft aan dat de regels altijd worden opgevolgd.
Hierdoor ontstaat een kloof tussen beleid en praktijk. Beleid bestaat op papier, maar stuurt niet hoe tools daadwerkelijk worden gebruikt of geëvalueerd. Dit brengt sluimerende compliancerisico's met zich mee.
Een bijkomend knelpunt is het leiderschap. Veel organisaties melden dat senior stakeholders onvoldoende kennis hebben van AI of terughoudend zijn om actie te ondernemen. Dit vertraagt het toezicht en leidt tot inconsistente normen.
Hoe het risico te beperken:
Wijs het eigenaarschap van AI-governance toe op bestuurs- of directieniveau
Ontwikkel een centrale strategie die richting geeft aan alle afdelingen
Integreer beleid in de dagelijkse workflows via checklists, trainingen en toezichttools
Stel duidelijke goedkeuringsregels vast en zorg voor een consistente handhaving binnen alle teams
5. Knelpunten bij de implementatie van regelgeving
Nieuwe regelgeving, zoals de Digital Operational Resilience Act (DORA) , is inmiddels van kracht. Veel organisaties weten echter niet hoe zij de regels in de praktijk moeten toepassen.
Toezichthouders bieden algemene richtsnoeren, maar geen specifieke instructies. Het gevolg is dat organisaties kunnen veronderstellen dat ze compliant zijn, terwijl dat niet het geval is. Bovendien zijn handmatige complianceprocessen tijdrovend en foutgevoelig.
Hoe het risico te beperken:
Zet AI-platforms in om reviews te automatiseren en compliancerisico's te signaleren
Analyseer grote volumes contracten om risicoblootstelling in kaart te brengen
Ontwikkel playbooks die zijn afgestemd op de belangrijkste regelgeving en pas deze consistent toe
Monitor wijzigingen in wet- en regelgeving en koppel deze aan de relevante overeenkomsten
Gebruik AI ter ondersteuning van third-party risk management en grensoverschrijdende compliance
Lees het rapport: The AI Governance Gap.
Veilige AI voor gereguleerde sectoren
LEGALFLY helpt organisaties deze risico's te beheersen. Het is vanaf de basis ontworpen met het oog op veiligheid, beveiliging en betrouwbaarheid op juridisch niveau. In tegenstelling tot AI-tools voor algemeen gebruik, is het gebouwd om te voldoen aan de strikte vereisten van juridische en compliance-omgevingen. Alle gevoelige gegevens (zoals namen, bedrijfsnamen en financiële voorwaarden) worden voorafgaand aan de verwerking automatisch geanonimiseerd. Dit waarborgt dat gegevens over cliënten, medewerkers of transacties de onderliggende AI-modellen nooit bereiken. Deze anonimisering werkt voor tekst, afbeeldingen en pdf-documenten, en kan zowel in de cloud als volledig on-premise worden geïmplementeerd, afhankelijk van de behoeften van uw organisatie.
LEGALFLY stelt daarnaast uitlegbaarheid en controle centraal. Elke suggestie is herleidbaar en voorzien van duidelijke toelichtingen, zodat gebruikers direct kunnen beoordelen wat er is gewijzigd en waarom. Juridische professionals behouden te allen tijde de volledige controle: zij kunnen output accepteren, afwijzen of bewerken voordat iets definitief wordt gemaakt. Dankzij deze architectuur is LEGALFLY een veilige, pragmatische keuze voor teams die opereren in omgevingen met hoge belangen, waar vertrouwelijkheid, nauwkeurigheid en verantwoording cruciaal zijn. Plan vandaag nog uw demo.


