Een verwerkersovereenkomst (DPA) kan routinematig overkomen wanneer de commerciële voorwaarden eenmaal zijn vastgesteld en standaardclausules zijn opgenomen. Het is echter essentieel om nauwkeurig te letten op hoe een derde-verwerker namens u persoonsgegevens verwerkt, wat er gebeurt na een inbreuk in verband met persoonsgegevens en wie de kosten draagt wanneer een waarborg faalt.
Hoe meer contracten u beheert, hoe groter de belangen. Elke nieuwe leverancier waarmee u persoonsgegevens deelt, elke verlenging en elke SaaS-tool die werknemersgegevens of klantendossiers raakt, brengt een eigen verwerkersovereenkomst met zich mee. De meeste hiervan zijn opgesteld in het voordeel van de leverancier, waarbij de verplichtingen inzake gegevensbescherming en informatiebeveiliging die u moeten beschermen, vaak zijn afgezwakt.
Dit is een checklist voor de contracttoetsing van verwerkersovereenkomsten, geschreven vanuit het perspectief van de verwerkingsverantwoordelijke die een dienstverlener inschakelt: de organisatie van wie de persoonsgegevens worden verwerkt. De checklist is als downloadbare pdf beschikbaar aan het einde van dit artikel, direct klaar voor gebruik bij uw volgende DPA.
Besteedt uw juridische team nog steeds uren aan handmatige contracttoetsing? Probeer dan LEGALFLY. LEGALFLY verkort de reviewtijd met tot wel 87,5%, waardoor een toetsing van twee uur wordt teruggebracht naar 15 minuten, zonder dat uw team de controle verliest. Vraag een demo aan om te zien hoe dit naadloos aansluit op de bestaande werkwijze van uw juridische team.
Voer binnen 15 minuten een review van een verwerkersovereenkomst uit in LEGALFLY
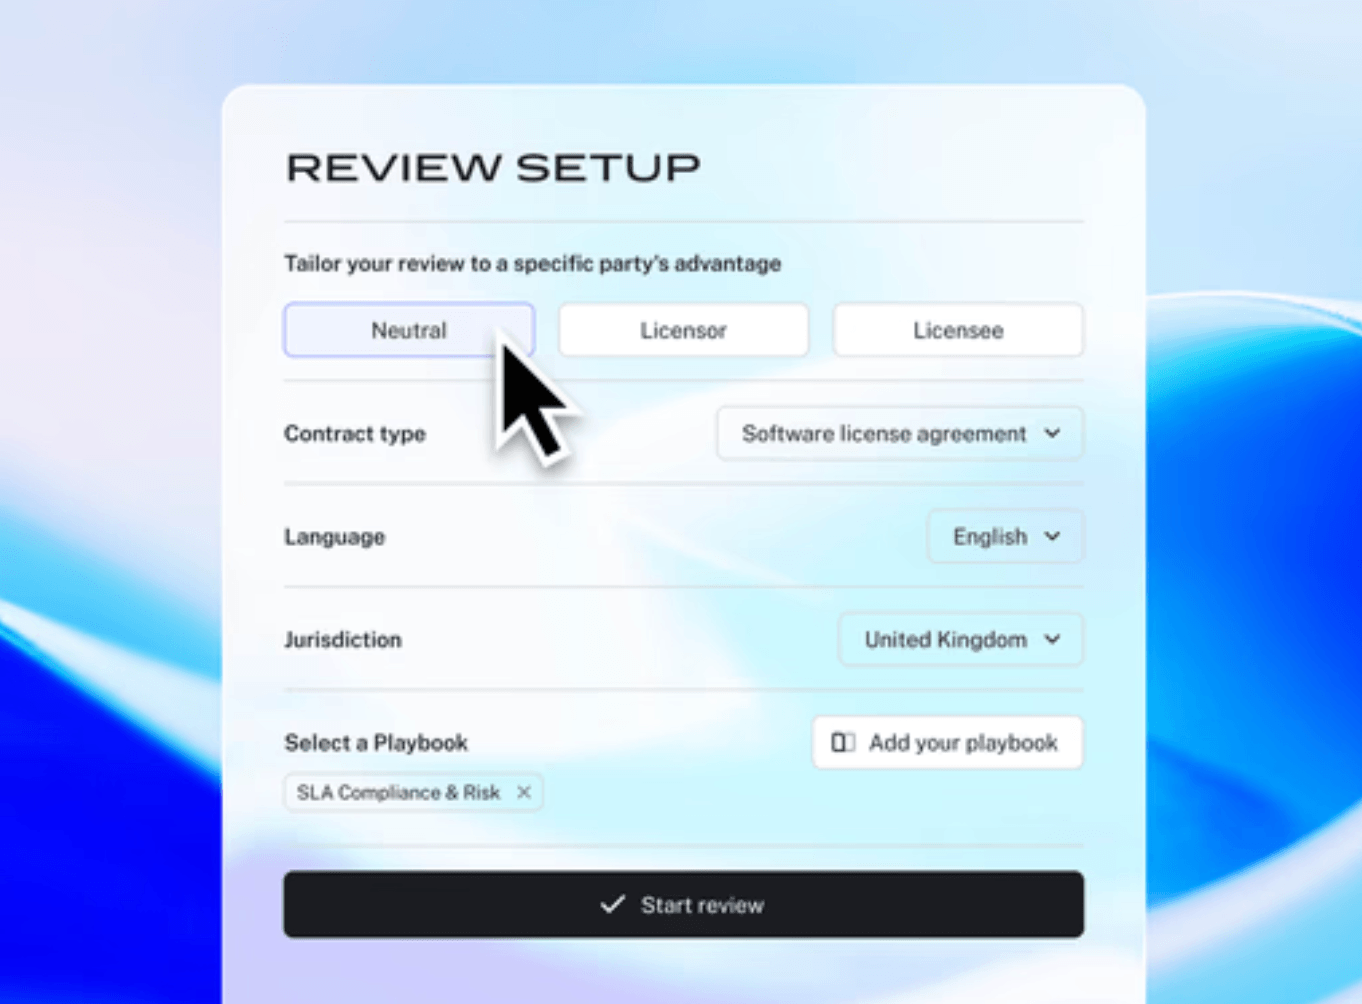
U kunt LEGALFLY gebruiken om automatisch een 21-punts playbook voor verwerkersovereenkomsten toe te passen op elke DPA. Een beoordeling die een senior jurist normaal twee uur kost, is nu in ongeveer 15 minuten afgerond – consistent uitgevoerd, ongeacht wie de review behandelt.
1. Open de DPA in Microsoft Word
Start de LEGALFLY-invoegtoepassing. Voorafgaand aan enige AI-verwerking anonimiseert LEGALFLY gevoelige gegevens direct bij de invoer: namen van wederpartijen, entiteiten en identificatoren worden vervangen door tokens, terwijl het originele document te allen tijde onder uw beheer blijft.
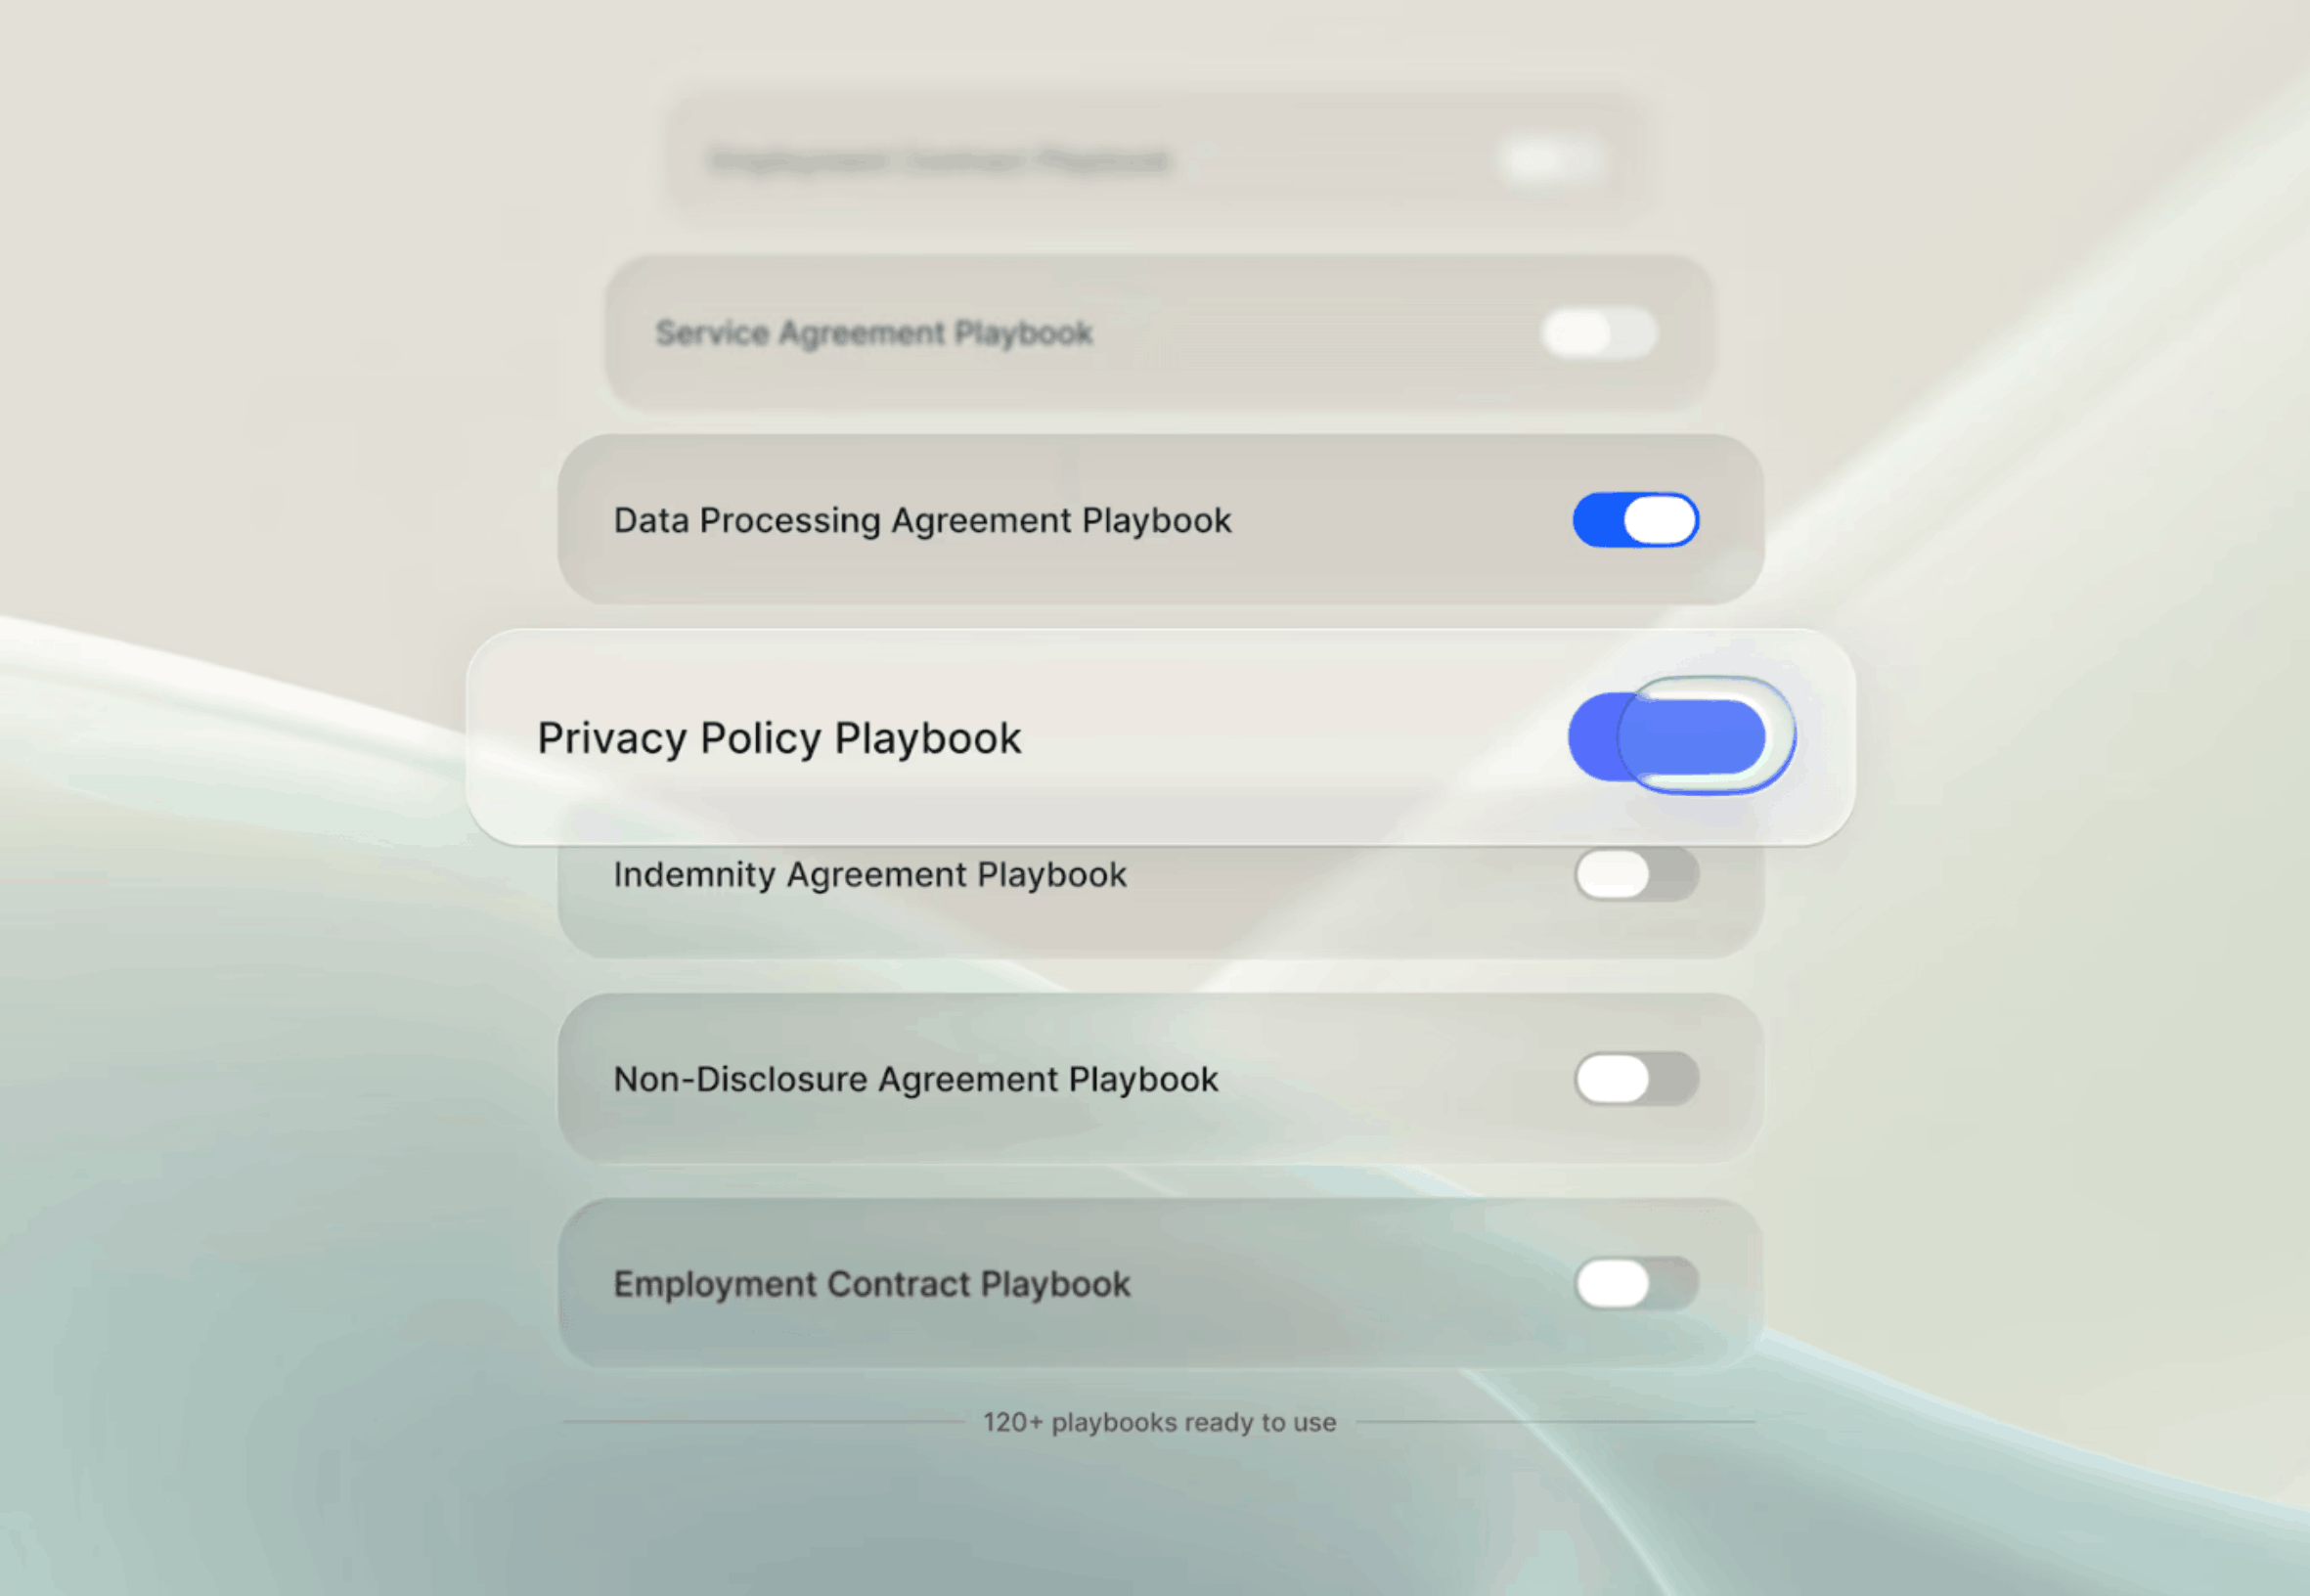
2. Selecteer het playbook voor verwerkersovereenkomsten
Dit playbook bevat de 21 controlepunten uit dit artikel, geconfigureerd volgens uw voorkeursposities en fallback-bepalingen. Kies eenvoudig de variant die aansluit bij de specifieke transactie.
3. Voer de review uit
LEGALFLY analyseert de DPA clausule voor clausule, past uw risicodrempels toe en markeert elke afwijking van uw voorkeurspositie.
4. Beoordeel voorgestelde wijzigingen met motivering
Elke bewerking wordt weergegeven als een bijgehouden wijziging in Microsoft Word, gekoppeld aan de specifieke playbook-regel die ertoe heeft geleid. Accepteer, wijzig of verwerp elke wijziging afzonderlijk.
5. Exporteer met een volledige audit trail
Het document wordt geëxporteerd met een volledig overzicht van de aangebrachte wijzigingen, toegepaste regels en verleende goedkeuringen, gereed voor interne governance of een externe audit.
De meeste teams die LEGALFLY gebruiken, halveren hun contractbeoordelingstijd al binnen enkele weken na ingebruikname. Plan een korte demonstratie om te zien wat het voor uw praktijk kan betekenen.
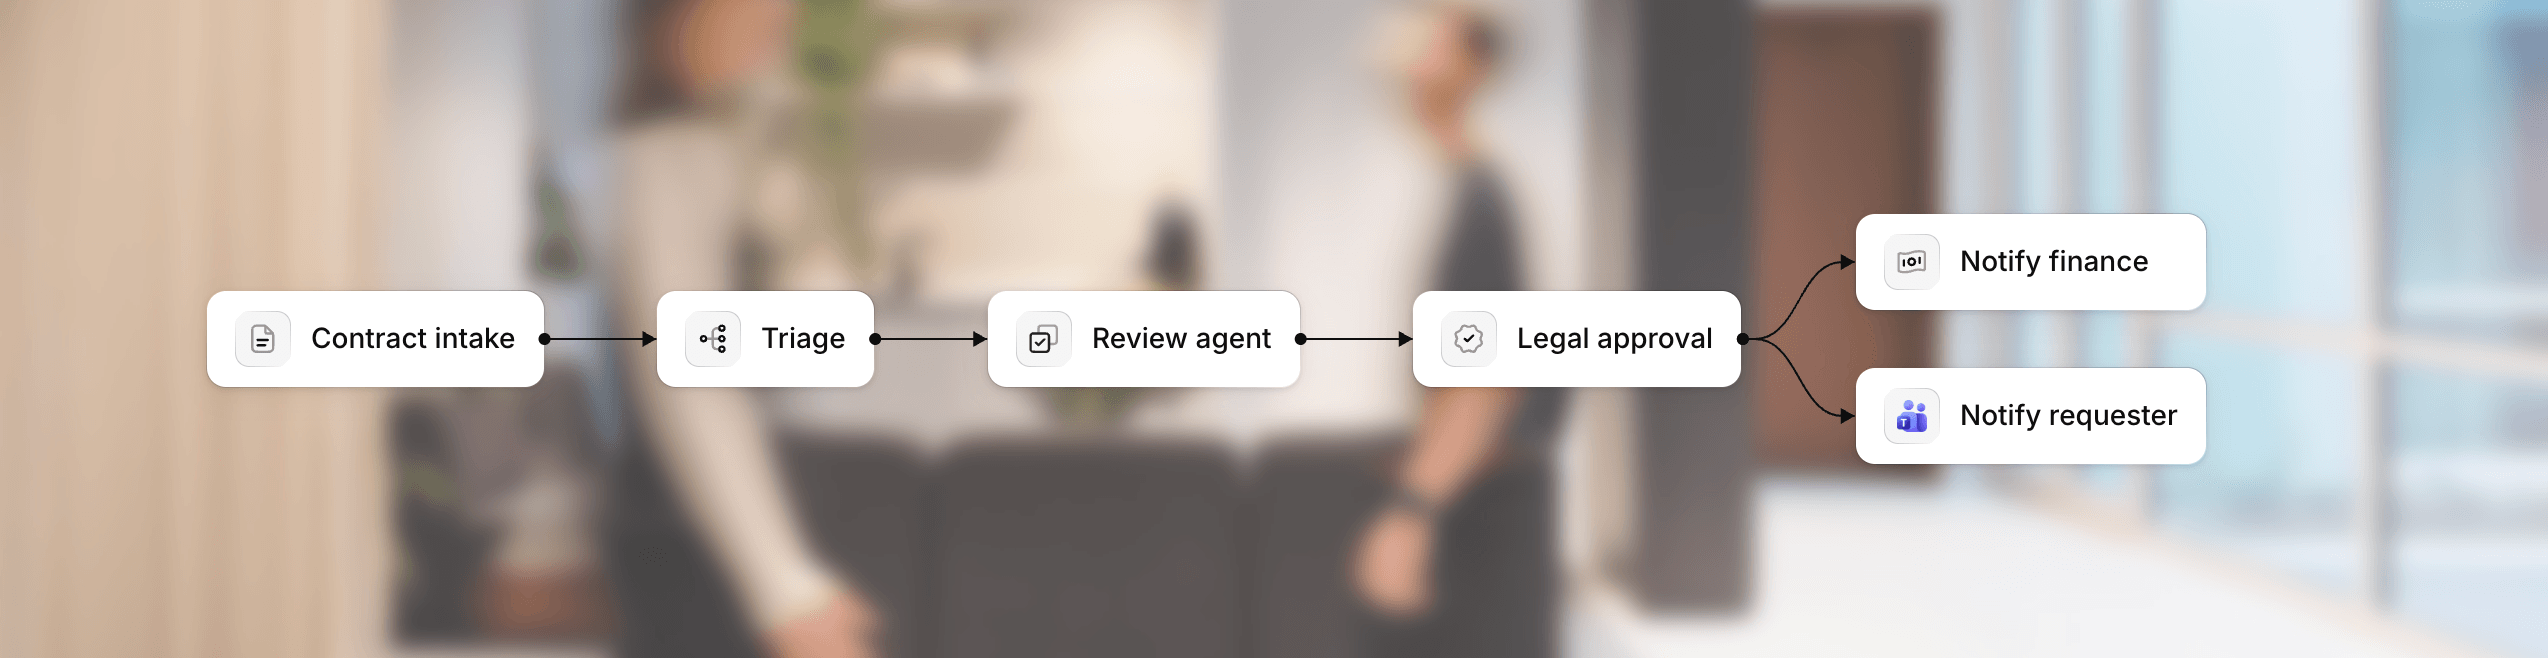
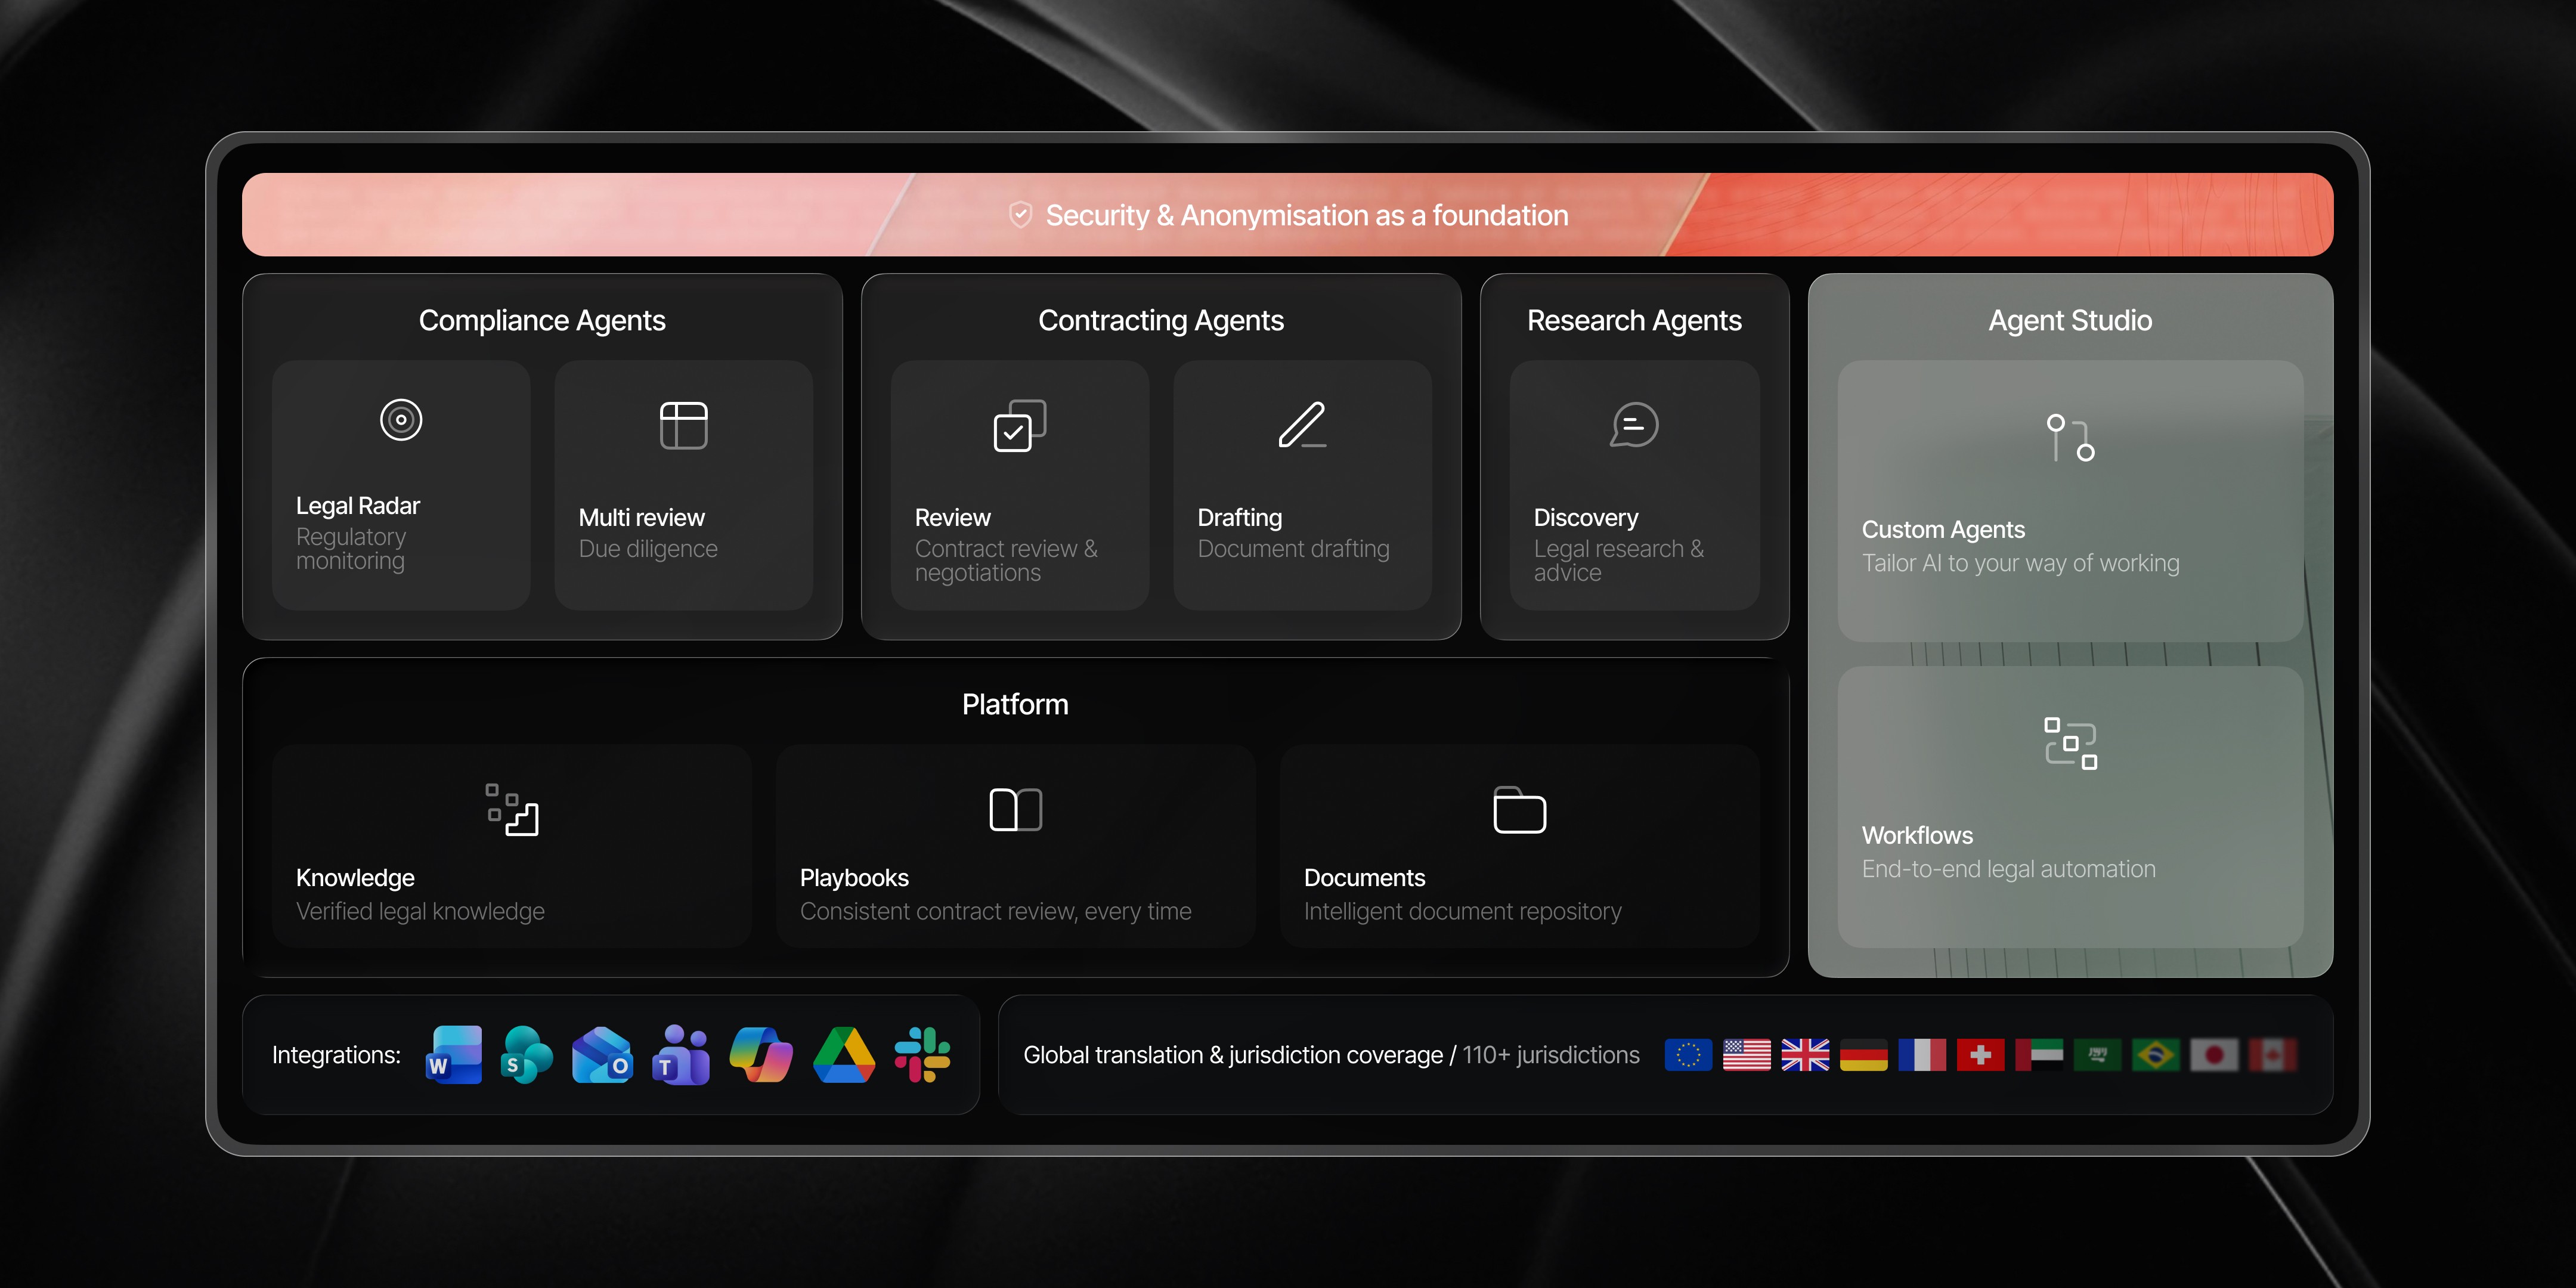
Voor DPA's die u in grote volumes verwerkt, kunt u de review uitvoeren als een geautomatiseerde workflow via Agent Studio. Zakelijke teams dienen het verzoek in via Slack, Microsoft Teams of e-mail; LEGALFLY routeert de output naar de juiste jurist op basis van contracttype, risiconiveau of wederpartij. U behoudt gedurende het gehele proces de definitieve goedkeuring.
Ervaar zelf waarom LEGALFLY geldt als toonaangevende software voor geautomatiseerde contracttoetsing.
Diepgaande checklist voor de review van verwerkersovereenkomsten: essentiële controlepunten vóór ondertekening
Download de checklist hier.
Het ondertekenen van een DPA zonder grondige beoordeling stelt uw organisatie bloot aan handhaving door toezichthouders, onverhaalbare schade na een datalek en verplichtingen waarmee u nooit heeft ingestemd. De zeven onderstaande domeinen vereisen de primaire focus van bedrijfsjuridische teams. Doorloop deze puntsgewijs; de eerste onderwerpen bepalen het kader voor het restant.
Op grond van de Algemene Verordening Gegevensbescherming (AVG) moet een schriftelijke overeenkomst de rechtsverhouding beheersen zodra een verwerkingsverantwoordelijke persoonsgegevens overdraagt aan een verwerker. Artikel 28 AVG schrijft de verplichte inhoud voor: een rechtens bindende overeenkomst, ondersteund door een geldige tegenprestatie zoals bij elke commerciële overeenkomst, waarin het onderwerp, de duur, de aard en het doel van de verwerking, het type persoonsgegevens en de categorieën van betrokkenen zijn vastgelegd. De AVG heeft tot doel identificeerbare natuurlijke personen te beschermen; een AVG-verwerkersovereenkomst waarin deze elementen ontbreken is per definitie non-compliant, ongeacht de feitelijke handelwijze van de betrokken partijen.
Deze verplichting reikt verder dan de Europese Unie. Gelijkwaardige regels onder andere privacywetgevingen zijn verankerd in de UK Data Protection Act, de California Consumer Privacy Act en de California Privacy Rights Act, die elk een schriftelijke overeenkomst vereisen die elke dienstverlener of derde-verwerker bindt die persoonsgegevens verwerkt.
Naarmate privacywetgevingen zich over verschillende rechtsgebieden vermenigvuldigen, stapelen de toepasselijke gegevensbeschermingswetten zich op en moet één enkele DPA aan al deze kaders voldoen.
Uw contracttoetsing dient twee doelen: voldoen aan de door de toepasselijke wetgeving vereiste basisnormen, en de onderhandelbare voorwaarden sturen richting posities die de persoonsgegevens én uw organisatie optimaal beschermen.
Bevestig wat er wordt verwerkt en met welk doel
Artikel 28 AVG vereist dat de DPA de basiskenmerken van de verwerking vastlegt. Deze beschrijvingen begrenzen wat de verwerker met uw gegevens mag doen; formuleer vage bepalingen daarom strikt.
Onderwerp en duur
Controleer of de DPA het onderwerp expliciet vermeldt en de verwerkingsduur koppelt aan de looptijd van de hoofdovereenkomst. Een onbepaalde duur brengt het risico met zich mee dat verwerkingen voortduren nadat de onderliggende dienstverlening is beëindigd.
Aard en doel
Beperk het doel strikt tot het leveren van de overeengekomen diensten. Voorkom formuleringen zoals "en gerelateerde doeleinden", die de verwerker ruimte bieden om uw gegevens voor eigen zakelijke doeleinden aan te wenden.
Type persoonsgegevens en categorieën van betrokkenen
Eis een gedetailleerde opsomming van de typen persoonsgegevens en de categorieën van betrokkenen. De term "contactgegevens" biedt geen uitsluitsel over de vraag of bijzondere categorieën van persoonsgegevens of werknemersgegevens onder de reikwijdte vallen, terwijl dit onderscheid voor bepaalde diensten bepalend is voor de toepasselijke verplichtingen.
Leg vast hoe de verwerker met uw gegevens omgaat
De verwerker dient uitsluitend te handelen op basis van uw instructies, en uitsluitend geautoriseerde personen mogen toegang hebben tot de gegevens.
Gedocumenteerde instructies
Verplicht de verwerker om uitsluitend te handelen op basis van uw schriftelijke instructies. Deze gedocumenteerde instructies moeten mede betrekking hebben op internationale doorgiften van gegevens en kunnen elektronisch of anderszins worden verstrekt, maar de verplichting tot naleving moet als bindende bepaling in de overeenkomst zijn verankerd.
Geheimhoudingsplicht voor personeel
Eis dat eenieder die bevoegd is om persoonsgegevens te verwerken gebonden is aan een strikte geheimhoudingsplicht, en bevestig dat deze gegevens nimmer buiten het gedocumenteerde doel treden. Zonder deze waarborg circuleren uw gegevens ongecontroleerd onder medewerkers en opdrachtnemers, waardoor de keten die rechtmatige verwerking jegens een toezichthoudende autoriteit aantoont, wordt doorbroken.
Onderwerp beveiliging en meldplichten bij datalekken aan een stresstest
Hier wordt veilige verwerking concreet: de waarborgen waartoe de verwerker zich verplicht en de snelheid waarmee hij u informeert wanneer deze waarborgen tekortschieten.
Technische en organisatorische maatregelen
Eis passende technische en organisatorische maatregelen die evenredig zijn aan het risico: toegangscontroles, toegangsbeperkingen, versleuteling, wachtwoordbeveiliging en de bredere informatiebeveiligings- en veiligheidseisen die u mag verwachten van een professionele beveiligingsdienstverlener. Zorg dat de verwerker redelijke en passende maatregelen treft om deze te handhaven, en beoordeel elke beveiligingsbijlage waarnaar wordt verwezen nauwkeurig. Een toezegging conform "industriestandaarden" zonder nadere specificatie heeft geen juridische waarde.
Kennisgeving van inbreuken
Eis dat elke inbreuk in verband met persoonsgegevens zonder onredelijke vertraging wordt gemeld, met een strikte uiterste termijn van bijvoorbeeld 48 uur; traag gemelde datalekken worden immers direct uw compliance-risico. Specificeer tevens de inhoud van de melding: de aard van de inbreuk, de categorieën en het geschatte aantal getroffen betrokkenen, de waarschijnlijke gevolgen en de genomen herstelmaatregelen.
U heeft deze relevante informatie nodig om te voldoen aan uw eigen wettelijke meldplichten en om communicatie met betrokkenen voor te bereiden indien individuen moeten worden geïnformeerd.
Stop met het handmatig beoordelen van DPA's van regel tot regel. LEGALFLY past uw playbook toe op elke verwerkersovereenkomst en levert bijgehouden wijzigingen in Microsoft Word op, elk gekoppeld aan de onderliggende beleidsregel. Boek een demo om te zien hoe dit werkt op uw eigen contracten.
Behoud controle over subverwerkers
Het inschakelen van subverwerkers is gangbare praktijk, maar elke extra verwerkingslaag verlengt de chain of custody ten aanzien van uw gegevens.
Toestemming voor subverwerkers
Leg nauwkeurig vast hoe nieuwe subverwerkers worden goedgekeurd. De sterkste juridische positie vereist voorafgaande specifieke schriftelijke toestemming voor elke afzonderlijke partij; het werkbare alternatief is een algemene schriftelijke toestemming onder de voorwaarde van tijdige voorafgaande kennisgeving en een daadwerkelijk bezwaarrecht.
Wijs bepalingen af die de verwerker het recht geven om naar eigen inzicht derde-verwerkers toe te voegen. Stel bij een algemene toestemming een kennisgevingstermijn vast die toereikend is voor een grondige due diligence van de nieuwe partij.
Aansprakelijkheid voor subverwerkers
Stel de verwerker jegens u volledig aansprakelijk voor het handelen en nalaten van diens subverwerkers. Wordt deze aansprakelijkheid beperkt of uitgesloten, dan komen tekortkomingen twee lagen dieper in de keten voor uw rekening, zonder reële mogelijkheid tot verhaal.
LEGALFLY stelt uw team in staat efficiënter te werken: minder tijd kwijt aan contracten, meer tijd voor uw kerntaken. Plan een gesprek om de oplossing in actie te zien.
Controleer de bijstandsverplichtingen van de verwerker
Wanneer een betrokkene diens rechten uitoefent of u een gegevensbeschermingseffectbeoordeling (DPIA) uitvoert, bevindt de benodigde informatie zich doorgaans bij de verwerker.
Rechten van betrokkenen
Bedring tijdige en redelijke bijstand bij verzoeken van betrokkenen en sluit vergoedingen uit die een routineus verzoek veranderen in een commerciële onderhandeling.
DPIA's en voorafgaande raadpleging van toezichthouders
Eis dezelfde bijstand bij gegevensbeschermingseffectbeoordelingen en eventuele voorafgaande raadplegingen van een toezichthoudende autoriteit. Deze verplichtingen zijn essentieel om aan uw eigen verantwoordelijkheden als verwerkingsverantwoordelijke onder de privacywetgeving te voldoen.
Een verwerker die uitsluitend bijstand verleent tegen aanzienlijke kosten of met aanzienlijke vertraging, belemmert uw vermogen om tijdig te reageren.
Beoordeel internationale doorgiften van persoonsgegevens kritisch
Zodra persoonsgegevens de Europese Economische Ruimte verlaten, vereist de overeenkomst een geldige doorgiftegrondslag; bij gebreke daarvan is de doorgifte onrechtmatig.
Doorgiftemechanisme
Verifieer dat de DPA de actuele versie van een geldig mechanisme bevat, zoals de meest recente modelcontractbepalingen (Standard Contractual Clauses). Beperk elke doorgifte naar een derde land strikt tot een wettelijk erkend mechanisme.
Gegevensstromen in kaart brengen (data mapping)
Breng in kaart waar uw gegevens naartoe stromen. Wanneer de verwerker of diens subverwerkers buiten de Europese Unie zijn gevestigd, biedt een contractueel mechanisme weinig zekerheid als de werkelijke datastromen niet zijn gedekt.
De meeste teams reduceren de reviewtijd van DPA's aanzienlijk binnen enkele weken na de implementatie van LEGALFLY. Vraag een demo aan om te zien hoe dit binnen uw workflow past.
Borg beëindiging, auditrechten en aansprakelijkheid zorgvuldig
De laatste categorie bepalingen regelt wat u gedurende de contractuele relatie kunt verifiëren en wat u kunt terugvorderen bij beëindiging.
Auditrechten
Bedring het recht om de naleving door de verwerker te controleren via inspecties die u zelf uitvoert of laat uitvoeren, verdergaand dan uitsluitend een jaarlijks auditcertificaat.
Bevestig dat de verwerker verplicht is audits toe te staan en alle informatie ter beschikking te stellen die nodig is om naleving aan te tonen.
Teruggave en verwijdering van gegevens
Bedring bij beëindiging de keuze tussen teruggave of vernietiging van alle verwerkte persoonsgegevens, waarbij eventuele resterende kopieën worden gewist voor zover de toepasselijke wetgeving dit toestaat.
Aansprakelijkheidsbeperking en uitzonderingen
Controleer wie door de aansprakelijkheidsbeperking wordt beschermd. Streef naar een aansprakelijkheidslimiet die voldoende substantieel en wederkerig is voor alle betrokken partijen, met uitzonderingen (carve-outs) die inbreuken op gegevensbescherming en vertrouwelijkheid buiten de algemene limiet plaatsen, zodat u schade als gevolg van een datalek volledig kunt verhalen.
Beschouw een lage aansprakelijkheidslimiet, of een limiet die uitsluitend ten gunste van de verwerker strekt, als een punt voor heronderhandeling.
Toepasselijk recht en bevoegde rechter
Wijs een toepasselijk recht en bevoegde rechter aan die voor uw organisatie acceptabel zijn. Een standaardkeuze voor het rechtsgebied van de leverancier is een positie waartegen bezwaar moet worden gemaakt.
Zorg voor consistentie bij de review van verwerkersovereenkomsten binnen uw team
De onderstaande checklist is een operationele versie van de checklist voor verwerkersovereenkomsten die LEGALFLY toepast in meer dan 110 rechtsgebieden. Gebruik deze, stel uw voorkeursposities vast en maak dit de standaard voor uw juridische team.
LEGALFLY wordt geleverd met 120 vooraf geconfigureerde playbooks, meer dan 500 geverifieerde juridische bronnen en ISO 27001- en SOC 2 Type II-certificering, zodat u vanuit deze checklist direct kunt overstappen naar geautomatiseerde contracttoetsing zonder vanaf nul te hoeven bouwen.
Download de checklist.
Wanneer nieuwe wet- en regelgeving van kracht wordt, werkt dezelfde standaard in omgekeerde richting: de Multi-Review-agent van LEGALFLY scant uw contractportfolio en signaleert overeenkomsten die niet langer compliant zijn, terwijl Legal Radar wijzigingen in wet- en regelgeving in diverse rechtsgebieden monitort en meldt wanneer een verplichting ten aanzien van uw DPA's is gewijzigd.
Uw documentenrepository bewaart de overeenkomsten. LEGALFLY verzorgt de review.
Boek een LEGALFLY-demo, en wij demonstreren het playbook voor verwerkersovereenkomsten aan de hand van contracttypen die relevant zijn voor uw portfolio.
Veelgestelde vragen
Wat is een verwerkersovereenkomst?
Een verwerkersovereenkomst, of DPA (Data Processing Agreement), is een rechtens bindende overeenkomst tussen een verwerkingsverantwoordelijke en een verwerker die regelt hoe de verwerker namens de verwerkingsverantwoordelijke persoonsgegevens verwerkt. Artikel 28 van de Algemene Verordening Gegevensbescherming verplicht tot een dergelijke overeenkomst zodra een verwerker persoonsgegevens verwerkt voor een verwerkingsverantwoordelijke; gelijkwaardige regels gelden onder de UK Data Protection Act, de California Consumer Privacy Act en de California Privacy Rights Act.
Wat moet een DPA bevatten om te voldoen aan de AVG?
Een conforme AVG-verwerkersovereenkomst specificeert het onderwerp, de duur, de aard en het doel van de verwerking, het type persoonsgegevens en de categorieën van betrokkenen, evenals bindende bepalingen over gedocumenteerde instructies, vertrouwelijkheid, beveiligingsmaatregelen, toestemming voor subverwerkers, bijstand bij rechten van betrokkenen, kennisgeving van inbreuken, internationale doorgiften en de verwijdering of teruggave van gegevens bij beëindiging.
Wie is verantwoordelijk: de verwerkingsverantwoordelijke of de verwerker?
Beide betrokken partijen ondertekenen de overeenkomst, maar de verwerkingsverantwoordelijke draagt de primaire verantwoordingsplicht om te zorgen voor een conforme overeenkomst en te verifiëren dat de verwerker afdoende garanties biedt. De verwerker dient gegevens uitsluitend te verwerken op basis van gedocumenteerde instructies en te voldoen aan de overeengekomen beveiligings- en bijstandsverplichtingen. In een zakelijke relatie behoort de verwerkingsverantwoordelijke de leiding te nemen bij de review en het sjabloon van de verwerker te heronderhandelen waar dit tekortschiet.
Hoeveel tijd kost de review van een DPA?
Een zorgvuldige handmatige review van één DPA neemt gemiddeld circa twee uur in beslag. Met een playbook-gestuurde review in LEGALFLY vergt dit ongeveer 15 minuten, waarbij elke gemarkeerde clausule is gekoppeld aan de onderliggende beleidsregel, inclusief een volledige audit trail ten behoeve van governance.