






Les accords de traitement des données (DPA) constituent l'un des volumes de documents les plus importants traités par votre équipe juridique. Ils interviennent dans la quasi-totalité des opérations commerciales impliquant des données à caractère personnel. Ils suivent des structures prévisibles. Et ils comportent une réelle exposition réglementaire au regard des lois applicables sur la protection des données si une clause est erronée, manquante ou insuffisamment définie.
Pour la plupart des directions juridiques internes, cela implique encore de réviser manuellement chaque accord de traitement des données. Les mêmes plafonds de responsabilité, les mêmes clauses relatives aux sous-traitants ultérieurs, les mêmes exigences en matière de mesures de sécurité et de notification de violation. Répétés inlassablement, avec le risque constant d'une omission.
LEGALFLY est le système d'exploitation d'IA juridique conçu précisément pour cela. Il applique automatiquement votre playbook à chaque accord de traitement des données, signale chaque divergence par rapport à vos positions et réduit considérablement le temps de révision des DPA. Votre équipe garde la maîtrise. La plateforme se charge du travail.
Remarque : Si votre équipe examine manuellement les accords de traitement des données, LEGALFLY applique automatiquement votre playbook à chaque DPA, réduit le temps de revue de deux heures à 15 minutes et permet à votre équipe de rester concentrée sur les risques nécessitant réellement une décision. Réservez une démonstration : https://www.legalfly.com/demo.
Ce que LEGALFLY contrôle dans un accord de traitement des données
LEGALFLY n'applique pas une norme générique lors de la revue de vos accords de traitement des données. Il applique la vôtre.
Un playbook DPA dans LEGALFLY formalise vos positions juridiques préférentielles, vos positions de repli, vos clauses inacceptables et vos seuils de tolérance au risque. Chaque clause est évaluée au regard de ces règles.
Chaque divergence est signalée avec sa justification. Pour la révision d'un accord de traitement des données, cela couvre généralement les domaines suivants.
Plafonds et exclusions de responsabilité
Qui assume la responsabilité financière en cas de violation de données ? L'accord de traitement des données doit répartir clairement la responsabilité entre le responsable du traitement et le sous-traitant, fixer un plafond raisonnable et définir ce qui en est exclu, comme la faute lourde ou les sanctions réglementaires. LEGALFLY signale les stipulations qui ne correspondent pas à votre tolérance au risque ou qui laissent ces questions sans réponse.
En savoir plus : Comment utiliser l'IA pour la revue et l'analyse de contrats
Restitution et suppression des données
À l'expiration du contrat, le DPA doit préciser exactement quand et comment les données à caractère personnel seront restituées ou supprimées de manière sécurisée. Des formulations vagues ou absentes sur ce point créent un risque juridique continu.
LEGALFLY vérifie expressément la présence de cette clause et la signale si elle est manquante, incomplète ou non conforme à votre position standard.
Obligations relatives aux sous-traitants ultérieurs
Si le sous-traitant fait appel à des prestataires de services tiers pour l'assister dans le traitement des données, l'accord de traitement des données doit prévoir des mécanismes de contrôle : votre droit d'opposition, des mesures de sécurité équivalentes et des règles claires d'autorisation ou de notification. Ces stipulations protègent votre position de responsable du traitement et garantissent que vos normes de protection des données s'appliquent à l'ensemble de la chaîne de sous-traitance. LEGALFLY examine ces clauses au regard de votre playbook et signale les lacunes.
La plupart des équipes utilisant LEGALFLY réduisent de moitié le temps consacré à la revue de leurs contrats quelques semaines seulement après leur intégration. Réservez une courte démonstration pour découvrir son fonctionnement au sein de votre organisation.
Transferts internationaux de données
Lorsque des données à caractère personnel sont transférées hors de votre juridiction, les lois applicables sur la protection des données exigent des garanties appropriées. Il peut s'agir de clauses contractuelles types, de règles d'entreprise contraignantes (BCR) ou d'autres mécanismes de transfert approuvés au titre du Règlement général sur la protection des données ou des lois locales relatives à la protection de la vie privée. L'analyse de LEGALFLY tient compte de la juridiction applicable. Elle identifie les juridictions concernées et vérifie que les mécanismes de transfert adéquats sont mis en place.
Mesures de sécurité techniques et organisationnelles
Un accord de traitement des données doit engager le sous-traitant sur des mesures techniques et organisationnelles précises : chiffrement des données à caractère personnel en transit et au repos, contrôles d'accès et authentification multifacteur, procédures de détection des violations, journaux d'audit et délais définis de notification des violations.
LEGALFLY confronte ces mesures de sécurité à vos normes internes et signale les cas où l'accord est insuffisant, utilise des termes imprécis ou contredit vos politiques internes.
Droits d'audit
Votre accord de traitement des données doit vous conférer le droit d'auditer la conformité du sous-traitant à ses obligations en matière de protection des données, y compris l'accès aux journaux de sécurité et la preuve des mesures de sécurité techniques. LEGALFLY vérifie si les droits d'audit sont prévus, si leur périmètre est adéquat et si d'éventuelles restrictions apportées à ces droits sont acceptables.
Droits des personnes concernées
Le DPA doit encadrer la manière dont le sous-traitant prêtera assistance pour répondre aux demandes des personnes concernées, notamment l'accès, la rectification, l'effacement et la portabilité des données. LEGALFLY s'assure que ces stipulations sont présentes, clairement rédigées et conformes à vos obligations de responsable du traitement en vertu de la législation applicable sur la protection des données.
En savoir plus : Le guide LEGALFLY de l'IA pour les documents juridiques : comment et où l'utiliser
Clauses manquantes et incohérences
Parfois, la difficulté ne réside pas dans ce que contient l'accord de traitement des données, mais dans ce qui en est absent. Une revue rigoureuse détecte les omissions, les termes non définis et les contradictions entre les sections. LEGALFLY les recherche de manière systématique, à chaque revue.
Comment réviser un accord de traitement des données avec LEGALFLY
Voici comment se déroule le processus de revue, du début à la fin.
Étape 1 : Importer le document
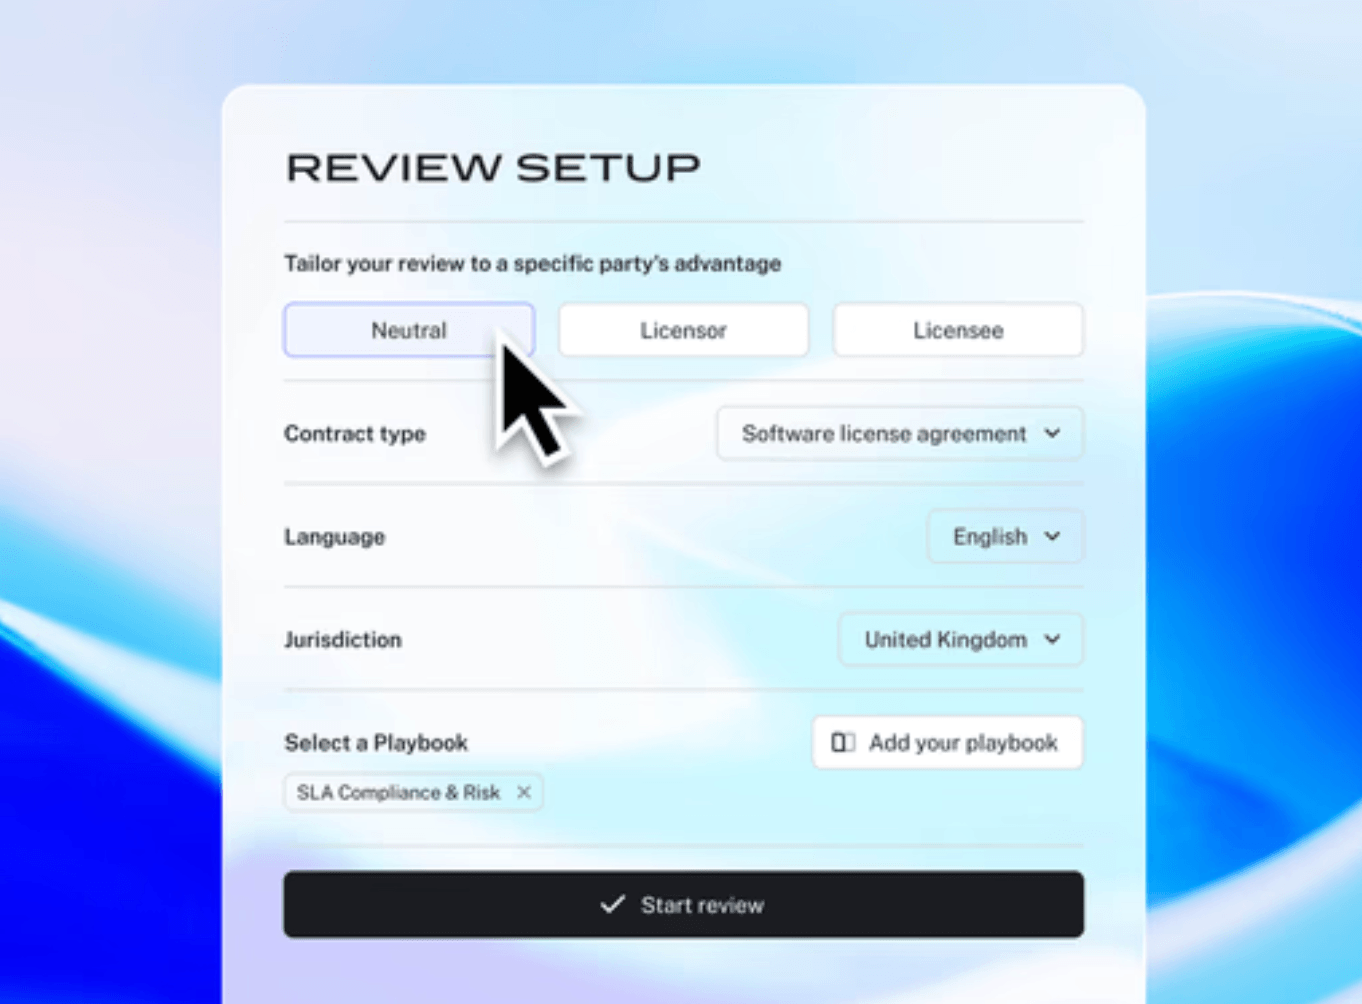
Importez l'accord de traitement des données directement depuis SharePoint ou Google Drive, ouvrez-le dans Microsoft Word à l'aide du complément LEGALFLY, ou lancez une revue directement depuis Teams, Outlook ou Slack. Les données sensibles et les informations confidentielles sont automatiquement anonymisées avant tout traitement par l'IA. Aucune caviardage manuel n'est requis. La plateforme détecte le type de contrat, la juridiction, la langue et la qualité des parties, de sorte que chaque revue débute avec le contexte approprié.
Cela est particulièrement déterminant pour la revue des DPA. Les accords de traitement des données contiennent fréquemment des données à caractère personnel, des données sensibles et des informations commercialement confidentielles. L'anonymisation de LEGALFLY est intégrée au cœur de son architecture, et non ajoutée comme une fonctionnalité optionnelle. Vos données sont protégées avant d'atteindre le modèle d'IA, ce qui garantit que vos exigences de protection des données s'appliquent au processus de revue lui-même.
LEGALFLY permet à vos équipes de gagner en efficacité : consacrez moins de temps aux tâches contractuelles répétitives et concentrez-vous sur les dossiers à forte valeur ajoutée. Réservez une démonstration pour découvrir notre solution en action.
Étape 2 : Définir votre rôle
LEGALFLY vous demande si vous agissez en qualité de responsable du traitement ou de sous-traitant. Il ne s'agit pas d'un simple paramètre accessoire. Les obligations incombant à chaque partie en vertu des lois applicables sur la protection des données diffèrent, et la pertinence de la revue dépend de l'exactitude de cette perspective. Un responsable du traitement examinant le DPA d'un prestataire a des priorités distinctes de celles d'un sous-traitant examinant un contrat client. Définissez votre rôle à cette étape et la plateforme adaptera son évaluation de chaque clause en conséquence.
Étape 3 : Sélectionner votre playbook DPA
LEGALFLY détecte automatiquement le type de document et applique le playbook standard intégré de revue de DPA, mais vous pouvez également personnaliser votre playbook en fonction des politiques de votre entreprise. Chaque clause est évaluée selon les mêmes règles, systématiquement, sans variation liée à la personne effectuant la revue.
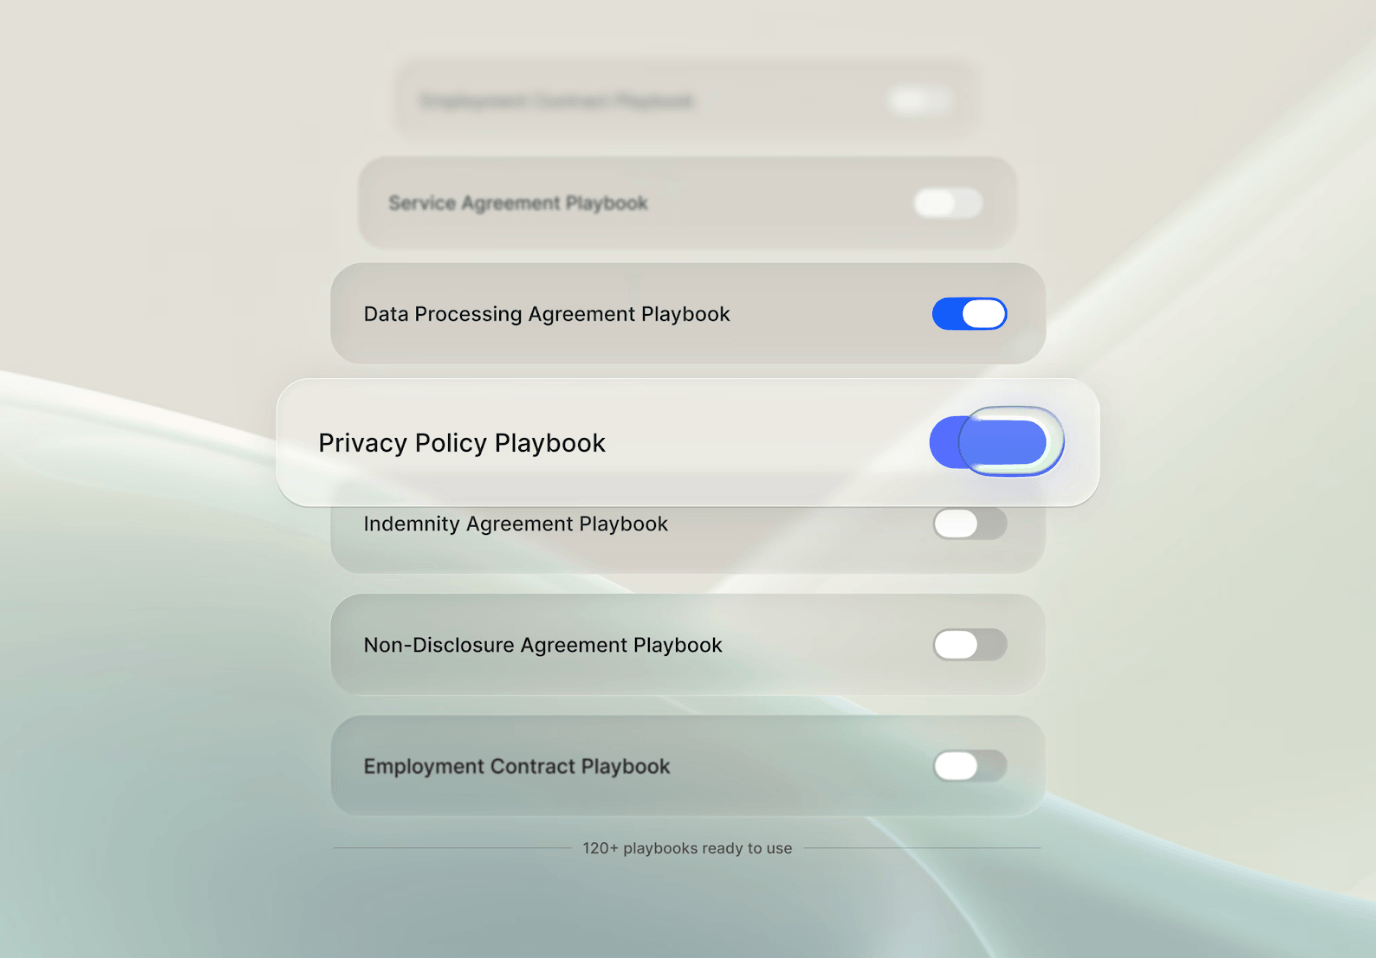
LEGALFLY intègre plus de 120 playbooks préconfigurés couvrant plus de 100 types de documents, y compris les accords de traitement des données, ce qui permet à votre équipe de commencer les revues immédiatement, sans devoir tout créer de zéro. Si vous disposez déjà d'un modèle type de DPA ou d'un ensemble de positions préférentielles, le Playbook Builder les convertit en un playbook personnalisé en deux minutes environ.
Étape 4 : Lancer la revue par l'IA
LEGALFLY analyse l'intégralité de l'accord de traitement des données et confronte chaque clause à votre playbook. Vous n'avez pas à le guider manuellement d'une section à l'autre. Il opère de façon méthodique du début à la fin, en appliquant une logique cohérente à chaque disposition, y compris toutes les clauses relatives aux mesures de sécurité, aux obligations de protection des données et aux droits des personnes concernées.
Vous obtenez :
Des signalements sur les stipulations problématiques, classés comme majeurs ou mineurs selon le niveau de risque défini dans votre playbook
Des propositions de modifications (redlines), rédigées selon le ton et le style juridiques de votre choix
Des explications clause par clause précisant exactement ce qui a été signalé, la raison de ce signalement et la règle du playbook déclenchée
Des résultats modifiables vous permettant de valider, d'ajuster ou d'écarter toute suggestion avant la finalisation du document
LEGALFLY couvre plus de 60 juridictions et traite des documents dans plus de 80 langues. Que l'accord de traitement des données implique un mécanisme de transfert RGPD, des dispositions relevant de la loi californienne sur la protection de la vie privée des consommateurs (CCPA), des règles d'entreprise contraignantes pour les transferts transfrontaliers ou des obligations issues d'un autre cadre réglementaire, la plateforme applique l'analyse adéquate au regard des lois applicables sur la protection des données.
Étape 5 : Examiner les alertes et arbitrer
Passez en revue les points signalés. Chaque alerte renvoie à la clause concernée, expose la problématique et présente la proposition de rédaction en regard du texte original. Votre équipe accepte, modifie ou rejette chaque suggestion. Le pouvoir de décision final vous revient. LEGALFLY met en évidence le risque et l'argumentation juridique. Votre équipe détermine la suite à donner. C'est ici que le gain de temps est le plus significatif.
Plutôt que de relire l'intégralité de l'accord de traitement des données depuis le début, votre équipe se concentre sur les points nécessitant son attention, avec le contexte déjà fourni.
Les équipes opérationnelles, telles que les achats ou les ventes, peuvent réaliser une première revue par elles-mêmes et n'escalader le dossier que lorsque LEGALFLY a identifié un risque nécessitant l'intervention du service juridique.
Étape 6 : Exporter avec une piste d'audit complète
Une fois la revue terminée, exportez le document annoté ainsi qu'une piste d'audit exhaustive. Chaque alerte, chaque modification acceptée et chaque décision est consignée. Cela renforce votre capacité à démontrer votre conformité à vos obligations de protection des données, facilite la gestion des exigences liées aux fournisseurs et fournit un historique clair si un régulateur ou une contrepartie vous interroge sur l'acceptation ou le rejet d'une clause.
Si votre équipe examine actuellement les accords de traitement des données manuellement et souhaite réduire considérablement ce temps, réservez une démonstration :https://www.legalfly.com/demo.
Consultez notre checklist gratuite de révision d'accord de traitement des données.
Réviser les accords de traitement des données à grande échelle
Pour les équipes juridiques gérant des volumes élevés de DPA, l'agent de multi-revue de LEGALFLY prend en charge le traitement par lots. Vous pouvez analyser des centaines d'accords de traitement des données simultanément, en confrontant chacun à votre playbook, en signalant les risques et en générant des synthèses sur l'ensemble du corpus documentaire.
Cela s'avère particulièrement utile pour les audits de conformité, les projets d'adaptation réglementaire ou les revues de gestion des fournisseurs lorsqu'un grand nombre de contrats existants doivent être évalués au regard de politiques internes ou de lois sur la protection des données actualisées. Plutôt que de traiter chaque accord de traitement des données individuellement, l'agent de multi-revue les analyse conjointement et produit une évaluation des risques cohérente sur l'ensemble des documents.
La même logique de playbook s'applique, que vous examiniez un seul DPA ou plusieurs centaines. Chaque document bénéficie du même standard appliqué de manière homogène. Aucune divergence entre réviseurs. Aucune clause omise. Aucun contrôle de mesure de sécurité négligé. Les mêmes exigences de protection des données appliquées à chaque fois.
Élaborer un playbook DPA dans LEGALFLY
Une revue effectuée par LEGALFLY ne vaut que par la qualité du playbook sur lequel elle repose. Un playbook DPA bien conçu reflète les politiques de protection des données et les standards juridiques actuels de votre organisation, et formalise les positions stratégiques propres à votre équipe.
Si le playbook DPA standard de LEGALFLY ne correspond pas pleinement à vos besoins, vous pouvez élaborer le vôtre de deux manières.
La première repose sur le Playbook Builder. Téléchargez votre modèle existant d'accord de traitement des données ou un contrat de référence reflétant vos stipulations idéales. LEGALFLY identifie la structure des clauses, les positions privilégiées et les schémas récurrents de votre DPA type, puis génère un playbook personnalisé en deux minutes environ. Vos positions préférentielles sur les mesures de sécurité, les mécanismes de transfert de données, les droits d'audit, les droits des personnes concernées et les délais de notification de violation sont automatiquement intégrées.
La seconde option consiste à créer votre playbook à partir de zéro, en utilisant les plus de 120 playbooks préconçus de LEGALFLY comme point de départ. Sélectionnez le playbook DPA le plus proche de vos besoins, puis affinez-le pour y intégrer vos seuils de risque spécifiques, vos positions de repli et vos clauses rédhibitoires.
Un playbook DPA complet comprend généralement deux niveaux de contrôle.
En savoir plus : Tout ce que vous devez savoir sur l'IA agentique appliquée au travail juridique
Contrôles fondamentaux
Les contrôles fondamentaux portent sur les clauses incontournables de tout accord de traitement des données : objet et finalité du traitement, droits d'audit et restrictions éventuelles, plafonds et exclusions de responsabilité, délais et modalités de notification des violations, ainsi que clauses de résiliation, y compris le sort réservé aux données à caractère personnel après l'échéance du contrat.
Contrôles secondaires
Les contrôles secondaires approfondissent la conformité et la gestion des risques : durée du traitement, catégories de données à caractère personnel et de personnes concernées, obligations respectives du responsable du traitement et du sous-traitant, règles d'autorisation et de notification des sous-traitants ultérieurs, encadrement des transferts internationaux de données, clauses contractuelles types ou règles d'entreprise contraignantes applicables, traitement des données sensibles transférées et des catégories particulières de données, et analyses d'impact relatives à la protection des données (AIPD), le cas échéant.
Les playbooks sont partagés de manière centralisée au sein de votre équipe. Dès que vous mettez à jour une position, chaque membre de l'équipe travaille automatiquement sur la dernière version. Il est ainsi aisé de maintenir la cohérence de vos revues d'accords de traitement des données au fur et à mesure que la législation applicable évolue, que le règlement européen sur l'IA (AI Act) introduit de nouvelles obligations de traitement, ou que vos politiques internes de protection des données sont modifiées.
Pourquoi utiliser LEGALFLY pour la révision de vos accords de traitement des données
Les DPA représentent des volumes importants, répondent à des structures standardisées et présentent des risques réels lorsqu'ils sont analysés de manière hétérogène. C'est précisément le type de travail juridique qui gagne à être confié à une plateforme d'IA juridique dédiée, plutôt qu'à un outil généraliste.
Les outils d'IA généralistes tels que ChatGPT ne sont pas conçus pour ces missions. Ils peuvent résumer un texte, mais ils ne maîtrisent pas vos positions de repli sur les droits des personnes concernées, ne peuvent appliquer rigoureusement vos critères spécifiques de mesures de sécurité, n'offrent aucune piste d'audit et ne présentent pas les garanties requises pour traiter des données à caractère personnel ou des données sensibles. Chaque résultat est sans état (stateless) et ne fait l'objet d'aucune traçabilité.
LEGALFLY se distingue fondamentalement. La plateforme est conçue spécifiquement pour les directions juridiques d'entreprise. Elle suit une logique structurée adossée à votre playbook. Chaque suggestion découle d'une règle précise. Chaque décision est enregistrée. De plus, la plateforme repose sur une architecture orientée vers la confidentialité, certifiée ISO 27001 et SOC 2 Type II, prévoyant une anonymisation obligatoire avant tout traitement par l'IA.
En savoir plus : Confiance, fiabilité et validité chez LEGALFLY
LEGALFLY s'intègre nativement aux outils déjà utilisés par votre équipe : Microsoft Word, SharePoint, Teams, Outlook, Copilot, Slack et Google Drive. Nul besoin de se connecter à une plateforme distincte, aucune rupture de flux de travail et aucun paramétrage supplémentaire requis pour commencer à réviser vos accords de traitement des données.
Pour les équipes juridiques intervenant dans plusieurs pays, LEGALFLY couvre plus de 60 juridictions et prend en charge des documents dans plus de 80 langues, garantissant que votre processus de revue de DPA applique le cadre juridique adéquat, quel que soit le lieu d'établissement du responsable du traitement, du sous-traitant ou des personnes concernées.
Il en résulte un processus de revue des accords de traitement des données plus rapide, plus homogène et plus solide juridiquement, sans amoindrir le contrôle de vos juristes ni accroître les risques opérationnels.
Réduisez le temps de revue de vos DPA avec LEGALFLY
Votre équipe juridique ne devrait pas consacrer deux heures à un accord de traitement des données dont le schéma a déjà été rencontré des dizaines de fois. Le système d'exploitation d'IA juridique de LEGALFLY applique automatiquement votre playbook à chaque DPA, signale chaque divergence et génère un document révisé clair assorti d'une piste d'audit exhaustive, en 15 minutes.
Si votre équipe recherche une solution fiable pour réduire le temps consacré à la revue des accords de traitement des données, renforcer la cohérence de vos travaux en matière de conformité et maintenir le contrôle au sein du département juridique, LEGALFLY est la solution idéale.
Réservez une démonstration sur https://www.legalfly.com/demo.


