






NIS 2 est une directive, non un règlement, et cette simple réalité explique pourquoi la plupart des outils de conformité ne permettent pas d'y répondre.
Un règlement s'applique de manière uniforme dans l'ensemble des États membres. Une directive, en revanche, fait l'objet d'une transposition en droit interne par chaque État membre. En d'autres termes, une entreprise déployant ses activités à l'échelle européenne se trouve confrontée à autant de variantes de NIS 2 que de pays dans lesquels elle est établie, avec des dates limites d'enregistrement distinctes, des seuils de notification d'incidents divergents et des régimes de sanctions hétérogènes.
La mise en œuvre des contrôles de sécurité représente la tâche la plus simple. Les mesures de gestion des risques prévues à l'article 21 recoupent largement les exigences de la norme ISO 27001, et les plateformes d'automatisation de la conformité recensées ici les gèrent parfaitement.
LEGALFLY s'impose comme le meilleur logiciel de conformité NIS 2 pour le volet juridique, lequel recouvre l'insertion des clauses de sécurité relatives à la chaîne d'approvisionnement dans les contrats avec vos fournisseurs, les politiques régissant l'application de vos mesures, ainsi que le suivi de l'hétérogénéité des transpositions de la directive par les vingt-sept États membres.
Chaque produit présenté s'appuie sur des avis objectifs certifiés issus de G2 et Capterra, ainsi que sur une analyse approfondie de chaque outil réalisée en octobre 2026.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
Points clés à retenir (synthèse)
Ce qu'est NIS 2 : La deuxième directive sur la sécurité des réseaux et des systèmes d'information, qui a étendu la législation de l'Union européenne sur la cybersécurité aux secteurs de l'énergie, des transports, de la banque, de la santé, de l'eau, des infrastructures numériques, de l'administration publique, de l'industrie manufacturière, de l'agroalimentaire, de la gestion des déchets et des services postaux. S'agissant d'une directive, elle n'est opposable qu'à travers la législation nationale de transposition de votre État membre, les entités essentielles et importantes étant soumises à des degrés de contrôle et de surveillance distincts.
Le rôle d'un logiciel de conformité NIS 2 : Aider les entités essentielles et importantes à se conformer à la directive en matière de mesures de gestion des risques, de sécurité de la chaîne d'approvisionnement, de notification des incidents et de responsabilité des organes de direction, telles que transposées dans le droit interne de chaque État membre.
Les lacunes de la majorité des logiciels de conformité : Les outils de contrôle technique couvrent les mesures de sécurité prévues à l'article 21, mais s'arrêtent là. Les clauses de sécurité de la chaîne d'approvisionnement doivent encore être négociées individuellement au sein des contrats fournisseurs, les politiques doivent être rédigées et tenues à jour, et aucun suivi des transpositions nationales de la directive n'est assuré.
La solution de conformité NIS 2 de référence : LEGALFLY, pour le volet juridique et contractuel. Multi Review analyse l'intégralité de votre portefeuille de contrats fournisseurs au regard de vos exigences de sécurité contractuelles en une seule passe, Review génère les avenants et clauses de substitution, Discovery élabore les politiques internes requises, et Legal Radar assure une veille juridique sur plus de 130 juridictions, couvrant individuellement chaque législation de transposition nationale.
Les atouts distinctifs de LEGALFLY : Des flux de travail juridiques complets exécutés de bout en bout — de la veille sur une transposition nationale ou de l'identification d'une faille contractuelle, en passant par l'analyse et la révision, jusqu'à la validation juridique définitive — appliqués à des documents systématiquement anonymisés préalablement à toute analyse, reposant sur une architecture conçue antérieurement à la génération actuelle de modèles d'IA. Aucun concurrent répertorié ne réunit un tel ensemble d'atouts.
Critères de décision : Déterminez si votre besoin prioritaire concerne les contrôles techniques de sécurité, les contrats fournisseurs ou la veille multijuridictionnelle, car ces trois problématiques relèvent de trois catégories distinctes d'outils logiciels.
Comparatif des meilleurs outils de conformité NIS 2 en 2026 en un coup d'œil
Outil | Idéal pour | Fonctionnalités clés | Avantages | Inconvénients |
LEGALFLY | Directions juridiques et équipes de conformité internes gérant les clauses de la chaîne d'approvisionnement et la conformité multi-juridictionnelle | Flux de travail agentiques de bout en bout via Agent Studio, anonymisation préalable à l'analyse, Contract Intelligence sur l'ensemble du cycle de vie contractuel, Multi Review sur des data rooms entières, Legal Radar sur plus de 130 juridictions | Analyse globale du portefeuille de contrats fournisseurs au regard des stipulations de sécurité requises en un seul traitement ; suivi individualisé des transpositions nationales ; anonymisation native dès l'importation | Parcours d'évaluation orienté vente (sales-led), solution dédiée à la dimension juridique et non au contrôle technique |
DataGuard | Entreprises européennes recherchant conjointement une plateforme logicielle et l'expertise d'un consultant dédié | Couverture ISO 27001, TISAX, NIS 2, SOC 2, RGPD et Règlement sur l'IA (AI Act), gestion itérative des risques, collecte automatisée des éléments de preuve, consultant attitré | Intègre explicitement NIS 2 dans son référentiel de conformité, consultants nommément salués par les utilisateurs | Interface qualifiée de déroutante par les utilisateurs et modèles de documents perçus comme rigides |
Vanta | Entreprises recherchant la couverture de référentiels la plus large et le parc d'intégrations le plus étendu | Collecte automatisée d'éléments de preuve, plus de 35 référentiels, surveillance continue, gestion des risques, Trust Center | 122 intégrations certifiées et le plus grand volume d'avis clients de ce comparatif | Les utilisateurs signalent des notifications trop nombreuses et des conditions contractuelles peu flexibles pour les petites équipes |
Drata | Équipes pilotant de front NIS 2, ISO 27001 et SOC 2 | Collecte automatisée d'éléments de preuve, surveillance continue des contrôles, modèles de politiques, évaluation des risques | 159 intégrations, soit le chiffre le plus élevé de cette sélection | Recours croissant aux agents IA pour le support client et instabilité ponctuelle des résultats de tests de contrôle |
OneTrust Tech Risk & Compliance | Grandes entreprises intégrant NIS 2 dans un programme global de gouvernance, risques et conformité (GRC) | Contenus réglementaires intégrés, conversion des obligations en plans d'action, gestion des risques et du risque tiers, gestion des politiques | Traduit les réglementations complexes en tâches intégrées aux processus opérationnels, automatisation avancée | Les retours font systématiquement état d'un déploiement complexe et d'une courbe d'apprentissage abrupte |
ISMS.online | Organisations privilégiant la mise en place d'un système de management structuré plutôt que la seule automatisation des preuves | Méthode « Assured Results », documentation préconfigurée, registre des risques, référentiels de politiques, suivi des incidents et des CAPA | Centré sur le système de management de la sécurité, les auditeurs saluant fréquemment la qualité de la documentation produite | Seulement 10 intégrations et absence de synchronisation des données entre les différents modules |
Sprinto | Entreprises à forte croissance visant une certification rapide avec un accompagnement support soutenu | Collecte automatisée de preuves, plus de 200 normes prises en charge, modèles de politiques, automatisation des formations à la sécurité | Retours d'expérience soulignant fréquemment l'obtention des certifications avant les échéances prévues | Navigation peu ergonomique et baisse de réactivité du support après la première année |
Secureframe | PME et ETI à la recherche d'un déploiement guidé pas à pas | Collecte automatisée de preuves, surveillance continue, Comply AI, Trust Center, modèles de politiques | Accompagnement par les chargés de compte (CSM) unanimement plébiscité dans les retours clients | Seulement 44 intégrations certifiées, le total le plus bas parmi les plateformes d'automatisation |
Hyperproof | Équipes de conformité gérant NIS 2 parallèlement à de multiples autres référentiels | Gestion des référentiels de contrôle, mise en correspondance croisée des exigences, collecte automatisée de preuves, préparation aux audits | Correspondance croisée permettant d'exploiter une même preuve pour NIS 2 et les exigences redondantes de l'ISO 27001 | Personnalisation complexe des rapports et configuration initiale jugée peu intuitive |
LogicGate Risk Cloud | Équipes désireuses de concevoir des flux NIS 2 adaptés à leurs processus internes spécifiques | Générateur de flux de travail sans code (no-code), registre des risques, cartographie des contrôles, gestion du risque tiers, gestion des incidents | Entièrement adaptable aux processus internes, consolidation des contrôles, de la chaîne d'approvisionnement et du traitement des incidents | Prise en main complexe et absence totale de configurations prédéfinies pour NIS 2 |
Pourquoi les entreprises doivent-elles s'équiper d'un logiciel de conformité NIS 2 ?
La directive NIS 2 élargit considérablement le périmètre de la réglementation européenne en matière de cybersécurité. Alors que la directive initiale ne ciblait qu'un nombre restreint d'opérateurs, NIS 2 s'applique désormais aux secteurs de l'énergie, des transports, de la banque, de la santé, de l'eau, des infrastructures numériques, de l'administration publique, de l'industrie manufacturière, de l'agroalimentaire, de la gestion des déchets et des services postaux.
La qualification de l'entité emporte des conséquences juridiques majeures en raison de la dissociation des régimes applicables. Les entités essentielles relèvent d'une surveillance proactive (ex ante), tandis que les entités importantes font l'objet d'un contrôle réactif (ex post). Toutes deux demeurent néanmoins assujetties aux mesures de gestion des risques énoncées à l'article 21.

Le rôle d'un logiciel de conformité NIS 2
L'article 21 détaille les mesures de gestion des risques qui englobent l'analyse des risques, le traitement des incidents, la continuité d'activité, la sécurité de la chaîne d'approvisionnement, la sécurité du développement, la cryptographie, le contrôle d'accès et l'authentification multifacteur. Ces exigences coïncidant très largement avec les critères de la norme ISO 27001, les plateformes d'automatisation de la conformité s'avèrent particulièrement bien adaptées pour y répondre.
L'obligation de notification des incidents constitue un impératif opérationnel distinct : transmission d'une alerte précoce dans un délai de 24 heures, notification formelle sous 72 heures et remise d'un rapport final dans un délai d'un mois, sous réserve des seuils spécifiques fixés par chaque loi nationale de transposition.
La mise en cause de la responsabilité des organes de direction constitue le troisième pilier de la réforme et représente une innovation majeure. L'article 20 confère aux organes de direction la responsabilité directe de l'approbation et du contrôle du déploiement des mesures de sécurité, plusieurs lois de transposition prévoyant expressément l'engagement de leur responsabilité personnelle.
Les insuffisances des outils NIS 2 traditionnels
La sécurité de la chaîne d'approvisionnement constitue l'angle mort des solutions techniques traditionnelles. L'article 21 impose la maîtrise des risques découlant des relations avec les fournisseurs directs et prestataires de services, ce qui requiert impérativement l'intégration de stipulations adaptées au sein des contrats conclus avec ces cocontractants.
Une plateforme de contrôle technique est en mesure de répertorier vos tiers contractants. Elle est en revanche incapable de déterminer si leurs conventions comportent des exigences précises de sécurité, des obligations de notification de failles, des droits d'audit ou des restrictions en matière de sous-traitance ultérieure.
La dispersion entre les vingt-sept transpositions nationales constitue une seconde difficulté. Les États membres ont transposé la directive selon des calendriers disparates, en mettant en place des portails d'enregistrement propres, des critères de gravité d'incident divergents et des régimes répressifs hétérogènes. Or, la quasi-totalité des logiciels du marché ignore ces disparités locales.
La rédaction des corpus documentaires représente la troisième limite. Les mesures prescrites par l'article 21 nécessitent la formalisation de politiques internes dûment documentées. Or, les modèles génériques se révèlent caducs dès leur adoption, leur actualisation continue n'étant que rarement prise en charge dans les processus courants de l'entreprise.
Le meilleur logiciel de conformité NIS 2 dans sa catégorie

LEGALFLY se distingue comme le logiciel de conformité NIS 2 de référence pour le volet juridique et contractuel, en assumant délibérément de ne pas constituer une plateforme de suivi des contrôles techniques. Pour le déploiement des mesures techniques de l'article 21 et la constitution des éléments de preuve afférents, les solutions d'automatisation de la conformité présentées dans ce guide effectuent des opérations que nous ne cherchons pas à reproduire.
Notre valeur ajoutée réside dans l'analyse contractuelle et la conformité multi-juridictionnelle. Multi Review importe l'ensemble des contrats fournisseurs stockés sur vos environnements (SharePoint, GED), applique un playbook unique à chaque document, met en exergue l'absence de garanties de sécurité, le défaut d'engagements de notification d'incident ou le recours non encadré à la sous-traitance, puis exporte une synthèse exploitable en audit reliant chaque observation à sa clause d'origine.
Legal Radar résout la complexité inhérente aux divergences de transposition. L'outil assure une veille continue des régulateurs et publications officielles dans plus de 130 juridictions et analyse l'incidence de chaque modification réglementaire sur vos conventions et politiques internes. Ce suivi individualisé permet de traiter précisément les vingt-sept transpositions nationales au lieu de se borner à une approche théorique de la directive européenne.
LEGALFLY permet à vos équipes de gagner en efficacité : consacrez moins de temps aux tâches contractuelles répétitives et concentrez-vous sur les dossiers à forte valeur ajoutée. Réservez une démonstration pour découvrir notre solution en action.
Les meilleurs outils de conformité NIS 2 : analyse comparative détaillée
Les dix outils examinés se répartissent en trois segments : les plateformes d'automatisation de la conformité axées sur le contrôle technique et l'audit continu, les suites de GRC d'entreprise traitant NIS 2 comme une réglementation parmi d'autres, et la couche logicielle juridique conçue pour l'analyse des stipulations contractuelles et la veille réglementaire nationale.
Chaque fiche présente le champ d'application de l'outil, son public cible, ses fonctionnalités phares, les motifs de sa sélection, les appréciations issues des retours d'expérience clients ainsi que son périmètre fonctionnel d'exclusion.
1. LEGALFLY

Présentation générale
LEGALFLY constitue le système d'exploitation juridique (Legal OS) dédié aux entreprises. La plateforme dote les directions juridiques internes de processus natifs d'intelligence artificielle pour la gestion des demandes, la révision de contrats, la rédaction d'actes, les audits juridiques (due diligence) et la recherche documentaire, le tout soutenu par une architecture axée sur la sécurité des données et l'anonymisation systématique.
Dans le cadre de NIS 2, le traitement juridique porte à la fois sur le portefeuille de contrats fournisseurs et sur le suivi des vingt-sept droits nationaux.
Les exigences de l'article 21 relatives à la chaîne d'approvisionnement doivent obligatoirement être retranscrites sous forme d'engagements contractuels opposables à vos tiers fournisseurs. De surcroît, la portée pratique de la directive ne s'apprécie qu'au regard des modalités de transposition de chaque État membre. Multi Review traite le premier impératif à l'échelle de l'ensemble de votre base contractuelle, tandis que Legal Radar assure le suivi réglementaire juridiction par juridiction.
Notre clientèle relève directement du champ d'application étendu de NIS 2 : des industriels et acteurs d'infrastructures numériques tels que Bosch et SAP, des opérateurs de transport à l'image de Lufthansa, des établissements financiers majeurs comme MSIG Europe et le Groupe Foyer, ainsi qu'un partenariat établi avec la direction générale des ressources humaines de la Commission européenne.
Notre organisation est certifiée ISO 27001 et SOC 2 Type II, articulant son référentiel de sécurité sur ces deux normes et sur le RGPD, complété par la réalisation d'audits d'intrusion indépendants annuels.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
Profil d'utilisateur idéal
Directions juridiques et équipes de conformité comptant de 3 à 200 juristes, au sein d'entreprises de 200 à 100 000 collaborateurs
Entités essentielles et importantes dont l'enjeu NIS 2 réside dans l'adaptation des contrats fournisseurs plutôt que dans les mesures techniques de sécurité
Groupes exerçant dans plusieurs États membres et soumis à des législations de transposition hétérogènes
Équipes chargées de la rédaction et de la mise à jour continue des politiques documentées prescrites par l'article 21
Organisations gérant de front NIS 2 et des cadres comme DORA, ISO 27001 ou le Règlement sur l'IA, où les exigences contractuelles se superposent
Fonctionnalités principales
Agent Studio pour l'automatisation de bout en bout des flux de travail juridiques. Déclenchement automatique par e-mail, Slack, Teams ou manuellement, routage conditionnel avec mécanismes d'escalade selon des seuils d'alerte, insertion d'étapes d'approbation aux points de décision clés et notification automatique des intervenants concernés.
Anonymisation préalable au traitement. Pseudonymisation des données nominatives, fonctions, dénominations sociales et identifiants dès l'importation, tout en préservant la structure sémantique, garantissant qu'aucune donnée directement identifiable ne soit transmise aux modèles d'IA tiers. Cette mesure s'applique nativement sans dépendre d'un paramétrage manuel.
Contract Intelligence couvrant l'intégralité du cycle de vie contractuel : rédaction, négociation, validation, signature électronique, gestion des échéances, préavis et suivi opérationnel des obligations contractuelles. Déploiement prévu en octobre 2026 (liste d'attente ouverte).
Revue de contrats par IA adossée à des playbooks (AI contract review), intégrant des grilles d'analyse calibrées sur les exigences de l'article 21 (sécurité, préavis de notification d'incident, prérogatives d'audit et conditions de sous-traitance). Plus de 120 playbooks conçus par des professionnels du droit pour plus de 100 typologies documentaires, incluant un module de création générant un playbook sur mesure en environ deux minutes à partir de vos modèles de référence (« golden contracts »).
Multi Review pour l'examen simultané de bases documentaires et data rooms entières, permettant d'appliquer un référentiel unique à des centaines d'accords fournisseurs et d'extraire des rapports d'audit liant chaque conclusion à la clause contractuelle sous-jacente.
Legal Radar, solution de veille réglementaire automatisée analysant les publications des régulateurs et autorités de plus de 130 juridictions, assurant le suivi individualisé de chaque transposition nationale de NIS 2.
Discovery, moteur d'IA pour la recherche juridique indexé sur plus de 1 000 sources juridiques officielles réparties sur 130+ pays, délivrant des réponses systématiquement étayées par des citations de sources vérifiables, combiné à des fonctions de rédaction de contrats par IA adaptées à vos modèles types.
Intégrations natives avec Microsoft Word, SharePoint, Outlook, Teams, Google Drive, Slack, NetDocuments et Microsoft Copilot, bénéficiant toutes des fonctionnalités de pseudonymisation automatique.
Pourquoi notre outil constitue la solution de référence pour le volet juridique de NIS 2
Une analyse rigoureuse impose de définir clairement notre champ d'intervention. LEGALFLY ne gère ni votre cadre général de gestion des risques d'entreprise, ni la surveillance de vos contrôles techniques, ni le dépôt formel de vos déclarations d'incidents. Ces missions relèvent des directions informatiques et opérationnelles, assistées par les outils de conformité logicielle recensés dans ce dossier.
La maîtrise des risques de la chaîne d'approvisionnement est le premier critère déterminant. L'article 21 impose la sécurisation des relations contractuelles avec les prestataires. Grâce à Multi Review, l'ensemble des conventions conclues est confronté en une seule opération à vos clauses modèles de sécurité, évitant ainsi le réexamen manuel chronophage document par document.
Le morcellement des législations nationales constitue le second enjeu majeur, ignoré par la concurrence. Sous une désignation unique, NIS 2 recouvre en réalité vingt-sept corps de règles nationaux distincts. Legal Radar assure la surveillance continue des régulateurs de plus de 130 juridictions et évalue les répercussions de toute évolution normative sur vos contrats et politiques internes.
Agent Studio assure l'orchestration pratique de ces exigences. L'adoption d'un texte de transposition ou l'identification d'une omission contractuelle enclenche automatiquement l'identification des actes concernés au sein de SharePoint ou Google Drive, élabore les projets d'avenants, les transmet aux juristes pour validation, puis archive les versions ratifiées en garantissant une traçabilité totale des interventions.
La protection des données constitue le quatrième point clé, fondamental pour une entité soumise à NIS 2. Les documents font l'objet d'une anonymisation stricte préalable à tout traitement algorithmique, apportant les garanties indispensables exigées par les directions de la sécurité quant à l'exposition de données sensibles dans des outils d'IA tiers.

Avantages
Multi Review vérifie des centaines de contrats de prestations de services au regard de vos exigences de sécurité en un passage unique
Legal Radar suit plus de 130 juridictions, garantissant l'analyse des particularités propres à chaque transposition nationale sur votre corpus documentaire
Review génère les projets de clauses modificatives et Discovery actualise vos politiques internes, en stricte conformité avec les positions arrêtées par votre direction juridique
Les mesures documentées exigées par l'article 21 sont maintenues opérationnelles dans la durée au lieu de devenir obsolètes après leur formalisation
Les pièces sont systématiquement anonymisées dès leur chargement, avec des options de déploiement en mode SaaS, mono-locataire (single-tenant) ou sur site (on-premise)
Inconvénients
Processus d'accès soumis à une démonstration personnalisée et à une phase de cadrage préalable, sans essai en accès libre immédiat
Absence de module d'audit technique ou d'inventaire d'éléments de preuve techniques, justifiant l'utilisation conjointe d'un outil d'automatisation des contrôles
Absence de gestion des flux déclaratifs d'incidents d'exploitation, ces démarches incombant aux cellules de réponse aux incidents (CSIRT/SOC)
Retours d'expérience clients
LEGALFLY obtient la note moyenne de 4,7/5 sur la base de huit évaluations Capterra, avec des scores de 4,8 pour le rapport qualité/prix, 4,7 pour le support et 4,4 pour la richesse fonctionnelle. Les utilisateurs soulignent les gains d'efficacité obtenus sur l'analyse de volumétries documentaires denses et la pertinence de l'assistance en matière de recherche juridique.
Les retours mettent particulièrement en relief la rapidité de traitement des corpus contractuels volumineux ainsi que la rigueur des réponses juridiques contextuelles par pays, facteur déterminant pour piloter la conformité NIS 2 au sein de structures paneuropéennes.

Synthèse de l'évaluation
Dès lors que vos difficultés liées à NIS 2 concernent la sécurisation de vos contrats tiers, la rédaction de vos politiques internes ou la disparité des législations de transposition, cette plateforme représente la réponse la plus adaptée. Ces tâches relèvent de la compétence juridique, domaine qu'aucune suite de contrôle technique ne prend en charge de façon approfondie.
Si votre besoin porte sur les contrôles techniques requis par l'article 21, orientez-vous vers une plateforme d'automatisation de conformité IT. Dans la pratique, la majorité des structures assujetties recourent conjointement à ces deux typologies d'outils, NIS 2 mobilisant tant l'expertise cyber que la rigueur contractuelle.

2. DataGuard

Présentation générale
DataGuard intègre expressément NIS 2 au sein de son catalogue de référentiels, aux côtés des normes ISO 27001, TISAX, SOC 2, du RGPD et du Règlement européen sur l'IA.
Son modèle associe une plateforme logicielle à l'intervention d'experts désignés. Les commentaires d'utilisateurs mentionnent beaucoup plus souvent leur consultant attitré que des fonctions logicielles précises, démontrant la prépondérance de l'accompagnement humain dans la valeur perçue.
L'architecture de l'offre est résolument européenne. DataGuard a été développé nativement pour les exigences réglementaires de l'Union, évitant les biais d'outils conçus initialement pour le marché nord-américain.
Profil d'utilisateur idéal
Entreprises établies en Europe souhaitant combiner un outil logiciel et l'appui d'un consultant dédié
Entités devant mettre en conformité conjointe NIS 2, le RGPD, l'ISO 27001 et TISAX
Organisations dépourvues d'experts internes dédiés à la sécurité des systèmes d'information ou à la protection des données personnelles
Sociétés privilégiant un forfait d'assistance externalisé plutôt qu'une facturation au temps passé par des conseils externes
Fonctionnalités principales
Référentiels intégrés incluant ISO 27001, TISAX, NIS 2, SOC 2, RGPD et Règlement sur l'IA
Gestion itérative des risques articulant menaces, cartographie des actifs et mesures de sécurité
Collecte automatisée des éléments probatoires et suivi continu des points de contrôle
Attribution d'un consultant expert attitré durant toute la durée de la mission
Prestation externalisée de Délégué à la protection des données (DPO externe)
Assistance lors des audits internes assortie d'une évaluation préalable des écarts de conformité
14 intégrations vérifiées, notamment avec Jira, Asana, HubSpot, Airtable et Claude
Pourquoi cette solution est pertinente pour NIS 2
La prise en charge spécifique de NIS 2 demeure trop rare sur le marché. Alors que de nombreux éditeurs se contentent de renvoyer vers leur matrice ISO 27001, DataGuard intègre la directive de façon autonome dans sa nomenclature.
L'efficacité du support est mentionnée à 19 reprises et la compétence technique 11 fois sur 123 avis recensés (avec 15 mentions de l'utilité globale du service), attestant du positionnement axé sur le conseil plus que sur le pur logiciel.
Les retours qualifient les intervenants de véritables partenaires stratégiques. Un responsable juridique souligne ainsi la valeur apportée par son consultant lors des audits, sur les questions réglementaires pointues et dans le travail quotidien, une relation d'accompagnement précieuse pour déployer NIS 2.
Avantages
Traitement explicite de NIS 2 au même titre qu'ISO 27001, TISAX, SOC 2, le RGPD et l'AI Act
L'expertise des consultants attitrés constitue le point le plus valorisé dans les retours d'expérience
Conçu à l'origine pour les cadres juridiques européens sans adaptation a posteriori
Prestation de DPO externe disponible au sein du même écosystème
Structure de coût globalement plus avantageuse que le recours traditionnel à des cabinets de conseil au taux horaire
14 intégrations certifiées et un déploiement moyen réalisé sous deux mois
Inconvénients
Remontées récurrentes pointant la complexité de prise en main de l'interface utilisateur
Modèles documentaires et flux de travail souvent décrits comme peu flexibles face à des contextes sur mesure
Le manque de fonctionnalités avancées ressort comme le premier point faible, suivi de l'ergonomie perfectible du portail
Un avis d'utilisateur évoque une solution standardisée mal adaptée aux organisations aux modes de fonctionnement atypiques
Incapacité totale à examiner le fond rédactionnel de vos accords contractuels fournisseurs
Retours d'expérience clients
DataGuard affiche un score de 4,6/5 pour 123 avis sur G2, dont 90 évaluations 5 étoiles et aucun avis en deçà de 3 étoiles.
La synthèse G2 valorise la compétence du support et le caractère fonctionnel de la plateforme, soulignant l'écoute et la rapidité d'intervention des experts, tout en notant une circulation dans les menus parfois confuse.
L'évaluation 3 étoiles fournit des enseignements constructifs : l'utilisateur y salue l'appui délivré par le service de DPO externe, mais déplore la marge de personnalisation restreinte et note l'abandon du modèle de conseil classique individualisé au profit d'une formule fortement standardisée.

Synthèse de l'évaluation
DataGuard s'avère un choix tout indiqué pour les entreprises en quête d'un outil européen adossé à un référent métier dédié. L'intégration native des critères NIS 2 couplée à ce dispositif d'accompagnement constitue un facteur différenciant significatif.
Il conviendra toutefois de s'accommoder d'un cadre normé. Les retours s'accordent sur la rigidité des canevas documentaires et la complexité relative de l'interface, sans omettre l'absence de solution pour auditer vos conventions fournisseurs.
3. Vanta

Présentation générale
Vanta est une plateforme majeure d'automatisation de la conformité couvrant plus de 35 référentiels, répondant aux exigences de NIS 2 au moyen de sa matrice de contrôles de sécurité et de son moteur de surveillance continue.
Le logiciel a pour objectif principal d'éliminer la collecte manuelle des éléments de preuve. Revues d'habilitations, validation des chartes internes, scans de vulnérabilités et vérifications des formalités d'embauche alimentent automatiquement un tableau de bord de conformité opérationnel.
Ses 122 intégrations applicatives certifiées constituent le deuxième parc le plus vaste de ce comparatif, automatisant ainsi une part considérable de la preuve requise par l'article 21.
Profil d'utilisateur idéal
Structures pilotant de front NIS 2, ISO 27001, SOC 2 et la conformité au RGPD
Équipes disposant d'une infrastructure cloud récente facilitant le déploiement des connecteurs automatisés
Entreprises de taille intermédiaire et grands comptes en mesure d'allouer environ deux mois au déploiement initial
Responsables de la sécurité des systèmes d'information (RSSI) recherchant l'écosystème d'intégrations le plus exhaustif possible
Fonctionnalités principales
Collecte automatisée d'éléments de preuve exploitant 122 intégrations logicielles vérifiées
Contrôle continu des configurations assorti d'alertes en cas de dérive de conformité
Prise en charge de plus de 35 standards avec correspondance croisée des points de contrôle
Module de gestion des risques intégrant registre, analyse d'impact et plans de traitement
Gestion du risque tiers (TPRM) dotée de circuits automatisés de révision de la sécurité des partenaires
Portail « Trust Center » pour valoriser et partager sa posture de sécurité auprès de tiers
Bibliothèques de modèles de politiques préconfigurés en lien avec les matrices de sécurité
Pourquoi cette solution est pertinente pour NIS 2
Les prescriptions de l'article 21 présentant de très fortes similitudes avec les exigences de la norme ISO 27001, le mécanisme d'alignement des contrôles de Vanta permet de couvrir une part substantielle de NIS 2 dès lors que le volet ISO est instruit.
Sa communauté d'utilisateurs est la plus importante du panel avec 2 745 avis, le mot-clé « conformité » étant cité 523 fois et le « gain de temps » 405 fois, confirmant la performance de ses fonctions d'automatisation à grande échelle.
L'outil inclut nativement la gestion du risque fournisseurs, ce qui permet d'administrer les relations avec vos tiers partenaires d'un point de vue fonctionnel, même si l'audit des contrats eux-mêmes n'est pas couvert.
Avantages
122 connecteurs techniques vérifiés, soit le deuxième réseau d'intégration le plus vaste du comparatif
Plus de 35 référentiels gérés avec projection croisée des éléments de conformité d'une norme à l'autre
Le volume d'évaluations le plus élevé avec 2 745 retours vérifiés sur G2
Modules d'évaluation des tiers et Trust Center fournis nativement sans surcoût de licence
La simplicité de prise en main au quotidien figure au premier rang des forces reconnues par les utilisateurs
Inconvénients
Dysfonctionnements des connecteurs d'intégration fréquemment signalés (signalés 179 fois)
Politique tarifaire citée comme point de friction à 146 reprises, jugée peu adaptée aux petites entreprises
Les utilisateurs déplorent le manque de flexibilité des conditions d'engagement contractuel
Nombreuses critiques portant sur la surabondance de notifications non pertinentes générées par le système
Absence de module dédié aux spécificités de NIS 2 et incapacité à analyser le texte des contrats fournisseurs
Retours d'expérience clients
Vanta recueille la note moyenne de 4,5/5 sur 2 745 avis G2 et 4,2/5 pour 33 avis sur Capterra, où la rentabilité financière n'obtient que 3,9 contre 4,4 pour l'ergonomie générale.
Le bilan synthétique G2 salue l'automatisation de la preuve et l'ergonomie de l'outil, tout en rappelant que le niveau de prix peut représenter un obstacle pour les structures de taille modeste.
Les réserves formulées ciblent essentiellement l'adéquation au profil d'entreprise plutôt que les fonctionnalités intrinsèques. Un commentaire Capterra intitulé « Inadapté aux startups » regrette l'impossibilité de résilier son abonnement après avoir constaté l'inadéquation de la solution à ses besoins réels.

Synthèse de l'évaluation
Vanta s'impose comme une solution de premier plan pour traiter l'infrastructure technique et la traçabilité des contrôles NIS 2 dans les environnements gérant plusieurs normes simultanément. L'étendue de son catalogue d'intégrations et sa base installée font référence sur le secteur.
Le traitement de NIS 2 s'opère néanmoins par assimilation à l'ISO 27001 plutôt que de manière native. Si cette méthode répond convenablement à l'article 21, elle laisse entièrement de côté l'audit contractuel des prestataires et le traitement des transpositions nationales.
4. Drata

Présentation générale
Drata propose le portefeuille d'intégrations le plus large du panel avec 159 connecteurs, garantissant la supervision continue des mesures de sécurité et l'extraction automatisée des preuves sur des dizaines de standards reconnus.
La fonctionnalité Drata Autopilot planifie des tests de contrôle réguliers, identifie les anomalies et consigne l'historique des actions, garantissant l'accès à un état de conformité actualisé en temps réel sans nécessiter de reconstitution manuelle a posteriori.
Son portail dédié permet aux auditeurs externes d'accéder directement aux éléments de conformité, supprimant ainsi la phase d'extraction manuelle et d'échange de fichiers.
Profil d'utilisateur idéal
Entreprises gérant simultanément la mise en conformité NIS 2, ISO 27001 et SOC 2
Infrastructures complexes où l'automatisation globale dépend étroitement du nombre de connecteurs disponibles
Organisations souhaitant inviter leurs auditeurs à travailler directement au sein de la plateforme
Départements informatiques disposant des compétences et du temps nécessaires pour configurer la solution
Fonctionnalités principales
159 connecteurs d'intégration vérifiés, niveau le plus élevé de cette analyse
Drata Autopilot pour l'exécution programmée de tests automatisés sur les contrôles
Modèles de chartes et politiques avec suivi des émargements électroniques
Cartographie et registre de suivi des risques informatiques
Espace d'audit centralisé avec consultation directe accordée aux auditeurs
Processus automatisés de vérification de la conformité lors de l'arrivée ou du départ des collaborateurs
Pourquoi cette solution est pertinente pour NIS 2
Le nombre exceptionnel d'intégrations constitue son atout principal. Chaque connecteur déployé représente autant de justificatifs requis par l'article 21 qui n'auront pas à être collectés manuellement par les équipes internes.
Les clients font état de conclusions d'audits particulièrement positives, plusieurs témoignages mentionnant l'absence totale de non-conformité relevée lors de l'audit de certification d'étape 2.
L'efficacité du support client figure au premier plan des points forts (135 citations), un score remarquable dans cette catégorie logicielle, devançant même les critères de simplicité d'utilisation.
Avantages
159 intégrations logicielles effectives, record absolu parmi les solutions comparées
Retours attestant d'audits franchis sans aucune non-conformité
Qualité d'accompagnement du service client citée comme le premier point fort
L'espace d'audit dédié met fin aux échanges manuels de documents avec les auditeurs
Contrôle continu et planification récurrente des séries de vérification technique
Inconvénients
Recours croissant à des agents d'assistance basés sur l'IA, source de réponses génériques selon certains utilisateurs
Incohérences constatées sur certains résultats de tests automatisés imposant une vérification manuelle de contrôle
L'ergonomie générale peut sembler complexe lors des étapes initiales de paramétrage
Critiques sporadiques sur la lourdeur des parcours de navigation et le nombre de clics requis
Absence de structure dédiée aux règles propres à NIS 2 et pas d'évaluation des clauses contractuelles
Retours d'expérience clients
Drata affiche une note de 4,7/5 pour 1 397 avis sur G2. Sa présence sur Capterra se traduit par une note de 4,8 sur la base de seulement six évaluations, échantillon trop restreint pour une analyse statistique représentative.
La synthèse G2 valorise la convivialité de la solution et la centralisation du management de la conformité, tout en concédant que l'abondance d'options peut être déroutante au démarrage.
Les critiques les plus significatives concernent l'évolution du support utilisateur. Un client regrette ainsi que la majorité des échanges de support soient désormais filtrés par des agents conversationnels générant des réponses standardisées, un constat contrastant avec les éloges décernés par ailleurs au support humain historique.

Synthèse de l'évaluation
Drata constitue une alternative de premier plan si votre sélection repose sur le nombre maximal de systèmes interconnectés. La solution connecte une part de vos environnements informatiques sans équivalent parmi les offres concurrentes.
Analysez néanmoins le niveau de réactivité humaine dont vous aurez besoin. Une entreprise mettant en place son premier chantier de certification aura intérêt à clarifier les modalités d'accès à des experts dédiés en cas de blocage technique.
5. OneTrust Tech Risk & Compliance

Présentation générale
OneTrust Tech Risk and Compliance est conçu pour décliner les exigences légales en plans d'actions opérationnels. L'outil segmente les règles juridiques complexes, les projette sur des référentiels métiers contextualisés et les convertit en tâches suivies au sein de vos outils de gestion de projet existants.
Cette solution fait partie intégrante de l'écosystème global OneTrust, qui réunit la protection des données personnelles, la gestion des tiers, le cycle de vie des politiques et l'éthique des affaires. Cette exhaustivité constitue à la fois son atout majeur et sa contrepartie sur le plan de la complexité.
Le profil de ses utilisateurs est clairement orienté grands comptes : les contributeurs aux avis sont massivement issus d'organisations de plus de 1 000 salariés.
Profil d'utilisateur idéal
Grandes entreprises pilotant NIS 2 dans le cadre d'un dispositif étendu de GRC et de conformité RGPD
Organisations exploitant déjà les modules OneTrust pour la vie privée ou le risque tiers
Équipes souhaitant disposer d'un corpus réglementaire prêt à l'emploi et d'une cartographie des obligations
Entreprises disposant de ressources suffisantes pour mener à bien un projet d'intégration conséquent
Fonctionnalités principales
Répertoires de contenus réglementaires avec déclinaison des exigences en tâches concrètes
Gestion des risques informatiques adaptée au contexte organisationnel et sectoriel
Gestion du risque lié aux tiers prestataires et fournisseurs
Administration des politiques d'entreprise et suivi des attestations d'acceptation
Gouvernance automatisée adossée à des guides méthodologiques sectoriels
Tableaux de bord consolidés en temps réel et production de reportings de conformité
Évaluations des risques et collecte des preuves assistées par l'intelligence artificielle
Pourquoi cette solution est pertinente pour NIS 2
La décomposition d'une directive en plans d'actions correspond précisément au modèle requis par NIS 2. Les dispositions de l'article 21 correspondent à un ensemble d'obligations qui doivent nécessairement être converties en missions attribuées à des référents internes identifiés, ce qui constitue la finalité de cette solution.
Sur 109 retours clients, les automatisations sont saluées 10 fois et la gestion des risques 9 fois, l'ergonomie arrivant en tête avec 13 mentions, un résultat très honorable pour une suite logicielle de GRC de cette envergure.
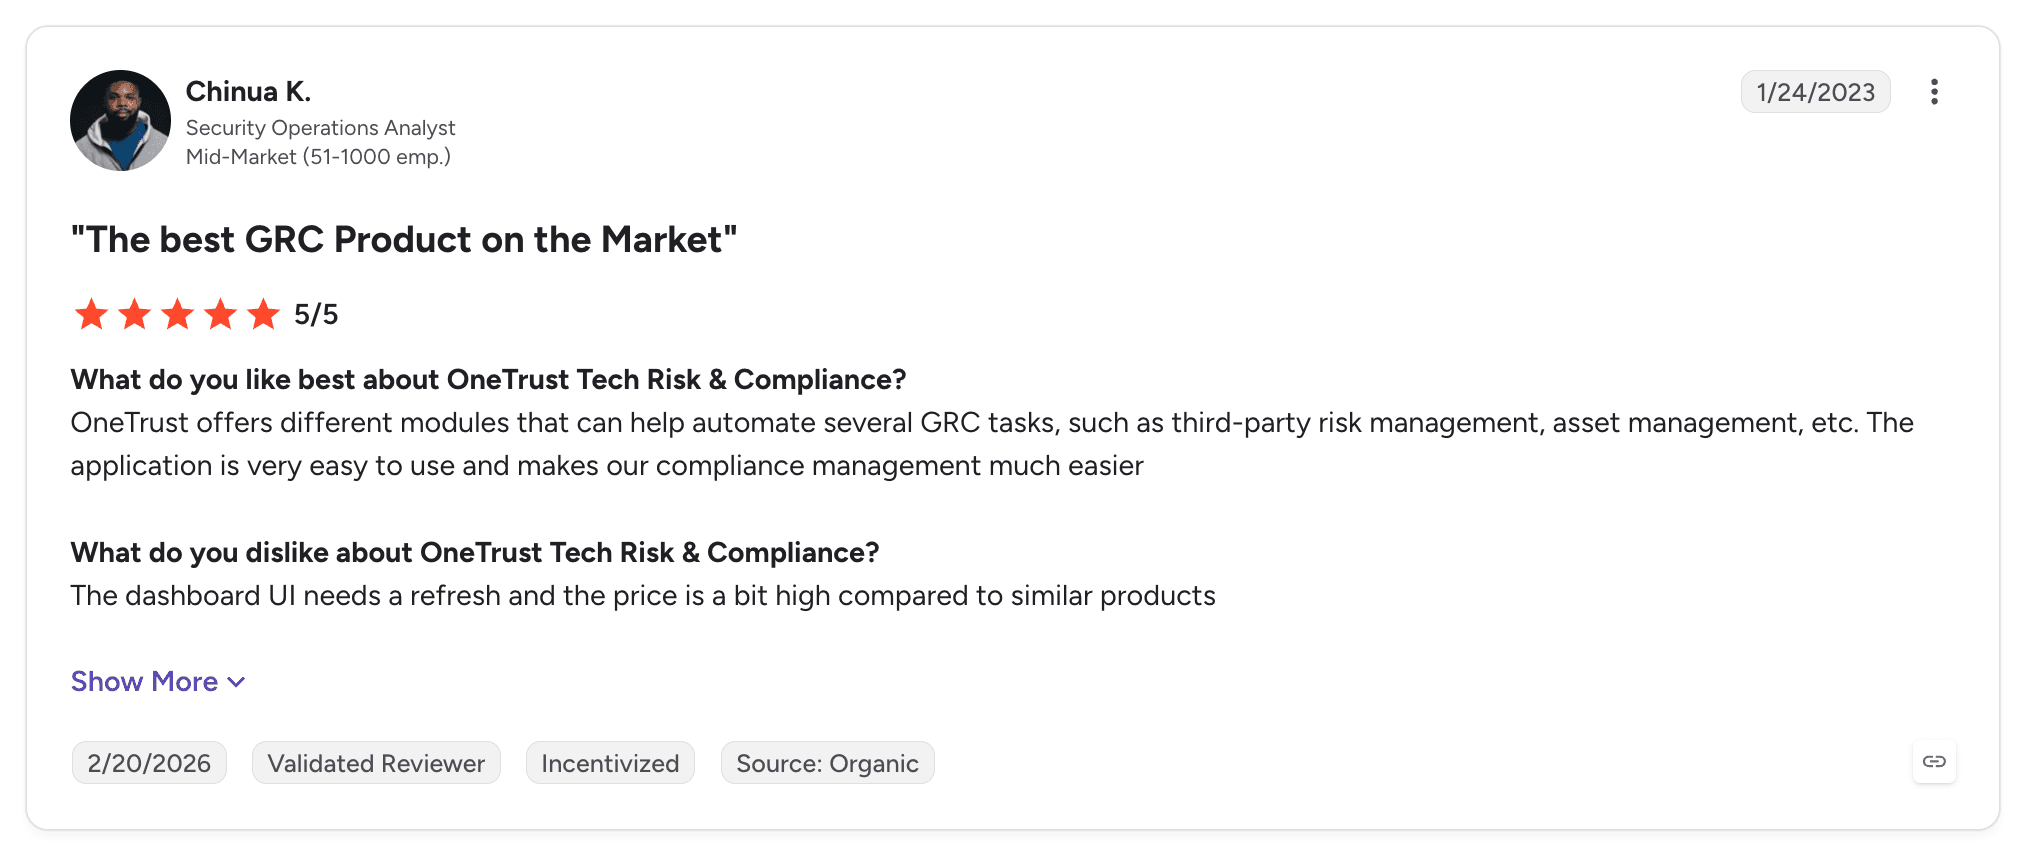
Les retours témoignent d'une véritable rationalisation des outils. Un analyste en cybersécurité la qualifie de solution GRC la plus aboutie du marché, saluant l'efficacité des modules automatisant la revue des prestataires et la gestion des actifs informatiques.
Avantages
Traduction efficace des contraintes réglementaires en tâches intégrées aux processus opérationnels
Bibliothèque juridique intégrée, évitant aux équipes de devoir modéliser l'ensemble des textes applicables
Regroupement de la gestion des tiers et du pilotage des politiques internes au sein d'une même interface
Indicateurs et tableaux de bord en temps réel pour le comité de direction et les auditeurs
Les utilisateurs relèvent la puissance des fonctions d'automatisation des flux de conformité
Inconvénients
Déploiement ardu et configuration technique complexe figurent en tête des critiques (6 citations chacun)
Complexité de prise en main et lenteur d'appropriation suivent immédiatement avec 5 citations respectives
Les capacités d'extraction et de reporting sont jugées insuffisantes pour les audits nécessitant des niveaux de preuve très détaillés
Les coûts d'abonnement élevés sont jugés dissuasifs pour les structures de taille modeste
Un retour d'expérience grand compte fait état de ralentissements sur la supervision d'environnements comptant 27 000 domaines
Le niveau de service de l'assistance technique est régulièrement qualifié d'inégal
Incapacité à analyser le texte des conventions conclues avec les fournisseurs
Retours d'expérience clients
OneTrust Tech Risk and Compliance recueille 4,5/5 sur un total de 109 avis G2, comprenant 84 appréciations 5 étoiles.
Les clients apprécient l'automatisation et l'environnement visuel général, soulignant l'intérêt du tableau de bord centralisateur et des circuits de validation automatiques, tout en signalant la complexité de l'appropriation initiale et des ralentissements lors des déploiements massifs.
La lourdeur de la phase d'implémentation ressort de manière univoque. Les notions d'installation laborieuse, d'implémentation complexe et de temps d'apprentissage long trustent la quasi-totalité des mentions négatives, témoignant d'une contrainte structurelle propre à l'outil.
Synthèse de l'évaluation
OneTrust représente un choix cohérent pour une grande entreprise intégrant NIS 2 dans une stratégie de GRC transversale. À cette échelle d'organisation, la cartographie des textes et l'intégration des corpus d'obligations apportent une réelle valeur ajoutée.
Prévoyez les ressources adéquates pour le projet de déploiement. Les témoignages concordent sur le fait que la mise en œuvre technique réclame un investissement significatif en temps et en compétences spécialisées.
6. ISMS.online

Présentation générale
ISMS.online est centré sur le système de management lui-même plutôt que sur la seule collecte de preuves, en fournissant un système de management de la sécurité de l'information (SMSI) préconfiguré comprenant corpus documentaire, registre des risques et bibliothèques de politiques.
La méthode « Assured Results Method » fournit une trajectoire guidée qui accompagne les équipes à travers des étapes chronologiques prédéfinies plutôt qu'en leur soumettant un simple inventaire d'anomalies.
Conçu par Alliantist, c'est le produit de cette sélection dont la conception est la plus proche du quotidien d'un responsable du management de la sécurité de l'information.
Profil d'utilisateur idéal
Structures souhaitant instaurer un système de management formalisé plutôt qu'une solution d'automatisation des preuves
Organisations dont la lacune principale relative à NIS 2 concerne la documentation plutôt que les contrôles techniques
Entités devant traduire les exigences de l'article 21 sous la forme de politiques et procédures écrites auditables
Équipes déployant leur premier chantier de conformité, privilégiant une démarche guidée pas à pas plutôt qu'un indice de conformité numérique
Fonctionnalités principales
Méthodologie « Assured Results » pour une progression encadrée tout au long du déploiement
Documentation préconfigurée couvrant les chartes, procédures et registres de preuve
Registre des risques intégrant des flux de qualification, de traitement et de revue périodique
Traçabilité des incidents et pilotage des actions correctives et préventives (CAPA)
Registres dédiés à l'inventaire des actifs informatiques et au suivi des fournisseurs
Planification et suivi des audits internes et des revues de direction
Modules compatibles avec la gestion conjointe de plusieurs normes
Pourquoi cette solution est pertinente pour NIS 2
NIS 2 exige des mesures formalisées et vérifiables, et ce produit est le seul axé en priorité sur la gestion documentaire. La valeur réside dans la formalisation des politiques, des modes opératoires et des registres, et non dans un simple tableau de bord technique.
Le suivi des incidents est particulièrement adapté aux contraintes de NIS 2. Les obligations d'alerte sous 24 heures, de notification sous 72 heures et de rapport de clôture sous 30 jours nécessitent des processus organisés ; ISMS.online propose de véritables modules d'incidents et de CAPA, au lieu de réduire ces événements à de simples tests de contrôle technique.
Les utilisateurs indiquent régulièrement que les auditeurs ont salué la clarté et la structure de leur documentation, ce qui constitue précisément la finalité de cette solution.
Avantages
Conçu autour de la structure même du système de management et de sa documentation de référence
La démarche guidée évite de se retrouver face à une liste brute d'écarts de conformité sans fil conducteur
Véritable chaîne de gestion des incidents et des plans d'actions correctives, au-delà de la supervision technique
Intégration d'origine des inventaires de prestataires et de parcs d'actifs
Les utilisateurs rapportent que les auditeurs de certification ont félicité la qualité de leurs dossiers
Évaluation remarquable et homogène de 4,5/5 sur les deux principales plateformes de notation
Inconvénients
Seulement 10 connecteurs techniques, un chiffre très en retrait par rapport aux plateformes d'automatisation
Les retours signalent une architecture en silos étanches, chaque réglementation étant cantonnée à un module sans échange de données
La complexité des parcours de navigation est le point faible le plus souvent souligné, suivie du manque d'intuitivité
Délai moyen de mise en œuvre de trois mois, supérieur à celui des outils d'automatisation
Aucune fonctionnalité de lecture ou d'analyse des clauses contractuelles fournisseurs
Retours d'expérience clients
ISMS.online totalise une note de 4,5/5 sur 298 retours d'expérience G2, complétée par un score de 4,5 sur 8 avis Capterra. Malgré l'échantillon réduit sur Capterra, les conclusions concordent pleinement.
L'analyse globale G2 met en avant l'ergonomie de l'application et la disponibilité du support technique, tout en signalant des difficultés ponctuelles de circulation dans l'arborescence documentaire.
Les réserves les plus instructives pointent l'architecture logicielle. Un utilisateur attribuant pourtant la note maximale déplore que chaque cadre réglementaire fonctionne comme une brique isolée sans communication de données, un frein réel si vous pilotez conjointement NIS 2, l'ISO 27001 et le RGPD.

Synthèse de l'évaluation
Si votre chantier NIS 2 porte sur la constitution du référentiel documentaire de sécurité de votre système de management, cette typologie de solution s'avère particulièrement adaptée. Aucun autre logiciel ici analysé n'offre une telle spécialisation sur le corpus documentaire prescrit par la directive.
Le cloisonnement des différents modules constitue néanmoins une contrainte notable. Les critères de NIS 2 recoupant très largement ceux de l'ISO 27001, une application incapable de partager ses données entre ces deux univers contraint à renseigner deux fois les mêmes éléments.
7. Sprinto

Présentation générale
Sprinto est un logiciel d'automatisation conçu pour l'obtention rapide de certifications, couvrant plus de deux cents référentiels et prévoyant une assistance humaine soutenue tout au long de la démarche.
La plateforme prend en charge la collecte automatique des preuves, la surveillance des contrôles et les sessions de sensibilisation à la cybersécurité, tout en intégrant une IA répondant aux questionnaires de sécurité entrants à partir des données de l'organisation.
La rapidité constitue son positionnement clé, comme le confirment de manière constante les retours d'utilisateurs.
Profil d'utilisateur idéal
Sociétés en forte croissance soumises à des échéances rapprochées pour justifier de leur conformité NIS 2
Équipes ne disposant pas d'un service de conformité interne dédié
Organisations souhaitant intégrer la formation et la sensibilisation des collaborateurs au sein de leur outil de conformité
Entreprises recevant un volume élevé de questionnaires de sécurité de la part de leurs prospects et clients
Fonctionnalités principales
Collecte automatisée des preuves s'appuyant sur 62 intégrations certifiées
Référentiel de plus de 200 normes et cadres de conformité
Surveillance continue de l'efficacité des points de contrôle
Diffusion automatisée des formations de sensibilisation à la sécurité et suivi des taux de complétion
Module d'IA assurant le pré-remplissage des questionnaires de sécurité
Attribution d'un expert en conformité dédié pendant toute la phase de mise en œuvre
Pourquoi cette solution est pertinente pour NIS 2
La sensibilisation et la formation continue des salariés figurent explicitement parmi les mesures de l'article 21, et Sprinto les intègre nativement sans nécessiter l'achat d'un logiciel de formation tiers.
La simplicité d'usage est mise en avant 384 fois et le support client 319 fois sur un corpus de 1 685 avis, confirmant que des équipes sans profil spécialisé parviennent à utiliser l'outil efficacement.
La base d'évaluation Capterra est récente et solide, affichant une moyenne de 4,7 pour 86 retours et un sentiment positif à 99 %, la convergence des notes entre G2 et Capterra étant la plus constante du secteur.
Avantages
Les retours clients font très fréquemment état d'échéances de conformité atteintes en avance sur le calendrier prévu
L'intuitivité et la réactivité du support constituent les deux qualités les plus plébiscitées
Modules de formation et de sensibilisation du personnel inclus sans surcoût
Prise en charge de plus de 200 cadres réglementaires et normes professionnelles
Score moyen remarquable et homogène de 4,7 sur les deux plateformes d'évaluation
Inconvénients
62 connecteurs applicatifs seulement, un volume inférieur à ceux de Vanta, Drata ou DataGuard
Les utilisateurs relèvent un manque de souplesse dès lors qu'il s'agit d'adapter les flux de travail préétablis
Les dysfonctionnements d'intégrations font l'objet de 71 mentions, obligeant à des manipulations palliatives manuelles
Les clients signalent une diminution sensible de la qualité du support à l'issue de la première année de contrat
Absence de module ciblé sur les règles NIS 2 et incapacité d'auditer le contenu rédactionnel des contrats
Retours d'expérience clients
Sprinto affiche une évaluation moyenne de 4,7/5 pour 1 685 avis G2 et 4,7 sur 86 avis Capterra, avec un ratio de satisfaction positive de 99 % sur Capterra.
Les témoignages vérifiés félicitent la facilité d'appropriation et l'écoute du support, tout en pointant un manque de personnalisation des flux de travail.
Le témoignage le plus instructif aborde le renouvellement contractuel. Un client regrette la dégradation de son expérience après douze mois, évoquant des délais de prise en charge allongés du support et des réponses peu satisfaisantes de l'assistant d'IA.

Synthèse de l'évaluation
Sprinto est particulièrement recommandé pour initier un premier chantier de mise en conformité sous de fortes contraintes de temps. La constance des appréciations positives et le modèle d'accompagnement sont bien dimensionnés pour des équipes dépourvues d'experts internes.
Anticipez néanmoins les conditions de suivi à long terme. Le produit est avant tout calibré pour franchir l'étape de certification initiale, et plusieurs retours suggèrent que l'accompagnement post-certification peut s'avérer moins soutenu.
8. Secureframe

Présentation générale
Secureframe bénéficie de la réputation de support client la plus solide de ce comparatif. La solution couvre les principaux référentiels réglementaires en automatisant la collecte des preuves et la supervision continue des environnements.
L'agent Comply AI traite les questionnaires de sécurité et propose des recommandations correctives, rédigeant des réponses à partir de la base de preuves existante et suggérant les actions à mener sur les contrôles défaillants.
La dimension humaine constitue sa vraie valeur distinctive. Les gestionnaires de compte (Customer Success Managers) sont cités individuellement et remerciés dans les avis bien plus fréquemment que les fonctionnalités logicielles elles-mêmes.
Profil d'utilisateur idéal
PME et ETI disposant de ressources internes limitées sur les sujets de conformité
Entreprises privilégiant la qualité d'un accompagnement humain dédié à l'étendue d'un catalogue d'intégrations
Sociétés à la recherche d'une démarche d'intégration accompagnée jusqu'à l'audit final
Équipes contraintes de répondre régulièrement à des questionnaires de sécurité approfondis
Fonctionnalités principales
Collecte automatisée des éléments probatoires via 44 intégrations applicatives vérifiées
Contrôle continu de conformité assorti de préconisations d'actions correctives
Comply AI pour la génération de réponses aux questionnaires d'audit tiers
Attribution d'un chargé de compte (CSM) dédié
Portail Trust Center pour attester publiquement du niveau de sécurité de l'organisation
Modèles types de chartes et politiques alignés sur les grilles de contrôle réglementaires
Pourquoi cette solution est pertinente pour NIS 2
La simplicité de prise en main est soulignée à 650 reprises et l'efficacité de mise en conformité 552 fois sur un total de 833 avis, traduisant une densité d'appréciations positives particulièrement élevée.
L'excellence du support utilisateur représente son véritable atout. Les avis mentionnent nommément leur responsable de compte et détaillent les interventions réalisées, une réalité qui corrobore pour une fois les arguments commerciaux.
La note obtenue sur Capterra culmine au niveau le plus élevé de cette étude, avec 4,8/5 sur 58 avis affichant 100 % de satisfaction positive.
Avantages
Le service d'assistance humaine constitue l'aspect le plus valorisé de l'ensemble des retours analysés
La facilité d'utilisation est mentionnée 650 fois, représentant la plus forte proportion constatée
Note de 4,8/5 sur Capterra pour 58 évaluations affichant 100 % de sentiment positif
Le composant Comply AI accélère notablement le traitement des questionnaires de contrôle
Les retours soulignent la capacité de très petites équipes à franchir les audits avec succès
Inconvénients
Seulement 44 connecteurs certifiés, soit le parc le plus restreint parmi les plateformes d'automatisation
Les dysfonctionnements d'intégration concentrent 184 signalements, le ratio le plus fort par rapport au volume d'avis
Plusieurs utilisateurs mentionnent que l'alignement des points de contrôle a nécessité de nombreux ajustements empiriques
Les premiers contacts avec l'application peuvent susciter un sentiment de complexité
Aucun traitement ciblé sur les spécificités de NIS 2 et impossibilité d'analyser le fond des contrats
Retours d'expérience clients
Secureframe rassemble une note de 4,7/5 pour 833 avis G2 et 4,8 sur 58 avis Capterra, ce dernier affichant 100 % de satisfaction favorable.
Les utilisateurs louent la convivialité générale et la disponibilité de l'équipe de support, tout en concédant que certains connecteurs d'intégration exigent des délais de paramétrage additionnels.
Les réserves émises n'entament pas l'adhésion globale. Les clients font état d'une phase d'apprentissage nécessaire et d'itérations sur la matrice de contrôles, tout en attribuant la note maximale de 5/5, signe que la qualité de l'accompagnement humain compense ces contraintes.

Synthèse de l'évaluation
Secureframe constitue la recommandation privilégiée pour les petites équipes souhaitant un accompagnement opérationnel de proximité. L'excellence du support client est avérée et solidement documentée dans les retours d'expérience.
Vérifiez toutefois au préalable la compatibilité de votre parc applicatif. Avec 44 intégrations seulement, l'écosystème de connecteurs est plus restreint et le volume de signalements sur ce point montre que les manques sont rapidement ressentis par les équipes techniques.
9. Hyperproof

Présentation générale
Hyperproof a été conçu pour les structures devant gérer plusieurs référentiels de front. L'intégration de NIS 2 vient ainsi s'ajouter à la gestion de l'ISO 27001, de SOC 2 ou de tout autre corpus réglementaire sectoriel.
La projection croisée des contrôles (cross-framework mapping) constitue son principe fondamental. Une preuve documentée n'est chargée qu'une seule fois pour satisfaire à l'ensemble des exigences normatives équivalentes.
La solution s'adresse directement aux équipes dédiées à la conformité, plutôt qu'à un ingénieur informatique gérant ces problématiques de manière accessoire.
Profil d'utilisateur idéal
Services de conformité administrant NIS 2 en parallèle de trois référentiels normatifs ou davantage
Organisations dont les éléments de preuve techniques répondent à plusieurs cadres de régulation
Structures disposant d'un département conformité ou gouvernance structuré
Entreprises nécessitant une visibilité transversale sur l'état de préparation aux audits pour l'ensemble de leurs filiales ou activités
Fonctionnalités principales
Pilotage centralisé de multiples référentiels de contrôle de sécurité
Correspondance croisée permettant de satisfaire simultanément plusieurs exigences grâce à un justificatif unique
Collecte automatisée des éléments probatoires assortie d'un module de suivi des demandes
Tableaux de bord d'état de préparation aux audits segmentés par référentiel
Registre des risques avec association directe aux mesures de sécurité correspondantes
Suivi et assignation nominative des non-conformités et des actions de remédiation
Pourquoi cette solution est pertinente pour NIS 2
Les mesures de l'article 21 de NIS 2 présentent d'importantes similitudes avec l'ISO 27001, et la correspondance croisée permet de valoriser les travaux déjà menés au titre de l'une pour répondre aux exigences de l'autre.
Les évaluations sont homogènes et élevées, avec 4,5/5 sur 223 avis G2 et 4,8/5 sur 116 avis Capterra, ce dernier volume confirmant la représentativité de la note.
L'environnement est spécifiquement adapté aux professionnels de la conformité, convenant mieux à un programme établi qu'un outil conçu initialement pour les fondateurs de startups.
Avantages
Mise en correspondance évitant la duplication des démarches entre NIS 2 et les exigences redondantes de l'ISO 27001
Scores de satisfaction solides et particulièrement stables sur l'ensemble des sites de notation
Conception adaptée aux exigences quotidiennes d'une direction de la conformité
Supervision globale et consolidée de la maturité face aux audits d'un ensemble d'entités
Affectation claire des responsabilités de traitement des écarts de sécurité
Inconvénients
Les utilisateurs soulignent des difficultés récurrentes pour moduler et personnaliser les états de reporting
La configuration initiale de l'outil est jugée complexe et peu intuitive
Intérêt fonctionnel moindre si le besoin se limite à un unique référentiel réglementaire
Incapacité à analyser le texte des conventions conclues avec les fournisseurs
Aucune fonctionnalité de suivi ou de veille des transpositions nationales de la directive
Retours d'expérience clients
Hyperproof réunit une note de 4,5/5 pour 223 avis G2 et 4,8 sur 116 avis déposés sur Capterra.
Les utilisateurs identifient l'association matricielle des contrôles comme la source directe de gain de temps opérationnel, confirmant concrètement les gains promis par l'éditeur.
Le module de reporting et la phase d'initialisation font l'objet de réserves régulières, les utilisateurs faisant état de contraintes de mise en page des rapports et d'un paramétrage initial complexe.

Synthèse de l'évaluation
Hyperproof s'avère un choix pertinent pour une équipe de conformité devant intégrer NIS 2 au sein d'un écosystème de référentiels plus large. La possibilité de mutualiser les contrôles apporte des gains d'efficacité croissants avec le nombre de normes gérées.
Sa couverture se limite toutefois aux contrôles techniques, sans traiter les clauses contractuelles ni les textes nationaux. Ces deux dimensions nécessitent des solutions complémentaires adaptées.
10. LogicGate Risk Cloud

Présentation générale
LogicGate Risk Cloud est une plateforme sans code (no-code) dédiée à l'élaboration d'applications de gestion des risques et de la conformité, au sein de laquelle NIS 2 doit être paramétré sur mesure par l'utilisateur plutôt que d'être fourni sous la forme d'un module prêt à l'emploi.
Les applications sont configurées par assemblage de modules logiques de traitement, permettant à l'entreprise de modéliser ses processus cibles et de les déployer.
Son intérêt réside dans la centralisation opérationnelle : les contrôles de sécurité, la gestion des tiers et le traitement des incidents peuvent être réunis au sein d'une seule et même interface.
Profil d'utilisateur idéal
Organisations disposant déjà d'un processus de conformité NIS 2 formalisé qu'elles souhaitent outiller fidèlement
Équipes cherchant à centraliser les contrôles, la chaîne d'approvisionnement et la gestion des incidents
Structures disposant des ressources internes pour créer, faire évoluer et administrer des applications sur mesure
Directions des risques pour lesquelles NIS 2 s'inscrit au sein d'un ensemble plus vaste de dispositifs
Fonctionnalités principales
Outil sans code de conception de flux de travail pour paramétrer des applications de gestion des risques
Registre des risques intégrant des étapes de qualification, d'évaluation et de remédiation
Cartographie croisée des exigences de sécurité sur différents référentiels
Module de gestion des risques inhérents aux tiers et prestataires externes
Flux de traitement des incidents avec règles d'affectation et procédures d'escalade
Tableaux de bord d'analyse exploitant le schéma de données propre à l'organisation
Pourquoi cette solution est pertinente pour NIS 2
Les délais de notification d'incidents imposés par NIS 2 requièrent des procédures d'escalade rigoureuses, et LogicGate permet de modéliser un circuit conforme à vos circuits de validation internes plutôt que d'imposer un modèle standard rigide.
La centralisation des différentes obligations constitue son deuxième avantage majeur. Réunir les contrôles techniques, la surveillance des fournisseurs et la notification des incidents sur un portail unique évite la dispersion entre outils hétérogènes.
Les scores de satisfaction restent élevés, affichant 4,6/5 pour 191 avis G2 et 4,7 pour 65 avis sur Capterra.
Avantages
Le studio sans code permet de reproduire vos processus métiers internes sans nécessiter de développements logiciels lourds
Consolidation au même endroit du contrôle des mesures de sécurité, du risque tiers et du suivi des failles
Circuits de gestion des incidents paramétrables pour respecter les délais réglementaires de notification
Indicateurs de pilotage fondés sur le modèle d'information propre à l'entreprise
Évaluations très satisfaisantes et convergentes sur les principales plateformes de référence
Inconvénients
Les utilisateurs rapportent un temps d'apprentissage conséquent sur l'environnement de conception
La console de modélisation et d'administration est fréquemment jugée complexe
Exige la disponibilité de collaborateurs formés en interne pour concevoir et maintenir les flux applicatifs
Aucun canevas ou modèle documentaire préconfiguré n'est fourni d'office pour NIS 2
Incapacité totale à examiner les clauses figurant dans les contrats fournisseurs
Retours d'expérience clients
LogicGate Risk Cloud totalise un score moyen de 4,6/5 sur 191 avis G2 et 4,7 sur 65 avis Capterra.
La grande adaptabilité de la plateforme est citée comme le motif premier d'adhésion, les utilisateurs appréciant de pouvoir créer des circuits sur mesure indisponibles sur les logiciels standards du marché.
La difficulté d'accès initiale constitue la critique principale, le module de conception étant jugé complexe et le temps nécessaire pour parvenir à un fonctionnement opérationnel souvent plus long qu'anticipé.
Synthèse de l'évaluation
LogicGate constitue une réponse adaptée pour une organisation disposant déjà d'une méthodologie NIS 2 éprouvée et recherchant un logiciel capable de s'y conformer strictement. La souplesse de modélisation des processus d'incidents représente un atout indéniable face à la diversité des critères de notification nationaux.
Cette solution est en revanche déconseillée si vous visez une conformité immédiate. La construction des applications demande un investissement significatif et la plateforme ne propose pas de paramétrage préconfiguré pour NIS 2.
Qu'est-ce qui caractérise un bon outil de conformité NIS 2 ?
NIS 2 soulève en réalité trois enjeux distincts, et le choix de l'outil adapté dépend directement de vos priorités opérationnelles. Voici les critères clés à prendre en compte :
La prise en charge de l'obligation sur laquelle vous accusez un retard
La conformité aux exigences de l'article 21 relève du contrôle de sécurité technique. L'évaluation des risques, la gestion des incidents, la continuité d'activité, la cryptographie, le contrôle d'accès et l'authentification multifacteur correspondent étroitement à l'ISO 27001, et les plateformes d'automatisation présentées ici y répondent efficacement.
La notification des incidents relève quant à elle d'un flux opérationnel soumis à des délais stricts : 24 heures pour l'alerte précoce, 72 heures pour la notification d'incident et un mois pour le rapport final, avec des critères de gravité qui varient selon les lois nationales de transposition.
La sécurisation de la chaîne d'approvisionnement et la formalisation des politiques constituent des tâches juridiques. L'insertion de clauses adaptées dans les contrats fournisseurs et l'élaboration de chartes décrivant vos mesures de sécurité effectives exigent une analyse juridique rigoureuse plutôt que de simples tests de conformité technique.
L'aptitude à analyser le fond rédactionnel des contrats fournisseurs
L'article 21 impose la maîtrise des risques dans les relations avec les prestataires, une exigence que les solutions logicielles réduisent trop souvent à de simples questionnaires d'évaluation de la sécurité des fournisseurs sans analyser le contenu des contrats.
Cette distinction est pourtant fondamentale. Un portail de gestion des tiers peut indiquer qu'un fournisseur est critique pour l'activité, mais il ne permet pas de savoir si le contrat conclu contient des obligations précises de sécurité, des délais d'alerte en cas d'incident, des prérogatives d'audit sur site ou des restrictions relatives à la sous-traitance.
Le module Multi Review de LEGALFLY apporte une solution concrète à ce problème en appliquant un playbook unique à des centaines d'actes en un seul passage, chaque point relevé étant directement rattaché à sa clause contractuelle source.
Le traitement de la disparité des vingt-sept transpositions nationales
Il s'agit là de la problématique centrale de NIS 2, qu'une grande partie des logiciels du marché ignore encore. Chaque État membre a transposé la directive selon son propre calendrier, avec des portails d'enregistrement spécifiques, des critères de notification d'incidents propres et des régimes de sanctions différents.
Un logiciel qui aborde NIS 2 comme un bloc homogène suit une norme qui n'a pas d'existence juridique directe. Dans les faits, seules s'appliquent la loi de transposition belge, la loi allemande, la législation néerlandaise et les vingt-quatre autres textes nationaux.
La rédaction et la tenue à jour effective des politiques documentées
L'article 21 exige des mesures documentées, et c'est souvent sur le terrain documentaire que la conformité se dégrade. Les politiques rédigées lors du projet initial cessent fréquemment de refléter les pratiques réelles de l'organisation après seulement quelques mois.
L'utilisation de modèles génériques ne suffit pas. Ces documents doivent être adaptés aux mesures de sécurité réellement appliquées et faire l'objet de mises à jour régulières en fonction de l'évolution des pratiques ou du cadre légal.
Discovery élabore chaque projet de politique en fonction des positions préalablement approuvées par vos juristes. En cas de révision d'une loi de transposition nationale, Agent Studio soumet automatiquement la mise à jour correspondante à l'équipe juridique pour validation, puis archive la version définitive. Ce mécanisme garantit le maintien en condition opérationnelle de votre référentiel documentaire dans la durée.
La sécurité et le traitement de vos données confidentielles
Toute structure soumise à NIS 2 dispose d'une équipe de sécurité chargée d'auditer minutieusement les logiciels accédant à ses documents. Les contrats fournisseurs et les politiques de sécurité comptent précisément parmi les pièces les plus sensibles.
L'anonymisation préalable au traitement apporte ici une réponse indispensable. Les noms de personnes, les fonctions, les dénominations d'entreprises et les identifiants techniques sont pseudonymisés dès l'importation afin qu'aucune donnée directement identifiable ne soit transmise aux modèles d'IA tiers, cette protection s'appliquant par défaut sans exiger de paramétrage manuel.
Les modalités de déploiement conditionnent directement la validation par vos équipes de sécurité informatique. L'accès en mode SaaS classique, le déploiement en environnement mono-locataire (single-tenant) ou l'installation du moteur d'anonymisation sur site constituent des architectures distinctes, et une entité soumise à NIS 2 exige souvent des garanties supérieures au SaaS mutualisé.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
Comment choisir votre logiciel de conformité NIS 2 ?
Sept critères permettent de distinguer l'outil qui comblera vos manques réels de celui qui fera double emploi avec vos solutions existantes.
1. Identifiez précisément l'obligation sur laquelle porte votre besoin prioritaire
Définissez clairement votre besoin : le déploiement des contrôles techniques, la notification des incidents, la sécurité des contrats fournisseurs et la formalisation des politiques documentées constituent quatre problématiques distinctes. De nombreuses organisations ont déjà couvert le premier volet, mais doivent encore traiter les trois autres.
Acquérir un second outil de contrôle technique ne résoudra pas votre problème si vos mesures techniques sont déjà correctement suivies.
2. Vérifiez si l'outil analyse le texte des contrats ou se borne à évaluer les tiers
C'est le critère de distinction le plus important lors de l'évaluation d'une solution NIS 2. Noter le risque d'un tiers via un questionnaire et analyser le texte même d'un contrat sont deux fonctions totalement différentes, les plateformes de contrôle technique se limitant généralement à la première.
Testez concrètement les capacités de la solution : soumettez à l'éditeur un contrat fournisseur assorti d'une grille de vos exigences de sécurité, et vérifiez si le rapport d'analyse relie précisément chaque manquement à la clause correspondante.
3. Interrogez l'éditeur sur la prise en compte des transpositions nationales
Posez directement cette question et analysez la précision de la réponse. Une solution affirmant prendre en charge NIS 2 de manière uniforme se réfère souvent à la directive européenne globale, et non aux textes de transposition qui vous sont concrètement applicables.
Une veille continue sur chacune de vos juridictions d'implantation est indispensable. Si vous opérez dans six États membres, vous devez suivre six lois nationales distinctes, et non un cadre européen théorique unique.
4. Évaluez le module de gestion des incidents au regard de vos délais de notification
Le délai de 24 heures imparti pour l'alerte précoce est très court. Clarifiez précisément les étapes entre la détection de l'incident et sa notification, identifiez les personnes notifiées par le circuit d'escalade et vérifiez si les critères de gravité peuvent être modulés selon les pays au sein d'un même processus.
LogicGate et ISMS.online sont les deux outils du panel offrant de réelles fonctionnalités de gestion d'incidents. La plupart des autres solutions réduisent l'incident à un simple constat d'échec sur un test technique.
5. Assurez-vous que l'outil ne s'arrête pas à la simple détection des écarts
Identifier une convention de prestation non conforme ne constitue que la première étape. Renseignez-vous sur la manière dont l'avenant modificatif est rédigé, sur la base de quels modèles juridiques validés, par qui il est vérifié et dans quel référentiel le document validé est ensuite classé.
Si cette phase suppose encore des échanges manuels par messagerie, l'outil se limite à un rôle d'alerte. À l'échelle de centaines de contrats fournisseurs, ce niveau d'automatisation fait toute la différence.
6. Validez les conditions de traitement des données avant l'audit de sécurité
Votre propre direction de la sécurité examinera l'outil avec attention, ce qui est logique et prévisible pour un achat lié à NIS 2.
Validez trois points essentiels : les pièces sont-elles anonymisées avant tout traitement par un modèle d'IA ? Cette anonymisation s'applique-t-elle nativement par défaut ou dépend-elle d'un paramétrage manuel ? Quelles sont les options de déploiement proposées si vos règles internes refusent le stockage de vos contrats sur des environnements mutualisés ?
7. Vérifiez l'interconnexion avec vos espaces de stockage documentaire existants
Vos contrats fournisseurs sont hébergés sur SharePoint, dans une GED ou au sein d'un logiciel de gestion des contrats (CLM). Une solution incapable de s'y connecter directement imposera des opérations manuelles de transfert de fichiers chronophages.
Le nombre d'intégrations s'échelonne de 159 à seulement 10 connecteurs dans notre sélection. Validez expressément la compatibilité avec l'outil qui héberge vos documents contractuels.
Synthèse comparative des solutions de conformité NIS 2
Outil | Note globale (Avis G2 & Capterra) | Point fort principal | Limite principale | Cible idéale |
LEGALFLY | 4,7 | Processus juridiques de bout en bout sur documents anonymisés (clauses contractuelles, politiques et veille sur plus de 130 juridictions) | Ne constitue pas une plateforme de contrôle technique ni de déclaration d'incidents | Entités dont le besoin prioritaire porte sur les contrats, les politiques ou les transpositions |
DataGuard | 4,6 | Intègre expressément NIS 2, avec l'accompagnement de consultants experts reconnus par les utilisateurs | Interface parfois peu claire et modèles de documents rigides | Sociétés européennes recherchant un outil associé à une expertise métier dédiée |
Vanta | 4,5 | Couverture très étendue avec 122 connecteurs et la communauté d'utilisateurs la plus vaste | Niveau de prix et conditions d'engagement faisant l'objet de critiques régulières | Grandes entreprises pilotant conjointement plusieurs programmes de conformité |
Drata | 4,7 | 159 connecteurs d'intégration, soit le total le plus élevé, avec d'excellents résultats en audit | Orientation croissante du support technique vers des agents automatisés d'IA | Parcs informatiques complexes où le volume d'intégrations est le critère clé |
OneTrust Tech Risk & Compliance | 4,5 | Décline les règles en plans d'actions concrets avec une bibliothèque juridique intégrée | Mise en œuvre complexe et temps d'apprentissage initial très long | Grandes entreprises exploitant déjà une démarche de GRC globale |
ISMS.online | 4,5 | Centré sur le système de management documentaire, suivi complet des incidents et actions correctives | 10 intégrations seulement et modules fonctionnant de façon étanche sans partage de données | Organisations dont la priorité porte sur la constitution du référentiel documentaire |
Sprinto | 4,7 | Déploiement rapide associé à un support personnalisé, avec des notes très homogènes | Peu de souplesse de personnalisation et qualité du support en retrait après la première année | Premiers chantiers de certification soumis à des délais serrés |
Secureframe | 4,75 | La meilleure réputation d'assistance humaine et de service client du comparatif | 44 connecteurs seulement, soit le total le plus faible pour les outils d'automatisation | PME et équipes de conformité aux effectifs restreints |
Hyperproof | 4,65 | Correspondance croisée permettant de mutualiser les contrôles communs entre NIS 2 et l'ISO 27001 | Personnalisation des rapports complexe et configuration initiale peu intuitive | Directions de la conformité administrant plusieurs référentiels de front |
LogicGate | 4,65 | Plateforme sans code modulable avec un suivi des incidents très adaptable | Prise en main complexe et absence de modèles préconfigurés pour NIS 2 | Équipes disposant déjà de leurs propres méthodes et processus formalisés |
Traitez le volet juridique de NIS 2 que vos outils de contrôle technique ne couvrent pas
Vos mesures de sécurité relevant de l'article 21 font l'objet d'un suivi opérationnel. Pourtant, vos contrats fournisseurs ne prévoient encore aucune obligation de sécurité contraignante, et personne ne mesure les divergences de transposition entre les différents pays où vous opérez.
LEGALFLY analyse l'intégralité de vos documents contractuels en une seule passe. Multi Review applique vos clauses de sécurité de référence à l'ensemble des contrats de prestations de services, met en évidence les lacunes de préavis de notification d'incident et les clauses de sous-traitance non bornées, tandis que Review génère les avenants modificatifs en stricte cohérence avec vos modèles juridiques validés.
Legal Radar assure une veille individualisée sur chaque transposition nationale, analysant les publications des autorités de plus de 130 juridictions et évaluant l'impact de chaque modification légale sur vos contrats. Chaque pièce fait l'objet d'une anonymisation stricte préalable à tout traitement algorithmique.
ECS a doublé la capacité de traitement de son équipe juridique sans recrutement complémentaire. MSIG Europe a réduit ses délais d'analyse contractuelle d'une journée à vingt minutes. Adeera a diminué de 93 % le temps alloué à la révision de ses contrats.
Planifiez une démonstration personnalisée et soumettez-nous l'un de vos contrats fournisseurs actuels.
Foire aux questions (FAQ) sur les logiciels de conformité NIS 2
Qu'est-ce qu'un logiciel de conformité NIS 2 ?
Un logiciel de conformité NIS 2 accompagne les entités essentielles et importantes dans le respect de la deuxième directive sur la sécurité des réseaux et des systèmes d'information, couvrant les mesures de gestion des risques de l'article 21, la sécurité de la chaîne d'approvisionnement, les délais impératifs de notification d'incident et la responsabilité des organes de direction. S'agissant d'une directive et non d'un règlement, elle s'applique par l'intermédiaire de vingt-sept lois de transposition nationales distinctes comportant des seuils et des calendriers spécifiques. Le marché se partage entre les outils d'automatisation des contrôles techniques, les suites de GRC d'entreprise et les solutions juridiques dédiées à l'analyse des contrats et à la veille réglementaire.
Quel est le meilleur outil de conformité NIS 2 en 2026 ?
LEGALFLY se distingue comme la solution de référence pour le volet juridique et contractuel, qui constitue souvent la lacune principale des projets d'entreprises. Multi Review analyse l'ensemble du portefeuille de contrats fournisseurs au regard de vos exigences de sécurité en une seule passe, Review produit les projets d'avenants, Discovery élabore les politiques internes requises, et Legal Radar assure une veille sur plus de 130 juridictions, couvrant chaque législation nationale de transposition. Les documents sont systématiquement anonymisés avant toute analyse. Pour le déploiement des contrôles techniques de l'article 21, DataGuard traite expressément NIS 2 et Drata propose le catalogue d'intégrations le plus large.
Quels critères retenir pour choisir son logiciel de conformité NIS 2 ?
Identifiez en premier lieu l'obligation sur laquelle porte votre retard réel : le contrôle technique des mesures de sécurité, la gestion des incidents, la sécurité des contrats fournisseurs et la formalisation des politiques relèvent en effet de catégories de produits différentes. Vérifiez ensuite si l'outil analyse le contenu rédactionnel des contrats ou se limite à une notation des tiers par formulaire, comment il gère les vingt-sept transpositions nationales, et si le flux de déclaration des incidents correspond aux seuils légaux de vos pays d'activité. Assurez-vous des garanties de protection des données avant l'audit de sécurité, et vérifiez la compatibilité technique avec la solution qui héberge vos contrats.
En quoi LEGALFLY se différencie-t-il des autres solutions du marché ?
LEGALFLY analyse directement le texte des contrats fournisseurs et assure le suivi des législations nationales de transposition, deux périmètres que les outils de contrôle technique de ce comparatif ne prennent pas en charge. Multi Review applique un playbook unique à des centaines d'actes simultanément en liant chaque observation à sa clause source. Legal Radar assure une veille individualisée sur plus de 130 pays au lieu de réduire NIS 2 à un cadre générique théorique. Enfin, Agent Studio prend en charge le traitement complet des remédiations, de l'identification d'une modification légale jusqu'à l'archivage du contrat validé, sur des pièces préalablement anonymisées.
Comment se déroule la mise en place de LEGALFLY ?
La phase d'évaluation débute par une démonstration opérationnelle personnalisée plutôt que par un essai générique en accès libre. Vous nous transmettez un exemple de contrat fournisseur ainsi que votre grille de critères de sécurité, et nous les traitons en direct via Multi Review. Le déploiement s'effectue en mode SaaS, en environnement mono-locataire (single-tenant) ou avec installation du module d'anonymisation sur site selon les exigences de votre direction de la sécurité. À titre d'exemple, l'entreprise Agristo a pu exploiter ses premiers résultats quelques jours seulement après sa session initiale de cadrage.
Quelle est la complexité d'une migration vers LEGALFLY ?
Le déploiement est fluide car LEGALFLY fonctionne en complément de vos outils de contrôle technique existants sans chercher à les remplacer. Les contrats sont synchronisés depuis SharePoint, Google Drive ou NetDocuments via des connecteurs natifs, et les modules complémentaires pour Word et Outlook permettent aux juristes de travailler directement au sein de leurs applications habituelles. Le générateur de playbooks permet par ailleurs de modéliser vos exigences de sécurité contractuelles en deux minutes à partir de vos modèles de référence, sans exiger de projet de paramétrage lourd.
LEGALFLY a-t-il vocation à se substituer à une plateforme ISO 27001 ou de conformité automatisée ?
Non, ces outils sont complémentaires. Des solutions telles que Vanta, Drata, Sprinto, Secureframe ou DataGuard automatisent la collecte des éléments de preuve relatifs aux mesures de sécurité informatique, un périmètre que LEGALFLY ne traite pas. LEGALFLY prend en charge les documents que ces plateformes ne peuvent analyser : les contrats intégrant les exigences de sécurité relatives à vos tiers, les politiques formalisant vos mesures relevant de l'article 21, et le suivi des transpositions nationales applicables. L'utilisation conjointe de ces deux catégories de solutions constitue la pratique habituelle en entreprise.
Est-il sécurisé de traiter des contrats et des politiques de sécurité via un outil d'IA dans un contexte NIS 2 ?
Tout dépend des garanties de traitement apportées par la solution, ce point constituant l'enjeu central pour une structure assujettie. LEGALFLY anonymise l'ensemble des pièces préalablement à toute analyse : les noms de personnes, fonctions, raisons sociales et identifiants techniques sont pseudonymisés dès l'importation afin qu'aucune donnée directement identifiable ne soit transmise aux modèles d'IA tiers, tout en conservant la structure juridique du texte. Cette protection est active par défaut. Certifiée ISO 27001 et SOC 2 Type II, l'organisation respecte un cadre aligné sur ces deux normes et le RGPD, réalise des audits d'intrusion annuels indépendants et propose des options de déploiement en mono-locataire ou avec anonymisation sur site.
Avertissement légal : Ce comparatif s'appuie sur des données produits publiques et des retours d'utilisateurs vérifiés constatés en octobre 2026. Les évaluations et le nombre d'avis sont susceptibles d'évoluer dans le temps. L'étendue des fonctionnalités, le catalogue des référentiels et les listes de connecteurs doivent faire l'objet d'une confirmation auprès de chaque éditeur préalablement à toute décision d'achat. LEGALFLY est l'éditeur de cette étude comparative et figure parmi les solutions évaluées.

