






La plupart des logiciels dédiés au Règlement européen sur l'IA partent d'une prémisse erronée.
Ils se concentrent sur la surveillance d'un système d'IA, ce qui relève de l'ingénierie et dispose déjà d'outils adaptés. Or, le Règlement pose avant tout une question d'ordre juridique : quelle est la nature de ce système, et qui en porte la responsabilité ?
La qualification juridique d'un système détermine la quasi-totalité des obligations qui en découlent. Les systèmes interdits, à haut risque selon l'Annexe III, à risque limité assortis de devoirs de transparence ou à risque minimal constituent quatre régimes de conformité fondamentalement distincts. Déterminer le régime applicable relève de l'interprétation légale, et non du monitoring de modèles.
La seconde question juridique porte sur la répartition des responsabilités. Le Règlement distingue les obligations incombant aux fournisseurs de celles des déployeurs. Dès lors que vous déployez le modèle d'un tiers, ce sont les stipulations contractuelles qui régissent cette ventilation.
LEGALFLY s'impose comme la solution de référence pour répondre à ces exigences juridiques liées au Règlement européen sur l'IA. Chaque analyse s'appuie sur les avis vérifiés de G2 et Capterra ainsi que sur un examen approfondi de chaque outil réalisé en octobre 2026.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
Points clés à retenir
Le Règlement européen sur l'IA en bref : Le Règlement (UE) 2024/1689 classe les systèmes d'IA par catégories de risques et associe des obligations spécifiques à chacune d'elles : des interdictions strictes aux exigences de transparence, en passant par les devoirs de documentation, d'essais et de surveillance humaine pour les systèmes à haut risque. Il s'applique de manière différenciée aux fournisseurs et aux déployeurs, et entre en vigueur par étapes, les exigences relatives au haut risque bénéficiant du calendrier le plus long.
Le rôle des logiciels de conformité au Règlement sur l'IA : Ils accompagnent les organisations dans leur mise en conformité avec le Règlement (UE) 2024/1689 : inventaire des systèmes d'IA, qualification des risques, évaluation de la conformité, documentation technique, obligations de transparence, surveillance après commercialisation et compétences en matière d'IA, selon un calendrier d'application progressif.
La lacune des logiciels traditionnels de conformité : Les plateformes de gouvernance de l'IA sont conçues pour l'inventaire et la surveillance technique ; elles présupposent que la qualification juridique est déjà tranchée. En pratique, cette qualification constitue la démarche la plus complexe : il s'agit d'une analyse de droit, et l'audit des contrats répartissant les obligations entre fournisseurs et déployeurs n'est couvert par aucun outil technique.
Le meilleur logiciel global de conformité au Règlement sur l'IA : LEGALFLY, sur le plan juridique. Discovery analyse les questions de qualification au regard de plus de 1 000 sources juridiques officielles, avec citations et raisonnements vérifiables ; Multi Review examine les contrats de vos fournisseurs d'IA pour vérifier la répartition des obligations ; Discovery génère vos politiques internes, et Legal Radar assure la veille des échéances échelonnées et des normes harmonisées.
La valeur distinctive de LEGALFLY : La prise en charge intégrale des flux de travail juridiques de bout en bout : de l'évolution réglementaire à la validation juridique finale, en passant par la recherche doctrinale, la revue contractuelle et la rédaction d'amendements. Tout cela s'exécute sur des documents anonymisés préalablement à l'analyse, au sein d'une architecture conçue en amont des modèles actuels. Aucun concurrent de cette liste n'offre une telle combinaison.
Comment choisir : Déterminez si votre besoin prioritaire concerne l'inventaire et la surveillance des modèles, la qualification juridique et l'interprétation légale, ou la revue de vos contrats fournisseurs d'IA. Trois catégories de solutions bien distinctes répondent à ces trois problématiques.
Vue d'ensemble des meilleurs logiciels de conformité au Règlement sur l'IA en 2026
Outil | Idéal pour | Fonctionnalités clés | Avantages | Inconvénients |
LEGALFLY | Directions juridiques internes gérant la qualification, les contrats fournisseurs d'IA et les politiques internes | Workflows agentiques de bout en bout via Agent Studio, anonymisation préalable à l'analyse, Discovery sur plus de 1 000 sources officielles, Multi Review sur data rooms, Legal Radar couvrant plus de 130 juridictions | Analyse approfondie de la qualification avec sources citées et raisonnement auditable ; audit des contrats d'IA fournisseurs pour la ventilation des obligations ; anonymisation dès l'import | Processus d'évaluation guidé par l'équipe commerciale ; centré sur la couche juridique et non sur le monitoring technique des modèles |
Credo AI | Grandes entreprises nécessitant une gouvernance de l'IA adossée à une traduction technique des politiques réglementaires | Découverte des systèmes d'IA, évaluation, surveillance, bibliothèque de politiques traduisant le Règlement en listes de contrôle techniques, éléments de preuve prêts pour l'audit | Le Policy Marketplace convertit le Règlement et les cadres NIST en listes d'actions techniques directement exploitables | Courbe d'apprentissage abrupte signalée par la quasi-totalité des utilisateurs, et seulement 11 avis publics |
IBM watsonx.governance | Grandes entreprises administrant des modèles répartis sur plusieurs clouds et fournisseurs | Gouvernance multiplateforme, fiches d'information (AI Factsheets), surveillance des biais et de la dérive, accélérateurs de conformité alignés sur le Règlement sur l'IA, surveillance des agents | Supervise les modèles quel que soit leur environnement d'exécution, avec accélérateurs de conformité intégrés | La complexité de mise en œuvre est le point faible le plus souvent souligné ; augmentation sensible des coûts en production |
OneTrust Tech Risk & Compliance | Entreprises intégrant la gouvernance de l'IA au sein d'un programme GRC plus global | Contenu réglementaire, mise en correspondance des obligations avec des tâches opérationnelles, gestion des risques, risque tiers, gestion des politiques | Traduit les exigences réglementaires en tâches intégrées aux processus opérationnels existants | Déploiement complexe et courbe d'apprentissage abrupte prédominent dans les retours d'expérience |
DataGuard | Organisations européennes recherchant une plateforme logicielle combinée à un accompagnement expert dédié | Couverture ISO 27001, TISAX, NIS2, SOC 2, RGPD et Règlement européen sur l'IA, gestion des risques, collecte automatisée des preuves, consultant attitré | Prend en charge explicitement le Règlement sur l'IA, avec des consultants dont l'expertise individuelle est saluée | Interface perfectible et modèles décrits comme manquant de flexibilité |
Saidot | Organisations recherchant une gouvernance nativement conçue autour du Règlement sur l'IA | Gouvernance de l'IA par graphes reliant systèmes, modèles, agents et jeux de données aux risques, politiques et contrôles ; architecture orientée agents | Conçu dès l'origine pour répondre aux exigences du Règlement européen sur l'IA, fondé en 2018 | Aucun avis public disponible sur les plateformes de référence, d'où une absence de retours utilisateurs vérifiables |
Modulos | Organisations souhaitant une plateforme de gouvernance certifiée ISO 42001 | Cartographie des politiques d'IA, gestion des risques liés à l'IA, gestion de la conformité, évaluation des risques, piste d'audit | Première plateforme de gouvernance de l'IA à obtenir la certification ISO 42001 | Aucun avis public disponible, et tarification exclusivement réservée aux grands comptes |
Vanta | Équipes souhaitant adjoindre la gouvernance de l'IA à un programme de conformité préexistant | Collecte automatisée des preuves, plus de 35 référentiels dont la gouvernance de l'IA, surveillance continue, gestion des risques | 122 intégrations certifiées et la base d'avis la plus vaste de ce comparatif | Conçu prioritairement pour la sécurité informatique, la gouvernance de l'IA n'étant qu'un module complémentaire |
Hyperproof | Équipes de conformité pilotant le Règlement sur l'IA en parallèle de multiples référentiels | Gestion des cadres de contrôle, correspondances inter-référentiels, collecte automatisée des preuves, préparation aux audits | Correspondance inter-référentiels permettant aux preuves de satisfaire simultanément plusieurs exigences communes | Personnalisation des rapports complexe et absence de fonctionnalités de surveillance technique de l'IA |
Holistic AI | Équipes recherchant un audit algorithmique et une évaluation des biais associés à la gouvernance | Gestion des risques d'IA, audit des biais, évaluation des modèles, veille réglementaire | Expertise approfondie en matière d'audit et d'évaluation des biais, dépassant le simple inventaire | Aucun avis public disponible sur les plateformes de référence |
Pourquoi s'équiper d'un logiciel de conformité au Règlement européen sur l'IA ?
Le Règlement (UE) 2024/1689 est entré en vigueur en août 2024 et ses dispositions s'appliquent de manière échelonnée. Les interdictions de pratiques inacceptables ont été les premières applicables, suivies des obligations relatives aux modèles d'IA à usage général, tandis que les exigences relatives aux systèmes à haut risque s'appliqueront selon un calendrier plus étendu.
Cette progressivité explique pourquoi de nombreux programmes accusent un retard. Des échéances perçues comme lointaines se rapprochent à un rythme soutenu, et les travaux préparatoires requis pour satisfaire aux obligations des systèmes à haut risque excèdent le délai imparti entre la promulgation et l'application effective.

Le périmètre fonctionnel des logiciels de conformité
Cette catégorie logicielle recouvre trois missions distinctes que les acheteurs confondent fréquemment. L'inventaire et la surveillance consistent à recenser les systèmes d'IA déployés, identifier leur infrastructure d'hébergement et suivre leur comportement opérationnel : c'est le rôle des plateformes de gouvernance de l'IA.
La qualification juridique et l'interprétation légale constituent le deuxième volet. Déterminer si un système relève de l'Annexe III, si un cas d'usage fait l'objet d'une interdiction légale, et si votre organisation agit en qualité de fournisseur ou de déployeur, relève exclusivement de l'analyse juridique.
La gestion des contrats et des politiques internes représente le troisième volet. Le Règlement répartit les obligations entre fournisseurs et déployeurs ; vos contrats d'approvisionnement déterminent donc votre niveau d'exposition juridique, tandis que vos politiques d'utilisation et programmes de formation interne doivent être rédigés et formalisés.
Les lacunes de la majorité des outils du marché
La quasi-totalité des solutions logicielles postule que la qualification juridique est un fait acquis. Vous déclarez un système, sélectionnez sa catégorie de risque dans un menu déroulant, et la plateforme génère la liste des obligations correspondantes — une approche fluide, à la condition expresse d'avoir préalablement qualifié le risque avec exactitude.
Or, la qualification juridique représente la phase la plus complexe, et elle relève de l'analyse de droit. Déterminer si un outil de présélection de candidatures est à haut risque au sens de l'Annexe III dépend de ses fonctionnalités précises, de son contexte d'utilisation et des dérogations légales applicables. C'est une mission dévolue au juriste, appuyée sur des sources de droit vérifiées, et non un simple choix dans un formulaire.
Les contrats conclus avec les tiers fournisseurs constituent le second angle mort. La majorité des entreprises opèrent en qualité de déployeurs et non de fournisseurs. Les obligations qu'elles supportent dépendent directement des stipulations contractuelles convenues avec les fournisseurs de modèles : répartition des charges, accès à la documentation technique, assistance à la transparence et garanties d'indemnisation.
Or, ces contrats demeurent souvent inexplorés sous cet angle. Une plateforme de gouvernance inventorie le système sans analyser la convention qui l'encadre, laissant la ventilation des obligations légales sans examen au sein de documents signés bien avant la promulgation du Règlement.
Le meilleur logiciel global de conformité au Règlement sur l'IA

LEGALFLY est la référence pour traiter le volet juridique de la conformité au Règlement sur l'IA, et ne prétend délibérément pas se substituer à une plateforme de monitoring technique. Pour l'inventaire des modèles, la détection des biais et la surveillance des dérives algorithmiques, les plateformes de gouvernance spécialisées accomplissent une mission d'ingénierie qui n'est pas la nôtre.
Notre savoir-faire réside dans l'interprétation légale et la sécurisation contractuelle. Discovery s'appuie sur plus de 1 000 sources juridiques officielles réparties sur plus de 130 juridictions, formulant chaque conclusion avec citations doctrinales et raisonnements juridiques auditables — des éléments indispensables pour étayer une qualification opposable aux régulateurs.
Multi Review audite vos contrats fournisseurs. Le module applique une grille d'analyse unique à l'ensemble de vos contrats d'IA, identifiant la répartition des charges entre fournisseur et déployeur, l'absence de droits d'accès à la documentation technique ou le défaut d'assistance à la transparence, chaque constat étant directement rattaché à sa clause source.
Legal Radar assure la veille sur les textes en cours d'adoption. Les normes harmonisées, les lignes directrices et les mesures d'application nationales continuent d'être publiées. Legal Radar surveille en continu les autorités de régulation et les journaux officiels dans plus de 130 juridictions, et évalue l'impact de chaque modification sur vos contrats et politiques en vigueur.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
Meilleurs logiciels de conformité au Règlement sur l'IA : analyse comparative détaillée
Les dix solutions sélectionnées se répartissent en trois catégories : les plateformes dédiées à la gouvernance de l'IA (inventaire, évaluation et surveillance), les solutions de conformité et GRC intégrant le Règlement comme un référentiel parmi d'autres, et la couche logicielle juridique spécialisée dans la qualification, la revue contractuelle et la formalisation des politiques internes.
Pour chaque solution, nous détaillons son champ d'application, son public cible, ses points forts distinctifs, les motifs de son intégration, les retours des utilisateurs et ses limites intrinsèques.
1. LEGALFLY

Présentation générale
LEGALFLY est le système d'exploitation juridique conçu pour les directions juridiques d'entreprise. Il propose aux équipes juridiques internes des flux de travail reposant nativement sur l'IA pour le traitement des demandes, la revue de contrats, la rédaction d'actes, les audits juridiques et la recherche légale, le tout adossé à un dispositif rigoureux de sécurité et d'anonymisation.
S'agissant du Règlement sur l'IA, la première difficulté est de nature juridique et non technique.
Déterminer si un système est qualifié de « haut risque » et si vous intervenez en tant que fournisseur ou déployeur conditionne l'intégralité des obligations légales à satisfaire. La conclusion doit pouvoir prospérer face à l'autorité de contrôle. Discovery étudie ces points à partir des sources primaires avec références textuelles précises, tandis que Multi Review analyse les conventions qui régissent la répartition de ces obligations entre votre organisation et le fournisseur du modèle.
Étant nous-mêmes développeurs de solutions d'IA soumis au Règlement, les exigences détaillées sur cette page ont été éprouvées sur notre propre infrastructure avant d'être appliquées à celles de nos clients.
Nos solutions sont déployées auprès de références telles que SAP, Lufthansa, Bosch et KPMG, ainsi que dans le cadre d'un partenariat avec la Direction générale des ressources humaines de la Commission européenne, dans les secteurs bancaire, assurantiel, technologique et industriel.
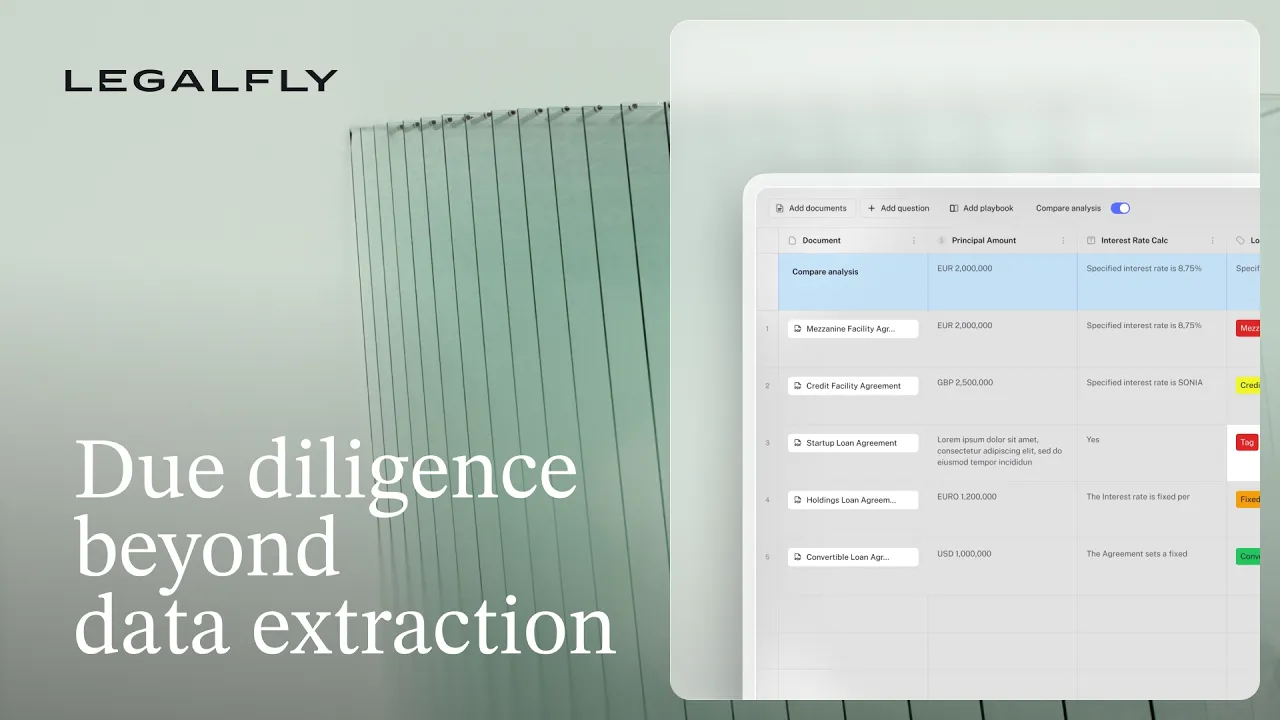
La plupart des équipes utilisant LEGALFLY réduisent de moitié le temps consacré à la revue de leurs contrats quelques semaines seulement après leur intégration. Réservez une courte démonstration pour découvrir son fonctionnement au sein de votre organisation.
Public cible
Directions juridiques et de la conformité de 3 à 200 juristes, au sein d'entreprises comptant de 200 à 100 000 collaborateurs
Organisations exigeant une analyse de qualification juridique solide et motivée, excluant les simples formulaires à choix multiples
Déployeurs dont la responsabilité juridique dépend des clauses effectives de leurs contrats d'approvisionnement en IA
Équipes chargées d'élaborer les chartes d'utilisation de l'IA et les politiques de gouvernance interne
Groupes internationaux assurant le suivi des transpositions et applications nationales articulées avec le Règlement européen
Fonctionnalités maîtresses
Agent Studio pour l'automatisation intégrale des flux de travail juridiques. Déclenchement automatique par e-mail, Slack, Teams ou action manuelle ; logique conditionnelle pour l'orientation et l'escalade des dossiers ; points d'étape décisionnels intégrant les circuits d'approbation et notification immédiate des interlocuteurs compétents.
Anonymisation préalable à l'analyse. Noms, fonctions, dénominations sociales et identifiants font l'objet d'une pseudonymisation dès leur importation, en conservant le contexte et la syntaxe juridique. Aucune donnée nominative ou confidentielle n'est ainsi exposée aux modèles tiers. Ce traitement est actif par défaut, sans nécessiter de configuration manuelle par workflow.
Contract Intelligence sur l'intégralité du cycle de vie contractuel : de la phase rédactionnelle et de négociation à la gestion des échéances, délais de préavis et obligations de conformité, jusqu'à la signature électronique et aux renouvellements. Présenté sur liste d'attente, lancement programmé pour octobre 2026.
Revue contractuelle d'IA fondée sur des référentiels d'analyse (playbooks) spécifiquement paramétrés pour les contrats de fournisseurs d'IA : ventilation des obligations fournisseur/déployeur, droits d'audit et d'accès technique, engagements de transparence, conditions de réutilisation des données et régimes de responsabilité. Plus de 120 playbooks juridiques couvrant plus de 100 typologies documentaires, complétés par un générateur automatisé capable de modéliser vos contrats de référence en deux minutes.
Multi Review pour l'audit massif de data rooms entières, appliquant une grille d'analyse uniforme sur votre portefeuille de contrats fournisseurs d'IA, avec export de synthèses certifiées pour audit reliant chaque conclusion à sa clause contractuelle source.
Legal Radar, logiciel de veille réglementaire surveillant les régulateurs officiels et parutions légales dans plus de 130 juridictions, couvrant l'adoption des normes harmonisées, des lignes directrices et des actes d'exécution nationaux au fil de leur publication.
Discovery, solution de recherche juridique par IA alimentée par plus de 1 000 sources de droit officielles dans plus de 130 juridictions, délivrant des citations précises et des raisonnements juridiques vérifiables — indispensables pour justifier une qualification de risque — enrichie d'un module de rédaction contractuelle par IA pour générer de nouveaux contrats fournisseurs à partir de vos modèles agréés.
Intégrations natives avec Microsoft Word, SharePoint, Outlook, Teams, Google Drive, Slack, NetDocuments et Microsoft Copilot, intégrant systématiquement le moteur d'anonymisation automatique.
Pourquoi nous dominons le volet juridique de la conformité au Règlement sur l'IA
Une présentation rigoureuse impose de préciser notre périmètre d'intervention. Nous ne réalisons pas le monitoring en temps réel des modèles, ne mesurons pas les biais statistiques et ne produisons pas la documentation technique issue des pipelines d'entraînement algorithmique. Ces missions relèvent des sciences de l'ingénieur et sont prises en charge par les plateformes de gouvernance technique recensées ci-après.
La qualification juridique constitue le point d'arbitrage initial qui gouverne l'ensemble du régime applicable. Discovery explore cette problématique au regard de plus de 1 000 sources officielles avec raisonnement argumenté et référencé, offrant une argumentation étayée face aux régulateurs, qu'un simple choix déroulant ne saurait fournir.
La revue contractuelle constitue le deuxième pilier. La majorité des acteurs économiques agissent en qualité de déployeurs. Leurs obligations résultent des stipulations contractuelles convenues avant l'entrée en application du Règlement. Multi Review analyse l'ensemble de votre parc contractuel selon une grille de conformité dédiée, en un traitement unique.
La formalisation des politiques et l'acculturation à l'IA forment le troisième pilier. Le texte impose une gouvernance documentée et la formation des collaborateurs utilisant ces technologies. Discovery élabore ces documents de référence en conformité avec la doctrine arrêtée par votre direction juridique.
Agent Studio structure ces démarches au sein d'un programme unifié. Dès la publication d'une norme harmonisée, l'outil identifie les politiques et les contrats fournisseurs impactés, rédige les avenants nécessaires, les soumet à la validation juridique et archive les versions finalisées, tout en maintenant une traçabilité intégrale.
L'anonymisation des données revêt ici une importance capitale. Soumettre vos conventions d'IA et vos politiques internes confidentielles à un outil d'IA suscite de légitimes interrogations. Notre réponse est structurelle : chaque document fait l'objet d'une anonymisation stricte avant toute opération d'analyse, avec des options d'hébergement SaaS, en environnement dédié (single-tenant) ou sur site (on-premise).

Avantages
Discovery s'appuie sur plus de 1 000 sources officielles avec argumentation auditable à l'appui de chaque réponse, répondant aux exigences de preuve d'une qualification réglementaire
Multi Review analyse l'ensemble de votre portefeuille de contrats fournisseurs d'IA pour identifier la ventilation effective des responsabilités
Discovery rédige vos politiques internes et Review génère les clauses d'amendement, en stricte conformité avec les positions de votre direction juridique
Legal Radar surveille plus de 130 juridictions pour suivre l'adoption continue des normes harmonisées et des mesures d'application nationales
Anonymisation systématique dès l'importation documentaire, avec options d'hébergement sur tenant dédié ou sur site
Inconvénients
Processus d'accès commercial encadré, nécessitant un cadrage préalable et une démonstration personnalisée plutôt qu'un accès libre d'essai
Absence d'outils d'inventaire technique ou de monitoring de modèles (la surveillance des dérives et des biais relève des outils de gouvernance dédiés)
Ne génère pas la documentation technique de bas niveau issue des pipelines d'entraînement des modèles
Avis clients
LEGALFLY affiche une note de 4,7 sur 5 basée sur 8 avis Capterra, avec des évaluations de 4,8 pour le rapport qualité-prix, 4,7 pour le support client et 4,4 pour les fonctionnalités. Les utilisateurs soulignent l'accélération tangible apportée à la revue contractuelle et aux recherches de doctrine au quotidien.
Les retours mettent particulièrement en avant la pertinence des réponses juridiques selon les juridictions locales et l'efficacité de traitement sur des volumes documentaires denses — deux facteurs déterminants pour conduire un chantier de mise en conformité au Règlement sur l'IA.

Synthèse
Si vos chantiers prioritaires concernent la qualification réglementaire, la mise en conformité des contrats fournisseurs ou la rédaction des politiques internes, LEGALFLY constitue le choix le plus pertinent. Il s'agit de problématiques et d'actes purement juridiques qu'aucune plateforme technique de gouvernance ne prend en charge.
Si votre besoin se limite au recensement de votre parc de modèles et au contrôle de leur métrique d'exécution, orientez-vous vers une plateforme de gouvernance technique. La plupart des entreprises articulent d'ailleurs ces deux approches, le Règlement imposant de traiter simultanément des impératifs d'ingénierie et des enjeux de droit.
2. Credo AI

Présentation générale
Credo AI est la plateforme de gouvernance d'entreprise offrant les capacités de transposition réglementaire les plus abouties de notre comparatif. Elle permet de répertorier, évaluer, administrer et superviser les systèmes d'IA (modèles, applications, agents, processus automatisés et fournisseurs d'IA tiers).
Son atout majeur réside dans son Policy Marketplace. Ce module convertit les cadres juridiques complexes, notamment le Règlement européen sur l'IA et les référentiels du NIST, en listes de vérification opérationnelles pour les équipes d'ingénierie, créant ainsi la passerelle indispensable entre le droit et la technique.
Credo AI figure parmi les leaders du rapport Forrester Wave dédié aux solutions de gouvernance de l'IA et apparaît au classement AI 100 de CB Insights.
Public cible
Grandes entreprises devant transcrire les exigences réglementaires en actions techniques concrètes
Directions de la sécurité, des risques, de la conformité, juridiques et techniques recherchant un espace de travail collaboratif unifié
Organisations devant encadrer des solutions d'IA tierces en parallèle de leurs développements internes
Secteurs hautement régulés (banque, assurance, secteur public)
Fonctionnalités maîtresses
Recensement des systèmes d'IA (modèles, applications, agents, flux de travail et fournisseurs externes)
Policy Marketplace assurant la transcription du Règlement européen et des cadres NIST en référentiels techniques
Évaluation des risques et alignement des politiques internes sur les contraintes réglementaires
Constitution automatique de dossiers de conformité prêts pour l'audit et le reporting de surveillance
Gestion de l'inventaire sur l'intégralité du cycle de vie de l'IA
Surveillance continue post-déploiement
9 intégrations certifiées, dont Azure AI Foundry, Databricks, Amazon SageMaker, MLflow, ServiceNow GRC, Jira et Salesforce
Pourquoi la solution est pertinente pour le Règlement européen sur l'IA
Son Policy Marketplace apporte une réponse unique sur le marché. Les retours d'expérience saluent son aptitude à convertir des dispositions légales complexes en listes de contrôle techniques opérationnelles et dénuées d'ambiguïté pour les développeurs.
Son intégration directe au sein du cycle de développement logiciel constitue son deuxième point fort. Les utilisateurs relèvent qu'elle comble le fossé entre les data scientists et les juristes en intégrant la conformité dès la phase de conception logicielle (compliance by design).
L'encadrement des solutions tierces constitue un atout critique, l'exposition au risque de la plupart des entreprises résultant de modèles concédés par des tiers.
Avantages
Le Policy Marketplace traduit fidèlement les exigences européennes en actions de développement
Intègre la conformité au sein du cycle de développement logiciel au lieu de procéder à un contrôle a posteriori
Prend en charge les outils d'IA tiers au même titre que les modèles et agents internes
Génération de dossiers de preuves opposables aux régulateurs et auditeurs
9 intégrations techniques certifiées avec les principales plateformes de MLOps et de GRC
Reconnu parmi les leaders de l'évaluation Forrester Wave sur la gouvernance de l'IA
Inconvénients
Courbe d'apprentissage particulièrement ardue, relevée de manière unanime par les utilisateurs
Échantillon limité à 11 avis publics sur G2, privant la solution de données d'analyse comparative formalisées
Ne saurait suppléer l'absence de processus de gouvernance et d'arbitrage internes préexistants
Fonctionne en environnement isolé, sans interconnexion directe avec les assistants bureautiques d'usage général
Aucune visibilité ni capacité d'analyse textuelle sur le contenu des contrats fournisseurs d'IA
Avis clients
Credo AI bénéficie d'une note de 4,6 sur 5 basée sur 11 avis G2 (neuf notes de 5 étoiles et deux de 4 étoiles). Le volume demeure modeste pour générer une catégorisation automatique des points forts et faibles.
Les utilisateurs apprécient la centralisation de la gouvernance ainsi que la simplification de la gestion des risques, tout en mettant en garde contre la complexité d'accès pour les néophytes ou les structures de taille intermédiaire.
Les réserves quant à la complexité d'utilisation sont remarquablement convergentes. Cinq des sept avis détaillés mentionnent expressément la multiplicité des flux de travail, contrôles et taxonomies, soulignant le temps d'appropriation conséquent requis pour maîtriser l'outil.

Synthèse
Credo AI représente l'une des plateformes de gouvernance technique les plus pertinentes pour adresser le volet opérationnel du Règlement européen sur l'IA. Son Policy Marketplace résout avec rigueur le problème de transcription des concepts juridiques en tâches d'ingénierie.
Prévoyez toutefois un temps d'intégration conséquent. Le faible volume d'avis disponibles impose la prudence, d'autant que la complexité de prise en main y est signalée de façon constante.
3. IBM watsonx.governance

Présentation générale
IBM watsonx.governance propose une suite de gouvernance d'IA multiplateforme, couvrant l'apprentissage automatique traditionnel, l'IA générative et les agents autonomes, indépendamment de leur infrastructure de conception ou d'hébergement.
Cette neutralité technique fait sa force. L'outil supervise aussi bien les modèles exécutés sur IBM Cloud que sur AWS (y compris GovCloud), Microsoft Azure ou au sein d'environnements open source, qu'ils émanent d'IBM, d'OpenAI, de Meta ou d'autres éditeurs.
Les fiches d'information (AI Factsheets) constituent le socle de la documentation légale : elles agrègent de façon automatisée la traçabilité des données, les métriques de performance et l'historique de gouvernance au sein de formats exploitables pour l'audit.
Public cible
Grandes entreprises exploitant un parc hétérogène de modèles sur de multiples clouds et fournisseurs
Organisations assujetties à des obligations strictes de traçabilité documentaire vis-à-vis des autorités de régulation
Équipes supervisant conjointement de l'IA générative, des systèmes agentiques et des modèles statistiques classiques
Entreprises ayant déjà déployé l'écosystème IBM Cloud et watsonx
Fonctionnalités maîtresses
Gouvernance d'entreprise multiplateforme (IBM, AWS, Azure, environnements open source)
AI Factsheets centralisant automatiquement la documentation technique, le lignage algorithmique et les métriques de performance
Surveillance continue des biais, de la dérive statistique et des indicateurs propres aux grands modèles de langage (LLM)
Accélérateurs de conformité adossés au Règlement sur l'IA et aux référentiels NIST
Organisation par cas d'usage rattachant les différents modèles à des objectifs métiers partagés
Surveillance dédiée aux systèmes d'IA agentiques autonomes
Dispositifs d'alerte intégrés à Slack et aux canaux de communication professionnels
Pourquoi la solution est pertinente pour le Règlement européen sur l'IA
Ses accélérateurs de conformité ciblent précisément les obligations européennes. Les utilisateurs mentionnent spécifiquement l'adéquation des matrices fournies avec les impératifs du Règlement sur l'IA et des standards du NIST.
Les AI Factsheets répondent directement aux exigences de documentation technique. Le mécanisme d'audit trail et de fiches de synthèse convertit l'historique d'approbation et l'architecture des modèles en dossiers complets, ce qui satisfait aux prérequis de l'Article 11 du Règlement.
La gestion de la conformité constitue le point fort le plus plébiscité (18 mentions positives sur 83 avis), devançant l'ergonomie, l'automatisation et la modélisation (11 mentions chacune).
Avantages
Capacité à auditer les modèles dans des environnements d'hébergement hétérogènes
Génération automatisée d'une documentation technique opposable aux auditeurs
Matrices d'accélération dédiées aux exigences du Règlement sur l'IA et du NIST
Détection en temps réel des biais et dérives algorithmiques avec émission d'alertes
Prise en compte des systèmes d'IA agentiques de nouvelle génération
Formule d'évaluation (« Lite ») accessible pour appréhender la solution sans engagement initial
Inconvénients
La complexité d'installation figure en tête des points faibles (11 mentions), complétée par la lourdeur d'intégration (8 mentions)
Coût d'acquisition jugé élevé (relevé 10 fois), plaçant l'outil au sommet de l'échelle tarifaire G2
Augmentation sensible et rapide de la facturation lors du passage en production à grande échelle
L'intégration de modèles tiers développés hors de la suite IBM exige une configuration manuelle complexe et peu documentée
Lenteurs d'affichage de l'interface signalées lors du traitement d'inventaires volumineux
Seulement deux connecteurs applicatifs certifiés au catalogue et absence de métriques moyennes de déploiement
Avis clients
IBM watsonx.governance recueille une moyenne de 4,3 sur 5 sur 83 avis G2 (43 notes 5 étoiles et 36 notes 4 étoiles), traduisant une appréciation globale favorable mais contrastée.
Les retours valorisent la centralisation du contrôle et l'automatisation des vérifications de conformité, qui allègent la charge de travail manuel, tout en alertant sur une implémentation initiale laborieuse.
L'évaluation la plus étayée émane d'un praticien chevronné de l'outil. Tout en louant le monitoring, les Factsheets et l'organisation par cas d'usage, il détaille trois écueils : la lourdeur du paramétrage pour les modèles non-IBM, l'inflation tarifaire en production et les ralentissements constatés sur des volumes importants.

Synthèse
IBM watsonx.governance s'impose pour les grands comptes gérant des parcs de modèles répartis sur des infrastructures hétérogènes. Sa neutralité technologique et l'efficacité des AI Factsheets répondent avec rigueur aux exigences de documentation technique.
Il convient toutefois de budgétiser soigneusement les coûts de passage à l'échelle. La tarification est régulièrement jugée dissuasive à mesure que les volumes de requêtes augmentent.
4. OneTrust Tech Risk & Compliance

Présentation générale
OneTrust Tech Risk and Compliance transforme les cadres réglementaires en plans d'actions opérationnels, en convertissant des dispositions juridiques denses en directives métiers assignables au sein des processus d'entreprise existants.
Le module s'insère dans l'écosystème global de OneTrust, qui rassemble la protection des données personnelles, l'évaluation du risque fournisseurs, la gouvernance des politiques et le contrôle de l'IA — une étendue fonctionnelle puissante mais exigeante en matière d'intégration.
La solution s'adresse prioritairement aux grandes entreprises, les utilisateurs recensés appartenant majoritairement à des structures de plus d'un millier de salariés.
Public cible
Grandes entreprises pilotant la conformité au Règlement sur l'IA au sein d'une démarche GRC globale
Organisations exploitant déjà OneTrust pour la gestion du RGPD ou le risque tiers
Équipes recherchant une bibliothèque de textes réglementaires pré-intégrée et mise en correspondance avec leurs obligations
Directions disposant des ressources humaines et techniques pour conduire un projet de déploiement complexe
Fonctionnalités maîtresses
Base de contenus juridiques avec ventilation des obligations réglementaires en tâches opérationnelles
Gestion des risques informatiques contextualisée selon les lignes de métiers
Dispositif d'évaluation du risque tiers appliqué aux fournisseurs d'IA
Administration des politiques internes et gestion des attestations de conformité
Évaluations d'impact et collecte d'éléments de preuve assistées par IA
Tableaux de bord de suivi en temps réel et reportings destinés aux comités de direction
Catalogue de connecteurs applicatifs préconfigurés
Pourquoi la solution est pertinente pour le Règlement européen sur l'IA
L'assignation de responsabilités concrètes est un mécanisme adapté. Le Règlement énonçant une somme considérable d'obligations qui doivent faire l'objet d'une prise en charge effective, la solution permet d'affecter chaque tâche à un responsable identifié.
Son expertise historique de la conformité des données est un gage de solidité. OneTrust s'étant développé autour de l'application du RGPD, la gouvernance de l'IA obéit à une logique structurellement analogue de responsabilisation (accountability) et de documentation des traitements technologiques.
La simplicité d'utilisation quotidienne recueille 13 mentions positives sur 109 avis, suivie de l'automatisation (10 mentions) et de la gestion des risques et de la conformité (9 mentions chacune).
Avantages
Intègre les exigences juridiques au cœur des flux de travail opérationnels
Bibliothèque de contenus réglementaires intégrée évitant la constitution manuelle des référentiels
Prise en compte des risques contractuels et opérationnels inhérents aux prestataires d'IA
Gestion unifiée des chartes et attestations de conformité interne
Collecte automatisée des preuves appuyée par des connecteurs préconfigurés
Inconvénients
La complexité de mise en œuvre et le paramétrage constituent les faiblesses prédominantes (6 mentions chacune)
Difficulté d'apprentissage et lourdeur de prise en main (5 mentions chacune), révélant un trait récurrent de la plateforme
Manque de finesse signalé dans la personnalisation des rapports d'audit détaillés
Grille tarifaire perçue comme prohibitive pour les directions ou structures intermédiaires
Qualité du support client parfois jugée inégale selon les zones d'intervention
Des limites de performance ont été rapportées lors du traitement de très grands volumes de données (périmètres de 27 000 domaines)
Absence d'audit technique de bas niveau des modèles d'IA et incapacité à analyser le contenu juridique des contrats fournisseurs
Avis clients
OneTrust Tech Risk and Compliance recueille une note moyenne de 4,5 sur 5 sur 109 avis G2, dont 84 évaluations 5 étoiles.
Les utilisateurs mettent en avant l'automatisation et l'ergonomie de l'interface, saluant la visibilité offerte par les tableaux de bord, tout en déplorant des délais d'appropriation longs et certains ralentissements lors de déploiements d'envergure.
La lourdeur de configuration initiale est le signal négatif le plus marqué. Quatre des cinq principaux motifs de réserve convergent vers ce constat, confirmant qu'il s'agit d'une caractéristique inhérente à l'architecture du logiciel.

Synthèse
OneTrust est idéal pour un grand compte souhaitant adjoindre le Règlement sur l'IA à une gouvernance GRC déjà déployée. La cartographie des obligations et l'intégration des contenus juridiques apportent une réelle valeur ajoutée à cette échelle.
Il convient toutefois d'anticiper la charge d'implémentation. Les retours d'utilisateurs confirment unanimement que le paramétrage réclame un investissement temporel et une expertise technique significatifs.
5. DataGuard

Présentation générale
DataGuard intègre expressément le Règlement européen sur l'IA au sein de son catalogue de conformité, aux côtés des standards ISO 27001, TISAX, NIS2, SOC 2 et du RGPD.
Son approche associe une solution logicielle à l'intervention d'experts désignés. Les utilisateurs font d'ailleurs bien plus souvent l'éloge de leur consultant attitré que des fonctionnalités techniques de la plateforme.
La structure de l'offre est résolument européenne, pensée dès l'origine pour le droit de l'Union, plutôt que calquée sur des normes américaines transposées a posteriori.
Public cible
Organisations européennes privilégiant l'appui d'un expert juriste dédié en complément d'un logiciel
Structures menant conjointement leurs chantiers IA Act, RGPD et ISO 27001
Équipes ne disposant pas de spécialistes internes de la gouvernance des algorithmes ou de la conformité numérique
Organisations préférant un accompagnement externalisé au forfait plutôt qu'une facturation d'honoraires d'avocats au temps passé
Fonctionnalités maîtresses
Référentiels couvrant expressément le Règlement sur l'IA, ISO 27001, TISAX, NIS2, SOC 2 et le RGPD
Gestion itérative des risques cartographiant vulnérabilités, actifs et dispositifs de contrôle
Collecte automatisée des éléments probatoires et suivi continu des contrôles
Attribution d'un consultant expert nommément désigné
Prestation de Délégué à la protection des données (DPO) externe
Préparation aux audits internes et détection préalable des écarts de conformité
14 intégrations certifiées dont Jira, Asana, HubSpot et Airtable
Pourquoi la solution est pertinente pour le Règlement européen sur l'IA
La mention expresse du texte communautaire constitue un gage de lisibilité. Tandis que de nombreux éditeurs assimilent le Règlement à un cadre de risque générique, DataGuard l'individualise explicitement au cœur de son offre.
La qualité de l'accompagnement humain est unanimement soulignée (19 mentions pour le support client, 11 pour l'expertise professionnelle et 15 pour la disponibilité sur 123 avis), ce qui caractérise une prestation de service à forte valeur ajoutée.
La proximité avec le RGPD est particulièrement utile. Les juristes en charge du Règlement sur l'IA étant généralement ceux qui pilotent la conformité RGPD, l'environnement DataGuard leur est déjà familier.
Avantages
Prise en compte explicite du Règlement européen sur l'IA en articulation avec cinq autres normes majeures
L'expertise des consultants désignés est le point fort le plus cité par les clients
Solution conçue pour l'écosystème réglementaire européen et non adaptée du droit anglo-saxon
Possibilité d'adjoindre un service de DPO externe qualifié
Modèle économique perçu comme plus avantageux que le recours traditionnel à des cabinets de conseil au taux horaire
14 intégrations logicielles et un délai d'implémentation moyen maîtrisé de deux mois
Inconvénients
Interface logicielle décrite par plusieurs utilisateurs comme déroutante
Modèles documentaires et circuits d'approbation jugés rigides et peu personnalisables
Les limitations fonctionnelles et l'ergonomie perfectible constituent les motifs de mécontentement principaux
Solution standardisée qui peut s'avérer inadaptée aux contextes d'entreprise très spécifiques
Absence totale d'outils de surveillance technique des modèles, d'analyse de qualification ou de revue de contrats d'IA
Avis clients
DataGuard obtient une note moyenne de 4,6 sur 5 sur 123 avis G2 (90 évaluations 5 étoiles et aucune note inférieure à 3 étoiles).
Les entreprises saluent la réactivité du support et la compétence des consultants, tout en formulant des réserves sur la clarté de navigation au sein de l'outil.
Une analyse détaillée notée 3 étoiles illustre bien ce positionnement : elle souligne l'excellence des conseils du DPO externe, mais déplore la faible marge de personnalisation de la plateforme et l'abandon du conseil sur mesure à la demande au profit d'une offre packagée rigide.

Synthèse
DataGuard représente une option pertinente pour les structures recherchant une plateforme européenne adossée à un juriste consultant dédié. Pour les équipes déjà clientes sur le volet RGPD, l'extension au Règlement sur l'IA s'effectue naturellement.
Il convient toutefois d'accepter le cadre imposé. Les utilisateurs relèvent le manque de souplesse des modèles types, et l'outil ne permet ni d'analyser la qualification juridique de vos outils ni d'auditer vos contrats fournisseurs.
6. Saidot

Présentation générale
Saidot a été modélisé nativement autour des dispositions du Règlement européen sur l'IA, une spécificité partagée uniquement avec Modulos dans ce comparatif.
Son architecture s'appuie sur un graphe orienté agents. Les systèmes, modèles, agents autonomes et jeux de données sont interconnectés aux risques, politiques et mesures de contrôle, garantissant une circulation transversale des obligations de conformité plutôt qu'un traitement par silos.
Créée en 2018, la société est l'une des pionnières de la gouvernance de l'IA, son lancement ayant précédé la rédaction de la proposition de Règlement européenne.
Public cible
Organisations recherchant une gouvernance logicielle nativement alignée sur le Règlement sur l'IA, sans surcouche artificielle
Équipes exploitant des architectures d'IA agentiques en interaction avec des modèles et jeux de données
Entités européennes considérant le Règlement sur l'IA comme leur référentiel prioritaire
Entreprises de toutes tailles, des PME aux grands groupes, selon la grille tarifaire publiée
Fonctionnalités maîtresses
Gouvernance par graphes associant systèmes, modèles, agents et jeux de données aux référentiels de risques et de contrôles
Architecture orientée agents conçue spécifiquement pour la surveillance des agents autonomes
Cartographie des politiques de conformité d'IA
Dispositif de gestion des risques algorithmiques
Piste d'audit et surveillance opérationnelle en temps réel
Fonctions d'import et d'export des registres de données
Analyses prédictives
Interconnexion par API avec les environnements tiers
Pourquoi la solution est pertinente pour le Règlement européen sur l'IA
Sa conception native constitue un avantage conceptuel majeur. Contrairement aux solutions ayant greffé un module IA sur une base conçue pour la conformité informatique générale, Saidot évite les biais de modélisation inadaptés.
La structure en graphe reflète la réalité juridique du Règlement. Les obligations légales visent des systèmes intégrant des modèles entraînés sur des jeux de données spécifiques ; une modélisation relationnelle retranscrit cette hiérarchie bien plus fidèlement qu'un simple tableau plat.
La focalisation sur les systèmes agentiques est précurseure. L'encadrement des modèles à usage général et des agents autonomes concentre les incertitudes juridiques les plus fortes, alors que la majorité des outils concurrents restent cantonnés aux modèles prédictifs traditionnels.
Avantages
Conçu dès l'origine pour épouser les exigences du Règlement européen sur l'IA
Architecture en graphe calquée sur la chaîne de responsabilité du Règlement
Prise en compte native des systèmes agentiques autonomes
Acteur historique du secteur fondé dès 2018
Offres tarifaires publiques segmentées pour grands comptes et PME
Intégration via API pour communiquer avec les systèmes d'information existants
Inconvénients
Absence totale d'avis publics sur G2 et Capterra, interdisant toute vérification empirique par des pairs
Ni version d'essai gratuite ni formule sans frais proposées
Support limité aux échanges par e-mail, ticketing et FAQ, sans assistance téléphonique, chat ou astreinte 24/7
Formations dispensées uniquement en visioconférence directe, sans portail documentaire, webinaires ou vidéos en libre accès
Aucune liste publique de connecteurs applicatifs en dehors des API
Ne propose pas de fonctionnalités de traitement du langage naturel ou d'IA générative selon sa fiche Capterra
Synthèse
Sur le plan architectural, Saidot figure parmi les outils les plus novateurs pour adresser le Règlement sur l'IA. Son modèle de graphe relationnel et son orientation vers les agents autonomes constituent une réponse parfaitement calibrée aux exigences techniques européennes.
L'absence totale d'avis clients vérifiables incite néanmoins à la vigilance. En l'absence de retours publics, il est vivement conseillé d'exiger des démonstrations sur scénarios réels et des références clients directes avant tout engagement contractuel.
7. Modulos

Présentation générale
Modulos est la première plateforme de gouvernance de l'IA à avoir décroché la certification ISO 42001, norme internationale de référence pour les systèmes de management de l'intelligence artificielle.
Fondée en Suisse en 2018, l'entreprise se positionne en précurseur de l'IA responsable, accompagnant les directions dans l'encadrement des solutions algorithmiques.
Son périmètre fonctionnel couvre la cartographie des politiques internes, la gestion du risque IA, le suivi de la conformité et l'audit de sécurité, assortis de pistes d'audit et de contrôles d'accès stricts.
Public cible
Organisations recherchant une solution de gouvernance elle-même certifiée selon les standards formels de management de l'IA
Équipes visant l'obtention de la norme ISO 42001 en articulation avec le Règlement sur l'IA
Entités européennes privilégiant un éditeur établi en Suisse
Grandes entreprises disposant du budget requis pour des licences de classe « Enterprise »
Fonctionnalités maîtresses
Système de management de l'IA certifié conforme au standard international ISO 42001
Cartographie et déploiement des politiques internes d'IA
Dispositif d'identification et de mitigation des risques algorithmiques
Suivi de la conformité légale et traçabilité des exigences réglementaires
Mécanismes d'évaluation et de cotation des risques
Piste d'audit complète pour le contrôle des opérations
Gestion granulaire des habilitations et des accès
Espaces de travail collaboratifs
Pourquoi la solution est pertinente pour le Règlement européen sur l'IA
L'obtention de la certification ISO 42001 constitue une garantie distinctive. Faire auditer et certifier son propre système de gestion de l'IA apporte une preuve tangible de rigueur méthodologique qu'aucun autre éditeur de cette sélection ne peut faire valoir.
L'alignement avec la norme ISO 42001 est stratégique face au Règlement. Les normes harmonisées constituent la voie privilégiée pour bénéficier de la présomption de conformité pour les systèmes à haut risque ; un éditeur opérant au cœur de cette standardisation anticipe directement l'évolution de la doctrine européenne.
L'ancrage territorial en Suisse et l'orientation européenne répondent aux critères des entreprises souhaitant que leurs données de gouvernance demeurent sous juridiction européenne.
Avantages
Première solution de gouvernance d'IA reconnue conforme à la norme ISO 42001
Parfaitement positionnée dans l'écosystème de normalisation privilégié par le Règlement
Modules dédiés à la cartographie des politiques et au pilotage des risques d'IA
Large offre pédagogique : sessions présentielles, webinaires, documentation et vidéos
Support multicanal complet intégrant assistance téléphonique et messagerie instantanée
Éditeur suisse ancré dans l'espace juridique européen
Inconvénients
Aucun avis public publié sur Capterra, rendant impossible l'analyse de retours d'expérience vérifiés
Fiche de synthèse descriptive incomplète sur les répertoires logiciels comparatifs
Politique tarifaire exclusivement orientée grands comptes, sans formule d'évaluation gratuite
La fonctionnalité d'analyse de risque n'apparaît pas expressément dans le descriptif Capterra
Absence de répertoire public d'intégrations logicielles
Synthèse
Modulos justifie son intégration par son statut de pionnier de la certification ISO 42001. Pour une organisation plaçant la conformité aux normes internationales au premier plan, cet alignement confère une solide légitimité.
La décision d'achat s'opère toutefois sans retour d'expérience public. L'absence d'évaluations indépendantes implique de solliciter des démonstrations poussées et des contacts de référence auprès de l'éditeur lors de l'appel d'offres.
8. Vanta

Présentation générale
Vanta est une référence de l'automatisation de la conformité couvrant plus de trente-cinq référentiels, qui a greffé un module de gouvernance de l'IA sur sa plateforme éprouvée de sécurité des systèmes d'information.
Sa force réside dans la robustesse de son infrastructure logicielle : 122 connecteurs certifiés, surveillance continue et collecte automatisée des preuves, appliqués à l'IA comme à un cadre réglementaire classique.
Forte de 2 745 avis sur G2, la plateforme bénéficie de la plus large notoriété de notre étude, même si la grande majorité de ces retours concerne la sécurité informatique et non l'IA.
Public cible
Organisations souhaitant intégrer la gouvernance de l'IA au sein d'une instance Vanta déjà déployée
Équipes souhaitant centraliser les exigences de l'IA avec SOC 2, ISO 27001 et le RGPD
Entreprises dont le besoin d'encadrement de l'IA porte sur la documentation de contrôle et la collecte probatoire plutôt que sur le monitoring algorithmique
Entreprises technologiques et PME disposant d'une infrastructure cloud moderne
Fonctionnalités maîtresses
Collecte automatisée des éléments de preuve via 122 intégrations applicatives
Prise en charge de plus de 35 référentiels dont la gouvernance de l'IA
Surveillance continue des contrôles et alertes en cas d'écart constaté
Gestion des risques (registre, évaluation et plans de traitement)
Gestion du risque fournisseurs avec revues de sécurité automatisées
Espace de confiance (Trust Center) pour attester publiquement de son niveau de sécurité
Bibliothèque de chartes et politiques alignées sur les exigences d'audit
Pourquoi la solution est pertinente pour le Règlement européen sur l'IA
Pour une entreprise cliente de Vanta, activer le module IA est une démarche naturelle. Les connecteurs, flux d'approbation et mécanismes d'audit étant déjà opérationnels, le coût marginal d'activation d'un cadre supplémentaire demeure réduit.
Son module de risque tiers permet d'auditer les fournisseurs de solutions d'IA, un enjeu essentiel puisque l'exposition légale des déployeurs émane très majoritairement de technologies concédées par des tiers.
La maturité de la plateforme est largement prouvée, garantissant une stabilité technique que les outils récemment créés n'offrent pas toujours.
Avantages
122 intégrations directes, le deuxième plus important volume du comparatif
Centralisation de l'IA aux côtés de 35 autres référentiels réglementaires
Base d'évaluation inégalée avec 2 745 retours clients vérifiés sur G2
Audit et suivi structuré de la conformité des prestataires d'IA
Déploiement rapide et coût marginal avantageux pour les parcs déjà clients
Inconvénients
Outil historiquement axé sur la sécurité, où la gouvernance de l'IA n'est qu'une extension périphérique
Absence de monitoring de modèles, d'évaluation des biais ou d'analyse des dérives d'inférence
Des anomalies de synchronisation avec certains connecteurs sont régulièrement rapportées (179 mentions)
La tarification fait l'objet de réserves récurrentes (146 mentions), jugée peu adaptée aux petites entités
Conditions de renouvellement et clauses contractuelles jugées trop peu flexibles par certains clients
Incapacité à mener une analyse de qualification juridique et absence d'audit des clauses des contrats d'IA
Avis clients
Vanta affiche une excellente note de 4,5 sur 5 sur 2 745 avis G2 et 4,2 sur 33 avis Capterra, le rapport qualité-prix y étant évalué à 3,9 contre 4,4 pour la facilité d'utilisation.
Les entreprises saluent l'automatisation probatoire et l'interface fluide, tout en soulignant un niveau de prix qui peut peser sur le budget de structures modestes.
Ce retour d'expérience massif doit être interprété avec méthode. Les avis évaluent quasi exclusivement l'efficacité du logiciel sur les certifications SOC 2 et ISO 27001, et ne préjugent pas de l'adéquation de son module récent aux exigences pointues du Règlement sur l'IA.

Synthèse
Vanta constitue un choix pragmatique si vous exploitez déjà la solution pour vos audits de sécurité. Étendre son périmètre au Règlement sur l'IA est une démarche rationnelle et rapide.
Ce n'est toutefois pas une plateforme de gouvernance technique de l'IA. Dépourvue de monitoring algorithmique, de détection des biais et d'analyse de qualification légale, elle ne saurait répondre seule aux exigences d'un programme d'IA à haut risque.
9. Hyperproof

Présentation générale
Hyperproof est une solution d'orchestration de la conformité conçue pour les équipes gérant plusieurs référentiels de front. Les dispositions du Règlement sur l'IA y sont administrées de concert avec ISO 27001, SOC 2 et les autres normes appliquées par l'organisation.
Sa valeur ajoutée repose sur la mise en correspondance transversale des contrôles. Un élément de preuve recueilli une seule fois vient satisfaire automatiquement l'ensemble des exigences communes aux différentes normes.
Le logiciel s'adresse à des directions de la conformité professionnalisées, et non à des intervenants techniques gérant la conformité de manière accessoire.
Public cible
Équipes de conformité supervisant le Règlement sur l'IA en parallèle d'au moins trois autres normes
Organisations cherchant à mutualiser la collecte des preuves de gouvernance sur plusieurs réglementations
Directions pourvues d'un département dédié à la gestion des risques et de la conformité
Structures pilotant un état de préparation permanent aux audits sur l'ensemble de leurs référentiels
Fonctionnalités maîtresses
Gestion centralisée des contrôles sur de multiples référentiels réglementaires
Correspondance inter-normes permettant de valider les obligations communes par une preuve unique
Collecte automatisée des éléments de conformité et suivi des requêtes d'audit
Tableaux de bord d'évaluation de la préparation aux audits classés par norme
Registre des risques directement corrélé aux mesures de contrôle associées
Signalement et suivi des plans d'actions correctives avec désignation d'un responsable
Pourquoi la solution est pertinente pour le Règlement européen sur l'IA
Le Règlement recoupe largement les standards ISO 27001 et ISO 42001 en matière de documentation de gouvernance ; la mutualisation des contrôles évite ainsi la duplication inutile des démarches.
Les appréciations sont positives et très régulières : 4,5 sur 223 avis G2 et 4,8 sur 116 avis Capterra, ce qui témoigne d'une réelle satisfaction client sur un échantillon significatif.
L'interface est taillée pour les directeurs de la conformité, convenant parfaitement à un programme structuré intégrant le Règlement dans son périmètre régulier.
Avantages
Mutualisation des preuves d'audit permettant de satisfaire le Règlement sur l'IA et les référentiels connexes
Notes de satisfaction particulièrement élevées et homogènes sur les différentes plateformes d'évaluation
Solution modélisée pour les exigences quotidiennes des directions de la conformité
Visibilité précise du niveau de préparation aux audits sur l'ensemble du portefeuille normatif
Suivi rigoureux des écarts de conformité avec attribution nominative des actions correctives
Inconvénients
Aucune fonctionnalité technique dédiée à l'IA : pas d'inventaire des modèles, de monitoring ou d'aide à la qualification
Personnalisation des rapports d'audit fréquemment jugée complexe par les utilisateurs
Paramétrage initial de la structure des contrôles peu intuitif
Solution peu pertinente pour une entité ne cherchant à traiter que le Règlement européen sur l'IA isolément
Incapacité à analyser le texte des contrats fournisseurs d'IA
Avis clients
Hyperproof recueille une note de 4,5 sur 5 sur 223 avis G2 et 4,8 sur 116 avis Capterra.
Les retours désignent expressément la cartographie transversale des contrôles comme la source majeure de gain de temps, loin des allégations marketing génériques sur l'automatisation.
Les réserves portent invariablement sur la génération des états de reporting et la mise en œuvre initiale, le paramétrage nécessitant une rigueur conceptuelle qui peut déconcerter au démarrage.

Synthèse
Hyperproof répond parfaitement aux besoins d'une direction de la conformité administrant le Règlement sur l'IA au sein d'un portefeuille de référentiels étendu. L'effet de levier issu de la mutualisation des preuves y est particulièrement probant.
La solution ne comporte toutefois aucune composante technique propre à l'IA. L'inventaire algorithmique, le contrôle des biais et la qualification juridique doivent être conduits via des outils tiers, Hyperproof opérant comme un réceptacle de preuves documentaires.
10. Holistic AI

Présentation générale
Holistic AI concentre son expertise sur l'audit algorithmique et l'évaluation des biais, privilégiant l'examen de fond à la simple tenue de registres documentaires — un positionnement plus pointu que celui de la majorité des acteurs de ce guide.
Son offre s'articule autour de la gestion du risque IA, de l'audit de non-discrimination, de l'évaluation technique des modèles et de la veille réglementaire.
Cette démarche scientifique s'impose là où l'enjeu déterminant consiste à vérifier la neutralité et la fiabilité d'un algorithme, bien au-delà de sa seule inscription dans un inventaire.
Public cible
Organisations requérant un audit mathématique des biais et une vérification de robustesse plutôt qu'une simple gestion de catalogue
Équipes déployant des systèmes à haut risque pour lesquels l'évaluation substantielle est une obligation stricte
Entreprises exigeant une expertise d'audit technique approfondie couplée à leur gouvernance
Secteurs où le risque d'impact discriminatoire constitue la principale menace de non-conformité
Fonctionnalités maîtresses
Gestion du risque algorithmique tout au long du cycle de vie du système
Audit d'équité (fairness) et évaluation quantitative des biais de traitement
Évaluation technique et contrôle de robustesse des modèles
Dispositif de veille sur les évolutions du droit de l'intelligence artificielle
Formalisation de la documentation de gouvernance
Édition de rapports de conformité à l'attention des comités de surveillance
Pourquoi la solution est pertinente pour le Règlement européen sur l'IA
La maîtrise des biais constitue une obligation fondamentale pour les systèmes de l'Annexe III. En matière de recrutement, d'éducation, d'octroi de crédit ou de gestion des services publics essentiels, l'atténuation des biais représente une condition de conformité matérielle, et non une formalité administrative.
L'expertise de fond en matière d'audit fait la différence. Alors que la plupart des outils se bornent à consigner qu'une revue a eu lieu, Holistic AI dispose des bancs de tests pour la réaliser concrètement.
Le suivi réglementaire articulé à l'évaluation technique garantit que les critères de mesure des biais demeurent alignés sur les standards européens au fur et à mesure de leur publication.
Avantages
Audit approfondi des biais et évaluation technique dépassant le cadre du simple enregistrement documentaire
Répond concrètement à une obligation de fond des systèmes à haut risque, et non à une simple exigence procédurale
Veille réglementaire directement connectée aux grilles d'audit technique
Solution parfaitement ciblée pour les cas d'usage exposés au risque de discrimination
Périmètre ciblé garantissant une forte valeur ajoutée méthodologique
Inconvénients
Absence d'avis publics sur G2 et Capterra, privant les acquéreurs de retours d'expérience indépendants
Périmètre plus ciblé que celui d'une suite GRC globale : l'inventaire général et les flux de travail doivent être pilotés par ailleurs
Aucune liste publique d'intégrations applicatives
Ne permet ni l'analyse textuelle des contrats fournisseurs ni l'aide à la qualification juridique des systèmes
Synthèse
Holistic AI mérite toute l'attention des organisations dont l'exposition réglementaire porte sur la licéité intrinsèque de l'algorithme plutôt que sur la gestion des formalités. Pour les cas d'usage à haut risque où le traitement non discriminatoire est surveillé par les régulateurs, la rigueur de l'audit technique prime sur l'étendue d'un inventaire.
L'absence d'avis vérifiés impose toutefois de procéder à des vérifications directes. En l'absence de données publiques, sollicitez systématiquement un audit d'essai sur vos propres jeux de données pour valider la robustesse de l'outil.
Qu'est-ce qui caractérise un excellent logiciel de conformité au Règlement sur l'IA ?
Le texte pose conjointement des questions d'ingénierie et des problèmes de droit, or la majorité des solutions du marché ne répondent qu'à l'un de ces aspects. Voici les critères essentiels pour arrêter votre choix.
Résout-il la qualification ou la considère-t-il comme acquise ?
Il s'agit du test d'évaluation le plus déterminant. La plupart des outils vous invitent à choisir une classe de risque pour déclencher ensuite la liste des obligations afférentes — une méthode inopérante si la qualification initiale n'a pas été juridiquement tranchée.
La qualification relève de l'analyse juridique. Déterminer si un système se range sous le régime de l'Annexe III dépend de ses fonctionnalités précises, de son contexte de mise en œuvre et du jeu des exemptions : une erreur d'appréciation fausse l'intégralité de votre stratégie de conformité.
Une qualification solide exige des sources textuelles citées et un raisonnement juridique auditable — exactement ce que délivre Discovery à partir de plus de 1 000 sources officielles — car votre décision devra pouvoir être soutenue et justifiée lors d'un contrôle réglementaire.
Audite-t-il les contrats conclus avec vos fournisseurs d'IA ?
La très grande majorité des entreprises interviennent en qualité de déployeurs et non de concepteurs, et les obligations incombant au déployeur dépendent directement de ce qui a été négocié avec les fournisseurs de modèles.
Or, ces accords ont majoritairement été conclus avant l'entrée en application du texte. La répartition des obligations légales, les droits de communication de la documentation technique, le support aux devoirs de transparence, les conditions d'exploitation des données et les régimes d'indemnisation figurent dans des contrats qui n'ont jamais été réexaminés sous ce prisme.
Aucune plateforme de gouvernance technique n'analyse ces conventions. Multi Review applique une grille d'audit uniforme à l'ensemble de votre parc contractuel en une seule opération, en rattachant chaque constatation à la clause d'origine.
Comment appréhende-t-il un cadre légal en cours de finalisation ?
L'écosystème normatif est en pleine constitution : normes harmonisées du CEN-CENELEC, lignes directrices de la Commission et mesures d'application nationales sont publiées de manière continue. Une stratégie de conformité calquée sur le seul texte initial devient rapidement caduque à mesure que les standards s'étoffent.
Une simple notification d'actualité est insuffisante. Ce qui importe est d'identifier avec précision quelles politiques internes et quels contrats fournisseurs sont impactés par une nouvelle norme, ce qui requiert d'éprouver ces changements directement face à votre propre documentation.
Legal Radar surveille les régulateurs et parutions légales dans plus de 130 juridictions, couvrant tant le niveau communautaire que les dispositions nationales d'exécution.
Couvre-t-il l'inventaire technique et la surveillance continue ?
Sur le plan technique, l'inventaire et la surveillance opérationnelle constituent le cœur du sujet. Recenser les systèmes déployés, identifier leur infrastructure, mesurer leur comportement et prévenir les dérives algorithmiques relève de la compétence des plateformes de gouvernance spécialisées, qui s'en acquittent avec efficacité.
L'indépendance vis-à-vis des environnements cloud s'impose si votre architecture est distribuée. IBM watsonx.governance audite les modèles quel que soit leur lieu d'exécution, tandis que Credo AI encadre les solutions de tiers au même titre que les développements internes.
La prise en charge des systèmes agentiques constitue un impératif d'avenir. Les outils de première génération ayant été conçus pour des modèles statistiques classiques, l'architecture nativement orientée agents de Saidot apporte une réponse adaptée à ces nouveaux enjeux.
Quel est le niveau de garantie appliqué à vos données sensibles ?
Soumettre vos contrats de licences d'IA et vos politiques internes confidentielles à une solution d'IA constitue une démarche délicate qui appelle des garanties techniques irréprochables.
L'anonymisation préalable à toute analyse représente la protection la plus solide. Identités des personnes, fonctions professionnelles, données d'entreprise et numéros d'immatriculation font l'objet d'une pseudonymisation dès leur importation : aucune donnée nominative ou confidentielle n'est ainsi communiquée aux modèles tiers, ce filtre étant actif par défaut.
Les modes d'hébergement conditionnent le franchissement des audits de sécurité internes. Environnement mutualisé (SaaS), instance dédiée (single-tenant) ou déploiement sur site (on-premise) constituent trois choix distincts : une organisation bâtissant un cadre de gouvernance pour l'IA se doit d'appliquer à ses propres outils d'audit le niveau d'exigence qu'elle prescrit.
La plupart des équipes utilisant LEGALFLY réduisent de moitié le temps consacré à la revue de leurs contrats quelques semaines seulement après leur intégration. Réservez une courte démonstration pour découvrir son fonctionnement au sein de votre organisation.
Méthodologie pour sélectionner votre logiciel de conformité au Règlement sur l'IA
Sept critères déterminants permettent de distinguer l'outil qui résoudra vos difficultés de celui qui se bornera à consigner vos problèmes :
1. Établissez si la qualification juridique est votre écueil prioritaire
Êtes-vous en mesure d'établir et de démontrer avec certitude lesquels de vos systèmes d'IA relèvent de la catégorie des « hauts risques » ? Si ce n'est pas le cas, un outil qui exige que vous sélectionniez vous-même une catégorie dans une liste ne vous sera d'aucun secours.
La qualification est un acte de recherche juridique fondé sur des textes officiels. Privilégiez en premier lieu une solution capable de la traiter, car toutes les obligations ultérieures dépendent de l'exactitude de cette étape.
2. Recensez la part des systèmes d'IA que vous n'avez pas développés en interne
Pour l'immense majorité des organisations, cette proportion avoisine 100 %. Votre risque juridique principal réside donc dans vos contrats fournisseurs, bien plus que dans la documentation technique d'entraînement de vos propres modèles.
Examinez si la solution auditée est capable de lire ces contrats — non pas pour en dresser la simple liste, mais pour décrypter les clauses et vous révéler la ventilation réelle des obligations de conformité.
3. Vérifiez la réaction de l'outil lors de la parution d'une norme harmonisée
Le corpus normatif continue de se construire. Interrogez l'éditeur sur les fonctionnalités prévues lorsqu'une nouvelle norme technique ou directive européenne paraît : la réponse implique-t-elle une veille manuelle et une mise à jour laborieuse de vos registres par vos équipes ?
La solution d'avenir consiste en un dispositif de surveillance capable de confronter directement les modifications publiées à vos propres contrats et chartes. Sans cela, vous ne disposerez que d'un flux d'alertes supplémentaires à traiter manuellement.
4. Distinguez la surveillance algorithmique de la gouvernance administrative
Le contrôle technique d'un modèle et la constitution des dossiers de preuve juridique constituent deux métiers différents. IBM et Credo AI excellent dans le premier ; les solutions de conformité prennent en charge le second. Confondre ces deux approches représente l'erreur la plus fréquente.
Définissez expressément votre priorité : si votre angle mort réside dans l'ignorance des outils utilisés par vos équipes, choisissez une solution d'inventaire technique. Si votre risque est de ne pouvoir démontrer votre conformité juridique lors d'un audit, optez pour une solution de formalisation documentaire.
5. Analysez les retours d'expérience avec discernement
Trois des éditeurs présentés ne disposent d'aucun avis public vérifié, et un autre n'en compte que onze. Si cette situation n'a rien d'anormal sur un segment technologique aussi récent, elle impose d'adapter votre méthode d'évaluation.
Exigez la mise en relation avec des entreprises clientes de votre secteur et la tenue d'une phase de test rigoureusement encadrée. Concernant Saidot, Modulos et Holistic AI, l'absence de retours publics implique de confronter les déclarations de l'éditeur à vos exigences réelles.
6. Prolongez le flux de travail au-delà de la simple détection d'écarts
Constater une non-conformité ne suffit pas à la résorber. Déterminez qui prend en charge la rédaction de la politique corrective, qui examine l'avenant contractuel requis, quel est le circuit de validation et au sein de quel référentiel le document finalisé est conservé.
Agent Studio prend en charge l'intégralité de cette chaîne juridique de bout en bout : de l'analyse d'une publication réglementaire à la validation finale du juriste et à l'archivage avec piste d'audit certifiée.
7. Appliquez à l'outil vos propres exigences de gouvernance
Vous déployez un dispositif encadrant l'IA au sein de votre organisation. L'outil sélectionné constitue lui-même un système d'IA amené à manipuler vos documents les plus sensibles ; il se doit donc d'incarner une exemplarité absolue vis-à-vis de votre propre doctrine interne.
Posez trois questions préalables : les données documentaires sont-elles systématiquement anonymisées avant tout traitement algorithmique ? Ce mécanisme s'applique-t-il par défaut ou nécessite-t-il un paramétrage manuel ? Quelles sont les options de déploiement offertes aux entreprises refusant tout transit de leurs contrats par des serveurs partagés ?

Tout ce qu'il faut savoir sur la conformité au Règlement sur l'IA
Outil | Note globale (basée sur les avis G2 et Capterra) | Atout distinctif majeur | Limite principale | Cas d'usage privilégié |
LEGALFLY | 4,7 | Workflows juridiques de bout en bout sur documents anonymisés (qualification légale, audit contractuel et politiques internes) | Ne constitue pas une plateforme d'inventaire technique ou de monitoring de modèles | Organisations devant résoudre la qualification, les contrats d'IA et leurs chartes internes |
Credo AI | 4,6 | Policy Marketplace traduisant le Règlement en contrôles techniques exploitables pour le développement | Courbe d'apprentissage ardue signalée par presque tous les clients, et seulement 11 avis | Grandes entreprises devant traduire les impératifs légaux en actions de développement |
IBM watsonx.governance | 4,3 | Gouvernance multiplateforme avec Factsheets certifiées pour l'audit et accélération de la conformité | Déploiement complexe et nette augmentation des coûts lors du passage en production | Parcs de modèles distribués sur plusieurs environnements cloud et fournisseurs |
OneTrust Tech Risk & Compliance | 4,5 | Convertit la réglementation en tâches opérationnelles avec bibliothèque juridique pré-intégrée | Déploiement lourd et courbe d'apprentissage abrupte récurrents | Grandes entreprises exploitant un dispositif de GRC unifié |
DataGuard | 4,6 | Prise en charge explicite du Règlement avec mise à disposition de consultants experts désignés | Navigation déroutante et modèles de documents rigides | Structures européennes recherchant un outil associé à un juriste dédié |
Saidot | Aucun avis public | Conçu nativement pour le Règlement sur l'IA, architecture en graphe orientée agents | Absence totale d'avis d'utilisateurs sur les répertoires publics | Organisations érigeant le Règlement européen en référentiel prioritaire absolu |
Modulos | Aucun avis public | Première plateforme de gouvernance à être certifiée conforme à la norme ISO 42001 | Absence de retours d'expérience vérifiés et offre tarifaire exclusivement grands comptes | |
Vanta | 4,5 | 122 intégrations et la base d'avis la plus importante, pilotant l'IA aux côtés de 35 référentiels | Outil axé sur la sécurité où l'IA ne représente qu'un module accessoire | Organisations ayant déjà déployé l'écosystème Vanta pour leur sécurité |
Hyperproof | 4,65 | Mise en correspondance inter-normes permettant à une même preuve de valider plusieurs exigences | Dépourvu de toute composante d'audit technique ou de monitoring d'IA | Directions de la conformité pilotant de multiples référentiels de contrôle |
Holistic AI | Aucun avis public | Expertise approfondie en audit mathématique et mesure des biais plutôt que simple inventaire | Aucun avis vérifié disponible et périmètre plus restreint qu'une suite globale | Systèmes d'IA à haut risque où le risque discriminatoire est l'enjeu majeur |
Apportez une réponse à l'angle mort de votre plateforme de gouvernance
Votre inventaire de systèmes d'IA est renseigné. Pour autant, personne n'est en mesure de vous confirmer avec certitude lesquels relèvent de la catégorie des hauts risques, ni quelles charges juridiques vos contrats de licence vous imposent réellement.
LEGALFLY résout ces deux incertitudes. Discovery instruit la qualification légale de vos systèmes au regard de plus de 1 000 sources officielles dans plus de 130 juridictions, en fournissant des citations précises et une argumentation auditable. Multi Review analyse l'intégralité de vos contrats de fournisseurs d'IA pour identifier avec exactitude la répartition des obligations entre fournisseur et déployeur.
Legal Radar assure la veille continue sur les normes harmonisées et les décrets d'application en cours d'adoption, en évaluant immédiatement l'impact de chaque parution sur vos contrats et vos politiques internes. L'ensemble de vos documents fait l'objet d'une anonymisation stricte préalable à toute analyse.
ECS a doublé sa productivité juridique à effectif constant. MSIG Europe a réduit ses cycles de revue contractuelle d'une journée entière à vingt minutes. Adeera a diminué ses délais d'audit de 93 %.
Demandez une démonstration et soumettez-nous le contrat de votre principal fournisseur de modèles d'IA.
LEGALFLY permet à vos équipes de gagner en efficacité : consacrez moins de temps aux tâches contractuelles répétitives et concentrez-vous sur les dossiers à forte valeur ajoutée. Réservez une démonstration pour découvrir notre solution en action.
Questions fréquentes sur les logiciels de conformité au Règlement sur l'IA
Qu'est-ce qu'un logiciel de conformité au Règlement européen sur l'IA ?
Un logiciel de conformité au Règlement sur l'IA aide les entreprises à satisfaire aux exigences du Règlement (UE) 2024/1689 : inventaire des systèmes d'IA, qualification des risques, évaluation de conformité, constitution de la documentation technique, respect des obligations de transparence, surveillance après commercialisation et acculturation des collaborateurs. La réglementation s'appliquant par paliers, les interdictions de pratiques et les règles régissant les modèles d'IA à usage général sont entrées en vigueur avant les contraintes pesant sur les systèmes à haut risque. Le marché se subdivise entre plateformes techniques de gouvernance (inventaire et monitoring), solutions GRC (gestion des preuves d'audit) et plateformes juridiques spécialisées (qualification légale, revue des contrats et élaboration des chartes internes).
Quel est le meilleur logiciel de conformité au Règlement sur l'IA en 2026 ?
LEGALFLY s'impose comme la solution de référence pour le volet juridique, qui concentre les arbitrages les plus complexes. Discovery analyse la qualification juridique au regard de plus de 1 000 sources légales officielles avec sources citées et raisonnements vérifiables ; Multi Review audite vos contrats d'approvisionnement pour déterminer la répartition des responsabilités entre fournisseur et déployeur ; Discovery génère vos politiques internes, et Legal Radar assure la veille des normes en cours de publication dans plus de 130 juridictions. Les documents traités font l'objet d'une anonymisation stricte avant toute analyse. Pour l'inventaire technique et la surveillance continue des modèles, Credo AI et IBM watsonx.governance constituent les solutions les plus avancées.
Quels critères examiner pour choisir le logiciel adapté à mes besoins ?
Assurez-vous en premier lieu de la façon dont l'outil traite la qualification juridique : la majorité des logiciels présupposent que vous avez déjà arrêté la catégorie de risque au lieu de vous aider à la déterminer juridiquement. Mesurez ensuite la proportion de systèmes d'IA que vous n'avez pas conçus vous-mêmes : pour la plupart des entreprises, les contrats d'approvisionnement constituent la principale source d'exposition légale, or aucune plateforme de gouvernance technique n'est capable de les analyser. Distinguez bien le monitoring algorithmique de la documentation de conformité, tenez compte de la jeunesse des avis sur certaines solutions récentes, et soumettez l'outil choisi aux exigences de sécurité et de gouvernance que vous êtes en train d'instaurer.
En quoi LEGALFLY se distingue-t-il des autres solutions ?
LEGALFLY traite les problématiques juridiques que les outils de gouvernance technique tiennent pour résolues. Discovery conduit l'analyse de qualification réglementaire sur la base de plus de 1 000 sources officielles avec citations de doctrine et motivations auditables, ce qui s'avère indispensable pour justifier vos choix auprès des autorités de régulation. Multi Review décrypte vos contrats de fournisseurs d'IA pour expliciter la ventilation contractuelle des obligations, ce qu'aucun autre outil de ce comparatif ne propose. Enfin, Agent Studio orchestre ces démarches de bout en bout, en opérant exclusivement sur des documents rigoureusement anonymisés avant tout examen algorithmique.
Comment se déroule la mise en œuvre de LEGALFLY ?
Le déploiement débute par une séance de démonstration personnalisée et un atelier de cadrage, et non par une simple version d'évaluation libre. Nous vous invitons à nous soumettre un contrat de fournisseur d'IA ainsi qu'un cas d'usage dont la qualification vous paraît incertaine, afin de tester l'outil en temps réel durant l'échange. Les options d'architecture couvrent le SaaS sécurisé, l'environnement dédié (single-tenant) et le déploiement sur site (on-premise) selon les contraintes de votre politique de conformité. À titre d'exemple, l'entreprise Agristo a pu enregistrer des résultats opérationnels quelques jours seulement après sa session initiale de paramétrage.
Est-il aisé d'intégrer LEGALFLY dans son environnement existant ?
La mise en œuvre est fluide dans la mesure où LEGALFLY vient compléter votre plateforme de gouvernance technique de l'IA sans chercher à la remplacer. Vos contrats et vos politiques internes sont importés directement depuis SharePoint, Google Drive ou NetDocuments via nos connecteurs natifs, tandis que nos modules complémentaires pour Word et Outlook permettent aux directions juridiques d'intervenir au sein de leurs outils de travail habituels. Le constructeur de playbooks permet de générer une grille d'analyse contractuelle sur mesure à partir de vos actes de référence en deux minutes, dispensant votre équipe d'un lourd chantier de configuration préalable.
LEGALFLY a-t-il vocation à se substituer à une plateforme comme Credo AI ou IBM watsonx.governance ?
Non, et tel n'est pas son objet. Ces plateformes ont pour vocation de répertorier vos modèles en production, d'analyser les dérives statistiques ou les biais d'apprentissage, et d'éditer la documentation technique issue des chaînes de développement — des missions techniques que LEGALFLY n'assure pas. LEGALFLY prend en charge les problématiques de droit que ces outils éludent : la qualification juridique formelle du système, la répartition des charges dans les contrats de licence, et la formalisation des règles de conformité. L'articulation conjointe de ces deux catégories de solutions constitue la pratique standard, le texte européen posant simultanément des exigences d'ingénierie et des impératifs juridiques stricts.
Peut-on confier des travaux de conformité au Règlement sur l'IA à un outil d'intelligence artificielle ?
La question est légitime et la réponse dépend des choix d'ingénierie retenus par l'éditeur. LEGALFLY articule l'ensemble de ses raisonnements autour de plus de 1 000 sources juridiques officielles, assorties de références textuelles vérifiables : chaque conclusion peut ainsi être confrontée à la règle de droit primaire, excluant toute confiance aveugle. Les documents font l'objet d'une anonymisation stricte préalable à l'analyse (pseudonymisation dès l'importation des identités, statuts professionnels, dénominations sociales et identifiants), interdisant à toute donnée confidentielle d'atteindre un modèle tiers. Certifié ISO 27001 et SOC 2 Type II, LEGALFLY réalise chaque année des tests d'intrusion par des tiers indépendants et propose des déploiements sur infrastructure dédiée ou sur site.
Avertissement : Cette étude comparative repose sur l'analyse des fonctionnalités publiques des solutions présentées et sur les avis d'utilisateurs vérifiés disponibles en octobre 2026. Les évaluations et le nombre d'avis sont susceptibles d'évoluer. Certaines des solutions référencées ne bénéficient à cette date d'aucun avis public, ce qui est formellement mentionné dans les fiches respectives. Les fonctionnalités, la couverture normative et le catalogue d'intégrations doivent faire l'objet d'une confirmation directe auprès de chaque éditeur avant toute décision d'achat. La société LEGALFLY est l'auteur et l'éditrice de cette analyse comparative, dans laquelle sa propre solution est évaluée. Le contenu de la présente page ne constitue en aucune manière une consultation juridique relative à la qualification d'un système d'IA déterminé.

