




NIS-2 ist eine Richtlinie, keine Verordnung – und genau dieser Umstand ist der Grund, warum die meisten Compliance-Tools das Problem nicht lösen.
Eine Verordnung gilt überall unmittelbar und einheitlich. Eine Richtlinie hingegen wird von jedem Mitgliedstaat in nationales Recht umgesetzt. Das bedeutet: Ein europaweit tätiges Unternehmen sieht sich mit so vielen Varianten von NIS-2 konfrontiert, wie es Länder abdeckt – mit unterschiedlichen Registrierungsfristen, abweichenden Meldeschwellen für Vorfälle und verschiedenen Durchsetzungsregimen.
Die technischen Sicherheitskontrollen sind der einfache Teil. Die Risikomanagementmaßnahmen nach Artikel 21 überschneiden sich stark mit ISO 27001, und die Plattformen zur Compliance-Automatisierung in dieser Übersicht decken diese gut ab.
LEGALFLY ist die beste NIS-2-Compliance-Software für den juristischen Teil: die Klauseln zur Sicherheit der Lieferkette in Ihren Lieferantenverträgen, die Richtlinien (Policies) hinter Ihren Maßnahmen und das Nachverfolgen dessen, was 27 Mitgliedstaaten aus derselben Richtlinie gemacht haben.
Jeder Eintrag basiert auf fundierten Bewertungen von G2 und Capterra sowie einer detaillierten Analyse jedes Tools im Oktober 2026.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Wesentliche Erkenntnisse (TL;DR)
Was NIS-2 ist: Die zweite Richtlinie über Netzwerk- und Informationssicherheit, die das EU-Cybersicherheitsrecht auf Energie, Verkehr, Bankwesen, Gesundheit, Trinkwasser, digitale Infrastruktur, öffentliche Verwaltung, verarbeitendes Gewerbe, Lebensmittel, Abfallwirtschaft und Postdienste ausgeweitet hat. Da es sich um eine Richtlinie handelt, bindet sie Sie über die jeweilige nationale Umsetzung Ihres Mitgliedstaats; wesentliche und wichtige Einrichtungen unterliegen dabei unterschiedlichen Aufsichtsstufen.
Was NIS-2-Compliance-Software leistet: Sie unterstützt wesentliche und wichtige Einrichtungen dabei, die Anforderungen der NIS-2-Richtlinie in Bezug auf Risikomanagementmaßnahmen, Sicherheit der Lieferkette, Meldung von Vorfällen und Rechenschaftspflicht der Leitungsorgane gemäß der jeweiligen nationalen Umsetzung zu erfüllen.
Was die meisten Compliance-Lösungen übersehen: Tools für Sicherheitskontrollen decken die Sicherheitsmaßnahmen nach Artikel 21 ab und enden dort. Klauseln zur Lieferkettensicherheit müssen weiterhin individuell in Lieferantenverträge verhandelt werden, Richtlinien müssen entworfen und gepflegt werden, und kein solches Tool verfolgt nach, wie die einzelnen Mitgliedstaaten die Richtlinie umgesetzt haben.
Bestes NIS-2-Compliance-Tool insgesamt: LEGALFLY für die rechtliche und vertragliche Ebene. Multi Review prüft den gesamten Bestand an Lieferantenverträgen in einem einzigen Durchlauf auf die erforderlichen Sicherheitsbestimmungen, Review erstellt die entsprechenden Änderungsklauseln, Discovery generiert die internen Richtlinien und Legal Radar überwacht über 130 Rechtsordnungen, was die nationalen Umsetzungen individuell abdeckt.
Was LEGALFLY auszeichnet: Vollständige juristische Arbeitsabläufe laufen durchgängig – von einer nationalen Umsetzung oder einer Vertragslücke über Review und Neuformulierung bis hin zur rechtlichen Freigabe. Dies geschieht auf Dokumenten, die vor Beginn der Analyse anonymisiert werden, basierend auf einer Architektur, die vor der aktuellen Modellgeneration entwickelt wurde. Kein Mitbewerber in dieser Übersicht bietet diese Kombination.
Auswahlkriterien: Ermitteln Sie, ob Ihre Lücke bei den Sicherheitskontrollen, den Lieferantenverträgen oder dem länderübergreifenden Tracking liegt – denn diese drei Problemfelder werden von drei unterschiedlichen Produktkategorien adressiert.
Die besten NIS-2-Compliance-Tools im Jahr 2026 im Überblick
Tool | Ideal für | Wichtigste Funktionen | Vorteile | Nachteile |
LEGALFLY | Rechts- und Compliance-Abteilungen von Unternehmen, die Lieferkettenklauseln und länderübergreifendes Tracking verwalten | Durchgängige agentenbasierte Workflows über das Agent Studio, Anonymisierung vor der Analyse, Contract Intelligence über den gesamten Lebenszyklus, Multi Review über Datenräume hinweg, Legal Radar für über 130 Rechtsordnungen | Prüft den gesamten Bestand an Lieferantenverträgen in einem Durchlauf auf Sicherheitsbestimmungen; verfolgt nationale Umsetzungen individuell; Anonymisierung direkt beim Import | Vertriebsgeführte Evaluierung; bildet die rechtliche Ebene ab, keine Plattform für technische Kontrollen |
DataGuard | Europäische Unternehmen, die Softwareplattform und Fachberatung aus einer Hand wünschen | Abdeckung von ISO 27001, TISAX, NIS-2, SOC 2, DSGVO und EU AI Act, iteratives Risikomanagement, automatisierte Nachweiserbringung, feste Beratungsperson | Nennt NIS-2 explizit in den abgedeckten Rahmenwerken; Berater werden in Bewertungen namentlich gelobt | Anwender berichten von einer unübersichtlichen Benutzeroberfläche und Vorlagen, die teils starr wirken |
Vanta | Organisationen, die die breiteste Abdeckung von Rahmenwerken und Schnittstellen suchen | Automatisierte Nachweiserbringung, 35+ Rahmenwerke, kontinuierliche Überwachung, Risikomanagement, Trust Center | 122 verifizierte Integrationen und die größte Bewertungsbasis in diesem Vergleich | Anwender berichten von einer hohen Benachrichtigungsflut und unflexiblen Vertragsbedingungen für kleinere Teams |
Drata | Teams, die NIS-2 parallel zu ISO 27001 und SOC 2 umsetzen | Automatisierte Nachweiserbringung, kontinuierliche Kontrollüberwachung, Richtlinienvorlagen, Risikobewertung | 159 Integrationen – die höchste Anzahl unter allen verglichenen Plattformen | Nutzer berichten von einer Verlagerung des Supports auf KI-Agenten und uneinheitlichen Testergebnissen |
OneTrust Tech Risk & Compliance | Großunternehmen, die NIS-2 in ein umfassenderes GRC-Programm einbetten | Regulatorische Inhalte, Zuordnung von Verpflichtungen zu Aufgaben, Risikomanagement, Drittparteienrisiken, Richtlinienmanagement | Überführt komplexe Regularien in Aufgaben für bestehende Prozesse, mit starker Automatisierung | Anwender berichten durchgehend von einer komplexen Einrichtung und einer steilen Lernkurve |
ISMS.online | Organisationen, die ein strukturiertes Managementsystem statt reiner Nachweisautomatisierung suchen | Assured Results Method, vorgefertigte Dokumentation, Risikoregister, Richtlinienpakete, Vorfall- und CAPA-Tracking | Rund um das Managementsystem aufgebaut; Prüfer loben laut Erfahrungsberichten die Dokumentation | Nur 10 Integrationen; Anwender berichten, dass Module untereinander keine Daten austauschen |
Sprinto | Wachstumsstarke Unternehmen, die eine schnelle Zertifizierung mit intensiver Unterstützung anstreben | Automatisierte Nachweiserbringung, 200+ Standards, Richtlinienvorlagen, automatisierte Sicherheitsschulungen | Nutzer berichten wiederholt von Zertifizierungen, die vor der gesetzten Frist abgeschlossen wurden | Anwender bemängeln eine unhandliche Navigation und einen Support, der nach dem ersten Jahr nachlässt |
Secureframe | Kleine und mittlere Teams, die ein geführtes Onboarding wünschen | Automatisierte Nachweiserbringung, kontinuierliche Überwachung, Comply AI, Trust Center, Richtlinienvorlagen | Customer Success Manager sind das am meisten gelobte Element in den Nutzerbewertungen | Nur 44 verifizierte Integrationen – die wenigsten in diesem Vergleich |
Hyperproof | Compliance-Teams, die NIS-2 parallel zu mehreren anderen Rahmenwerken verwalten | Kontroll-Framework-Management, rahmenwerkübergreifendes Mapping, automatisierte Nachweiserbringung, Audit-Readiness | Rahmenwerkübergreifendes Mapping, sodass NIS-2-Nachweise auch deckungsgleiche ISO 27001-Anforderungen erfüllen | Schwierigkeiten bei der Anpassung von Berichten und eine Ersteinrichtung, die als unintuitiv beschrieben wird |
LogicGate Risk Cloud | Teams, die NIS-2-Workflows an ihre individuellen Prozesse anpassen möchten | No-Code-Workflow-Builder, Risikoregister, Kontroll-Mapping, Drittparteienrisiken, Vorfall-Workflows | An jeden Prozess anpassbar; konsolidiert Kontrollen, Lieferkette und Vorfallmeldung | Steile Lernkurve und keine vorkonfigurierten Inhalte für NIS-2 |
Warum Unternehmen NIS-2-Compliance-Software benötigen
NIS-2 hat den Anwendungsbereich der europäischen Cybersicherheitsregulierung drastisch erweitert. Während die Vorgängerrichtlinie nur einen eng begrenzten Kreis von Betreibern erfasste, gilt NIS-2 nun für Energie, Verkehr, Bankwesen, Gesundheit, Trinkwasser, digitale Infrastruktur, öffentliche Verwaltung, verarbeitendes Gewerbe, Lebensmittel, Abfallwirtschaft und Postdienste.
Die Einstufung der Einrichtung ist entscheidend, da sich die Pflichten unterscheiden. Wesentliche Einrichtungen unterliegen einer proaktiven (ex-ante) Aufsicht, wichtige Einrichtungen einer reaktiven (ex-post) Aufsicht – beide müssen jedoch dieselben Risikomanagementmaßnahmen nach Artikel 21 umsetzen.

Was NIS-2-Compliance-Software leistet
Artikel 21 legt die Risikomanagementmaßnahmen fest. Diese umfassen Risikoanalyse, Bewältigung von Sicherheitsvorfällen, Aufrechterhaltung des Geschäftsbetriebs, Sicherheit der Lieferkette, Sicherheit bei der Entwicklung, Kryptografie, Zugriffskontrolle und Multi-Faktor-Authentifizierung. Diese Liste deckt sich weitgehend mit ISO 27001, weshalb Plattformen zur Compliance-Automatisierung diesen Teil gut abdecken.
Die Meldung von Vorfällen ist eine eigenständige operative Verpflichtung: Eine Frühwarnung innerhalb von 24 Stunden, eine Meldung des Vorfalls innerhalb von 72 Stunden und ein Abschlussbericht innerhalb eines Monats – mit Schwellenwerten, die je nach nationaler Umsetzung variieren.
Die Rechenschaftspflicht der Leitungsorgane ist die dritte Säule und ein Novum. Artikel 20 verpflichtet die Leitungsorgane, die Maßnahmen zu billigen und ihre Umsetzung zu überwachen – in mehreren nationalen Umsetzungen droht dabei eine persönliche Haftung.
Wo die meisten NIS-2-Tools an ihre Grenzen stoßen
Die Sicherheit der Lieferkette ist die Pflicht, die technische Tools nicht abbilden können. Artikel 21 verlangt Sicherheit in den Beziehungen zu Lieferanten und Dienstleistern – und das erfordert entsprechende Klauseln in den Verträgen mit diesen Dritten.
Eine Plattform für technische Kontrollen weiß zwar, dass Ihre Dienstleister existieren. Sie weiß jedoch nicht, ob die Verträge mit diesen Parteien Sicherheitsanforderungen, Meldepflichten bei Vorfällen, Prüfrechte oder Beschränkungen für Unterauftragsverhältnisse enthalten.
Die 27 nationalen Umsetzungen bilden die zweite Lücke. Die Mitgliedstaaten setzen die Richtlinie nach unterschiedlichen Zeitplänen mit abweichenden Registrierungsmechanismen, Meldeschwellen und Sanktionsregelungen um – und kaum ein Tool bildet diese einzeln ab.
Die Erstellung von Richtlinien (Policies) ist die dritte Lücke. Die Maßnahmen nach Artikel 21 erfordern dokumentierte interne Richtlinien. Standardvorlagen veralten jedoch in dem Moment, in dem sie verabschiedet werden, da ihre kontinuierliche Aktualisierung selten eine feste wöchentliche Aufgabe ist.
Die beste NIS-2-Compliance-Software insgesamt

LEGALFLY ist die beste NIS-2-Compliance-Software für die juristische und vertragliche Ebene – und bewusst keine Plattform für technische Sicherheitskontrollen. Für die technischen Maßnahmen nach Artikel 21 und die entsprechenden Nachweise leisten die Automatisierungsprodukte in dieser Übersicht Vorarbeit, die wir nicht abbilden wollen.
Was wir abdecken, sind die Verträge und die Jurisdiktionen. Multi Review importiert einen gesamten Bestand an Lieferantenverträgen aus SharePoint oder Ihrem Dokumentenmanagementsystem, wendet ein einheitliches Playbook auf jede Datei an, kennzeichnet fehlende Sicherheitsklauseln, nicht vorhandene Meldepflichten und uneingeschränkte Unterbeauftragungen und exportiert eine auditfähige Zusammenfassung, in der jede Feststellung direkt mit der entsprechenden Originalklausel verknüpft ist.
Legal Radar löst das Problem der nationalen Umsetzungen. Es überwacht offizielle Aufsichtsbehörden und Gesetzesblätter in über 130 Rechtsordnungen und prüft jede Änderung im Abgleich mit Ihren eigenen Verträgen und Richtlinien. Dadurch werden 27 nationale Umsetzungen individuell nachverfolgt und nicht fälschlicherweise als eine einzige einheitliche Richtlinie behandelt.
LEGALFLY unterstützt Ihr Team dabei, effizienter zu arbeiten: weniger Zeit für Vertragsarbeit, mehr Zeit für das Wesentliche. Vereinbaren Sie ein Gespräch, um die Plattform in Aktion zu erleben.
Die besten NIS-2-Compliance-Tools: Detaillierter Review & Vergleich
Die zehn Tools lassen sich in drei Gruppen unterteilen: Plattformen zur Compliance-Automatisierung mit Schwerpunkt auf Kontrollen und Nachweisen, Enterprise-GRC-Plattformen, die NIS-2 als eine von vielen Pflichten führen, und die rechtliche Ebene, die Verträge analysiert und nationale Gesetze überwacht.
Jeder Eintrag erläutert den Leistungsumfang, die Zielgruppe, die stärksten Funktionen, die Daseinsberechtigung in dieser Liste, das Feedback von Anwendern und bestehende Grenzen.
1. LEGALFLY

Überblick
LEGALFLY ist das Legal Operating System für Unternehmen. Es bietet Rechtsabteilungen KI-native Workflows für Intake, Vertragsprüfung, Entwurf, Due Diligence und juristische Recherche – mit integrierter Sicherheit und Anonymisierung auf allen Ebenen.
Bei NIS-2 teilt sich die juristische Arbeit auf Lieferantenverträge und 27 nationale Gesetze auf.
Die Anforderungen an die Lieferkette aus Artikel 21 müssen sich in den Vereinbarungen mit den Lieferanten wiederfinden, und die Richtlinie selbst entfaltet in der Praxis nur in der jeweiligen Umsetzungsfassung des Mitgliedstaats Wirkung. Multi Review deckt den ersten Teil für den gesamten Vertragsbestand ab, während Legal Radar den zweiten Rechtsordnung für Rechtsordnung überwacht.
Unsere Kunden fallen genau in den erweiterten Anwendungsbereich von NIS-2: Bosch und SAP im verarbeitenden Gewerbe und der digitalen Infrastruktur, Lufthansa im Verkehrssektor, MSIG Europe und Group Foyer bei Finanzdienstleistungen sowie eine Partnerschaft mit der Generaldirektion Humanressourcen und Sicherheit der Europäischen Kommission.
Wir sind nach ISO 27001 und SOC 2 Type II zertifiziert. Unser Sicherheitskonzept orientiert sich an beiden Standards sowie der DSGVO und umfasst jährliche unabhängige Penetrationstests.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Ideal für
Rechts- und Compliance-Teams von 3 bis 200 Mitarbeitenden in Unternehmen mit 200 bis 100.000 Beschäftigten
Wesentliche und wichtige Einrichtungen, deren NIS-2-Lücke in den Lieferantenverträgen statt in den technischen Kontrollen liegt
Unternehmen, die in mehreren Mitgliedstaaten tätig sind und mit verschiedenen Umsetzungsgesetzen konfrontiert werden
Teams, die Richtlinien zur Untermauerung der Maßnahmen nach Artikel 21 entwerfen und pflegen müssen
Einrichtungen, die NIS-2 parallel zu DORA, ISO 27001 oder dem EU AI Act umsetzen und vertragliche Überschneidungen harmonisieren müssen
Wichtigste Funktionen
Agent Studio für die durchgängige Automatisierung juristischer Workflows. Workflows starten per E-Mail, Slack, Teams oder manuell; Verzweigungslogiken leiten Aufgaben weiter und eskalieren bei Schwellenwerten; Freigabeschritte greifen dort, wo Entscheidungen erforderlich sind, und die zuständigen Personen werden automatisch benachrichtigt.
Anonymisierung vor der Analyse. Namen, Rollen, Unternehmensdaten und Identifikatoren werden beim Import pseudonymisiert, während Kontext und Struktur vollständig erhalten bleiben. So gelangen keine identifizierbaren Daten an externe Modelle. Dies geschieht standardmäßig und erfordert keine manuelle Konfiguration pro Workflow.
Contract Intelligence über den gesamten Vertragslebenszyklus – vom Entwurf und der Verhandlung über Freigabe und E-Signatur bis hin zu Verlängerungen, Fristen, Kündigungsterminen und vertraglichen Verpflichtungen. Angekündigt mit offener Warteliste, Veröffentlichung im Oktober 2026.
Playbook-gestützte KI-Vertragsprüfung mit Playbooks, die gezielt auf die Anforderungen an die Sicherheit der Lieferkette nach Artikel 21 abgestimmt sind – einschließlich Sicherheitsvorgaben, Meldepflichten, Audit-Rechten und Beschränkungen der Unterbeauftragung. Über 120 von Juristen erstellte Playbooks für mehr als 100 Dokumenttypen sowie ein Builder, der aus Ihren Referenzverträgen in etwa zwei Minuten ein individuelles Playbook erstellt.
Multi Review für die Massenanalyse vollständiger Datenräume. Wendet ein einziges Playbook zeitgleich auf hunderte von Lieferantenverträgen an und exportiert auditfähige Übersichten, in denen jede Feststellung direkt mit der Originalklausel verknüpft ist.
Legal Radar, eine Software zur regulatorischen Überwachung, die offizielle Regulierungsbehörden und Gesetzblätter in über 130 Rechtsordnungen erfasst und so die nationalen Umsetzungen von NIS-2 individuell abbildet, statt die Richtlinie pauschal zu behandeln.
Discovery, KI für die juristische Recherche auf Basis von über 1.000 offiziellen Rechtsquellen in mehr als 130 Ländern – mit präzisen Quellenangaben und nachvollziehbarer Argumentation bei jeder Antwort. Ergänzt durch KI-Vertragserstellung zur Ausarbeitung neuer Lieferantenverträge auf Basis Ihrer eigenen Muster.
Integrationen für Microsoft Word, SharePoint, Outlook, Teams, Google Drive, Slack, NetDocuments und Microsoft Copilot – jeweils mit automatischer Anonymisierung.
Warum wir die beste NIS-2-Compliance-Lösung für die juristische Ebene sind
Ein ehrlicher Vergleich beginnt damit, was wir nicht tun: Wir verwalten nicht Ihr allgemeines Risikomanagement-Framework, wir überwachen keine technischen Kontrollen und wir reichen keine behördlichen Vorfallmeldungen ein. Dies sind Aufgaben der IT-Sicherheit und des operativen Betriebs, die von den anderen Plattformen dieser Liste abgedeckt werden.
Die Sicherheit der Lieferkette ist das erste Argument. Artikel 21 verlangt Sicherheit in den Lieferantenbeziehungen. Das bedeutet konkrete Klauseln in den Verträgen. Multi Review prüft Ihren gesamten Bestand in einem einzigen Durchlauf auf die erforderlichen Klauseln – nicht Dokument für Dokument.
Das Umsetzungsdilemma ist das zweite Argument – und dieses adressiert sonst niemand. NIS-2 besteht in der Praxis aus 27 nationalen Gesetzen unter einem gemeinsamen Namen. Legal Radar überwacht die Aufsichtsbehörden und Gesetzesblätter in über 130 Ländern und gleicht jede Änderung kontinuierlich mit Ihren Verträgen und Richtlinien ab.
Agent Studio ist das dritte Argument, das die ersten beiden operationalisiert. Eine Gesetzesänderung oder eine Vertragslücke identifiziert die betroffenen Dokumente in SharePoint oder Google Drive, überarbeitet die Klauseln, leitet den Entwurf zur rechtlichen Freigabe weiter und archiviert die genehmigte Fassung – revisionssicher dokumentiert über jeden Teilschritt hinweg.
Die Anonymisierung ist der vierte Punkt, der für NIS-2-pflichtige Unternehmen von herausragender Bedeutung ist. Dokumente werden vor Beginn der Analyse anonymisiert. Genau das ist die zwingende Antwort, die Informationssicherheitsbeauftragte verlangen, wenn Lieferantenverträge durch externe KI-Systeme verarbeitet werden.

Vorteile
Multi Review gleicht hunderte von Lieferantenverträgen in einem Durchlauf mit Ihren Sicherheitsvorgaben ab
Legal Radar überwacht über 130 Jurisdiktionen, sodass nationale Gesetze individuell erfasst und mit Ihren Dokumenten abgeglichen werden
Review generiert den Klauselwortlaut für Vertragsänderungen und Discovery die Richtlinienaktualisierungen – jeweils konform mit den von Ihrem Legal-Team definierten Standardpositionen
Die nach Artikel 21 erforderlichen dokumentierten Maßnahmen werden aktiv gepflegt, anstatt nach der Verabschiedung zu veralten
Dokumente werden direkt beim Import anonymisiert; flexible Bereitstellungsoptionen als SaaS, Single-Tenant oder On-Premises
Nachteile
Vertriebsgeführte Evaluierung: Der Einstieg erfolgt über eine maßgeschneiderte Demo und ein Fachgespräch statt über eine Self-Service-Testversion
Keine Plattform für technische Kontrollen oder Nachweiserbringung; die technischen Maßnahmen nach Artikel 21 verbleiben bei den entsprechenden IT-Compliance-Tools
Bildet keine behördlichen Meldewege für Sicherheitsvorfälle ab, da es sich hierbei um operative Prozesse handelt
Kundenbewertungen
LEGALFLY hält 4,7 von 5 Sternen bei acht Capterra-Bewertungen, wobei das Preis-Leistungs-Verhältnis mit 4,8, der Kundenservice mit 4,7 und der Funktionsumfang mit 4,4 bewertet werden. Anwender heben die Beschleunigung von Dokumentenprüfungen und juristischen Recherchen im Arbeitsalltag hervor.
Nutzer betonen vor allem die Geschwindigkeit bei dokumentenintensiven Prüfungen und die Verlässlichkeit der Antworten zu spezifischen nationalen Rechtsordnungen – unverzichtbar für eine NIS-2-Umsetzung über mehrere EU-Staaten hinweg.

Fazit
Wenn Ihre Lücke bei NIS-2 in den Lieferantenverträgen, den internen Richtlinien oder dem Monitoring der konkreten nationalen Gesetze liegt, ist LEGALFLY die leistungsfähigste Lösung. Hierbei handelt es sich um Rechtsdokumente und Rechtsfragen, die keine Plattform für Sicherheitskontrollen lösen kann.
Liegt Ihre Lücke dagegen bei den technischen Kontrollen nach Artikel 21, sollten Sie eine Plattform zur Compliance-Automatisierung wählen. Die meisten Unternehmen setzen letztlich auf beides, da NIS-2 Anforderungen an die IT-Sicherheit und die Rechtsabteilung gleichermaßen stellt.

2. DataGuard

Überblick
DataGuard weist NIS-2 explizit als Teil des eigenen Leistungsumfangs aus, neben ISO 27001, TISAX, SOC 2, DSGVO und dem EU AI Act.
Das Modell kombiniert Software mit fest zugeordneten Fachberatern. Anwender erwähnen ihre zugewiesenen Experten in Bewertungen weit häufiger namentlich als einzelne Softwarefunktionen, was den Schwerpunkt des Mehrwerts verdeutlicht.
Die Ausrichtung ist europäisch geprägt: DataGuard wurde rund um europäische Regularien konzipiert, anstatt diese lediglich nachträglich an ein US-Produkt anzudocken.
Ideal für
Europäische Unternehmen, die neben einer Plattform auch persönliche Beratungsexpertise suchen
Einrichtungen, die NIS-2 zusammen mit DSGVO, ISO 27001 und TISAX umsetzen
Teams ohne eigene Fachkräfte für Informationssicherheit oder Datenschutz
Unternehmen, die eine feste Betreuung gegenüber stundenbasierter externer Rechtsberatung bevorzugen
Wichtigste Funktionen
Unterstützung von Rahmenwerken wie ISO 27001, TISAX, NIS-2, SOC 2, DSGVO und EU AI Act
Iteratives Risikomanagement zur Erfassung von Risiken, Assets und Kontrollen
Automatisierte Nachweiserbringung und Kontrollüberwachung
Persönlich zugeordnete Fachberatung für das Projekt
Dienstleistung als externer Datenschutzbeauftragter
Unterstützung bei internen Audits mit Gap-Analysen vor der Zertifizierung
14 verifizierte Integrationen, darunter Jira, Asana, HubSpot, Airtable und Claude
Warum es eine starke Option für NIS-2 ist
Die explizite Abdeckung von NIS-2 ist seltener als vermutet. Viele Plattformen verweisen bei NIS-2 lediglich auf ihre bestehenden ISO 27001-Kontrollen; DataGuard führt die Richtlinie eigens auf.
In 123 Bewertungen wird der Kundensupport 19 Mal, die fachliche Expertise 11 Mal und die Hilfsbereitschaft 15 Mal hervorgehoben – typisch für ein serviceorientiertes Angebot.
Nutzer beschreiben die Berater als echte Sparringspartner. Ein Senior Legal Counsel hebt den Berater als wertvolle Unterstützung für Audits, regulatorische Fragen und das Tagesgeschäft hervor – genau das, was für ein NIS-2-Programm benötigt wird.
Vorteile
Führt NIS-2 explizit neben ISO 27001, TISAX, SOC 2, DSGVO und EU AI Act auf
Persönliche Berater sind das meistgelobte Element in den Nutzerfeedbacks
Nativ auf europäische Rechtsrahmen ausgerichtet, nicht nachträglich adaptiert
Zusätzlicher Service als externer Datenschutzbeauftragter buchbar
Wird von Kunden im Vergleich zu stundenbasierten Beratern als kostengünstiger beschrieben
14 verifizierte Schnittstellen und eine durchschnittliche Implementierungsdauer von zwei Monaten
Nachteile
Anwender beschreiben die Benutzeroberfläche wiederholt als unübersichtlich
Vorlagen und Workflows werden als starr und schwer anpassbar beschrieben
Funktionale Einschränkungen, ein unruhiges UI-Design und mangelnde Intuitivität sind häufige Kritikpunkte
Wird von einem Rezensenten als Standardprodukt beschrieben, das nicht zu jedem Unternehmensprofil passt
Keine inhaltliche Analyse der Klauseln in bestehenden Lieferantenverträgen
Kundenbewertungen
DataGuard erreicht 4,6 von 5 Sternen bei 123 G2-Bewertungen, davon 90 mit fünf Sternen und keine mit weniger als drei.
Die G2-Zusammenfassung lobt den kompetenten Support und die strukturierte Plattform, hebt die praxisnahe Beratung hervor, merkt jedoch an, dass die Navigation mitunter verwirrend sein kann.
Besonders aufschlussreich ist eine Drei-Sterne-Bewertung: Ein Nutzer schätzt die fundierte Beratung des externen Datenschutzbeauftragten, kritisiert jedoch die eingeschränkte Flexibilität und bemerkt, dass klassische Individualberatung nicht mehr dem primären Modell des Anbieters entspricht – ein treffender Hinweis auf den Charakter eines produktisierten Service.

Fazit
DataGuard ist die stärkste Wahl, wenn Sie eine europäische Plattform mit persönlicher Fachberatung suchen. Die gezielte Ausrichtung auf NIS-2 in Kombination mit dem Beratermodell ist ein echtes Unterscheidungsmerkmal.
Sie müssen sich jedoch an das vorgegebene Raster anpassen: Anwender betonen übereinstimmend, dass Vorlagen starr sein können und die Oberfläche Gewöhnung erfordert. Verträge mit Zulieferern analysiert das System zudem nicht.
3. Vanta

Überblick
Vanta ist eine Plattform zur Compliance-Automatisierung für mehr als 35 Rahmenwerke. NIS-2 wird dabei primär über den bestehenden Kontrollkatalog und kontinuierliches Monitoring adressiert.
Ziel des Produkts ist die Eliminierung manueller Nachweiserbringung: Berechtigungsprüfungen, Richtlinienbestätigungen, Schwachstellenscans und Onboarding-Prozesse fließen in ein zentrales Audit-Readiness-Dashboard ein.
Mit 122 verifizierten Integrationen bietet Vanta die zweitgrößte Schnittstellenlandschaft in diesem Vergleich – ein maßgeblicher Faktor dafür, wie viele Nachweise für Artikel 21 automatisiert erhoben werden.
Ideal für
Unternehmen, die NIS-2 parallel zu ISO 27001, SOC 2 und DSGVO umsetzen
Teams mit moderner Cloud-Infrastruktur, an die Automatisierungen nahtlos anbinden können
Mittelständische und größere Unternehmen, die eine zweimonatige Einführungsphase einplanen können
Sicherheitsteams, die Wert auf eine besonders breite Palette an Integrationen legen
Wichtigste Funktionen
Automatisierte Nachweiserbringung über 122 verifizierte Schnittstellen
Kontinuierliche Kontrollüberwachung mit Warnungen bei Abweichungen (Drift-Alerts)
Unterstützung für über 35 Rahmenwerke mit rahmenwerkübergreifendem Kontroll-Mapping
Risikomanagement mit Risikoregister, Bewertung und Behandlungsplänen
Vendor Risk Management mit automatisierten Sicherheitsprüfungs-Workflows
Trust Center zur Veröffentlichung des eigenen Sicherheitsstatus
Richtlinienvorlagen, die den jeweiligen Kontrollen zugeordnet sind
Warum es eine starke Option für NIS-2 ist
Die Maßnahmen nach Artikel 21 überschneiden sich erheblich mit ISO 27001. Durch Vantas Kontroll-Mapping deckt die Erfüllung des einen Standards automatisch weite Teile des anderen ab.
Mit 2.745 Bewertungen besitzt Vanta die größte Basis im Vergleich. Compliance wird 523 Mal und Zeitersparnis 405 Mal positiv erwähnt – ein Beleg für funktionierende Automatisierung im großen Maßstab.
Vendor Risk Management ist standardmäßig enthalten. Damit wird die beziehungsbezogene Komponente der Lieferkettensicherheit abgedeckt, wenngleich nicht die vertragliche Ebene.
Vorteile
122 verifizierte Integrationen – der zweithöchste Wert in diesem Vergleich
35+ Rahmenwerke mit intelligentem Cross-Mapping von Kontrollen
Die mit Abstand größte Erfahrungsbasis mit 2.745 G2-Bewertungen
Vendor Risk Management und Trust Center sind direkt integriert, kein Zusatzkauf nötig
Benutzerfreundlichkeit wird als größte Stärke hervorgehoben
Nachteile
Integrationsprobleme sind mit 179 Erwähnungen der häufigste Kritikpunkt in den Reviews
Preisgestaltung wird 146 Mal kritisch angemerkt; für kleinere Teams oft zu kostspielig
Nutzer berichten von unflexiblen Vertragslaufzeiten und -bedingungen
Ein hohes Benachrichtigungsvolumen wird regelmäßig als störend beschrieben
Keine spezifischen NIS-2-Inhalte und keinerlei Prüfung von Vertragstexten bei Lieferanten
Kundenbewertungen
Vanta erreicht 4,5 von 5 Sternen bei 2.745 G2-Bewertungen und 4,2 bei 33 Capterra-Reviews, wobei das Preis-Leistungs-Verhältnis (3,9) hinter der Bedienbarkeit (4,4) zurückbleibt.
Die G2-Zusammenfassung hebt die automatisierte Beweiserhebung und die intuitive Oberfläche hervor, merkt jedoch an, dass die Kosten für kleinere Firmen ein Hindernis darstellen können.
Kritik betrifft vor allem das Geschäftsmodell, weniger die Technik: Ein Capterra-Nutzer betitelt seine Bewertung damit, dass das Produkt nicht startup-freundlich sei, und schildert, nach Feststellung des Fehlkaufs an den Vertrag gebunden geblieben zu sein.

Fazit
Vanta ist die beste Wahl für die technische Kontroll- und Nachweisebene von NIS-2, wenn Sie parallel weitere Rahmenwerke bedienen müssen. Das Schnittstellen-Ökosystem und die Markterfahrung sind führend.
NIS-2 wird jedoch primär über ISO 27001 abgebildet. Das deckt Artikel 21 passabel ab, lässt aber Lieferantenverträge und nationale Gesetzesabweichungen vollständig außen vor.
4. Drata

Überblick
Drata bietet mit 159 Schnittstellen die größte Integrationslandschaft im Vergleich, überwacht Kontrollen fortlaufend und sammelt Nachweise für Dutzende Standards automatisiert ein.
Drata Autopilot führt Kontrolltests automatisiert nach Zeitplan aus, meldet Fehlerzustände und führt ein Audit-Protokoll – so bleibt der Kontrollstatus stets aktuell, statt nur für Audits rekonstruiert zu werden.
Der Audit Hub ermöglicht Prüfern den direkten Zugriff auf Nachweise, wodurch der fehleranfällige manuelle Export- und Austauschprozess entfällt.
Ideal für
Organisationen, die NIS-2 parallel zu ISO 27001 und SOC 2 betreiben
Teams mit komplexer IT-Infrastruktur, bei denen die Zahl der Schnittstellen den Automatisierungsgrad bestimmt
Unternehmen, die ihre Auditoren direkt auf der Plattform arbeiten lassen möchten
Sicherheitsabteilungen mit ausreichender interner Kapazität für das Setup
Wichtigste Funktionen
159 verifizierte Integrationen – Spitzenwert in dieser Übersicht
Drata Autopilot für kontinuierliche, automatisierte Kontrollprüfungen
Richtlinienvorlagen inklusive Nachverfolgung der Mitarbeiterbestätigung
Risikoanalyse und Risikoregister
Audit Hub für den direkten Nachweiszugriff durch Prüfer
Compliance-Workflows für Mitarbeiter-Onboarding und -Offboarding
Warum es eine starke Option für NIS-2 ist
Die hohe Zahl an Schnittstellen ist der entscheidende Vorteil: Jede Anbindung liefert Nachweise für Artikel 21, die niemand manuell zusammentragen muss.
Nutzer berichten von reibungslosen Audits; mehrere heben explizit hervor, dass in Stufe-2-Audits null Abweichungen festgestellt wurden.
Der Kundensupport ist mit 135 Erwähnungen die am häufigsten positiv hervorgehobene Eigenschaft – ein für diese Kategorie bemerkenswerter Wert, der sogar vor der Bedienbarkeit liegt.
Vorteile
159 verifizierte Integrationen – die meisten in diesem Testfeld
Anwender berichten von mängelfreien Auditergebnissen ohne Abweichungen
Kundensupport wird besonders häufig als Stärke herausgestellt
Audit Hub erübrigt den manuellen Belegaustausch mit Auditoren
Kontinuierliche Kontrollüberwachung mit automatisierter Testplanung
Nachteile
Der Support wurde spürbar auf KI-Agenten umgestellt; Nutzer beklagen standardisierte Antworten
Anwender berichten von inkonsistenten Testergebnissen, die manuelle Nachprüfungen erforderten
Die Benutzeroberfläche wird während der Ersteinrichtung oft als überfordernd beschrieben
Kritik an umständlicher Navigation und zu vielen Klicks im Arbeitsablauf
Keine NIS-2-spezifischen Inhalte und keine Einsicht in Vertragstexte
Kundenbewertungen
Drata erreicht 4,7 von 5 Sternen bei 1.397 G2-Bewertungen. Auf Capterra stehen 4,8 Sterne bei sechs Reviews – eine für fundierte Vergleiche zu geringe Stichprobe.
G2 hebt die Benutzerfreundlichkeit und das zentrale Compliance-Management positiv hervor, weist aber darauf hin, dass das Interface bei der Ersteinrichtung komplex wirken kann.
Deutliche Kritik betrifft den Support: Ein Nutzer berichtet, dass nahezu jede Support-Anfrage von KI-Bots mit Standardfloskeln beantwortet werde – was im deutlichen Kontrast zu früheren Support-Lobeshymnen steht.

Fazit
Drata ist die richtige Wahl, wenn eine maximale Schnittstellenabdeckung Ihre Kaufentscheidung bestimmt. Kaum eine andere Lösung bindet Ihre IT-Systemlandschaft so umfassend an.
Prüfen Sie vorab den Support-Bedarf Ihres Teams: Unternehmen, die ein solches Programm zum ersten Mal aufsetzen, sollten genau erfragen, wie schnell und verlässlich menschliche Experten bei Problemen eingreifen.
5. OneTrust Tech Risk & Compliance

Überblick
OneTrust Tech Risk and Compliance wurde entwickelt, um komplexe Gesetze in konkrete Aufgaben zu überführen. Regulatorische Anforderungen werden strukturiert, mit praxisnahen Leitfäden hinterlegt und als operative Aufgaben in bestehende Unternehmensabläufe eingesteuert.
Das Tool ist Teil der umfassenden OneTrust-Plattform, die Datenschutz, Third-Party Risk, Richtlinienverwaltung und Ethik umfasst. Diese enorme Bandbreite ist zugleich die größte Stärke und der größte Kostenfaktor.
Es handelt sich um eine Enterprise-Lösung: Die Rezensenten stammen fast ausnahmslos aus Konzernen mit mehr als 1.000 Beschäftigten.
Ideal für
Große Unternehmen, die NIS-2 in ein übergeordnetes GRC- und Datenschutzprogramm einbinden
Organisationen, die OneTrust bereits für Datenschutz oder Vendor Risk nutzen
Teams, die fertiges regulatorisches Mapping inklusive Fachinhalten benötigen
Unternehmen mit ausreichenden Ressourcen für ein anspruchsvolles Implementierungsprojekt
Wichtigste Funktionen
Regulatorische Inhalte mit Verknüpfung von Rechtspflichten zu operativen Aufgaben
Risikomanagement mit Kontextualisierung für Geschäftsbereiche
Third-Party Risk Management
Richtlinienverwaltung und Bestätigungs-Tracking
Automatisierte Governance mit praxisorientierten Leitlinien
Echtzeit-Dashboards und Reporting für Stakeholder
KI-unterstützte Risikobewertungen und Nachweiserhebung
Warum es eine starke Option für NIS-2 ist
Die Umwandlung einer Richtlinie in Aufgaben ist exakt der richtige Ansatz für NIS-2. Die Vorgaben aus Artikel 21 sind ein Katalog an Pflichten, die konkreten Verantwortlichen zugewiesen werden müssen – genau das leistet die Plattform.
Automatisierung wird in den 109 Bewertungen 10 Mal und Risikomanagement 9 Mal positiv genannt, während Bedienbarkeit mit 13 Erwähnungen führt – für ein schwergewichtiges GRC-System ein gutes Ergebnis.
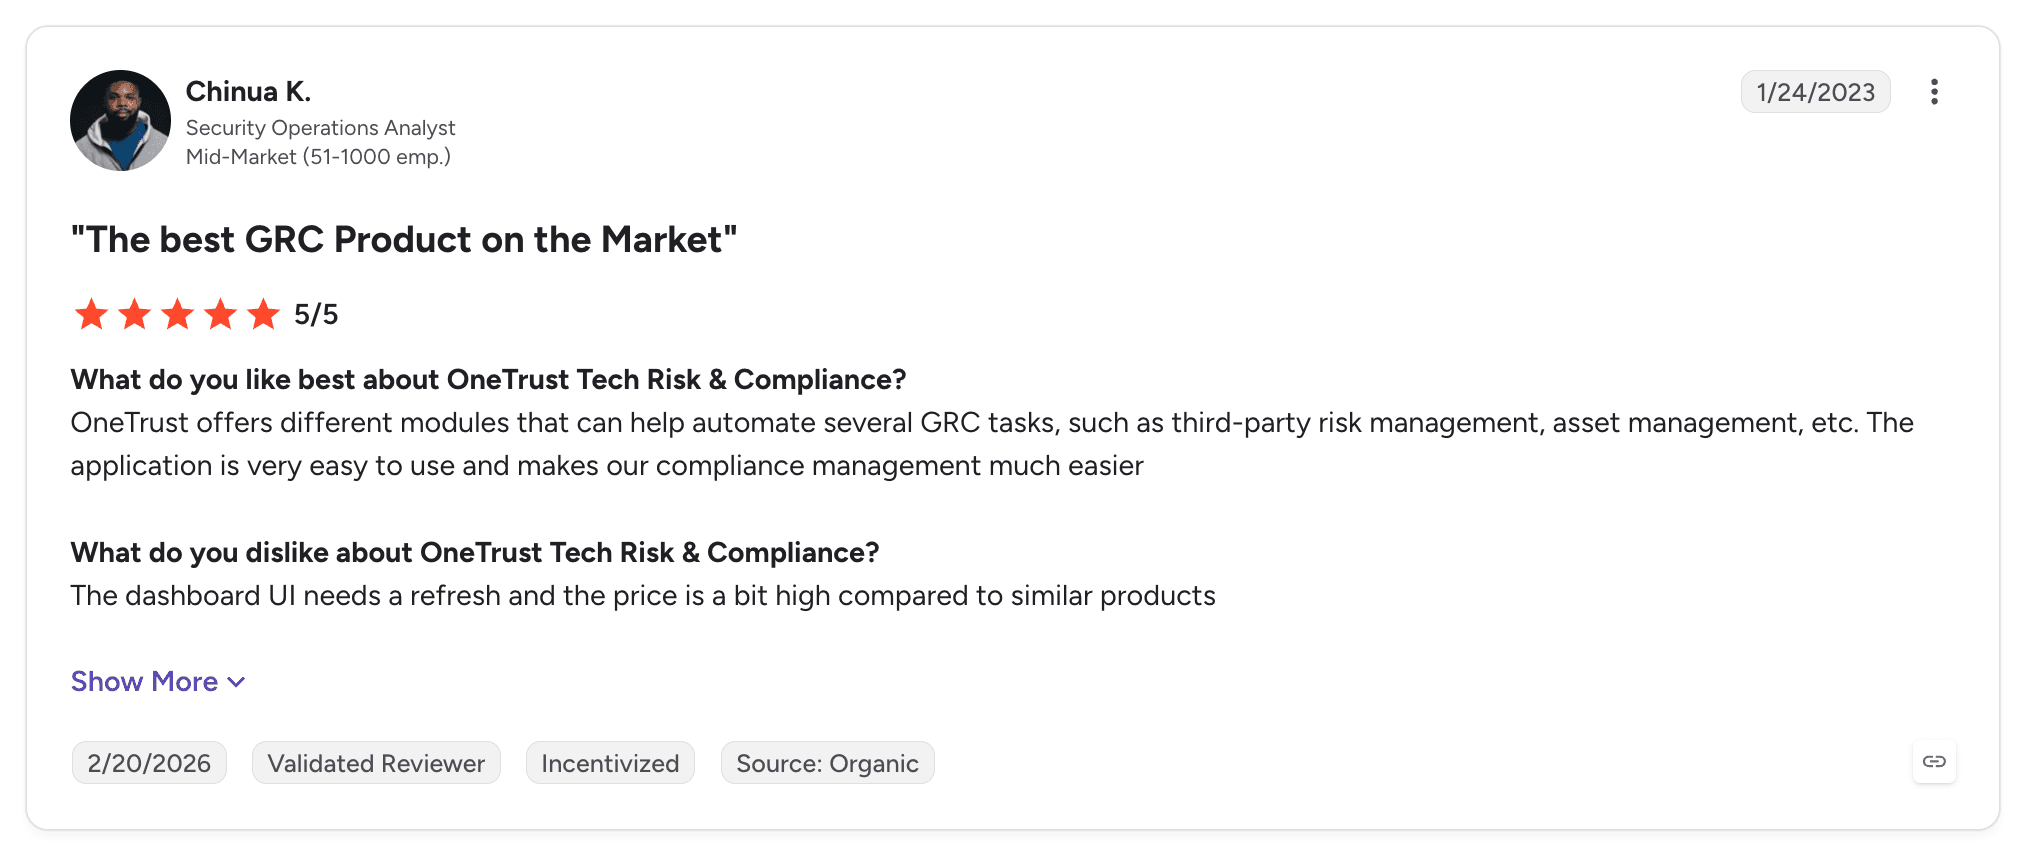
Nutzer loben die Konsolidierung: Ein Analyst für Sicherheitsoperationen bezeichnet das System als marktführendes GRC-Produkt und verweist auf die Module, die Drittparteienrisiken und Asset Management automatisieren.
Vorteile
Überträgt regulatorische Vorgaben in durchführbare Aufgaben innerhalb bestehender Prozesse
Regulatorische Inhalte sind integriert; eigene Pflichtenkataloge müssen nicht von Grund auf erstellt werden
Third-Party Risk und Richtlinienverwaltung befinden sich auf derselben Plattform
Echtzeit-Dashboards und strukturierte Berichte für Führungskräfte und Prüfer
Anwender loben die leistungsstarke Automatisierung bei Compliance-Workflows
Nachteile
Schwierige Ersteinrichtung und komplexe Implementierung sind mit je 6 Nennungen die Hauptkritikpunkte
Hohe Lernkurve und Einarbeitungsschwierigkeiten folgen direkt mit je 5 Nennungen
Berichte bieten laut Anwendern bei detaillierten Nachweisführungen teils zu wenig Tiefe
Kosten werden als sehr hoch und für kleinere Teams als prohibitiv beschrieben
Ein Enterprise-Kunde berichtet von Skalierungsproblemen bei der Verwaltung von 27.000 Domains
Schwankende Qualität beim Kundensupport wird direkt bemängelt
Keine Prüfung der tatsächlichen Inhalte von Lieferantenverträgen
Kundenbewertungen
OneTrust Tech Risk and Compliance erreicht 4,5 von 5 Sternen bei 109 G2-Bewertungen, davon 84 mit der Höchstwertung.
Kunden schätzen die Automatisierung und die Dashboards, weisen jedoch auf die steile Einarbeitungszeit und vereinzelte Performance-Engpässe bei sehr großen Datenmengen hin.
Die Kritik am Rollout ist auffallend einheitlich: Komplexe Einrichtung, hohe Einstiegshürden und steile Lernkurve dominieren die negativen Rückmeldungen – dies ist ein strukturelles Merkmal der Plattformgröße.
Fazit
OneTrust ist die passende Wahl für Großkonzerne, die NIS-2 in ein bestehendes, umfassendes GRC-System integrieren möchten. Mapping und mitgelieferte Inhalte entfalten bei dieser Größenordnung ihren vollen Wert.
Kalkulieren Sie das Einführungsprojekt realistisch: Die Erfahrungsberichte machen sehr deutlich, dass Einrichtung und Konfiguration erhebliche zeitliche und personelle Ressourcen erfordern.
6. ISMS.online

Überblick
ISMS.online stellt das Managementsystem und die Dokumentation in den Mittelpunkt, nicht bloße Nachweisdaten. Es liefert ein vorkonfiguriertes Informationssicherheits-Managementsystem mit Vorlagen, Risikoregister und Richtlinienpaketen.
Die „Assured Results Method“ dient als strukturierter Leitfaden, der das Projektteam Schritt für Schritt durch die Implementierung führt, statt lediglich Lücken auf einem Dashboard anzuzeigen.
Die Lösung stammt von Alliantist und richtet sich gezielt an Personen, deren Hauptaufgabe das praktische Informationssicherheitsmanagement ist.
Ideal für
Organisationen, die ein strukturiertes Managementsystem statt reiner technischer Automatisierung aufbauen wollen
Teams, deren größte NIS-2-Hürde in der Dokumentation statt im Kontroll-Monitoring liegt
Einrichtungen, die Maßnahmen nach Artikel 21 in formelle Richtlinien und Prozesse überführen müssen
Erstprojekte, die eine klare Methodik anstelle eines reinen Readiness-Scores benötigen
Wichtigste Funktionen
Assured Results Method als strukturierter Implementierungspfad
Vorgefertigte Dokumentationen für Richtlinien, Prozesse und Nachweise
Risikoregister mit Prozessen für Bewertung, Behandlung und Überprüfung
Erfassung von Korrekturmaßnahmen (CAPA) und Vorfällen
Lieferanten- und Asset-Verzeichnisse
Planung für interne Audits und Management-Bewertungen
Modulare Unterstützung für mehrere Standards parallel
Warum es eine starke Option für NIS-2 ist
NIS-2 fordert dokumentierte Maßnahmen – und dies ist das einzige Tool, das primär auf Dokumentation ausgelegt ist. Richtlinien, Prozessbeschreibungen und Protokolle sind das eigentliche Ergebnis, kein reines Dashboard.
Das Vorfallmanagement ist für NIS-2 besonders relevant: Die strengen Meldefristen (24 Stunden, 72 Stunden, ein Monat) erfordern einen fest definierten Prozess. ISMS.online bietet dafür dedizierte Vorfall- und CAPA-Module, anstatt Incidents nur als fehlgeschlagene Kontrolltests zu behandeln.
Anwender berichten wiederholt, dass Auditoren die Struktur und Vollständigkeit der Dokumentation ausdrücklich gelobt haben.
Vorteile
Konsequent um das Managementsystem und die Dokumentationsanforderungen herum aufgebaut
Assured Results Method bietet einen klaren Handlungsleitfaden statt unkommentierter Lückenlisten
Strukturiertes Tracking von Vorfällen und Korrekturmaßnahmen
Lieferanten- und Asset-Register sind standardmäßig enthalten
Auditoren loben laut Kundenberichten die Klarheit der Dokumente
Konsistente Bewertung von 4,5 Sternen auf beiden großen Bewertungsportalen
Nachteile
Lediglich 10 Integrationen – weit weniger als bei den Automatisierungsplattformen
Anwender berichten, dass Regulierungen in getrennten Modulen liegen, die Daten nicht untereinander teilen
Komplexe Navigation und mangelnde Intuitivität werden als Schwachstellen benannt
Mit durchschnittlich drei Monaten längere Implementierungszeit als reine Cloud-Tools
Keine inhaltliche Analyse bestehender Lieferantenverträge
Kundenbewertungen
ISMS.online hält 4,5 von 5 Sternen bei 298 G2-Bewertungen und 4,5 bei 8 Bewertungen auf Capterra.
G2 hebt die strukturierte Plattform und den hilfsbereiten Support hervor, merkt jedoch an, dass die Orientierung im System stellenweise herausfordernd ist.
Ein wichtiger Kritikpunkt betrifft die Datenarchitektur: Ein Rezensent mit Fünf-Sterne-Wertung merkt an, dass verschiedene Regelwerke als isolierte Silos geführt werden – was problematisch ist, wenn Sie NIS-2, ISO 27001 und DSGVO kombiniert steuern wollen.

Fazit
Wenn Ihre größte Herausforderung bei NIS-2 im Aufbau eines dokumentierten Managementsystems liegt, ist dies das passende Werkzeug. Kaum eine andere Lösung widmet sich der geforderten Dokumentation so fokussiert.
Die Trennung der Module ist jedoch eine Einschränkung: Da sich NIS-2 und ISO 27001 stark überschneiden, droht bei fehlendem Datenaustausch zwischen Modulen doppelter Pflegeaufwand.
7. Sprinto

Überblick
Sprinto ist eine Compliance-Automatisierungsplattform für schnelle Zertifizierungen. Sie unterstützt über 200 Standards und setzt auf intensive Begleitung während des Rollouts.
Die Lösung automatisiert Nachweiserbringung, Kontrollüberwachung und Sicherheitsschulungen. Eine KI-Funktion beantwortet zudem eingehende Sicherheitsfragebögen direkt aus den vorhandenen Nachweisen.
Das Wertversprechen lautet Tempo – und die Bewertungen spiegeln genau das wider.
Ideal für
Wachstumsstarke Unternehmen, die NIS-2 unter erheblichem Zeitdruck umsetzen müssen
Organisationen ohne eigene interne Compliance-Abteilung
Teams, die Security-Awareness-Schulungen direkt über die Compliance-Plattform abwickeln wollen
Unternehmen, die regelmäßig Sicherheitsfragebögen von Kunden beantworten müssen
Wichtigste Funktionen
Automatisierte Nachweiserbringung über 62 verifizierte Schnittstellen
Unterstützung für über 200 Standards und Rahmenwerke
Kontinuierliche Überwachung von Kontrollen
Automatisierte Awareness-Schulungen mit Nachverfolgung der Teilnahme
KI-gestützte Beantwortung von Kunden-Sicherheitsfragebögen
Feste Compliance-Experten während der Implementierungsphase
Warum es eine starke Option für NIS-2 ist
Sicherheitsschulungen für Mitarbeitende sind ein fester Bestandteil von Artikel 21 – Sprinto deckt diesen Punkt direkt nativ ab, ohne dass ein separates LMS-Tool nötig ist.
Bedienbarkeit wird 384 Mal und der Support 319 Mal in 1.685 Reviews gelobt. Das unterstreicht, dass das System auch von Teams ohne tiefes Spezialwissen betrieben werden kann.
Die Capterra-Zahlen sind eindeutig: 4,7 Sterne bei 86 Reviews mit 99 % positiver Grundstimmung – die stabilste Übereinstimmung zwischen beiden Bewertungsportalen in diesem Vergleich.
Vorteile
Nutzer berichten durchweg, dass Compliance-Meilensteine vor Ablauf der Fristen erreicht wurden
Einfache Bedienung und engagierter Support sind die herausragenden Merkmale
Sicherheitsschulungen sind integriert und müssen nicht zusätzlich lizenziert werden
Über 200 Standards werden abgedeckt
Konsistente 4,7 Sterne auf beiden Portalen
Nachteile
Mit 62 verifizierten Integrationen deutlich hinter Vanta, Drata oder DataGuard
Anpassungen an spezifische Workflows werden als unflexibel beschrieben
Integrationsprobleme werden 71 Mal erwähnt, oft sind manuelle Übergangslösungen nötig
Kunden berichten über ein spürbares Nachlassen der Betreuungsqualität nach dem ersten Vertragsjahr
Keine dedizierten NIS-2-Inhalte und keine Prüfung von Klauseln in Zulieferverträgen
Kundenbewertungen
Sprinto hält 4,7 von 5 Sternen bei 1.685 G2-Bewertungen und ebenfalls 4,7 bei 86 Reviews auf Capterra (mit 99 % positiver Stimmung).
Praxisberichte loben das Tempo und den reaktionsschnellen Support, merken jedoch mangelnde Flexibilität bei individuellen Workflow-Anpassungen an.
Besonders beachtenswert ist das Feedback zum zweiten Vertragsjahr: Ein Anwender schildert, dass nach dem erfolgreichen ersten Jahr die Support-Reaktionszeiten stark eingebrochen seien und der KI-Assistent fehlerhafte Antworten geliefert habe.

Fazit
Sprinto ist eine exzellente Wahl für Unternehmen, die ihr erstes großes Compliance-Projekt unter hohem Zeitdruck bewältigen müssen. Das Betreuungsmodell entlastet Teams ohne Fachpersonal spürbar.
Fragen Sie vorab nach den Betreuungsbedingungen für Folgejahre: Das Produkt ist auf das Erreichen des ersten Zertifikats optimiert – für den anschließenden Dauerbetrieb gelten mitunter andere Rahmenbedingungen.
8. Secureframe

Überblick
Secureframe genießt in diesem Vergleich den besten Ruf für persönlichen Kundensupport. Es deckt die gängigen Sicherheitsstandards mit automatisierter Beweiserhebung und fortlaufendem Monitoring ab.
Die Funktion Comply AI unterstützt bei Sicherheitsfragebögen und Behebungsmaßnahmen, formuliert Antworten aus vorliegenden Nachweisen und empfiehlt Lösungen bei Kontrollabweichungen.
Das Alleinstellungsmerkmal sind die betreuenden Personen: Customer Success Manager werden in den Erfahrungsberichten häufiger und detaillierter gelobt als jede Produkteigenschaft.
Ideal für
Kleine und mittlere Unternehmen mit begrenzten Compliance-Ressourcen
Organisationen, die persönliche Begleitung höher bewerten als eine maximale Schnittstellenzahl
Teams, die eine eng geführte Begleitung bis zum erfolgreichen Audit wünschen
Unternehmen, die regelmäßig auf Kundenfragebögen zur IT-Sicherheit reagieren müssen
Wichtigste Funktionen
Automatisierte Nachweiserbringung über 44 verifizierte Schnittstellen
Kontinuierliche Kontrollüberwachung mit Handlungsempfehlungen bei Fehlern
Comply AI zur automatisierten Beantwortung von Sicherheitsfragebögen
Feste, persönliche Customer Success Manager
Trust Center zur öffentlichen Darstellung der Sicherheitsmaßnahmen
Richtlinienvorlagen, die den Kontrollen der Rahmenwerke zugeordnet sind
Warum es eine starke Option für NIS-2 ist
Benutzerfreundlichkeit wird in 833 Bewertungen 650 Mal positiv genannt, Compliance 552 Mal – eine für diese Anzahl an Reviews außergewöhnlich hohe Dichte.
Die Qualität des Supports ist ein echter Marktvorteil: Anwender nennen ihre Betreuer namentlich und beschreiben konkrete Hilfestellungen – ein Niveau, das weit über normales SaaS-Marketing hinausgeht.
Mit 4,8 Sternen bei 58 Capterra-Bewertungen und 100 % positiver Resonanz erzielt Secureframe hier das beste Ergebnis im Vergleich.
Vorteile
Hervorragender, persönlicher Support über die gesamte Bewertungsbasis hinweg
Bedienbarkeit wird 650 Mal gelobt – die höchste relative Häufigkeit
4,8 Sterne auf Capterra aus 58 Reviews mit 100 % positiver Grundstimmung
Comply AI beschleunigt die Beantwortung von Fragebögen erheblich
Erfahrungsberichte zeigen, dass auch sehr kleine Teams Audits fehlerfrei bestehen
Nachteile
Nur 44 verifizierte Integrationen – der niedrigste Wert unter den Automatisierungsplattformen
Integrationsschwierigkeiten werden 184 Mal genannt – relativ gesehen der Spitzenwert
Nutzer berichten, dass das Kontroll-Mapping manuelle Anpassungsschleifen erforderte
Die Plattform kann zu Beginn unübersichtlich und überfordernd wirken
Keine NIS-2-spezifischen Rechtsinhalte und keine Analyse von Vertragstexten
Kundenbewertungen
Secureframe hält 4,7 von 5 Sternen bei 833 G2-Bewertungen und 4,8 bei 58 Bewertungen auf Capterra (mit 100 % positivem Sentiment).
Kunden schätzen die Übersichtlichkeit und die Begleitung, weisen jedoch darauf hin, dass Integrationen manchmal hakeln und Einrichtungszeit kosten.
Kritische Zwischentöne finden sich auch in positiven Berichten: Trotz Bestnoten erwähnen Nutzer Lernaufwände und Kontrollzuordnungen, die erst im zweiten Anlauf passten – was zeigt, dass der starke Support diese Hürden kompensieren musste.

Fazit
Secureframe ist die ideale Option für kleinere Organisationen, die eine verlässliche persönliche Betreuung benötigen. Das hervorragende Feedback zum Support ist statistisch eindeutig belegt.
Prüfen Sie vorab Ihre Schnittstellenanforderungen: Mit 44 Integrationen ist die Auswahl begrenzt, und die Fehlerberichte bei Schnittstellen deuten darauf hin, dass Lücken im IT-Stack spürbar werden.
9. Hyperproof

Überblick
Hyperproof wurde für Teams entwickelt, die mehrere Rahmenwerke parallel steuern müssen. NIS-2 läuft hier gleichberechtigt neben ISO 27001, SOC 2 und weiteren Branchenstandards.
Das Kernkonzept ist das rahmenwerkübergreifende Mapping: Nachweise werden einmal erhoben und bedienen automatisch alle Anforderungen, auf die sie zutreffen.
Die Software richtet sich an hauptamtliche Compliance-Teams, nicht an IT-Generalisten, die Compliance nebenbei betreuen.
Ideal für
Compliance-Abteilungen, die NIS-2 neben drei oder mehr weiteren Rahmenwerken verwalten
Organisationen, bei denen identische Nachweise mehrere regulatorische Vorgaben erfüllen müssen
Unternehmen mit einer festen, spezialisierten Compliance-Funktion
Organisationen, die Audit-Readiness über ein gesamtes Portfolio hinweg überwachen müssen
Wichtigste Funktionen
Verwaltung von Kontroll-Frameworks über mehrere Standards hinweg
Cross-Framework-Mapping zur Mehrfachnutzung von Nachweisen
Automatisierte Nachweiserhebung mit Aufgaben- und Anforderungsverfolgung
Dashboards zur Audit-Readiness pro Rahmenwerk
Risikoregister mit direkter Verknüpfung zu den Kontrollen
Tracking von Feststellungen und Behebungsmaßnahmen mit klarer Zuweisung
Warum es eine starke Option für NIS-2 ist
NIS-2 und ISO 27001 überschneiden sich bei Artikel 21 stark. Das Mapping sorgt dafür, dass dieser Schnittbereich nur einmal erarbeitet und belegt werden muss.
Die Bewertungen sind mit 4,5 (223 G2-Reviews) und 4,8 (116 Capterra-Reviews) stabil und stützen sich auf eine substanzielle Nutzerbasis.
Die Plattform wurde für Compliance-Verantwortliche gebaut und eignet sich für gewachsene Unternehmensstrukturen besser als schlanke Gründer-Tools.
Vorteile
Intelligentes Cross-Mapping, wodurch NIS-2-Nachweise deckungsgleiche ISO 27001-Punkte erfüllen
Stabile, überzeugende Bewertungen auf beiden Portalen
Konzipiert für die Anforderungen dedizierter Compliance-Fachkräfte
Zentrale Überwachung der Prüfungsreife für das gesamte Portfolio
Strukturiertes Maßnahmen-Tracking mit eindeutiger Verantwortlichkeit
Nachteile
Nutzer bemängeln Schwierigkeiten bei der Erstellung individueller Berichte
Die Ersteinrichtung wird häufig als wenig intuitiv beschrieben
Für Unternehmen mit nur einem einzigen Regelwerk überdimensioniert
Keine Einsicht in die Inhalte und Klauseln von Lieferantenverträgen
Keine Überwachung der einzelnen nationalen Umsetzungsgesetze
Kundenbewertungen
Hyperproof erreicht 4,5 von 5 Sternen bei 223 G2-Bewertungen und 4,8 bei 116 auf Capterra.
Anwender heben das Kontroll-Mapping als den zentralen zeitsparenden Faktor hervor – weit über allgemeine Automatisierungsversprechen hinaus.
Berichte und Setup sind die Hauptangriffspunkte: Eingeschränkte Anpassungsmöglichkeiten bei Reports werden häufiger kritisiert, und die Basiskonfiguration gilt als komplex.

Fazit
Hyperproof ist ideal für erfahrene Compliance-Teams, die NIS-2 im Verbund mit anderen Rahmenwerken steuern. Der Hebel durch das Mapping steigt mit jedem weiteren Standard.
Die Lösung fokussiert sich jedoch auf Kontrollen, nicht auf Verträge oder nationale Rechtsakte. Diese beiden Lücken müssen separat gelöst werden.
10. LogicGate Risk Cloud

Überblick
LogicGate Risk Cloud ist eine No-Code-Plattform zur Erstellung von Risiko- und Compliance-Anwendungen. NIS-2 wird hier nicht als starres Modul geliefert, sondern prozessgenau aufgebaut.
Anwendungen entstehen modular aus Workflow-Bausteinen: Das Unternehmen definiert seine Wunschprozesse und bildet diese digital ab.
Der Vorteil liegt in der Konsolidierung: Kontrollprüfungen, Lieferkettenrisiken und Vorfallmeldungen können als integrierte Anwendungen auf einer Plattform laufen.
Ideal für
Unternehmen mit etablierten NIS-2-Prozessen, die ihre Software an den Prozess anpassen wollen (nicht umgekehrt)
Teams, die Kontrollüberwachung, Lieferkettensicherheit und Vorfall-Workflows konsolidieren möchten
Organisationen mit internen Kapazitäten zum Aufbau und zur Pflege von No-Code-Applikationen
Risikomanagement-Abteilungen, bei denen NIS-2 Teil einer übergeordneten Strategie ist
Wichtigste Funktionen
No-Code-Workflow-Builder zur flexiblen Konfiguration von Anwendungen
Risikoregister mit Workflows für Risikobewertung und -behandlung
Kontroll-Mapping über unterschiedliche Standards hinweg
Management von Drittparteien- und Lieferkettenrisiken
Vorfall-Workflows mit flexiblen Weiterleitungen und Eskalationspfaden
Individuelle Dashboards auf Basis Ihres organisationsspezifischen Datenmodells
Warum es eine starke Option für NIS-2 ist
Die Meldefristen für Vorfälle unter NIS-2 erfordern präzise Eskalations-Workflows. LogicGate erlaubt es, diese Pfade exakt so zu modellieren, wie es Ihre betriebliche Realität erfordert – statt starren Herstellerlogiken zu folgen.
Die Zusammenführung aller Pflichten ist das zweite Argument: Kontrollen, Third-Party-Risk und Vorfallmeldungen in einem System sind effizienter als drei isolierte Insellösungen.
Mit 4,6 Sternen bei 191 G2-Reviews und 4,7 bei 65 Capterra-Reviews fallen die Bewertungen solide aus.
Vorteile
No-Code-Architektur passt sich ohne Entwickleraufwand an individuelle Abläufe an
Konsolidiert Kontrollmanagement, Lieferkettenrisiken und Vorfallprozesse
Frei konfigurierbare Eskalationspfade für die strikten NIS-2-Meldefristen
Berichtswesen baut vollständig auf Ihrem eigenen Datenmodell auf
Überzeugende Noten auf beiden Bewertungsplattformen
Nachteile
Rezensenten berichten von einer steilen Lernkurve bei der Erstellung von Anwendungen
Die Konfigurationsoberfläche wird stellenweise als unübersichtlich empfunden
Erfordert personelle Ressourcen im Haus, um Anwendungen zu erstellen und anzupassen
Keine schlüsselfertigen Vorkonfigurationen speziell für NIS-2
Keine juristische Prüfung von Lieferantenverträgen
Kundenbewertungen
LogicGate Risk Cloud verzeichnet 4,6 von 5 Sternen bei 191 G2-Reviews und 4,7 bei 65 Einträgen auf Capterra.
Die Flexibilität wird von Kunden als Hauptgrund für die Systemauswahl genannt: Es lassen sich Workflows bauen, die Standardprodukte schlicht nicht bieten.
Die Kehrseite ist der Einarbeitungsaufwand: Die Builder-Oberfläche gilt als anspruchsvoll, und der Weg bis zum produktiven Einsatz dauert oft länger als veranschlagt.
Fazit
LogicGate ist richtig, wenn Sie bereits einen ausgereiften NIS-2-Prozess besitzen und eine Plattform suchen, die sich diesem anpasst. Die Flexibilität bei Incident-Workflows ist angesichts abweichender nationaler Schwellenwerte ein großer Vorteil.
Ungeeignet ist das Tool, wenn Sie sofortige Einsatzbereitschaft suchen: Der Eigenbau der Applikationen erfordert Zeit und Expertise, fertige NIS-2-Pakete gibt es nicht.
Was zeichnet ein gutes NIS-2-Compliance-Tool aus?
NIS-2 umfasst drei unterschiedliche Herausforderungen unter einem gemeinsamen Namen. Das passende Tool richtet sich danach, welche Lücke bei Ihnen noch offen ist. Folgende Kriterien sind entscheidend:
Abdeckung der Verpflichtung, bei der Sie im Verzug sind
Die Risikomanagementmaßnahmen nach Artikel 21 sind ein Thema technischer Kontrollen. Risikoanalyse, Vorfallbewältigung, Business Continuity, Kryptografie, Zugriffskontrolle und Multi-Faktor-Authentifizierung überschneiden sich mit ISO 27001 und werden von den Automatisierungsplattformen gut abgedeckt.
Die Vorfallmeldung ist ein operativer Prozess mit harten Fristen: 24 Stunden für die Frühwarnung, 72 Stunden für die Meldung und ein Monat für den Abschlussbericht – mit Kriterien, die je nach nationalem Gesetz variieren.
Lieferkettensicherheit und dokumentierte Richtlinien sind juristische Aufgaben: Sicherheitsbestimmungen in Lieferantenverträgen und Richtlinien, die Ihre tatsächlichen Maßnahmen abbilden, sind Rechtsdokumente, die eine juristische Prüfung erfordern, keine technischen Kontrollscans.
Liest das Tool die Verträge Ihrer Zulieferer?
Artikel 21 fordert explizit Sicherheit in den Beziehungen zu Zulieferern und Dienstleistern. Compliance-Tools interpretieren dies fast immer als Vendor-Risk-Scoring, nicht als Analyse von Vertragstexten.
Dieser Unterschied ist elementar: Eine Vendor-Risk-Plattform zeigt Ihnen, dass ein Lieferant geschäftskritisch ist. Sie sagt Ihnen jedoch nicht, ob der Vertrag mit ihm Sicherheitsvorgaben, Vorfall-Meldepflichten, Prüfungsrechte oder Beschränkungen von Subunternehmern enthält.
Das Multi Review von LEGALFLY macht diese Aufgabe beherrschbar: Ein Playbook prüft hunderte Verträge gleichzeitig, und jedes Ergebnis bleibt mit der Originalklausel verknüpft.
Wie geht das Tool mit 27 nationalen Umsetzungen um?
Dies ist die entscheidende, NIS-2-spezifische Frage – und der Markt bleibt die Antwort meist schuldig. Die Mitgliedstaaten setzen die Richtlinie zu unterschiedlichen Terminen mit abweichenden Registrierungsportalen, Meldekriterien und Bußgeldvorschriften um.
Ein Tool, das NIS-2 als ein einziges, monolithisches Rahmenwerk führt, überwacht ein Konstrukt, das so im nationalen Recht nicht existiert. Was rechtlich bindet, sind das deutsche NIS-2-Umsetzungsgesetz, die belgische Gesetzgebung, das niederländische Recht und 24 weitere nationale Fassungen.
Werden Richtlinien formuliert und kontinuierlich gepflegt?
Artikel 21 verlangt dokumentierte Maßnahmen – und an der Dokumentation scheitern viele Programme im Alltag. Richtlinien, die bei Projektstart verabschiedet werden, stimmen nach wenigen Monaten oft nicht mehr mit der gelebten Unternehmenspraxis überein.
Standardvorlagen genügen nicht. Sie müssen an Ihre tatsächlichen Gegebenheiten angepasst und bei Gesetzes- oder Prozessänderungen fortlaufend aktualisiert werden.
Discovery erstellt Richtlinien auf Basis der von Ihrem Rechtsteam freigegebenen Positionen. Ändert sich ein nationales Gesetz, leitet das Agent Studio den Entwurf zur rechtlichen Freigabe weiter und archiviert die genehmigte Version. So bleibt Ihr Richtlinienbestand stets rechtskonform und aktuell, statt nach dem Audit zu verstauben.
Was passiert mit Ihren sensiblen Daten?
Ein NIS-2-pflichtiges Unternehmen verfügt über Informationssicherheitsteams, die jede Software mit Zugriff auf vertrauliche Dokumente genauestens auditieren. Lieferantenverträge und Sicherheitsrichtlinien gehören zu den schützenswertesten Daten überhaupt.
Eine Anonymisierung vor Beginn jeder Analyse ist die einzig verlässliche Antwort: Namen, Rollen, Unternehmensdetails und Identifikatoren werden beim Import unkenntlich gemacht, sodass niemals identifizierbare Daten an externe KI-Modelle übertragen werden – standardmäßig und ohne manuellen Konfigurationsaufwand.
Die Bereitstellungsoption entscheidet über die Freigabe durch die IT-Sicherheit: SaaS, Single-Tenant oder On-Premises-Anonymisierung bieten unterschiedliche Schutzniveaus – regulierte Unternehmen benötigen hier meist mehr als reines Standard-SaaS.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Leitfaden: So wählen Sie das richtige NIS-2-Compliance-Tool
Anhand von sieben Faktoren erkennen Sie, ob eine Software Ihre Lücken schließt oder lediglich vorhandene Tools doppelt anschafft:
1. Bestimmen Sie Ihre Lücke exakt, bevor Sie vergleichen
Werden Sie konkret: Technische Maßnahmen, Vorfallmeldung, Lieferkettenverträge und dokumentierte Richtlinien sind vier grundverschiedene Herausforderungen. Die meisten Firmen haben die technischen Kontrollen im Griff, während die übrigen Punkte ungelöst sind.
Die Anschaffung einer weiteren Kontroll-Plattform ändert nichts, wenn die technischen Kontrollen gar nicht Ihr Engpass waren.
2. Prüfen Sie: Liest das Tool Verträge oder vergibt es nur Vendor-Scores?
Dies ist die aufschlussreichste Frage bei der Evaluierung. Das Scoren von Dienstleistern und das Prüfen juristischer Vertragstexte sind völlig unterschiedliche Aufgaben – und alle Kontrollplattformen beherrschen nur Ersteres.
Machen Sie die Probe aufs Exempel: Geben Sie dem Anbieter einen echten Lieferantenvertrag und eine Liste geforderter Sicherheitsklauseln und verlangen Sie eine Auswertung, bei der jede Feststellung direkt der entsprechenden Vertragsklausel zugeordnet ist.
3. Fragen Sie nach dem Umgang mit den 27 nationalen Umsetzungen
Stellen Sie diese Frage unmissverständlich: Ein Tool, das pauschal erklärt, „NIS-2 zu unterstützen“, bildet lediglich die EU-Richtlinie ab, nicht aber die nationalen Gesetze, denen Ihr Unternehmen konkret unterliegt.
Ein aktives Monitoring aller relevanten Jurisdiktionen ist unerlässlich: Wenn Sie Niederlassungen in sechs EU-Ländern haben, müssen sechs Umsetzungsgesetze überwacht werden – nicht ein abstraktes EU-Rahmenwerk.
4. Vergleichen Sie Vorfall-Workflows mit den gesetzlichen Meldefristen
Die Frist von 24 Stunden für die Frühwarnung ist extrem kurz. Prüfen Sie genau, wie die Kette von der Entdeckung bis zur Meldung abläuft, wer informiert wird und ob Schwellenwerte je nach Land flexibel im selben Workflow angepasst werden können.
LogicGate und ISMS.online bieten hier echte Funktionalitäten für Sicherheitsvorfälle. Die meisten anderen Plattformen werten einen Vorfall lediglich wie einen technischen Testfehler aus.
5. Verfolgen Sie den Prozess über die bloße Feststellung hinaus
Eine Vertragslücke bei einem Lieferanten festzustellen, ist trivial. Entscheidend ist: Wer formuliert die Änderungsvereinbarung, auf Basis welcher genehmigten Klauselmuster, wer prüft sie juristisch und wo wird das Dokument final abgelegt?
Endet der Workflow bei einer Person und einer manuellen E-Mail, haben Sie nur ein Erkennungs-Tool gekauft. Bei hunderten Zulieferern entscheidet genau dieser Schritt über Erfolg oder Scheitern des Programms.
6. Klären Sie den Datenschutz vor dem IT-Sicherheits-Audit
Ihre eigene IT-Sicherheit wird dieses Tool eingehend unter die Lupe nehmen – ein logischer und unausweichlicher Schritt bei jedem NIS-2-Beschaffungsvorhaben.
Klären Sie drei Kernfragen: Werden Dokumente anonymisiert, bevor ein KI-Modell sie einliest? Geschieht dies zwingend standardmäßig oder nur per Konfiguration? Welche Optionen existieren für Unternehmen, die Verträge nicht auf geteilter Cloud-Infrastruktur verarbeiten dürfen?
7. Prüfen Sie die Anbindung an Ihre bestehenden Dokumentenablagen
Ihre Lieferantenverträge liegen in SharePoint, einem DMS oder einem Vertragsarchiv. Kann das Tool diese Quellen nicht direkt anbinden, wird das Projekt zu einer zeitraubenden manuellen Upload-Übung.
Die Zahl der Integrationen variiert im Testfeld zwischen 159 und 10. Fragen Sie gezielt nach der Anbindung für das System, in dem Ihre Verträge tatsächlich verwaltet werden.
Alles, was Sie über NIS-2-Compliance wissen müssen
Tool | Gesamtwertung (G2 & Capterra) | Hauptstärke | Wichtigste Einschränkung | Bester Fit |
LEGALFLY | 4,7 | Durchgängige juristische Workflows auf anonymisierten Daten für Klauseln, Richtlinien und 130+ Rechtsordnungen | Keine Plattform für IT-Kontrollnachweise oder operative Vorfallmeldungen | Unternehmen mit Lücken bei Verträgen, Richtlinien oder nationalen Umsetzungen |
DataGuard | 4,6 | Explizite NIS-2-Ausrichtung kombiniert mit persönlich zugeordneter Fachberatung | Gewöhnungsbedürftiges Interface und starre Dokumentvorlagen | Europäische Firmen, die Software plus Expertenberatung suchen |
Vanta | 4,5 | Breite Abdeckung von Rahmenwerken mit 122 Integrationen und großer Community | Wiederkehrende Beschwerden über Preispolitik und unflexible Laufzeiten | Größere Mittelständler mit mehreren parallelen Standards |
Drata | 4,7 | 159 Schnittstellen (Bestwert) und nachweislich mängelfreie Auditergebnisse | Support wurde spürbar auf automatisierte KI-Agenten umgestellt | Komplexe IT-Infrastrukturen mit Fokus auf maximale Integration |
OneTrust Tech Risk & Compliance | 4,5 | Transformiert Vorgaben in konkrete Aufgaben; Fachinhalte direkt enthalten | Durchgehend dokumentierte hohe Hürden bei Setup und Einarbeitung | Großkonzerne mit integriertem unternehmensweitem GRC-Programm |
ISMS.online | 4,5 | Strikte Ausrichtung auf das Managementsystem; echtes Vorfall- und CAPA-Tracking | Nur 10 Schnittstellen; getrennte Module teilen Daten nicht untereinander | Organisationen mit primärem Nachholbedarf bei der Dokumentation |
Sprinto | 4,7 | Schneller Rollout mit intensiver Einführung; konstant hohe Kundenbewertungen | Geringe Workflow-Flexibilität; Support lässt nach dem ersten Jahr nach | Erstzertifizierungen unter akutem Zeitdruck |
Secureframe | 4,75 | Der am besten bewertete Support im gesamten Teilnehmerfeld | Nur 44 Integrationen – die wenigsten unter den Automatisierern | Kleinere Teams mit begrenzter personeller Kapazität |
Hyperproof | 4,65 | Cross-Framework-Mapping reduziert Überschneidungen zwischen NIS-2 und ISO 27001 | Eingeschränktes Berichtswesen und komplexe Ersteinrichtung | Dedizierte Compliance-Teams, die diverse Rahmenwerke betreuen |
LogicGate | 4,65 | No-Code-System mit maximaler Flexibilität für Incident-Workflows | Hohe Lernkurve; keinerlei vorgefertigte NIS-2-Inhalte | Teams mit fest definierten, individuellen Prozessanforderungen |
Schließen Sie den Teil von NIS-2, den technische Tools nicht lösen können
Ihre technischen Kontrollen nach Artikel 21 stehen. Doch Ihre Zulieferverträge enthalten keine Sicherheitsklauseln – und niemand überwacht, worin sich das deutsche Umsetzungsgesetz vom belgischen unterscheidet.
LEGALFLY analysiert den gesamten Vertragsbestand in einem Durchlauf. Multi Review gleicht alle Lieferantenvereinbarungen mit Ihren Sicherheitsvorgaben ab, identifiziert fehlende Meldepflichten sowie unzulässige Subunternehmerketten, und Review entwirft die passenden Änderungsklauseln auf Basis Ihrer rechtlich geprüften Standards.
Legal Radar überwacht die nationalen Gesetze individuell, verfolgt Aufsichtsbehörden in über 130 Jurisdiktionen und testet Neuerungen gegen Ihre internen Dokumente. Jedes Dokument wird vor Beginn der Prüfung anonymisiert.
ECS verdoppelte seine juristische Kapazität mit demselben Team. MSIG Europe verkürzte Review-Zyklen von einem Tag auf zwanzig Minuten. Adeera reduzierte den Prüfaufwand um 93 %.
Buchen Sie eine Demo und testen Sie uns direkt an einem Ihrer realen Lieferantenverträge.
Häufig gestellte Fragen (FAQ) zu NIS-2-Compliance-Software
Was ist NIS-2-Compliance-Software?
NIS-2-Compliance-Software unterstützt wesentliche und wichtige Einrichtungen bei der Erfüllung der zweiten Richtlinie über Netzwerk- und Informationssicherheit. Sie deckt Risikomanagementmaßnahmen nach Artikel 21, Lieferkettensicherheit, Meldefristen für Vorfälle und Leitungspflichten ab. Da es sich um eine Richtlinie handelt, gilt sie über 27 nationale Umsetzungsgesetze mit unterschiedlichen Schwellenwerten und Fristen. Der Markt teilt sich in technische Kontroll- und Nachweisplattformen, allgemeine Enterprise-GRC-Systeme und die juristische Ebene für Verträge und nationale Gesetze.
Was ist das beste Tool für NIS-2-Compliance im Jahr 2026?
LEGALFLY ist das führende Tool für die juristische und vertragliche Ebene – genau dort, wo die meisten Unternehmen akuten Nachholbedarf haben. Multi Review prüft den gesamten Lieferantenvertragsbestand in einem Durchlauf, Review formuliert rechtssichere Änderungsklauseln, Discovery erstellt Richtlinien und Legal Radar überwacht über 130 Rechtsordnungen und deren nationale Umsetzungen individuell. Dokumente werden vor der Verarbeitung vollständig anonymisiert. Für rein technische Nachweise nach Artikel 21 führt DataGuard NIS-2 explizit auf, während Drata die größte Schnittstellenauswahl bietet.
Worauf sollte ich bei der Auswahl von NIS-2-Compliance-Software achten?
Identifizieren Sie zuerst Ihre konkrete Lücke: Technische Kontrollen, Meldeprozesse, Lieferkettenverträge und Richtlinien verlangen nach völlig unterschiedlichen Softwarekategorien. Prüfen Sie dann, ob das Tool echte Vertragstexte analysieren kann oder nur Vendor-Scoring betreibt, wie es die 27 nationalen Gesetze abbildet und ob Vorfall-Workflows zu Ihren nationalen Meldekriterien passen. Klären Sie Datenschutz und Anonymisierung vor dem IT-Sicherheits-Check und stellen Sie sicher, dass Ihre vorhandenen Dokumentensysteme nativ angebunden werden können.
Wie unterscheidet sich LEGALFLY von anderen Anbietern?
LEGALFLY analysiert die juristischen Vertragstexte und überwacht die nationalen Gesetze – Aufgaben, die reine Kontroll-Plattformen nicht abbilden. Multi Review prüft hunderte Verträge parallel anhand eines Playbooks, wobei jede Feststellung mit der Originalklausel verknüpft bleibt. Legal Radar erfasst Gesetzesänderungen in über 130 Jurisdiktionen individuell. Agent Studio schließt den Kreis durch automatisierte Workflows von der Erkennung über den Entwurf bis zur Freigabe – vollständig abgesichert durch Anonymisierung vor der Analyse.
Wie läuft der Einstieg bei LEGALFLY ab?
Der Einstieg erfolgt über eine maßgeschneiderte Demo statt über einen anonymen Self-Service-Test. Bringen Sie einen echten Zuliefervertrag und Ihre Sicherheitsanforderungen mit – wir analysieren das Dokument direkt live im Termin via Multi Review. Beim Deployment haben Sie die Wahl zwischen SaaS, Single-Tenant und On-Premises-Anonymisierung, abgestimmt auf Ihre Sicherheitsrichtlinien. Kunden wie Agristo verzeichneten bereits wenige Tage nach dem Kick-off produktive Ergebnisse.
Wie aufwendig ist der Wechsel zu LEGALFLY?
Die Einführung ist unkompliziert, da LEGALFLY Ihre Kontrollplattform nicht ersetzt, sondern gezielt ergänzt. Verträge werden direkt aus SharePoint, Google Drive oder NetDocuments über Standard-Schnittstellen geladen; dank Add-ins für Microsoft Word und Outlook arbeiten Juristen direkt in ihrer gewohnten Arbeitsumgebung. Der Playbook Builder erstellt aus Ihren Referenzverträgen in rund zwei Minuten ein individuelles Prüfregelwerk – die Konfiguration Ihrer Sicherheitsklauseln wird somit nicht zum monatelangen IT-Projekt.
Ersetzt LEGALFLY bestehende Plattformen für ISO 27001 oder Compliance-Automatisierung?
Nein, und das ist auch nicht die Absicht. Tools wie Vanta, Drata, Sprinto, Secureframe oder DataGuard sind darauf spezialisiert, technische Nachweise im IT-Stack automatisiert zu sammeln. LEGALFLY schließt die Lücke bei den Dokumenten, die von diesen Systemen nicht gelesen werden können: Lieferantenverträge mit IT-Sicherheitsbezug, interne Richtlinien hinter den Artikel-21-Maßnahmen und die Überwachung der spezifischen nationalen Umsetzungsgesetze. In regulierten Unternehmen werden beide Lösungen parallel eingesetzt.
Ist die Verarbeitung von Verträgen und Richtlinien in KI-Tools unter NIS-2 sicher?
Das hängt davon ab, wie die Software Daten verarbeitet – für regulierte Einrichtungen die Gretchenfrage. LEGALFLY anonymisiert Dokumente zwingend vor Beginn jeder Analyse: Namen, Rollen, Unternehmensdaten und Identifikatoren werden direkt beim Import pseudonymisiert, während Kontext und Satzstruktur erhalten bleiben. Sensible Daten gelangen zu keinem Zeitpunkt an externe KI-Modelle. LEGALFLY ist nach ISO 27001 und SOC 2 Type II zertifiziert, erfüllt die DSGVO, führt jährliche unabhängige Penetrationstests durch und bietet Single-Tenant- sowie On-Premises-Anonymisierungs-Deployments an.
Hinweis: Dieser Vergleich basiert auf öffentlich zugänglichen Produktinformationen und verifizierten Nutzerbewertungen mit Stand Oktober 2026. Bewertungen und Kennzahlen unterliegen stetigen Änderungen. Funktionsumfang, unterstützte Rahmenwerke und Schnittstellen sollten vor einer Beschaffung direkt beim jeweiligen Hersteller validiert werden. LEGALFLY ist Herausgeber dieses Vergleichs und Teil der dargestellten Übersicht.

