




Die meiste Software für den EU AI Act setzt an der falschen Stelle an.
Sie konzentriert sich auf das Monitoring von KI-Systemen – eine rein technische Fragestellung, für die es bereits etablierte Tools gibt. Der AI Act wirft jedoch primär eine Rechtsfrage auf: Um was für ein System handelt es sich, und wer trägt die Verantwortung dafür?
Die Klassifizierung eines Systems bestimmt nahezu alle nachfolgenden Schritte. Verboten, Hochrisiko gemäß Anhang III, begrenztes Risiko mit Transparenzpflichten oder minimales Risiko stellen vier völlig unterschiedliche Compliance-Stadien dar. Zu bestimmen, welcher Status einschlägig ist, erfordert juristische Gesetzesauslegung statt Modell-Monitoring.
Die zweite juristische Kernfrage betrifft die Allokation von Pflichten. Der AI Act unterscheidet strikt zwischen Anbietern (Providern) und Betreibern (Deployern). Wenn Sie das Modell eines Dritten einsetzen, entscheidet der Vertrag darüber, wer welche Pflichten trägt.
LEGALFLY ist die führende EU AI Act Compliance-Software für diese juristischen Kernfragen. Jeder Eintrag basiert auf verifizierten G2- und Capterra-Bewertungen sowie einer detaillierten Analyse jedes Tools mit Stand Oktober 2026.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Wichtigste Erkenntnisse (TL;DR)
Was der EU AI Act ist: Die Verordnung (EU) 2024/1689 teilt KI-Systeme in Risikoklassen ein und knüpft an jede Stufe spezifische Pflichten: von strikten Verboten über Dokumentations-, Test- und Überwachungspflichten bei Hochrisikosystemen bis hin zu Transparenzanforderungen für sonstige Systeme. Sie bindet Anbieter und Betreiber unterschiedlich und tritt stufenweise in Kraft, wobei für Hochrisiko-Anforderungen die längsten Übergangsfristen gelten.
Was Compliance-Software für den EU AI Act leistet: Sie unterstützt Organisationen bei der Umsetzung der Verordnung (EU) 2024/1689 – von der KI-Inventarisierung über Risikoklassifizierung, Konformitätsbewertung, technische Dokumentation, Transparenzpflichten und Post-Market-Monitoring bis hin zur KI-Kompetenzvermittlung, abgestimmt auf den stufenweisen Einführungszeitplan.
Was die meiste Compliance-Software übersieht: Gängige KI-Governance-Plattformen sind primär für Inventarisierung und Monitoring konzipiert und setzen voraus, dass die Klassifizierung bereits feststeht. In der Praxis liegt die größte Hürde jedoch genau in dieser Klassifizierung – einer juristischen Bewertung. Zudem wird die vertragliche Verteilung der Pflichten zwischen Anbieter und Betreiber von herkömmlichen Tools nicht abgedeckt.
Die beste EU AI Act Compliance-Software insgesamt: LEGALFLY für die juristische Ebene. Discovery prüft die Klassifizierungsfrage anhand von über 1.000 offiziellen Rechtsquellen mit Fundstellen und revisionssicherer Begründung, Multi Review analysiert KI-Lieferantenverträge auf die Allokation von Pflichten, Discovery erstellt Richtlinien und Legal Radar überwacht regulatorische Fristen und harmonisierte Normen.
Was LEGALFLY auszeichnet: Vollständig automatisierte juristische Workflows von der regulatorischen Änderung über Recherche, Vertragsprüfung und Überarbeitung bis hin zur finalen Freigabe. Dokumente werden vor Beginn der Analyse anonymisiert – basierend auf einer Architektur, die vor der aktuellen Modellgeneration entwickelt wurde. Kein Mitbewerber in diesem Vergleich bietet diese Kombination.
Auswahlkriterien: Bestimmen Sie zunächst, wo Ihre größte Lücke liegt: bei Inventarisierung und Monitoring, bei Klassifizierung und Gesetzesauslegung oder bei den Verträgen mit Ihren KI-Lieferanten. Diese drei Herausforderungen erfordern jeweils grundlegend unterschiedliche Produktkategorien.
Die beste EU AI Act Compliance-Software im Jahr 2026 im Überblick
Tool | Ideal für | Hauptmerkmale | Vorteile | Nachteile |
LEGALFLY | Rechtsabteilungen, die für Klassifizierung, KI-Lieferantenverträge und Richtlinien verantwortlich sind | End-to-End agentenbasierte Workflows über das Agent Studio, Anonymisierung vor der Analyse, Discovery über 1.000+ offizielle Quellen, Multi Review für Datenräume, Legal Radar für 130+ Jurisdiktionen | Prüft Klassifizierungsfragen mit Quellenangaben und auditierbarer Begründung; analysiert KI-Lieferantenverträge auf Pflichtenverteilung; Anonymisierung direkt beim Import | Vertriebsgeführte Evaluierung; fokussiert auf die rechtliche Ebene, keine technische Monitoring-Plattform |
Credo AI | Unternehmen, die KI-Governance mit technischer Übersetzung regulatorischer Vorgaben benötigen | Erkennung von KI-Systemen, Bewertung, Monitoring, Policy Marketplace zur Übersetzung des AI Acts in technische Checklisten, revisionssichere Nachweise | Policy Marketplace übersetzt den AI Act und NIST-Frameworks in umsetzbare technische Checklisten | Steile Lernkurve von nahezu allen Nutzern angemerkt; lediglich 11 öffentliche Bewertungen |
IBM watsonx.governance | Großunternehmen, die Modelle über mehrere Clouds und Drittanbieter hinweg steuern | Plattformunabhängige Governance, AI Factsheets, Bias- und Drift-Monitoring, Compliance-Beschleuniger für den EU AI Act, Agenten-Monitoring | Steuert Modelle plattformunabhängig, integrierte Compliance-Beschleuniger für den EU AI Act | Komplexe Implementierung wird als größte Schwäche genannt; Kosten steigen im Produktivbetrieb stark an |
OneTrust Tech Risk & Compliance | Unternehmen, die KI-Governance in ein umfassendes GRC-Programm einbetten | Regulatorische Inhalte, Pflichten-Mapping auf konkrete Aufgaben, Risikomanagement, Third-Party-Risk, Richtlinienmanagement | Übersetzt regulatorische Anforderungen in Aufgaben, die sich in bestehende Prozesse einfügen | Komplexe Einrichtung und steile Lernkurve dominieren das Feedback der Nutzer |
DataGuard | Europäische Organisationen, die eine Plattform mit persönlicher Expertenberatung kombinieren möchten | Abdeckung von ISO 27001, TISAX, NIS2, SOC 2, DSGVO und EU AI Act, Risikomanagement, automatisierte Nachweiserbringung, feste Berater | Führt den EU AI Act explizit auf; Berater werden in Rezensionen regelmäßig positiv hervorgehoben | Unübersichtliche Benutzeroberfläche und als starr empfundene Vorlagen |
Saidot | Organisationen, die eine von Grund auf auf den AI Act ausgerichtete Governance suchen | Graphenbasierte KI-Governance, die Systeme, Modelle, Agenten und Datensätze mit Risiken, Policies und Kontrollen verknüpft; agentenbasierte Architektur | Von Grund auf auf die Anforderungen des EU AI Acts ausgelegt; gegründet 2018 | Keine öffentlichen Bewertungen auf den Portalen; Praxiserfahrungen schwer verifizierbar |
Modulos | Organisationen, die eine nach ISO 42001 zertifizierte Governance-Plattform suchen | KI-Richtlinien-Mapping, KI-Risikomanagement, Compliance-Management, Risikobewertung, Audit-Trail | Die erste KI-Governance-Plattform mit ISO 42001-Zertifizierung | Keine öffentlichen Bewertungen auf Portalen verfügbar; Preisgestaltung ausschließlich für Enterprise-Kunden |
Vanta | Teams, die KI-Governance in ein bestehendes Compliance-Programm integrieren möchten | Automatisierte Nachweiserbringung, 35+ Frameworks einschließlich KI-Governance, kontinuierliches Monitoring, Risikomanagement | 122 verifizierte Integrationen und die größte Bewertungsbasis im Vergleich | Ursprünglich für Sicherheits-Compliance entwickelt; KI-Governance ist lediglich eine Erweiterung |
Hyperproof | Compliance-Teams, die den EU AI Act parallel zu weiteren Frameworks verwalten | Control-Framework-Management, Framework-übergreifendes Mapping, automatisierte Nachweiserbringung, Audit-Readiness | Framework-übergreifendes Mapping, sodass Nachweise für den AI Act zugleich überlappende Anforderungen erfüllen | Eingeschränkte Anpassbarkeit von Berichten; keine KI-spezifischen Monitoring-Funktionen |
Holistic AI | Teams, die KI-Audits und Bias-Prüfungen neben der allgemeinen Governance benötigen | KI-Risikomanagement, Bias-Auditing, Modellbewertung, regulatorisches Tracking | Große Tiefe bei Audits und Bias-Bewertungen statt reiner Inventarisierung | Keine öffentlichen Bewertungen auf Bewertungsportalen |
Warum Unternehmen Compliance-Software für den EU AI Act benötigen
Die Verordnung (EU) 2024/1689 trat im August 2024 in Kraft und wird schrittweise anwendbar. Die Verbote griffen zuerst, gefolgt von den Pflichten für GPAI-Modelle (General Purpose AI). Die Anforderungen an Hochrisikosysteme werden zu einem späteren Zeitpunkt wirksam.
Diese Stufenregelung verleitet viele Unternehmen dazu, die Vorbereitung zu verschleppen. Fristen, die in weiter Ferne scheinen, rücken schnell näher. Vorarbeiten für Hochrisikopflichten erfordern erfahrungsgemäß deutlich mehr Vorlauf, als die Übergangsfristen vermuten lassen.

Was EU AI Act Compliance-Software leisten muss
Dieser Bereich umfasst drei Aufgaben, die in der Praxis häufig vermischt werden. Inventarisierung und Monitoring bedeuten zu wissen, welche KI-Systeme existieren, wo sie laufen und wie sie sich verhalten – die Kernfunktion klassischer KI-Governance-Plattformen.
Die zweite Aufgabe ist die Klassifizierung und Auslegung. Zu bestimmen, ob ein System unter Anhang III fällt, ob ein Anwendungsfall verboten ist und ob Sie als Anbieter oder Betreiber agieren, ist eine juristische Subsumtion.
Verträge und Richtlinien bilden den dritten Bereich. Der AI Act verteilt Pflichten zwischen Anbietern und Betreibern. Das bedeutet: Lieferantenverträge bestimmen Ihr Haftungsrisiko, und interne Richtlinien sowie KI-Kompetenzprogramme müssen rechtssicher formuliert werden.
Wo die meisten Tools für den EU AI Act scheitern
Nahezu jedes Tool setzt voraus, dass die Klassifizierung bereits geklärt ist. Man erfasst ein System, wählt eine Risikoklasse aus, und die Plattform generiert die Pflichten. Das funktioniert reibungslos – vorausgesetzt, die Risikokategorie steht bereits zweifelsfrei fest.
Die Klassifizierung ist jedoch der anspruchsvollste Teil und genuin juristische Arbeit. Ob ein Recruiting-Tool als Hochrisikosystem nach Anhang III einzustufen ist, hängt von den genauen Funktionsweisen, dem Einsatzkontext und den Ausnahmetatbeständen ab. Dies erfordert eine fundierte juristische Prüfung mit Quellenbelegen, nicht das Auswählen einer Option in einem Dropdown-Menü.
Lieferantenverträge sind die zweite Schwachstelle. Die meisten Unternehmen sind Betreiber, keine Anbieter. Die von ihnen zu erfüllenden Pflichten hängen maßgeblich davon ab, was ihre Verträge mit Modell-Lieferanten bezüglich Pflichtenallokation, Dokumentationszugriff, Transparenzunterstützung und Freistellungen vorsehen.
Bislang hat kaum jemand diese Verträge systematisch analysiert. Governance-Plattformen inventarisieren Systeme, ohne die zugrunde liegenden Verträge zu prüfen. Dadurch bleibt die vertragliche Verteilung gesetzlicher Pflichten in Dokumenten ungeprüft, die oft vor Verabschiedung des AI Acts unterzeichnet wurden.
Die beste EU AI Act Compliance-Software im Gesamtergebnis

LEGALFLY ist die beste Compliance-Software für den EU AI Act auf der rechtlichen Ebene – und versteht sich bewusst nicht als technisches KI-Monitoring-Tool. Für Modellinventarisierung, Bias-Erkennung und Drift-Monitoring leisten die hier aufgeführten Governance-Lösungen genau das, worauf wir bewusst verzichten.
Unsere Kernkompetenz liegt in der Auslegung und den Verträgen. Discovery basiert auf über 1.000 offiziellen Rechtsquellen aus mehr als 130 Jurisdiktionen und liefert jede Antwort mit Zitationen und auditierbaren Begründungen. Das macht es zum unverzichtbaren Werkzeug für eine Klassifizierung, die einer behördlichen Prüfung standhalten muss.
Multi Review übernimmt die Prüfung der Lieferantenverträge. Das Modul wendet ein einheitliches Playbook auf alle Ihre KI-Lieferantenverträge an. Es identifiziert, wie Anbieter- und Betreiberpflichten verteilt sind, wo Zugriffsrechte auf technische Dokumentationen fehlen und ob Transparenzpflichten abgedeckt sind – jede Feststellung ist direkt mit der entsprechenden Klausel verlinkt.
Legal Radar überwacht die fortlaufende Rechtsentwicklung. Harmonisierte Normen, Leitlinien und nationale Durchführungsvorschriften werden laufend veröffentlicht. Das Modul überwacht offizielle Behörden und Gesetzgeber in über 130 Ländern und gleicht jede Änderung automatisch mit Ihren Verträgen und Richtlinien ab.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Beste EU AI Act Compliance-Software: Detaillierte Analyse & Vergleich
Die zehn Tools lassen sich in drei Gruppen unterteilen: Spezialisierte KI-Governance-Plattformen mit Fokus auf Inventarisierung, Bewertung und Monitoring; Compliance- und GRC-Plattformen, die den AI Act als eines von vielen Regelwerken führen; und die juristische Ebene zur Handhabung von Klassifizierung, Verträgen und Richtlinien.
Jeder Eintrag beleuchtet Funktionsumfang, Zielgruppe, Kernstärken, Mehrwert, Nutzerfeedback und die jeweiligen Leistungsgrenzen.
1. LEGALFLY

Überblick
LEGALFLY ist das Legal Operating System für Unternehmen. Es bietet Inhouse-Teams KI-native Workflows für Intake, Vertragsprüfung, Drafting, Due Diligence und Rechtsrecherche – mit durchgängiger Sicherheit und nativer Anonymisierung.
Beim EU AI Act ist die entscheidende Einstiegsfrage juristischer, nicht technischer Natur.
Ob ein System als Hochrisiko gilt und ob Sie als Anbieter oder Betreiber agieren, entscheidet über alle nachfolgenden Pflichten – und diese Einordnung muss vor Behörden standhalten. Discovery recherchiert dies auf Basis von Primärquellen mit genauen Fundstellen, während Multi Review die Lieferantenverträge prüft, welche die Pflichten zwischen Ihnen und dem Modellanbieter aufteilen.
Wir sind als KI-Anbieter selbst den Vorgaben des AI Acts unterworfen. Die auf dieser Seite behandelten Fragestellungen haben wir daher nicht nur theoretisch, sondern auch für unser eigenes Produkt vollumfänglich gelöst.
Zu unseren Kunden zählen Unternehmen wie SAP, Lufthansa, Bosch und KPMG, ergänzt durch eine Partnerschaft mit der Generaldirektion Humanressourcen und Sicherheit der Europäischen Kommission, quer durch Branchen wie Banken, Versicherungen, Technologie und Fertigung.
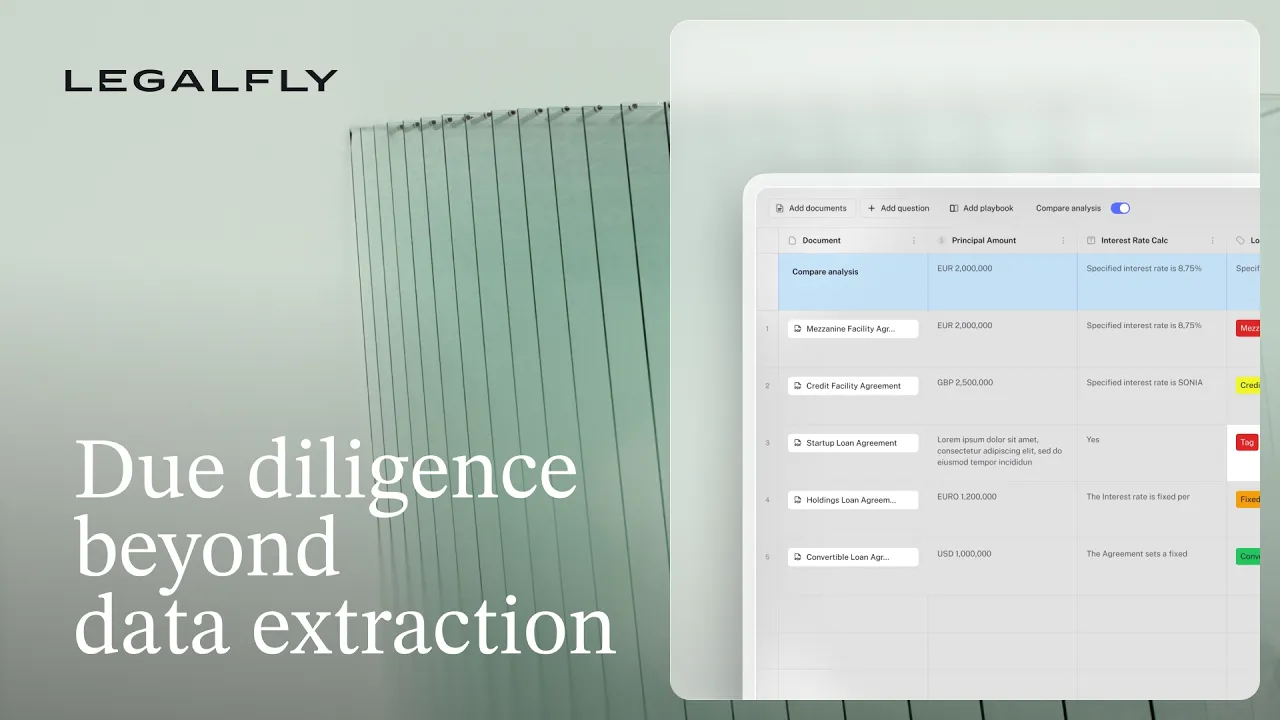
Die meisten Teams, die LEGALFLY nutzen, halbieren ihre Zeit für die Vertragsprüfung bereits innerhalb weniger Wochen nach der Einführung. Buchen Sie eine kurze Demo, um zu sehen, wie es für Ihr Unternehmen funktioniert.
Ideal für
Rechts- und Compliance-Teams (3 bis 200 Personen) in Unternehmen mit 200 bis 100.000 Mitarbeitern
Organisationen, die eine rechtssichere Klassifizierungsanalyse anstelle eines Dropdown-Menüs benötigen
Betreiber, deren Haftungsrisiko davon abhängt, was in ihren KI-Lieferantenverträgen vereinbart ist
Teams, die unternehmensweite KI-Richtlinien und Acceptable-Use-Policies entwerfen
International tätige Unternehmen, die neben der EU-Verordnung auch nationale Umsetzungsgesetze verfolgen müssen
Top-Features
Agent Studio für durchgängige Automatisierung juristischer Workflows. Workflows starten via E-Mail, Slack, Teams oder manuell; konditionale Logik steuert Weiterleitungen und Eskalationen bei Schwellenwerten; Freigabeschritte sichern Entscheidungen ab und relevante Personen werden automatisch informiert.
Anonymisierung vor der Analyse. Namen, Rollen, Unternehmensdaten und Identifikatoren werden direkt beim Import pseudonymisiert, während Kontext und Struktur vollständig erhalten bleiben. Personenbezogene Daten erreichen externe Modelle zu keinem Zeitpunkt – standardmäßig aktiviert, nicht erst pro Workflow zu konfigurieren.
Contract Intelligence über den gesamten Vertragslebenszyklus: von Entwurf und Verhandlung über Freigabe und E-Signatur bis hin zu Verlängerungen, Kündigungsfristen und Pflichten. Offiziell angekündigt mit Warteliste, Launch im Oktober 2026.
Playbook-gestützte KI-Vertragsprüfung mit vorkonfigurierten Playbooks für KI-Lieferantenverträge. Deckt die Verteilung von Anbieter- und Betreiberpflichten, Dokumentationszugriff, Transparenzpflichten, Datennutzungsrechte und Freistellungen ab. Über 120 von Juristen erstellte Playbooks für mehr als 100 Dokumenttypen sowie ein Builder, der aus Ihren Bestandsverträgen in rund zwei Minuten maßgeschneiderte Playbooks generiert.
Multi Review für Massenanalysen ganzer Datenräume. Wendet ein einheitliches Playbook auf Ihr gesamtes Portfolio an KI-Lieferantenverträgen an und exportiert revisionssichere Zusammenfassungen, in denen jede Feststellung direkt mit der entsprechenden Vertragsklausel verknüpft ist.
Legal Radar: Software zur regulatorischen Überwachung von offiziellen Gesetzgebern und Regulierungsbehörden in über 130 Ländern. Erfasst harmonisierte Normen, Leitlinien und nationale Umsetzungsmaßnahmen fortlaufend.
Discovery: KI-gestützte Rechtsrecherche, gestützt auf über 1.000 offizielle Quellen aus mehr als 130 Ländern – mit präzisen Zitaten und auditierbaren Begründungen für jede Klassifizierungsentscheidung. Ergänzt durch KI-Vertragserstellung zur Erstellung neuer KI-Lieferantenverträge direkt auf Basis Ihrer Vorlagen.
Integrationen mit Microsoft Word, SharePoint, Outlook, Teams, Google Drive, Slack, NetDocuments und Microsoft Copilot – jeweils mit automatischer Anonymisierung.
Warum wir die beste Software für den rechtlichen Teil des EU AI Acts sind
Wir definieren uns auch darüber, was wir bewusst nicht tun: Wir inventarisieren keine Modelle, überwachen weder Bias noch Drift und erstellen keine technische Dokumentation direkt aus Trainings-Pipelines. Das sind rein technische Aufgabenbereiche, die von spezialisierten KI-Governance-Plattformen abgedeckt werden.
Die Klassifizierung ist der erste und wichtigste Schritt, der alle weiteren Pflichten bestimmt. Discovery recherchiert die Rechtslage in über 1.000 Primärquellen mit Zitationen und nachvollziehbarer juristischer Begründung. Genau das ist erforderlich, wenn eine Einordnung gegenüber Regulierungsbehörden rechtssicher verteidigt werden muss.
Lieferantenverträge sind die zweite Säule. Die meisten Unternehmen sind Betreiber; ihre Pflichten hängen maßgeblich von Verträgen ab, die vor Geltung des AI Acts geschlossen wurden. Multi Review analysiert diesen gesamten Vertragsbestand in einem einzigen Durchlauf gegen Ihr Playbook.
Richtlinien und KI-Kompetenz bilden die dritte Säule. Der AI Act verlangt eine dokumentierte Governance und geschultes Personal. Discovery formuliert diese internen Richtlinien präzise auf Basis der von Ihrer Rechtsabteilung freigegebenen Vorgaben.
Agent Studio bündelt dies zu einem ganzheitlichen Programm. Eine neue harmonisierte Norm identifiziert betroffene Richtlinien und Lieferantenverträge, entwirft die Anpassungen, leitet sie zur juristischen Prüfung weiter und archiviert die freigegebenen Versionen – mit lückenlosem Audit-Trail.
Anonymisierung ist hier geschäftskritisch. KI-Lieferantenverträge und interne Policies durch ein KI-Tool analysieren zu lassen, erfordert absolute Datensicherheit. Unsere Dokumente werden vor Beginn jeder Analyse anonymisiert – wählbar als SaaS-, Single-Tenant- oder On-Premise-Installation.

Vorteile
Discovery zitiert 1.000+ offizielle Rechtsquellen mit nachvollziehbarer Begründung für jede Einstufung – das Fundament einer rechtssicheren Klassifizierung
Multi Review analysiert das gesamte KI-Vertragsportfolio hinsichtlich der Verteilung von Anbieter- und Betreiberpflichten
Discovery erstellt Richtlinien und Review generiert Änderungsklauseln – jeweils streng abgestimmt auf die Vorgaben Ihrer Rechtsabteilung
Legal Radar überwacht über 130 Jurisdiktionen auf neue harmonisierte Normen und nationale Durchführungsgesetze
Dokumente werden direkt beim Import anonymisiert; Single-Tenant- und On-Premise-Optionen verfügbar
Nachteile
Vertriebsgeführter Evaluierungsprozess: Der Einstieg erfolgt über eine individuelle Demo und ein Fachgespräch statt über eine Self-Service-Testversion
Keine technische Inventarisierungs- oder Monitoring-Plattform; Modell-Erkennung, Bias-Prüfung und Drift-Monitoring verbleiben bei Governance-Tools
Erstellt keine technische Dokumentation direkt aus Modell-Trainings-Pipelines
Kundenbewertungen
LEGALFLY hält 4,7 von 5 Sternen bei acht Capterra-Bewertungen, mit 4,8 für Preis-Leistungs-Verhältnis, 4,7 für Kundenservice und 4,4 für den Funktionsumfang. Nutzer betonen die erhebliche Beschleunigung bei Vertragsprüfungen und juristischer Recherche im Arbeitsalltag.
Besonders hervorgehoben werden die verlässlichen Antworten zu spezifischen Rechtsordnungen sowie die Verarbeitungsgeschwindigkeit bei umfangreichen Dokumentenkonvoluten – zwei Grundvoraussetzungen für die AI Act-Klassifizierung und Vertragsanalyse.

Fazit
Wenn Ihre Herausforderungen beim AI Act in der Klassifizierung, den Lieferantenverträgen oder internen Richtlinien liegen, ist LEGALFLY die führende Lösung. Dies sind originär juristische Fragestellungen, die von herkömmlichen KI-Governance-Plattformen nicht gelöst werden.
Liegt Ihre Lücke primär darin festzustellen, welche KI-Systeme technisch im Einsatz sind und wie sie operieren, ist eine Governance-Plattform die richtige Ergänzung. Die meisten Unternehmen setzen auf beides, da der AI Act technische und juristische Anforderungen gleichermaßen stellt.
2. Credo AI

Überblick
Credo AI ist eine Enterprise-Plattform für KI-Governance mit herausragender Kompetenz bei der regulatorischen Übersetzung. Sie erfasst, bewertet, steuert und überwacht KI-Systeme über Modelle, Anwendungen, Agenten, Workflows und Drittanbieter hinweg.
Hervorzuheben ist der Policy Marketplace. Er übersetzt Verordnungen wie den EU AI Act und NIST-Frameworks in konkrete technische Checklisten – die Schnittstelle zwischen rechtlicher Anforderung und technischer Umsetzung.
Credo AI wird im Forrester Wave für AI Governance Solutions als Leader eingestuft und im CB Insights AI 100 geführt.
Ideal für
Unternehmen, die regulatorische Anforderungen in konkrete technische Arbeitsaufträge übersetzen müssen
Sicherheits-, Risiko-, Compliance-, Rechts- und KI-Teams, die auf einer gemeinsamen Plattform arbeiten wollen
Organisationen, die externe KI-Lieferanten gemeinsam mit internen Systemen steuern müssen
Regulierte Industrien wie Finanzdienstleistungen, Versicherungen und der öffentliche Sektor
Top-Features
Erkennung von KI-Systemen über Modelle, Applikationen, Agenten, Workflows und Drittanbieter hinweg
Policy Marketplace zur Übersetzung von EU AI Act und NIST in technische Prüfpunkte
Risikobewertung mit Mapping interner und regulatorischer Richtlinien
Erstellung revisionssicherer Nachweise für Aufsichts- und Berichtspflichten
Inventarverwaltung über den gesamten Lebenszyklus der KI
Post-Deployment-Monitoring
9 verifizierte Integrationen, darunter Azure AI Foundry, Databricks, Amazon SageMaker, MLflow, ServiceNow GRC, Jira und Salesforce
Stärken beim EU AI Act
Der Policy Marketplace ist das Alleinstellungsmerkmal der Plattform. Nutzer loben insbesondere, wie komplexe globale Verordnungen wie der EU AI Act in verständliche, umsetzbare technische Vorgaben übersetzt werden.
Die tiefe Verankerung im Entwicklungszyklus ist ein weiterer Vorteil. Das System schließt die Lücke zwischen Data Science und Rechtsteams, indem es Compliance direkt in die Entwicklung integriert statt erst nachträglich anzusetzen.
Die Einbeziehung von Drittanbieter-KI ist entscheidend, da das Risiko der meisten Unternehmen aus zugekauften Systemen resultiert.
Vorteile
Policy Marketplace überführt den EU AI Act in technische Checklisten
Integrierte Vorgaben direkt im Entwicklungslebenszyklus statt nachträglicher Kontrolle
Erfasst externe KI-Lieferanten parallel zu internen Modellen und Agenten
Auditierbare Nachweiserbringung für Aufsichtsbehörden
9 Schnittstellen zu führenden ML- und GRC-Plattformen
Als Leader im Forrester Wave für AI Governance Solutions ausgezeichnet
Nachteile
Nahezu alle Rezensenten weisen übereinstimmend auf eine steile Lernkurve hin
Nur 11 öffentliche G2-Bewertungen – Datenbasis für detaillierte Auswertungen noch gering
Ersetzt laut Anwendern keine internen Governance- und Abstimmungsprozesse
Fungiert als isoliertes System ohne direkte Einbindung in gängige Arbeitsassistenten
Keine inhaltliche Analyse von Verträgen mit KI-Lieferanten
Kundenbewertungen
Credo AI erreicht 4,6 von 5 Sternen bei 11 G2-Bewertungen (neunmal fünf Sterne, zweimal vier Sterne). Aufgrund der geringen Fallzahl gibt es bei G2 noch keine aggregierten Schlagworte.
Gelobt werden die zentrale Governance und das vereinfachte Risikomanagement, während die hohe Komplexität und die steile Einarbeitungsphase insbesondere für neue Nutzer und kleinere Teams herausfordernd sind.
Die Kritik an der Lernkurve ist auffallend einhellig: Fünf der sieben einsehbaren Rezensionen merken an, dass die Vielzahl an Workflows, Risikokategorien und Richtlinien eine lange Einarbeitungszeit erfordert.

Fazit
Credo AI ist für den EU AI Act die stärkste Governance-Plattform bei technischen Implementierungsfragen. Der Policy Marketplace löst die Brücke zwischen juristischer Norm und technischer Umsetzung pragmatisch.
Kalkulieren Sie ausreichend Zeit für das Onboarding ein. Elf Bewertungen sind eine schmale Basis, und das Feedback bezüglich der Komplexität ist eindeutig.
3. IBM watsonx.governance

Überblick
IBM watsonx.governance bietet plattformunabhängige KI-Governance für traditionelles Machine Learning, generative KI und agentenbasierte Systeme – unabhängig davon, wo diese entwickelt oder betrieben werden.
Diese Unabhängigkeit ist der entscheidende Vorteil: Das System verwaltet Modelle auf IBM Cloud, AWS (einschließlich GovCloud), Azure sowie Open-Source-Modelle von Anbietern wie IBM, OpenAI, Meta und weiteren.
AI Factsheets dienen als automatisierte Dokumentationsebene: Sie führen Modelldokumentation, Lineage, Metriken und Governance-Daten strukturiert zusammen und exportieren sie in prüffähigen Formaten.
Ideal für
Großkonzerne mit heterogenen KI-Modellen über mehrere Cloud-Umgebungen und Lieferanten hinweg
Unternehmen, die revisionssichere Dokumentationen für Regulierungsbehörden vorlegen müssen
Teams, die generative und agentenbasierte KI parallel zu klassischen ML-Modellen betreiben
Unternehmen mit bestehender IBM Cloud- und watsonx-Infrastruktur
Top-Features
Plattformunabhängige Steuerung über IBM, AWS, Azure und Open Source
AI Factsheets zur automatischen Zusammenführung von Dokumentation, Lineage und Metriken
Echtzeit-Monitoring von Bias, Drift und LLM-spezifischen Leistungswerten
Compliance-Beschleuniger mit Mappings für den EU AI Act und NIST-Frameworks
Use-Case-Struktur zur Bündelung verschiedener Modelle unter einem Geschäftszweck
Monitoring für agentenbasierte KI-Systeme
Alarmierungsfunktionen mit Anbindung an Slack und andere Kanäle
Stärken beim EU AI Act
Die Compliance-Beschleuniger bilden den Act direkt ab. Anwender heben die vorgefertigten Zuordnungen zum EU AI Act und zu NIST-Standards als konkretes Entscheidungskriterium hervor.
AI Factsheets erfüllen die Pflicht zur technischen Dokumentation. Das System bereitet Freigabehistorien und Metriken prüffähig für Auditoren auf – eine Grundvoraussetzung für die Erfüllung der Anforderungen nach Artikel 11 der Verordnung.
Compliance-Management ist die meistgenannte Stärke (18 Nennungen in 83 Reviews), vor Benutzerfreundlichkeit, Automatisierung und KI-Modellierung mit je 11 Nennungen.
Vorteile
Steuert Modelle plattformübergreifend über verschiedene Clouds und Hersteller hinweg
AI Factsheets erstellen automatisch revisionssichere Dokumentationen
Vorkonfigurierte Mappings für den EU AI Act und NIST
Echtzeitüberwachung von Drift, Bias und LLM-Metriken mit Benachrichtigungen
Unterstützt agentenbasierte Systeme ebenso wie klassische Modelle
Lite-Version zur unverbindlichen Evaluierung verfügbar
Nachteile
Schwierige Einrichtung wird 11-mal als Schwachpunkt genannt, komplexe Implementierung 8-mal
Hohe Kosten werden 10-mal erwähnt; preislich am oberen Ende der G2-Skala
Anwender berichten von stark steigenden Kosten beim Übergang in den Produktivbetrieb
Integration von Modellen außerhalb des IBM-Ökosystems erfordert manuellen Aufwand bei lückenhafter Dokumentation
Benutzeroberfläche wird bei großen Modellbeständen als träge beschrieben
Nur zwei offiziell verifizierte Integrationen gelistet; keine aggregierten Benchmarks zur Implementierungsdauer
Kundenbewertungen
IBM watsonx.governance erzielt 4,3 von 5 Sternen bei 83 G2-Bewertungen (43-mal fünf Sterne, 36-mal vier Sterne).
Nutzer schätzen die zentrale Kontrolle und automatisierte Compliance, wodurch manueller Aufwand im Modellbetrieb entfällt. Kritisiert werden der komplexe Rollout und die Einarbeitungszeit.
Detaillierte Erfahrungsberichte bestätigen dieses Bild: Das Monitoring, die Factsheets und das Use-Case-Management werden gelobt; Schwächen zeigen sich bei Drittanbieter-Modellen, den Skalierungskosten sowie der Performance der Oberfläche bei großen Datenmengen.

Fazit
IBM watsonx.governance empfiehlt sich für Großunternehmen mit heterogenen Modell-Landschaften. Die Plattformunabhängigkeit in Kombination mit den Factsheets bietet eine solide Basis für technische Dokumentationspflichten.
Kalkulieren Sie die Kosten für den Produktivbetrieb vorab genau. Das Preismodell zieht bei Skalierung spürbar an, wie mehrere Nutzerberichte bestätigen.
4. OneTrust Tech Risk & Compliance

Überblick
OneTrust Tech Risk & Compliance überführt regulatorische Vorgaben in konkrete Aufgaben. Komplexe Gesetze werden mit praxisnahen Anleitungen verknüpft und als Workflows in bestehende Unternehmensprozesse eingespielt.
Die Lösung ist Teil der breiteren OneTrust-Plattform, die Datenschutz, Third-Party-Risk, Richtlinienmanagement und KI-Governance bündelt. Diese Breite ist zugleich die größte Stärke und der größte Treiber für Implementierungsaufwand.
Typische Enterprise-Software: Die Rezensenten stammen fast ausnahmslos aus Organisationen mit mehr als 1.000 Mitarbeitern.
Ideal für
Großunternehmen, die den EU AI Act in ein bestehendes GRC-Programm einbetten
Organisationen, die OneTrust bereits für Datenschutz oder Lieferantenrisiken nutzen
Teams, die vorgefertigte regulatorische Pflichten-Kataloge benötigen
Unternehmen mit den Ressourcen für ein aufwendiges Implementierungsprojekt
Top-Features
Regulatorische Inhalte mit Verknüpfung von Pflichten zu konkreten Aufgaben
Risikomanagement mit Einbettung in den geschäftlichen Gesamtkontext
Third-Party-Risk-Management speziell für KI-Lieferanten
Richtlinienverwaltung und Bestätigungsworkflows (Attestation)
KI-gestützte Risikobewertungen und automatisierte Nachweiserbringung
Echtzeit-Dashboards und Berichte für Stakeholder
Vorkonfigurierte Konnektoren für Drittsysteme
Stärken beim EU AI Act
Gesetzestexte in Aufgaben zu überführen, ist der richtige methodische Ansatz. Der AI Act verlangt eine Vielzahl operativer Maßnahmen mit klaren Zuständigkeiten – genau diese Strukturierung leistet OneTrust.
Die Historie im Datenschutzbereich zahlt sich aus: OneTrust hat sein Profil bei der Umsetzung der DSGVO geschärft. Der AI Act folgt strukturell ähnlichen Prinzipien dokumentierter Technologie-Governance.
Benutzerfreundlichkeit wird 13-mal positiv hervorgehoben (in 109 Reviews), Automatisierung 10-mal sowie Risiko- und Compliance-Management je 9-mal.
Vorteile
Überführt Gesetzesanforderungen in operative Aufgaben bestehender Prozesse
Enthält regulatorische Bibliotheken, wodurch das manuelle Erfassen von Pflichten entfällt
Integriertes Third-Party-Risk-Management für KI-Lieferanten
Richtlinienmanagement und Nachverfolgung auf einer zentralen Plattform
Vorgefertigte Schnittstellen und KI-unterstützte Nachweiserhebung
Nachteile
Aufwendige Einrichtung und komplexe Implementierung führen die Kritikpunkte an (je 6 Nennungen)
Hohe Komplexität und steile Lernkurve werden von jeweils 5 Nutzern bemängelt
Reporting-Funktionen bieten für detaillierte Nachweispflichten teilweise zu wenig Tiefe
Preisgestaltung für den Mittelstand und kleinere Teams oft prohibitiv
Nutzer berichten vereinzelt von uneinheitlicher Support-Qualität
Ein Enterprise-Kunde berichtet von Performance-Einbußen bei sehr großen Deployments (27.000 Domänen)
Kein KI-spezifisches Monitoring und keine Überprüfung von Klauseln in KI-Lieferantenverträgen
Kundenbewertungen
OneTrust Tech Risk & Compliance erzielt 4,5 von 5 Sternen bei 109 G2-Bewertungen, davon 84 mit der Höchstwertung.
Gelobt werden Automatisierung, zentrale Dashboards und strukturierte Workflows, während die steile Lernkurve und Verzögerungen bei sehr umfangreichen Deployments negativ auffallen.
Die Kritik an der Implementierung ist eindeutig: Vier der fünf am häufigsten genannten Nachteile betreffen die hohe Einstiegshürde und die Komplexität bei der Konfiguration.

Fazit
OneTrust eignet sich vor allem für Konzerne, die den AI Act in eine bestehende GRC-Landschaft integrieren wollen. Auf dieser Skalierungsstufe bieten die vorgefertigten Aufgabenkataloge echten Mehrwert.
Planen Sie ausreichend Ressourcen für die Einführung ein. Das Feedback zur komplexen Ersteinrichtung ist eindeutig; für den Rollout werden intern Zeit und spezifisches Know-how benötigt.
5. DataGuard

Überblick
DataGuard führt den EU AI Act explizit im Portfolio, neben Standards wie ISO 27001, TISAX, NIS2, SOC 2 und der DSGVO.
Das Modell kombiniert Software mit persönlicher Beratung: Anwender heben die zugewiesenen Experten in Erfahrungsberichten häufig namentlich hervor.
Europäischer Zuschnitt: Die Plattform ist primär an europäischen Regulierungen ausgerichtet und behandelt diese nicht nur als Ergänzung eines US-amerikanischen Kernprodukts.
Ideal für
Europäische Unternehmen, die eine Plattform mit persönlicher Fachberatung suchen
Organisationen, die den AI Act gebündelt mit DSGVO und ISO 27001 managen wollen
Teams ohne eigene Inhouse-Experten für KI-Governance und Datenschutz
Unternehmen, die feste Beratungskontingente gegenüber Stundensätzen externer Kanzleien bevorzugen
Top-Features
Framework-Unterstützung für EU AI Act, ISO 27001, TISAX, NIS2, SOC 2 und DSGVO
Iteratives Risikomanagement zur Erfassung von Risiken, Assets und Kontrollmaßnahmen
Automatisierte Nachweiserbringung und kontinuierliche Kontrollüberwachung
Feste persönliche Ansprechpartner und Fachberater
Möglichkeit zur Benennung eines externen Datenschutzbeauftragten
Unterstützung bei internen Audits inklusive vorgelagerter Gap-Analysen
14 verifizierte Integrationen, darunter Jira, Asana, HubSpot und Airtable
Stärken beim EU AI Act
Die explizite Nennung des AI Acts ist ein Vorteil: Während viele Plattformen lediglich allgemeine Risikomodelle anpassen, führt DataGuard den Rechtsakt direkt als eigenes Framework.
Der Support steht im Mittelpunkt: Kundenservice wird 19-mal, Fachkompetenz 11-mal und Hilfsbereitschaft 15-mal in 123 Reviews positiv hervorgehoben – typisch für ein beratungsintensives Angebot.
Nähe zur DSGVO: Die Zuständigkeit für den AI Act liegt in Unternehmen oft bei den Teams, die bereits den Datenschutz steuern – eine Schnittstelle, die DataGuard historisch gut bedient.
Vorteile
Führt den EU AI Act explizit neben fünf weiteren gängigen Frameworks
Persönliche Berater werden von Kunden durchweg positiv bewertet
Von Grund auf auf europäische Rechtsrahmen ausgelegt
Externer Datenschutzbeauftragter als zubuchbare Leistung verfügbar
Kostengünstiger als klassische Kanzlei-Stundensätze
14 Standard-Integrationen und durchschnittlich rund zwei Monate Einführungsdauer
Nachteile
Benutzeroberfläche wird von Nutzern wiederholt als unübersichtlich beschrieben
Vorlagen und Workflows bieten wenig Spielraum für individuelle Anpassungen
Funktionale Einschränkungen und UI-Schwächen führen die Mängelliste an
Wird von Testern als Standardlösung beschrieben, die nicht zu jedem Geschäftsmodell passt
Keine KI-spezifische Überwachung, juristische Subsumtion oder Vertragsprüfung
Kundenbewertungen
DataGuard hält 4,6 von 5 Sternen bei 123 G2-Bewertungen, davon 90 mit der Bestnote und keine unter drei Sternen.
Kunden schätzen die fachkundige Beratung und das strukturierte Vorgehen, bemängeln jedoch gelegentlich eine umständliche Menüführung.
Differenzierte Erfahrungsberichte zeichnen ein klares Bild: Die Betreuung durch Fachberater wird gelobt, während die begrenzte Flexibilität der Software und der Wandel von individueller Beratung hin zu standardisierten Modulen kritisch gesehen werden.

Fazit
DataGuard ist eine verlässliche Option, wenn Sie eine europäische Plattform suchen und Wert auf feste Fachberater legen. Wer mit DataGuard bereits die DSGVO abdeckt, kann den AI Act unkompliziert andocken.
Stellen Sie sich auf standardisierte Vorlagen ein. Die Prozesse sind starr vorgegeben; eine automatisierte Klassifizierungsanalyse oder Prüfung von KI-Lieferantenverträgen bietet das Tool nicht.
6. Saidot

Überblick
Saidot wurde von Beginn an auf die Anforderungen des EU AI Acts ausgerichtet – ein Merkmal, das in dieser Liste sonst nur Modulos für sich beanspruchen kann.
Die Architektur basiert auf Graphen und ist auf Agenten-Systeme ausgelegt: KI-Systeme, Agenten, Modelle und Datenbestände werden direkt mit Risiken, Richtlinien und Controls verknüpft, wodurch Governance vernetzt statt in Silos stattfindet.
Gegründet 2018 in Finnland, gehört Saidot zu den Pionieren spezialisierter KI-Governance-Plattformen und entstand bereits vor dem ersten Entwurf des AI Acts.
Ideal für
Unternehmen, die eine native, nicht nachträglich angepasste AI Act-Architektur suchen
Teams, die neben klassischen Modellen auch agentenbasierte Systeme und Daten steuern
Europäische Organisationen, für die der AI Act der zentrale Compliance-Maßstab ist
Sowohl Konzerne als auch mittelständische Unternehmen gemäß den angebotenen Preistarifen
Top-Features
Graphenbasierte Steuerung: Verknüpfung von Systemen, Modellen, Agenten und Daten mit Controls
Agentic-First-Architektur, optimiert für autonome KI-Agenten
Mapping von KI-Richtlinien
KI-Risikomanagement
Audit-Trail und Echtzeitüberwachung
Daten-Im- und -Export
Prädiktive Analysen
API-basierte Anbindung externer Systeme
Stärken beim EU AI Act
Die native Ausrichtung auf den AI Act ist ein struktureller Vorteil: Plattformen, die nachträglich um KI-Funktionen erweitert wurden, schleppen oft unpassende Altlasten mit. Saidot vermeidet diesen Bruch.
Das Graphenmodell spiegelt die Struktur des Gesetzes wider: Verpflichtungen beziehen sich auf Systeme, die auf Modellen und Datensätzen aufbauen. Ein relationales Graphenmodell bildet diese Abhängigkeiten präziser ab als flache Tabellen.
Fokus auf Agentensysteme: Der regulatorische Umgang mit GPAI und autonomen Agenten wirft die komplexesten Rechtsfragen auf; Saidot adressiert diesen Aspekt von Grund auf.
Vorteile
Architektonisch von Grund auf an den Vorgaben des EU AI Acts ausgerichtet
Graphen-Ansatz bildet die Vernetzung gesetzlicher Pflichten präzise ab
Unterstützt komplexe KI-Agenten und beschränkt sich nicht auf statische Modelle
Langjährige Marktpräsenz im Bereich KI-Governance (Gründung 2018)
Transparente Preisstufen für Enterprise-Kunden und mittelständische Unternehmen
API-Schnittstellen zur Integration in eigene Systemlandschaften
Nachteile
Bislang keine öffentlichen Bewertungen auf G2 oder Capterra verzeichnet
Weder kostenlose Testversion noch Free-Tier verfügbar
Support primär über E-Mail und Ticketsystem; kein telefonischer Support oder 24/7-Service
Schulungen erfolgen ausschließlich live online; keine frei zugänglichen Handbücher oder Videos hinterlegt
Keine vorgefertigte Integrationsliste über die Standard-API hinaus dokumentiert
Gemäß Plattformangaben keine integrierten NLP- oder generativen KI-Funktionen
Fazit
Saidot bietet aus architektonischer Sicht eines der interessantesten Konzepte für den EU AI Act: Das relationale Datenmodell und die Ausrichtung auf Agenten passen exakt zur Systematik des Gesetzes.
Das Fehlen öffentlicher Nutzerberichte mahnt zur sorgfältigen Prüfung: Ohne verifizierte Rezensionen stützt sich die Bewertung rein auf Herstellerangaben. Fordern Sie im Evaluierungsprozess konkrete Kundenreferenzen und einen strukturierten Proof of Concept ein.
7. Modulos

Überblick
Modulos ist die erste KI-Governance-Plattform mit ISO 42001-Zertifizierung – der maßgeblichen internationalen Norm für KI-Managementsysteme.
Das Unternehmen wurde 2018 in der Schweiz gegründet und positioniert sich als Wegbereiter für verantwortungsvolle KI-Governance und Risikosteuerung.
Das Portfolio umfasst KI-Richtlinien-Mapping, Risikomanagement, Compliance-Steuerung und Risikobewertungen, ergänzt durch Audit-Trails und rollenbasierte Zugriffskontrollen.
Ideal für
Organisationen, die eine Plattform suchen, die den Standard für KI-Managementsysteme selbst erfüllt
Teams, die parallel zur AI Act-Compliance eine ISO 42001-Zertifizierung anstreben
Europäische Unternehmen mit Präferenz für Schweizer Softwareanbieter
Großunternehmen mit entsprechenden Budgets für Enterprise-Lizenzmodelle
Top-Features
Nach ISO 42001 zertifiziertes Managementsystem für künstliche Intelligenz
Mapping von KI-Richtlinien
KI-Risikomanagement
Compliance-Management zur systematischen Nachverfolgung rechtlicher Vorgaben
Strukturierte Risikobewertung
Audit-Trails
Zugriffs- und Berechtigungsmanagement
Kollaborationswerkzeuge für Teams
Stärken beim EU AI Act
Die ISO 42001-Zertifizierung ist ein starkes Alleinstellungsmerkmal: Ein Anbieter, der sein eigenes System erfolgreich nach diesem Standard zertifiziert hat, belegt die Praxistauglichkeit seiner Prozesse auditierbar.
Hohe Relevanz von ISO 42001 für den AI Act: Harmonisierte europäische Normen bilden das Fundament der Konformitätsvermutung für Hochrisikosysteme. Ein Tool im Rahmen dieser Standardisierung ist strategisch zukunftssicher aufgestellt.
Schweizer Datenschutz und europäischer Fokus sprechen für Organisationen mit strengen Anforderungen an den Serverstandort und die Rechtsordnung des Anbieters.
Vorteile
Pionierstatus durch frühe ISO 42001-Zertifizierung der Plattform
Direkte Ausrichtung an den Konformitätsstandards des EU AI Acts
Explizite Module für Policy-Mapping und KI-Risikomanagement
Breites Trainingsangebot: Vor-Ort-Schulungen, Live-Webinare, Dokumentationen und Videos
Support per Telefon, Chat, E-Mail und Help-Center
Schweizer Unternehmen mit rein europäischer Ausrichtung
Nachteile
Keine öffentlichen Bewertungen auf Capterra vorhanden – Praxisberichte fehlen
Geringe standardisierte Detailangaben auf gängigen Softwarevergleichsseiten
Reines Enterprise-Preismodell; weder Testversion noch Einstiegsplan verfügbar
Ermöglicht laut Feature-Liste auf Capterra keine eigenständige Risikoanalyse im engeren Sinn
Keine offizielle Liste vorgefertigter Schnittstellen veröffentlicht
Fazit
Modulos gehört dank der ISO 42001-Zertifizierung auf jede Shortlist, insbesondere für Unternehmen, bei denen die Konformität mit internationalen Normen im Mittelpunkt der KI-Strategie steht.
Die Markterfahrung lässt sich öffentlich schwer prüfen: Ohne Rezensionen und bei reinen Enterprise-Preisen erfolgt die Beschaffung weitgehend auf Basis der Herstellerangaben. Eine fundierte Referenzprüfung ist unverzichtbar.
8. Vanta

Überblick
Vanta ist eine Plattform zur Compliance-Automatisierung für mehr als 35 Standards, die ihr Kernangebot aus der IT-Sicherheit um ein Modul für KI-Governance ergänzt hat.
Die Stärke liegt in der bestehenden Infrastruktur: 122 verifizierte Schnittstellen, kontinuierliche Kontrollen und automatisierte Nachweiserfassung werden auf den Bereich KI-Governance übertragen.
Mit 2.745 Bewertungen auf G2 ist Vanta die mit Abstand am breitesten bewertete Plattform im Vergleich, auch wenn sich der Großteil der Berichte auf SOC 2 und ISO 27001 bezieht.
Ideal für
Unternehmen, die bereits mit Vanta arbeiten und KI-Governance dort integrieren wollen
Teams, die KI-Vorgaben gemeinsam mit SOC 2, ISO 27001 und DSGVO verwalten möchten
Organisationen, deren Fokus auf Dokumentation und Audits statt Modell-Monitoring liegt
Mittelständische und größere Unternehmen mit moderner Cloud-Architektur
Top-Features
Automatisierte Nachweiserbringung über 122 Schnittstellen
Unterstützung von über 35 Standards inklusive KI-Governance
Kontinuierliche Überwachung von Controls mit Drift-Warnungen
Risikomanagement mit Risikoinventar, Bewertung und Behandlungsplänen
Vendor-Risk-Management mit automatisierten Workflows zur Sicherheitsüberprüfung
Trust Center zur externen Demonstration des eigenen Sicherheits- und Compliance-Status
Vorlagen für Unternehmensrichtlinien abgestimmt auf gängige Standards
Stärken beim EU AI Act
Geringe Einstiegshürde für Bestandskunden: Wenn Vanta bereits implementiert ist, lässt sich KI-Governance mit minimalem Mehraufwand als weiteres Framework aufschalten.
Lieferantenrisikomanagement deckt KI-Zulieferer ab: Da die Mehrheit der Unternehmen KI-Lösungen einkauft statt selbst zu trainieren, ist diese Drittanbieterprüfung ein wertvoller Baustein.
Sehr breite Nutzerbasis: Die zugrunde liegende Plattform ist erprobt und stabil, auch wenn die KI-Funktionalitäten neueren Datums sind.
Vorteile
122 Standardintegrationen – der zweithöchste Wert im Vergleich
KI-Governance fügt sich nahtlos neben 35+ Sicherheitsstandards ein
Sehr hohe Marktreife mit 2.745 Bewertungen auf G2
Integriertes Vendor-Risk-Management für externe KI-Partner
Geringe Grenzkosten für Unternehmen, die Vanta bereits im Einsatz haben
Nachteile
Ursprünglich für IT-Sicherheit konzipiert; KI-Governance fungiert primär als Add-on
Kein technisches Modell-Monitoring, keine Drift- oder Bias-Erkennung
Integrationsprobleme werden in 179 Bewertungen als Schwachpunkt genannt
Preisstruktur wird 146-mal kritisiert; oft unattraktiv für kleinere Organisationen
Nutzer berichten von unflexiblen Vertragslaufzeiten
Keine juristische Klassifizierungsprüfung und keine Analyse von KI-Vertragsklauseln
Kundenbewertungen
Vanta erreicht 4,5 von 5 Sternen bei 2.745 G2-Reviews und 4,2 bei 33 Capterra-Reviews (Preis-Leistung 3,9; Bedienbarkeit 4,4).
Nutzer loben die Automatisierung und die intuitive Navigation, weisen jedoch auf die Kosten für kleinere Firmen hin.
Die Rezensionen beziehen sich primär auf die Sicherheits-Frameworks: Die hohe Zahl an Bewertungen bestätigt die Qualität bei SOC 2 und ISO 27001, lässt jedoch nur begrenzte Rückschlüsse auf das spezifische KI-Modul zu.

Fazit
Vanta ist eine logische Wahl, wenn Sie das System bereits für Informationssicherheit nutzen. Die Aktivierung des AI Act-Moduls ist in diesem Fall deutlich effizienter als die Einführung eines neuen Tools.
Erwarten Sie jedoch keine spezialisierte KI-Plattform: Weder werden Modelle technisch analysiert, noch hilft das Tool bei juristischer Subsumtion oder Vertragsverhandlungen.
9. Hyperproof

Überblick
Hyperproof ist eine Compliance-Operations-Plattform für Organisationen, die mehrere Regelwerke parallel steuern. Der EU AI Act wird gleichberechtigt neben ISO 27001, SOC 2 und branchenspezifischen Vorgaben verwaltet.
Das Kernprinzip lautet Cross-Framework-Mapping: Einmal erfasste Nachweise genügen automatisch allen Normen, die dieselben Anforderungen stellen.
Die Plattform richtet sich an hauptamtliche Compliance-Teams und weniger an Entwickler oder IT-Admins, die Compliance nebenbei betreuen.
Ideal für
Compliance-Abteilungen, die den AI Act neben drei oder mehr weiteren Frameworks managen
Unternehmen, bei denen Nachweise gleichzeitig für mehrere Standards genutzt werden können
Teams mit dedizierten Rollen für Compliance- und Risikomanagement
Organisationen, die eine standardisierte Audit-Vorbereitung über alle Bereiche hinweg benötigen
Top-Features
Steuerung von Kontroll-Frameworks über mehrere internationale Standards hinweg
Cross-Framework-Mapping zur Vermeidung doppelter Nachweisführung
Automatisierte Einholung von Nachweisen mit Fristen- und Aufgabenverfolgung
Dashboards zur Prüfung der Audit-Readiness pro Framework
Risikoregister mit direkter Verknüpfung zu den jeweiligen Kontrollen
Tracking von Feststellungen und Korrekturmaßnahmen mit klarer Zuweisung
Stärken beim EU AI Act
Hohe Überschneidungen mit ISO 27001 und ISO 42001: Der AI Act stellt im Governance-Bereich ähnliche Dokumentationsanforderungen, die sich über Hyperproof zentral bündeln lassen.
Konstant positive Nutzerbewertungen: 4,5 Sterne auf G2 (223 Bewertungen) und 4,8 auf Capterra (116 Bewertungen) belegen eine solide Produktqualität.
Ausgelegt auf Compliance-Manager: Das Tool spricht die Sprache von Risiko- und Auditverantwortlichen, die den AI Act in bestehende Kontrollsysteme einpassen müssen.
Vorteile
Framework-Mapping reduziert den Aufwand für überlappende Nachweise spürbar
Gleichbleibend hohe Bewertungen auf beiden Vergleichsportalen
Präzise auf die Anforderungen dedizierter Compliance-Funktionen zugeschnitten
Transparente Übersicht der Prüfungsbereitschaft (Audit Readiness) über alle Frameworks
Strukturiertes Tracking von Maßnahmen und Gaps mit klarer Ownership
Nachteile
Keine KI-spezifischen Funktionen: weder Modell-Inventar noch Monitoring oder Klassifizierung
Anwender bemängeln eingeschränkte Möglichkeiten bei der individuellen Berichtserstellung
Die initiale Konfiguration wird in Reviews als wenig intuitiv beschrieben
Wenig rentabel, wenn lediglich ein einziges Regelwerk verwaltet werden soll
Keine Analyse von Klauseln in KI-Lieferantenverträgen
Kundenbewertungen
Hyperproof erzielt 4,5 von 5 Sternen bei 223 G2-Bewertungen und 4,8 bei 116 Capterra-Reviews.
Nutzer heben das Cross-Framework-Mapping als spürbare Arbeitserleichterung hervor, da Richtlinien und Nachweise nicht mehrfach gepflegt werden müssen.
Kritik betrifft das Berichtswesen und die Einrichtung: Das Erstellen maßgeschneiderter Auswertungen erfordert Mehraufwand, und das Onboarding setzt eine genaue Einarbeitung voraus.

Fazit
Hyperproof eignet sich hervorragend für Compliance-Abteilungen, die den AI Act im Verbund mit bestehenden Standards steuern wollen. Das Mapping-Verfahren spart bei mehreren Audits signifikant Zeit.
Das Tool versteht sich rein als Dokumentationsplattform: Da technische Prüfungen und juristische Subsumtionen fehlen, müssen diese Schritte vorgelagert mit anderen Systemen abgedeckt werden.
10. Holistic AI

Überblick
Holistic AI fokussiert sich auf KI-Audits und Bias-Prüfungen. Das Tool setzt damit fachlich tiefer und spezialisierter an als reine Inventarisierungs- und Dokumentationsplattformen.
Die Lösung deckt Risikomanagement, Bias-Auditing, Modellbewertung und regulatorisches Tracking ab.
Der Schwerpunkt liegt auf technischen Prüfungen: Ideal für Anwendungsfälle, bei denen der substantielle Nachweis fairen Modellverhaltens gegenüber Behörden erbracht werden muss.
Ideal für
Unternehmen, die Bias-Audits und tiefgehende Prüfungen statt reiner Inventarlisten benötigen
Betreiber von Hochrisikosystemen, bei denen das inhaltliche Modellverhalten prüfungsrelevant ist
Teams, die neben organisatorischer Governance fundierte technische Audits durchführen müssen
Branchen, in denen Diskriminierungsrisiken den Hauptangriffspunkt für Haftung darstellen
Top-Features
KI-Risikomanagement über den gesamten Systemlebenszyklus
Bias-Audits und quantitative Fairness-Bewertungen
Umfassende technische Modellevaluation
Regulatorisches Tracking weltweiter KI-Vorschriften
Erstellung regulatorischer Governance-Dokumentationen
Berichterstellung für Behörden und Aufsichtsgremien
Stärken beim EU AI Act
Bias-Prüfung ist Pflichtbestandteil nach Anhang III: Für Hochrisikosysteme in Bereichen wie Personalwesen, Kreditvergabe oder Bildung ist die Nicht-Diskriminierung eine substantielle Pflicht und keine bloße Formsache.
Tiefe bei technischen Prüfungen: Während viele Plattformen lediglich abhaken, ob ein Audit stattfand, liefert Holistic AI die mathematisch-statistischen Auswertungen dafür.
Regulatorisches Tracking: Die Verzahnung von technischen Prüfmethoden und aktuellen Rechtsvorgaben stellt sicher, dass Prüfmetriken neuen Standards folgen.
Vorteile
Umfassende Methodik für Bias-Audits und Modelltests statt reiner Formularverwaltung
Erfüllt substantielle Kernanforderungen an Hochrisikosysteme
Verbindet regulatorische Entwicklungen direkt mit technischen Testkriterien
Besonders stark für regulierte Sektoren mit erhöhtem Diskriminierungsrisiko
Konzentrierter Funktionsumfang mit hoher Fachtiefe im Prüfbereich
Nachteile
Keine öffentlichen Bewertungen auf Bewertungsportalen verfügbar
Enger fokussiert als All-in-One-Plattformen; Inventarisierung und Workflows müssen extern erfolgen
Keine offizielle Schnittstellen-Dokumentation öffentlich einsehbar
Keine Überprüfung von KI-Lieferantenverträgen oder Unterstützung bei der juristischen Klassifizierung
Fazit
Holistic AI ist eine fundierte Empfehlung, wenn Sie vor substantiellen Prüfpflichten für Hochrisikosysteme stehen. Wo Bias und Modellverzerrungen das primäre Haftungsrisiko bilden, reicht eine reine Governance-Dokumentation nicht aus.
Mangelnde Erfahrungsberichte erfordern eigene Prüfungen: Das Fehlen öffentlicher Nutzerberichte bedeutet, dass Sie das Tool im Rahmen einer Teststellung intensiv anhand eigener Daten validieren sollten.
Was zeichnet gute Compliance-Software für den EU AI Act aus?
Der AI Act stellt simultan technische und rechtliche Anforderungen. Kaum eine Software deckt beide Welten gleichermaßen ab. Folgende Kernkriterien sind bei der Auswahl entscheidend:
Unterstützung bei der Klassifizierung statt bloßer Annahme
Dies ist der kritischste Prüfpunkt: Die meisten Plattformen fordern Sie auf, eine Risikoklasse auszuwählen, und listen anschließend die Pflichten auf. Das hilft Ihnen nur, wenn die Einstufung juristisch bereits zweifelsfrei geklärt ist.
Die Klassifizierung ist eine juristische Subsumtion. Ob ein System nach Anhang III als Hochrisiko gilt, hängt vom exakten Verwendungszweck, den Eingangsdaten und spezifischen Ausnahmeregelungen ab. Eine fehlerhafte Bewertung gefährdet Ihre gesamte Compliance-Strategie.
Für eine belastbare Entscheidung benötigen Sie Primärquellen und nachvollziehbare Begründungen. Discovery liefert genau dies auf Basis von über 1.000 Gesetzesquellen – denn die Einstufung muss im Ernstfall gegenüber Aufsichtsbehörden verteidigt werden können.
Analyse von Verträgen mit KI-Lieferanten
Die Mehrheit der Unternehmen fungiert als Betreiber, nicht als Anbieter. Welche Pflichten Sie als Betreiber tatsächlich treffen, ergibt sich maßgeblich aus den Vereinbarungen mit Ihren KI-Lieferanten.
Diese Verträge wurden überwiegend vor Inkrafttreten des Gesetzes geschlossen. Regelungen zur Zuweisung gesetzlicher Pflichten, zum Zugriff auf Dokumentationen, zu Transparenzhinweisen, Datennutzungsrechten und Haftungsfreistellungen schlummern ungeprüft in Altverträgen.
Klassische KI-Governance-Tools erfassen diese Verträge nicht. Multi Review prüft Ihr gesamtes KI-Vertragsportfolio in einem Durchgang anhand definierter Playbooks, wobei jede Abweichung direkt an der Vertragsklausel belegt wird.
Umgang mit dynamischen Rechtsentwicklungen
Harmonisierte Normen, Leitlinien der Europäischen Kommission und nationale Durchführungsgesetze werden fortlaufend nachgereicht. Ein Compliance-Status, der nur den ursprünglichen Verordnungstext abbildet, veraltet binnen weniger Monate.
Eine bloße Benachrichtigung reicht nicht aus: Sie müssen präzise wissen, welche internen Richtlinien und Lieferantenverträge von einer neuen Norm konkret betroffen sind. Das erfordert einen automatisierten Abgleich mit Ihren eigenen Dokumenten.
Legal Radar überwacht Behörden und Gesetzgeber in über 130 Ländern und erfasst Änderungen sowohl auf EU-Ebene als auch im nationalen Recht.
Abdeckung von Inventarisierung und Monitoring
Auf der technischen Seite sind Inventarisierung und Monitoring elementar: Zu erfassen, welche Systeme aktiv sind, wo sie gehostet werden, wie sie operieren und ob Modell-Drift auftritt, ist die Stärke spezialisierter technischer Governance-Plattformen.
Plattformunabhängigkeit ist ein Muss bei verteilten Systemen: IBM watsonx.governance steuert Umgebungen plattformübergreifend, während Credo AI externe Zulieferer und interne Systeme zusammenführt.
Agentenbasierte Systeme stellen neue Anforderungen: Viele Tools wurden für traditionelle ML-Modelle entwickelt. Saidot adressiert autonome Agenten mit einer dafür optimierten Architektur.
Sicherheit und Schutz vertraulicher Daten
Wer KI-Verträge und interne Governance-Dokumente von KI-Tools analysieren lässt, muss die Vertraulichkeit lückenlos gewährleisten.
Eine Anonymisierung vor Beginn der Analyse ist unverzichtbar: Namen, Rollenbezeichnungen, Unternehmensdaten und Identifikatoren müssen beim Upload pseudonymisiert werden, damit keine sensiblen Daten an externe Modelle gelangen – standardmäßig aktiviert, nicht erst manuell zu konfigurieren.
Flexible Betriebsmodelle entscheiden über die Freigabe durch die IT-Sicherheit: SaaS, Single-Tenant oder On-Premise-Anonymisierung bieten Lösungen für jedes Schutzniveau. Ein Unternehmen, das KI-Governance aufbaut, sollte an seine eigenen Compliance-Tools dieselben strengen Maßstäbe anlegen.
Die meisten Teams, die LEGALFLY nutzen, halbieren ihre Zeit für die Vertragsprüfung bereits innerhalb weniger Wochen nach der Einführung. Buchen Sie eine kurze Demo, um zu sehen, wie es für Ihr Unternehmen funktioniert.
Leitfaden zur Auswahl der passenden Compliance-Software
Die folgenden sieben Schritte unterstützen Sie bei einer fundierten Auswahlentscheidung:
1. Klären Sie, ob die Klassifizierung intern zweifelsfrei feststeht
Prüfen Sie, ob Sie für jedes eingesetzte System revisionssicher begründen können, ob es unter die Hochrisiko-Kategorie fällt. Ist dies nicht der Fall, hilft Ihnen ein Tool, das lediglich eine Klassenauswahl im Dropdown anbietet, nicht weiter.
Die Risikoklassifizierung verlangt juristische Recherche anhand von Primärquellen. Setzen Sie an diesem Punkt an – jede nachgelagerte Pflicht steht und fällt mit der korrekten Einordnung.
2. Analysieren Sie den Anteil zugekaufter KI-Systeme
In fast allen Unternehmen stammen nahezu alle KI-Lösungen von externen Anbietern. Ihr primäres Haftungsrisiko liegt folglich in den Verträgen mit diesen Anbietern und nicht in internen Trainingsdaten.
Prüfen Sie, ob die Software den Inhalt dieser Verträge analysieren kann – nicht nur das Erfassen von Lieferantennamen, sondern das vertragsklauselgenaue Aufschlüsseln der Pflichtenallokation.
3. Definieren Sie den Umgang mit neuen harmonisierten Normen
Das Regelwerk wird fortlaufend konkretisiert. Klären Sie genau, wie eine Software reagiert, wenn neue Leitlinien publiziert werden – und ob die Analyse manuell durch Mitarbeiter erfolgen muss.
Entscheidend ist ein System, das Änderungen direkt mit Ihrem Dokumentenbestand abgleicht. Reine Gesetzes-Newsletter erzeugen lediglich zusätzlichen Prüfaufwand.
4. Unterscheiden Sie strikt zwischen Monitoring und Governance
Technisches Modell-Monitoring und organisatorische Governance-Dokumentation sind zwei verschiedene Disziplinen. IBM und Credo AI decken das Monitoring ab, GRC-Plattformen die Dokumentation. Die Verwechslung beider Bereiche ist eine der häufigsten Fehlentscheidungen.
Definieren Sie Ihren Bedarf: Fehlt der Überblick über laufende Modelle, benötigen Sie Inventarisierungstools. Fehlen die Nachweise für durchgeführte Prüfungen, benötigen Sie Dokumentationssysteme.
5. Prüfen Sie die Belastbarkeit vorhandener Nutzerbewertungen
Drei der verglichenen Produkte weisen keine öffentlichen Bewertungen auf, eines nur elf. In einem neuen Marktsegment ist das nicht ungewöhnlich, erfordert aber eine vorsichtigere Prüfung.
Bestehen Sie auf branchenspezifischen Kundenreferenzen und einem Proof of Concept. Ohne unabhängige Nutzerberichte stützen Sie sich andernfalls rein auf Vertriebsaussagen.
6. Verfolgen Sie Prozesse bis zur tatsächlichen Behebung
Ein identifiziertes Risiko ist noch kein gelöstes Problem. Klären Sie, wer Anpassungen an Richtlinien formuliert, wer Vertragsänderungen prüft und wo die freigegebenen Fassungen rechtssicher archiviert werden.
Agent Studio bildet diesen Ablauf im Rechtsbereich lückenlos ab: von der Gesetzesänderung über Recherche und Vertragsüberarbeitung bis hin zur juristischen Freigabe – inklusive lückenlosem Prüfprotokoll.
7. Wenden Sie eigene Governance-Kriterien auf das Beschaffungstool an
Sie etablieren ein KI-Governance-Programm: Das dafür gewählte Tool ist selbst ein KI-System, das Ihre vertraulichsten Verträge und Richtlinien verarbeitet, und muss Ihren eigenen Sicherheitsanforderungen vollumfänglich genügen.
Hinterfragen Sie drei Kernpunkte: Werden Daten vor dem Modellzugriff automatisch anonymisiert? Ist diese Anonymisierung der Standard oder muss sie prozessual aktiviert werden? Welche Hosting-Optionen stehen zur Verfügung, falls Verträge Ihre eigene Sicherheitsinfrastruktur nicht verlassen dürfen?

Alles Wissenswerte zur EU AI Act Compliance im Überblick
Tool | Gesamtwertung (G2 / Capterra) | Kernstärke | Größte Schwäche | Beste Eignung |
LEGALFLY | 4.7 | End-to-End juristische Workflows auf anonymisierten Daten: Klassifizierung, Verträge und Richtlinien | Keine technische Inventarisierungs- oder Modellüberwachungsplattform | Organisationen mit Lücken bei Klassifizierung, Verträgen oder Richtlinien |
Credo AI | 4.6 | Policy Marketplace übersetzt den Act in konkrete technische Checklisten | Steile Lernkurve und lediglich 11 öffentliche Rezensionen | Unternehmen, die Vorschriften in technische Arbeitsaufträge überführen müssen |
IBM watsonx.governance | 4.3 | Plattformunabhängige Governance mit auditierbaren Factsheets und AI Act-Mappings | Komplexe Einführung und spürbarer Kostenanstieg bei Produktivbetrieb | Heterogene Modelle über mehrere Clouds und externe Anbieter hinweg |
OneTrust Tech Risk & Compliance | 4.5 | Überführt Gesetze in operative Aufgaben; inklusive regulatorischer Bibliotheken | Durchgehend komplexe Einrichtung und spürbare Einarbeitungszeit | Konzerne mit bestehendem, breitem GRC-Programm |
DataGuard | 4.6 | Führt den AI Act explizit auf; persönliche Beratung durch feste Experten | Unübersichtliche Navigation und wenig flexible Standardvorlagen | Europäische Firmen, die Software mit Fachberatung kombinieren wollen |
Saidot | Keine öffentlichen Reviews | Nativ auf den AI Act ausgerichtet; graphenbasiert und auf Agenten ausgelegt | Keine verifizierten Erfahrungsberichte auf Portalen vorhanden | Unternehmen, die den AI Act als zentrales Rahmenwerk behandeln |
Modulos | Keine öffentlichen Reviews | Erste nach ISO 42001 zertifizierte Governance-Plattform am Markt | Keine Rezensionen einsehbar; Preisgestaltung rein auf Enterprise-Niveau | Teams, die neben dem Act gezielt die ISO 42001-Zertifizierung anstreben |
Vanta | 4.5 | 122 Integrationen und größte Nutzerbasis; KI-Governance neben 35+ Frameworks | Klassisches Security-Produkt, bei dem KI-Governance nur eine Erweiterung darstellt | Organisationen, die Vanta bereits für Compliance nutzen |
Hyperproof | 4.65 | Cross-Framework-Mapping bedient überlappende Nachweispflichten simultan | Keine KI-spezifischen Funktionen oder technische Analysen | Compliance-Teams, die mehrere Standards parallel auditieren müssen |
Holistic AI | Keine öffentlichen Reviews | Große Fachtiefe bei Bias-Audits und Modelltests statt reiner Inventur | Keine öffentlichen Nutzerbewertungen; deckt keine übergeordneten Workflows ab | Einsatz von Hochrisikosystemen, bei denen Nicht-Diskriminierung im Fokus steht |
Schließen Sie die Lücke, die herkömmliche KI-Governance-Tools offenlassen
Ihre KI-Systeme sind inventarisiert – aber niemand kann Ihnen rechtssicher darlegen, welche davon als Hochrisiko gelten oder welche Pflichten Ihre KI-Lieferantenverträge Ihnen tatsächlich zuweisen.
LEGALFLY schließt genau diese beiden Lücken. Discovery prüft Klassifizierungsfragen anhand von über 1.000 Gesetzesquellen aus mehr als 130 Ländern – fundiert mit Quellen und revisionssicheren Begründungen. Multi Review durchleuchtet Ihre bestehenden Lieferantenverträge darauf, wer die gesetzlichen Pflichten als Anbieter oder Betreiber trägt.
Legal Radar überwacht neue Normen und nationale Regelungen und gleicht diese kontinuierlich mit Ihren Richtlinien und Verträgen ab. Alle Dokumente werden vor Beginn der Analyse vollständig anonymisiert.
ECS verdoppelte seine juristische Kapazität ohne Personalausbau. MSIG Europe verkürzte Prüfzyklen von einem vollen Arbeitstag auf zwanzig Minuten. Adeera reduzierte den Zeitaufwand bei Dokumentenprüfungen um 93 %.
Buchen Sie eine Demo und bringen Sie den Vertrag Ihres wichtigsten KI-Lieferanten direkt mit in den Termin.
LEGALFLY unterstützt Ihr Team dabei, effizienter zu arbeiten: weniger Zeit für Vertragsarbeit, mehr Zeit für das Wesentliche. Vereinbaren Sie ein Gespräch, um die Plattform in Aktion zu erleben.
Häufig gestellte Fragen (FAQs) zu EU AI Act Compliance-Software
Was ist Compliance-Software für den EU AI Act?
Compliance-Software für den EU AI Act unterstützt Organisationen bei der Umsetzung der Verordnung (EU) 2024/1689. Das Spektrum umfasst die Erfassung von Systemen, Risikoklassifizierung, Konformitätsbewertung, technische Dokumentation, Transparenzpflichten, Post-Market-Monitoring sowie die Vermittlung von KI-Kompetenz. Die Vorschriften treten stufenweise in Kraft: Verbote und Vorgaben für GPAI-Modelle greifen vor den Regeln für Hochrisikosysteme. Der Softwaremarkt unterteilt sich in Governance-Plattformen (Inventarisierung und Überwachung), GRC-Plattformen (Dokumentation) und juristische Lösungen (Klassifizierung, Verträge und Richtlinien).
Was ist die beste EU AI Act Compliance-Software im Jahr 2026?
LEGALFLY ist die führende Lösung für die juristische Ebene, auf der die komplexesten Hürden liegen. Discovery beantwortet Klassifizierungsfragen anhand von über 1.000 Quellen mit fundierten Fundstellen und auditierbaren Argumentationen. Multi Review prüft KI-Lieferantenverträge auf die Allokation von Anbieter- und Betreiberpflichten, Discovery formuliert interne Richtlinien und Legal Radar erfasst neue Standards in über 130 Ländern. Dokumente werden vor der Analyse automatisch anonymisiert. Für rein technische Modellinventare und Monitoring führen Credo AI und IBM watsonx.governance das Feld an.
Worauf sollte ich bei der Auswahl von EU AI Act Compliance-Software achten?
Klären Sie zunächst, ob Ihr Problem in der Klassifizierung liegt: Die meisten Tools fordern Sie lediglich auf, eine Risikoklasse auszuwählen, statt Sie bei der juristischen Einordnung zu unterstützen. Bestimmen Sie als Nächstes den Anteil fremdentwickelter KI-Lösungen, da Verträge mit externen Anbietern das Hauptrisiko bilden und von reinen Governance-Tools nicht inhaltlich analysiert werden. Trennen Sie technisches Monitoring klar von rechtlicher Governance, berücksichtigen Sie die Belastbarkeit veröffentlichter Nutzerbewertungen und stellen Sie an das Tool dieselben strengen Compliance-Standards, die Sie unternehmensweit etablieren.
Wie unterscheidet sich LEGALFLY von vergleichbaren Plattformen?
LEGALFLY beantwortet die Rechtsfragen, die klassische Governance-Plattformen als gelöst voraussetzen. Discovery subsumiert Klassifizierungsfragen anhand von über 1.000 Primärquellen mit genauen Fundstellen – unabdingbar für die Verteidigung vor Aufsichtsbehörden. Multi Review liest und bewertet Ihre KI-Lieferantenverträge bezüglich der Zuweisung gesetzlicher Pflichten – eine Funktion, die andere Tools nicht bieten. Das Agent Studio steuert diese Prozesse durchgängig auf Basis von Dokumenten, die vor jeder Analyse zuverlässig anonymisiert werden.
Wie läuft der Einstieg bei LEGALFLY ab?
Der Onboarding-Prozess beginnt mit einer maßgeschneiderten Demo statt einer offenen Testversion. Bringen Sie den Vertrag eines Modell-Lieferanten und ein konkretes System mit unklarer Risikoklassifizierung mit – wir analysieren beide live im Termin. Die Bereitstellung erfolgt je nach Schutzbedürfnis als SaaS, Single-Tenant-Instanz oder mit lokaler On-Premise-Anonymisierung. Kunden wie Agristo konnten bereits wenige Tage nach dem Kick-off produktive Ergebnisse verzeichnen.
Wie aufwendig ist der Wechsel zu LEGALFLY?
Der Wechsel ist unkompliziert, da LEGALFLY technische KI-Governance-Plattformen nicht ersetzt, sondern auf der juristischen Ebene ergänzt. Bestehende Verträge und Richtlinien werden über Schnittstellen direkt aus SharePoint, Google Drive oder NetDocuments importiert. Dank Add-ins für Microsoft Word und Outlook arbeiten Rechtsabteilungen direkt in ihrer gewohnten Umgebung. Der Playbook Builder erstellt aus Ihren Musterverträgen in wenigen Minuten ein eigenes Regelwerk, sodass für die Vertragsanalyse kein langes Einführungsprojekt nötig ist.
Ersetzt LEGALFLY KI-Governance-Plattformen wie Credo AI oder IBM watsonx.governance?
Nein, das ist nicht das Ziel. Solche Plattformen inventarisieren Systeme, überwachen Bias oder Drift und generieren technische Dokumentationen direkt aus Pipelines – Bereiche, die LEGALFLY bewusst ausspart. LEGALFLY konzentriert sich auf die juristischen Kernfragen: die Einordnung nach dem Gesetz, die Pflichtenverteilung in Verträgen und das Erstellen rechtssicherer Unternehmensrichtlinien. Die parallele Nutzung beider Ansätze ist der Regelfall, da der AI Act technische und rechtliche Anforderungen verbindet.
Kann man einem KI-Tool bei der AI Act Compliance vertrauen?
Entscheidend ist die zugrunde liegende Architektur: LEGALFLY stützt jede Auskunft auf über 1.000 Gesetzesquellen mit präzisen Fundstellen und Begründungen; Ausgaben sind anhand des Primärmaterials überprüfbar und beruhen nicht auf bloßer Annahme. Alle Dokumente werden beim Import automatisch pseudonymisiert (Namen, Rollen, Unternehmensdaten), sodass keine personenbezogenen Daten an externe Modelle gelangen. LEGALFLY ist nach ISO 27001 sowie SOC 2 Type II zertifiziert, führt jährliche unabhängige Penetrationstests durch und bietet On-Premise-Anonymisierung an.
Hinweis: Dieser Vergleich basiert auf öffentlich zugänglichen Produktinformationen und verifizierten Nutzerberichten mit Stand Oktober 2026. Bewertungen und Kennzahlen können sich im Laufe der Zeit ändern. Für einige der genannten Produkte lagen zum Recherchezeitpunkt keine öffentlichen Nutzerbewertungen vor, worauf in den jeweiligen Abschnitten hingewiesen wird. Der genaue Funktionsumfang und die Schnittstellen sollten vor einer Beschaffung direkt mit dem jeweiligen Anbieter validiert werden. LEGALFLY ist Herausgeber dieses Vergleichs und Teil der Übersicht. Die Inhalte dieser Seite stellen keine Rechtsberatung zur Klassifizierung bestimmter KI-Systeme dar.

