Les contrats SaaS concentrent les risques sur neuf domaines d'analyse : le périmètre de la licence, la propriété des données et la PI, la confidentialité et la sécurité, la conformité réglementaire, les niveaux de service, les garanties et indemnisations, la responsabilité, la résiliation et la réversibilité, ainsi que les clauses opérationnelles relatives à l'audit, à la cession et à la communication publique.
Voici la checklist permettant de vérifier l'ensemble de ces points. Tout d'abord, découvrez comment exécuter cette revue en quelques minutes dans LEGALFLY.
Une checklist utilisée par LEGALFLY pour la revue de contrats SaaS est incluse à la fin de cet article, prête à être téléchargée et adaptée à votre propre équipe.
Si votre équipe effectue encore la revue des contrats SaaS manuellement, LEGALFLY peut réduire ce temps de 87,5 %. Pour découvrir comment les directions juridiques internes de SAP, Lufthansa, AXA et Bosch réalisent la revue de contrats en quelques minutes, réservez une démonstration.
5 étapes pour réaliser une revue de contrat SaaS en quelques minutes dans LEGALFLY
Les équipes juridiques internes s'appuient sur LEGALFLY pour appliquer un playbook d'analyse contractuelle SaaS structuré à chaque contrat reçu. Une revue qui nécessiterait deux heures pour un juriste senior ne prend que 15 minutes, avec une grille d'analyse rigoureusement et systématiquement appliquée d'un contrat à l'autre. Voici son fonctionnement.
Ouvrez le contrat dans Word
Lancez le complément LEGALFLY. Avant tout traitement par l'IA, les données sensibles sont anonymisées dès leur ingestion. Les noms des prestataires, les conditions commerciales et les informations identifiantes sont convertis en jetons (tokens), et le document d'origine reste sous votre entier contrôle.
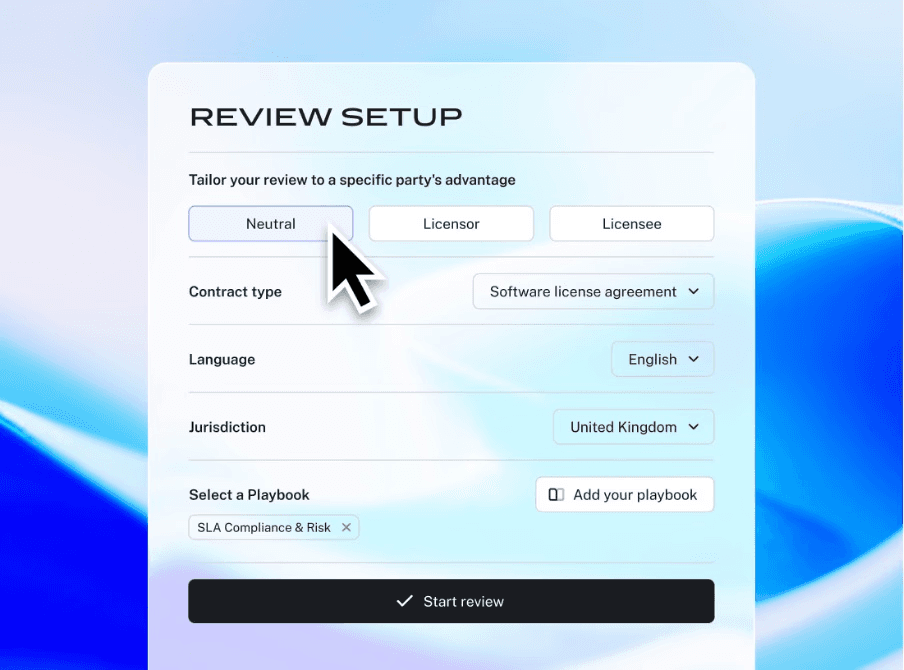
Sélectionnez le playbook de contrats SaaS
Le playbook intègre les points de contrôle traités dans cet article, configurés selon les positions de négociation privilégiées et les clauses de repli (fallbacks) de votre organisation. Si vous disposez de variantes selon les éditeurs SaaS ou les typologies contractuelles (par utilisateur, à l'usage, contrats cadres pour grands comptes), sélectionnez la variante appropriée.
Lancez la revue
LEGALFLY analyse le contrat clause par clause au regard du playbook, en appliquant rigoureusement les seuils de risque de votre organisation et en signalant les écarts par rapport à vos positions de référence.
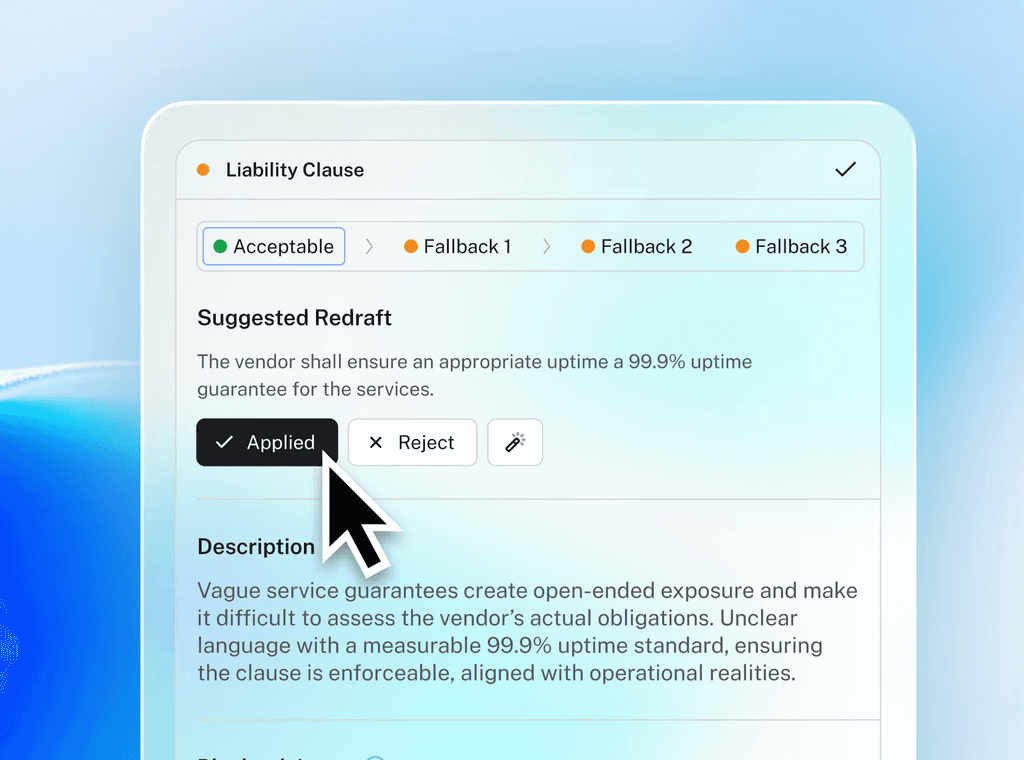
Examinez le suivi des modifications assorti des justifications
Chaque suggestion de modification s'affiche sous forme de suivi des modifications dans Word, liée à la règle spécifique du playbook qui l'a déclenchée. Vous visualisez l'élément signalé, la justification de l'alerte ainsi que la reformulation proposée. Vous pouvez accepter, modifier ou rejeter chaque modification individuellement.
Exportez avec une piste d'audit complète
Le document final est exporté avec un historique exhaustif des modifications apportées, des règles appliquées et des validations accordées, prêt pour votre gouvernance interne ou pour un audit externe.
Pour les volumes contractuels importants, cette revue peut également être automatisée de bout en bout via Agent Studio.
Checklist approfondie de revue de contrat SaaS : les vérifications préalables à la signature
Les neuf domaines d'analyse ci-dessous couvrent l'intégralité du playbook de contrat SaaS de LEGALFLY, complétés par des vérifications additionnelles (niveaux de service, tarification, conformité réglementaire) pour garantir une revue rigoureuse.
Vérifier le périmètre de la licence, les utilisateurs et la structure commerciale
La plupart des points d'alerte dans un contrat SaaS apparaissent dès les premières sections : les droits conférés par la licence, les bénéficiaires autorisés, la durée de validité et les modalités tarifaires. Ces clauses définissent le cadre commercial de l'ensemble de l'accord.
Octroi de licence
L'octroi de licence doit être formulé avec précision, en précisant son étendue (généralement limitée aux opérations internes), le territoire (souvent mondial), la durée ainsi que les éventuelles restrictions applicables aux utilisateurs.
Une clause d'octroi formulée en termes vagues ou indéterminés risque de faire l'objet d'une interprétation restrictive par le prestataire en cas de différend.
Exclusivité de la licence
Vérifiez que la licence est expressément stipulée comme non exclusive. Le silence du contrat quant à l'exclusivité constitue une ambiguïté juridique qu'il convient de lever ; une licence exclusive est exceptionnelle en matière de SaaS et doit constituer un point de vigilance si elle est formulée par le prestataire sans justification commerciale probante.
Utilisateurs autorisés
Les utilisateurs autorisés doivent être clairement définis. La position standard prévoit que le logiciel peut être utilisé par les salariés et prestataires externes du licencié, sous réserve que cette utilisation s'effectue au bénéfice exclusif de ce dernier et qu'il demeure garant du respect du contrat par ces tiers. Veillez à écarter les définitions excessivement restrictives (qui excluraient les sous-traitants, les filiales ou les ayants droit) ou celles imposant une licence par utilisateur nominatif (named-user), source de lourdeurs administratives et d'entraves à l'exploitation opérationnelle du logiciel.
Durée de la licence
La durée doit être clairement encadrée et assortie d'un mécanisme de renouvellement explicite.
Les deux principaux risques résident ici dans une durée indéterminée ou imprécise, et dans des conditions de renouvellement défavorables, tout particulièrement les tacites reconductions pluriannuelles.
La formulation à privilégier consiste en une période initiale ferme, renouvelable pour des périodes d'un an par accord mutuel, ou par tacite reconduction sous réserve d'un préavis de non-renouvellement réaliste (un délai de 60 à 90 jours est usuel).
Modèle tarifaire et modalités de renouvellement
Les modèles tarifaires SaaS sont variés : par utilisateur, à l'usage (métriques d'utilisation, appels API, transactions), forfaits globaux d'entreprise ou structures hybrides. La tarification par utilisateur évolue de manière prévisible mais augmente avec les effectifs ; la facturation à l'usage engendre une volatilité budgétaire ; les forfaits globaux plafonnent l'exposition financière mais exigent une planification rigoureuse de la consommation. Quel que soit le modèle retenu, vérifiez les conditions tarifaires, les événements déclencheurs de facturation et les métriques de mesure de l'utilisation.
Les clauses de tacite reconduction requièrent une attention particulière. Vérifiez le délai de préavis pour y faire opposition, planifiez cette échéance et examinez les conditions tarifaires applicables au renouvellement. De nombreux éditeurs SaaS prévoient des indexations fondées sur l'IPC ou des augmentations forfaitaires lors du renouvellement, certains appliquant des hausses déplafonnées. L'encadrement des augmentations tarifaires (généralement plafonnées entre 3 % et 7 % ou indexées sur l'IPC) constitue une position de négociation standard.
La plupart des équipes utilisant LEGALFLY réduisent de moitié le temps consacré à la revue de leurs contrats quelques semaines seulement après leur intégration. Réservez une courte démonstration pour découvrir son fonctionnement au sein de votre organisation.
Confirmer la propriété des données, de la propriété intellectuelle et des retours d'expérience (feedback)
Les clauses de propriété intellectuelle sont susceptibles d'entraîner des transferts d'actifs à l'insu du licencié. Trois volets exigent un encadrement formel : la propriété intellectuelle relative à la plateforme, les données du client et les retours d'expérience (feedback) formulés par le licencié sur le service.
Propriété des droits de propriété intellectuelle
Le contrat doit expressément stipuler que le licencié conserve la propriété exclusive de ses données, le concédant n'étant autorisé à les exploiter que dans la stricte mesure requise pour fournir le service. Le silence de la clause entretient une insécurité juridique préjudiciable.
Plus critique encore : toute stipulation conférant au concédant la propriété des données client ou des droits d'utilisation élargis excédant la stricte exécution des prestations (l'entraînement de modèles d'IA à partir des données client devenant fréquent, ce point doit faire l'objet d'un examen distinct).
De telles clauses sont inacceptables pour la majorité des contrats SaaS d'entreprise.
Propriété des données client
Le contrat doit expressément confirmer que le licencié conserve la propriété de ses données et que le concédant ne peut les utiliser que pour la fourniture du service. L'absence de mention explicite crée une incertitude préjudiciable. Plus risqué encore : toute clause octroyant au concédant la propriété des données client ou des droits étendus d'exploitation à d'autres fins que l'exécution des prestations. Une telle disposition est inacceptable dans le cadre de contrats SaaS d'entreprise.
L'entraînement des modèles d'IA sur les données des clients est de plus en plus fréquent dans les modèles de contrats SaaS standard. Traitez cette question de manière autonome et adoptez par défaut une position de refus.
Propriété des retours d'expérience (feedback)
Les clauses relatives au feedback encadrent la dévolution des suggestions, idées et recommandations transmises par le licencié au cours de la relation contractuelle.
La pratique habituelle consiste à concéder au prestataire une licence irrévocable, perpétuelle, sans contrepartie financière et sans restriction pour intégrer ces retours à ses produits et services.
Veillez à ce que le champ d'application de la clause soit strictement limité aux suggestions d'amélioration et ne s'étende en aucun cas aux informations confidentielles, aux données client ou aux secrets d'affaires partagés dans le cadre de l'utilisation de la solution.
Encadrer les obligations de confidentialité et de sécurité des données
Les stipulations régissant la confidentialité et la sécurité des données définissent la manière dont le prestataire traite les informations sensibles du licencié dès lors qu'elles sont hébergées sur sa plateforme. Ces deux dimensions appellent une rigueur particulière.
Durée des obligations de confidentialité
Les engagements de confidentialité doivent impérativement survivre à la résiliation du contrat pour une durée déterminée. La pratique de marché retient généralement une durée de trois à cinq ans pour les informations confidentielles ordinaires, et une durée indéterminée (perpétuelle) pour les secrets d'affaires. Assurez-vous que les exceptions usuelles (informations tombées dans le domaine public, développées de manière indépendante ou divulgations imposées par la loi) soient strictement encadrées et ne vident pas l'obligation de sa substance.
Exigences en matière de sécurité des données
Le contrat doit comporter des engagements précis en matière de sécurité des données, ou renvoyer expressément à une annexe sécurité dédiée. Une simple mention prévoyant la mise en œuvre de mesures de sécurité « raisonnables » par le concédant s'avère juridiquement insuffisante. Une position plus protectrice exige le respect de mesures conformes à « l'état de l'art », la référence à un référentiel normatif reconnu (ISO 27001, SOC 2 Type II) et des obligations concrètes relatives au chiffrement, au contrôle des accès et à la gestion des incidents de sécurité.
Vérifier la conformité réglementaire et la protection des données personnelles
La conformité réglementaire s'articule étroitement avec la sécurité des données mais justifie un traitement contractuel distinct. Les régimes applicables varient selon le secteur d'activité du licencié et la nature des données traitées.
Accord sur le traitement des données (DPA)
Dès lors que la plateforme SaaS traite des données à caractère personnel pour le compte du licencié (ce qui constitue le cas général), la conclusion d'un DPA conforme au RGPD et aux réglementations équivalentes s'impose. Vérifiez que le DPA stipule les mécanismes de transfert appropriés (clauses contractuelles types pour les flux transfrontaliers, mesures supplémentaires si nécessaire), et précise les délais de notification des violations de données, les droits d'audit ainsi que les modalités de prise en charge des demandes d'exercice de droits par les personnes concernées.
Information et agrément des sous-traitants ultérieurs
Les plateformes SaaS recourent structurellement à des sous-traitants ultérieurs (hébergeurs, outils d'analytique, prestataires de support).
Le contrat doit imposer au concédant de communiquer la liste de ses sous-traitants ultérieurs, de notifier tout recours à un nouveau sous-traitant avant sa prise d'effet, et de réserver au licencié un droit d'opposition fondé sur des motifs légitimes.
Veillez à ce que la procédure d'agrément soit juridiquement et opérationnellement viable et prévoie une solution de repli ou de résiliation en cas d'opposition légitime.
Réglementations sectorielles spécifiques
Selon le secteur d'activité du licencié, d'autres obligations légales peuvent s'appliquer. Les acteurs du secteur bancaire et financier doivent respecter les règles régissant l'externalisation (orientations de l'ABE, règlement DORA dans l'UE, règles de la FCA au Royaume-Uni). Les entités du secteur de la santé peuvent être soumises aux Business Associate Agreements au titre d'HIPAA. Le traitement de données bancaires exige le respect des normes PCI-DSS. Identifiez les réglementations applicables dès l'entame de la revue et confrontez le contrat à chacune de ces exigences.
Legal Radar assure une veille sur ces évolutions réglementaires et identifie de manière proactive les contrats de votre portefeuille affectés par une modification législative.
Définir les niveaux de service, les pénalités et les conditions de support
Les accords de niveau de service (SLA) fixent les exigences contractuelles régissant la disponibilité de la plateforme et les engagements de support.
Accord de niveau de service et garanties de disponibilité
Le SLA doit stipuler le taux de disponibilité garanti (généralement compris entre 99,5 % et 99,99 %), la période de référence pour le calcul (mensuelle en règle générale) ainsi que les exclusions du temps d'indisponibilité (maintenance programmée, force majeure, défaillances imputables au licencié). Veillez à ce que la méthode de calcul soit équitable : un mode de calcul qui exclurait un nombre excessif d'incidents priverait la garantie de toute portée. La définition précise des métriques prévaut sur le pourcentage d'engagement affiché.
Pénalités de service (crédits) et voies de recours
Les crédits de service constituent le mécanisme habituel de réparation en cas de non-respect du SLA, généralement calculés sous forme d'un pourcentage d'avoir appliqué sur les redevances mensuelles pour chaque palier de non-disponibilité constaté. Veillez à ce que ce barème ait un réel impact financier (un avoir de 5 % en cas d'indisponibilité prolongée s'avère dérisoire pour un service critique), et prévoyez une faculté de résiliation pour manquement répété aux engagements de niveau de service. La pratique contractuelle standard consacre un droit de résiliation lorsque le SLA n'est pas atteint au cours de plusieurs mois consécutifs.
Niveaux de support et délais de prise en charge
Les clauses relatives à la maintenance doivent détailler les niveaux de support proposés, les délais d'intervention et de résolution garantis selon la criticité des incidents, ainsi que les canaux d'assistance mis à disposition. Pour les applications critiques, le licencié doit généralement obtenir une procédure d'escalade formalisée et un interlocuteur technique dédié, assortis d'engagements de temps de réponse proportionnés à l'impact opérationnel d'une interruption de service.
Vérifier l'étendue des garanties et des clauses d'indemnisation
Les clauses de garantie et d'indemnisation fixent les voies de recours du licencié en cas de défaillance fonctionnelle du logiciel ou d'actions en contrefaçon intentées par des tiers.
Garantie de conformité fonctionnelle
Le contrat doit garantir que le logiciel fonctionne, dans tous ses aspects matériels, en conformité avec sa documentation technique, pendant une durée déterminée à compter de sa prise d'effet. La réparation type impose au concédant de corriger les anomalies ou de remplacer la solution non conforme.
Méfiez-vous des garanties excessivement brèves (une garantie de 90 jours pour un abonnement annuel est fréquente mais doit être contestée) ou dont les voies de recours sont si restrictives qu'elles ne permettent pas de remédier efficacement à un défaut de conformité substantiel.
Garantie d'éviction pour contrefaçon de droits de PI
Le concédant doit garantir que le logiciel ne porte pas atteinte aux droits de propriété intellectuelle de tiers. Une clause formulée « à la connaissance du concédant » demeure acceptable ; l'absence totale de garantie d'éviction constitue en revanche un point d'alerte majeur qui doit être corrigé. Cette garantie ne produit son plein effet juridique que lorsqu'elle est combinée avec la clause de garantie d'indemnisation ci-après.
Indemnisation du licencié pour contrefaçon
L'engagement d'indemnisation du concédant en matière de contrefaçon est non négociable. Le concédant doit garantir et relever indemne le licencié de toute action en justice intentée par des tiers au motif que le logiciel enfreindrait leurs droits de PI, et prendre à sa charge exclusive la défense à ces réclamations. Vérifiez que cette indemnisation n'est pas assortie de réserves restrictives ou d'un plafond financier bas, et qu'elle est expressément exclue de la limitation générale de responsabilité. Une indemnisation plafonnée à 12 mois de redevances n'offre aucune protection effective face aux risques et coûts réels d'un contentieux en contrefaçon.
LEGALFLY permet à vos équipes de gagner en efficacité : consacrez moins de temps aux tâches contractuelles répétitives et concentrez-vous sur les dossiers à forte valeur ajoutée. Réservez une démonstration pour découvrir notre solution en action.
Calibrer le plafond de responsabilité et ses exclusions
Les clauses de limitation de responsabilité encadrent l'exposition financière maximale encourue par chacune des parties au titre du contrat.
Plafond de responsabilité
La responsabilité doit être plafonnée à un montant déterminé. La pratique de référence en matière de SaaS prévoit un plafond équivalent à 12 mois de redevances acquittées au titre du contrat, ce qui constitue une répartition des risques généralement admise pour les contrats d'entreprise. Une responsabilité illimitée est à proscrire. Des plafonds supérieurs (24 mois de redevances ou un multiple supérieur) peuvent se justifier en fonction de la sensibilité des données, de la nature du service ou du degré de dépendance opérationnelle ; refusez les plafonds inférieurs, à moins que l'enjeu financier du contrat ne soit minime.
Exclusions et dérogations au plafond de responsabilité
Des dérogations expresses au plafond de responsabilité doivent être prévues. Elles visent classiquement l'obligation d'indemnisation pour contrefaçon incombant au concédant, les violations de confidentialité, ainsi que la faute lourde ou le dol.
En l'absence de ces dérogations, le plafond protège indûment le concédant en cas de manquements majeurs et neutralise les autres garanties accordées dans le contrat.
Une clause d'exclusion des dommages indirects est usuelle et écarte la réparation de préjudices imprévisibles ou du manque à gagner ; veillez scrupuleusement à ce qu'elle n'englobe pas des préjudices directs dont la réparation doit être légitimement poursuivie.
Sécuriser les conditions de résiliation et de réversibilité avant la signature
Les clauses de fin de contrat déterminent les conséquences de la rupture des relations contractuelles, que celle-ci résulte d'un accord mutuel, d'un manquement ou de l'arrivée du terme. C'est dès la phase de rédaction que le licencié doit préserver sa marge de manœuvre pour se désengager sans préjudice opérationnel.
Résiliation unilatérale sans motif (résiliation de convenance)
Une clause de résiliation discrétionnaire permet au licencié de mettre fin au contrat sans faute de son cocontractant, moyennant un préavis déterminé. Cette faculté n'est pas systématique dans les contrats SaaS, nombre d'éditeurs la refusant au motif qu'elle fragilise les engagements pluriannuels. Lorsqu'elle est admise, vérifiez que le préavis est réaliste et que le barème indemnitaire applicable n'impose pas des indemnités de rupture excessives au licencié.
La capacité du licencié à se désengager sans entrave se sécurise dès l'étape de rédaction.
Résiliation pour faute
La résiliation pour manquement contractuel s'applique lorsqu'une partie manque substantiellement à ses obligations et ne remédie pas au manquement dans le délai imparti.
La stipulation standard prévoit la résiliation en cas de manquement substantiel non réparé à l'expiration d'un préavis de remédiation de 30 jours.
Vérifiez que le délai imparti pour régulariser est raisonnable, que les motifs de résiliation immédiate de plein droit sans préavis (procédure collective, injonction réglementaire) sont appropriés et que la procédure de notification est rigoureusement formalisée.
Sort des données après résiliation
Le concédant doit être contractuellement tenu de restituer ou de détruire les données du licencié dans un délai précis suivant la fin du contrat, généralement compris entre 30 et 60 jours. Vérifiez que le licencié conserve l'option exclusive d'exiger la restitution ou la suppression de ses données, que le format d'exportation soit exploitable en vue d'une migration, et que le concédant soit tenu de délivrer une attestation de destruction certifiant la bonne exécution de ses obligations. À défaut, le client s'expose à une incapacité matérielle de récupérer ses actifs informationnels lors du changement de prestataire.
Examiner la loi applicable, la compétence juridictionnelle et les clauses opérationnelles
Les stipulations finales organisent le règlement des litiges, les prérogatives d'audit du concédant sur l'utilisation de la solution, ainsi que les autorisations encadrant la cession du contrat et la communication externe. Moins structurantes d'un point de vue commercial, ces clauses révèlent toute leur portée au stade de l'exécution contractuelle.
Clause | Position standard | Points de vigilance |
Loi applicable | Désignation d'une juridiction éprouvée : généralement le droit du pays d'établissement du licencié ou une place commerciale de référence (Delaware, New York, Angleterre et pays de Galles). Cohérence impérative avec la clause attributive de juridiction. | Désignation obscure ou inhabituelle de la loi applicable, ou discordance avec la clause d'attribution de compétence. |
Juridiction compétente | Compétence exclusive des tribunaux du ressort correspondant à la loi régissant le contrat. | Obligation faite au licencié d'assigner devant les tribunaux du siège du prestataire, constituant un frein pratique à l'exercice de ses droits. |
Droit d'audit | Notification préalable obligatoire, fréquence limitée à un audit par an, déroulement pendant les heures ouvrées et sans perturbation disproportionnée de l'activité opérationnelle. | Accès d'audit inopiné ou sans limitations suffisantes. |
Cession du contrat | Faculté de cession au profit du licencié en cas de fusion, acquisition ou changement de contrôle. Encadrement strict des droits de cession du concédant. | Absence d'exception pour les opérations de restructuration (M&A), susceptible d'entraver les opérations d'entreprise. |
Communication publique | L'utilisation de la dénomination sociale ou des marques et logos du licencié à des fins commerciales est soumise à son accord écrit préalable. | Octroi par défaut au concédant d'un droit unilatéral d'exploitation de la marque à des fins marketing. |
Harmonisez la revue de vos contrats SaaS au sein de votre équipe
Une checklist de revue de contrat SaaS procure le cadre méthodologique nécessaire pour appliquer des exigences constantes à l'ensemble des dossiers traités par votre direction juridique. La checklist ci-après constitue la transposition opérationnelle du playbook appliqué par LEGALFLY, enrichie des contrôles complémentaires (niveaux de service, prix, conformité réglementaire) pour former une analyse exhaustive. Adaptez-la aux positions stratégiques de votre organisation, partagez-la avec vos juristes et utilisez-la comme point d'appui pour votre propre référentiel contractuel.
Réservez une démonstration de LEGALFLY. Nous vous présenterons concrètement le fonctionnement du playbook SaaS sur des typologies de contrats adaptées à votre pratique.
Foire aux questions (FAQ)
Quels éléments doivent figurer dans une checklist de revue de contrat SaaS ?
Une checklist complète destinée aux juristes d'entreprise doit couvrir : l'octroi de licence, son non-exclusivité, la définition des utilisateurs autorisés, la durée du contrat, la structure tarifaire et les modalités de renouvellement, la propriété intellectuelle, la propriété des données client, le sort des retours d'expérience (feedback), la confidentialité, la sécurité des données, la conformité réglementaire et la protection des données personnelles (notamment le DPA et les sous-traitants ultérieurs), les engagements de niveau de service (SLA) et de support, la garantie de conformité logicielle, la garantie d'éviction pour contrefaçon et l'indemnisation afférente, le plafond de responsabilité et ses exclusions expresses, les conditions de résiliation unilatérale ou pour faute, le sort des données à l'échéance, la loi applicable et la juridiction compétente, le droit d'audit, la cession du contrat et les clauses de communication publique.
Quels sont les points d'alerte les plus fréquents dans un contrat SaaS ?
Les risques majeurs résident habituellement dans un octroi de licence ambigu ou trop étendu, des clauses de reconduction tacite pluriannuelle dépourvues de préavis de sortie réaliste, l'appropriation des données client par le concédant, l'absence d'engagements formels de sécurité, le défaut de garantie d'indemnisation pour contrefaçon, une clause limitative de responsabilité disproportionnée ou dénuée des exceptions usuelles, l'absence d'obligation de restitution ou d'effacement des données au terme de la relation, des droits d'audit formulés de manière trop intrusive et des stipulations autorisant le concédant à utiliser la marque du licencié sans consentement exprès préalable.
Comment calibrer le plafond de responsabilité dans un contrat SaaS ?
La norme usuelle en matière de contrats SaaS d'entreprise consiste à fixer un plafond équivalent à 12 mois de redevances payées au titre du contrat, ce qui constitue une allocation des risques admise par le marché. Une responsabilité illimitée est inacceptable. L'adoption d'un plafond plus élevé (24 mois de redevances, ou un multiple supérieur) peut être justifiée selon la sensibilité des données confiées, la nature du service ou l'interdépendance opérationnelle. Ce plafond doit obligatoirement être assorti d'exceptions expresses couvrant l'indemnisation pour contrefaçon de droits de PI, les atteintes à la confidentialité, ainsi que la faute lourde ou le dol. En l'absence de ces dérogations, le plafond protège indûment le prestataire en cas de défaillances graves.
Quelles stipulations relatives à la propriété des données doivent être intégrées dans un contrat SaaS ?
Le contrat doit affirmer expressément que le licencié conserve la propriété pleine et entière de l'ensemble de ses données, le concédant n'étant fondé à les exploiter que dans la mesure strictement requise pour l'exécution du service. Le silence du contrat sur ce point constitue une lacune à rectifier impérativement. Toute stipulation attribuant au concédant des droits de propriété sur les données client, ou des prérogatives d'exploitation élargies excédant les besoins du service (notamment l'entraînement de modèles d'IA), doit être amendée. Enfin, l'accord doit encadrer le sort des données à la cessation des relations contractuelles en obligeant le prestataire à les restituer ou à les détruire sous un délai déterminé.