Dans cet article :
Pourquoi le règlement DORA concerne les entreprises technologiques
Quelles sont les conséquences de la non-conformité à DORA ?
Quatre domaines clés sur lesquels se concentrer pour DORA
Conformité à DORA accélérée : comment LEGALFLY vous aide à répondre aux exigences
Le règlement sur la résilience opérationnelle numérique (DORA) est désormais en vigueur dans toute l'UE. Bien qu'il vise directement les institutions financières, son impact s'étend à toutes les entreprises technologiques qui les soutiennent. Si vous fournissez des services d'hébergement cloud, de gestion de données, des outils de cybersécurité ou toute autre capacité TIC à une entité régulée, DORA vous concerne très probablement.
Voici ce que vous devez savoir pour maintenir votre conformité et éviter les risques inutiles.
Pourquoi DORA concerne les entreprises technologiques
DORA a été instauré pour renforcer la résilience numérique du système financier de l'UE. Il s'applique aux banques, aux prestataires de services de paiement, aux plates-formes de négociation, aux assureurs et aux prestataires de services sur crypto-actifs. Mais il impose également des obligations indirectes à leurs sous-traitants, notamment aux prestataires tiers de services TIC.
Bien que les fournisseurs de technologies ne soient pas les cibles principales, ils sont néanmoins concernés indirectement de deux manières clés :
1. Par le biais d'exigences contractuelles :
Les entités financières régulées sont désormais tenues, en vertu de DORA, de gérer plus strictement le risque lié aux tiers prestataires de services TIC. Cela signifie qu'elles doivent s'assurer que leurs fournisseurs (plates-formes cloud, éditeurs de logiciels SaaS, fournisseurs de cybersécurité, etc.) respectent des normes précises concernant :
Les dispositifs de contrôle des risques
La notification des incidents
Les droits d'audit
La résilience opérationnelle
L'accès aux données et leur récupération
Les clauses de sortie et de substitution
2. En cas de désignation en tant que Prestataires Tiers Critiques (CTPP) :
Les Autorités européennes de surveillance (AES) peuvent désigner certains prestataires de services TIC majeurs ou essentiels comme critiques pour le système financier. Dans ce cas, le prestataire peut faire l'objet d'une surveillance directe au titre de DORA, comprenant des audits et des mesures d'exécution.
En conséquence, si votre technologie prend en charge un service financier, vos contrats, vos processus et vos protocoles d'intervention seront examinés de près. DORA est entré en vigueur le 17 janvier 2025, avec une application renforcée à compter du mois de mai.
En savoir plus : Guide pratique pour naviguer la conformité à DORA
Ou visionnez le webinaire : La conformité à DORA au-delà de janvier : quelles sont les prochaines étapes ?
Quelles sont les conséquences de la non-conformité à DORA ?
Le non-respect des normes DORA peut entraîner de lourdes conséquences :
Des amendes pouvant atteindre 2 % du chiffre d'affaires mondial
Des risques contractuels et des retards dans la conclusion de contrats avec des clients régulés
Pour les prestataires qualifiés de critiques, des sanctions directes pouvant atteindre 5 millions d'euros
Une atteinte à la réputation et un accès restreint aux marchés financiers
Quatre domaines clés sur lesquels se concentrer pour DORA
Pour aider vos clients financiers à respecter leurs propres obligations DORA, vous devez intervenir sur quatre volets principaux :
1. Gestion des risques liés aux TIC
Vous devez être prêt à définir clairement les rôles, les responsabilités et les contrôles des risques dans vos contrats. Vos clients vous interrogeront sur la gestion des interruptions d'activité, des cybermenaces et des défaillances de systèmes. Assurez-vous que vos politiques internes correspondent aux stipulations de vos contrats.
2. Notification des incidents
Les incidents majeurs liés aux TIC doivent être signalés rapidement et avec précision. Vos clients devant en informer les régulateurs, votre contrat doit préciser les délais de notification, les voies d'escalade et le niveau de détail requis.
3. Tests de résilience
Les institutions financières doivent tester régulièrement leur résilience opérationnelle. Cela peut comprendre des tests d'intrusion, des simulations de reprise après sinistre et des tests de basculement en conditions réelles. Vos contrats devront éventuellement prévoir des engagements quant aux calendriers de tests et à la participation à des exercices conjoints.
4. Conditions contractuelles
Les régulateurs exigent des contrats détaillés et transparents. Vous devez inclure des clauses de sortie, des conditions de sous-traitance, des droits d'accès aux données et des dispositions relatives à l'audit. Ces clauses permettent à vos clients de conserver le contrôle et la traçabilité, ce qui constitue une exigence fondamentale de DORA.
Pour découvrir comment LEGALFLY peut répondre à vos besoins, planifiez un entretien avec l'un de nos experts.
Liste de contrôle de conformité à DORA pour les entreprises technologiques
Utilisez cette liste de contrôle pour démontrer que votre organisation est prête pour DORA :
Examiner les contrats TIC afin de vérifier la présence des clauses obligatoires : droits d'audit, accès aux données, limites de sous-traitance et conditions de réversibilité/sortie
Aligner les processus internes de gestion des risques sur les engagements contractuels
Formaliser les procédures d'escalade des incidents et les protocoles de notification aux clients
Planifier et documenter des tests réguliers de résilience
Tenir un inventaire précis des tiers fournisseurs critiques et de leur niveau de risque
Conserver des registres prêts pour l'audit retraçant les décisions, les revues et les mesures de conformité
Former les équipes commerciales et de gestion de compte à répondre aux demandes de due diligence liées à DORA
Répondre à ces attentes de manière cohérente et à grande échelle constitue un défi de taille. Cela exige une coordination rigoureuse entre les équipes juridiques, de conformité, d'achats et commerciales. C'est précisément là que LEGALFLY apporte une valeur tangible.
Conformité à DORA accélérée : comment LEGALFLY aide les entreprises technologiques à atteindre et prouver leur préparation
LEGALFLY est une plate-forme d'IA juridique qui permet aux entreprises technologiques de gérer de grands volumes contractuels avec plus de rapidité, de précision et de maîtrise. Pour les équipes chargées de respecter les exigences de DORA, LEGALFLY renforce à la fois la mise en conformité et l'assurance offerte aux clients.
En savoir plus : Faciliter la conformité à DORA grâce à l'IA juridique
Au cœur de LEGALFLY se trouvent des agents d'IA. Ces fonctions spécialisées sont formées pour accomplir des tâches juridiques précises telles que la revue de contrats, la reformulation de clauses, la comparaison de versions ou les réponses à des questions portant sur des réglementations comme DORA. Chaque agent est conçu pour exécuter sa mission de manière fiable, reproductible et en conformité avec les politiques internes et les exigences réglementaires.
Agent dédié à la conformité DORA : LEGALFLY dispose d'un agent spécifiquement entraîné pour la conformité à DORA. Il analyse simultanément des milliers de contrats de sous-traitance et signale les stipulations non conformes. Lorsque des lacunes sont détectées, l'agent peut automatiquement reformuler des clauses ou des contrats entiers afin de les aligner sur les attentes réglementaires.
Analyser les contrats sous l'angle de DORA : Les agents LEGALFLY formés à DORA analysent les contrats informatiques pour identifier les clauses manquantes ou insuffisantes. Celles-ci incluent les droits d'audit, les restrictions de sous-traitance, les conditions d'accès aux données et les clauses de réversibilité. Lorsque des écarts sont relevés, les agents peuvent proposer ou reformuler des rédactions adaptées aux exigences réglementaires.
Accompagner les démarches de conformité de vos clients : Les institutions financières doivent démontrer que leurs tiers sous-traitants sont conformes à DORA. LEGALFLY vous aide à fournir des rédactions contractuelles claires et conformes, adaptées aux attentes de vos clients. Cela limite les négociations textuelles, accélère le processus d'achat et renforce la confiance lors des négociations.
Conserver la supervision de vos propres prestataires TIC : En tant que prestataire technologique, vous êtes également responsable de la gestion du risque au sein de votre propre chaîne de sous-traitance. LEGALFLY examine les contrats de vos sous-traitants pour s'assurer que les protections essentielles sont en place et gère un référentiel centralisé et actualisé pour faciliter le suivi et la supervision.
Créer des flux de conformité structurés et auditables : LEGALFLY vous permet de concevoir des référentiels opérationnels (playbooks) spécifiquement dédiés à DORA, adaptés à vos obligations et aux attentes de vos clients. Ceux-ci guident ses agents d'IA pour détecter les risques, appliquer des stipulations cohérentes et assurer une piste d'audit complète pour chaque contrat revu.
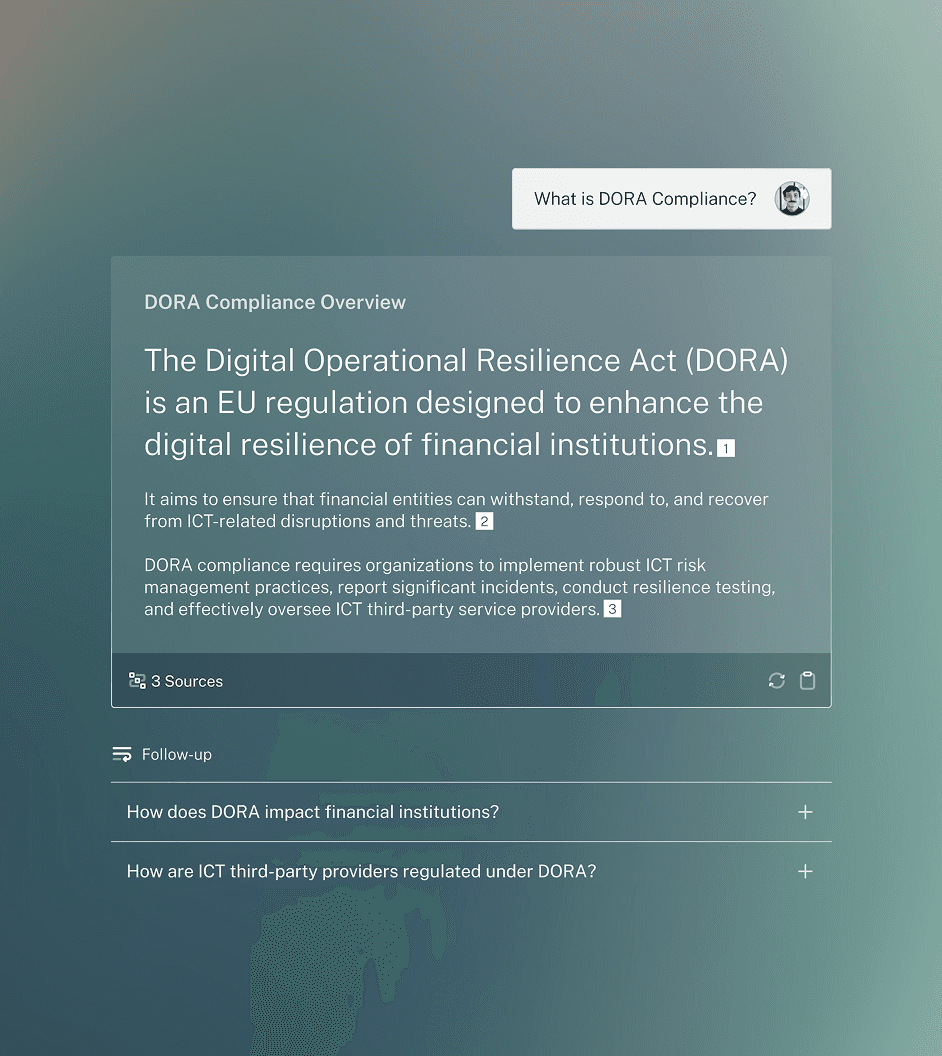
Expliquer DORA en termes clairs : Grâce à l'agent Discovery de LEGALFLY, vous pouvez déterminer l'impact de DORA sur votre activité. Posez vos questions en langage naturel et obtenez des réponses précises, fondées sur les textes réglementaires officiels.
En savoir plus sur les agents LEGALFLY.
Maintenez votre conformité, établissez un lien de confiance et développez vos activités plus rapidement avec LEGALFLY
DORA marque une évolution dans les attentes des régulateurs et des clients quant à la gestion des risques opérationnels par les prestataires de technologies. Si vos plates-formes ou services soutiennent des fonctions financières essentielles, vous devez désormais faire preuve d'un contrôle accru, d'une plus grande transparence et d'une rigueur contractuelle renforcée.
Pour les entreprises technologiques, cela implique de mettre à jour leurs contrats, de formaliser les procédures de traitement des incidents et de veiller à ce que leur gouvernance interne soit en adéquation avec leurs obligations externes. Ces démarches limitent l'exposition aux risques et favorisent la confiance ainsi que les relations d'affaires avec votre organisation.
Le défi réside dans le volume. Les revues manuelles, les processus disparates et les outils ponctuels ne permettent pas de répondre au rythme des exigences réglementaires.
LEGALFLY permet aux équipes d'atteindre plus rapidement les exigences de DORA. Ses agents d'IA examinent les contrats, appliquent des contrôles de conformité structurés, génèrent la documentation requise et maintiennent vos processus en phase avec l'évolution des normes telles que DORA, sans créer de lourdeurs superflues.