تنحصر مخاطر اتفاقيات البرمجيات كخدمة (SaaS) في تسعة مجالات مراجعة رئيسية: نطاق الترخيص، وملكية البيانات والملكية الفكرية، والسرية وأمن المعلومات، والامتثال التنظيمي، ومستويات الخدمة، والضمانات والتعويضات، والمسؤولية العقدية، والإنهاء والتخارج، والبنود التشغيلية المتعلقة بالتدقيق والتنازل والإعلان الترويجي.
فيما يلي قائمة التحقق للتدقيق في جميع هذه الجوانب. سنوضح أولاً كيفية إجراء المراجعة عبر منصة LEGALFLY خلال دقائق معدودة.
تجدون في نهاية هذا المقال قائمة التحقق المعتمدة لدى LEGALFLY لمراجعة عقود SaaS، وهي جاهزة للتحميل والتعديل بما يتناسب مع متطلبات فريقكم القانوني.
إذا كان فريقكم لا يزال يراجع اتفاقيات SaaS يدوياً، فإن LEGALFLY تُمكّنكم من تقليص هذا الوقت بنسبة 87.5%. للاطلاع على كيفية قيام الفرق القانونية الداخلية في شركات مثل SAP وLufthansa وAXA وBosch بإتمام مراجعة العقود في غضون دقائق، تفضلوا بحجز عرض توضيحي.
5 خطوات لمراجعة عقود SaaS عبر LEGALFLY في دقائق
تعتمد الإدارات القانونية الداخلية على LEGALFLY لتطبيق دليل توجيهي منظم (Playbook) لمراجعة عقود SaaS على كل اتفاقية ترد إليها؛ وبذلك تتحول المراجعة التي كانت تستغرق ساعتين من عمل مستشار قانوني أول إلى عملية لا تتعدى 15 دقيقة، مع ضمان تطبيق منهجية مراجعة موحدة ومنضبطة عبر كافة العقود. وإليكم آلية العمل:
فتح العقد في برنامج Word
شغّل الوظيفة الإضافية (Add-in) لـ LEGALFLY. قبل بدء أي معالجة عبر الذكاء الاصطناعي، يتم إخفاء هوية البيانات الحساسة فور إدخالها؛ حيث تُستبدل أسماء الموردين والشروط التجارية والمعلومات التعريفية برموز مشفرة (Tokens)، مع بقاء المستند الأصلي تحت سيطرتكم الكاملة.
تحديد دليل مراجعة عقود SaaS المعتمد
يتضمن الدليل التوجيهي نقاط المراجعة الواردة في هذا المقال، بعد ضبطه وفقاً للمواقف القانونية والصيغ البديلة المعتمدة لدى مؤسستكم. وإذا كانت لديكم نماذج خاصة بموردي SaaS محددين أو أنواع عقود معينة (مثل التراخيص لكل مستخدم، أو القائمة على الاستهلاك، أو اتفاقيات الشركات الكبرى)، فيمكنكم اختيار النموذج المناسب منها.
بدء المراجعة
تقوم LEGALFLY بتحليل بنود العقد بنداً تلو الآخر ومقارنتها بالدليل التوجيهي، مع تطبيق حدود المخاطر المقبولة لدى مؤسستكم بدقة، وتحديد أي تعارض مع مواقفكم القانونية المعتمدة.
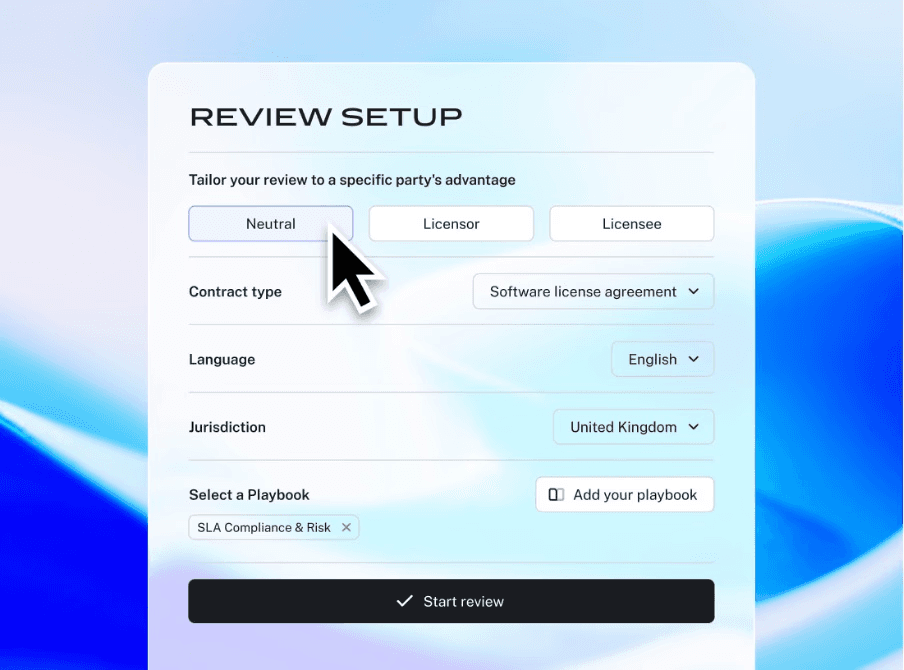
مراجعة التعديلات المتتبعة مع بيان الأسباب
يظهر كل تعديل مقترح كتعقب للتغييرات (Tracked Change) في برنامج Word، ويكون مرتبطاً بالحكم المحدد في دليل المراجعة الذي أوجب هذا التعديل. سيتسنى لكم الاطلاع على البند المحدد، وسبب الاعتراض عليه، والصياغة البديلة المقترحة، مع إمكانية قبول كل تعديل أو تعديله أو رفضه على حدة.
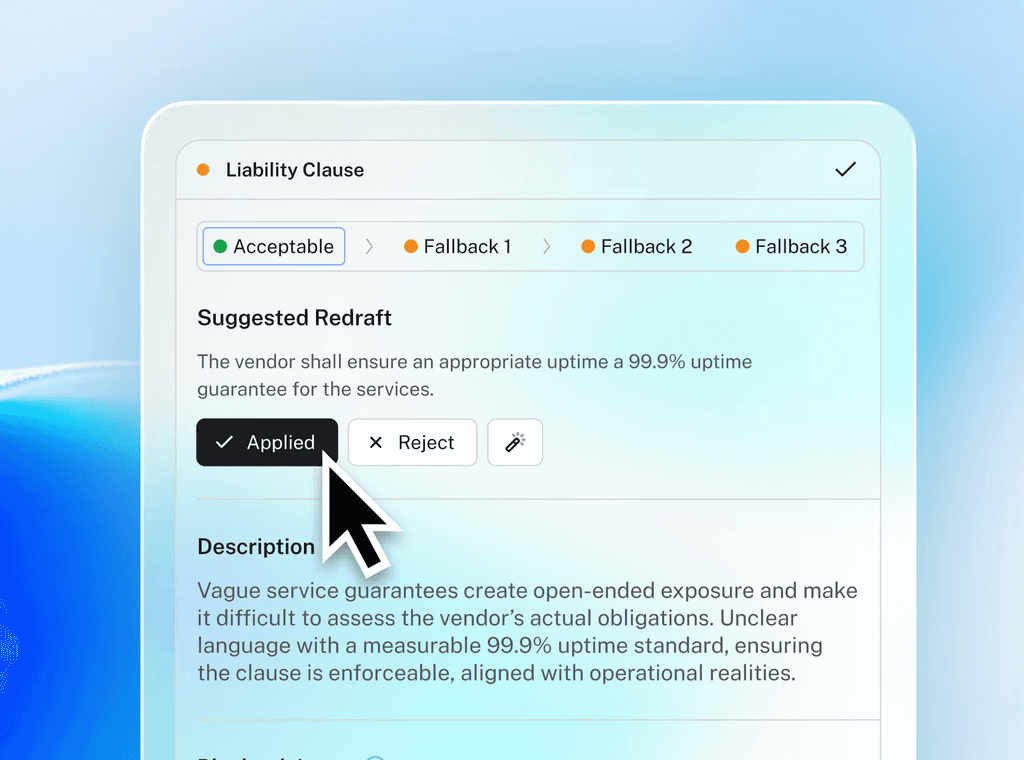
تصدير المستند مع سجل تدقيق كامل
يتم تصدير المستند النهائي مشتملاً على سجل تدقيق شامل لجميع التعديلات المجراة، والقواعد المطبقة، والموافقات الصادرة، ليكون جاهزاً لمتطلبات الحوكمة الداخلية أو التدقيق الخارجي.
وبالنسبة للعقود ذات الأحجام الكبيرة، يمكن أتمتة هذه المراجعة بالكامل من البداية إلى النهاية عبر Agent Studio.
قائمة تدقيق شاملة لمراجعة عقود SaaS: ما يجب التحقق منه قبل التوقيع
تغطي مجالات المراجعة التسعة الموضحة أدناه كافة الجوانب الواردة في دليل LEGALFLY لعقود SaaS، بالإضافة إلى عمليات التحقق التكميلية (مستويات الخدمة، والتسعير، والامتثال التنظيمي) لضمان مراجعة قانونية وافية.
التحقق من نطاق الترخيص والمستخدمين والهيكل التجاري
تظهر معظم الثغرات والمخاطر الجوهرية في عقود SaaS ضمن الأقسام الأولى من الاتفاقية؛ والمتمثلة في: نطاق الاستخدام المصرح به بموجب الترخيص، والجهات المخولة بالاستخدام، ومدة سريانه، وآلية احتساب المقابل المالي. وتحدد هذه البنود الإطار التجاري لكافة الالتزامات اللاحقة.
منح الترخيص
يجب تحديد بند منح الترخيص بدقة، مع بيان نطاقه (الذي يقتصر عادةً على العمليات التشغيلية الداخلية للطرف المرخص له)، والنطاق الجغرافي (حول العالم في الغالب)، والمدة، وأي قيود مفروضة على المستخدمين.
إن صياغة بند منح الترخيص بعبارات فضفاضة أو غير محددة قد يمنح المورد مسوغاً لتفسيرها بصورة ضيقة في حال نشوء أي نزاع.
حصرية الترخيص
يجب التأكد من النص صراحةً على أن الترخيص «غير حصري». ذلك أن إغفال صفة الحصرية يشكل غموضاً قانونياً يستوجب التعديل؛ علماً بأن منح ترخيص حصري يُعد أمراً غير مألوف في نماذج SaaS ويشكل مؤشراً ينطوي على مخاطر إذا طرحه المورد دون مسوغ تجاري واضح.
المستخدمون المرخص لهم
يجب تحديد فئات المستخدمين المصرح لهم بوضوح. ويتمثل الموقف القياسي في جواز استخدام البرمجيات من قِبل موظفي المرخص له والمتعاقدين معه، شريطة أن يقتصر الاستخدام على خدمة مصالح المرخص له حصراً، مع بقائه مسؤولاً عن امتثالهم لأحكام الاتفاقية. ويجدر الحذر من التعريفات المفرطة في التضييق (كالتي تستثني المتعاقدين المستقلين، أو الشركات التابعة، أو الخلف القانوني) أو تلك التي تشترط تحديد المستخدمين بأسمائهم، لما يترتب على ذلك من أعباء إدارية وقيود على مرونة استخدام الأعمال للبرمجيات.
مدة الترخيص
يجب تحديد مدة سريان الترخيص مع وضع آلية واضحة للتجديد.
تتمثل المخاطر الجوهرية هنا في أمرين: عدم تحديد مدة العقد أو صياغتها بصورة غامضة، واشتراط بنود تجديد مجحفة، لا سيما التجديد التلقائي لمدد متعددة السنوات.
ويتمثل الموقف التعاقدي المفضل في تحديد مدة أولية محددة تتجدد سنوياً باتفاق الطرفين، أو تجديداً تلقائياً مشروطاً بمهلة إخطار معقولة لإبداء عدم الرغبة في التجديد (يُحدد عادةً بما بين 60 إلى 90 يوماً).
نموذج التسعير وشروط التجديد
تتعدد نماذج التسعير في عقود SaaS: كالترخيص لكل مستخدم، أو التسعير القائم على الاستهلاك (مؤشرات الاستخدام، أو استدعاءات واجهة برمجة التطبيقات API، أو العمليات المنجزة)، أو الرسوم الثابتة لاتفاقيات المشاريع المؤسسية، أو الهياكل الهجينة. ويتميز التسعير لكل مستخدم بإمكانية توقع التكاليف مع زيادتها بزيادة عدد العاملين، في حين يؤدي التسعير القائم على الاستهلاك إلى تقلبات في الميزانية؛ أما الرسوم الثابتة فتسهم في ضبط النفقات لكنها تتطلب تقديراً دقيقاً لحجم الاستهلاك المتوقع. وبصرف النظر عن النموذج المعتمد، يتعين التدقيق في شروط التسعير، والوقائع المنشئة للاستحقاق المالي، وكيفية احتساب الاستخدام.
وتتطلب بنود التجديد التلقائي عناية فائقة؛ إذ يتعين التحقق من نافذة الإخطار بالرغبة في إنهاء العقد وتثبيتها في التقويم المكتبي، فضلاً عن تدقيق شروط التسعير عند التجديد. حيث يعمد العديد من موردي SaaS إلى تطبيق زيادات ترتبط بمؤشر أسعار المستهلك (CPI) أو بنسب مئوية ثابتة عند التجديد، وقد يفرض بعضهم زيادات تصاعدية غير محددة السقف. لذا، فإن التفاوض لوضع حد أقصى لزيادة الأسعار عند التجديد (يتراوح عادةً بين 3% و7% أو يرتبط بمؤشر التضخم) يُعد من المواقف التعاقدية الشائعة.
Most teams using LEGALFLY cut their contract review time in half within a few weeks of onboarding. Book a short demo to see how it works for your business.
تأكيد ملكية البيانات وحقوق الملكية الفكرية والآراء التقييمية
تُعد بنود الملكية الموضع الأخطر الذي قد يؤدي بموجبه عقد SaaS إلى التنازل عن أصول ومزايا لم تكن في نية المرخص له. وهناك ثلاث فئات تتطلب معالجة صريحة: الملكية الفكرية للمنصة، وبيانات العميل، والآراء والملحوظات التقييمية (Feedback) التي يقدمها المرخص له حول الخدمة.
ملكية حقوق الملكية الفكرية
يجب أن ينص العقد صراحةً على احتفاظ المرخص له بكامل ملكية بياناته، واقتصار حق المرخص في استخدامها على الأغراض اللازمة لتقديم الخدمة حصراً. إذ إن سكوت النص يترك المسألة خاضعة للتأويلات القانونية العامة.
والأشد خطورة: أي بند يمنح المرخص ملكية بيانات العميل، أو يمنحه حقوقاً موسعة لاستخدامها في أغراض تتجاوز تقديم الخدمة المتفق عليها (وتدريب نماذج الذكاء الاصطناعي على بيانات العميل غدا ممارسة متزايدة يجب التعامل معها كمسألة منفصلة).
ويُعد ذلك أمراً غير مقبول في معظم عقود SaaS المؤسسية.
ملكية بيانات العميل
يجب أن يؤكد العقد احتفاظ المرخص له بملكية بياناته، مع حصر استخدام المرخص لها في إطار تقديم الخدمة فقط. والسكوت عن ذلك يُبقي المركز القانوني مبهماً. وتكمن الخطورة الكبرى في أي بند يقرر للمرخص ملكية تلك البيانات أو يمنحه حقوقاً واسعة لاستغلالها خارج إطار تقديم الخدمة، وهو ما يُعد شرطاً مرفوضاً في المعاملات المؤسسية لخدمات SaaS.
أصبح تضمين شروط تدريب الذكاء الاصطناعي على بيانات العملاء أمراً شائعاً في نماذج عقود SaaS؛ لذا تجب معالجتها كمسألة مستقلة، والافتراض الأساسي هو رفض هذا الاستخدام ما لم يتم الاتفاق على خلاف ذلك صراحةً.
ملكية الآراء التقييمية والمقترحات
تحدد بنود التقييمات الجهة التي تؤول إليها ملكية المقترحات والأفكار وملاحظات تطوير المنتجات التي يشاركها المرخص له أثناء سريان التعاقد.
ويتمثل الموقف المعتاد في منح المرخص ترخيصاً غير مقيد ودائماً ومعفى من عوائد الملكية (Royalty-free) لاستخدام تلك الآراء في تطوير منتجاته وخدماته.
ويتعين التحقق من قصر نطاق هذا البند على المقترحات البحتة، وعدم امتداده ليشمل المعلومات السرية أو بيانات العميل أو الأسرار التجارية التي يتيحها المرخص له أثناء استخدامه للخدمة.
تحديد التزامات السرية وأمن البيانات
تنظم بنود السرية وأمن البيانات كيفية تعامل المورد مع المعلومات والبيانات الحساسة الخاصة بالمرخص له بمجرد استضافتها على المنصة، وكلاهما يتطلب فحصاً قانونياً دقيقاً.
مدة الالتزام بالسرية
ينبغي أن تظل التزامات السرية سارية المفعول بعد إنهاء العقد لمدة محددة. والوضع السائد هو تحديد مدة تتراوح بين ثلاث إلى خمس سنوات للمعلومات السرية العامة، مع بقاء حماية الأسرار التجارية سارية لأجل غير مسمى. ويجب التحقق من أن الاستثناءات الواردة على السرية (كالمعلومات المتاحة للكافة، أو المطورة بصفة مستقلة، أو المفصح عنها بموجب أحكام القانون واللوائح) تقتصر على الصياغات المعتادة ولا تُفرغ الالتزام من مضمونه.
متطلبات أمن البيانات
يجب أن تشتمل الاتفاقية على التزامات محددة بأمن البيانات، أو أن تحيل إلى ملحق خاص بأمن البيانات يتضمن ذلك بالتفصيل. ذلك أن الاكتفاء بالنص على التزام المرخص باتخاذ تدابير أمنية «معقولة» يُعد التزاماً هشاً. ويتمثل الموقف القانوني الأقوى في اشتراط معايير «متوافقة مع أصول المهنة والمتعارف عليها في قطاع التقنية»، والإحالة إلى أطر ومعايير معترف بها (مثل ISO 27001، وSOC 2 Type II)، وتحديد الالتزامات بدقة فيما يخص التشفير، وضوابط الوصول، وإجراءات التعامل مع الحوادث الأمنية.
التحقق من الامتثال التنظيمي والتزامات حماية البيانات
يعد الامتثال التنظيمي التزاماً مستقلاً يتكامل مع أمن البيانات. وتتحدد الأطر النظامية الواجبة التطبيق تبعاً للقطاع الذي يعمل فيه المرخص له وطبيعة البيانات محل المعالجة.
ملحق معالجة البيانات (DPA)
إذا كانت منصة SaaS تعالج بيانات شخصية نيابة عن المرخص له (وهو الواقع في أغلب الأحوال)، فإن إبرام ملحق لمعالجة البيانات (DPA) يُعد إلزامياً بموجب اللائحة العامة لحماية البيانات (GDPR) وتشريعات حماية البيانات الشخصية المقابلة في دول مجلس التعاون الخليجي. ويجب التأكد من استناد الملحق إلى آليات نظامية معتمدة لنقل البيانات (كالبنود التعاقدية القياسية لنقل البيانات عبر الحدود، والتدابير الإضافية عند الاقتضاء)، وتغطيته لمدد الإخطار بانتهاكات البيانات، وحقوق التدقيق والتفتيش، والتزامات الاستجابة لطلبات أصحاب البيانات.
الإفصاح عن معالجي البيانات من الباطن والموافقة عليهم
تعتمد منصات SaaS الحديثة على معالجين من الباطن (مثل مزودي خدمات الاستضافة، وأدوات التحليلات، وموردي الدعم الفني).
ويتعين أن يلزم العقدُ المرخصَ بالإفصاح عن معالجيه من الباطن، مع إخطار المرخص له مسبقاً بأي معالج جديد قبل تكليفه بالعمل، ومنح المرخص له حق الاعتراض لأسباب معقولة.
كما يتعين التأكد من قابلية آلية الموافقة للتطبيق عملياً وتوفيرها مساراً انتقالياً بديلاً في حال الاعتراض على أحد المعالجين من الباطن.
الامتثال للأنظمة واللوائح القطاعية
تخضع المؤسسات لمتطلبات تنظيمية إضافية تبعاً لطبيعة نشاطها؛ فالمؤسسات المالية والمصرفية ملزمة بمراعاة ضوابط الإسناد للجهات الخارجية (مثل إرشادات هيئة المصارف الأوروبية EBA، ولائحة DORA في الاتحاد الأوروبي، وقواعد سلطة السلوك المالي FCA في المملكة المتحدة، والتعليمات الصادرة عن المصارف المركزية وهيئات الرقابة المالية في دول مجلس التعاون). كما قد تحتاج منشآت الرعاية الصحية إلى اتفاقيات شريك العمل المتوافقة مع HIPAA أو ما يقابلها محلياً؛ وتلتزم الكيانات التي تتعامل مع بيانات بطاقات الدفع بتطبيق معايير PCI-DSS. وعليه، يجب تحديد الأطر التنظيمية المنطبقة في مستهل عملية المراجعة ومطابقة بنود العقد معها بدقة.
تتولى منصة Legal Radar رصد التعديلات في هذه الأطر التنظيمية وتحديد العقود المشمولة في محفظتكم القانونية والتي قد تتأثر بتلك التغييرات.
تحديد مستويات الخدمة، ورصيد التعويض، ومتطلبات الدعم الفني
تضع اتفاقيات مستوى الخدمة (SLA) المعايير التعاقدية الملزمة لمدى جاهزية المنصة وتوافرها وتقديم الدعم المطلوب.
اتفاقية مستوى الخدمة وضمانات الجاهزية التشغيلية
يجب أن تحدد اتفاقية مستوى الخدمة نسبة الجاهزية التشغيلية المضمونة (تتراوح عادةً بين 99.5% و99.99%)، ونطاق القياس الزمني (شهرياً كمعيار قياسي)، والاستثناءات التي لا تُحسب ضمن فترات التوقف (مثل الصيانة المجدولة، والقوة القاهرة، والأعطال الناتجة عن أخطاء المرخص له). ويجب التيقن من عدالة منهجية الاحتساب؛ ذلك أن آلية احتساب الجاهزية التي تُسقط فئات واسعة من حالات التوقف تُفرغ الالتزام من قيمته؛ فالمعول عليه هو دقة معايير القياس وليس مجرد النسبة المعلنة.
أرصدة الخدمة والحلول التعويضية
تمثل أرصدة الخدمة (Service Credits) الجزاء التعاقدي المعتاد عن الإخلال بمستويات الخدمة، وتُحسب غالباً كنسبة مئوية من الرسوم الشهرية تُرد للمرخص له بحسب فترات التوقف غير الممتثلة. وينبغي التأكد من جدوى هيكل الأرصدة (فالحصول على رصيد بنسبة 5% مقابل انقطاع مطول لا يُعد تعويضاً مجدياً في المنصات الحيوية للأعمال)، فضلاً عن تقييم حاجة المرخص له إلى الاحتفاظ بحق إنهاء العقد في حال التكرار المستمر للإخلال بمستويات الخدمة. والمستقر عليه هو تقرير حق الإنهاء إذا أخفق المرخص في تحقيق مستويات الخدمة لعدة أشهر متتالية.
مستويات الدعم الفني وأوقات الاستجابة
يجب أن تحدد التزامات الدعم مستويات الخدمة المتاحة، ومدد الاستجابة الملزمة وفقاً لدرجة جسامة العطل، والقنوات المعتمدة لتقديم الدعم. وفيما يخص المنصات الجوهرية للأعمال، يحتاج المرخص له في الغالب إلى مسار تصعيد محدد ومسؤول اتصال تقني مسمى، مع التزام بأوقات استجابة تتناسب مع الأثر التشغيلي لانقطاع الخدمة.
التحقق من نطاق الضمان والتعويض
تحدد بنود الضمانات والتعويضات نطاق رجوع المرخص له بالتعويض في حال قصور أداء البرمجيات أو إذا ترتب على استخدامها نشوء مطالبات من الغير في مواجهته.
ضمان كفاءة الأداء التشغيلي
يجب أن تتضمن الاتفاقية إقراراً وضماناً بأن البرمجيات ستعمل من كافة النواحي الجوهرية وفقاً للوثائق والمواصفات الفنية المعتمدة، وذلك لمدة محددة تبدأ من تاريخ نفاذ العقد. ويتمثل الحل التعاقدي المعتاد في إلزام المرخص بإصلاح أو استبدال البرمجيات غير المطابقة.
ويجدر الحذر من الضمانات محدودة النطاق للغاية (مثل حصر مدة الضمان في 90 يوماً لعقد ترخيص سنوي، وهو شرط شائع يستوجب الاعتراض والتعديل) أو تلك التي تقيد سبل الانتصاف بما يحول دون معالجة أوجه الإخلال الجوهري بفاعلية.
ضمان عدم التعدي على حقوق الملكية الفكرية
يتعين على المرخص تقديم ضمان يقر بموجبه بأن البرمجيات لا تشكل أي انتهاك أو تعدٍ على حقوق الملكية الفكرية العائدة لأي طرف ثالث. ويُعد الضمان المقيد بحدود «علم المرخص» أمراً مقبولاً عملياً، في حين يُعد خلو العقد تماماً من ضمان عدم التعدي مؤشراً على مخاطر جسيمة توجب التصحيح. وتكتمل القيمة القانونية لهذا الضمان باقترانه بالتزام التعويض الموضح أدناه.
التزام المرخص بالتعويض عن انتهاك الملكية الفكرية
يُعد التزام المرخص بتعويض المرخص له عن دعاوى انتهاك الملكية الفكرية شرطاً جوهرياً غير قابل للتفاوض؛ إذ يلتزم بدفع الضرر عن المرخص له وتعويضه عن أي مطالبات تدعي انتهاك البرمجيات لحقوق ملكية فكرية للغير، مع توليه الدفاع في تلك الدعاوى على نفقته. ويتعين التأكد من عدم تقييد هذا التعويض بشروط مجحفة أو جعله خاضعاً لسقف مالي منخفض، مع النص صراحةً على استثنائه من بنود تحديد المسؤولية العامة؛ إذ إن إخضاع تعويض التعدي لسقف يعادل رسوم 12 شهراً مثلاً يُفرغ الحماية من محتواها إزاء مطالبات التعدي الجسيمة.
LEGALFLY helps your team move faster: less time buried in contracts, more time on the work that actually matters. Book a call to see it in action.
تحديد سقف المسؤولية القانونية والاستثناءات الواردة عليه
تحدد شروط المسؤولية الحد الأقصى للالتزامات المالية والتعويضات التي قد يتحملها أي من الطرفين بموجب الاتفاقية.
سقف المسؤولية (Liability Cap)
يجب تحديد المسؤولية بسقف مالي معلوم. والوضع التعاقدي السائد في اتفاقيات SaaS هو وضع حد أقصى يعادل إجمالي الرسوم المسددة خلال 12 شهراً بموجب العقد، وهو ما يُعد توزيعاً عادلاً للمخاطر في العقود المؤسسية. أما إطلاق المسؤولية دون سقف فيُعد أمراً مرفوضاً؛ وقد يكون من المناسب التفاوض على حدود أعلى (مثل رسوم 24 شهراً أو مضاعفاتها) إذا كانت طبيعة البيانات أو الخدمة أو الاعتمادية التشغيلية تبرر ذلك، في حين يتعين رفض الحدود المتدنية ما لم تكن القيمة الإجمالية للعقد ضئيلة بطبيعتها.
استثناءات المسؤولية وحدود الإعفاء
يجب النص صراحةً على استثناءات محددة لا يسري عليها سقف المسؤولية المتفق عليه؛ وتشمل عادةً: التزامات المرخص بالتعويض عن التعدي على الملكية الفكرية، والإخلال بالتزامات السرية، وحالات الخطأ الجسيم أو التعدي والعمد والمسلك المنطوي على غش.
إذ بدون هذه الاستثناءات، سيمثل سقف المسؤولية غطاءً يعفي المرخص من تبعات أشد أنواع الإخلال جسامة، مما يقوض سائر الضمانات والحمايات التعاقدية في الاتفاقية.
ومن المعتاد النص على استبعاد التعويض عن الأضرار التبعية (غير المباشرة) كفوات الكسب؛ ولكن يجب التدقيق لضمان ألا يؤدي هذا الاستبعاد إلى الحرمان من التعويض عن الأضرار المباشرة التي يقرها القانون والأصول التعاقدية.
إحكام بنود إنهاء العقد والتخارج قبل التوقيع
تحدد شروط الإنهاء والتخارج الإجراءات والآثار المترتبة على انقضاء العلاقة العقدية، سواء تم ذلك باتفاق الطرفين، أو للإخلال، أو لانتهاء المدة. وتتحدد قوة الموقف التفاوضي للمرخص له في التخارج الآمن منذ مرحلة الصياغة وإبرام العقد.
الإنهاء بالإرادة المنفردة دون إبداء أسباب (Termination for Convenience)
يمنح بند الإنهاء الاختياري للمرخص له الحق في إنهاء الاتفاقية بإرادته المنفردة، ويكون ذلك عادةً مشروطاً بمهلة إخطار محددة. وهذا الشرط ليس قاعدة عامة في كافة عقود SaaS؛ إذ يرفضه كثير من الموردين لتعارضه مع الالتزامات متعددة السنوات. وفي حال إقراره، يجب التحقق من أن مهلة الإخطار عملية ومنطقية، وألا تُحمّل معادلة التسوية المالية المرخصَ له غرامات إنهاء باهظة أو غير مبررة.
إن قدرة المرخص له على إنهاء العلاقة التعاقدية والتخارج منها بسلاسة تتأسس بصورة جوهرية في مرحلة الصياغة الأولية.
الإنهاء لسبب مشروع (الإخلال الجوهري)
يثبت الحق في الإنهاء لسبب مشروع عند ارتكاب الطرف الآخر إخلالاً جوهرياً بالتزاماته التعاقدية مع إخفاقه في تصحيحه ومعالجته خلال مهلة تصحيح محددة.
ويتمثل الموقف النموذجي في تقرير حق الإنهاء للإخلال الجوهري المشفوع بمهلة تصحيح لا تتجاوز 30 يوماً.
ويتعين التحقق من معقولية مهلة التصحيح، ومناسبة الحالات المنشئة لحق الإنهاء الفوري دون إشعار أو مهلة (مثل الإعسار، أو شهر الإفلاس، أو صدور قرارات تنظيمية مانعة)، ووضوح آلية وشكل الإخطار المعتمد.
معالجة البيانات بعد إنهاء العقد
يجب إلزام المرخص برد كافة بيانات المرخص له أو إتلافها بالكامل خلال فترة زمنية محددة عقب إنهاء التعاقد (تتراوح عادةً بين 30 إلى 60 يوماً). ويجب التحقق من ثبوت حق المرخص له في الاختيار بين استرداد البيانات أو إتلافها، مع توفير البيانات المستردة بصيغة قابلة للاستخدام والترحيل الفني، وإلزام المرخص بتقديم شهادة خطية تؤكد إتمام الحذف والإتلاف. وبدون هذه الضوابط، قد يتعذر على المرخص له استرجاع بياناته وأصوله الرقمية عند الانتقال إلى مورد آخر.
تدقيق القانون الحاكم والاختصاص القضائي والبنود التشغيلية
تنظم البنود المتبقية المحكمة أو جهة التحكيم المختصة بنظر النزاعات، وصلاحيات التدقيق والتفتيش الممنوحة للمرخص للتحقق من التزام المرخص له بضوابط استخدام المنصة، والأحكام التشغيلية المنظمة للتنازل عن العقد وحقوق الإشهار والإعلان. ورغم أنها تبدو أقل خطورة من الناحية التجارية مقارنة بالبنود السابقة، إلا أن أثرها العملي يظهر جلياً فور بدء سريان الاتفاقية.
البند | الموقف القياسي الموصى به | المحاذير وما تجب مراعاته |
القانون الحاكم | أن يكون متوافقاً مع اختصاص قضائي ملائم ودفاعي: ويكون في العادة النظام/القانون المطبق في مقر إقامة المرخص له، أو في مركز تجاري ومالي معترف به (مثل إنجلترا وويلز، أو ديلاوير، أو نيويورك، أو ولايات المحاكم المالية في المنطقة). وأن يتطابق مع بند الاختصاص القضائي. | اختيار قانون غامض أو غير مألوف، أو اختيار قانون لا يتطابق مع الاختصاص القضائي المكاني للمحاكم المحددة. |
مكان الاختصاص القضائي | الاختصاص الحصري للمحاكم المتوافقة مع القانون الحاكم المختار. | إلزام المرخص له بالتقاضي في موطن المرخص، مما يشكل عائقاً عملياً وتكلفة باهظة تحول دون إنفاذ الحقوق ومباشرة الدعاوى. |
حق التدقيق والتفتيش | اشتراط إخطار مسبق، وقصر إجرائه على مرة واحدة سنوياً، وأن يتم أثناء ساعات العمل الرسمية، وألا يترتب عليه تعطيل غير معقول للعمليات التشغيلية. | منح صلاحيات تدقيق مباغتة دون إشعار أو غير مقيدة بضوابط وضمانات واضحة. |
التنازل عن العقد | جواز تنازل المرخص له عن العقد في حالات محددة كالاندماج، أو الاستحواذ، أو إعادة الهيكلة وتغيير السيطرة، مع تقييد حق المرخص في التنازل بضوابط معقولة. | غياب الاستثناء الخاص بصفقات الاندماج والاستحواذ، مما قد يؤدي إلى عرقلة المعاملات التجارية للشركات وإعادة الهيكلة. |
الإشهار وحقوق الدعاية | اشتراط الحصول على موافقة خطية مسبقة من المرخص له قبل استخدام اسمه أو علامته التجارية وشعاره في أي مواد تسويقية. | منح المرخص حقوقاً تسويقية مطلقة وغير مقيدة باستخدام العلامة التجارية للمرخص له كأصل عام. |
تحقيق اتساق معايير مراجعة عقود SaaS عبر كامل الفريق القانوني
تمنحكم قائمة تدقيق مراجعة عقود SaaS الإطار المنهجي الموحد لتطبيق معايير قانونية متسقة ومنضبطة على كل اتفاقية تُعرض على الإدارة القانونية. وتمثل قائمة التدقيق الموضحة أدناه نموذجاً عملياً من الدليل التوجيهي المعتمد لدى منصة LEGALFLY لمراجعة عقود SaaS، مدعماً ببنود الفحص الإضافية (كمستويات الخدمة، وهياكل الأسعار، والامتثال للأنظمة) لضمان إنجاز مراجعة قانونية متكاملة. ويمكنكم مواءمتها وفقاً للمحددات والسياسات المعتمدة لدى مؤسستكم، ومشاركتها مع أعضاء الفريق، واعتمادها كنواة لبناء الدليل التعاقدي الخاص بكم.
احجز عرضاً توضيحياً لمنصة LEGALFLY. وسنصحبكم في جولة عملية للاطلاع على دليل مراجعة عقود SaaS باستخدام نماذج عقود مطابقة لطبيعة أعمال محفظتكم القانونية.
الأسئلة الشائعة
ما هي العناصر الأساسية التي يجب تضمينها في قائمة مراجعة عقود SaaS؟
يجب أن تشتمل قائمة التحقق المتكاملة لمراجعة عقود SaaS والموجهة للمستشارين القانونيين على: بند منح الترخيص، وحصرية الترخيص، والمستخدمين المصرح لهم، ومدة الترخيص، ونموذج التسعير وشروط التجديد، وملكية حقوق الملكية الفكرية، وملكية بيانات العميل، وملكية المقترحات والآراء، والسرية، وأمن البيانات، والامتثال التنظيمي وحماية البيانات الشخصية (بما يشمل ملحق DPA والمعالجين من الباطن)، ومستويات الخدمة والدعم، وضمان كفاءة الأداء، وضمان عدم التعدي على الملكية الفكرية والتعويض المترتب عليه، وسقف المسؤولية والاستثناءات، والإنهاء لسبب مشروع أو بالإرادة المنفردة، ومعالجة البيانات بعد الإنهاء، والقانون الحاكم ومكان التقاضي، وحقوق التدقيق، والتنازل، والدعاية والإشهار.
ما هي أبرز الشروط والمؤشرات التي تنطوي على مخاطر في اتفاقيات SaaS؟
تتمثل أبرز مؤشرات الخطر في: صياغة بند منح الترخيص بعبارات فضفاضة أو مبهمة، واشتراط التجديد التلقائي لمدد متعددة السنوات دون إتاحة خيار إنهاء عملي، وادعاء المرخص ملكية بيانات العميل، وإغفال التزامات أمن البيانات، وخلو العقد من تعويض المرخص له عن انتهاكات الملكية الفكرية، والنص على مسؤولية غير محددة السقف أو خالية من الاستثناءات المعتادة، وعدم النص على التزام المورد برد البيانات أو إتلافها عند انتهاء العلاقة، وصياغة صلاحيات التدقيق باتساع مفرط، وبنود الدعاية التي تخول المرخص استخدام العلامة التجارية للعميل دون موافقته الصريحة.
كيف ينبغي تحديد سقف المسؤولية التعاقدية في عقود SaaS؟
يقضي المعيار السائد في عقود SaaS بتحديد سقف المسؤولية بما يعادل إجمالي الرسوم المسددة خلال 12 شهراً بموجب الاتفاقية، وهو ما يُعد توزيعاً مقبولاً ومتعارفاً عليه للمخاطر في المعاملات المؤسسية. وتُعد المسؤولية غير محددة السقف أمراً مرفوضاً؛ ويجوز التفاوض على رفع السقف (ليصل إلى رسوم 24 شهراً، أو مضاعفاتها) كلما دعت طبيعة البيانات أو حساسية الخدمة أو الأثر التشغيلي إلى ذلك. كما يجب إخضاع هذا السقف لاستثناءات صريحة تغطي التعويض عن التعدي على الملكية الفكرية، والإخلال بالسرية، والغش والخطأ الجسيم؛ إذ بدون تلك الاستثناءات، يشكل السقف حصانة تعفي المرخص من أشد الأخطاء والانتهاكات جسامة.
ما هي أحكام وضوابط ملكية البيانات الواجب إدراجها في عقود SaaS؟
يجب أن ينص العقد بصيغة جازمة على احتفاظ المرخص له بكامل حقوق ملكية بياناته، مع قصر حق المرخص في استخدامها على الأغراض المباشرة واللازمة لتقديم الخدمة المتفق عليها فقط؛ إذ يمثل إغفال هذا النص فراغاً تعاقدياً تجب معالجته. كما يجب إلغاء وتعديل أي شرط يمنح المرخص ملكية بيانات العميل أو يقرر له حقوقاً واسعة لاستغلالها خارج إطار تقديم الخدمة (بما في ذلك استخدامها في تدريب نماذج الذكاء الاصطناعي). وأخيراً، يجب تنظيم مصير بيانات العميل بعد إنهاء العقد عبر إلزام المرخص بردها بالكامل أو إتلافها كلياً خلال أجل زمني محدد وموجب للتنفيذ.