SaaS-overeenkomsten concentreren risico's in negen beoordelingsgebieden: licentieomvang, gegevenseigendom en IE, vertrouwelijkheid en beveiliging, naleving van wet- en regelgeving, serviceniveaus, garanties en vrijwaringen, aansprakelijkheid, beëindiging en exit, en de operationele bepalingen rond audit, overdracht en publiciteit.
Dit is de checklist om ze allemaal te verifiëren. Eerst: hoe u de beoordeling binnen enkele minuten uitvoert in LEGALFLY.
Een checklist die LEGALFLY hanteert voor de beoordeling van SaaS-contracten is aan het einde van dit artikel opgenomen, gereed om te downloaden en aan te passen voor uw eigen team.
Als uw team SaaS-overeenkomsten nog handmatig beoordeelt, kan LEGALFLY die tijd met 87,5% terugbrengen. Wilt u zien hoe juridische in-houseteams van SAP, Lufthansa, AXA en Bosch contractbeoordelingen in enkele minuten uitvoeren? Boek dan een demo.
5 stappen om binnen enkele minuten een SaaS-contractbeoordeling uit te voeren in LEGALFLY
In-houseteams gebruiken LEGALFLY om een gestructureerd SaaS-contractbeoordelingsplaybook toe te passen op elke overeenkomst die zij ontvangen. Een beoordeling die een ervaren jurist voorheen twee uur kostte, vergt nu 15 minuten, waarbij dezelfde beoordelingslogica consistent wordt toegepast op ieder contract. Zo werkt het.
Open het contract in Word
Start de LEGALFLY-invoegtoepassing. Vóór enige AI-verwerking worden gevoelige gegevens direct bij invoer geanonimiseerd. Leveranciersnamen, commerciële voorwaarden en identificerende gegevens worden omgezet in tokens, en het oorspronkelijke document blijft onder uw beheer.
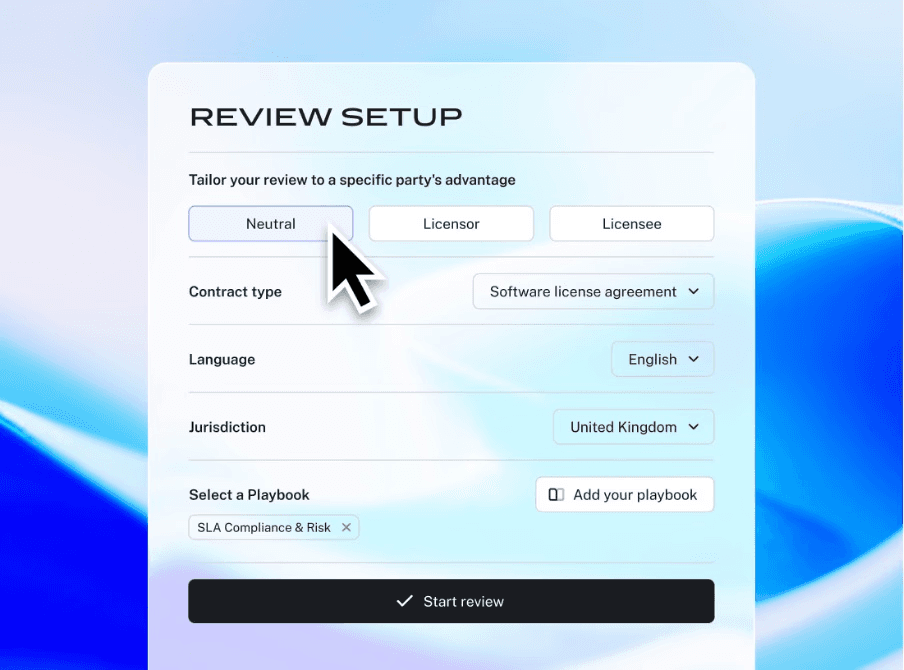
Selecteer het playbook voor SaaS-contracten
Het playbook bevat de in dit artikel behandelde controlepunten, geconfigureerd met de voorkeursposities en fallback-bepalingen van uw organisatie. Beschikt u over varianten voor verschillende SaaS-leveranciers of contracttypen (per user, op verbruiksbasis, enterprise-overeenkomsten), selecteer dan de relevante variant.
Voer de beoordeling uit
LEGALFLY analyseert het contract clausule voor clausule aan de hand van het playbook, past de risicodrempels van uw organisatie consistent toe en markeert afwijkingen van uw voorkeursposities.
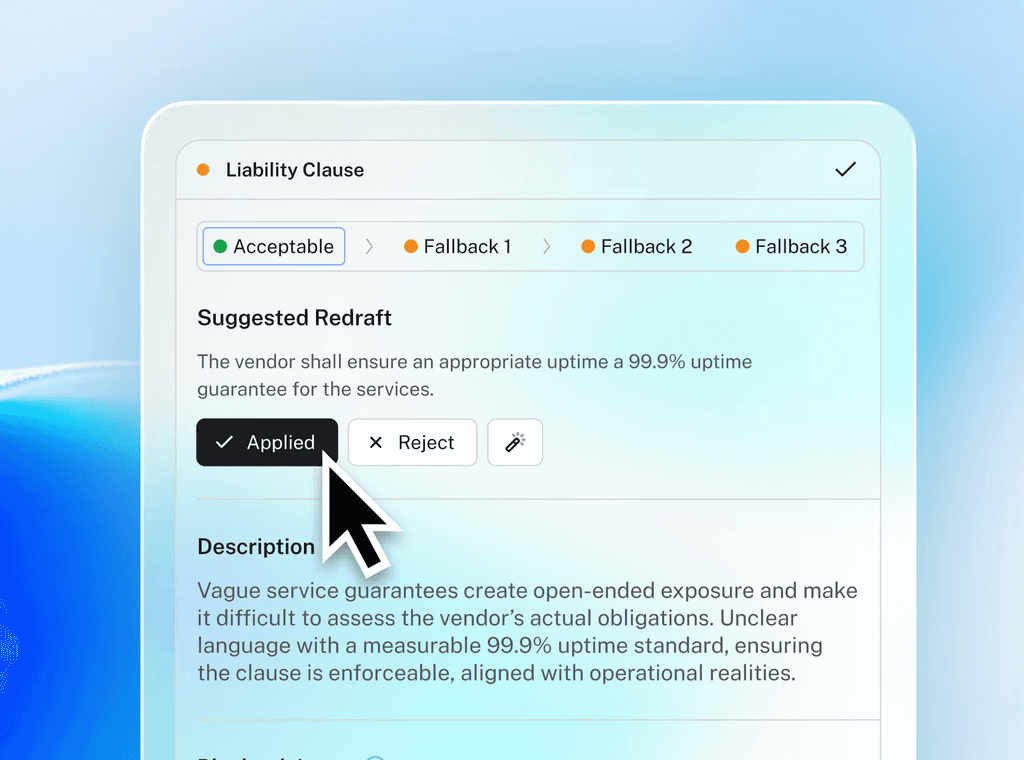
Beoordeel voorgestelde wijzigingen met toelichting
Elke voorgestelde bewerking verschijnt als bijgehouden wijziging in Word, gekoppeld aan de specifieke playbook-regel die daartoe aanleiding gaf. U ziet wat er is gesignaleerd, waarom het is gesignaleerd en welke alternatieve formulering wordt voorgesteld. Accepteer, wijzig of verwerp elke wijziging afzonderlijk.
Exporteer met een volledige audit trail
Het definitieve document wordt geëxporteerd met een volledig overzicht van aangebrachte wijzigingen, toegepaste regels en verleende goedkeuringen, gereed voor interne compliance of externe audits.
Voor overeenkomsten met een hoog volume kan deze beoordeling tevens end-to-end worden geautomatiseerd via Agent Studio.
Diepgaande checklist voor SaaS-contractbeoordeling: wat te verifiëren vóór ondertekening
De onderstaande negen beoordelingsgebieden omvatten alles uit het LEGALFLY SaaS-contractplaybook, plus de aanvullende controles (serviceniveaus, prijsstelling, naleving van regelgeving) die een grondige beoordeling compleet maken.
Verifieer de licentieomvang, gebruikers en de commerciële structuur
De meeste contractuele risico's bij SaaS-overeenkomsten dienen zich aan in de eerste bepalingen: wat de licentie toestaat, wie er gebruik van mag maken, de looptijd en de prijsstructuur. Deze vormen het commerciële kader voor al het overige.
Licentieverlening
De licentieverlening dient helder te zijn gedefinieerd, met vermelding van de omvang (doorgaans interne bedrijfsvoering), het gebied (veelal wereldwijd), de duur en eventuele gebruikersbeperkingen.
Een vage of onbegrensde licentieverlening kan bij een geschil door de leverancier restrictief worden uitgelegd.
Exclusiviteit van de licentie
Controleer of uitdrukkelijk is bepaald dat de licentie niet-exclusief is. Onduidelijkheid hierover is juridisch ambigu en aanpassing is wenselijk; een exclusieve licentie is ongebruikelijk voor SaaS en vormt een belangrijk aandachtspunt indien dit zonder commerciële rechtvaardiging door de leverancier wordt voorgesteld.
Gelicentieerde gebruikers
Bevoegde gebruikers moeten duidelijk worden afgebakend. De standaardpositie is dat de software mag worden gebruikt door werknemers en opdrachtnemers van de licentienemer, mits het gebruik uitsluitend ten behoeve van de licentienemer plaatsvindt en de licentienemer verantwoordelijk blijft voor hun naleving van de overeenkomst. Wees bedacht op te restrictieve definities (die opdrachtnemers, groepsmaatschappijen of rechtsopvolgers uitsluiten) of op vereisten van 'named-user'-identificatie, hetgeen leidt tot administratieve lasten en het operationele gebruik kan beperken.
Looptijd van de licentie
De looptijd dient te worden vastgelegd met een duidelijke verlengingsprocedure.
Twee belangrijke risico's hierbij zijn een ongedefinieerde of vage looptijd, en nadelige verlengingsvoorwaarden, met name stilzwijgende meerjarige verlengingen.
De voorkeur gaat uit naar een vaste initiële termijn met verlengingen van telkens één jaar met wederzijdse instemming, dan wel automatische verlenging met een hanteerbare opzegtermijn (60 tot 90 dagen is gebruikelijk).
Prijsmodel en verlengingsvoorwaarden
SaaS-prijsmodellen variëren: per seat, op verbruiksbasis (gebruiksstatistieken, API-calls, transacties), vaste vergoedingen voor enterprise-overeenkomsten of hybride structuren. Prijzen per seat schalen voorspelbaar, maar stijgen evenredig met het personeelsbestand; verbruiksprijzen brengen budgetonzekerheid met zich mee; vaste tarieven maximeren de exposure, maar vereisen een nauwkeurige inschatting van het gebruik. Wat het model ook is: verifieer de prijsvoorwaarden, wat kwalificeert als een factureerbare gebeurtenis en hoe het gebruik wordt vastgesteld.
Bepalingen inzake stilzwijgende verlenging verdienen bijzondere aandacht. Controleer de opzegtermijn, agendeer de deadline en toets de prijsvoorwaarden bij verlenging. Veel SaaS-leveranciers hanteren bij verlenging indexeringen volgens het CPI of vaste verhogingspercentages, en sommigen bedingen een ongelimiteerde verhoging. Een contractueel maximum aan prijsstijgingen bij verlenging (veelal 3% tot 7% of gekoppeld aan de CPI) is een gangbaar onderhandelingsresultaat.
De meeste teams die LEGALFLY gebruiken, halveren hun contractbeoordelingstijd al binnen enkele weken na ingebruikname. Plan een korte demonstratie om te zien wat het voor uw praktijk kan betekenen.
Bevestig de eigendom van gegevens, IE en feedback
Eigendomsclausules zijn de bepalingen waarin SaaS-overeenkomsten onbedoeld waarde kunnen overdragen die de licentienemer niet wenste prijs te geven. Drie categorieën vereisen uitdrukkelijke regeling: de IE van het platform, de klantgegevens en de feedback die de licentienemer over de dienst verstrekt.
Eigendom van intellectuele eigendom
De overeenkomst dient te bevestigen dat de licentienemer de eigendom van zijn gegevens behoudt, waarbij de licentiegever deze uitsluitend mag gebruiken om de dienst te verlenen. Indien hierover niets is geregeld, ontstaat rechtsonzekerheid.
Kritieker zijn bepalingen die de licentiegever eigendom van klantgegevens toekennen of ruime rechten verlenen om deze te gebruiken voor doeleinden buiten de dienstverlening om (het trainen van AI-modellen op klantgegevens komt steeds vaker voor en dient afzonderlijk te worden beoordeeld).
Dit is onaanvaardbaar voor de meeste zakelijke SaaS-constructies.
Eigendom van klantgegevens
De overeenkomst moet bevestigen dat de licentienemer eigenaar blijft van diens gegevens en dat de licentiegever deze uitsluitend mag aanwenden voor het leveren van de dienst. Het ontbreken van een dergelijke bepaling laat het uitgangspunt onbepaald. Zorgwekkender is elke clausule die de licentiegever eigendomsrechten op klantgegevens verleent of ruime rechten geeft voor gebruik dat de dienstverlening overstijgt. Voor enterprise SaaS-constructies is dit doorgaans onacceptabel.
AI-training op klantgegevens komt frequent voor in standaard SaaS-overeenkomsten. Behandel dit als een opzichzelfstaand vraagstuk en hanteer als uitgangspunt dat dit niet is toegestaan.
Eigendom van feedback
Feedbackbepalingen regelen wie eigenaar is van suggesties, ideeën en productinput die de licentienemer gedurende de samenwerking verstrekt.
De gangbare positie is dat de licentiegever een onbeperkte, eeuwigdurende, royaltyvrije licentie verkrijgt om feedback te gebruiken in diens producten en diensten.
Verifieer of de clausule strikt beperkt is tot daadwerkelijke feedback en zich niet uitstrekt tot vertrouwelijke informatie, klantgegevens of bedrijfsgeheimen die de licentienemer deelt tijdens het gebruik van de dienst.
Stel verplichtingen inzake vertrouwelijkheid en gegevensbeveiliging vast
Bepalingen inzake geheimhouding en gegevensbeveiliging bepalen hoe de leverancier omgaat met gevoelige informatie van de licentienemer zodra deze op het platform staat. Beide vereisen scherpe toetsing.
Looptijd van de geheimhoudingsverplichting
Geheimhoudingsverplichtingen dienen na beëindiging van de overeenkomst gedurende een vastgestelde periode van kracht te blijven. Een vaste termijn van drie tot vijf jaar voor algemene vertrouwelijke informatie, met eeuwigdurende bescherming voor bedrijfsgeheimen, is de standaardpraktijk. Controleer of de uitzonderingen (reeds openbare informatie, onafhankelijk ontwikkelde informatie, wettelijk verplichte openbaarmaking) gebruikelijk zijn en de bescherming niet uithollen.
Vereisten inzake gegevensbeveiliging
De overeenkomst dient specifieke verplichtingen omtrent gegevensbeveiliging te bevatten of te verwijzen naar een beveiligingsbijlage waarin dit is geregeld. Een algemene verklaring dat de licentiegever 'redelijke' beveiligingsmaatregelen zal treffen, is juridisch zwak. Een sterkere positie vereist 'volgens de industriestandaard' getroffen maatregelen, verwijst naar een erkend kader (ISO 27001, SOC 2 Type II) en specificeert verplichtingen omtrent encryptie, toegangsbeheer en incidentrespons.
Toets wettelijke naleving en verplichtingen inzake gegevensbescherming
Naleving van wet- en regelgeving sluit aan op gegevensbeveiliging, maar vereist een afzonderlijke beoordeling. De toepasselijke kaders zijn afhankelijk van de sector waarin de licentienemer opereert en de aard van de gegevens die worden verwerkt.
Verwerkersovereenkomst (DPA)
Wanneer het SaaS-platform persoonsgegevens verwerkt namens de licentienemer (hetgeen meestal het geval is), is een verwerkersovereenkomst vereist op grond van de AVG en vergelijkbare wetgeving. Controleer of de verwerkersovereenkomst verwijst naar passende doorgifte-instrumenten (standaard contractbepalingen voor internationale doorgiften, waar nodig aangevuld met aanvullende maatregelen) en voorzieningen bevat voor meldtermijnen bij datalekken, auditrechten en verplichtingen omtrent verzoeken van betrokkenen.
Bekendmaking en goedkeuring van subverwerkers
Moderne SaaS-platformen maken gebruik van subverwerkers (hostingproviders, analysetools, supportleveranciers).
De overeenkomst dient de licentiegever te verplichten diens subverwerkers openbaar te maken, nieuwe subverwerkers vooraf aan te kondigen en de licentienemer het recht te bieden om op redelijke gronden bezwaar te maken.
Verifieer of het goedkeuringsmechanisme werkbaar is en voorziet in een overgangsregeling indien bezwaar wordt gemaakt tegen een subverwerker.
Sectorspecifieke wet- en regelgeving
Afhankelijk van de branche van de licentienemer kunnen aanvullende regimes gelden. Financiële instellingen moeten rekening houden met regels omtrent uitbesteding (EBA-richtsnoeren, DORA in de EU, FCA-regels in het VK). Zorginstellingen kunnen gebonden zijn aan specifieke zorgwetgeving (zoals HIPAA BAA's in de VS). Organisaties die betaalgegevens verwerken, behoeven toezeggingen conform PCI-DSS. Breng de toepasselijke regimes aan het begin van de toetsing in kaart en controleer het contract hierop.
Legal Radar monitort wetswijzigingen binnen deze kaders en signaleert welke contracten in uw portefeuille gevolgen ondervinden zodra regelgeving wijzigt.
Definieer serviceniveaus, service credits en supportverwachtingen
Service Level Agreements (SLA's) bepalen de contractuele norm voor platformbeschikbaarheid en ondersteuning.
Service Level Agreement en uptime-garanties
De SLA dient de uptime-garantie te specificeren (gebruikelijk is 99,5% tot 99,99%), evenals de meetperiode (maandelijks is de norm) en de uitzonderingen die niet meetellen als downtime (gepland onderhoud, overmacht, door de licentienemer veroorzaakte incidenten). Controleer of de meetmethode redelijk is: een uptime-berekening die te veel downtime-categorieën uitsluit, is tandeloos. Het nominale percentage is minder belangrijk dan datgene wat daadwerkelijk wordt gemeten.
Service credits en rechtsmiddelen
Service credits vormen het standaard rechtsmiddel bij het niet behalen van de SLA, doorgaans uitgedrukt als een percentage van de maandelijkse vergoeding dat wordt gecrediteerd per staffel van gemiste uptime. Verifieer of de creditstructuur substantieel is (een credit van 5% bij aanhoudende uitval is ontoereikend voor een bedrijfskritisch platform) en beoordeel of de licentienemer een aanvullend ontbindingsrecht nodig heeft bij structurele SLA-tekortkomingen. Het uitgangspunt is dat ontbindingsrechten ontstaan indien de SLA in meerdere opeenvolgende maanden niet wordt gehaald.
Supportniveaus en responstijden
Ondersteuningsverplichtingen moeten de beschikbare support tiers specificeren, evenals de toegezegde responstijden naar prioriteitsniveau en de kanalen waarlangs support wordt verleend. Voor bedrijfskritische platformen heeft de licentienemer doorgaans behoefte aan een vastgelegde escalatieladder en een vaste technische contactpersoon, met responstijdgaranties die recht doen aan de operationele impact van een storing.
Controleer garanties en vrijwaringen
Garanties en vrijwaringen bepalen welke verhaalsmogelijkheden de licentienemer heeft indien de software niet naar behoren functioneert of indien het gebruik ervan leidt tot aanspraken van derden.
Prestatiegarantie
De overeenkomst dient te voorzien in de garantie dat de software gedurende een vastgestelde periode na de ingangsdatum in alle materiële opzichten functioneert conform de bijbehorende documentatie. Het standaard rechtsmiddel is herstel of vervanging van de niet-conforme software door de licentiegever.
Wees alert op te beperkte garantietermijnen (garanties van 90 dagen op een jaarlicentie komen voor, maar verdienen weerstand) of op herstelregelingen die zo restrictief zijn dat zij materiële non-conformiteit feitelijk niet verhelpen.
IE-inbreukgarantie
De licentiegever dient te garanderen dat de software geen inbreuk maakt op intellectuele eigendomsrechten van derden. Een garantie die is beperkt tot 'voor zover de licentiegever bekend' is acceptabel; het geheel ontbreken van een dergelijke IE-vrijwaringsgarantie vormt een belangrijk risico en dient te worden gecorrigeerd. Deze garantie krijgt pas echt betekenis in samenhang met de onderstaande IE-vrijwaring.
IE-vrijwaring door de licentiegever
Een IE-vrijwaring van de licentiegever is essentieel. De licentiegever dient de licentienemer te vrijwaren tegen vorderingen dat de software inbreuk maakt op IE-rechten van derden en dient het verweer tegen dergelijke aanspraken voor eigen rekening te nemen. Controleer of de vrijwaring niet verregaand is ingeperkt of gemaximeerd op een te laag bedrag, en bevestig dat deze is uitgezonderd van de algemene aansprakelijkheidsbeperking. Een IE-vrijwaring die onderworpen is aan een aansprakelijkheidslimiet van 12 maanden vergoedingen biedt geen reële bescherming tegen een substantiële inbreukvordering.
LEGALFLY stelt uw team in staat efficiënter te werken: minder tijd kwijt aan contracten, meer tijd voor uw kerntaken. Plan een gesprek om de oplossing in actie te zien.
Kalibreer de aansprakelijkheidsbeperking en carve-outs
Aansprakelijkheidsbepalingen regelen het maximale financiële risico dat partijen over en weer dragen onder de overeenkomst.
Aansprakelijkheidslimiet
Aansprakelijkheid dient te worden gemaximeerd op een vastgesteld bedrag. De standaard binnen SaaS is een aansprakelijkheidslimiet gelijk aan de vergoedingen betaald in de voorafgaande 12 maanden onder de overeenkomst; dit geldt algemeen als een redelijke verdeling voor een zakelijk SaaS-contract. Onbeperkte aansprakelijkheid is onaanvaardbaar. Hogere limieten (24 maanden aan vergoedingen, of een veelvoud daarvan) kunnen gerechtvaardigd zijn wanneer de aard van de gegevens, de dienst of de operationele afhankelijkheid daarom vraagt; lagere limieten dienen te worden betwist, tenzij de contractwaarde gering is.
Uitsluitingen en uitzonderingen (carve-outs) op aansprakelijkheid
Standaarduitzonderingen op de aansprakelijkheidslimiet dienen aanwezig te zijn. Deze hebben doorgaans betrekking op de verplichtingen van de licentiegever tot IE-vrijwaring, schendingen van geheimhouding, en opzet of bewuste roekeloosheid (gross negligence/wilful misconduct).
Zonder deze uitzonderingen vrijwaart de limiet de licentiegever van aansprakelijkheid bij de meest ernstige tekortkomingen, hetgeen de bescherming elders in de overeenkomst ondergraaft.
Een uitsluiting van indirecte schade of gevolgschade is gebruikelijk en sluit vorderingen wegens gederfde winst uit; controleer of deze exoneratie niet tevens directe schade uitsluit die u redelijkerwijs vergoed zou willen zien.
Regel beëindiging en de exitstrategie vóór ondertekening
Beëindigings- en exitbepalingen regelen de gevolgen wanneer de contractuele relatie eindigt, hetzij met wederzijds goedvinden, wegens wanprestatie of door het verstrijken van de looptijd. De onderhandelingspositie van de licentienemer om een exit soepel te laten verlopen, wordt bepaald tijdens de ontwerpfase.
Tussentijdse opzegging zonder opgave van redenen (convenience)
Een bepaling voor beëindiging 'for convenience' geeft de licentienemer het recht om de overeenkomst zonder opgave van redenen op te zeggen, doorgaans met inachtneming van een vaste opzegtermijn. Dit is niet standaard in alle SaaS-overeenkomsten. Veel SaaS-leveranciers verzetten zich hiertegen omdat het afbreuk doet aan meerjarige contracttoezeggingen. Indien opgenomen, controleer dan of de opzegtermijn werkbaar is en de vergoedingenstructuur de licentienemer niet opzadelt met onevenredige beëindigingsvergoedingen.
De juridische handelingsvrijheid om zonder complicaties uit te stappen, wordt reeds bij het contracteren gecreëerd.
Ontbinding wegens toerekenbare tekortkoming (cause)
Rechten op ontbinding wegens wanprestatie treden in werking wanneer de wederpartij wezenlijk tekortschiet in de nakoming van de overeenkomst en nalaat dit binnen een gestelde termijn te herstellen.
De standaardpraktijk is ontbinding bij wezenlijke tekortkoming met een hersteltermijn van 30 dagen.
Verifieer of de hersteltermijn redelijk is, of de ontbindingsgronden voor niet-herstelbare situaties (faillissement, handhaving door toezichthouders) passend zijn en of de kennisgevingsprocedure duidelijk is omschreven.
Gegevensverwerking na beëindiging
De licentiegever dient verplicht te zijn gegevens van de licentienemer binnen een afgebakende termijn na beëindiging te retourneren of te verwijderen, gebruikelijk binnen 30 tot 60 dagen. Toets of de licentienemer de keuze heeft tussen teruggave en vernietiging, of het formaat van geretourneerde data geschikt is voor migratie en of de licentiegever gehouden is een schriftelijke bevestiging van verwijdering af te geven. Zonder deze waarborgen loopt de licentienemer het risico gegevens niet tijdig terug te krijgen bij een overstap naar een andere leverancier.
Toets toepasselijk recht, bevoegde rechter en operationele clausules
De overige bepalingen betreffen de forumkeuze voor geschillenbeslechting, auditrechten van de licentiegever op het gebruik van het platform door de licentienemer, en operationele toestemmingen omtrent contractoverneming en publiciteit. Commercieel gezien lijken ze minder zwaarwegend, maar zij worden relevant zodra de samenwerking operationeel is.
Clausule | Standaardpositie | Aandachtspunten |
Toepasselijk recht | Aansluitend bij een verdedigbaar rechtsgebied: doorgaans het rechtsgebied van de licentienemer of een erkend commercieel centrum (Delaware, New York, Engeland en Wales). Afgestemd op de bevoegde rechter. | Onduidelijke of ongebruikelijke rechtskeuze, of een rechtskeuze die niet overeenstemt met het bevoegde forum. |
Bevoegde rechter (forumkeuze) | Exclusieve bevoegdheid van gerechten die aansluiten bij het toepasselijk recht. | Verplichting voor licentienemer om te procederen in de vestigingsplaats van de licentiegever, hetgeen een praktische drempel opwerpt voor rechtshandhaving. |
Auditrechten | Voorafgaande schriftelijke kennisgeving vereist, beperkt tot maximaal eens per jaar, uitgevoerd tijdens kantooruren, zonder onredelijke verstoring van de bedrijfsvoering. | Onaangekondigde of ongelimiteerde audittoegang. |
Contractoverdracht (cessie) | Licentienemer mag overdragen met een uitzondering voor fusie, overname of zeggenschapswijziging. Overdrachtsrecht van licentiegever aan redelijke voorwaarden onderworpen. | Het ontbreken van een M&A-uitzondering, wat bedrijfstransacties kan belemmeren. |
Publiciteit en marketing | Gebruik van naam of logo van de licentienemer voor marketingdoeleinden vereist voorafgaande schriftelijke toestemming. | Standaard toekenning van eenzijdige marketingrechten aan de licentiegever. |
Zorg voor een consistente SaaS-contractbeoordeling binnen uw team
Een checklist voor de beoordeling van SaaS-contracten biedt het kader om consistente standaarden toe te passen op iedere overeenkomst die de juridische afdeling passeert. De onderstaande checklist is een praktische versie van het playbook dat LEGALFLY gebruikt voor contractbeoordeling, uitgebreid met aanvullende controles (serviceniveaus, prijsstelling, naleving van wet- en regelgeving) voor een volwaardige toetsing. Pas deze aan naar de voorkeursposities van uw organisatie, deel hem met het team en benut hem als basis voor uw eigen playbook.
Boek een demonstratie van LEGALFLY. Wij demonstreren het SaaS-contractplaybook aan de hand van contracttypen die relevant zijn voor uw praktijk.
Veelgestelde vragen
Wat hoort er thuis in een checklist voor SaaS-contractbeoordeling?
Een complete checklist voor bedrijfsjuristen dient betrekking te hebben op: licentieverlening, licentie-exclusiviteit, geautoriseerde gebruikers, looptijd, prijsmodel en verlengingsvoorwaarden, IE-eigendom, eigendom van klantgegevens, eigendom van feedback, vertrouwelijkheid, gegevensbeveiliging, naleving van regelgeving en gegevensbescherming (inclusief DPA en subverwerkers), serviceniveaus en support, prestatiegaranties, IE-inbreukgarantie en -vrijwaring, aansprakelijkheidslimieten en carve-outs, beëindiging met en zonder grond (convenience en cause), gegevensafhandeling na beëindiging, toepasselijk recht en forumkeuze, auditrechten, overdracht van rechten en publiciteit.
Wat zijn de meest voorkomende contractuele risico's in een SaaS-overeenkomst?
Veelvoorkomende aandachtspunten zijn een ambigue of te ruime licentieverlening, meerjarige stilzwijgende verlenging zonder reële opzegmogelijkheid, claims van de licentiegever op eigendom van klantgegevens, het ontbreken van verplichtingen inzake gegevensbeveiliging, de afwezigheid van een IE-vrijwaring door de leverancier, een ongelimiteerde aansprakelijkheidsclausule of een limiet zonder gebruikelijke uitzonderingen, het ontbreken van een teruggave- of verwijderplicht voor data na afloop, te ruim geformuleerde auditrechten en bepalingen die de leverancier toestaan het merk van de licentienemer zonder toestemming te gebruiken.
Hoe dient de aansprakelijkheidsbeperking in een SaaS-contract te worden vastgesteld?
Het marktconforme uitgangspunt bij SaaS is een aansprakelijkheidslimiet gelijk aan de vergoedingen die over de voorgaande 12 maanden onder de overeenkomst zijn voldaan. Dit wordt algemeen aanvaard als een redelijke risicoverdeling voor zakelijke contracten. Ongelimiteerde aansprakelijkheid is niet acceptabel. Een hoger plafond (24 maanden aan vergoedingen, of een factor daarvan) kan aangewezen zijn indien de data, de dienst of de operationele afhankelijkheid dat verlangen. De limiet dient te worden voorzien van standaard carve-outs voor IE-vrijwaring, schending van de vertrouwelijkheid en opzet of bewuste roekeloosheid; zonder deze uitzonderingen schermt het plafond de licentiegever af van aansprakelijkheid bij ernstige toerekenbare tekortkomingen.
Welke bepalingen inzake gegevenseigendom horen in een SaaS-overeenkomst te staan?
De overeenkomst moet uitdrukkelijk bepalen dat de licentienemer eigenaar blijft van diens gegevens en dat de licentiegever deze uitsluitend mag aanwenden ter uitvoering van de dienst. Het ontbreken van een dergelijke bepaling creëert een leemte die moet worden gedicht. Elke clausule die de leverancier eigendom toekent over klantgegevens of ruime gebruiksrechten verleent die verder reiken dan de feitelijke dienstverlening (waaronder het trainen van AI-modellen), dient te worden geamendeerd. Tevens dient de overeenkomst te specificeren wat er bij beëindiging met klantgegevens gebeurt, waarbij de leverancier verplicht wordt deze binnen een vastgestelde termijn te retourneren dan wel te vernietigen.