In dit artikel:
Waarom DORA van belang is voor techbedrijven
Wat gebeurt er als u niet aan DORA voldoet?
Vier kerngebieden om op te focussen voor DORA
DORA-compliance, sneller gerealiseerd: hoe LEGALFLY u helpt aan de vereisten te voldoen
De Digital Operational Resilience Act (DORA) is nu van kracht in de gehele EU. Hoewel de verordening rechtstreeks gericht is op financiële entiteiten, strekt de impact zich uit tot elk technologiebedrijf dat hen ondersteunt. Als u cloudhosting, datadiensten, cybersecuritytools of enige andere ICT-dienstverlening levert aan een gereguleerde onderneming, heeft DORA hoogstwaarschijnlijk gevolgen voor u.
Dit is wat u moet weten om compliant te blijven en onnodige risico's te vermijden.
Waarom DORA van belang is voor techbedrijven
DORA is geïntroduceerd om de digitale operationele weerbaarheid van het financiële stelsel van de EU te versterken. De verordening is van toepassing op banken, betaalinstellingen, handelsplatformen, verzekeraars en aanbieders van cryptoactivadiensten. Daarnaast legt zij echter ook indirecte verplichtingen op aan hun leveranciers, waaronder externe ICT-dienstverleners.
Hoewel techleveranciers niet de primaire normadressaten zijn, worden zij toch indirect geraakt op twee belangrijke manieren:
1. Via contractuele vereisten:
Gereguleerde financiële ondernemingen zijn onder DORA verplicht om het ICT-risico van derde aanbieders strikter te beheren. Dit betekent dat zij moeten waarborgen dat hun leveranciers (cloudplatforms, SaaS-bedrijven, cybersecurityleveranciers, etc.) voldoen aan specifieke normen met betrekking tot:
Risicobeheersingsmaatregelen
Rapportage van incidenten
Auditrechten
Operationele weerbaarheid
Toegang tot en herstel van gegevens
Exit- en vervangingsclausules
2. Indien aangewezen als kritieke derde aanbieders (CTPP's):
De Europese toezichthoudende autoriteiten (ESA's) kunnen bepaalde grote of essentiële ICT-dienstverleners aanwijzen als kritiek voor het financiële stelsel. Indien dit gebeurt, kan de dienstverlener worden onderworpen aan rechtstreeks toezicht onder DORA, met inbegrip van audits en handhavingsmaatregelen.
Dit betekent dat wanneer uw technologie een financiële dienst ondersteunt, uw contracten, processen en responsprotocollen nauwkeurig onder de loep worden genomen. DORA is in werking getreden op 17 januari 2025, waarbij de handhaving vanaf mei wordt opgevoerd.
Lees meer: Een praktische handleiding voor DORA-compliance
Of bekijk het webinar: DORA-compliance na januari: wat volgt er nu?
Wat gebeurt er als u niet aan DORA voldoet?
Het niet voldoen aan de DORA-normen kan ernstige gevolgen hebben:
Boetes tot 2% van de wereldwijde omzet
Contractuele risico's en vertragingen in trajecten met gereguleerde cliënten
Voor dienstverleners die als kritiek zijn aangemerkt: rechtstreekse sancties tot 5 miljoen euro
Reputatieschade en verminderde toegang tot de financiële markten
Vier kerngebieden om op te focussen voor DORA
Om uw financiële cliënten te helpen voldoen aan hun eigen DORA-verplichtingen, dient u zich te richten op vier hoofdgebieden:
1. Beheersing van ICT-risico's
U dient bereid te zijn om rollen, verantwoordelijkheden en risicobeheersingsmaatregelen helder vast te leggen in uw overeenkomsten. Cliënten zullen vragen hoe u omgaat met downtime, cyberdreigingen en systeemstoringen. Zorg ervoor dat uw interne beleid overeenstemt met hetgeen contractueel is overeengekomen.
2. Rapportage van incidenten
Ernstige ICT-gerelateerde incidenten moeten snel en transparant worden gemeld. Uw cliënten zijn verplicht toezichthouders te informeren; uw overeenkomst dient derhalve meldingstermijnen, escalatieprocedures en het vereiste detailniveau vast te leggen.
3. Testen van de operationele weerbaarheid
Financiële entiteiten moeten hun operationele weerbaarheid periodiek testen. Dit kan penetratietesten, herstelprocedures (disaster recovery) en live failover-testen omvatten. Mogelijk moeten uw overeenkomsten voorzien in verplichtingen omtrent testschema's en deelname aan gecoördineerde oefeningen.
4. Contractuele voorwaarden
Toezichthouders verwachten gedetailleerde, transparante overeenkomsten. U dient bepalingen op te nemen inzake beëindiging en exit, voorwaarden voor uitbesteding/onderaanneming, toegangsrechten tot gegevens en auditbevoegdheden. Deze voorwaarden stellen uw cliënten in staat de controle en verantwoordingsplicht te behouden, hetgeen een kernvereiste van DORA is.
Plan een gesprek met een van onze experts om te ontdekken wat LEGALFLY voor uw praktijk kan betekenen.
DORA-compliance checklist voor techbedrijven
Gebruik deze checklist om aan te tonen dat uw organisatie DORA-ready is:
Toets ICT-overeenkomsten op vereiste bedingen: auditrechten, gegevenstoegang, restricties op uitbesteding en exitvoorwaarden
Breng interne risicobeheersingsprocessen in lijn met contractuele verplichtingen
Formaliseer incident-escalatieprocedures en rapportageprotocollen richting cliënten
Plan en documenteer periodieke weerbaarheidstesten
Houd een duidelijk register bij van kritieke derde aanbieders en hun risicostatus
Zorg voor audit-klare documentatie van besluiten, toetsingen en compliancemaatregelen
Stel sales- en accountteams in staat om adequaat te reageren op DORA-gerelateerde due diligence-verzoeken
Het consistent en op schaal voldoen aan deze verwachtingen is complex. Het vereist een zorgvuldige afstemming tussen juridische zaken, compliance, inkoop en commerciële teams. Juist daar biedt LEGALFLY aanzienlijke meerwaarde.
DORA-compliance, sneller gerealiseerd: hoe LEGALFLY techbedrijven helpt DORA-gereedheid te bereiken en aan te tonen
LEGALFLY is een juridisch AI-platform dat technologiebedrijven helpt contractwerk in grote volumes met meer snelheid, nauwkeurigheid en controle te beheren. Voor teams die moeten voldoen aan de DORA-verplichtingen ondersteunt LEGALFLY zowel compliance als assurance richting cliënten.
Lees meer: DORA-compliance vereenvoudigd met juridische AI
De kern van LEGALFLY wordt gevormd door AI-agents. Deze gespecialiseerde functionaliteiten zijn getraind om specifieke juridische taken uit te voeren, zoals het beoordelen van contracten, het herformuleren van clausules, het vergelijken van versies of het beantwoorden van vragen over regelgeving zoals DORA. Elke agent is ontworpen om taken betrouwbaar, reproduceerbaar en conform het bedrijfsbeleid en toezichtnormen uit te voeren.
Toegewijde DORA Compliance Agent: LEGALFLY beschikt over een specifiek getrainde agent voor DORA-compliance. Deze analyseert duizenden leveranciersovereenkomsten gelijktijdig en signaleert niet-conforme bepalingen. Wanneer tekortkomingen worden vastgesteld, kan de agent clausules of volledige overeenkomsten automatisch herformuleren om ze in overeenstemming te brengen met de vereisten van de toezichthouder.
Beoordeel overeenkomsten vanuit DORA-perspectief: De DORA-getrainde agents van LEGALFLY analyseren ICT-overeenkomsten om ontbrekende of ontoereikende bedingen te identificeren. Dit omvat auditrechten, beperkingen op uitbesteding, voorwaarden voor gegevenstoegang en exitbepalingen. Zodra hiaten worden geconstateerd, kunnen agents formuleringen voorstellen of herzien om contracten in lijn te brengen met de regelgeving.
Ondersteun de compliance-inspanningen van uw cliënten: Financiële entiteiten moeten aantonen dat hun externe partijen DORA-ready zijn. LEGALFLY stelt u in staat om duidelijke, conforme contractteksten aan te leveren die aan de vereisten van de cliënt voldoen. Dit reduceert redlines, versnelt het inkooptraject en versterkt het vertrouwen tijdens onderhandelingen.
Behoud het toezicht op uw eigen ICT-toeleveranciers: Als technologieaanbieder bent u tevens verantwoordelijk voor het risicobeheer binnen uw eigen toeleveringsketen. LEGALFLY toetst contracten van leveranciers om te verifiëren of kritieke waarborgen zijn opgenomen, en beheert een centrale, actuele opslagplaats voor eenvoudig inzicht en toezicht.
Creëer gestructureerde, controleerbare compliance-workflows: Met LEGALFLY kunt u DORA-specifieke playbooks ontwikkelen, afgestemd op uw verplichtingen en de behoeften van uw cliënten. Deze sturen de AI-agents aan om risico's te detecteren, consistente voorwaarden te handhaven en een volledige audittrail bij te houden van elk beoordeeld contract.
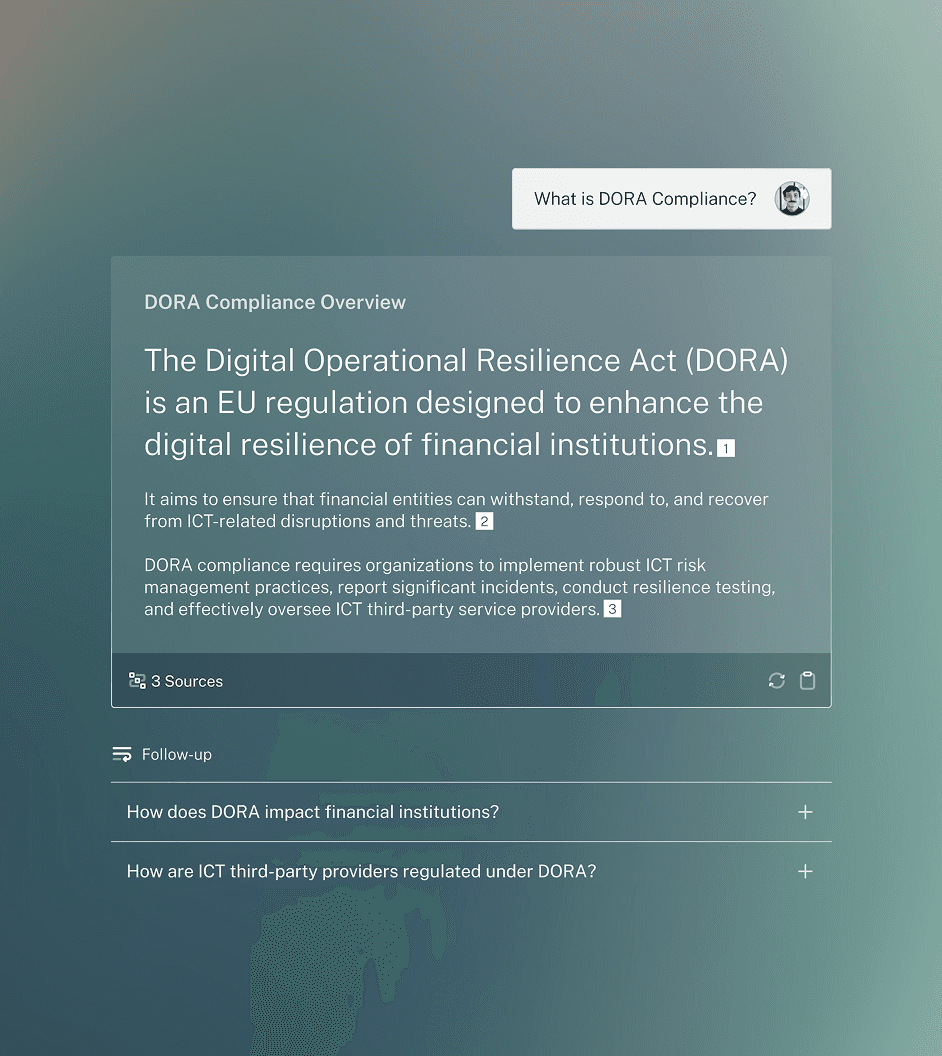
DORA uitgelegd in begrijpelijke taal: Met de Discovery Agent van LEGALFLY kunt u onderzoeken hoe DORA op uw onderneming van toepassing is. Stel vragen in natuurlijke taal en ontvang nauwkeurige antwoorden die zijn gebaseerd op de officiële wettekst.
Lees meer over de agents van LEGALFLY.
Blijf compliant, bouw vertrouwen op en schaal sneller met LEGALFLY
DORA markeert een omslag in de verwachtingen van toezichthouders en cliënten ten aanzien van de wijze waarop technologieaanbieders operationele risico's beheren. Indien uw platformen of diensten essentiële financiële functies ondersteunen, wordt er van u verwacht dat u meer controle, transparantie en contractuele helderheid biedt.
Voor techbedrijven betekent dit: overeenkomsten actualiseren, incidentenprocedures formaliseren en ervoor zorgen dat interne compliance naadloos aansluit op externe verplichtingen. Deze stappen verkleinen de aansprakelijkheid en maken uw organisatie een betrouwbaardere en toegankelijkere handelspartner.
De uitdaging ligt in de schaalbaarheid. Handmatige controles, versnipperde procedures en ad-hocoplossingen schieten tekort ten aanzien van de toezichteisen.
LEGALFLY stelt teams in staat sneller aan de DORA-verplichtingen te voldoen. De AI-agents beoordelen contracten, passen gestructureerde compliance-controles toe, genereren documentatie en zorgen dat uw processen in lijn blijven met evoluerende standaarden zoals DORA, zonder onnodige operationele overhead te creëren.