






NIS2 is een richtlijn, geen verordening, en dat ene feit is de reden waarom de meeste compliancetools het niet oplossen.
Een verordening is overal op identieke wijze van toepassing. Een richtlijn wordt door elke lidstaat omgezet in nationaal recht, wat betekent dat een organisatie die in heel Europa actief is, te maken krijgt met evenveel varianten van NIS2 als er landen zijn, met verschillende registratiedeadlines, verschillende incidentdrempels en verschillende handhavingsregimes.
De beveiligingsmaatregelen vormen het eenvoudige deel. Risicobeheersingsmaatregelen op grond van artikel 21 vertonen grote overlap met ISO 27001, en de compliance-automatiseringsplatforms op deze lijst gaan daar uitstekend mee om.
LEGALFLY is de beste NIS2-compliancesoftware voor het juridische luik: de contractuele bepalingen inzake toeleveringsketenbeveiliging in uw leverancierscontracten, de beleidslijnen achter uw maatregelen en het bijhouden van hoe zevenentwintig lidstaten dezelfde richtlijn hebben omgezet.
Elke vermelding is gebaseerd op feitelijke beoordelingen van G2 en Capterra en een gedetailleerde analyse van elke tool in oktober 2026.
Plan een gesprek met een van onze experts om te ontdekken wat LEGALFLY voor uw praktijk kan betekenen.
Belangrijkste inzichten (samenvatting)
Wat NIS2 is: De tweede richtlijn netwerk- en informatiebeveiliging, die de EU-cyberbeveiligingswetgeving heeft uitgebreid naar energie, vervoer, bankwezen, gezondheidszorg, drinkwater, digitale infrastructuur, overheidsdiensten, productie, levensmiddelen, afvalstoffen en postdiensten. Omdat het een richtlijn is, bindt deze u via de omzetting door uw eigen lidstaat, en gelden er voor essentiële en belangrijke entiteiten verschillende toezichtsniveaus.
Wat NIS2-compliancesoftware doet: Helpt essentiële en belangrijke entiteiten te voldoen aan de tweede richtlijn netwerk- en informatiebeveiliging op het gebied van risicobeheersingsmaatregelen, toeleveringsketenbeveiliging, incidentmelding en bestuurlijke aansprakelijkheid, zoals omgezet in het nationale recht van elke lidstaat.
Wat de meeste compliancesoftware mist: Controlemiddelen dekken de beveiligingsmaatregelen van artikel 21 en stoppen daar. Bepalingen over de beveiliging van de toeleveringsketen moeten nog steeds stuk voor stuk in leverancierscontracten worden uitonderhandeld, beleid moet worden opgesteld en onderhouden, en niets houdt bij hoe elke lidstaat de richtlijn heeft omgezet.
Beste algemene NIS2-compliancetool: LEGALFLY, voor de juridische en contractuele laag. Multi Review toetst een volledig portfolio van leverancierscontracten in één sessie aan uw vereiste beveiligingsbepalingen, Review stelt de wijzigingsclausules op, Discovery genereert het beleid en Legal Radar monitort meer dan 130 jurisdicties, waardoor de nationale omzettingen individueel worden gedekt.
Wat LEGALFLY onderscheidt: Volledige juridische workflows verlopen end-to-end, van een nationale omzetting of een contractuele lacune via toetsing en herformulering tot juridische goedkeuring, op documenten die vóór de analyse worden geanonimiseerd, op een architectuur die is ontworpen voordat de huidige generatie modellen bestond. Geen enkele concurrent op deze lijst evenaart die combinatie.
Hoe u kiest: Bepaal of uw leemte zit in beveiligingscontroles, leverancierscontracten of de opvolging in meerdere jurisdicties; voor die drie vraagstukken bestaan immers drie verschillende productcategorieën.
De beste NIS2-compliancetools in 2026 in een oogopslag
Tool | Het meest geschikt voor | Belangrijkste functionaliteiten | Voordelen | Nadelen |
LEGALFLY | Interne juridische en complianceteams die clausules voor de toeleveringsketen en opvolging in meerdere jurisdicties beheren | End-to-end agentic workflows via Agent Studio, anonimisering vóór analyse, Contract Intelligence gedurende de gehele levenscyclus, Multi Review over dataroom-omgevingen heen, Legal Radar in meer dan 130 jurisdicties | Controleert een volledig portfolio aan leverancierscontracten in één sessie op vereiste beveiligingsbepalingen; volgt nationale omzettingen individueel op; anonimisering toegepast bij import | Verkooptraject vereist voor evaluatie, en het betreft de juridische laag in plaats van een controleplatform |
DataGuard | Europese organisaties die een platform willen combineren met een deskundig adviseur | Dekking voor ISO 27001, TISAX, NIS2, SOC 2, AVG en EU AI Act, iteratief risicobeheer, geautomatiseerde bewijsinzameling, vaste consultant | Noemt NIS2 expliciet in de frameworkdekking, met consultants die door reviewers met naam worden geprezen | Reviewers beschrijven een verwarrende interface en sjablonen die rigide kunnen aanvoelen |
Vanta | Organisaties die de breedste frameworkdekking en het grootste integratie-aanbod wensen | Geautomatiseerde bewijsinzameling, meer dan 35 frameworks, continue monitoring, risicobeheer, Trust Center | 122 geverifieerde integraties en het grootste aantal reviews in deze vergelijking | Reviewers melden een overvloed aan meldingen en starre contractvoorwaarden voor kleinere teams |
Drata | Teams die NIS2 naast ISO 27001 en SOC 2 beheren | Geautomatiseerde bewijsinzameling, continue controlemonitoring, beleidssjablonen, risicobeoordeling | 159 integraties, het hoogste aantal van alle platforms in dit overzicht | Reviewers beschrijven een helpdesk die is overgeschakeld op AI-agents en inconsistente testresultaten |
OneTrust Tech Risk & Compliance | Grote ondernemingen die NIS2 integreren binnen een breder GRC-programma | Regelgevende content, vertaling van verplichtingen naar uitvoerbare taken, risicobeheer, risico's van derden, beleidsbeheer | Vertaalt complexe regelgeving naar taken die passen binnen bestaande processen, met sterke automatisering | Reviewers beschrijven consistent een complexe configuratie en een steile leercurve |
ISMS.online | Organisaties die een gestructureerd managementsysteem zoeken in plaats van bewijsautomatisering | Assured Results Method, vooraf opgestelde documentatie, risicoregister, beleidspakketten, incident- en CAPA-opvolging | Opgebouwd rond het managementsysteem; reviewers melden dat auditors hun documentatie loven | Slechts 10 integraties, en reviewers beschrijven modules die onderling geen gegevens uitwisselen |
Sprinto | Snelgroeiende bedrijven die vlot certificering willen behalen met intensieve ondersteuning | Geautomatiseerde bewijsinzameling, meer dan 200 standaarden, beleidssjablonen, automatisering van beveiligingstrainingen | Reviewers melden herhaaldelijk dat de certificering ruim voor de deadline werd behaald | Reviewers beschrijven een omslachtige navigatie en ondersteuning die na het eerste jaar vertraagt |
Secureframe | Kleine en middelgrote teams die prijs stellen op begeleide implementatie | Geautomatiseerde bewijsinzameling, continue monitoring, Comply AI, Trust Center, beleidssjablonen | Customer success managers worden in de reviews veruit het meest geprezen | Slechts 44 geverifieerde integraties, het laagste aantal hier |
Hyperproof | Complianceteams die NIS2 beheren naast meerdere andere frameworks | Beheer van controleframeworks, cross-framework mapping, geautomatiseerde bewijsinzameling, auditparaatheid | Cross-framework mapping zodat NIS2-bewijslast direct voldoet aan overlappende ISO 27001-vereisten | Moeizame rapportaanpassing en een configuratie die door reviewers als niet-intuïtief wordt bestempeld |
LogicGate Risk Cloud | Teams die NIS2-workflows willen afstemmen op hun eigen processen | No-code workflow-builder, risicoregister, controletoewijzing, risico's van derden, incident-workflows | Aanpasbaar aan elk proces; consolideert controles, toeleveringsketen en incidentrapportage | Steile leercurve en niets vooraf geconfigureerd voor NIS2 |
Waarom organisaties NIS2-compliancesoftware nodig hebben
NIS2 heeft het toepassingsgebied van de Europese cyberbeveiligingsregelgeving aanzienlijk verruimd. Waar de voorganger zag op een beperkte groep van aanbieders, omvat NIS2 nu energie, vervoer, bankwezen, gezondheidszorg, drinkwater, digitale infrastructuur, overheidsdiensten, productie, levensmiddelen, afvalstoffen en postdiensten.
De classificatie van de entiteit is van wezenlijk belang omdat de verplichtingen verschillen. Essentiële entiteiten zijn onderworpen aan proactief toezicht, belangrijke entiteiten aan reactief toezicht, en beide moeten voldoen aan dezelfde beveiligingsmaatregelen van artikel 21.

Wat NIS2-compliancesoftware doet
Artikel 21 formuleert de risicobeheersingsmaatregelen en omvat risicoanalyse, incidentenbehandeling, bedrijfscontinuïteit, toeleveringsketenbeveiliging, veilige ontwikkeling, cryptografie, toegangsbeheer en multifactorauthenticatie. Deze lijst sluit nauw aan bij ISO 27001, wat verklaart waarom compliance-automatiseringsplatforms hier goed in voorzien.
Het melden van incidenten is een afzonderlijke operationele verplichting: een vroegtijdige waarschuwing binnen 24 uur, een melding binnen 72 uur en een eindverslag binnen een maand, met drempels die per nationale omzetting kunnen verschillen.
Bestuurlijke aansprakelijkheid vormt de derde pijler en is nieuw. Artikel 20 legt de verantwoordelijkheid voor het goedkeuren van de maatregelen en het toezicht op de tenuitvoerlegging bij de bestuursorganen, waarbij in diverse nationale omzettingen tevens persoonlijke aansprakelijkheid geldt.
Waar de meeste NIS2-tools tekortschieten
Toeleveringsketenbeveiliging is de verplichting die door software vaak niet wordt afgedekt. Artikel 21 vereist beveiliging in relaties met leveranciers en dienstverleners, wat neerkomt op specifieke bepalingen in de contracten met die leveranciers.
Een controleplatform registreert het bestaan van uw leveranciers. Het analyseert echter niet of de overeenkomst met elk van hen bepalingen bevat over beveiligingseisen, meldplichten bij incidenten, auditrechten of beperkingen op uitbesteding.
De zevenentwintig nationale omzettingen vormen de tweede tekortkoming. Lidstaten hebben de richtlijn volgens verschillende tijdschema's geïmplementeerd, met uiteenlopende registratiemechanismen, incidentdrempels en boetestelsels; vrijwel geen enkele tool volgt deze afzonderlijk op.
Het opstellen van beleid is het derde knelpunt. Aan de maatregelen van artikel 21 moet gedocumenteerd beleid ten grondslag liggen. Beleidssjablonen verouderen echter zodra ze worden aangenomen, omdat periodieke actualisering zelden iemands vaste taak is.
Beste algemene NIS2-compliancesoftware

LEGALFLY is de beste NIS2-compliancesoftware voor de juridische en contractuele laag, en is bewust geen traditioneel controleplatform. Voor de technische maatregelen van artikel 21 en het bijbehorende bewijsmateriaal bieden de compliance-automatiseringsproducten op deze lijst functionaliteiten die wij doelbewust niet trachten te leveren.
Wat wij doen, zijn de contracten en de jurisdicties. Multi Review importeert een volledig portfolio aan leverancierscontracten vanuit SharePoint of uw documentbeheersysteem, toetst elk bestand aan één uniform playbook, signaleert ontbrekende beveiligingsbepalingen, afwezige incidentmeldplichten en ongeclausuleerde uitbesteding, en genereert een auditklare samenvatting waarin elke bevinding direct gekoppeld is aan de bronclausule.
Legal Radar lost de omzettingsproblematiek op. Het bewaakt officiële toezichthouders en bronnen in meer dan 130 jurisdicties en toetst elke wijziging aan uw eigen contracten en beleid, waardoor zevenentwintig nationale implementaties afzonderlijk worden gemonitord in plaats van als één enkele richtlijn.
LEGALFLY stelt uw team in staat efficiënter te werken: minder tijd kwijt aan contracten, meer tijd voor uw kerntaken. Plan een gesprek om de oplossing in actie te zien.
Beste NIS2-compliancetools: diepgaande review en vergelijking
De tien tools vallen uiteen in drie categorieën: compliance-automatiseringsplatforms gericht op controles en bewijsvoering, enterprise GRC-platforms die NIS2 beschouwen als één van vele verplichtingen, en de juridische laag die de contracten analyseert en de nationale wetgeving opvolgt.
Elke vermelding behandelt de werking van het product, de geschiktheid, de sterkste punten, de reden van opname, wat reviewers zeggen en waar de grenzen liggen.
1. LEGALFLY

Overzicht
LEGALFLY is het juridische besturingssysteem voor ondernemingen. Het biedt interne teams AI-native workflows voor intake, contracttoetsing, opstellen van clausules, due diligence en juridisch onderzoek, met beveiliging en anonimisering als fundament.
Voor NIS2 splitst het juridische werk zich toe op leverancierscontracten enerzijds en zevenentwintig nationale wetten anderzijds.
De toeleveringsketeneisen van artikel 21 moeten worden vastgelegd als bedingen in overeenkomsten met leveranciers, en de richtlijn zelf bestaat in de praktijk enkel als de versie die elke lidstaat afzonderlijk heeft omgezet. Multi Review verzorgt het eerste over een volledig contractenbestand, en Legal Radar bewaakt het tweede per afzonderlijke jurisdictie.
Onze cliënten vallen direct binnen het uitgebreide toepassingsgebied van NIS2. Bosch en SAP in productie en digitale infrastructuur, Lufthansa in transport, MSIG Europe en Group Foyer in financiële diensten, alsmede een samenwerking met het Directoraat-generaal Human Resources van de Europese Commissie.
Wij zijn ISO 27001- en SOC 2 Type II-gecertificeerd, met een beveiligingskader dat is afgestemd op beide standaarden én de AVG, aangevuld met jaarlijkse onafhankelijke penetratietests.
Plan een gesprek met een van onze experts om te ontdekken wat LEGALFLY voor uw praktijk kan betekenen.
Ideaal voor
Interne juridische en complianceteams van 3 tot 200 personen die organisaties met 200 tot 100.000 werknemers ondersteunen
Essentiële en belangrijke entiteiten wier NIS2-leemte primair ligt bij leverancierscontracten in plaats van technische beveiligingscontroles
Organisaties die actief zijn in meerdere lidstaten en te maken hebben met verschillende nationale omzettingen
Teams die belast zijn met het opstellen en onderhouden van het beleid achter de maatregelen van artikel 21
Entiteiten die NIS2 hanteren naast DORA, ISO 27001 of de EU AI Act, waarbij contractuele verplichtingen overlappen
Belangrijkste functionaliteiten
Agent Studio voor end-to-end automatisering van juridische workflows. Workflows worden geactiveerd via e-mail, Slack, Teams of handmatig; conditionele logica routeert dossiers en escaleert bij overschrijding van drempelwaarden; goedkeuringsstappen zijn ingebouwd waar een beslissing vereist is; en de juiste functionaris wordt automatisch op de hoogte gebracht.
Anonimisering vóór analyse. Namen, functies, bedrijfsgegevens en identificatoren worden bij de invoer gepseudonimiseerd met behoud van context en structuur, zodat identificeerbare gegevens nooit een extern model bereiken. Dit wordt standaard toegepast en hoeft niet per workflow te worden ingesteld.
Contract Intelligence gedurende de gehele levenscyclus, van redactie en onderhandeling via goedkeuring en e-handtekening tot verlengingen, expiratiedata, opzegtermijnen en contractuele verplichtingen. Aangekondigd met geopende wachtlijst; lancering in oktober 2026.
Playbook-gestuurde AI-contracttoetsing met playbooks die specifiek zijn geconfigureerd voor de toeleveringsketenvereisten van artikel 21, waaronder beveiligingseisen, meldplichten bij incidenten, auditrechten en restricties op uitbesteding. Meer dan 120 door juristen opgestelde playbooks voor ruim 100 documenttypes, inclusief een module waarmee u in circa twee minuten een maatwerk-playbook samenstelt op basis van uw eigen modelcontracten.
Multi Review voor bulk-analyse over complete datarooms heen, waarbij één playbook wordt toegepast op honderden leveranciersovereenkomsten tegelijk en auditklare overzichten worden gegenereerd waarin elke bevinding rechtstreeks verwijst naar de betreffende clausule.
Legal Radar, software voor het opvolgen van regelgeving die toezichthouders en officiële publicaties in meer dan 130 jurisdicties monitort, waardoor de nationale NIS2-omzettingen per land worden gedekt in plaats van als één uniforme richtlijn.
Discovery, AI voor juridisch onderzoek onderbouwd door meer dan 1.000 officiële juridische bronnen in meer dan 130 jurisdicties, inclusief bronvermeldingen en controleerbare motiveringen bij ieder antwoord, aangevuld met AI-contractredactie voor het genereren van nieuwe leveranciersovereenkomsten vanuit uw eigen sjablonen.
Integraties met Microsoft Word, SharePoint, Outlook, Teams, Google Drive, Slack, NetDocuments en Microsoft Copilot, waarbij automatische anonimisering bij elke koppeling gewaarborgd is.
Waarom wij de beste NIS2-compliancetool zijn voor de juridische laag
Een eerlijk beeld begint bij wat we niet zijn. Wij beheren niet uw risicobeheersingskader, monitoren geen technische beveiligingscontroles en verzorgen geen formele incidentmeldingen. Dat zijn IT-beveiligings- en operationele disciplines die uitstekend worden bediend door de overige platforms op deze lijst.
De beveiliging van de toeleveringsketen is ons eerste speerpunt. Artikel 21 vereist waarborgen in leveranciersrelaties, hetgeen contractuele bedingen met die partijen vereist. Multi Review toetst een compleet contractportfolio in één run aan uw vereiste clausules, in plaats van document voor document.
De nationale omzettingsproblematiek is het tweede punt, en daarin is LEGALFLY uniek. NIS2 omvat zevenentwintig nationale wetten onder één noemer. Legal Radar volgt toezichthouders en bronnen in meer dan 130 jurisdicties en toetst elke wetswijziging proactief aan uw eigen contracten en beleid.
Agent Studio is de derde pijler en operationaliseert het voorgaande. Een wijziging in de wetgeving of een contractuele omissie identificeert de betrokken documenten in SharePoint of Google Drive, past de teksten aan, biedt het concept ter toetsing aan bij de juridische afdeling en archiveert de goedgekeurde versie, inclusief een sluitende audit trail.
Anonimisering is het vierde aspect, dat voor een NIS2-plichtige entiteit zwaarder weegt dan ooit. Documenten worden geanonimiseerd voordat analyse plaatsvindt. Dat is precies de waarborg die een security officer eist wanneer leverancierscontracten worden verwerkt binnen een externe AI-toepassing.

Voordelen
Multi Review toetst honderden leveranciersovereenkomsten in één sessie aan uw vereiste beveiligingsclausules
Legal Radar monitort meer dan 130 jurisdicties, waardoor nationale omzettingen individueel worden gevolgd en direct worden getoetst aan uw eigen documentatie
Review stelt aanpassingsclausules op en Discovery genereert beleidsactualisaties, beide strikt gebaseerd op standpunten die door uw juridische afdeling zijn goedgekeurd
De gedocumenteerde maatregelen van artikel 21 worden daadwerkelijk opgesteld en onderhouden in plaats van eenmalig goedgekeurd en vergeten
Documenten worden bij import geanonimiseerd, met implementatieopties via SaaS, single-tenant of on-premise
Nadelen
Verkoopgestuurde evaluatie: de eerste stap is een gerichte demonstratie en inventarisatie in plaats van een self-service proefperiode
Geen technisch controle- of bewijsplatform; de technische maatregelen van artikel 21 vallen onder de verantwoordelijkheid van de automatiseringsplatforms op deze lijst
Biedt geen workflows voor operationele incidentrapportage, wat een operationeel in plaats van een strikt juridisch proces betreft
Klantbeoordelingen
LEGALFLY scoort 4,7 van de 5 sterren op basis van acht Capterra-reviews, met een 4,8 voor prijs-kwaliteitverhouding, een 4,7 voor klantenservice en een 4,4 voor functionaliteit. Gebruikers benadrukken snellere contractbeoordelingen en efficiënter juridisch onderzoek in hun dagelijkse praktijk.
Gebruikers prijzen met name de snelheid bij documentintensieve processen en de betrouwbare antwoorden per specifieke jurisdictie; cruciaal voor een NIS2-programma dat meerdere lidstaten omspant.

Eindoordeel
Ligt uw NIS2-knelpunt bij leverancierscontracten, beleidsdocumentatie of het opvolgen van de daadwerkelijke omzetting per lidstaat, dan is dit de krachtigste oplossing op de markt. Dit betreft immers juridische documenten en rechtsvragen die niet door traditionele controleplatforms worden beantwoord.
Zit uw leemte in de technische beveiligingsmaatregelen van artikel 21 zelf, kies dan voor een compliance-automatiseringsplatform. De meeste organisaties zetten beide typen oplossingen naast elkaar in, aangezien NIS2 zowel het security- als het juridische domein raakt.

2. DataGuard

Overzicht
DataGuard vermeldt NIS2 expliciet binnen het eigen framework-aanbod, naast ISO 27001, TISAX, SOC 2, AVG en de EU AI Act.
Het model combineert software met vaste consultants. Reviewers noemen hun toegewezen specialist veel vaker bij naam dan een specifieke feature van het platform, wat illustreert waar de toegevoegde waarde zit.
De focus is nadrukkelijk Europees. DataGuard is ontworpen rond Europese regelgevingskaders, in plaats van deze als secundaire module toe te voegen aan een van oorsprong Amerikaans product.
Ideaal voor
Europese organisaties die deskundige adviesondersteuning willen naast een softwareplatform
Entiteiten die NIS2 implementeren in combinatie met de AVG, ISO 27001 en TISAX
Teams zonder eigen specialisten op het gebied van informatiebeveiliging of privacy
Organisaties die de voorkeur geven aan een vaste adviseur boven externe juridische ondersteuning op uurbasis
Belangrijkste functionaliteiten
Frameworkdekking met expliciete vermelding van ISO 27001, TISAX, NIS2, SOC 2, AVG en de EU AI Act
Iteratief risicobeheer met vastlegging van risico's, assets en beheersmaatregelen
Geautomatiseerde bewijsinzameling en controlemonitoring
Vaste consultant toegewezen aan het traject
Dienstverlening voor externe Functionaris voor Gegevensbescherming (FG)
Ondersteuning bij interne audits met voorafgaande gap-analyse
14 geverifieerde integraties waaronder Jira, Asana, HubSpot, Airtable en Claude
Waarom het een sterke NIS2-optie is
Expliciete NIS2-dekking is zeldzamer dan verwacht. De meeste platforms dekken NIS2 simpelweg af door te verwijzen naar hun bestaande ISO 27001-controleset; DataGuard benoemt de richtlijn direct.
Klantenservice wordt 19 keer en professionele expertise 11 keer genoemd in 123 reviews (en behulpzaamheid 15 keer), wat typerend is voor een servicegericht model.
Gebruikers omschrijven de adviseurs als volwaardige sparringpartners. Een senior bedrijfsjurist typeert de adviseur als zeer waardevol voor audits, toezichtvragen en dagelijkse vraagstukken – precies de relatie die een NIS2-traject vereist.
Voordelen
Benoemt NIS2 expliciet naast ISO 27001, TISAX, SOC 2, AVG en de EU AI Act
Vaste adviseurs zijn het meest geprezen aspect in de reviews
Van origine ontworpen rond Europese wet- en regelgeving
Diensten van een externe Functionaris voor Gegevensbescherming direct beschikbaar
Reviewers geven aan dat het voordeliger is dan externe consultancy op uurbasis
14 geverifieerde integraties en een gemiddelde implementatiedoorlooptijd van twee maanden
Nadelen
Reviewers noemen de interface geregeld onoverzichtelijk of verwarrend
Sjablonen en workflows worden omschreven als rigide, met weinig flexibiliteit voor maatwerk
Beperkte functionaliteiten worden het vaakst als minpunt aangemerkt, gevolgd door een matig interface-ontwerp
Een reviewer beschrijft het als een gestandaardiseerd systeem dat niet voor elk type organisatie passend is
Biedt geen inzicht in de daadwerkelijke inhoud van uw leverancierscontracten
Klantbeoordelingen
DataGuard behaalt een score van 4,6 uit 5 op basis van 123 reviews op G2, waarvan 90 reviews vijf sterren toekennen en geen enkele minder dan drie sterren telt.
De overzichten op G2 prijzen de deskundige ondersteuning en het gebruiksgemak, en roemen de snelle respons van de consultants, hoewel de navigatie bij vlagen als verwarrend wordt ervaren.
De meest verhelderende review is die met drie sterren. Hierin worden het advies en de FG-ondersteuning geprezen, maar klinkt kritiek op de beperkte aanpasbaarheid en wordt opgemerkt dat klassiek maatwerkadvies per thema niet langer het model is – een terechte constatering bij een geproductiseerde adviesdienst.

Eindoordeel
DataGuard is de aangewezen keuze voor wie een Europees platform zoekt met een vaste specialist aan zijn zijde. De expliciete focus op NIS2 in combinatie met persoonlijke begeleiding biedt duidelijke meerwaarde.
Houd er rekening mee dat u binnen hun strakke kaders opereert. Reviews wijzen eenduidig op rigide sjablonen en een soms onoverzichtelijke interface; bovendien leest het platform uw leverancierscontracten niet inhoudelijk uit.
3. Vanta

Overzicht
Vanta is een compliance-automatiseringsplatform dat meer dan 35 frameworks ondersteunt, waarbij NIS2 wordt geadresseerd via de centrale set van beveiligingscontroles en continue monitoring.
Het platform richt zich primair op het wegnemen van handmatige bewijsgaring. Toegangsbeoordelingen, acceptatie van beleid, kwetsbaarheidsscans en onboarding-controles worden samengebracht in een realtime readiness-dashboard.
Met 122 geverifieerde integraties heeft het op één na het grootste integratie-aanbod in dit segment, wat bepalend is voor de mate waarin het bewijsmateriaal voor artikel 21 automatisch wordt verzameld.
Ideaal voor
Organisaties die NIS2 gelijktijdig implementeren met ISO 27001, SOC 2 en de AVG
Teams met een moderne cloudinfrastructuur met veel koppelmogelijkheden voor automatisering
Middelgrote en grotere ondernemingen die de ruimte hebben voor een implementatietraject van circa twee maanden
Securityteams die maximale integratiemogelijkheden wensen
Belangrijkste functionaliteiten
Geautomatiseerde bewijsinzameling via 122 geverifieerde integraties
Continue controlemonitoring met alerts bij afwijkingen
Ondersteuning van meer dan 35 frameworks met cross-framework toewijzing van maatregelen
Risicomanagement met registers, beoordelingen en opvolging
Leveranciersrisicobeheer met geautomatiseerde workflows voor beveiligingsbeoordelingen
Trust Center om de eigen beveiligingsstatus openbaar te maken
Beleidssjablonen gekoppeld aan regelgevende controlekaders
Waarom het een sterke NIS2-optie is
De vereisten van artikel 21 overlappen aanzienlijk met ISO 27001; dankzij Vanta's cross-framework mapping dekt het adresseren van de ene norm tevens het grootste deel van de andere af.
Met 2.745 reviews heeft het veruit de grootste gebruikersbasis in deze vergelijking, waarbij compliance 523 keer en tijdsbesparing 405 keer als pluspunt wordt gemarkeerd: bewijs dat automatisering op schaal werkt.
Vendor risk management is inbegrepen, wat voorziet in het relationele aspect van toeleveringsketenbeveiliging, ook al dekt het de juridische contractinhoud niet af.
Voordelen
122 geverifieerde integraties, op één na het hoogste aantal in deze vergelijking
Meer dan 35 frameworks met onderlinge controletoewijzing
De grootste reviewbasis met 2.745 beoordelingen op G2
Leveranciersrisicobeheer en Trust Center standaard inbegrepen
Gebruiksgemak wordt het vaakst als sterkste punt aangemerkt
Nadelen
Problemen met integraties vormen de meest voorkomende klacht (179 keer genoemd)
Prijsstelling wordt 146 keer als minpunt vermeld; reviewers vinden het minder geschikt voor kleinere organisaties
Starre contractuele licentievoorwaarden worden vaak bekritiseerd
De grote hoeveelheid notificaties wordt herhaaldelijk omschreven als storende ruis
Geen specifieke NIS2-functionaliteiten en geen inhoudelijke controle van leverancierscontracten
Klantbeoordelingen
Vanta behaalt een score van 4,5 uit 5 op basis van 2.745 reviews op G2 en 4,2 uit 33 reviews op Capterra, waar de prijs-kwaliteitverhouding met 3,9 lager scoort dan het gebruiksgemak (4,4).
G2-samenvattingen benadrukken de geautomatiseerde bewijsverzameling en de intuïtieve interface, maar merken op dat de kosten voor kleinere ondernemingen een belemmering vormen.
Kritische reviews richten zich vooral op de aansluiting bij de organisatieomvang. Een reviewer op Capterra kopt dat het product niet geschikt is voor startups, omdat men vastzat aan een langlopend contract nadat de match niet bleek te kloppen.

Eindoordeel
Vanta is een toonaangevende keuze voor het luik van technische controles en bewijsvoering binnen NIS2, met name wanneer u gelijktijdig aan andere frameworks moet voldoen. Het ecosysteem en de bewezen staat van dienst zijn toonaangevend.
Houd er rekening mee dat NIS2 indirect via ISO 27001 wordt benaderd. Daarmee dekt u artikel 21 redelijk af, maar blijven toeleveringscontracten en nationale omzettingsverschillen geheel buiten beeld.
4. Drata

Overzicht
Drata beschikt met 159 stuks over het grootste aantal integraties in deze vergelijking, waarmee beheersmaatregelen continu worden gemonitord en bewijs over tientallen normen automatisch wordt verzameld.
Drata Autopilot voert geplande controletests uit, signaleert afwijkingen en houdt een auditspoor bij, zodat de compliancestatus actueel is en niet achteraf hoeft te worden geconstrueerd.
De audit hub verschaft externe auditors rechtstreeks toegang tot het bewijsmateriaal, waardoor handmatige exports en bestandsdelingen overbodig worden.
Ideaal voor
Organisaties die NIS2 parallel aan ISO 27001 en SOC 2 implementeren
Ondernemingen met complexe IT-landschappen waar het aantal integraties bepalend is voor de automatiseringsgraad
Organisaties die auditors rechtstreeks in het platform willen laten werken
Securityteams met voldoende interne capaciteit voor een gedegen inrichting
Belangrijkste functionaliteiten
159 geverifieerde integraties, het hoogste aantal in deze markt
Drata Autopilot voor continue en geautomatiseerde controletests
Beleidssjablonen met registratie van acceptatie door medewerkers
Risicobeoordeling en centraal risicoregister
Audit hub voor rechtstreekse inzage door auditors in bewijsstukken
Compliance-workflows voor onboarding en offboarding van personeel
Waarom het een sterke NIS2-optie is
Het recordaantal integraties is een substantieel praktisch voordeel: elke automatische koppeling bespaart handmatige bewijsgaring voor artikel 21.
Gebruikers rapporteren soepele audits; meerdere reviewers vermelden nul tekortkomingen (non-conformities) bij hun Stage 2-audit, wat uiteindelijk de belangrijkste maatstaf is.
De klantenservice wordt met 135 vermeldingen het vaakst als sterk punt aangemerkt; zeldzaam in deze categorie en hoger gewaardeerd dan het gebruiksgemak.
Voordelen
159 geverifieerde integraties, toonaangevend in deze sector
Reviewers melden foutloze auditresultaten zonder non-conformities
Klantondersteuning wordt in reviews het vaakst als pluspunt genoemd
De Audit hub voorkomt handmatige uitwisseling van documenten met auditors
Continue controlemonitoring met geautomatiseerde testcycli
Nadelen
De helpdesk leunt steeds meer op AI-agents, wat volgens reviewers leidt tot standaardantwoorden
Meldingen van inconsistente controletests die handmatige verificatie vereisen
De interface kan tijdens de initiële inrichting overweldigend zijn
Reviewers klagen over omslachtige navigatie en te veel noodzakelijke muisklikken
Geen specifieke NIS2-modules en geen inhoudelijke contractcontrole
Klantbeoordelingen
Drata behaalt een score van 4,7 uit 5 op basis van 1.397 G2-reviews. De Capterra-score staat op 4,8, maar is gebaseerd op slechts zes reviews (een te kleine steekproef).
G2 benadrukt het gebruiksgemak en het centrale beheer van compliance, maar merkt op dat de configuratie initieel complex kan aanvoelen.
De scherpste kritiek betreft de gewijzigde supportstrategie. Een gebruiker merkt op dat vrijwel elk contact nu verloopt via AI-bots met generieke antwoorden, wat schuurt met de traditioneel hoge waardering voor de klantenservice.

Eindoordeel
Drata is de logische keuze als integratiemogelijkheden voor u de doorslag geven. Geen ander platform koppelt met zoveel systemen tegelijk.
Neem de verhalen over de geautomatiseerde support mee in uw afweging. Organisaties die voor het eerst een dergelijk traject ingaan, doen er goed aan vooraf af te stemmen hoe escalaties naar menselijke experts worden afgehandeld.
5. OneTrust Tech Risk & Compliance

Overzicht
OneTrust Tech Risk & Compliance is gebouwd om wet- en regelgeving te operationaliseren naar concrete taken. Het vertaalt complexe juridische voorschriften naar werkbare acties en richtlijnen binnen bestaande bedrijfsprocessen.
Het product maakt integraal deel uit van het OneTrust-platform, dat mede privacy, risico's van derden, beleidsbeheer en ethiek omvat; die reikwijdte is tegelijkertijd de kracht én de complexiteit.
Het is een typische enterprise-oplossing: gebruikers zijn nagenoeg altijd afkomstig van ondernemingen met meer dan duizend medewerkers.
Ideaal voor
Grote ondernemingen die NIS2 inbedden in een overkoepelend GRC- en privacyprogramma
Organisaties die OneTrust reeds benutten voor privacy of third-party risk
Teams die behoefte hebben aan directe toewijzing van verplichtingen inclusief regelgevende content
Bedrijven met voldoende capaciteit en middelen voor een omvangrijke implementatie
Belangrijkste functionaliteiten
Regelgevende content met automatische vertaalslag van wettelijke verplichtingen naar uitvoerbare taken
Risicobeheer met contextuele vertaling naar de gehele bedrijfsvoering
Beheer van risico's rondom derden (Third-Party Risk Management)
Beleidsbeheer en formele compliance-attestaties
Geautomatiseerde governance met kant-en-klare richtlijnen
Realtime dashboards en rapportages voor stakeholders
AI-ondersteunde risicobeoordelingen en bewijsinzameling
Waarom het een sterke NIS2-optie is
Het vertalen van een richtlijn naar concrete taken sluit perfect aan op de methodiek van NIS2. De bepalingen van artikel 21 zijn in essentie een reeks verplichtingen die moeten worden omgezet in projecttaken met duidelijke eigenaren.
Automatisering wordt 10 keer en risicomanagement 9 keer genoemd in 109 reviews, waarbij gebruiksgemak aan kop gaat met 13 vermeldingen – een uitstekende score voor enterprise GRC-software.
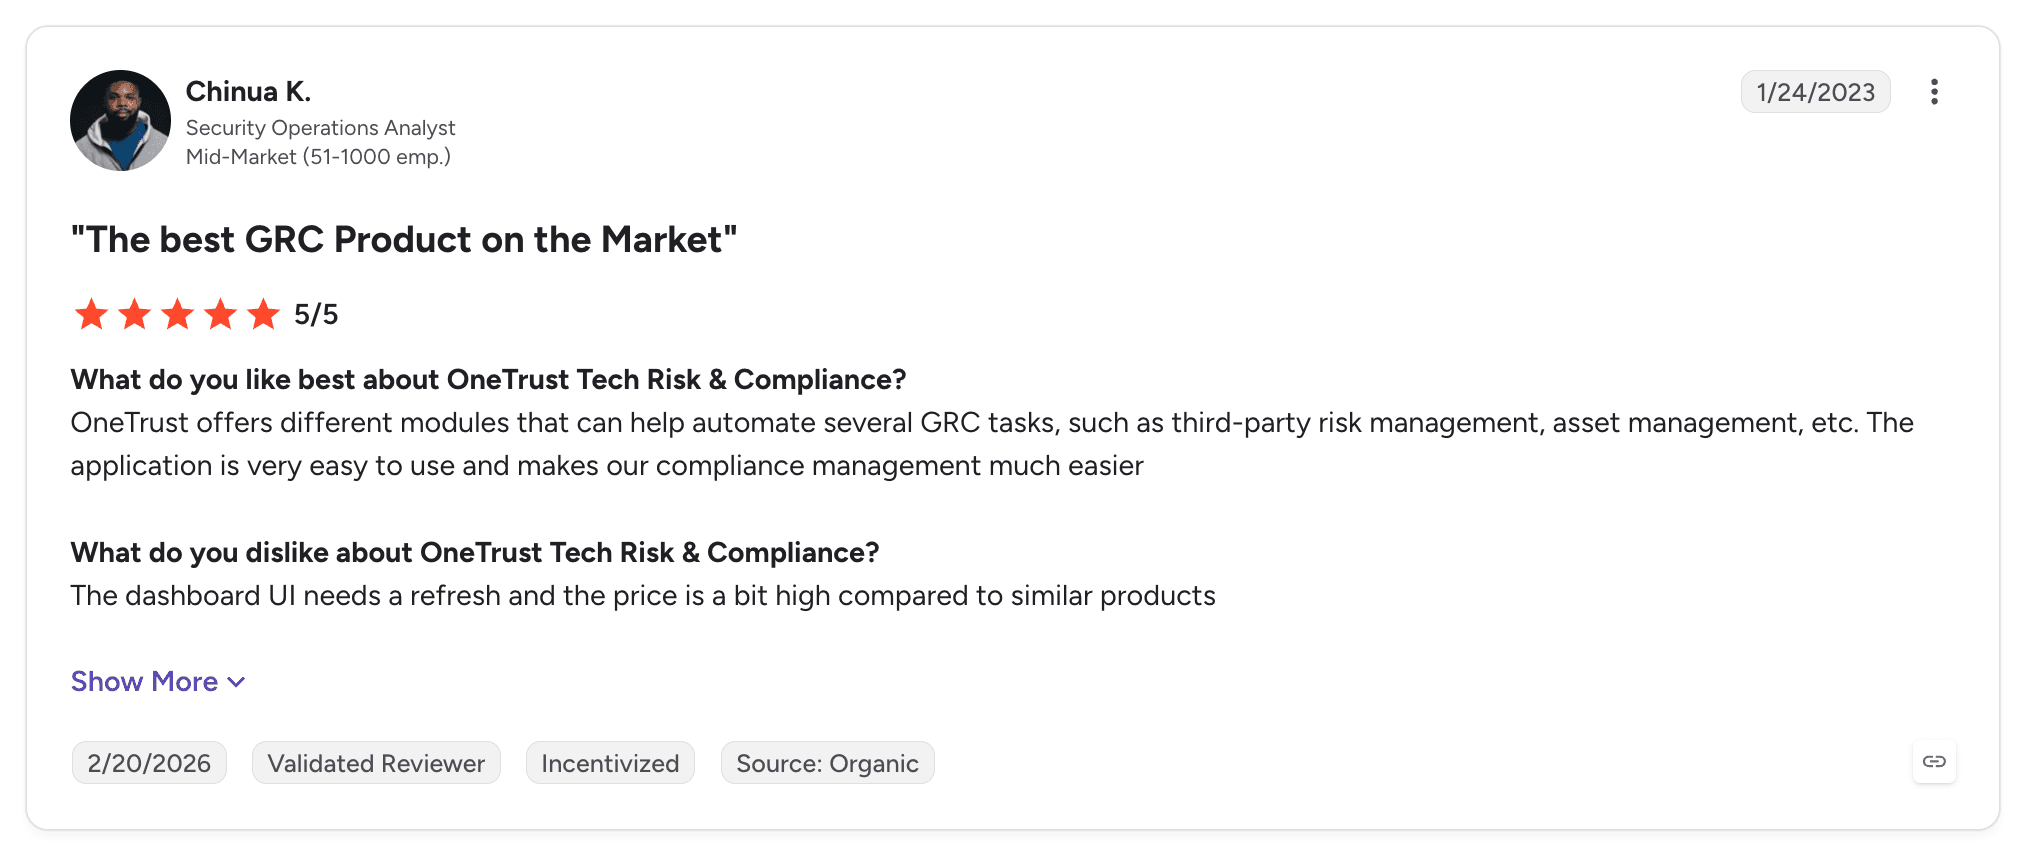
Gebruikers ervaren daadwerkelijke systeemconsolidatie. Een security operations analyst kwalificeert het als het beste GRC-product in de markt en wijst daarbij op de modules die assetmanagement en leveranciersrisico's automatiseren.
Voordelen
Vertaalt wettelijke vereisten naar concrete taken binnen bestaande workflows
Regelgevende content is standaard inbegrepen; u hoeft niet zelf een verplichtingenregister op te bouwen
Risico's van derden en beleidsbeheer samengebracht in één centraal platform
Realtime overzichten en dashboards ten behoeve van management en toezichthouders
Krachtige automatiseringsmogelijkheden binnen compliancetrajecten
Nadelen
Complexe inrichting en moeizame implementatie worden beide als grootste nadeel genoemd (elk 6 keer)
Moeilijk aan te leren en een steile leercurve volgen direct (elk 5 keer); het beeld is daarmee eenduidig
Rapportages missen volgens reviewers soms de nodige diepgang voor gedetailleerde audits
Hoge prijsstelling, waardoor het platform ontoegankelijk is voor kleinere teams
Schaalbaarheidsproblemen gerapporteerd bij het beheer van zeer grote infrastructuren (bijv. 27.000 domeinen)
Wisselende kwaliteit van de klantenservice wordt expliciet benoemd
Geen functionaliteit voor inhoudelijke controle van contractbepalingen bij toeleveranciers
Klantbeoordelingen
OneTrust Tech Risk & Compliance behaalt een score van 4,5 uit 5 op G2 (109 reviews), waarvan 84 met de maximale score van vijf sterren.
Gebruikers loven de procesautomatisering en de overzichtelijke interface, waarbij het dashboard en de taakroutering worden geprezen, maar wijzen tevens op prestatieproblemen bij grootschalige implementaties.
Kritiek op het opstartproces is een constante factor. Moeizame setup, ingewikkelde implementatie en een zware leercurve beslaan vier van de vijf meest genoemde minpunten, wat duidt op een structureel kenmerk van het platform.
Eindoordeel
OneTrust is dé keuze voor grote ondernemingen die NIS2 willen inbedden in een alomvattend GRC-programma. Het direct koppelen van regelgeving aan concrete acties biedt op corporate schaal forse meerwaarde.
Reserveer een toereikend budget en voldoende doorlooptijd voor de uitrol. De reviews laten er geen twijfel over bestaan dat de inrichting intensief is en specialistische vakkennis vereist.
6. ISMS.online

Overzicht
ISMS.online vertrekt vanuit het managementsysteem in plaats van automatische bewijsverzameling, door een compleet ingericht informatiebeveiligingssysteem (ISMS) te leveren inclusief documentatie, risicoregister en beleidspakketten.
De 'Assured Results Method' biedt een gestructureerd stappenplan, waarbij teams fasegewijs worden begeleid in plaats van geconfronteerd met een leeg dashboard vol lacunes.
Het platform is ontwikkeld door Alliantist en sluit van alle opties het dichtst aan bij de dagelijkse werkpraktijk van een information security manager.
Ideaal voor
Organisaties die de voorkeur geven aan een gestructureerd beleidssysteem boven geautomatiseerde bewijsinzameling
Teams wier NIS2-uitdaging vooral ligt in documentatie en processen en minder in technische controlemonitoring
Entiteiten die maatregelen uit artikel 21 formeel moeten vastleggen in beleid, procedures en registers
Organisaties die voor het eerst certificeren en behoefte hebben aan een beproefde methodiek
Belangrijkste functionaliteiten
Assured Results Method voor een beproefde, sequentiële implementatie
Vooraf opgestelde documentatie voor beleid, procesbeschrijvingen en registraties
Risicoregister met workflows voor risicobeoordeling, behandeling en periodieke evaluatie
Beheer van corrigerende maatregelen (CAPA) en incidentenregistratie
Registers voor leveranciers en bedrijfsmiddelen (assets)
Planning voor interne audits en directiebeoordelingen
Ondersteuning van modules voor meerdere normen gelijktijdig
Waarom het een sterke NIS2-optie is
NIS2 verlangt aantoonbaar gedocumenteerde maatregelen, en dit is het enige product dat primair rond documentbeheersing is gebouwd. Beleid, procedures en registers vormen de kern van de verantwoording.
Incidentregistratie is binnen NIS2 van cruciaal belang. De meldplichten binnen 24 uur, 72 uur en één maand vergen een beproefd intern proces; ISMS.online bevat volwaardige CAPA- en incidentmodules in plaats van incidenten af te doen als een technisch testresultaat.
Gebruikers melden dat externe auditors expliciet complimenten geven over de structuur van de documentatie.
Voordelen
Volledig geënt op het managementsysteem en formele documentatie
De Assured Results Method garandeert duidelijke processtappen in plaats van vage adviezen
Integrale modules voor incidentenbeheer en corrigerende maatregelen (CAPA)
Registers voor leveranciers en assets zijn standaard inbegrepen
Auditors uiten zich lovend over de overzichtelijke opbouw van de dossiers
Stabiele score van 4,5 op beide toonaangevende reviewplatforms
Nadelen
Slechts 10 integraties; aanzienlijk minder dan geautomatiseerde platforms
Elk normenkader functioneert als een losse module; gegevens worden onderling niet gedeeld
Complexe navigatie en een weinig intuïtieve structuur worden vaak genoemd als minpunt
Gemiddelde implementatieduur van drie maanden (langer dan bij pure automatiseringssoftware)
Geen analyse van juridische contractbepalingen bij toeleveranciers
Klantbeoordelingen
ISMS.online scoort een 4,5 uit 5 op G2 (298 reviews) en een 4,5 op Capterra (8 reviews), waarmee de beoordelingen eensluidend zijn.
G2 roemt de gebruiksvriendelijkheid en de snelle ondersteuning, maar plaatst kanttekeningen bij de menustructuur en navigatie.
Het meest wezenlijke kritiekpunt betreft de softwarearchitectuur. Een recensent met een vijfsterrenbeoordeling merkt op dat elk wettelijk kader een afzonderlijke module vormt zonder data-uitwisseling, wat nadelig is wanneer u NIS2 simultaan voert met ISO 27001 en de AVG.

Eindoordeel
Wanneer uw voornaamste NIS2-uitdaging ligt in het formaliseren van een gedocumenteerd managementsysteem, is dit de aangewezen tool. Geen enkel ander platform stelt de door de richtlijn geëiste beleidsdocumenten zó centraal.
De gescheiden modules vormen wel een belemmering. NIS2 vertoont veel raakvlakken met ISO 27001; doordat gegevens tussen modules niet synchroon lopen, ontstaat het risico op dubbele administratie.
7. Sprinto

Overzicht
Sprinto is een automatiseringsplatform gericht op snelle certificering, met ondersteuning voor meer dan tweehonderd standaarden en intensieve procesbegeleiding.
Het automatiseert de bewijsverzameling, controleert doorlopend maatregelen en regelt security-trainingen. Daarnaast beantwoordt een ingebouwde AI-assistent beveiligingsvragenlijsten van klanten op basis van bestaande bewijsstukken.
Doorlooptijdverkorting is de kernbelofte, en de gebruikersreviews bevestigen dit consequent.
Ideaal voor
Snelgroeiende organisaties die op korte termijn moeten voldoen aan NIS2-gerelateerde vereisten
Ondernemingen zonder eigen compliance-afdeling of security officer
Teams die security awareness trainingen rechtstreeks binnen het complianceplatform willen beheren
Bedrijven die veelvuldig uitgebreide beveiligingsvragenlijsten van klanten moeten invullen
Belangrijkste functionaliteiten
Geautomatiseerde bewijsinzameling met 62 geverifieerde integraties
Ondersteuning voor ruim 200 standaarden en regelgevende kaders
Continue controle en monitoring van getroffen beveiligingsmaatregelen
Automatisering van security awareness trainingen inclusief voortgangsregistratie
AI-gedreven beantwoording van security questionnaires
Toegewezen compliance-expert gedurende het gehele implementatieproces
Waarom het een sterke NIS2-optie is
Het trainen van medewerkers in informatiebeveiliging is een expliciete vereiste uit artikel 21; Sprinto integreert dit direct, waardoor een extern trainingsplatform overbodig is.
Gebruiksgemak wordt 384 keer genoemd en support 319 keer in 1.685 reviews; dit toont aan dat teams zonder specialistische kennis zelfstandig met de tool uit de voeten kunnen.
De ervaringen op Capterra zijn zeer positief: een 4,7 uit 86 recente reviews met een tevredenheidsscore van 99%. De eensgezindheid tussen de verschillende platforms is opvallend hoog.
Voordelen
Mijlpalen voor compliancy worden volgens reviewers structureel ruim voor de deadline behaald
Gebruiksvriendelijkheid en support worden als absolute uitblinkers ervaren
Security awareness trainingen zijn standaard ingebouwd
Ondersteuning voor een uitzonderlijk breed palet aan normenkaders (200+)
Een consistente score van 4,7 op zowel G2 als Capterra
Nadelen
62 geverifieerde integraties; minder dan Vanta, Drata of DataGuard
Workflows worden door gebruikers als rigide en lastig aanpasbaar ervaren
Integratieproblemen worden 71 keer gemeld, wat noopt tot handmatige omwegen
Ondersteuning laat volgens meerdere gebruikers na het eerste contractjaar merkbaar na
Geen specifieke NIS2-aansturing en geen inzage in de tekstuele inhoud van leverancierscontracten
Klantbeoordelingen
Sprinto behaalt een score van 4,7 uit 5 op G2 (1.685 reviews) en eveneens een 4,7 op Capterra (86 reviews, 99% positief).
Gebruikers prijzen de gebruiksvriendelijkheid en de alerte begeleiding, maar wijzen op een gebrek aan flexibiliteit bij afwijkende bedrijfsprocessen.
De meest relevante kritiek ziet op de fase na de audit. Een recensent meldt dat het serviceniveau na jaar één terugviel, met tragere responstijden en een AI-assistent die soms steken laat vallen.

Eindoordeel
Sprinto is een uitstekende optie voor organisaties die onder tijdsdruk hun eerste compliance-traject moeten doorlopen. De begeleiding is intensief en afgestemd op organisaties zonder eigen compliancespecialisten.
Vraag nadrukkelijk naar de dienstverlening in het tweede jaar. De propositie is sterk gericht op het initiële certificatiemoment; reviews laten zien dat de nazorg soms minder prioriteit krijgt.
8. Secureframe

Overzicht
Secureframe geniet de hoogste reputatie qua klantondersteuning in deze vergelijking. Het ondersteunt de voornaamste frameworks met geautomatiseerde bewijsgaring en monitoring.
Comply AI verzorgt het beantwoorden van securityvragenlijsten en formuleert verbetervoorstellen: het genereert antwoorden op basis van bewijsmateriaal en geeft suggesties bij falende controles.
De personele factor maakt in de reviews het verschil. De Customer Success Managers worden veelvuldiger en met meer lof vermeld dan welke softwarefunctie dan ook.
Ideaal voor
Kleine en middelgrote teams met beperkte interne capaciteit voor compliance
Organisaties die persoonlijke begeleiding zwaarder laten wegen dan een maximaal aantal API-koppelingen
Bedrijven die intensieve begeleiding wensen vanaf de kick-off tot en met de audit
Teams die op regelmatige basis security questionnaires moeten aanleveren aan opdrachtgevers
Belangrijkste functionaliteiten
Geautomatiseerde bewijsinzameling via 44 geverifieerde integraties
Continue controlemonitoring inclusief concrete richtlijnen voor herstelwerkzaamheden
Comply AI voor het geautomatiseerd invullen van veiligheidsvragenlijsten
Vaste, persoonlijke Customer Success Manager
Trust Center om beveiligingsgaranties publiekelijk te tonen
Beleidssjablonen die direct zijn afgestemd op relevante normenkaders
Waarom het een sterke NIS2-optie is
Gebruiksgemak wordt 650 keer en compliance 552 keer positief aangestipt op 833 reviews; een buitengewoon hoge dichtheid gezien het aantal beoordelingen.
Het serviceniveau vormt het werkelijke onderscheidend vermogen. Gebruikers noemen hun CSM bij naam en beschrijven tastbare hulp; een verademing ten opzichte van louter marketingbeloftes.
Met een 4,8 uit 58 reviews op Capterra (100% positief sentiment) voert Secureframe deze ranglijst qua tevredenheid aan.
Voordelen
De klantondersteuning is zonder meer het best beoordeelde onderdeel in de reviews
Uitzonderlijk hoge tevredenheid op het vlak van intuïtieve bediening (650 vermeldingen)
Een score van 4,8 op Capterra met een unieke 100% positieve beoordeling
Comply AI verkort de verwerkingstijd van vragenlijsten drastisch
Veel praktijkvoorbeelden van kleine teams die vlekkeloos door audits komen
Nadelen
Slechts 44 geverifieerde integraties; het laagste aantal onder de automatiseringsplatforms
Integratieproblemen worden verhoudingsgewijs vaak gemeld (184 keer)
Het correct toewijzen van controles vergt volgens gebruikers de nodige finetuning
Het platform kan bij eerste ingebruikname complex en overweldigend ogen
Geen sectorspecifieke NIS2-functionaliteiten en geen controle op contractniveau
Klantbeoordelingen
Secureframe scoort 4,7 uit 5 op G2 (833 reviews) en 4,8 op Capterra (58 reviews, 100% positief).
Gebruikers waarderen de eenvoud in het dagelijks gebruik en de uitzonderlijke ondersteuning, maar tekenen aan dat koppelingen soms extra tijd en maatwerk vergen.
Kritische noten zijn verpakt in overwegend lovende reviews. Men spreekt van een initiële leercurve en het bijstellen van toewijzingen, maar geeft desondanks de volle vijf sterren – wat aantoont dat de supportafdeling eventuele drempels effectief wegneemt.

Eindoordeel
Secureframe is de beste keuze voor kleinere teams die behoefte hebben aan intensieve, persoonlijke begeleiding. De uitstekende reputatie van de supportafdeling blijkt overtuigend uit de praktijkdata.
Inventariseer vooraf uw applicatielandschap. Met 44 integraties is het aanbod relatief beperkt, en het hoge aantal meldingen over koppelingsproblemen toont aan dat ontbrekende integraties direct worden gevoeld.
9. Hyperproof

Overzicht
Hyperproof is ontwikkeld voor teams die meerdere compliancenormen tegelijkertijd beheren. NIS2 fungeert hierin naast ISO 27001, SOC 2 en overige bedrijfsstandaarden.
Cross-framework mapping vormt het fundament. Bewijsstukken worden eenmalig verzameld en direct toegekend aan alle overlappende normvereisten.
De software richt zich primair op professionele compliance officers en minder op IT-engineers die compliancy er als neventaak bij doen.
Ideaal voor
Complianceteams die NIS2 beheren in samenhang met drie of meer andere frameworks
Organisaties waar identiek bewijsmateriaal dient voor uiteenlopende audits
Ondernemingen met een speciaal daarvoor aangesteld complianceteam
Organisaties die audit-readiness over meerdere normen centraal willen monitoren
Belangrijkste functionaliteiten
Beheer van controlekaders over meerdere standaarden heen
Cross-framework mapping om overlappende vereisten met één enkel bewijsstuk af te dekken
Geautomatiseerde bewijsinzameling met taakopvolging voor documentverzoeken
Dashboards voor audit-readiness per individueel framework
Risicoregister direct gekoppeld aan de relevante beheersmaatregelen
Signalering en opvolging van tekortkomingen inclusief toewijzing van actiehouders
Waarom het een sterke NIS2-optie is
NIS2 en ISO 27001 vertonen substantiële overlap in de maatregelen van artikel 21. Hyperproof voorkomt dubbel werk door die raakvlakken geautomatiseerd te synchroniseren.
De waarderingen zijn hoog en stabiel: 4,5 op G2 (223 reviews) en 4,8 op Capterra (116 reviews) bieden een solide statistische basis.
Het platform sluit naadloos aan bij de werkwijze van compliance officers, wat het geschikter maakt voor volwassen governance-structuren dan laagdrempelige 'startup-tools'.
Voordelen
Doeltreffende controletoewijzing waardoor NIS2-bewijs tegelijkertijd ISO 27001-eisen afdekt
Bewezen hoge scores op toonaangevende vergelijkingssites
Ontworpen voor de specifieke behoeften van dedicated complianceteams
Overkoepelend overzicht van audit-readiness voor een complete normenportfolio
Heldere toewijzing van taken en actiepunten bij het verhelpen van non-conformities
Nadelen
Het naar wens aanpassen van rapportages wordt door gebruikers als lastig ervaren
De initiële systeemconfiguratie verloopt volgens reviews niet intuïtief
Minder doelmatig voor bedrijven die slechts aan één enkel normenkader hoeven te voldoen
Biedt geen functionaliteit om toeleverancierscontracten inhoudelijk te scannen
Geen opvolging van specifieke nationale omzettingswetten
Klantbeoordelingen
Hyperproof scoort 4,5 uit 5 op G2 (223 reviews) en 4,8 op Capterra (116 reviews).
Gebruikers noemen de cross-framework mapping als de doorslaggevende factor voor tijdwinst; een concreet voordeel ten opzichte van algemene marketingclaims.
Rapportage en initiële inrichting vormen structurele punten van kritiek: het finetunen van rapporten en de logica van de configuratie vergen de nodige inspanning.

Eindoordeel
Hyperproof is de aangewezen tool voor complianceteams die NIS2 moeten verenigen met andere normenkaders. Het slim combineren van bewijsmateriaal levert exponentieel voordeel op.
Het platform richt zich louter op interne controles, niet op contracten of nationale regelgeving. Die twee aspecten vergen separate ondersteuning.
10. LogicGate Risk Cloud

Overzicht
LogicGate Risk Cloud is een no-code platform voor het bouwen van risico- en compliance-applicaties. NIS2 wordt hierin niet aangeboden als kant-en-klare module, maar als een applicatie die teams zelf naar wens inrichten.
Toepassingen worden samengesteld uit modulaire workflowcomponenten, waardoor een organisatie processen exact kan digitaliseren zoals zij dat zelf voor ogen heeft.
De kracht zit in centralisatie: interne controles, risico's in de toeleveringsketen en incidentmeldingsprocedures worden verenigd binnen één softwareomgeving.
Ideaal voor
Organisaties met een reeds uitgewerkt NIS2-proces dat zij exact in software willen modelleren
Teams die controles, supply chain en incidentmanagement willen consolideren
Bedrijven met voldoende interne technische capaciteit om applicaties te bouwen en onderhouden
Risicomanagementafdelingen waar NIS2 onderdeel uitmaakt van een breder risicoprofiel
Belangrijkste functionaliteiten
No-code workflow-builder voor het flexibel opzetten van maatwerkapplicaties
Risicoregister met geïntegreerde workflows voor beoordeling en opvolging
Controletoewijzing over verschillende frameworks heen
Beheer van risico's rondom toeleveranciers en derden
Incident-workflows voorzien van automatische routering en escalatieniveaus
Rapportagedashboards volledig gebaseerd op uw eigen datamodel
Waarom het een sterke NIS2-optie is
De strakke meldtermijnen voor incidenten onder NIS2 vereisen workflows met escalatiepaden. LogicGate stelt u in staat deze nauwkeurig in te richten volgens uw eigen operationele procedures in plaats van een rigide model van de leverancier.
Het verenigen van uiteenlopende verplichtingen is een tweede troef. Technische maatregelen, leveranciersrisico en incidentmelding in één platform voorkomen het handmatig synchroniseren van losse systemen.
De scores zijn zeer solide: een 4,6 op G2 (191 reviews) en een 4,7 op Capterra (65 reviews).
Voordelen
Dankzij het no-code principe aanpasbaar aan elk bedrijfsproces zonder programmeerwerk
Brengt interne controles, ketenrisico's en incidentenbeheer samen
Geavanceerde incident-workflows met automatische escalatie voor tijdige melding
Rapportages sluiten naadloos aan op uw eigen bedrijfsstructuur
Bewezen betrouwbare reputatie op de bekende reviewplatforms
Nadelen
Gebruikers wijzen op een aanzienlijke leercurve binnen de ontwikkelomgeving
De beheerinterface voor configuratie wordt regelmatig als onoverzichtelijk ervaren
Vergt eigen resources voor applicatiebeheer en onderhoud
Geen vooraf geconfigureerde templates specifiek voor NIS2 aanwezig
Geen mogelijkheid om contractteksten bij toeleveranciers inhoudelijk te scannen
Klantbeoordelingen
LogicGate Risk Cloud noteert een 4,6 uit 5 op G2 (191 reviews) en een 4,7 op Capterra (65 reviews).
Gebruikers geven aan dat de uitzonderlijke flexibiliteit de voornaamste reden voor aanschaf was; het maakt workflows mogelijk die standaardsoftware niet ondersteunt.
De benodigde inwerktijd is het voornaamste minpunt. De configuratiemodule vergt diepgaande studie en de tijd tot daadwerkelijke ingebruikname valt geregeld langer uit dan verwacht.
Eindoordeel
LogicGate is perfect voor wie al beschikt over een uitgedokterd NIS2-beheersingsproces en zoekt naar software die zich daaraan aanpast. De flexibiliteit in incident-workflows is een grote pré gezien de uiteenlopende drempels per lidstaat.
Zoekt u direct een gebruiksklare oplossing om snel 'compliant' te zijn, dan valt deze tool af. Alles moet immers zelf worden opgebouwd.
Wat maakt een NIS2-compliancetool écht effectief?
NIS2 omvat in de praktijk drie verschillende disciplines onder één noemer; de juiste toolkeuze hangt af van waar uw openstaande risico's zich bevinden. Dit zijn de criteria die de doorslag geven.
Focus op de verplichting waar u achterloopt
De risicobeheersingsmaatregelen van artikel 21 zijn in essentie een vraagstuk van technische beveiligingscontroles. Risicoanalyse, incidentbeheer, bedrijfscontinuïteit, encryptie, toegangsbeheer en MFA overlappen sterk met ISO 27001; de compliancetools op deze lijst dekken dit uitstekend af.
Incidentrapportage is een operationele workflow met harde termijnen: 24 uur voor een vroegtijdige waarschuwing, 72 uur voor de formele melding en een maand voor het eindverslag, met afwijkende drempels per land.
Toeleveringsketenbeveiliging en beleidsdocumentatie zijn juridisch werk. Beveiligingsclausules in leverancierscontracten en beleidsdocumenten die feilloos aansluiten op de werkelijkheid, vragen om juridische toetsing in plaats van technische monitoring.
Kan de tool leverancierscontracten daadwerkelijk inhoudelijk lezen?
Artikel 21 vereist beveiligingswaarborgen in relaties met toeleveranciers en dienstverleners. De markt vertaalt dit helaas vaak naar louter risicoscores in plaats van contractuele analyse.
Daar zit het kardinale verschil. Een leveranciersrisicotool vertelt u dat een partij 'kritiek' is, maar weet niet of het contract voorziet in beveiligingseisen, incidentenmeldplichten, auditrechten of bepalingen omtrent uitbesteding.
Multi Review van LEGALFLY lost dit op: één playbook toetst in één run honderden overeenkomsten tegelijk, waarbij elke bevinding direct aan de betreffende clausule wordt gelinkt.
Hoe gaat de tool om met 27 nationale omzettingen?
Dit is hét specifieke knelpunt bij NIS2, waar de markt nauwelijks antwoord op heeft. Lidstaten hebben de richtlijn omgezet met verschillende tijdlijnen, registratieloketten, melddrempels en sanctieregimes.
Software die NIS2 behandelt als één uniform regime, toetst aan iets wat juridisch gezien niet bestaat. Wat in de praktijk geldt, is de Belgische wet, de Duitse wet, de Nederlandse wet en die van de overige 24 lidstaten.
Wordt beleid daadwerkelijk geschreven én geactualiseerd?
Artikel 21 eist gedocumenteerde maatregelen, en precies bij documentatie treedt vaak verwaarlozing op. Beleid dat bij aanvang wordt opgesteld, strookt na verloop van enkele maanden al niet meer met de operationele realiteit.
Standaardsjablonen volstaan niet; documentatie moet specifiek worden afgestemd op uw maatregelen en meebewegen wanneer processen of toepasselijke wetten wijzigen.
Discovery formuleert elk beleidsdocument op basis van de door uw legal-afdeling gevalideerde standpunten. Wijzigt een nationale wet, dan routeert Agent Studio het aangepaste beleid automatisch ter juridische goedkeuring en slaat de goedgekeurde versie op. Zo blijft beleid actueel in plaats van een papieren exercitie bij oplevering.
Wat gebeurt er met uw vertrouwelijke data?
Elke NIS2-plichtige organisatie beschikt over een security officer die kritisch zal kijken naar elke applicatie die documenten verwerkt. Leverancierscontracten en beveiligingsbeleid zijn bij uitstek documenten die maximale vertrouwelijkheid vereisen.
Anonimisering vóórdat analyse plaatsvindt is het krachtigste antwoord. Namen, functies, bedrijfsgegevens en identificatoren worden bij import direct gepseudonimiseerd, zodat persoonsgegevens of gevoelige data nooit een extern AI-model bereiken – standaard, zonder ingewikkelde configuratie.
De implementatievorm is bepalend voor security-goedkeuring: SaaS, single-tenant of on-premise anonimisering zijn wezenlijk verschillende architecturen, waarbij een NIS2-entiteit doorgaans strengere eisen stelt dan een standaard cloud-oplossing.
Plan een gesprek met een van onze experts om te ontdekken wat LEGALFLY voor uw praktijk kan betekenen.
Hoe kiest u de juiste NIS2-compliancetool?
Zeven criteria bepalen of een aankoop uw werkelijke lacune dicht, of louter leidt tot overbodige overlap in uw softwarelandschap.
1. Bepaal exact welke verplichting nog openstaat alvorens te selecteren
Wees specifiek. Technische maatregelen, incidentrapportage, contractuele toeleveringsketenbeveiliging en gedocumenteerd beleid zijn vier wezenlijk verschillende disciplines. De meeste ondernemingen hebben het eerste op orde, maar de rest nog openstaan.
Het aanschaffen van een tweede controleplatform voegt niets toe als technische controles het probleem niet zijn.
2. Vraag of de tool contracten inhoudelijk analyseert of slechts leveranciers 'scoot'
Dit is de meest cruciale vraag bij de softwareselectie rond NIS2. Leveranciersrisico's inschatten is iets wezenlijk anders dan contractteksten analyseren. Elk regulier controleplatform op deze lijst doet slechts het eerste.
Toets dit in de praktijk: overhandig de leverancier een contract met een lijst vereiste beveiligingsclausules, en vraag om een uitdraai waarin elke omissie gekoppeld is aan de specifieke clausule.
3. Vraag hoe wordt omgegaan met afzonderlijke nationale omzettingswetten
Stel deze vraag direct en luister scherp naar het antwoord. Een tool die aangeeft 'NIS2 te ondersteunen', doelt veelal op de EU-richtlijn in algemene zin en niet op de specifieke wetgevingen waaraan u daadwerkelijk gebonden bent.
Het monitoren van de specifieke jurisdicties waarin u opereert is noodzakelijk. Bent u actief in zes lidstaten, dan moet de tool zes nationale wetten volgen, niet één abstract framework.
4. Toets de incident-workflow aan uw geldende wettelijke drempelwaarden
De termijn van 24 uur voor een vroegtijdige waarschuwing is bijzonder kort. Analyseer het proces van detectie tot formele melding: wie escaleert naar wie, en kunnen drempelwaarden binnen dezelfde workflow verschillen per jurisdictie?
LogicGate en ISMS.online zijn op dit punt de enige twee tools met echte incidentfunctionaliteit. De overige tools behandelen incidenten veelal als een reguliere controletest.
5. Kijk verder dan de initiële constatering: hoe verloopt het herstel?
Het ontdekken van een niet-conform contract is pas de eerste stap. Wie stelt de herstelclausules op? Gebeurt dit volgens goedgekeurde juridische standaarden, wie toetst dit en waar wordt het definitieve document opgeslagen?
Verloopt dit via handmatige e-mails, dan schaft u feitelijk louter een signaleringsinstrument aan. Bij een omvangrijk leveranciersbestand maakt de herstelautomatisering het verschil tussen slagen of falen.
6. Zorg voor uitsluitsel over databescherming vóór de interne security review
Uw eigen securityafdeling zal deze compliance-software kritisch onder de loep nemen; een logische waarborg bij een aankoop in het kader van NIS2.
Toets drie zaken: Worden documenten geanonimiseerd voordat een model deze verwerkt? Gebeurt dit standaard of moet dit per workflow worden ingesteld? En welke opties zijn er voor organisaties die geen contracten op gedeelde infrastructuren mogen verwerken?
7. Controleer of de software aansluit op uw huidige documentopslag
Uw leveranciersovereenkomsten staan in SharePoint, een documentmanagementsysteem (DMS) of een contractrepository. Kan een tool daar niet rechtstreeks uit putten, dan ontaardt het traject in een handmatige uploadexercitie.
Het aantal integraties varieert van 159 tot slechts 10. Vraag specifiek door op de systemen waarin uw juridische contracten zich daadwerkelijk bevinden.
Alles wat u moet weten over NIS2-compliance
Tool | Algemene beoordeling (op basis van G2 en Capterra) | Voornaamste kracht | Voornaamste beperking | Beste keuze voor |
LEGALFLY | 4,7 | End-to-end juridische workflows op geanonimiseerde documenten; dekt leveranciersclausules, beleid en 130+ jurisdicties af | Geen platform voor technische controles of operationele incidentrapportage | Organisaties wier knelpunten liggen bij contracten, beleid of nationale omzettingen |
DataGuard | 4,6 | Expliciete NIS2-focus met persoonlijke consultants die individueel worden geprezen | Onoverzichtelijke interface en weinig flexibele standaardsjablonen | Europese organisaties die software willen combineren met consultancy |
Vanta | 4,5 | Zeer brede frameworkdekking met 122 integraties en de grootste gebruikerscommunity | Regelmatige klachten over prijsstelling en starre contractbepalingen | Middelgrote tot grote organisaties met meerdere compliancenormen |
Drata | 4,7 | 159 integraties (hoogste aantal in de markt) met uitstekende auditresultaten | Klantenservice leunt in toenemende mate op AI-bots | Complexe IT-omgevingen waar integratiebreedte bepalend is |
OneTrust Tech Risk & Compliance | 4,5 | Vertaalt wetgeving direct naar concrete acties, inclusief ingebouwde regelgevende content | Structureel genoemd: ingewikkelde setup en zware inwerkperiode | Grote ondernemingen met een brede GRC-scope |
ISMS.online | 4,5 | Volledig geënt op het managementsysteem met CAPA en incidentenregistratie | Slechts 10 integraties; modules wisselen onderling geen data uit | Organisaties wier grootste uitdaging ligt in beleidsdocumentatie |
Sprinto | 4,7 | Snelle implementaties met intensieve procesbegeleiding, stabiele reviews | Weinig flexibiliteit bij maatwerk; supportkwaliteit neemt af na het eerste jaar | Eerste compliancetrajecten onder hoge tijdsdruk |
Secureframe | 4,75 | De beste reputatie op het gebied van persoonlijke klantondersteuning | 44 integraties; het laagste aantal onder de automatiseringsplatforms | Kleine teams met beperkte interne capaciteit |
Hyperproof | 4,65 | Cross-framework mapping waardoor NIS2- en ISO 27001-overlap direct wordt benut | Lastige rapportageconfiguratie en weinig intuïtieve inrichting | Complianceteams die simultaan diverse kaders beheren |
LogicGate | 4,65 | No-code builder met grote flexibiliteit in incident-workflows | Steile leercurve en geen kant-en-klare NIS2-inrichting aanwezig | Teams die een reeds vastomlijnd proces willen automatiseren |
Dicht het deel van NIS2 dat uw controleplatform niet bereikt
Uw maatregelen voor artikel 21 worden gemonitord. Maar uw leverancierscontracten bevatten nog geen enkele beveiligingsclausule, en niemand houdt bij waarin België verschilt van Duitsland.
LEGALFLY controleert uw volledige contractbestand in één sessie. Multi Review toetst al uw leveranciersovereenkomsten aan uw vereiste beveiligingsclausules, signaleert ontbrekende meldplichten en ongeclausuleerde uitbesteding, terwijl Review direct herstelclausules genereert op basis van standpunten die uw eigen legal-team heeft goedgekeurd.
Legal Radar volgt de nationale omzettingen afzonderlijk op: toezichthouders in meer dan 130 jurisdicties worden gemonitord en wijzigingen worden direct getoetst aan uw eigen contracten en beleid. Elk document wordt geanonimiseerd vóór analyse.
ECS verdubbelde de juridische capaciteit met hetzelfde team. MSIG Europe bracht een reviewcyclus terug van een volledige werkdag naar twintig minuten. Adeera realiseerde een tijdsbesparing van 93% op contractbeoordelingen.
Plan een demonstratie en leg ons direct een leverancierscontract voor.
Veelgestelde vragen over NIS2-compliancesoftware
Wat is NIS2-compliancesoftware?
NIS2-compliancesoftware ondersteunt essentiële en belangrijke entiteiten bij het naleven van de tweede richtlijn netwerk- en informatiebeveiliging. Dit omvat de risicobeheersingsmaatregelen van artikel 21, toeleveringsketenbeveiliging, termijnen voor incidentrapportage en bestuurlijke aansprakelijkheid. Omdat NIS2 een richtlijn is en geen verordening, werkt deze door via 27 afzonderlijke nationale wetten met uiteenlopende drempels en deadlines. De markt valt uiteen in platforms voor technische controles en bewijsvoering, enterprise GRC-systemen en de

