




Dieser Vergleich deckt zehn Tools ab und teilt sie genau an dieser Linie auf. Einige überwachen die Außenwelt, andere verwalten Kontrollen und Nachweise innerhalb des Unternehmens.
Eines verbindet die beiden und führt eine Änderung bis hin zu einem neu formulierten, genehmigten Dokument fort.
Jeder Eintrag stützt sich auf faktenbasierte G2- und Capterra-Bewertungen sowie eine detaillierte Analyse jedes Tools im Oktober 2026.
Wichtigste Erkenntnisse (TL;DR)
Was Software zur Überwachung der Einhaltung gesetzlicher Vorschriften tut: Sie verfolgt Änderungen von Regulierungsbehörden, Gesetzgebern und offiziellen Verlagen, bewertet, worauf sich jede Änderung auswirkt, weist die Arbeit jemandem zu und protokolliert, dass sie erledigt wurde.
Warum die meisten Teams mit ihrer unzufrieden sind: Die beiden Hälften der Aufgabe liegen in unterschiedlichen Produkten. Tools für regulatorische Informationen beobachten die Außenwelt und haben keinen Einblick in Ihre Dokumente, während GRC-Plattformen Kontrollen und Nachweise verwalten, aber keine Regulierung überwachen. Teams überbrücken die Lücke manuell.
Beste Software für die Einhaltung gesetzlicher Vorschriften insgesamt: LEGALFLY. Legal Radar deckt mehr als 130 Gerichtsbarkeiten ab und prüft jede Änderung anhand Ihrer eigenen Verträge und Richtlinien, wobei der Arbeitsablauf für Neuformulierung und Genehmigung im selben System läuft.
Was LEGALFLY auszeichnet: Gesamte rechtliche Arbeitsabläufe laufen lückenlos ab – von einer erkannten regulatorischen Änderung über ein neu formuliertes Dokument bis hin zur rechtlichen Freigabe. Dies geschieht auf Basis von Dokumenten, die vor Beginn der Analyse anonymisiert werden, und auf einer Architektur, die vor der aktuellen Modellgeneration entwickelt wurde.
Wie Sie sich entscheiden: Finden Sie heraus, ob Ihre Lücke bei der Überwachung, der Auswirkungsanalyse oder den Nachweisen liegt. Prüfen Sie, ob das Tool die Gerichtsbarkeiten abdeckt, in denen Sie tatsächlich tätig sind, und fragen Sie, was mit einer Änderung geschieht, nachdem die Benachrichtigung eingeht.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Die beste Software für die Einhaltung gesetzlicher Vorschriften im Jahr 2026 auf einen Blick
Tool | Bestens geeignet für | Hauptfunktionen | Vorteile | Nachteile |
LEGALFLY | Interne Rechts- und Compliance-Teams, die eine mit ihren eigenen Dokumenten verknüpfte Änderungsüberwachung benötigen | End-to-End agentenbasierte Arbeitsabläufe über das Agent Studio, Anonymisierung vor der Analyse, Contract Intelligence über den gesamten Lebenszyklus, Legal Radar in mehr als 130 Gerichtsbarkeiten, playbook-gestützte Prüfung | Führt eine erkannte Änderung bis hin zu einem neu formulierten Dokument und der Genehmigung fort; Anonymisierung wird bereits beim Import angewendet; Auswirkungen werden anhand Ihrer eigenen Verträge und Richtlinien geprüft | Vertriebsgestützte Evaluierung, sodass der erste Schritt eine maßgeschneiderte Demo und keine selbständige Testversion ist |
Optro (ehemals AuditBoard) | Interne Revisions- und SOX-Teams, die Compliance parallel zu einem formellen Prüfungsprogramm durchführen | Prüfungsmanagement, Compliance-Verfolgung, Kontrollprüfungen, Risikoverknüpfung, Problemmanagement, Berichterstattung | Zentralisierte Revision und Compliance an einem Ort, mit reaktionsschnellem Support während der Implementierung | Prüfer berichten von häufigen Fehlern und Unterbrechungen durch Updates sowie einer Lernkurve bei fortgeschrittenen Funktionen |
LogicGate Risk Cloud | Teams, die Compliance-Arbeitsabläufe ohne Programmieraufwand an ihre eigenen Prozesse anpassen möchten | No-Code-Workflow-Builder, Risikoregister, Kontrollzuordnung, Drittanbieterrisiko, Berichts-Dashboards | Konfigurierbar für fast jeden Prozess, mit Konsolidierung separater GRC-Arbeitsströme in einer einzigen App | Prüfer beschreiben eine steile Lernkurve, eine unübersichtliche Erstellungsumgebung und eine Berichterstattung, die zusätzliche Konfiguration erfordert |
Hyperproof | Compliance-Operations-Teams, die mehrere Frameworks und eine kontinuierliche Beweiserhebung verwalten | Verwaltung von Kontrollrahmenwerke, Nachweisautomatisierung, Prüfungsbereitschaft, Compliance-Verfolgung, Integrationen | Automatisierte Nachweiserhebung über mehrere Frameworks hinweg, wobei die Prüfungsbereitschaft direkt in den Arbeitsablauf integriert ist | Prüfer bemängeln die schwierige Anpassung von Berichten, einen als unintuitiv beschriebenen Einrichtungsprozess und eine eingeschränkte Flexibilität bei der Berichterstattung |
Diligent One Platform (ehemals HighBond) | Unternehmen, die Risiken und Compliance an Vorstände und Prüfungsausschüsse melden | Prüfungsmanagement, Risikobewertung, Kontrollenüberwachung, Datenanalyse, Vorstandsberichterstattung | Breite Abdeckung von Revision, Risiko und Compliance mit miteinander verknüpften Modulen und Berichterstattung auf Vorstandsebene | Prüfer berichten von eingeschränkter Flexibilität in einigen Modulen, gelegentlichen Fehlern und begrenzter Konfigurierbarkeit |
NAVEX One | Organisationen, die Richtlinienmanagement und Ethik parallel zu Compliance-Verpflichtungen betreiben | Richtlinienmanagement, Whistleblowing und Ethik-Berichterstattung, Drittanbieterrisiko, Compliance-Schulung, Vorfallsmanagement | Richtlinienverteilung und -bestätigung in großem Maßstab, mit Ethik und Compliance an einem Ort | Prüfer bemängeln eine unintuitiv gestaltete Benutzeroberfläche, langsame Support-Reaktionen und eine steile Lernkurve |
Thomson Reuters Regulatory Intelligence | Große Finanzinstitute, die umfassende regulatorische Inhalte mit Analystenkommentaren benötigen | Globale Feeds zu regulatorischen Änderungen, Expertenanalysen, Verpflichtungsbibliotheken, Alarmierung, Berichterstattung | Redaktionelle Tiefe und Interpretation, an die sich nur wenige Wettbewerber heranwagen | Auf Finanzdienstleistungen ausgerichtet; die Zuordnung der Auswirkungen auf Ihre eigenen Dokumente bleibt manuell |
Wolters Kluwer OneSumX Regulatory Change Management | Banken und Versicherer, die regulatorische Änderungen einer internen Kontrollbibliothek zuordnen | Kuratierte regulatorische Inhalte, Verpflichtungszuordnung, Kontrollverknüpfung, Bewertungs-Workflow, Prüfungsberichterstattung | Kontrollzuordnung, die die Überwachung in eine prüfbare Governance verwandelt | Erfordert eine bestehende Kontrollbibliothek, und Finanzdienstleistungstaxonomien schränken die Eignung für andere Branchen ein |
LexisNexis Regulatory Compliance | Operative Unternehmen, die Verpflichtungen verwalten, die an bestimmte Geschäftsaktivitäten gebunden sind | Verpflichtungsregister, länderspezifische Inhalte, Änderungsbenachrichtigungen, Aktivitätszuordnung, Eigentumsverfolgung | Granularität auf Verpflichtungsebene, auf die operative Teams direkt reagieren können | Die Tiefe der Abdeckung variiert je nach Gerichtsbarkeit, und Register müssen zunächst für Ihre Aktivitäten konfiguriert werden |
Regology | Teams, die eine KI-gestützte regulatorische Discovery und eine Verpflichtungsbibliothek in einem schlankeren System wünschen | KI-gestützte regulatorische Discovery, Gesetzesbibliothek, Verpflichtungszuordnung, Alarmierung, Aufgabenzuweisung | Schlankere Implementierung als bei GRC-Suites für Konzerne, mit Discovery zur Bestimmung Ihres regulatorischen Fußabdrucks | Funktionen für die Corporate Governance sind weniger ausgeprägt, und die Inhaltspflege sollte in Gerichtsbarkeiten getestet werden, die Sie gut kennen |
Warum Teams eine Software zur Überwachung der Einhaltung gesetzlicher Vorschriften benötigen
Regulatorische Änderungen vollziehen sich schnell, und eine manuelle Überwachung ist nicht skalierbar. Eine Person kann realistischerweise ein oder zwei Gerichtsbarkeiten angemessen verfolgen, doch die meisten regulierten Unternehmen sind heute in weitaus mehr Ländern tätig.
Die EU-KI-Verordnung, DORA, NIS2, CSRD und CSDDD traten in kurzen Abständen in Kraft, jeweils mit eigenen Fristen und Auswirkungen auf unterschiedliche Dokumente. Teams, die vor zwei Jahren noch zurechtkamen, stoßen heute an ihre Grenzen.
Was Software zur Überwachung der Einhaltung gesetzlicher Vorschriften tut
Diese Kategorie umfasst vier Aufgaben, die selten in einem einzigen Produkt vereint sind. Die Überwachung beobachtet offizielle Quellen auf Änderungen, und die Auswirkungsanalyse ermittelt, worauf sich jede Änderung auswirkt.
Die Behebung aktualisiert anschließend die betroffenen Dokumente, und der Nachweis protokolliert, dass all dies stattgefunden hat.
Die meisten Tools beherrschen eine oder zwei dieser Aufgaben gut. Produkte für regulatorische Analysen sind stark in der Überwachung, aber schwach bei allem, was danach kommt. GRC-Plattformen sind stark bei Nachweisen und Kontrollen, bieten jedoch keinerlei Überwachung von Vorschriften.
Diese Aufteilung ist der Grund, warum so viele Compliance-Abteilungen zwei Systeme und dazwischen eine Tabellenkalkulation nutzen.
Wo die meisten Compliance-Tools zu kurz greifen
Die Lücke entsteht bei der Auswirkungsanalyse – und das ist der kostspieligste Schritt. Ein Feed meldet Ihnen, dass eine Regelung veröffentlicht wurde. Ihr Unternehmen muss nun prüfen, welche Ihrer Verträge, Richtlinien und Prozesse im Widerspruch dazu stehen.
Um dies zu beantworten, müssen Ihre eigenen Dokumente mit den neuen Anforderungen abgeglichen werden. Die meisten Produkte für regulatorische Analysen haben keinerlei Einblick in Ihre Unterlagen, sodass die Zuordnung jedes Mal wieder manuell durch Ihr Team erfolgen muss.
GRC-Plattformen haben das umgekehrte Problem. Sie kennen Ihre Kontrollen und Ihre Nachweise, aber sie erhalten keine Information darüber, dass sich eine Vorschrift geändert hat, sodass diese manuell eingegeben werden muss.
Das Ergebnis ist bekannt: Ein gut funktionierender Feed liefert präzise Warnmeldungen, ein Compliance-Team verbringt seine Woche damit, herauszufinden, welche davon relevant sind, und ein Rechtsteam formuliert alles neu, was gefunden wird.
Beste Software für die Einhaltung gesetzlicher Vorschriften insgesamt
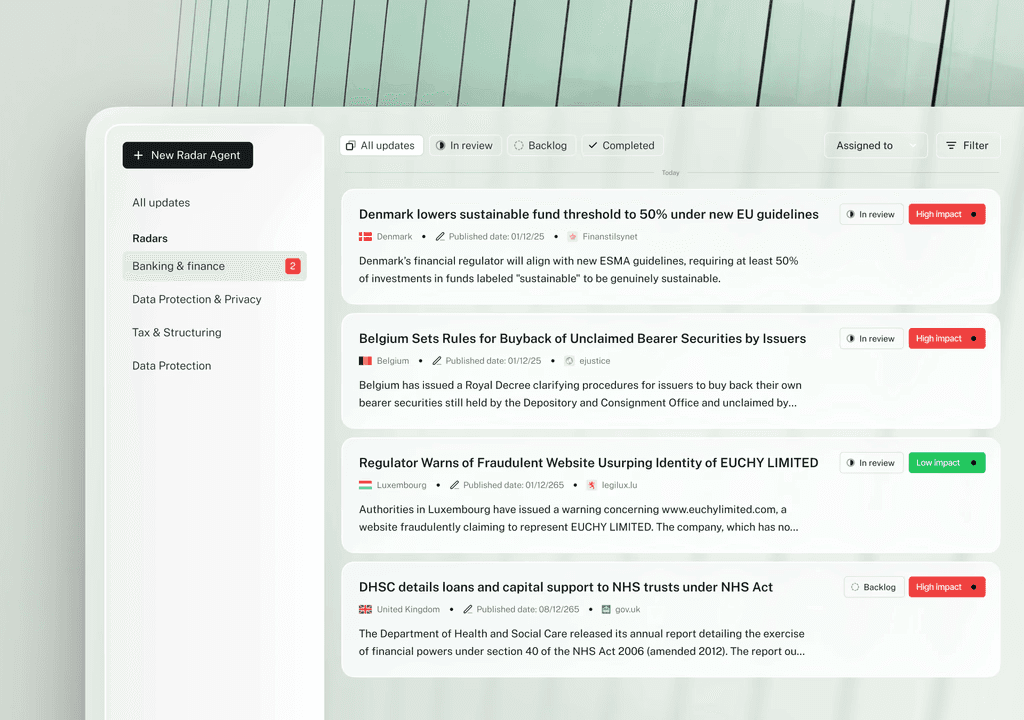
LEGALFLY ist die beste Software zur Überwachung der Einhaltung gesetzlicher Vorschriften, weil sie diese Lücke schließt, anstatt nur auf einer Seite zu stehen. Legal Radar überwacht über 130 Gerichtsbarkeiten, liefert leicht verständliche Zusammenfassungen mit geschäftlichen Auswirkungen sowie empfohlenen nächsten Schritten und prüft jede Änderung anhand der eigenen Verträge und Richtlinien des Kunden.
Von dort aus läuft der Arbeitsablauf nahtlos weiter. Eine Änderung mit hoher Priorität identifiziert die betroffenen Dokumente in SharePoint, Google Drive oder LEGALFLY, formuliert sie neu, leitet den Entwurf zur rechtlichen Prüfung weiter, lädt die genehmigte Version hoch und erstellt für jeden Schritt einen lückenlosen Prüfpfad.
Beste Compliance-Software: Eingehende Prüfung & Vergleich
Die zehn unten aufgeführten Tools lassen sich in drei Gruppen einteilen. Es gibt rechtliche Betriebssysteme, bei denen die Überwachung direkt mit den betroffenen Dokumenten verknüpft ist, GRC-Plattformen, die um Kontrollen und Nachweise herum aufgebaut sind, und Suiten für regulatorische Analysen, die sich auf Inhalte und Analysen konzentrieren.
Jeder Eintrag beschreibt, was das Produkt tut, für wen es geeignet ist, seine stärksten Funktionen, warum es auf diese Liste gehört, was Prüfer sagen und wo seine Grenzen liegen.
1. LEGALFLY

Übersicht
LEGALFLY ist das rechtliche Betriebssystem für Unternehmen. Es bietet internen Teams KI-gestützte Arbeitsabläufe für die Erfassung, Vertragsprüfung, Vertragserstellung, Due Diligence und juristische Recherche, abgesichert durch höchste Sicherheits- und Anonymisierungsstandards.
Legal Radar ist die Funktion zur Überwachung von Vorschriften innerhalb dieses Systems. Seine Positionierung macht den entscheidenden Unterschied: Da die Überwachung direkt neben der Vertragsprüfung, der Erstellung und dem Dokumentenmanagement angesiedelt ist, kann eine regulatorische Änderung direkt in eine neu formulierte Klausel überführt werden, ohne das System verlassen oder ein Ticket öffnen zu müssen.
Zu den Kunden zählen SAP, Lufthansa, Bosch und KPMG sowie die Generaldirektion Humanressourcen der Europäischen Kommission und viele andere Unternehmen aus den Bereichen Banken, Versicherungen, Technologie und Fertigung.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Ideal für
Interne Rechts- und Compliance-Teams von 3 bis 200 Personen, die Unternehmen mit 200 bis 100.000 Mitarbeitern unterstützen
In mehreren Ländern tätige Organisationen, die gleichzeitig mit der EU-KI-Verordnung, DORA, NIS2, CSRD und CSDDD in verschiedenen Regionen konfrontiert sind
Compliance-Abteilungen, die nachweisen müssen, dass sie gehandelt haben, und nicht nur, dass sie informiert waren
Unternehmen aus den Bereichen Banken, Versicherungen, Technologie, Fertigung und Transport, bei denen die Sicherheitsprüfung über die engere Auswahl entscheidet
Teams, deren Compliance-Arbeit an dem Punkt ins Stocken gerät, an dem eine Änderung in ein neu formuliertes Dokument umgesetzt werden muss
Top-Funktionen
Agent Studio für die durchgängige Automatisierung rechtlicher Arbeitsabläufe. Eine erkannte regulatorische Änderung stößt einen Workflow an, der betroffene Dokumente in SharePoint, Google Drive oder LEGALFLY identifiziert, sie neu formuliert, den Entwurf zur rechtlichen Prüfung weiterleitet und die genehmigte Version hochlädt – gesteuert durch bedingte Logik und Eskalationsschwellen.
Anonymisierung vor der Analyse. Namen, Rollen, Unternehmensdaten und Identifikatoren werden bereits beim Import pseudonymisiert, wobei Kontext und Struktur erhalten bleiben, sodass niemals identifizierbare Daten an ein Drittanbietermodell gelangen. Dies ist standardmäßig aktiviert und muss nicht für jeden Workflow separat konfiguriert werden.
Contract Intelligence über den gesamten Lebenszyklus – von der Erstellung und Verhandlung über die Genehmigung und elektronische Signatur bis hin zu Verlängerungen, Ablaufdaten, Kündigungsfristen, Verpflichtungen und wichtigen Terminen.
Playbook-gestützte KI-Vertragsprüfung mit Playbooks, die für neue Regelungen konfiguriert sind, sodass bestehende Vereinbarungen mit einer Vorschrift abgeglichen werden können, die bei der Unterzeichnung noch gar nicht existierte. Über 120 von Juristen erstellte Playbooks für mehr als 100 Dokumententypen sowie ein Builder, der in etwa zwei Minuten ein maßgeschneidertes Playbook aus Ihren bewährten Verträgen erstellt.
Multi Review für die Massenanalyse in gesamten Datenräumen. Ein einziges Playbook wird auf Hunderte von Dokumenten gleichzeitig angewendet – so kann ein Portfolio fristgerecht auf eine neue Anforderung hin überprüft werden.
Legal Radar, eine Software zur Verfolgung von Vorschriften, die offizielle Regulierungsbehörden und Herausgeber in über 130 Ländern rund um die Uhr überwacht. Zu den Quellen gehören Amtsblätter, Aufsichtsbehörden, Nationalbanken, Regulierungsbehörden, offizielle Rechtsdatenbanken, Gerichte, Räte und gemeinnützige Organisationen, mit produktinternen Kategorien für Banken und Finanzen, Datenschutz und Privatsphäre, Steuern und Strukturierung, Cybersicherheit sowie KI und Technologie.
Discovery, eine KI für die juristische Recherche, die auf über 1.000 offiziellen Rechtsquellen in mehr als 130 Gerichtsbarkeiten basiert und für jede Antwort Zitate und eine nachvollziehbare Begründung liefert, ergänzt durch Drafting für die KI-Vertragserstellung, die das aktualisierte Dokument erzeugt.
Integrationen mit Microsoft Word, SharePoint, Outlook, Teams, Google Drive, Slack, NetDocuments und Microsoft Copilot – jeweils mit automatischer Anonymisierung.
Warum wir die beste Software für die Einhaltung gesetzlicher Vorschriften sind
Eine ehrliche Argumentation beginnt damit, womit wir nicht konkurrieren. Die GRC-Plattformen auf dieser Liste haben jahrelang Kontrollbibliotheken, Nachweisautomatisierungen und Prüfungsberichte aufgebaut. Ein Team, dessen Aufgabe primär in SOX-Prüfungen oder ISO-Zertifizierungsnachweisen besteht, findet dort für diesen Zweck passendere Optionen als bei uns.
Wir konkurrieren an der Schnittstelle zwischen Wissen und Handeln. Eine von Legal Radar erkannte Änderung wird mit Ihren eigenen Verträgen und Richtlinien abgeglichen, die betroffenen Dokumente werden in Ihren Systemen identifiziert, und die Neuformulierung sowie die Genehmigung erfolgen im selben System.
Das ist ein echter Workflow und nicht nur eine Benachrichtigung – und genau diesen Teil erledigen die meisten Teams derzeit noch manuell.
Der Leistungsumfang ist das zweite Argument. Legal Radar ist direkt in die Vertragsprüfung, Erstellung, Recherche und Dokumentenbearbeitung integriert. Mit einer einzigen Anschaffung lösen Sie somit sowohl regulatorische Fragen als auch den Vertragsrückstau, anstatt das System um ein weiteres Einzweck-Tool zu erweitern.
Die Anonymisierung ist das dritte Argument. Dokumente werden anonymisiert, bevor die Analyse beginnt. Dies sorgt für eine problemlose Freigabe bei Sicherheitsprüfungen, an denen andere KI-Tools in regulierten Umgebungen oft scheitern.
Vorteile
Verwandelt Aktualisierungen in Entscheidungen: Auswirkungen werden direkt mit Ihren eigenen Verträgen und Richtlinien abgeglichen, Aktualisierungsbedarf wird markiert, und Neuformulierung sowie Genehmigung laufen durchgängig im selben System ab.
Direkt umsetzbare Erkenntnisse: Jedes Update enthält eine leicht verständliche Zusammenfassung, die geschäftlichen Auswirkungen und empfohlene nächste Schritte, sodass Sie sofort wissen, was zu tun ist, und nicht nur, was sich geändert hat.
Präzise Warnmeldungen für über 130 Gerichtsbarkeiten: Neue und anstehende Vorschriften werden rund um die Uhr von offiziellen Regulierungsbehörden und Verlagen erfasst – Sie wählen die für Sie relevanten Länder, Themen und Frameworks aus.
Jeder Alarm ist rechtlich absicherbar: Quellen-Links, Begründungen und Verantwortlichkeiten sind bei jeder Warnmeldung hinterlegt, ergänzt durch einen Prüfpfad für jede Compliance-Maßnahme. Dokumente werden vor Beginn der Analyse anonymisiert.
Ein einziges System über die reine Compliance-Überwachung hinaus: Dieselbe Plattform, die regulatorische Änderungen verfolgt, übernimmt auch die Vertragsprüfung und -erstellung, die Due Diligence in gesamten Datenräumen und die damit verbundenen Arbeitsabläufe.
Nachteile
Vertriebsgestützte Evaluierung, sodass der erste Schritt eine maßgeschneiderte Demo und ein klärendes Gespräch statt einer selbständigen Testversion ist.
Fokus auf der Verfolgung regulatorischer Änderungen und der Zuordnung ihrer Auswirkungen auf Ihre eigenen Verträge und Richtlinien, anstatt auf Kontrollprüfungen, Nachweiserhebung und Audit-Programm-Management.
Entwickelt für interne Rechts- und Compliance-Teams und nicht als eigenständiger Daten-Feed für Risikofunktionen im Finanzsektor.
Kundenbewertungen
LEGALFLY verzeichnet 4,7 von 5 Sternen bei acht Capterra-Bewertungen, wobei das Preis-Leistungs-Verhältnis mit 4,8, der Kundenservice mit 4,7 und die Funktionen mit 4,4 bewertet wurden. Prüfer beschreiben eine schnellere Dokumentenprüfung und juristische Recherche. Ein General Counsel aus dem Gastgewerbe sowie mehrere praktizierende Anwälte beschreiben die Software als festen Bestandteil ihrer täglichen Arbeit.
Besonders hervorgehoben werden die Geschwindigkeit bei dokumentenintensiven Arbeiten und die Fähigkeit, verlässliche Antworten zu spezifischen Gerichtsbarkeiten zu erhalten. Ein Prüfer beschreibt das Tool als vielseitigen Beschleuniger für die gesamte juristische Arbeit und nicht nur als Einzweck-Werkzeug.
Abschließendes Urteil
Wenn Ihre Compliance-Arbeit an dem Punkt stockt, an dem eine Änderung in einen neu formulierten Vertrag oder eine Richtlinie umgesetzt werden muss, ist dies die stärkste Option. Überwachung, Auswirkungsprüfung, Neuformulierung und Genehmigung befinden sich in einem einzigen System, das gleichzeitig die tägliche Vertragsprüfung effizient unterstützt.
Benötigen Sie hingegen primär Kontrollprüfungen, Nachweiserhebungen und Audit-Programm-Management, sind die weiter unten aufgeführten GRC-Plattformen genau dafür entwickelt worden – was wir Ihnen auch in der Demo offen bestätigen würden.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
2. Optro (ehemals AuditBoard)
Übersicht
Optro is eine vernetzte Risiko-Suite, die um die interne Revision, SOX-Compliance und das Risikomanagement herum aufgebaut ist. Prüfungsprogramme, Kontrollprüfungen, Problemverfolgung und Compliance-Verpflichtungen befinden sich in einem System, sodass für eine Anforderung gesammelte Nachweise für eine andere wiederverwendet werden können, anstatt sie doppelt zu erheben.
Das Produkt wurde primär für die interne Revision entwickelt, was sich in seiner Struktur deutlich zeigt. Arbeitspapiere, Prüfzyklen und die Behebung von Problemen sind zentrale Elemente, und Compliance-Verpflichtungen sind direkt an dieselbe Kontrollstruktur gekoppelt.
Die Prüfer stammen überwiegend aus den Bereichen Finanzen, Rechnungswesen und interne Revision, wobei Finanzdienstleistungen, Banken und Versicherungen die am stärksten vertretenen Branchen sind. Dies zeigt deutlicher als jede Funktionsliste, für wen das Produkt konzipiert wurde.
Ideal für
Interne Revisionsabteilungen, die SOX- oder gleichwertige Kontrollprüfungsprogramme durchführen
Compliance-Teams, die eng mit der Revision zusammenarbeiten und eine gemeinsame Kontrollbibliothek nutzen
Finanzdienstleister, Banken und Versicherungen mit formellen Absicherungsstrukturen
Unternehmen, die Arbeitspapiere zu Revision, Risiko und Compliance in einem System konsolidieren möchten
Teams, die wiederholbare Prüfzyklen mit dokumentierten Nachweisen für jede Kontrolle benötigen
Top-Funktionen
Prüfungsmanagement einschließlich Planung, Arbeitspapieren, Prüfzyklen und Problemverfolgung
Gemeinsame Kontrollbibliothek für Audit-, Risiko- und Compliance-Anforderungen
Risikobewertung und Verknüpfung zwischen Risiken, Kontrollen und Verpflichtungen
Automatisierter Workflow für die Zuweisung, Prüfung und Freigabe von Prüfungsarbeiten
Berichterstattung und Dashboards für Prüfungsausschüsse und Führungskräfte
Integrationen wie Microsoft 365, Excel, Power BI, Teams, Alteryx und Azure Portal
Warum es eine starke Option für die Einhaltung gesetzlicher Vorschriften ist
Optro ist eine der stärksten Optionen, wenn die Compliance von der Revisionsabteilung und nicht von der Rechtsabteilung gesteuert wird. Wenn Ihre Verpflichtungen bereits als Kontrollen mit Verantwortlichen und Prüfplänen definiert sind, fügt sich das Produkt nahtlos in Ihr bestehendes Betriebsmodell ein, ohne dass Sie ein neues aufbauen müssen.
Die Wiederverwendbarkeit von Daten ist das zweite Argument. Prüfer beschreiben immer wieder, wie sie Nachweise einmal erfassen und auf mehrere Frameworks und Audits anwenden – was einen Großteil der manuellen Doppelarbeit in einem Compliance-Programm eliminiert.
Die Skalierbarkeit ist das dritte Argument. Mit mehr Bewertungen als jedes andere Tool in diesem Vergleich und dem Einsatz in einem Großteil der Fortune-500-Unternehmen hat das Produkt die Art von Großkunden-Rollouts durchlaufen, bei denen Probleme frühzeitig erkannt und gelöst werden.
Vorteile
Revision, Risiko und Compliance in einem vernetzten System statt in dreien
Einmal erhobene Nachweise werden über Frameworks und Prüfzyklen hinweg wiederverwendet
Workflow-Automatisierung für Zuweisung, Prüfung und Freigabe von Kontrollprüfungen
Speziell für Prüfungsausschüsse und Führungskräfte konzipierte Berichterstattung
Integrationen im gesamten Microsoft-Ökosystem sowie Analyse-Tools wie Power BI und Alteryx
Nachteile
Prüfer berichten von Fehlern und updatebedingten Unterbrechungen, die den Arbeitsablauf beeinträchtigen
Fortgeschrittene Funktionen erfordern Einarbeitung; Prüfer beschreiben Teile der Benutzeroberfläche als unintuitiv
Die Anpassbarkeit ist an einigen Stellen im Vergleich zu den No-Code-Buildern in diesem Vergleich eingeschränkt
Auf Revision und Kontrollen ausgerichtet, nicht auf die Überwachung regulatorischer Änderungen; Änderungen müssen manuell eingegeben statt automatisch erkannt werden
Vier Monate Implementierungszeit bei fünfzehn Monaten Amortisationszeit
Kundenbewertungen
Optro verzeichnet 4,6 von 5 Sternen bei 1.625 G2-Bewertungen und 4,7 von 5 Sternen bei 415 Capterra-Bewertungen – die größte Datenbasis in diesem Vergleich. Prüfer loben die Zentralisierung der Audit-Dokumentation, die einfache Verknüpfung von Risiken mit Kontrollen und automatisierte Genehmigungen, die das zeitraubende Nachfassen im Prüfzyklus überflüssig machen. Der Kundenservice wird durchweg positiv hervorgehoben, insbesondere während der Implementierungsphase.
Die Kritikpunkte sind konkret genug, um sie einzuplanen. Capterras eigene Zusammenfassung der Bewertungen nennt häufige Softwarefehler und Update-Unterbrechungen, wobei Prüfer berichten, dass Funktionen nach Releases beeinträchtigt waren. Mehrere Nutzer beschreiben zudem Teile der Oberfläche als unübersichtlich und weisen auf Grenzen bei der Anpassung hin, wenn die eigenen Prozesse nicht exakt den Standardvorgaben des Produkts entsprechen.

Abschließendes Urteil
Optro empfiehlt sich für Unternehmen, in denen die interne Revision die Compliance steuert oder mitgestaltet und Verpflichtungen bereits als Kontrollen mit hinterlegten Prüfungsplänen verwaltet werden. Bei der Wiederverwendung von Nachweisen und dem Audit-Programm-Management ist das Tool schwer zu schlagen.
Für interne Rechtsteams, deren Hauptproblem die regulatorischen Änderungen selbst sind, ist es weniger geeignet. Das Produkt verwaltet das, von dem Sie bereits wissen, dass Sie es tun müssen – es bietet jedoch keine aktive Überwachung von Regulierungsbehörden, die Sie auf neue Anforderungen hinweist.
3. LogicGate Risk Cloud
Übersicht
LogicGate Risk Cloud verfolgt einen anderen Ansatz als die meisten Tools in dieser Kategorie. Anstatt starre Compliance-Module auszuliefern, bietet es einen No-Code-Builder, mit dem Teams ihre eigenen Anwendungen erstellen können: hier ein Compliance-Register, dort ein Workflow für Drittanbieterrisiken und daneben ein Prozess zum Problemmanagement.
Dieses Design löst ein reales Problem. Compliance-Prozesse unterscheiden sich von Unternehmen zu Unternehmen erheblich, und ein Produkt, das auf den Annahmen einer bestimmten Firma basiert, erfordert in einer anderen oft aufwendige Workarounds.
Der Haken dabei ist, dass die Anwendungen selbst gebaut werden müssen. Prüfer beschreiben die Flexibilität als Hauptgrund für die Entscheidung und die Lernkurve als wesentlichen Grund dafür, warum es Zeit brauchte, bis ein spürbarer Nutzen erzielt wurde.
Ideal für
Teams, deren Compliance-Prozesse nicht in Standard-Vorlagen passen
Organisationen, die mehrere GRC-Arbeitsströme in einem einzigen System konsolidieren möchten
Compliance-Abteilungen mit internen Ressourcen für die Erstellung und Pflege von Anwendungen
Unternehmen mit GRC-Erfahrung, die genau wissen, welche Strukturen sie aufbauen möchten
Konzerne, die Risiko-, Compliance- und Drittanbieter-Management in einer einheitlichen Umgebung wünschen
Top-Funktionen
No-Code-Workflow-Builder zur Gestaltung von Compliance-Anwendungen nach eigenen Prozessen
Risikoregister mit direkter Verknüpfung zwischen Risiken, Kontrollen und Verpflichtungen
Workflows für das Drittanbieter- und Lieferantenrisikomanagement
Problem- und Behebungsverfolgung mit Zuweisung und Eskalation
Berichts-Dashboards für Risiko- und Compliance-Daten
Integrationen in Nachweisquellen wie Jira, Asana und andere operative Systeme
Warum es eine starke Option für die Einhaltung gesetzlicher Vorschriften ist
LogicGate ist eine der klügsten Entscheidungen, wenn die Compliance-Prozesse des Unternehmens sehr speziell sind. Prüfer beschreiben die erfolgreiche Ablösung manueller Tabellenkalkulationen und die Konsolidierung von Revision, Risiko und Compliance in einer einzigen Anwendung – was die Argumente für eine Konsolidierung greifbar macht.
Die Konfigurierbarkeit ohne Programmieraufwand ist das zweite Argument. Ein Compliance-Manager kann einen Workflow selbst erstellen und anpassen, ohne ein IT-Ticket eröffnen zu müssen. Das ist entscheidend, wenn sich regulatorische Anforderungen schneller ändern, als ein IT-Backlog abgearbeitet werden kann.
Die Automatisierungsebene ist das dritte Argument. Prüfer betonen, dass die Workflow-Automatisierung kleinen Teams hilft, effizienter zu arbeiten – ein wichtiges Kriterium für Compliance-Abteilungen, die personell nicht unbegrenzt wachsen können.
Vorteile
No-Code-Builder, der sich an nahezu jeden Compliance-Prozess anpassen lässt
Konsolidiert Risiko-, Compliance-, Audit- und Drittanbieter-Arbeitsströme in einer Anwendung
Workflow-Automatisierung, die manuelle Verfolgung und zeitraubendes Nachfassen reduziert
Umfangreiche Schulungsressourcen, die von Prüfern immer wieder lobend für den schnellen Produktivstart erwähnt werden
Der Kundenservice wird durchgehend gelobt, auch von Prüfern, die an anderer Stelle Kritik äußern
Nachteile
Prüfer berichten von einer steilen Lernkurve und einer Erstellungsumgebung, die sie als unübersichtlich empfinden
Fortgeschrittene Berichterstattung erfordert zusätzliche Konfiguration; einige Prüfer weichen auf Drittanbieter-Tools aus
Die Ersteinrichtung ist ohne vorherige GRC-Erfahrung (Governance, Risk and Compliance) eine Herausforderung
Die Erstellung von Arbeitsabläufen wird von mehreren Prüfern als nicht immer intuitiv beschrieben
Keine integrierte Überwachung von Vorschriften; Änderungen müssen aus externen Quellen eingespeist werden
Kundenbewertungen
LogicGate verzeichnet 4,6 von 5 Sternen bei 191 G2-Bewertungen und 4,7 von 5 Sternen bei 65 Capterra-Bewertungen. Nutzer loben durchweg die Anpassbarkeit und die einfache Bedienung nach der Konfiguration. Sie heben die Ablösung manueller Excel-Listen und die Möglichkeit hervor, Workflows exakt auf spezifische Geschäftsanforderungen zuzuschneiden. Schulungsmaterialien und technischer Support werden wiederholt als Schlüssel zum Erfolg der Implementierung genannt.
Kritik gibt es vor allem im Bereich der Erstellung von Workflows. Nutzer beschreiben die Plattform anfangs als komplex und überfordernd, mit einer unübersichtlichen Erstellungsumgebung und einer zeitaufwendigen Einrichtung. Die Berichterstattung ist ein weiteres wiederkehrendes Thema, bei dem sich einige Anwender stärkere Standardfunktionen und präzisere Rechtevergaben statt zusätzlichem Konfigurationsaufwand wünschen.

Abschließendes Urteil
LogicGate empfiehlt sich für Unternehmen mit unkonventionellen Compliance-Prozessen und den nötigen internen Ressourcen, um eigene Anwendungen zu erstellen und zu pflegen. In diesem Szenario ist die Flexibilität kaum zu übertreffen.
Für Teams, die innerhalb weniger Wochen einen einsatzbereiten Compliance-Prozess mit minimalem Verwaltungsaufwand suchen, ist es weniger geeignet. Die von Prüfern beschriebene Lernkurve ist real. Ohne vorherige GRC-Erfahrung verbringt ein Team die ersten Monate damit, das aufzubauen, was strukturiertere Produkte bereits standardmäßig mitliefern.
4. Hyperproof
Übersicht
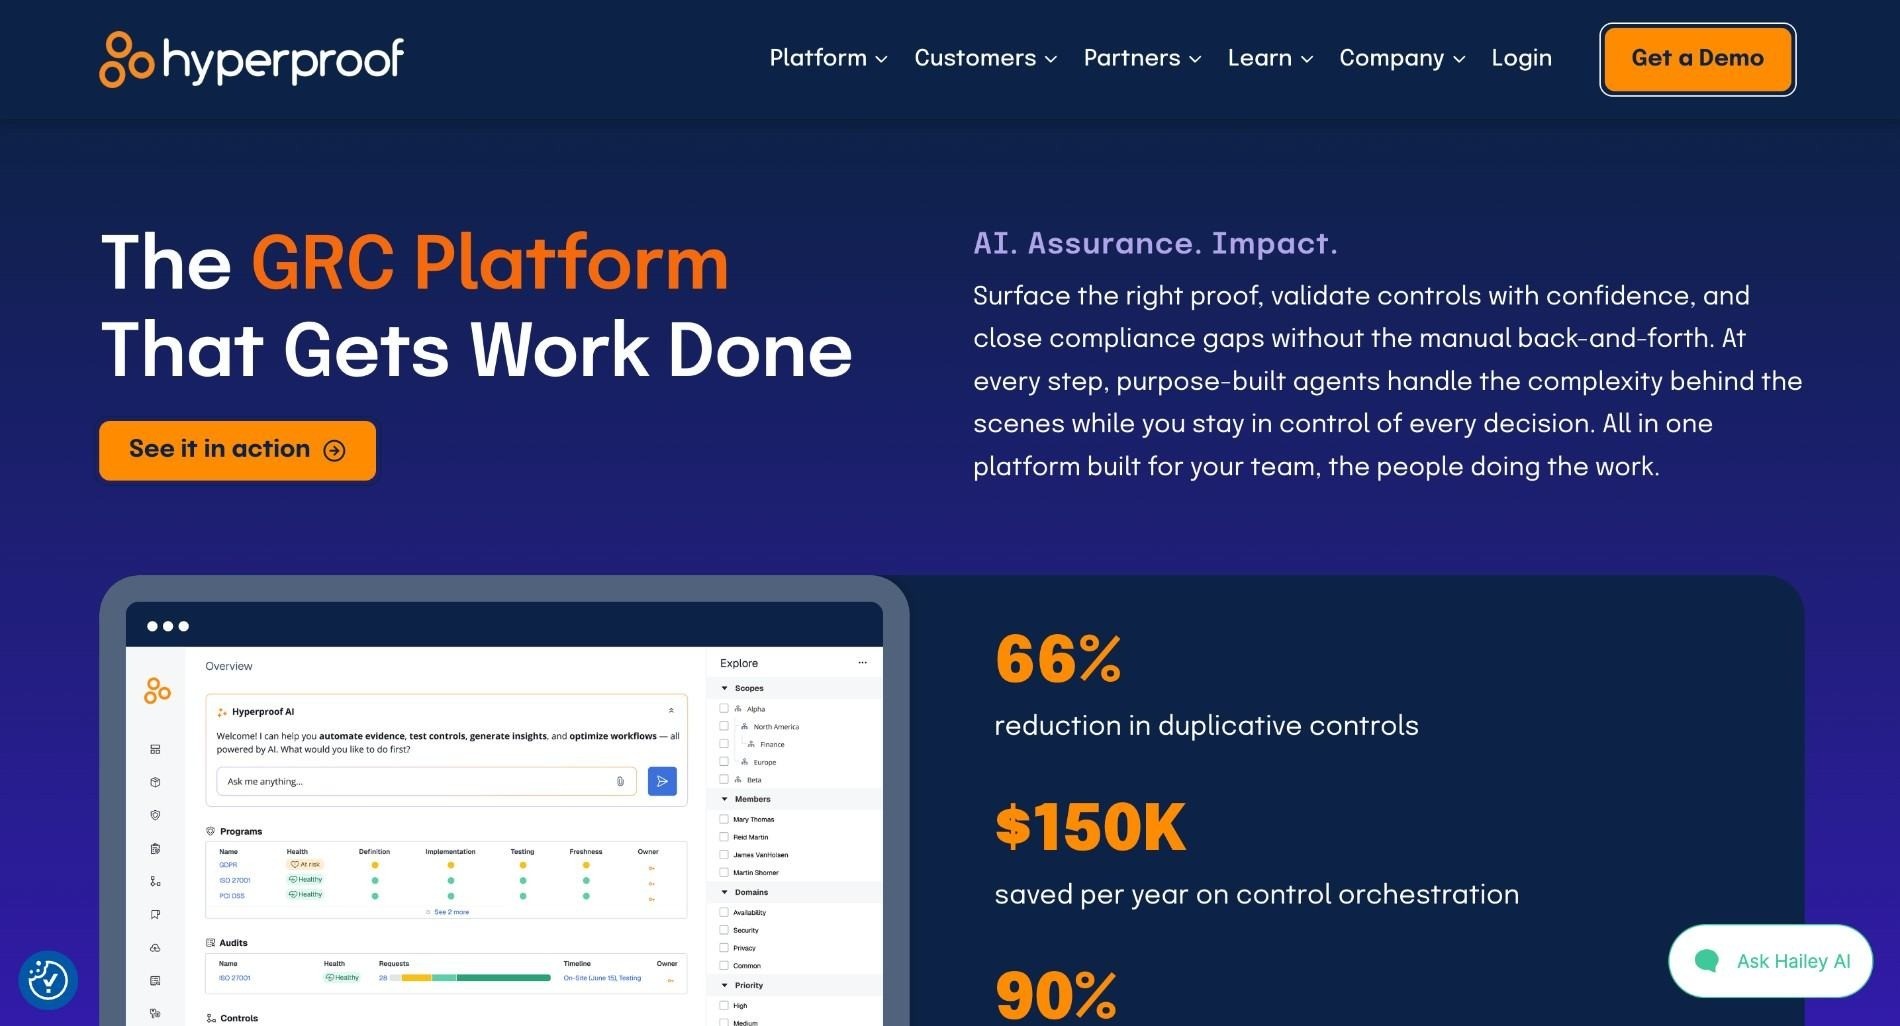
Hyperproof ist auf Compliance-Operations ausgerichtet, mit einem klaren Fokus auf der Nachweiserhebung. Organisationen, die sich nach mehreren Frameworks gleichzeitig zertifizieren lassen, müssen für jedes Framework oft identische Nachweise erbringen. Hyperproof ordnet Kontrollen framework-übergreifend zu, sodass ein einziger Nachweis alle damit verknüpften Anforderungen abdeckt.
Die Erfassung erfolgt zu einem großen Teil automatisiert. Integrationen rufen Nachweise direkt aus den Systemen ab, in denen sie entstehen, anstatt dass einmal pro Quartal Screenshots von Konfigurationen erstellt werden müssen.
Die Zielgruppe liegt eher im Bereich IT und Sicherheit als im rechtlichen Bereich. Informationstechnologie, Rechnungswesen und Finanzdienstleistungen sind die am stärksten vertretenen Branchen in den Bewertungen – was sowohl die Stärken als auch die Grenzen für juristische Zielgruppen erklärt.
Ideal für
Compliance-Teams, die mehrere Frameworks parallel verwalten
Sicherheits- und IT-Abteilungen, die SOC 2, ISO 27001 und ähnliche Zertifizierungen betreuen
Unternehmen, die eine kontinuierliche Nachweiserhebung statt hektischer Quartalsaktionen anstreben
Teams, die sich auf wiederkehrende externe Audits mit dokumentierten Prüfpfaden vorbereiten
Unternehmen mit technischen Systemen, die als Nachweisquellen integriert werden können
Top-Funktionen
Verwaltung von Kontrollrahmenwerken mit Zuordnung sich überschneidender Anforderungen
Automatisierte Nachweiserhebung aus angebundenen Systemen
Verfolgung der Audit-Bereitschaft, sodass Lücken geschlossen werden, bevor der Prüfer kommt
Aufgabenmanagement und -zuweisung im gesamten Compliance-Programm
Berichts-Dashboards zum aktuellen Compliance-Status
Integrationen wie AWS Lambda, GitHub, Jira, Microsoft SharePoint, Google Workspace, Coupa und CrowdStrike
Warum es eine starke Option für die Einhaltung gesetzlicher Vorschriften ist
Hyperproof ist eine der besten Entscheidungen für die wiederkehrende Erbringung von Compliance-Nachweisen. Prüfer heben die lückenlose Erfassung von Änderungen und die detaillierte Verfolgung aller Genehmigungen hervor – genau das, was Auditoren verlangen und was Teams sonst mühsam manuell zusammentragen.
Die framework-übergreifende Zuordnung ist das zweite Argument, dessen Nutzen sich schnell multipliziert. Ein Unternehmen mit drei Zertifizierungen erfasst Nachweise nur noch einmal statt dreimal, und der Zeitgewinn wächst mit jedem weiteren Framework.
Die Tiefe der Integrationen ist das dritte Argument. Das automatische Abrufen von Nachweisen direkt aus den Ursprungssystemen eliminiert die zeitaufwendigste Routineaufgabe in jedem Compliance-Programm. Prüfer beschreiben diese Funktion als bahnbrechend für ihre tägliche Arbeit.
Vorteile
Framework-übergreifende Kontrollzuordnung, sodass Nachweise mehrere Anforderungen gleichzeitig erfüllen
Automatisierte Nachweiserhebung aus angebundenen technischen Systemen
Verfolgung der Prüfungsbereitschaft, die Schwachstellen vor dem eigentlichen Audit aufdeckt
Übersichtliche Benutzeroberfläche und zentralisierte Compliance-Workflows, die von Prüfern durchweg gelobt werden
Drei Monate Implementierungszeit – die schnellste unter den hier aufgeführten Governance-Tools
Nachteile
Die Anpassung von Berichten wird von mehreren Prüfern als schwierig und in den Optionen eingeschränkt beschrieben
Die Ersteinrichtung wird als unintuitiv und betreuungsintensiv beschrieben
Die Anpassung von Frameworks wird bei zunehmender Skalierung komplex
Mehrere Integrationen sind erforderlich, um ein vollständiges Bild zu erhalten
Konzipiert für Nachweise und Zertifizierungen, nicht für die aktive Überwachung regulatorischer Änderungen
Kundenbewertungen
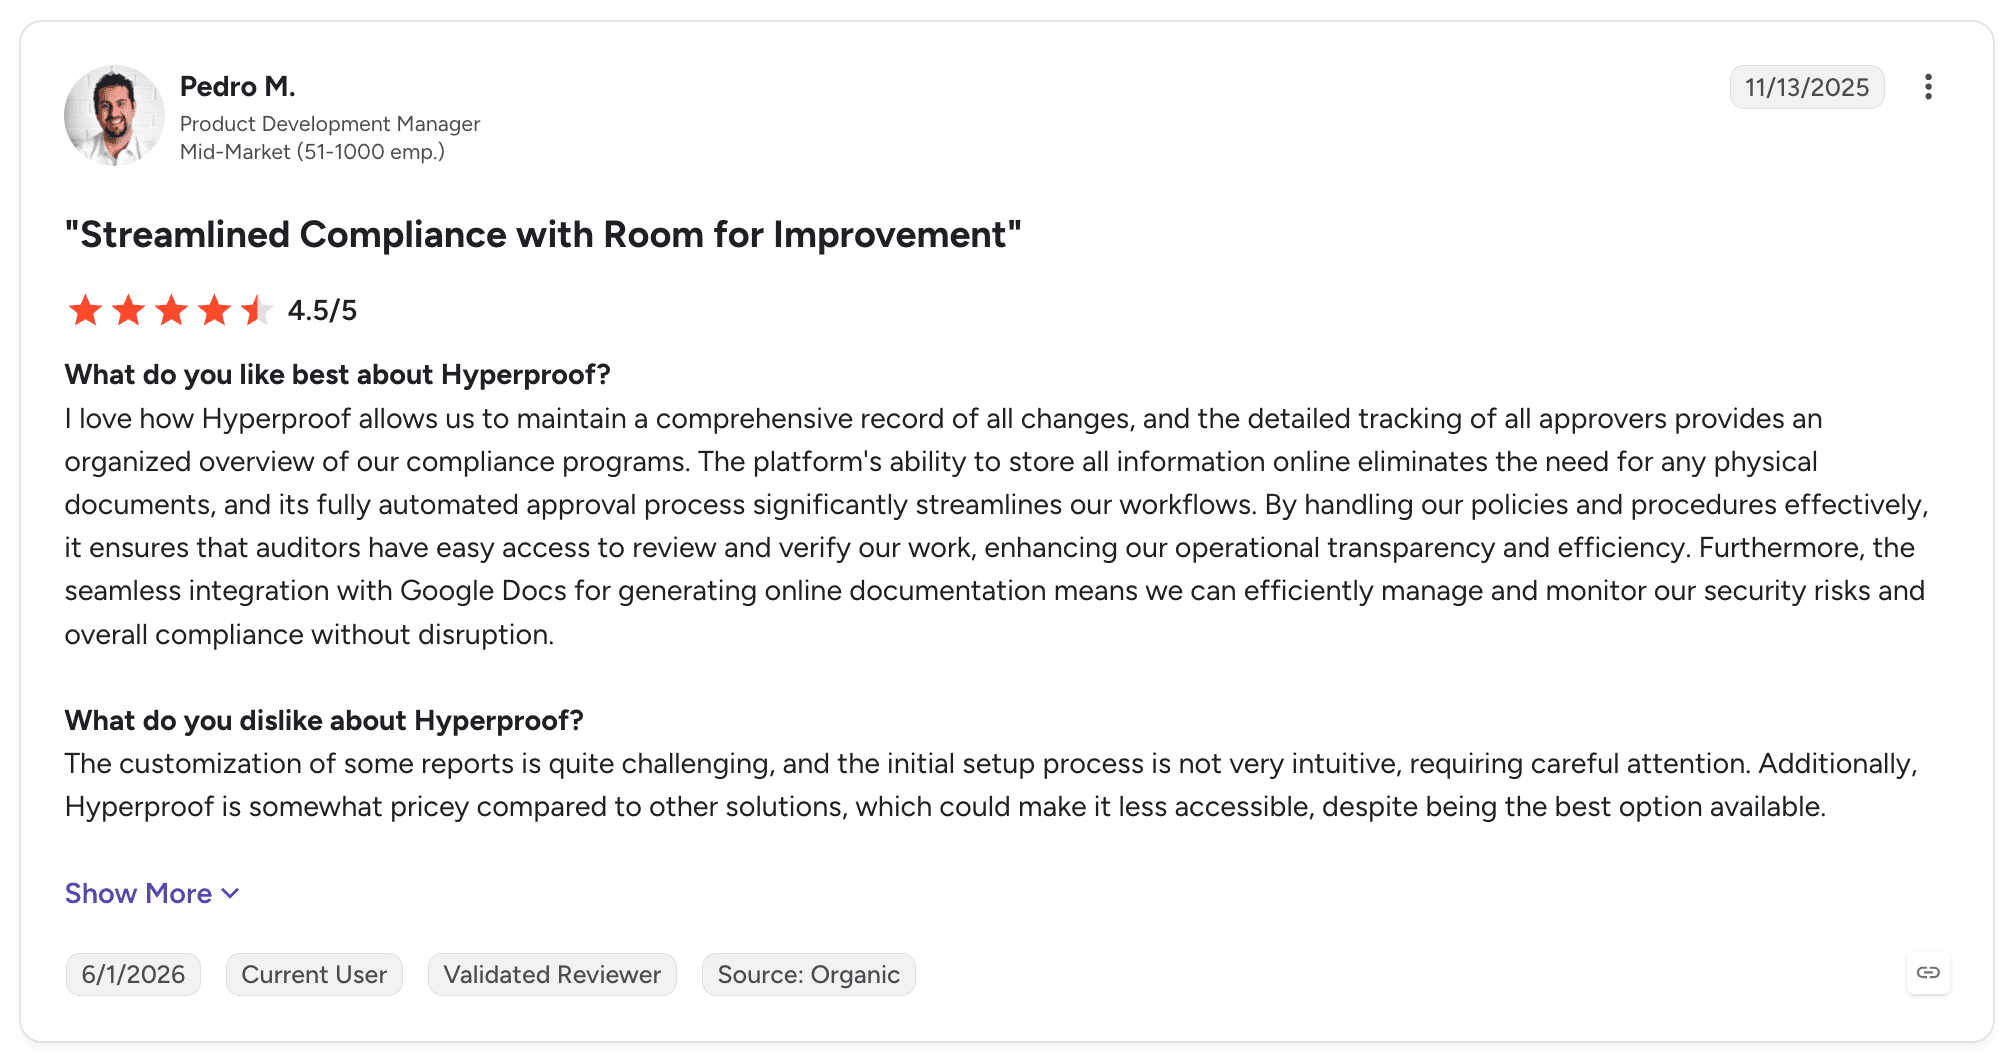
Hyperproof verzeichnet 4,5 von 5 Sternen bei 223 G2-Bewertungen und 4,8 von 5 Sternen bei 116 Capterra-Bewertungen. Anwender loben die Benutzerfreundlichkeit und die Zentralisierung des Compliance-Managements, wobei die vereinfachte Nachweisverfolgung und -erfassung das am häufigsten genannte Thema ist. Die Benutzeroberfläche und der reaktionsschnelle Support werden oft positiv hervorgehoben. Ein Prüfer berichtet, dass das Produkt die Art und Weise, wie das Unternehmen Compliance verwaltet, über drei Jahre hinweg grundlegend verbessert hat.
Kritik äußert sich vor allem in zwei Bereichen. Die Anpassung von Berichten wird häufig bemängelt; Nutzer beschreiben die Optionen als zu eingeschränkt, um exakt die benötigten Auswertungen zu erstellen. Die Einrichtung ist das zweite Thema: Anwender bezeichnen den anfänglichen Prozess als wenig intuitiv und betonen, dass die Anpassung von Frameworks echtes Engagement und Unterstützung erfordert, um erfolgreich umgesetzt zu werden.
Abschließendes Urteil
Hyperproof empfiehlt sich für Compliance-Teams, die mehrere Zertifizierungs-Frameworks verwalten und bei denen die Nachweiserhebung den größten wiederkehrenden Aufwand verursacht. Für diese Aufgabe gehört es zu den stärksten verfügbaren Tools.
Für interne Rechtsteams, die regulatorische Änderungen über verschiedene Gerichtsbarkeiten hinweg verfolgen müssen, ist es weniger geeignet. Das Produkt dokumentiert, dass Sie Anforderungen erfüllen, die Sie bereits kennen – die Aufgabe, herauszufinden, dass sich eine Anforderung geändert hat, liegt außerhalb des Systems.
5. Diligent One Platform (ehemals HighBond)
Übersicht
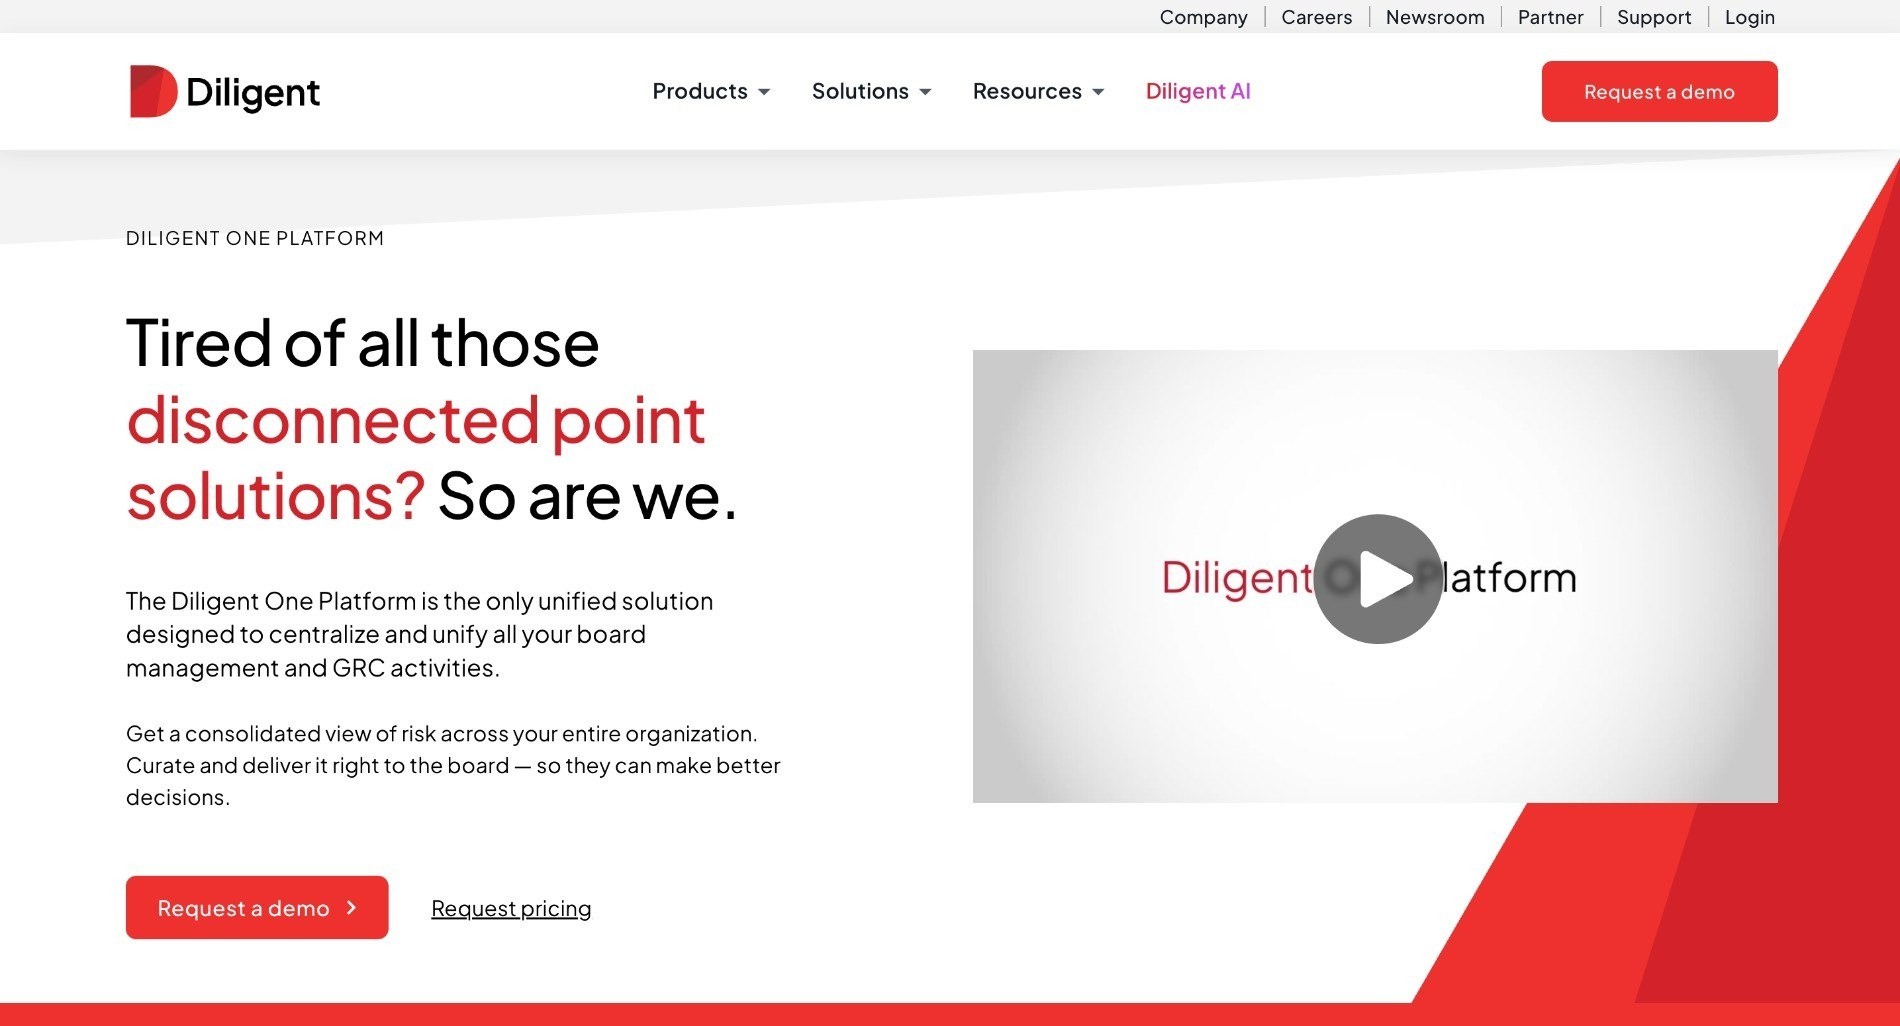
Die Diligent One Platform führt Governance, Risiko, Audit und Compliance in einer einzigen Umgebung zusammen – mit der Berichterstattung an den Vorstand als zentralem Unterscheidungsmerkmal. Die Wurzeln des Unternehmens liegen in der Board-Management-Software, was sich darin zeigt, wie Informationen nach oben transportiert werden.
Die Plattform umfasst mehrere miteinander verknüpfte Module. Auditmanagement, Risikobewertung, Kontrollenüberwachung und Datenanalyse stehen jeweils eigenständig bereit und nutzen eine gemeinsame Datenebene. So wird beispielsweise ein Kontrollfehler im Auditmodul und im Vorstandsbericht gleichzeitig sichtbar.
Die Datenanalyse ist die zweite historische Säule, die durch die Übernahme von ACL gestärkt wurde. Prüfer beschreiben, wie sie automatisierte Prüfroutinen einrichten, die direkt auf operativen Daten laufen und Abweichungen melden, ohne dass manuell eine Tabellenkalkulation geöffnet werden muss.
Ideal für
Unternehmen, die Risiken und Compliance direkt an Vorstände und Prüfungsausschüsse melden müssen
Organisationen, die Audit-, Risiko- und Compliance-Module auf einer gemeinsamen Datenebene nutzen möchten
Teams, die automatisierte Analysen operativer Daten als festen Kontrollschritt einsetzen
Unternehmen, die Diligent bereits für das Board-Management nutzen
Compliance-Abteilungen mit formalen Governance-Strukturen und festen Berichtszyklen
Top-Funktionen
Auditmanagement mit Auditplanung, Feldforschung und Problemverfolgung
Risikobewertung und -register mit direkter Verknüpfung zu den Kontrollen
Überwachung von Kontrollen durch automatisierte Prüfungsroutinen auf Live-Daten
Datenanalyse-Engine für Abweichungsprüfungen in großem Stil
Berichterstattung für Vorstände und Ausschüsse, speziell für Governance-Zielgruppen konzipiert
Miteinander verknüpfte Module, die eine gemeinsame Datenebene nutzen
Warum es eine starke Option für die Einhaltung gesetzlicher Vorschriften ist
Diligent One ist eine der stärksten Optionen, wenn Compliance-Themen verständlich für den Vorstand aufbereitet werden müssen. Prüfer loben die klare, konsistente Berichterstattung in einem Format, das Governance-Zielgruppen anspricht – ein deutlicher Unterschied zu den rein operativen Dashboards, die die meisten anderen Tools in dieser Kategorie bieten.
Die Automatisierung durch Datenanalysen ist das zweite Argument. Anwender berichten von der Einrichtung automatisierter Routinen, die monatlich laufen, eigenständig Ergebnis-Workflows anstoßen und potenzielle Abweichungen identifizieren, die sonst eine manuelle Prüfung kompletter Datensätze erfordern würden.
Die funktionale Breite ist das dritte Argument. Die Abdeckung von Governance, Risiko, Audit, Compliance und Vorstandsberichterstattung in einer Plattform reduziert die Anzahl der Lieferantenbeziehungen, was für Einkaufsabteilungen oft ein wichtigeres Argument ist als ein detaillierter Vergleich einzelner Funktionen.
Vorteile
Audit, Risiko, Compliance und Vorstandsberichterstattung in einer einzigen, vernetzten Umgebung
Automatisierte Analyse-Routinen, die operative Daten prüfen und Abweichungen melden
Berichterstattung, die für Vorstände und Prüfungsausschüsse statt nur für operative Teams konzipiert ist
Vorlagen und Tools zur Framework-Erstellung, die den Programmstart beschleunigen
Drei Monate Implementierungszeit – schnell für eine Plattform dieser funktionellen Breite
Nachteile
Prüfer beschreiben einige Module als unflexibel und schwer anpassbar
Gelegentliche Systemfehler werden gemeldet, wobei Nutzer anmerken, dass diese durch Updates behoben werden
Eingeschränkte Formatierung und Funktionalität innerhalb von Fragebögen, so mehrere Prüfer
Versionshinweise sind schwer zu finden, was ein Prüfer als wiederkehrenden Zeitaufwand beschreibt
Keine aktive Überwachung von Vorschriften; Änderungen müssen aus anderen Quellen eingepflegt werden
Kundenbewertungen
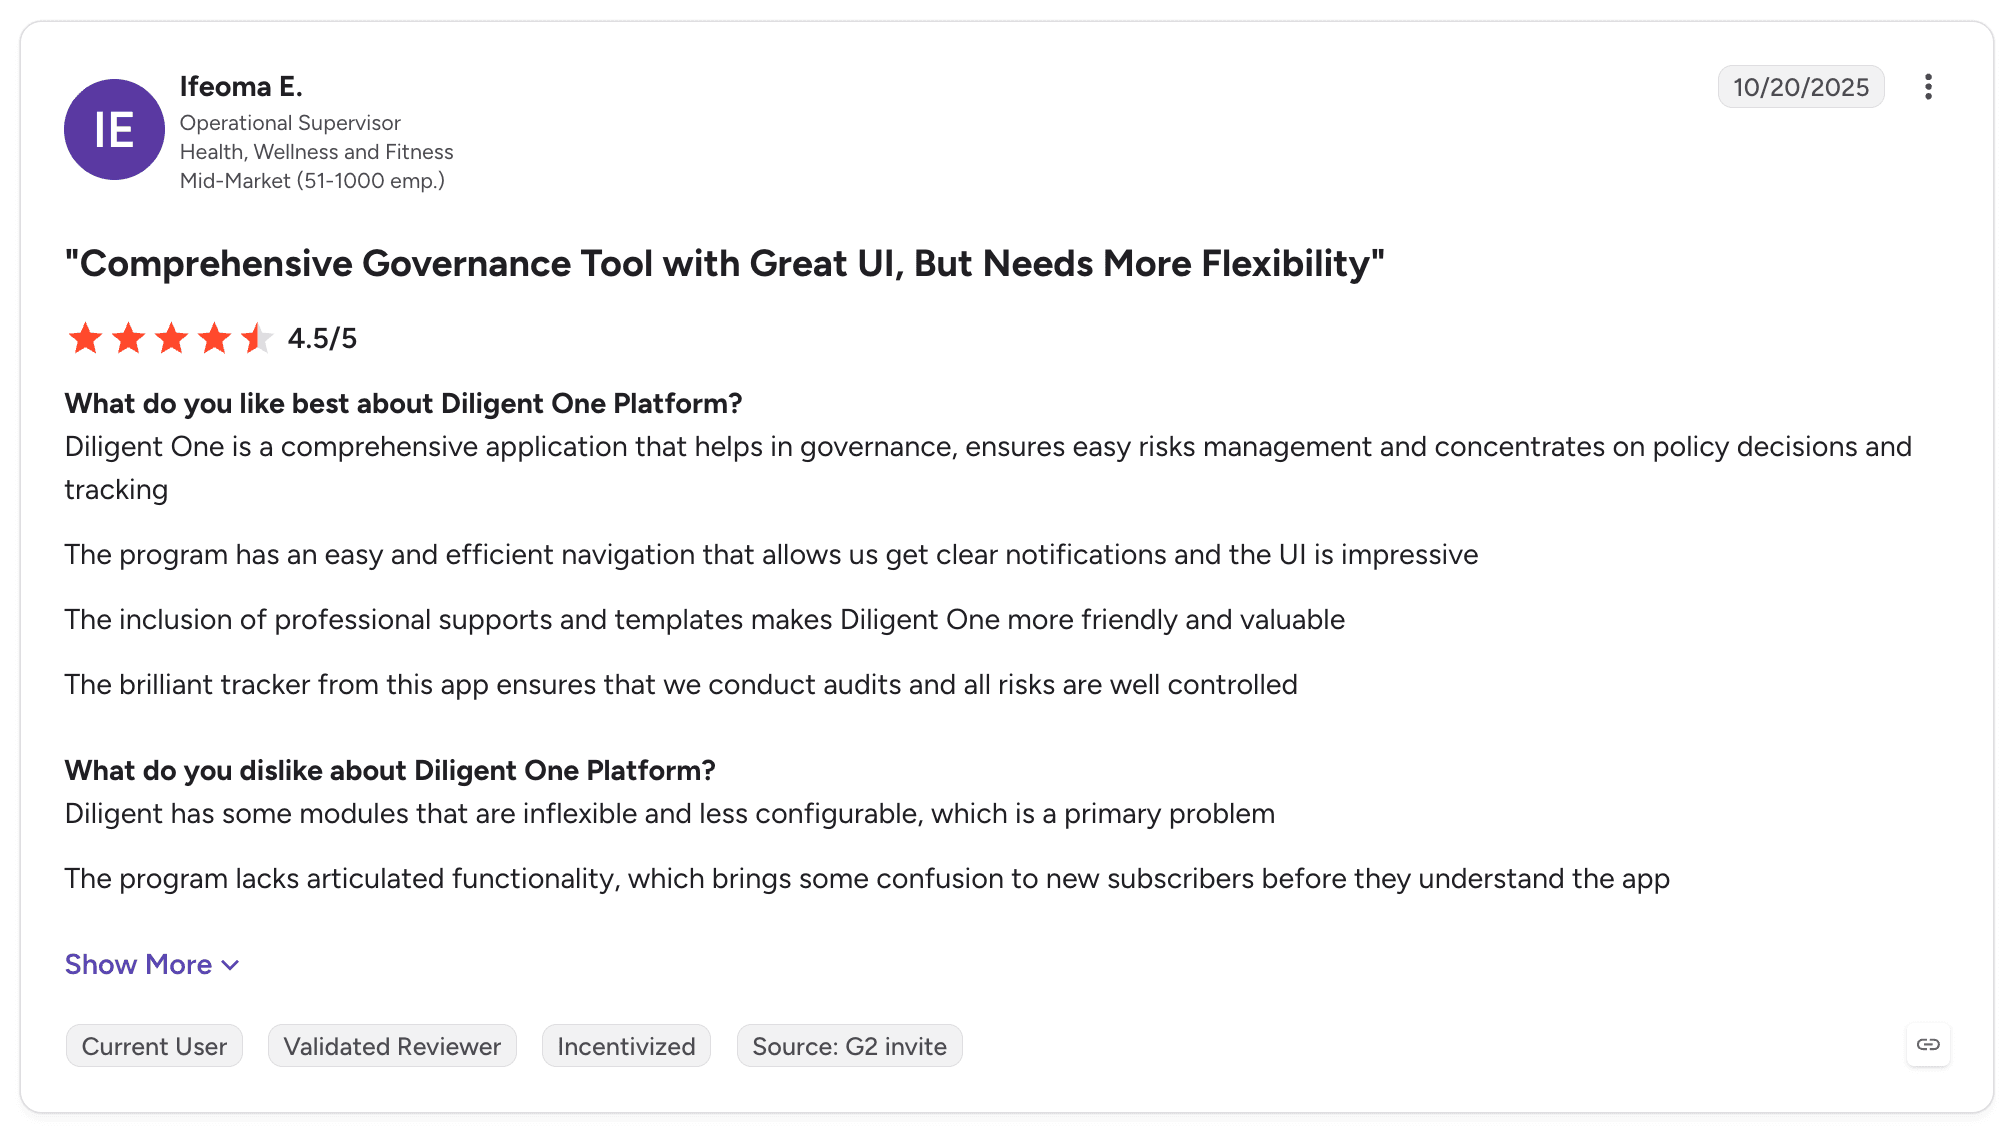
Diligent One Platform hält 4,3 von 5 Sternen bei 161 G2-Bewertungen und 4,5 von 5 Sternen bei 68 Capterra-Bewertungen. Anwender loben die einfache Bedienung und den umfassenden Funktionsumfang, wobei insbesondere die Möglichkeit hervorgehoben wird, Governance-, Risiko- und Compliance-Prozesse an einem Ort zu optimieren. Der Implementierungs-Support wird lobend erwähnt, und mehrere Prüfer bezeichnen die Automatisierung wiederkehrender Prüfungen als die Funktion, die die Anschaffung am meisten rechtfertigte.
Die Kritikpunkte ähneln sich auf beiden Portalen. Prüfer berichten von eingeschränkter Flexibilität und Konfigurierbarkeit in bestimmten Modulen. Ein Nutzer bezeichnet diese Inflexibilität als das Hauptproblem und merkt an, dass neue Anwender die Struktur anfangs als verwirrend empfinden, bis sie sich eingearbeitet haben. Gelegentliche Fehler und eine eingeschränkte Fragebogen-Funktionalität sind weitere wiederkehrende Themen.
Abschließendes Urteil
Die Diligent One Platform empfiehlt sich für Unternehmen mit formalen Governance-Strukturen, bei denen Compliance direkt an den Vorstand berichtet werden muss und die Revision eng damit verzahnt ist. Die Breite des Portfolios und die Berichterstattung sind für diese Zielgruppe eine echte Stärke.
Für Teams, die hohe Flexibilität bei der Konfiguration oder eine integrierte Erkennung regulatorischer Änderungen benötigen, ist das System weniger geeignet. Prüfer weisen darauf hin, dass sich einige Module nur schwer anpassen lassen, und das Produkt setzt voraus, dass Anforderungen aus externen Quellen angeliefert werden, anstatt sie selbst aufzuspüren.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
6. NAVEX One

Übersicht
NAVEX One nähert sich dem Thema Compliance aus der Perspektive von Ethik und Richtlinien. Richtlinienmanagement, Whistleblower-Hotlines, Compliance-Schulungen, Vorfallsmanagement und Drittanbieterrisiken befinden sich in einer Plattform – basierend auf der Philosophie, dass Compliance ebenso sehr mit dem Verhalten der Mitarbeiter wie mit harten Kontrollen zu tun hat.
Das Richtlinienmanagement bildet das Zentrum des Systems. Dokumente werden veröffentlicht, an die relevanten Mitarbeitergruppen verteilt, von diesen bestätigt und nachverfolgt – der Standardweg für die meisten Unternehmen, um gegenüber Aufsichtsbehörden nachzuweisen, dass Mitarbeiter über Vorgaben informiert wurden.
Die Ethik-Berichterstattung hat bei NAVEX die längste Tradition; das Unternehmen ist seit Jahren eine feste Größe bei Whistleblower-Hotlines. Dieser Bereich ist oft der Grund, warum Unternehmen bereits eine Geschäftsbeziehung mit dem Anbieter pflegen, noch bevor das Thema Compliance im engeren Sinne aufkommt.
Ideal für
Unternehmen, die Richtlinienmanagement und -bestätigung in großem Stil betreiben
Compliance-Abteilungen mit Verpflichtungen zur Ethik-Berichterstattung und zum Whistleblowing
Unternehmen, die Compliance-Schulungen direkt mit der Richtlinienverteilung verknüpfen müssen
Teams, die Vorfälle und Untersuchungen parallel zu ihren Compliance-Verpflichtungen verwalten
Unternehmen, die eine bestehende NAVEX-Hotline zu einer umfassenden Compliance-Lösung ausbauen möchten
Top-Funktionen
Richtlinienmanagement mit Verteilung, Versionskontrolle und Nachverfolgung der Bestätigungen
Whistleblowing und Ethik-Berichterstattung inklusive Fallmanagement
Compliance-Schulungen, die direkt den Richtlinienanforderungen zugeordnet und nachverfolgt werden
Arbeitsabläufe für Vorfallsmanagement und Untersuchungen
Bewertung und Überwachung von Risiken durch Drittanbieter
Risk Insights zur Verknüpfung von Richtlinienbestätigungen, Schulungsnachweisen und Vorfällen
Warum es eine starke Option für die Einhaltung gesetzlicher Vorschriften ist
NAVEX One ist eine der klügsten Entscheidungen, wenn die Compliance-Verpflichtungen primär das Verhalten der Mitarbeiter und weniger technische Systeme betreffen. Prüfer betonen die Fähigkeit, Mitarbeiter gezielt mit den notwendigen Informationen zu versorgen und sicherzustellen, dass Richtlinien aktiv zur Kenntnis genommen werden – genau die Nachweise, die Prüfer verlangen.
Die Verknüpfung der Daten ist das zweite Argument. Ein Prüfer beschreibt, wie die Plattform Richtlinienbestätigungen, Schulungsabschlüsse, Vorfallsmeldungen und Drittanbieter-Risikobewertungen zu einem Gesamtbild der Risikolandschaft verbindet, das isolierte Berichte so nicht darstellen können.
Die Barrierefreiheit von Dokumenten ist das dritte Argument – und sie ist wertvoller, als es klingt. Nutzer loben die Möglichkeit, alle Unternehmensrichtlinien an einem zentralen Ort zu bündeln und gezielt nach bestimmten Vorgaben suchen zu können, anstatt Mitarbeiter fragen zu müssen, wo Dokumente abgelegt sind.
Vorteile
Richtlinienverteilung und Nachverfolgung von Bestätigungen über große und unterschiedliche Mitarbeitergruppen hinweg
Ethik- und Whistleblower-Fallmanagement im selben System wie die Richtlinien
Direkt an die Richtlinienanforderungen gekoppelte Compliance-Schulungen
Verknüpfte Daten über Richtlinienbestätigungen, Schulungsnachweise und Vorfälle hinweg
Zentraler Dokumentenzugriff, der von Prüfern als sehr gut durchsuchbar beschrieben wird
Nachteile
Prüfer beschreiben die Benutzeroberfläche und Menüstruktur als wenig intuitiv, was die Akzeptanz bei den Nutzern erschweren kann
Die Reaktionszeit des Supports wird wiederholt und konkret bemängelt
Einrichtung und Konfiguration der gesamten Plattform erfordern erheblichen Zeitaufwand oder externe Unterstützung
Prüfer berichten von ausbleibenden Benachrichtigungen bei zugewiesenen Richtlinien-Lesungen
Bestätigungs-Workflows werden von einigen Anwendern als unnötig kompliziert beschrieben
Kundenbewertungen
NAVEX One verzeichnet 3,7 von 5 Sternen bei 87 G2-Bewertungen und 3,9 von 5 Sternen bei 22 Capterra-Bewertungen – die niedrigsten Bewertungen in diesem Vergleich. Positive Stimmen loben das zentrale Richtlinienmanagement, das einfache Auffinden unternehmensweiter Dokumente und die funktionale Breite einer Plattform, die Unternehmensrisiko, Compliance und Verhalten an einem Ort vereint. Ein Prüfer beschreibt es als Komplettlösung, die die Nachverfolgung von Mitarbeiteraktivitäten erheblich vereinfacht hat.
Die negativen Bewertungen sind detailliert und sollten vor einer engeren Auswahl genau geprüft werden. Die Benutzeroberfläche und die Menüstruktur stehen immer wieder in der Kritik; ein Prüfer berichtet sogar, dass Mitarbeiter die Anwendung aufgrund der schlechten Bedienbarkeit meiden. Die Reaktionszeit des Supports ist ein weiteres Dauerthema – Nutzer berichten von unbeantworteten Tickets und der Notwendigkeit, Informationen über verschiedene Kanäle mehrfach bereitstellen zu müssen.

Abschließendes Urteil
NAVEX One empfiehlt sich für Unternehmen, deren Compliance-Verpflichtungen sich auf Richtlinien, Verhalten und Schulungen konzentrieren – insbesondere, wenn bereits eine Partnerschaft im Bereich der Ethik-Hotlines besteht. Für diesen Anwendungsfall ist die funktionale Breite stark, und es gibt nur wenige Alternativen.
Allein aufgrund der Bewertungen ist eine uneingeschränkte Empfehlung jedoch schwierig. Die Kritik an Benutzeroberfläche und Support ist so häufig und konsistent, dass Referenzgespräche mit Unternehmen vergleichbarer Größe ratsam sind. Zudem bietet das Produkt keine integrierte Überwachung von Vorschriften.
7. Thomson Reuters Regulatory Intelligence
Übersicht
Thomson Reuters Regulatory Intelligence ist der etablierte Standard im Bereich regulatorischer Inhalte, gestützt auf die umfassende redaktionelle Arbeit des gesamten Thomson-Reuters-Konzerns. Das System verfolgt regulatorische Entwicklungen in den globalen Märkten und ergänzt die reinen Änderungsdaten mit Analysen von Experten, die erklären, was diese Änderungen in der Praxis bedeuten.
Das Produkt ist konsequent auf Finanzinstitute ausgerichtet. Die Inhalte sind auf die Regulierungsbehörden zugeschnitten, die für Banken, Versicherer und Vermögensverwalter relevant sind, und die Verpflichtungsbibliotheken spiegeln diesen Fokus wider, anstatt allgemeine Unternehmensanforderungen abzudecken.
Der Name des Anbieters bringt ein erhebliches Gewicht mit sich. Wenn eine Compliance-Abteilung ihren Überwachungsansatz vor dem Vorstand oder einer Aufsichtsbehörde rechtfertigen muss, schafft der Name Thomson Reuters oft ein Vertrauen, das neuere Anbieter auf dem Markt so noch nicht bieten können.
Ideal für
Große Banken, Versicherer und Vermögensverwalter mit formellen Pflichten zur Überwachung von Vorschriften
Compliance-Abteilungen, die neben der reinen Information über Änderungen auch Expertenkommentare benötigen
Unternehmen, die bereits andere Recherche- und Praxisleitfaden-Produkte von Thomson Reuters nutzen
Teams, die ihren Überwachungsansatz gegenüber Aufsichtsbehörden und Vorständen dokumentieren müssen
Globale Institutionen, die regulatorische Entwicklungen über eine Vielzahl von Finanzgerichtsbarkeiten hinweg verfolgen
Top-Funktionen
Globale Feeds zu regulatorischen Änderungen durch Finanzaufsichtsbehörden
Analystenkommentare zur Interpretation der praktischen Bedeutung von Änderungen
Speziell auf die Compliance im Finanzsektor ausgerichtete Verpflichtungsbibliotheken
Alarmierung und Berichterstattung für Arbeitsabläufe bei regulatorischen Änderungen
Nahtlose Integration in das breitere Recherche-Angebot von Thomson Reuters
Warum es eine starke Option für die Einhaltung gesetzlicher Vorschriften ist
Thomson Reuters ist eine der stärksten Optionen, wenn redaktionelle Tiefe die zentrale Anforderung ist. Ein einfacher Feed informiert Sie darüber, dass eine Regelung veröffentlicht wurde – ein Analystenkommentar hingegen erklärt Ihnen, ob diese Änderung für ein Institut Ihrer Art Relevanz hat. Dies ist ein qualitativ völlig anderer und anspruchsvollerer Service.
Die Glaubwürdigkeit ist das zweite Argument. Die Analysen von Thomson Reuters zu regulatorischen Änderungen entwickeln sich oft zum Branchenstandard, an dem sich auch andere orientieren – einschließlich der Prüfer, die Ihr Compliance-Programm bewerten.
Vorteile
Redaktionelle Analysen direkt neben den regulatorischen Daten – ein Service, den nur wenige Wettbewerber bieten
Umfassende Abdeckung von Finanzaufsichtsbehörden weltweit
Hohes Ansehen bei Aufsichtsbehörden, Vorständen und Rechtsabteilungen
Fügt sich nahtlos in das bestehende Recherche-Portfolio von Thomson Reuters ein
Langjährige Erfahrung und bewährte Historie im Bereich regulatorischer Inhalte
Nachteile
Konsequent auf Finanzdienstleistungen ausgerichtet; die Eignung für Fertigung, Technologie oder das Gesundheitswesen ist geringer
Die Zuordnung der Auswirkungen auf Ihre eigenen Verträge und Richtlinien bleibt eine rein manuelle Aufgabe
Sehr komplex und umfangreich für interne Rechtsteams, die Überwachung nur als eine von vielen Funktionen benötigen
Das kommerzielle Modell ist eher auf Großkonzerne als auf schlanke Compliance-Teams ausgelegt
Keine integrierten Arbeitsabläufe, um eine Änderung direkt in ein aktualisiertes Dokument zu überführen
Abschließendes Urteil
Thomson Reuters Regulatory Intelligence empfiehlt sich für große Finanzinstitute, die verlässliche regulatorische Inhalte mit fundierten Expertenanalysen benötigen und über die personellen Compliance-Ressourcen verfügen, um diese Erkenntnisse operativ umzusetzen.
Für interne Rechtsteams außerhalb des Finanzsektors sowie für Teams, deren Engpass in der Verknüpfung von Änderungen mit den eigenen Dokumenten liegt, ist es weniger geeignet. Das Produkt ist darauf ausgelegt, Ihnen präzise und detailliert zu erklären, was geschehen ist – die gesamte operative Umsetzung danach verbleibt vollständig bei Ihren Mitarbeitern.
8. Wolters Kluwer OneSumX Regulatory Change Management
Übersicht
OneSumX Regulatory Change Management nähert sich dem Problem aus der Perspektive der Kontrollen. Regulatorische Inhalte werden kuratiert, strukturiert und direkt den internen Kontrollen und Verpflichtungen zugeordnet, die ein Finanzinstitut bereits pflegt. Eine Änderung wird so direkt bei der spezifischen Kontrolle sichtbar, die sie betrifft.
Dieses System setzt eine sehr ausgereifte Compliance-Funktion voraus. Es erfordert eine bereits existierende Kontrollbibliothek mit klar zugewiesenen Verantwortlichkeiten und hinterlegten Prüfungsplänen – eine Struktur, die bei Banken üblich, in den meisten anderen Branchen jedoch eher selten anzutreffen ist.
Wolters Kluwer verfügt über eine mit Thomson Reuters vergleichbare redaktionelle Tradition, legt den Fokus jedoch noch stärker auf das Zusammenspiel von Finanzen, Risiko und aufsichtsrechtlicher Berichterstattung als integrierte Gesamtlösung statt als isolierte Einzelprodukte.
Ideal für
Banken und Versicherer mit einer bereits etablierten internen Kontrollbibliothek
Compliance-Abteilungen, die eine formale Steuerung regulatorischer Änderungen betreiben
Finanzinstitute, die OneSumX bereits für die Finanz- oder Risikoberichterstattung nutzen
Teams, die revisionssichere Nachweise für die Bewertung und Umsetzung von Änderungen benötigen
Unternehmen, bei denen das Management regulatorischer Änderungen als eigenständiges, strukturiertes Programm organisiert ist
Top-Funktionen
Kuratierte und speziell für Finanzdienstleistungen strukturierte regulatorische Inhalte
Direkte Zuordnung von regulatorischen Änderungen zu internen Kontrollen und Verpflichtungen
Integrierte Arbeitsabläufe für Bewertung, Zuweisung und Freigabe von Änderungen
Revisionssichere Berichterstattung über den gesamten Change-Management-Prozess
Direkte Anbindung an die umfassende OneSumX-Finanz- und Risikoplattform
Warum es eine starke Option für die Einhaltung gesetzlicher Vorschriften ist
OneSumX ist eine der klügsten Entscheidungen für Finanzinstitute, deren Hauptherausforderung in der Governance und weniger im reinen Informationsmangel liegt. Die Zuordnung von Änderungen zu einer Kontrollbibliothek verwandelt die Überwachung in einen prüfbaren Prozess – genau das, was Aufsichtsbehörden bei der Überprüfung Ihres Programms sehen möchten.
Die Vorteile der Plattform-Suite sind das zweite Argument. Für ein Institut, das OneSumX bereits für das regulatorische Reporting nutzt, vermeidet die Erweiterung um das Change Management eine erneute Lieferantenbewertung und eine weitere Sicherheitsprüfung.
Vorteile
Kontrollzuordnung, die passive Überwachung in eine aktiv prüfbare Governance überführt
Hervorragend kuratierte Inhalte speziell für Banken- und Versicherungsregulierungen
Optimal geeignet für Unternehmen mit klassischen Three-Lines-of-Defense-Strukturen
Etablierter Anbieter mit sehr hohem Ansehen im Finanzdienstleistungssektor
Direkte Verbindung zu umfassenderen Finanz- und Risikoberichterstattungs-Funktionen
Nachteile
Setzt eine bereits bestehende Kontrollbibliothek voraus, die in vielen Unternehmen so nicht vorhanden ist
Die stark finanzfokussierte Taxonomie erschwert den Einsatz in anderen Wirtschaftszweigen
Der Implementierungsaufwand ist im Vergleich zu schlankeren reinen Überwachungs-Tools sehr hoch
Keine Verknüpfung mit Ihren Verträgen, sodass die Auswirkungsanalyse auf Dokumentenebene manuell bleibt
Der Bewertungsworkflow endet vor der eigentlichen Erstellung des aktualisierten Dokuments
Abschließendes Urteil
OneSumX Regulatory Change Management empfiehlt sich für Banken und Versicherer mit einer etablierten Kontrollbibliothek, einer formalen Governance und den notwendigen Ressourcen, um ein solches Programm operativ zu betreuen. In diesem Umfeld ist die Kontrollzuordnung von sehr hohem Nutzen.
Für schlanke interne Rechtsteams ist es weniger geeignet. Das Produkt setzt ein Betriebsmodell voraus, wie es fast ausschließlich in regulierten Finanzinstituten existiert – ohne diese Strukturen bleibt ein Großteil des Werts der Software ungenutzt.
9. LexisNexis Regulatory Compliance

Übersicht
LexisNexis Regulatory Compliance schlüsselt Vorschriften in konkrete Verpflichtungen statt in reine Dokumente auf. Anstatt Sie lediglich darüber zu informieren, dass ein Gesetz geändert wurde, pflegt das System Register der spezifischen Pflichten, die für eine bestimmte Geschäftsaktivität gelten, und signalisiert, wenn sich eine dieser Pflichten ändert.
Diese Strukturierung kommt operativen Unternehmen sehr entgegen. Ein Logistikunternehmen interessiert sich weniger für die juristische Formulierung einer neuen Verordnung als vielmehr für die Frage, ob sich die Pflichten bei der Fahrerlizenzierung geändert haben – und das Verpflichtungsregister beantwortet diese Frage direkt.
Die Abdeckung ist in bestimmten Ländern besonders stark ausgeprägt, insbesondere im Vereinigten Königreich und in Australien, wo das Produkt historisch zuerst aufgebaut wurde.
Ideal für
Compliance-Teams, die Pflichten verwalten, die an konkrete operative Geschäftsaktivitäten gebunden sind
Operative Unternehmen in den Bereichen Transport, Energie, Gesundheitswesen und Fertigung
Organisationen, die ein Verpflichtungsregister benötigen, das sie zuweisen und nachweisen können
Unternehmen mit Fokus auf UK und Australien, wo die inhaltliche Abdeckung am tiefsten ist
Teams, die in konkreten operativen Pflichten statt in Gesetzestexten denken
Top-Funktionen
Direkt auf Geschäftsaktivitäten abgestimmte Verpflichtungsregister
Länderspezifische regulatorische Inhalte, die von Fachredakteuren gepflegt werden
Änderungsbenachrichtigungen direkt auf Verpflichtungsebene
Zuweisung und Dokumentation der Verantwortlichkeiten für einzelne Verpflichtungen
Direkter Zugriff auf das umfassende juristische Recherche-Angebot von LexisNexis
Warum es eine starke Option für die Einhaltung gesetzlicher Vorschriften ist
LexisNexis ist eine der stärksten Optionen, wenn der Fokus auf der operativen Compliance statt auf reinen Finanzmarktregulierungen liegt. Die Granularität auf Verpflichtungsebene sorgt dafür, dass die Informationen in einer Form bereitgestellt werden, die ein Betriebsleiter direkt umsetzen kann, ohne dass sie zuvor von einem Juristen übersetzt werden müssen.
Die redaktionelle Basis ist das zweite Argument. LexisNexis pflegt juristische Inhalte in großem Stil. Die Verpflichtungsregister profitieren von dieser redaktionellen Sorgfalt und verlassen sich nicht nur auf rein automatisierte Datenextraktionen.
Vorteile
Aufbereitung auf Verpflichtungsebene, die operative Teams direkt umsetzen können
Sehr solide redaktionelle Pflege und Aktualisierung der Register
Hervorragend geeignet für regulierte operative Branchen außerhalb des Finanzsektors
Zuweisung und Nachweiserbringung direkt um die Verpflichtungen herum aufgebaut
Unterstützt durch einen der weltweit größten Verlage für juristische Fachinhalte
Nachteile
Die Abdeckungstiefe variiert stark je nach Land; international tätige Teams müssen ihre Länderliste genau prüfen
Die Verpflichtungsregister erfordern vor dem eigentlichen Nutzen eine genaue Abstimmung auf Ihre Aktivitäten
Kein Einblick in Ihre Verträge, sodass die Auswirkungsanalyse auf Dokumentenebene manuell bleibt
Benutzeroberfläche und Arbeitsabläufe wirken weniger modern als bei neueren Marktteilnehmern
Keine Möglichkeit, aktualisierte Richtlinien oder Verträge direkt bei einer Pflichtenänderung zu erstellen
Abschließendes Urteil
LexisNexis Regulatory Compliance empfiehlt sich für operative Unternehmen in regulierten Sektoren, insbesondere mit Fokus auf das Vereinigte Königreich und Australien, in denen konkrete Verpflichtungen statt reine Gesetzestexte die tägliche Arbeitseinheit bilden.
Für international tätige Unternehmen, deren regulatorischer Fußabdruck außerhalb der Kernländer liegt, ist es weniger geeignet. Prüfen Sie Ihre Länderliste vorab genau gegen das Register – dieser Test entscheidet über den praktischen Nutzen des Produkts für Ihr Team.
10. Regology
Übersicht
Regology positioniert sich als KI-gestützter Ansatz für regulatorische Analysen, kombiniert mit einer Gesetzesbibliothek für regulatorische Inhalte und einem KI-Assistenten zur Beantwortung von Fragen. Das Versprechen lautet, dass Compliance-Teams einfach fragen können, welche Regeln für sie gelten, anstatt einen Feed zu lesen und dies selbst mühsam zu ermitteln.
Das Produkt deckt das Auffinden anwendbarer Vorschriften, die Zuordnung zu Verpflichtungen und die Aufgabenzuweisung ab. Compliance-Verfolgung und Dokumentenmanagement werden von Anwendern als besonders kritische Funktionen bewertet, was die funktionale Schwerpunktlegung des Produkts verdeutlicht.
Es richtet sich eher an mittelständische und größere Unternehmen als an Kleinbetriebe, wird ausschließlich als Webanwendung bereitgestellt und bietet Support über E-Mail, Telefon und eine Wissensdatenbank.
Ideal für
Compliance-Teams, die einen interaktiven, dialogbasierten Zugriff auf regulatorische Inhalte wünschen
Organisationen, die eine Verpflichtungsbibliothek von Grund auf neu aufbauen müssen
Mittelständische Unternehmen ohne eine eigene, spezialisierte Abteilung für regulatorische Analysen
Teams, die regulatorische Aufgaben parallel zur Überwachung zuweisen und nachverfolgen möchten
Unternehmen, die KI-Unterstützung ohne ein langwieriges Integrationsprojekt im Konzernmaßstab suchen
Top-Funktionen
KI-gestützte Discovery der für das Unternehmen relevanten Vorschriften
Gesetzesbibliothek, die regulatorische Inhalte über verschiedene Länder hinweg aktuell hält
Verpflichtungszuordnung mit Aufgabenzuweisung und -verfolgung
Benachrichtigungen und Eskalationen bei Änderungen überwachter Vorschriften
Compliance-Verfolgung, Prüfpfad und Archivierung für Nachweiszwecke
Integrationen von Drittanbietern zur Überwachung regulatorischer Verpflichtungen
Warum es eine starke Option für die Einhaltung gesetzlicher Vorschriften ist
Regology ist eine der klügsten Entscheidungen für Teams, denen die etablierten GRC-Suiten zu komplex und überdimensioniert für ihre Anforderungen sind. Die Benutzeroberfläche ist für Compliance-Generalisten und nicht nur für hochspezialisierte Analysten konzipiert, was den Kreis der tatsächlichen Nutzer im Unternehmen deutlich erweitert.
Die Discovery-Funktion ist das zweite Argument. Für ein Unternehmen, das seinen genauen regulatorischen Fußabdruck noch nicht im Detail kennt, ist das Ermitteln der relevanten Vorschriften der erste notwendige Schritt – während die meisten etablierten Anbieter bereits davon ausgehen, dass Sie diese Antwort kennen.
Vorteile
Moderne Benutzeroberfläche, die ein Compliance-Generalist ohne Spezialschulung bedienen kann
Der KI-Assistent reduziert den Leseaufwand in der umfangreichen Gesetzesbibliothek erheblich
Die Discovery-Funktion hilft Unternehmen zu ermitteln, welche Vorschriften tatsächlich für sie gelten
Verpflichtungszuordnung und Aufgabenverfolgung im selben Produkt vereint
Schlankere und schnellere Implementierung als bei großen Governance-Plattformen für Konzerne
Nachteile
Die Funktionen für Corporate Governance sind weniger tiefgehend als bei den finanzfokussierten Plattformen
Die KI-gestützte Inhaltspflege sollte vorab in Gerichtsbarkeiten getestet werden, die Ihr Team gut kennt
Ein kleinerer Anbieter, was beim Einkauf unter dem Aspekt der Kontinuität abgewogen werden muss
Keine Verknüpfung mit Ihren Verträgen, sodass die Auswirkungsanalyse auf Dokumentenebene manuell bleibt
Ausschließlich als Webanwendung verfügbar; keine mobilen Apps vorhanden
Abschließendes Urteil
Regology empfiehlt sich für mittelständische und größere Unternehmen, die ihren regulatorischen Fußabdruck bestimmen und verfolgen möchten, ohne dafür ein hochkomplexes Programm aufzusetzen. Die Discovery-Funktion löst ein Problem, das etablierte Tools oft übergehen.
Weniger geeignet ist es, wenn formale Governance, Kontrollprüfungen und detaillierte Audit-Nachweise im Fokus stehen. Diese Funktionen sind in den klassischen GRC-Plattformen auf dieser Liste tiefer verankert. Eine Compliance-Abteilung mit einer Three-Lines-of-Defense-Struktur wird feststellen, dass Regology eher den Beginn des Prozesses als die gesamte Kette abdeckt.
Was zeichnet gute Software für die Einhaltung gesetzlicher Vorschriften aus?
Gute Software zur Überwachung der Einhaltung gesetzlicher Vorschriften zeichnet sich dadurch aus, was nach einer Benachrichtigung geschieht – nicht dadurch, wie viele Quellen sie überwacht oder wie viele Frameworks sie mitliefert. Abdeckung und Framework-Bibliotheken sind die Bereiche, in denen Anbieter werben. Die Auswirkungsanalyse ist der Bereich, in dem Teams im Alltag kämpfen.
Die fünf folgenden Kriterien sind als konkrete Ergebnisse und nicht als bloße Funktionslisten formuliert. Jedes einzelne lässt sich in einer Produkt-Demo überprüfen.
1. Sie deckt die Gerichtsbarkeiten ab, in denen Sie tatsächlich tätig sind
Die reine Anzahl an Quellen sagt für sich genommen wenig aus. Ein Produkt, das Tausende von Quellen überwacht, nützt Ihnen nichts, wenn es nur drei Ihrer sieben Märkte solide abdeckt und den Rest vernachlässigt.
Listen Sie jede Gerichtsbarkeit auf, in der Sie Lizenzen halten, Mitarbeiter beschäftigen oder Verträge unterzeichnen. Bitten Sie dann jeden Anbieter, Ihnen die Live-Abdeckung für die drei schwierigsten Länder zu zeigen, statt nur die Standardmärkte zu präsentieren, und prüfen Sie, welche Arten von Quellen dahinterstehen. Gesetzblätter, Aufsichtsbehörden, Nationalbanken, Gerichte und offizielle Rechtsdatenbanken bieten eine völlig andere Qualität als bloße Sekundärkommentare.
2. Sie erklärt Ihnen, was sich für SIE geändert hat – nicht nur, was sich geändert hat
Ein rein regulatorischer Feed meldet eine Veröffentlichung. Eine nützliche Software liefert die konkrete Konsequenz. Das bedeutet: eine leicht verständliche Zusammenfassung, eine Einschätzung der geschäftlichen Auswirkungen und ein empfohlener nächster Schritt – anstatt nur eines Links zu einem Gesetzblatt.
Bitten Sie darum, die Auswertung einer Änderung zu sehen, die Sie bereits manuell bearbeitet haben. Wenn die Analyse Ihres Teams damals zwei Tage gedauert hat und das Tool selbstständig zum selben Ergebnis gelangt, ist dieser Unterschied der konkrete Wert der Software – messbar und nicht nur theoretisch.
3. Sie liest Ihre eigenen Verträge und Richtlinien
Dies ist das Kriterium, an dem die meisten Produkte scheitern – und es ist das teuerste. Sobald sich eine Vorschrift ändert, muss jemand prüfen, welche Verträge, Richtlinien und Vorlagen nun im Widerspruch dazu stehen.
Fragen Sie gezielt nach, ob das Tool eine neue Anforderung mit Ihren eigenen Dokumenten abgleichen kann, und lassen Sie sich dies live anhand eines von Ihnen mitgebrachten Dokuments zeigen. Die meisten Produkte für regulatorische Analysen haben keinen Einblick in Ihre Unterlagen, und die meisten Governance-Plattformen kennen zwar Ihre Kontrollen, nicht aber Ihre Verträge – die Arbeit bleibt also in beiden Fällen bei Ihrem Team.
4. Sie führt die Änderung bis zur Neuformulierung und Genehmigung fort
Zu wissen, welche Dokumente betroffen sind, ist noch nicht das Ziel. Die Änderung wird erst dann wirksam, wenn Formulierungen aktualisiert, von einem Verantwortlichen genehmigt und die neue Version im System dort abgelegt wird, wo Mitarbeiter danach suchen.
Software, die betroffene Dokumente identifiziert, den neuen Entwurf erstellt und diesen zur Genehmigung weiterleitet, schließt diesen Kreis. Software, die Ihnen lediglich eine Liste betroffener Dokumente per E-Mail sendet, stößt ein neues Projekt an – und in solchen Projekten versinken die zeitlichen Kapazitäten Ihrer Compliance-Abteilung.
5. Sie hinterlässt einen für Dritte nachvollziehbaren Prüfpfad
Wenn ein Prüfer oder eine Aufsichtsbehörde wissen möchte, wie Sie von einer Änderung erfahren haben und was Sie unternommen haben, muss die Antwort im System dokumentiert sein und darf nicht in E-Mail-Postfächern liegen. Jeder Schritt muss protokolliert werden: Was wurde erkannt, wer hat es bewertet, was wurde entschieden, welche Dokumente wurden aktualisiert und wer hat sie freigegeben.
Prüfen Sie dies, indem Sie nach dem konkreten Nachweis-Export fragen statt nur nach dem Dashboard. Ein für regulierte Umgebungen konzipiertes Produkt stellt diese Dokumente ohne zusätzlichen Dienstleistungsaufwand bereit – ein Tool, das dies nicht kann, kostet Sie genau dann wertvolle Zeit, wenn Sie sie am wenigsten haben.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
So wählen Sie die beste Software für Ihre Compliance aus
1. Bestimmen Sie, ob Ihre Lücke bei der Überwachung, den Auswirkungen oder den Nachweisen liegt
Diese drei Bereiche wirken wie ein einziges Problem, erfordern jedoch völlig unterschiedliche Lösungen. Wenn Ihr Team tatsächlich wichtige Änderungen übersieht, benötigen Sie eine umfassendere Überwachung; hier sind die Suiten für regulatorische Analysen stark. Wenn Sie dieselben Nachweise dreimal für drei verschiedene Frameworks erfassen, benötigen Sie eine Governance-Plattform.
Wenn Sie jedoch rechtzeitig von Änderungen erfahren, aber zwei Wochen benötigen, um herauszufinden, worauf sie sich auswirken, hilft Ihnen keines von beidem. Diese mittlere Lücke ist der Punkt, an dem die meisten internen Rechts- und Compliance-Teams tatsächlich stehen – und es ist der Bereich, den die wenigsten Produkte abdecken.
Fragen Sie Ihren Compliance-Verantwortlichen, welcher dieser drei Bereiche die letzten drei von Ihnen bearbeiteten regulatorischen Änderungen am besten beschreibt. Die Antwort grenzt die engere Auswahl meist in einem einzigen Gespräch ein.
2. Testen Sie das Tool anhand einer bereits bewältigten Änderung
Wählen Sie eine Regulierung aus, die Ihr Team im vergangenen Jahr umgesetzt hat – idealerweise eine, die komplex war und Auswirkungen auf mehrere Dokumente hatte. Bitten Sie jeden Anbieter zu zeigen, was sein Produkt in jeder einzelnen Phase des Prozesses geliefert hätte.
Sie kennen das richtige Ergebnis, den tatsächlichen Zeitplan und die betroffenen Dokumente. Dies macht es zu der einzigen Evaluierung, bei der Sie die Qualität der Ergebnisse tatsächlich bewerten können, anstatt sich auf die Standard-Präsentation des Anbieters verlassen zu müssen. So zeigt sich der Unterschied zwischen einem Tool, das nur alarmiert, und einem, das aktiv unterstützt.
3. Zählen Sie die Schritte, die weiterhin manuell bleiben
Skizzieren Sie Ihren aktuellen Prozess von der Erkennung bis zum aktualisierten, freigegebenen Dokument. Markieren Sie anschließend, welche dieser Schritte das jeweilige Produkt übernimmt und welche weiterhin bei Ihrem Team verbleiben.
Viele Tools automatisieren lediglich den ersten Schritt und keinen der darauffolgenden. Das sollten Sie wissen, bevor Sie die Business-Case-Präsentation erstellen, denn die tatsächliche Zeitersparnis ist nur so groß wie die Schritte, die durch die Software wirklich entfallen.
4. Prüfen Sie, ob das Tool Ihre eigenen Dokumente lesen kann
Fragen Sie jeden Anbieter gezielt, ob das Tool eine regulatorische Änderung anhand Ihrer Verträge und Richtlinien prüfen kann, und lassen Sie sich dies live zeigen. Achten Sie auf Antworten, die lediglich eine Integration beschreiben, bei der Sie Dokumente in ein anderes System exportieren und die Ergebnisse wieder zurück importieren müssen.
Dies ist die entscheidende Trennlinie in dieser Kategorie. Ein Produkt, das die Außenwelt überwacht, ein Produkt, das Ihre Kontrollen verwaltet, und ein Produkt, das Ihre eigenen Dokumente auf Basis einer neuen Vorschrift liest, lösen drei völlig unterschiedliche Probleme. Nur das dritte nimmt Ihrem Team die eigentliche Arbeit ab.
5. Fragen Sie nach der Bearbeitung von Hunderten von Dokumenten gleichzeitig
Eine neue Anforderung betrifft selten nur einen einzelnen Vertrag. Wenn sich eine Vorschrift ändert, stellt sich die Frage, ob alle betroffenen Vereinbarungen im Portfolio innerhalb der Compliance-Frist überprüft werden können.
Fragen Sie jeden Anbieter, wie ein Team einen kompletten Datenraum oder Vertragssatz auf eine neue Anforderung hin überprüfen kann und wie lange dies dauert. Ein Tool, das Dokumente nur einzeln nacheinander bearbeiten kann, wird vor Ablauf der Frist nicht fertig werden.
6. Beziehen Sie die IT-Sicherheit bereits in der ersten Woche ein
Wenn das Tool Ihre Verträge und Richtlinien lesen soll, gilt die Sicherheitsprüfung in vollem Umfang. Beziehen Sie Ihren CISO oder IT-Sicherheitsverantwortlichen bereits in der ersten Runde ein und nicht erst im vierten Monat – eine abgelehnte Sicherheitsfreigabe am Ende des Prozesses zwingt Sie sonst, die Evaluierung komplett neu zu starten.
Die IT-Sicherheit benötigt drei zentrale Antworten: Was geschieht mit einem Dokument, bevor ein Modell es liest, wo werden die Daten verarbeitet und gespeichert, und welche Bereitstellungsmodelle werden angeboten? Kriterien wie Single-Tenant-Strukturen, regionale Datenspeicherung und On-Premise-Verarbeitung entscheiden darüber, welche Anbieter die Sicherheitsprüfung überstehen. Anbieter, die diese Fragen im ersten Gespräch nicht klar beantworten können, werden dies meist auch im dritten nicht tun.
7. Entscheiden Sie, ob Sie ein Einzweck-Tool oder ein Gesamtsystem wünschen
Ein spezialisierter regulatorischer Feed oder eine isolierte Governance-Plattform ist eine Einzweck-Anschaffung, die neben all den anderen Tools steht, die Ihre Rechts- und Compliance-Teams bereits nutzen. Ein rechtliches Betriebssystem hingegen behandelt die Überwachung als eine integrierte Funktion neben Vertragsprüfung, Erstellung und Dokumentenmanagement.
Die zweite Option bedeutet eine einzige Anbieterbewertung, eine einzige Sicherheitsprüfung und ein einziges Integrationsprojekt statt dreien. Für schlanke Teams ist diese Konsolidierung oft wertvoller als ein minimaler Vorteil bei der Quellabdeckung oder der Anzahl der Frameworks eines Einzweck-Tools.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Alles, was Sie über die Überwachung gesetzlicher Vorschriften wissen müssen
Kategorie | Wichtige Überlegungen |
Die 3 besten Optionen | LEGALFLY für interne Rechts- und Compliance-Teams, die Änderungen direkt mit den eigenen Dokumenten verknüpfen müssen; Optro für revisionsgestützte Compliance-Programme mit Kontrollprüfungen; Thomson Reuters Regulatory Intelligence für tiefgehende redaktionelle Inhalte im Finanzsektor |
Beste Option insgesamt | LEGALFLY. Legal Radar deckt über 130 Gerichtsbarkeiten ab, gleicht jede Änderung mit Ihren Verträgen und Richtlinien ab und ermöglicht Neuformulierung sowie Genehmigung im selben System |
Warum Teams ihre Tools ersetzen | Überwachung und Governance befinden sich in getrennten Systemen, die Auswirkungsanalyse bleibt manuell, und es gibt keine Verbindung zwischen einer erkannten Änderung und den betroffenen Verträgen oder Richtlinien |
Wie Sie die Auswahl treffen | Ermitteln Sie, ob Ihre Lücke bei der Überwachung, den Auswirkungen oder den Nachweisen liegt; testen Sie das System anhand einer bereits bewältigten Änderung; erfassen Sie die weiterhin manuellen Schritte und beziehen Sie die IT-Sicherheit in der ersten Woche ein |
Aufwand des Wechsels | Tage bis Wochen bei Tools, die direkt in Microsoft 365 laufen, da keine Inhaltsbibliotheken oder Kontrollstrukturen migriert werden müssen. Governance-Plattformen erfordern drei bis vier Monate Implementierungszeit sowie eine Abstimmung der Taxonomie und Kontrollen |
Unverzichtbare Funktionen | Abdeckung Ihrer tatsächlichen Gerichtsbarkeiten, verständliche Auswirkungsanalysen, Abgleich mit Ihren eigenen Dokumenten, Massenprüfung ganzer Portfolios, Workflows für Neuformulierung und Genehmigung sowie ein revisionssicherer Prüfpfad |
Fehler, die Sie vermeiden sollten | Auswahl primär nach der Gesamtzahl der Quellen oder Frameworks; Bewertung nur anhand der Standard-Beispiele des Anbieters; Einbeziehung der IT-Sicherheit erst im vierten Monat; und die Annahme, dass eine Warnmeldung bereits eine erledigte Maßnahme ist |
Bereit, auf regulatorische Änderungen aktiv zu reagieren, statt sie nur zu verfolgen? Testen Sie LEGALFLY
Drei wesentliche Aspekte unterscheiden LEGALFLY von allen anderen Tools auf dieser Liste:
Legal Radar überwacht über 130 Gerichtsbarkeiten und prüft jede Änderung direkt anhand Ihrer eigenen Verträge und Richtlinien, anstatt sie nur abstrakt darzustellen.
Durchgängige Arbeitsabläufe führen diese Änderung bis zum neu formulierten Dokument und zur rechtlichen Freigabe, lückenlos dokumentiert in jedem Schritt. Jedes Dokument wird anonymisiert, bevor die Analyse beginnt – auf einer Architektur, die von Grund auf sicher konzipiert wurde.
Es ist speziell für eine Zielgruppe entwickelt: das interne Rechts- oder Compliance-Team in regulierten Unternehmen, das in mehreren Ländern agiert und mit gleichbleibendem Personal die Anforderungen von EU-KI-Verordnung, DORA, NIS2, CSRD und CSDDD bewältigen muss.
Bringen Sie eine regulatorische Änderung, die Ihr Team bereits bewältigt hat, mit in eine Demo unserer rechtlichen KI-Software und vergleichen Sie das Ergebnis mit Ihrem tatsächlichen Aufwand.
Sehen Sie selbst, wie Contract Intelligence die Verpflichtungen in Ihren Verträgen transparent und steuerbar hält, sobald neue Regelungen in Kraft treten.
Um zu erfahren, wie LEGALFLY Sie unterstützen kann, vereinbaren Sie gerne ein Gespräch mit einem unserer Experten.
Häufig gestellte Fragen (FAQs) zur Überwachung der Einhaltung gesetzlicher Vorschriften
Was ist Software zur Überwachung der Einhaltung gesetzlicher Vorschriften?
Software zur Überwachung der Einhaltung gesetzlicher Vorschriften verfolgt Änderungen von Aufsichtsbehörden, Gesetzgebern, Gerichten und offiziellen Verlagen. Sie unterstützt Unternehmen dabei, die Auswirkungen auf den eigenen Betrieb zu bewerten und die Umsetzung von Maßnahmen lückenlos nachzuweisen. Fortschrittliche Produkte bieten zudem Auswirkungsanalysen, Verpflichtungszuordnungen und revisionssichere Prüfpfade, statt nach der reinen Warnmeldung aufzuhören. Das Legal Radar von LEGALFLY überwacht über 130 Gerichtsbarkeiten – einschließlich Amtsblättern, Aufsichtsbehörden, Nationalbanken und offiziellen Rechtsdatenbanken – und gleicht jede Änderung direkt mit den Verträgen und Richtlinien des Kunden ab.
Was ist die beste Compliance-Software im Jahr 2026?
Die beste Software für die Einhaltung gesetzlicher Vorschriften im Jahr 2026 ist LEGALFLY – entwickelt für interne Rechts- und Compliance-Teams von 3 bis 200 Personen in Unternehmen mit 200 bis 100.000 Mitarbeitern. Legal Radar überwacht über 130 Gerichtsbarkeiten, liefert leicht verständliche Zusammenfassungen der geschäftlichen Auswirkungen sowie konkrete Handlungsempfehlungen. Anschließend identifiziert das System die betroffenen Dokumente in SharePoint oder Google Drive, formuliert sie neu und leitet sie zur Freigabe weiter. Der entscheidende Vorteil, den kein Mitbewerber bietet, ist die automatische Anonymisierung direkt beim Import, noch bevor ein KI-Modell das Dokument analysiert.
Worauf sollte ich bei der Auswahl der passenden Compliance-Software achten?
Achten Sie auf fünf wesentliche Aspekte: verlässliche Abdeckung der für Sie relevanten Gerichtsbarkeiten, verständliche Auswirkungsanalysen anstelle von bloßen Links zu Gesetzestexten, die Fähigkeit zum Abgleich von Änderungen mit Ihren eigenen Verträgen und Richtlinien, integrierte Workflows für Neuformulierung und Freigabe sowie einen revisionssicheren Prüfpfad für Auditoren. Der Abgleich mit den eigenen Dokumenten ist der Punkt, an dem die meisten Tools scheitern, da reine News-Feeds keinen Einblick in Ihre Verträge haben und GRC-Plattformen zwar Kontrollen, nicht aber Vertragsinhalte verwalten. Testen Sie jedes Tool in der engeren Auswahl anhand einer bereits umgesetzten Änderung – so können Sie die Qualität der Ergebnisse direkt bewerten.
Wie unterscheidet sich LEGALFLY von anderen Alternativen?
LEGALFLY unterscheidet sich von Alternativen dadurch, dass die Überwachung direkt mit Ihren eigenen Dokumenten verknüpft ist, anstatt nach der reinen Warnmeldung oder dem Kontrollschritt aufzuhören. Legal Radar deckt über 130 Gerichtsbarkeiten ab, gleicht Änderungen mit Ihren Verträgen ab, identifiziert betroffene Dokumente in SharePoint, Google Drive oder LEGALFLY, erstellt Formulierungsvorschläge und leitet diese zur Genehmigung weiter. Tools wie Optro, LogicGate, Hyperproof, Diligent One und NAVEX One verwalten Kontrollen und Nachweise, bieten jedoch keine integrierte Überwachung. Thomson Reuters, Wolters Kluwer und LexisNexis überwachen zwar Vorschriften, lesen jedoch Ihre Verträge nicht. Da LEGALFLY zudem die Vertragsprüfung, Erstellung und Recherche im selben System abbildet, ist die Überwachung eine integrierte Funktion und kein weiteres isoliertes Tool.
Wie starte ich mit LEGALFLY?
Der Einstieg bei LEGALFLY beginnt mit einer maßgeschneiderten Produkt-Demo und einem gemeinsamen Analysegespräch, da wir Wert auf eine persönliche Betreuung legen. Bringen Sie eine bereits umgesetzte regulatorische Änderung sowie die betroffenen Verträge mit in das Gespräch, um die Ergebnisse direkt mit Ihrem tatsächlichen Aufwand vergleichen zu können. Die Bereitstellung des Systems erfolgt innerhalb weniger Tage. So verzeichnete das Unternehmen Agristo bereits kurz nach dem Kick-off erste konkrete Ergebnisse. Die meisten Teams starten mit einem bestimmten Länder-Set und einem ersten Playbook, bevor sie das System auf das gesamte Unternehmen ausweiten.
Wie einfach ist der Wechsel zu LEGALFLY?
Der Wechsel zu LEGALFLY ist unkompliziert, da keine komplexen Inhaltsbibliotheken oder Kontrollstrukturen migriert werden müssen und das Team keine völlig neue Benutzeroberfläche erlernen muss. Die Software läuft direkt integriert in Microsoft Word, Outlook, Teams, SharePoint, Google Drive, Slack und NetDocuments – jeweils mit automatischer Anonymisierung. Viele Teams nutzen das System anfangs parallel zu bestehenden Feeds für einen regulatorischen Zyklus, um die Ergebnisse direkt zu vergleichen, bevor sie vollständig wechseln. Diese Übergangsphase ist der pragmatischste Weg, um die Abdeckungstiefe für Ihre wichtigsten Märkte im Detail zu prüfen.
Wir nutzen bereits eine GRC-Plattform. Warum benötigen wir zusätzlich eine Software zur Überwachung von Vorschriften?
Eine GRC-Plattform verwaltet die Verpflichtungen, die Ihnen bereits bekannt sind – während eine Software zur Überwachung von Vorschriften Sie darüber informiert, wenn sich diese Verpflichtungen ändern. Kontrollbibliotheken, Nachweiserhebungen und Audit-Programme setzen voraus, dass die Anforderungen bereits im System hinterlegt sind; sie müssen dort also eingepflegt und aktuell gehalten werden. Legal Radar überwacht über 130 Gerichtsbarkeiten, gleicht Änderungen mit Ihren Verträgen und Richtlinien ab und führt die Aktualisierung bis zum neu formulierten Dokument fort. Beide Systeme arbeiten Hand in Hand, wobei die Überwachung das GRC-Programm kontinuierlich mit aktuellen Daten speist, anstatt es zu ersetzen.
Sind unsere Daten sicher, wenn die Software unsere Verträge liest?
Die Datensicherheit ist die entscheidende Frage, sobald eine Software eigene Verträge statt nur öffentlicher Quellen analysiert. Sie ist in regulierten Branchen das wichtigste Kriterium bei jeder Evaluierung. LEGALFLY anonymisiert alle Dokumente vor Beginn der Analyse. Namen, Rollen, Unternehmensdaten und Identifikatoren werden bereits beim Import pseudonymisiert, sodass niemals identifizierbare Daten an externe KI-Modelle übermittelt werden. Unsere Sicherheitsarchitektur ist an den Standards von ISO 27001, SOC 2 Type II und der DSGVO ausgerichtet, wird jährlich unabhängigen Penetrationstests unterzogen und protokolliert jeden Zugriff. Die Bereitstellung reicht von klassischen SaaS-Modellen bis hin zu Single-Tenant-Umgebungen in Ihrer bevorzugten Azure-Region oder On-Premise-Anonymisierungen, bei denen identifizierbare Daten Ihre eigene Infrastruktur niemals verlassen.
Haftungsausschluss: Dieser Vergleich basiert auf öffentlich zugänglichen Produktinformationen und verifizierten Nutzerbewertungen mit Stand Oktober 2026. Da sich Softwareprodukte im Bereich Compliance und Rechtstechnologie schnell weiterentwickeln, bitten wir Sie, aktuelle Details zu Funktionen, Abdeckung und Verfügbarkeit direkt beim jeweiligen Anbieter zu erfragen.

